

















Une stratégie de sécurité cloud est un ensemble établi d’outils, de règles et de procédures visant à protéger les données, les applications et l’infrastructure cloud contre les menaces de sécurité. Elle couvre le chiffrement, la gestion des identités et des accès, la segmentation du réseau et les systèmes de détection des intrusions. Le plan de sécurité cloud répond aux enjeux de sécurité propres à votre entreprise tout en s’alignant sur vos objectifs de sécurité globaux, notamment en matière de surveillance continue des menaces et de méthodes de réponse.
- Comprendre les bases d’une stratégie de sécurité cloud
- Pourquoi une stratégie de sécurité cloud est-elle importante ?
- Principaux composants d’une stratégie de sécurité cloud robuste
- 7 étapes pour élaborer une stratégie de sécurité cloud robuste (+ modèle)
- Vulnérabilités courantes des stratégies de sécurité cloud
- Défis et pièges courants lors de l’élaboration d’une stratégie de sécurité cloud
- 9 bonnes pratiques pour une stratégie de sécurité cloud
- Études de cas et exemples concrets
- Foire aux questions (FAQ)
- En résumé : renforcez la protection grâce à une stratégie cloud sécurisée
Comprendre les bases d’une stratégie de sécurité cloud
Connaître les types de services cloud, les couches du modèle OSI, le modèle de responsabilité partagée, les modèles de déploiement et le DevSecOps vous aidera à créer une stratégie de sécurité cloud plus efficace. Elle améliore la réponse de votre entreprise aux menaces et vous permet d’appliquer plus efficacement les bonnes pratiques. La maîtrise de ces domaines garantit une approche complète et adaptable de la sécurité cloud.
Types de services cloud
La sécurité cloud propose diverses options de services pour répondre aux besoins des différentes entreprises. Ces modèles de services cloud sont généralement classés en trois catégories : l’infrastructure en tant que service (IaaS), la plateforme en tant que service (PaaS) et le logiciel en tant que service (SaaS). Chacun de ces modèles offre au client différents niveaux de contrôle et de responsabilité.
- IaaS : utilise des ressources informatiques virtualisées en ligne, permettant aux utilisateurs de gérer les systèmes d’exploitation, le stockage et les applications, tandis que le fournisseur prend en charge le matériel et le réseau.
- PaaS : crée une plateforme permettant aux clients de concevoir, d’exécuter et de gérer des applications à l’aide des outils du fournisseur, sans avoir à gérer l’infrastructure et le middleware sous-jacents.
- SaaS : comprend des applications logicielles prêtes à l’emploi accessibles via Internet, entièrement contrôlées par le fournisseur, avec peu de besoins de configuration et de maintenance côté client.
Le modèle OSI
Les couches du modèle OSI contribuent à développer un environnement cloud sécurisé. Comprendre la relation entre les couches du modèle OSI et votre stratégie de sécurité cloud vous permet de simplifier les concepts de sécurité complexes, de prendre des décisions plus éclairées et de renforcer la collaboration et les échanges. Une sécurité cloud efficace s’établit couche par couche. Voici comment chaque couche du modèle OSI se rapporte à la sécurité cloud :
- Couche physique : assure la protection physique des centres de données contre les accès indésirables et les dommages matériels.
- Couche liaison de données : utilise les VLAN et le filtrage MAC pour réguler les accès et garantir des communications sécurisées entre les nœuds.
- Couche réseau : protège les données en transit et garantit des chemins réseau sûrs grâce aux pare-feu, aux VPN et aux protocoles de routage sécurisés.
- Couche transport : utilise SSL/TLS pour garantir l’intégrité et la confidentialité des données pendant leur transmission.
- Couche session : gère les sessions sécurisées au moyen de protocoles d’authentification et de mécanismes de gestion des sessions afin d’empêcher les accès non autorisés.
- Couche présentation : utilise le chiffrement et les normes de formatage des données pour garantir leur confidentialité et leur intégrité pendant le traitement et le stockage.
- Couche application : comprend des fonctions de sécurité au niveau des applications, comme les API, les pare-feu d’applications web (WAF) et la protection des terminaux, afin de protéger les interactions des utilisateurs et les données des applications.
Le modèle de responsabilité partagée
Le modèle de responsabilité partagée attribue les tâches de sécurité cloud au fournisseur comme au client. Les clients protègent les données, les applications et les configurations ; les fournisseurs sécurisent l’infrastructure. Comprendre cette répartition des responsabilités permet d’assurer une bonne gestion de la sécurité cloud, en veillant à ce que chaque partie mette en œuvre les mesures appropriées pour réduire les risques.
Modèles de déploiement cloud
Comprendre les nombreux types d’environnements cloud permet de choisir l’option de déploiement adaptée aux besoins de votre organisation. Voici les cinq principaux modèles de déploiement cloud :
- Cloud public : géré par des entreprises tierces qui fournissent des services sur Internet avec une architecture mutualisée, dans laquelle les clients partagent l’espace serveur avec d’autres entreprises.
- Cloud privé : utilisé par une seule entreprise, il peut être hébergé sur site ou dans le centre de données d’un fournisseur, tout en garantissant une mutualisation interne.
- Cloud hybride : combine plusieurs instances cloud (publiques ou privées) avec portabilité, généralement grâce à des solutions telles que Azure Stack de Microsoft ou VMware on AWS.
- Multicloud : utilise simultanément plusieurs clouds publics et privés, en répartissant les applications et les données entre plusieurs fournisseurs.
- Cloud mutualisé : caractéristique d’une architecture cloud publique permettant à plusieurs clients de partager le même environnement tout en conservant leurs données séparées.
Découvrez comment protéger votre déploiement cloud en consultant notre guide sur la sécurisation des cinq types d’environnements cloud, les risques et les méthodes de prévention.
DevSecOps
L’intégration de la sécurité dans le SDLC est fondamentale pour la résilience du cloud. Le DevSecOps intègre la sécurité au développement, au déploiement et aux opérations, en détectant les vulnérabilités de manière proactive. Le DevSecOps favorise la collaboration en réunissant les équipes de développement, d’exploitation et de sécurité, ce qui permet de fournir des systèmes sûrs et fiables au rythme des entreprises modernes. Cette stratégie répond aux besoins de sécurité cloud en instaurant une culture de sécurité complète et adaptable.
Pourquoi une stratégie de sécurité cloud est-elle importante ?
Toute entreprise qui souhaite profiter du cloud computing tout en préservant la sûreté et la sécurité de ses données a besoin d’une stratégie cloud sécurisée. Les organisations peuvent défendre leurs actifs et préserver la confiance des consommateurs en traitant les cyberrisques, en obtenant un avantage concurrentiel, en assurant une visibilité complète de la pile, en adoptant une sécurité proactive et en favorisant l’agilité de l’entreprise.
- Atténue les cybermenaces : met en œuvre des procédures de sécurité strictes pour prévenir les violations de données, les pertes de revenus et les atteintes à la réputation. Elle protège les données sensibles contre les accès non autorisés.
- Obtenir un avantage concurrentiel : met l’accent sur les méthodes de protection des données intégrées à une stratégie de sécurité cloud bien conçue afin de renforcer la confiance des clients et de se démarquer de la concurrence.
- Garantir une visibilité complète de la pile : offre une visibilité complète sur votre infrastructure cloud, ce qui vous permet d’identifier et de résoudre les problèmes de sécurité. Elle détecte les anomalies et réagit rapidement grâce à une vue d’ensemble de toutes les ressources.
- Adopter une sécurité proactive : utilise des technologies automatisées pour analyser les vulnérabilités et vérifier les erreurs de configuration, afin d’identifier et de traiter les menaces avant leur apparition. Elle prévient les incidents et réduit la gravité des menaces.
- Favoriser l’agilité de l’entreprise : intègre de nouveaux services cloud et adapte les opérations de sécurité à l’évolution des besoins de l’entreprise. Maintenez la flexibilité de votre plan de sécurité pour répondre à ces besoins changeants.
Principaux composants d’une stratégie de sécurité cloud robuste
Pour sécuriser correctement votre environnement cloud, donnez la priorité à cinq composants clés de la stratégie de sécurité cloud : visibilité, gestion de l’exposition, prévention, détection et réponse. En se concentrant sur ces composants, les organisations peuvent élaborer une stratégie de sécurité cloud complète et efficace pour protéger leurs actifs et leurs opérations.
- Visibilité : conservez une visibilité complète sur votre architecture cloud afin de gérer et de sécuriser efficacement les ressources dynamiques. Sans visibilité, vous risquez d’être exposé à des risques de sécurité, car vous ne pouvez pas protéger ce que vous ne voyez pas.
- Gestion de l’exposition : réduisez les risques en corrigeant les vulnérabilités et en coordonnant les équipes informatiques et de sécurité. Une gestion efficace de l’exposition nécessite un travail d’équipe pour hiérarchiser et réduire les risques susceptibles d’interrompre les opérations de l’entreprise.
- Contrôles préventifs : mettez en œuvre des contrôles de sécurité spécialement conçus pour les environnements cloud. En vous adaptant au cloud, assurez-vous que les outils existants sont compatibles et que les contrôles sont mis à jour pour gérer les nouveaux vecteurs d’attaque et les risques émergents.
- Détection : détectez rapidement les failles de sécurité afin de limiter leurs dommages. Face à la pénurie d’experts en cybersécurité, utilisez des systèmes automatisés ou des services tiers pour surveiller et détecter en permanence les irrégularités de votre environnement.
- Réponse : créez et tenez à jour un plan de réponse documenté précisant les rôles, les responsabilités et les processus de gestion des failles. Testez, examinez et actualisez régulièrement cette stratégie afin de garantir qu’elle est prête à gérer efficacement les incidents et le rétablissement.
7 étapes pour élaborer une stratégie de sécurité cloud robuste (+ modèle)
La création d’une stratégie de sécurité cloud solide nécessite une démarche intégrée comprenant l’examen de l’environnement actuel, l’évaluation des coûts, la définition des objectifs de sécurité, la conception de l’architecture, la création de politiques, la mise en œuvre de solutions et la réalisation de tests continus. Cette démarche protège les données et les applications de votre organisation pendant la transition vers le cloud et son exploitation.
Pour garantir l’efficacité de votre stratégie, celle-ci doit être dynamique et adaptable aux nouveaux services, fonctionnalités et menaces. Voici une méthode systématique pour élaborer et maintenir un plan complet de sécurité cloud.
Évaluer votre environnement cloud actuel
Commencez par évaluer l’état de votre écosystème informatique. Identifiez les inefficacités et établissez une base de référence pour la comparer à l’infrastructure existante. Déterminez quelles applications peuvent être transférées vers le cloud. Tenez compte de la capacité de stockage, du type de données, de l’environnement réseau et des applications analytiques. Cette étude contribuera à éclairer les décisions de migration et la création du plan.
Évaluer les coûts et les ressources
Évaluez les coûts et les ressources liés à votre infrastructure informatique actuelle. Examinez les dépenses associées aux serveurs physiques, à la maintenance et à la main-d’œuvre. Comparez ces dépenses aux économies et aux gains d’efficacité potentiels liés à la migration vers le cloud. Votre évaluation aide votre entreprise à justifier cette transition et met en évidence les gains potentiels de productivité et de rentabilité.
Définir les objectifs et exigences de sécurité
Fixez des objectifs et des normes de sécurité précis en fonction des besoins de votre organisation et des contraintes réglementaires. Définissez ce que vous souhaitez protéger, le niveau de sécurité requis et les normes de conformité à atteindre. Cette étape garantit que votre plan de sécurité s’aligne sur les objectifs de l’entreprise et répond aux exigences de sécurité spécifiques.
Concevoir votre architecture de sécurité cloud
Élaborez une architecture de sécurité pour votre environnement cloud. Prenez en compte la sécurité réseau, la protection des données, la gestion des identités et les contrôles d’accès lors de la conception. Une architecture bien structurée constitue une base solide pour appliquer les mesures de sécurité et protéger efficacement vos ressources cloud.
Élaborer les politiques et procédures de sécurité
Créez des politiques et procédures de sécurité complètes pour guider vos opérations cloud. Incluez des politiques relatives à la sécurité des données, à la réponse aux incidents, à la gestion des accès et à la conformité. Des politiques claires garantissent l’application cohérente des techniques de sécurité et contribuent à gérer les risques de manière méthodique.
Mettre en œuvre les mesures de sécurité
Mettez en œuvre les mesures de sécurité définies dans votre stratégie. Cela comprend le déploiement de technologies de chiffrement, de surveillance, de gestion des vulnérabilités et de détection des menaces. La mise en œuvre de ces procédures sécurise votre environnement cloud contre les attaques et les faiblesses potentielles.
Tester et affiner votre stratégie
Pour garantir l’efficacité de votre plan de sécurité cloud, examinez-le et améliorez-le régulièrement. Réalisez des évaluations des vulnérabilités, des tests d’intrusion et des simulations d’incidents de sécurité. Exploitez les données pour mettre continuellement à niveau et renforcer votre posture de sécurité afin de répondre aux nouvelles menaces et aux évolutions de votre environnement cloud.
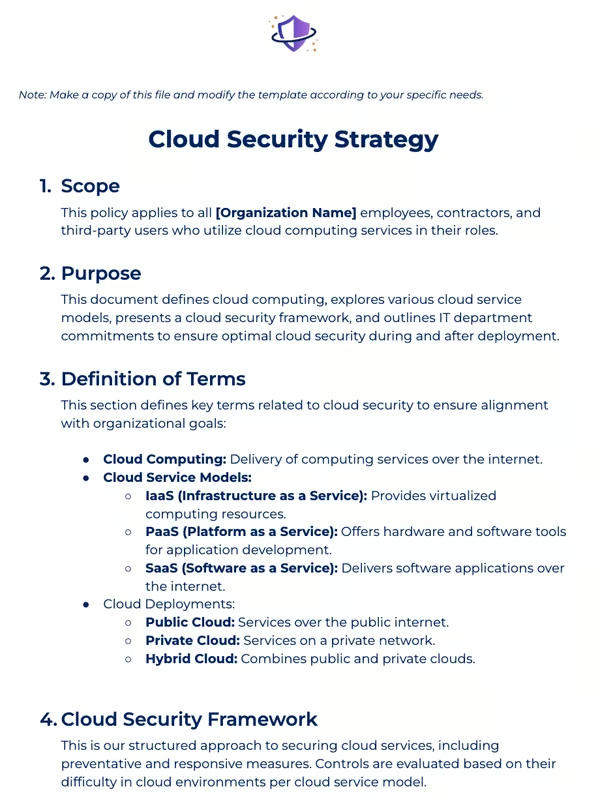
Modèle de stratégie de sécurité cloud
Ce modèle téléchargeable aidera votre entreprise à élaborer une stratégie de sécurité cloud personnalisée répondant à ses exigences spécifiques. Utilisez ce document comme guide complet ou partiel pour créer votre propre approche. Cliquez sur l’image ci-dessous pour télécharger et modifier votre exemplaire.
Vulnérabilités courantes des stratégies de sécurité cloud
Les vulnérabilités telles que les violations de données, les erreurs de configuration, les menaces internes et les attaques DDoS compromettent toutes l’efficacité de votre approche de sécurité cloud. Les organisations peuvent réduire ces risques et améliorer leur posture de sécurité cloud en mettant en œuvre des mesures préventives telles que des contrôles d’accès stricts, une gestion automatisée des configurations, des politiques IAM efficaces et une protection contre les attaques DDoS.
Violations de données
Les violations de données surviennent de diverses manières, notamment à la suite de cyberattaques, de menaces internes ou de faiblesses des services cloud. Les attaquants peuvent exploiter les vulnérabilités pour accéder à des informations confidentielles, entraînant une divulgation non autorisée.
Pour atténuer les violations de données, utilisez des contrôles d’accès robustes, le chiffrement et une surveillance continue. Mettez régulièrement à jour les processus de sécurité et réalisez des évaluations des vulnérabilités afin de détecter et de corriger les failles potentielles avant qu’elles ne soient exploitées.
Erreurs de configuration
Les erreurs de configuration surviennent lorsque les ressources ou services cloud ne sont pas correctement configurés, généralement en raison d’erreurs humaines ou d’un manque de connaissances. Elles peuvent exposer involontairement des données et poser des problèmes de sécurité.
Pour éviter les erreurs de configuration, utilisez des outils automatisés pour détecter et corriger les erreurs. Établissez et appliquez des normes de gestion des configurations, et encouragez les employés à suivre les bonnes pratiques de configuration et de maintenance du cloud.
Menaces internes
Les menaces internes désignent les actions illégales ou imprudentes de salariés ou de sous-traitants ayant accès aux systèmes et aux données cloud. Ces personnes peuvent provoquer volontairement ou involontairement des violations de données ou d’autres vulnérabilités de sécurité.
Pour réduire les menaces internes, établissez des politiques strictes de gestion des identités et des accès (IAM) telles que le principe du moindre privilège et des examens réguliers des accès. Sensibilisez le personnel aux pratiques de sécurité et soyez attentif aux comportements inhabituels.
Attaques DDoS
Les attaques par déni de service distribué (DDoS) submergent les services cloud de trafic, les rendant inaccessibles aux utilisateurs autorisés. Les attaquants utilisent des botnets pour saturer les ressources et provoquer des interruptions de service.
Réduisez les attaques DDoS en mettant en œuvre des technologies de défense contre les attaques DDoS et des mécanismes de filtrage du trafic. Travaillez avec des fournisseurs de services cloud qui proposent des services d’atténuation des attaques DDoS et concevez votre architecture pour résister à des volumes de trafic élevés et aux attaques.
Découvrez notre guide sur les principaux problèmes de sécurité cloud et apprenez à reconnaître les différences entre les menaces, les risques et les défis liés au cloud. Découvrez comment prévenir correctement chaque risque afin d’améliorer votre approche de la sécurité cloud.
Défis et pièges courants lors de l’élaboration d’une stratégie de sécurité cloud
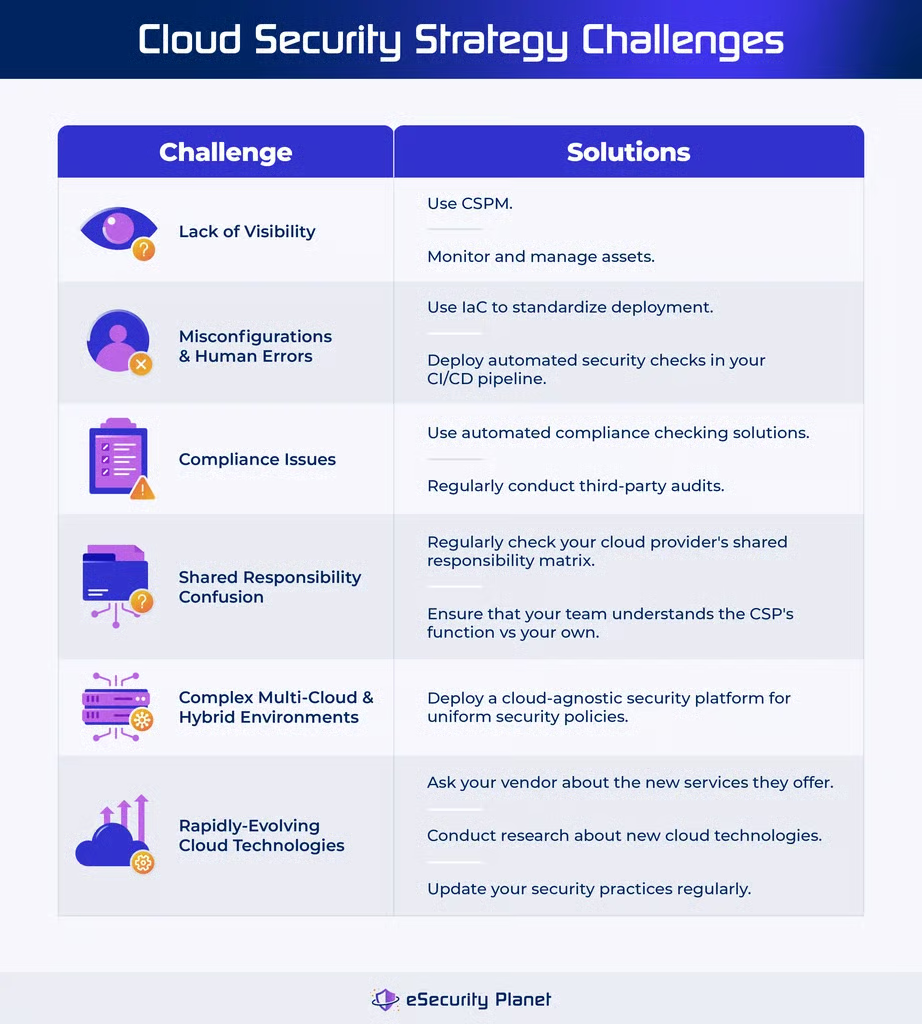
La création d’une stratégie de sécurité cloud efficace comporte de nombreux défis, notamment le manque de visibilité, les erreurs de configuration et les erreurs humaines, les problèmes de conformité, les difficultés liées au modèle de responsabilité partagée, la complexité des environnements cloud et l’adaptation à l’évolution constante des outils cloud. Traitez ces problèmes à l’aide d’outils et de techniques efficaces afin d’élaborer un plan de sécurité cloud robuste, capable de s’adapter à l’évolution du paysage cloud tout en protégeant vos ressources.
Manque de visibilité
Les entreprises qui migrent vers le cloud perdent souvent une visibilité complète sur leurs ressources. Cela peut entraîner la présence de terminaux vulnérables, de ressources mal configurées et de problèmes liés au shadow IT, lorsque le personnel utilise des applications non autorisées.
Solution : Utilisez les outils de gestion de la posture de sécurité cloud (CSPM) pour acquérir une visibilité sur votre environnement cloud. En surveillant et en gérant correctement les ressources cloud, ces technologies contribuent à identifier les problèmes de sécurité et à garantir la sécurité globale du cloud.
Erreurs de configuration et erreurs humaines
La complexité et la rapidité de la mise à disposition des ressources cloud peuvent entraîner des erreurs de configuration, que les attaquants exploitent fréquemment. Les erreurs humaines lors de la configuration peuvent également créer des vulnérabilités de sécurité.
Solution : Utilisez l’infrastructure as code (IaC) pour standardiser et automatiser les déploiements. Mettez en place des contrôles de sécurité automatisés dans votre pipeline CI/CD afin de détecter et de corriger les erreurs de configuration avant la mise en production.
Conformité aux normes réglementaires
Le respect de plusieurs lois et réglementations peut s’avérer difficile, notamment en raison de la nature dynamique des infrastructures cloud. Il peut être complexe de suivre les exigences de conformité dans plusieurs domaines et secteurs d’activité.
Solution : Utilisez des solutions automatisées de contrôle de la conformité adaptées aux exigences réglementaires spécifiques. Réalisez régulièrement des audits par des tiers afin de vérifier que les évaluations de conformité sont objectives et complètes.
Confusion autour du modèle de responsabilité partagée
Le modèle de responsabilité partagée répartit les responsabilités en matière de sécurité entre le fournisseur cloud et le client. Une mauvaise compréhension de cette distinction peut créer des lacunes dans la couverture de sécurité et laisser des domaines essentiels vulnérables.
Solution : Consultez régulièrement la matrice des responsabilités partagées de votre fournisseur cloud afin de comprendre vos obligations en matière de sécurité. Pour couvrir correctement tous les aspects de la sécurité, assurez-vous que votre personnel comprend le rôle du fournisseur par rapport au vôtre.
Environnements multicloud et hybrides complexes
La gestion de plusieurs fournisseurs cloud ou l’association de solutions sur site et cloud peut entraîner des incohérences dans les postures de sécurité, ce qui complique l’application de normes de sécurité homogènes.
Solution : Déployez une plateforme de sécurité indépendante du cloud afin d’établir des politiques de sécurité uniformes dans plusieurs environnements. Cette méthode garantit une protection cohérente et simplifie la gestion de la sécurité dans différents déploiements cloud et hybrides.
Technologies cloud en évolution rapide
L’expansion rapide des services cloud apporte de nouvelles fonctionnalités et de nouveaux problèmes potentiels. Anticiper ces évolutions permet de garantir une stratégie cloud sécurisée.
Solution : Interrogez votre fournisseur actuel ou renseignez-vous sur les technologies de sécurité cloud afin de découvrir les nouveaux services et les risques potentiels qu’ils introduisent. Pour gérer les risques émergents et rester proactif, mettez régulièrement à jour vos pratiques de sécurité.
9 bonnes pratiques pour une stratégie de sécurité cloud
La mise en œuvre de stratégies et de bonnes pratiques efficaces en matière de sécurité cloud protège vos données et vos applications dans le cloud. Comprendre votre environnement, obtenir une visibilité complète, identifier les risques, respecter les cadres de gouvernance et mettre en œuvre des solutions de sécurité multicouches vous aidera à protéger efficacement vos données et vos applications contre les menaces potentielles.
Comprendre votre environnement cloud
Avant d’élaborer une stratégie de sécurité, comprenez parfaitement votre environnement cloud. Pour concevoir efficacement vos mesures de sécurité, identifiez les types de données et d’applications que vous détenez, ainsi que les risques et vulnérabilités associés.
Obtenir une visibilité complète sur le cloud
Obtenez un accès complet à votre infrastructure cloud. Assurez une visibilité à 100 % sur toutes les architectures cloud, notamment grâce à la normalisation et à la segmentation propres à chaque équipe. Mettez en œuvre des fonctionnalités telles que le RBAC, un inventaire complet, la détection automatisée et la visibilité sur les configurations. Une visibilité automatisée et continue vous permet de surveiller la proportion de votre environnement.
Identifier et corriger les risques cloud critiques
Comprenez les risques liés aux charges de travail et au cloud, identifiez les vecteurs d’attaque et hiérarchisez les problèmes essentiels. Mettez en œuvre des fonctionnalités d’outils cloud telles que l’analyse de l’exposition, la gestion des erreurs de configuration et des vulnérabilités, le stockage sécurisé des secrets et l’analyse des chemins d’attaque. Surveillez le nombre de problèmes critiques ouverts et évaluez leur diminution globale au fil du temps.
Reconnaître les menaces cloud courantes
Identifiez les menaces internes et externes dans votre environnement cloud. Il peut s’agir d’initiés malveillants, de pirates informatiques et de cybercriminels. Utilisez la veille sur les menaces pour rester au fait des menaces potentielles et adapter votre posture de sécurité en conséquence.
Établir un cadre de gouvernance cloud
Créez un cadre de gouvernance cloud pour superviser la sécurité des données, l’intégration des systèmes et le déploiement cloud. Ce cadre permet de gérer les risques, de protéger les données et de respecter les exigences réglementaires. Mettez régulièrement à jour vos politiques de gouvernance afin de tenir compte de l’évolution des exigences de conformité.
Adopter une approche « shift left »
Mettez en place des protections de sécurité dès les premières étapes du cycle de développement des applications en adoptant une technique de « shift left ». Intégrez directement les tests de sécurité avant production, l’analyse des vulnérabilités et les évaluations de conformité aux pipelines CI/CD afin d’anticiper et de résoudre les problèmes.
Mettre en œuvre une sécurité multicouche
Utilisez une approche de sécurité multicouche pour protéger votre environnement cloud. Pour garantir la sécurité complète du réseau et des données, déployez des pare-feu, des systèmes de détection et de prévention des intrusions, ainsi que des outils de gestion des informations et des événements de sécurité (SIEM).
Chiffrer vos données
Utilisez des outils de chiffrement pour protéger les données sensibles dans le cloud. Veillez à ce que les données soient chiffrées en transit comme au repos. Faites-en un élément indispensable de votre stratégie de sécurité afin d’empêcher les accès non autorisés.
Surveiller et auditer votre infrastructure
Effectuez régulièrement la surveillance et l’audit de votre infrastructure cloud. Pour détecter et traiter rapidement les problèmes de sécurité, examinez les journaux et les alertes de sécurité, et réalisez fréquemment des évaluations des vulnérabilités.
Intégrez les bonnes pratiques ci-dessus aux bonnes pratiques de sécurité cloud pour renforcer la protection cloud.
Études de cas et exemples concrets
Des incidents cloud réels, tels que la violation de données de Toyota, les problèmes de base de données d’Atlassian Jira et les pannes de Microsoft, soulignent le besoin crucial de mesures de sécurité robustes. Ces situations montrent comment des lacunes dans la sécurité cloud peuvent provoquer de graves perturbations.
Selon le rapport 2023 de Cybersecurity Insiders sur le cloud, 95 % des experts en sécurité sont profondément préoccupés par la sécurité du cloud public. Cela souligne l’importance d’une formation continue, de solutions adaptables et de techniques efficaces pour traiter les risques sous-estimés. Pour renforcer la sécurité cloud, déployez des mesures de protection complètes, investissez dans une formation continue et adaptez vos stratégies afin de réduire les risques et l’impact des interruptions.
Toyota a exposé les données de 260 000 clients en 2023
Toyota a subi une violation de données en juin 2023 en raison d’un environnement cloud mal configuré, ce qui a exposé les données de 260 000 clients. L’intrusion est restée inaperçue pendant plusieurs années, exposant des informations sensibles telles que les identifiants des appareils embarqués et les mises à jour des données cartographiques.
Comment une stratégie cloud sécurisée aurait pu aider :
- Gestion des configurations : Utilisez l’IaC et la gestion automatisée des configurations pour éviter les erreurs de configuration. Examinez et mettez régulièrement à jour les paramètres de configuration.
- Surveillance continue : Utilisez des outils CSPM pour surveiller constamment les configurations et détecter les anomalies susceptibles de signaler une erreur de configuration.
- Détection et réponse aux incidents : Mettez en œuvre des techniques efficaces de détection des incidents afin de détecter rapidement les violations et de réduire la durée d’exposition.
Une mise à niveau de la base de données affecte Atlassian Jira
La plateforme de gestion de projets Jira d’Atlassian a connu une panne et une interruption de service en janvier 2024 en raison de problèmes liés à une mise à niveau planifiée de la base de données. Cela a affecté plusieurs services Jira, les rendant indisponibles pendant près de quatre heures.
Comment une stratégie cloud sécurisée aurait pu aider :
- Gestion des changements : Incluez des tests et une validation approfondis des modifications avant leur déploiement. Assurez-vous que vos protocoles de sauvegarde et de restauration sont en place.
- Reprise après sinistre : Créez et testez régulièrement une stratégie de reprise après sinistre afin de garantir la restauration des services et la mise en place de solutions de redondance et de basculement.
- Surveillance des performances : Utilisez des technologies de surveillance des performances pour identifier et résoudre les problèmes avant qu’ils n’affectent les utilisateurs finaux.
Une série de pannes de Microsoft en 2024
En juillet 2024, Microsoft a connu d’importantes pannes qui ont affecté divers services Azure et Microsoft 365. Le 13 juillet, une mise à jour de configuration du service OpenAI d’Azure a provoqué des problèmes en raison de la suppression de ressources inutilisées, affectant à la fois les ressources de stockage et de calcul. Ce problème a été suivi de nouvelles pannes les 18 et 19 juillet, qui ont affecté les opérations de connexion et de gestion des services dans la région Centre des États-Unis.
En outre, le problème a perturbé la page d’état de Microsoft et d’autres services. Ces perturbations ont été aggravées par une mise à jour défectueuse de CrowdStrike, qui a semé la confusion quant à la cause première.
Comment une stratégie cloud sécurisée aurait pu aider :
- Gestion des configurations : Mettez en place une stratégie robuste de gestion des configurations afin de gérer méthodiquement les mises à jour et les changements. Utilisez des outils automatisés pour valider les modifications de configuration avant leur mise en production.
- Résilience et redondance : Intégrez la redondance à l’architecture cloud afin de maintenir la continuité des services pendant les pannes. Utilisez des déploiements multirégionaux pour atténuer les effets des problèmes régionaux.
- Communication en cas d’incident : Maintenez des canaux de communication clairs avec les utilisateurs pendant les pannes. Fournissez en temps utile des informations sur l’état des services à tous les utilisateurs concernés, y compris sur toutes les mesures d’atténuation prises par votre équipe.
- Planification de la redondance et du basculement : Élaborez une stratégie intégrant des mesures de redondance et de basculement afin de réduire l’impact des défaillances en maintenant la disponibilité continue des services et le réacheminement automatisé du trafic.
Foire aux questions (FAQ)
Qu’est-ce qu’une stratégie cloud-first ?
Une approche cloud-first donne la priorité aux solutions cloud par rapport aux infrastructures sur site. Les organisations choisissent d’utiliser des services cloud externes plutôt que de construire et de gérer leur propre infrastructure technologique. Cette méthode s’appuie sur l’infrastructure du fournisseur pour fournir des services efficaces et de haute qualité, en favorisant l’évolutivité, la flexibilité et des coûts de maintenance inférieurs à ceux des opérations internes.
Quels sont les 4 C de la sécurité cloud native ?
Les quatre C de la sécurité cloud native — code, conteneur, cluster et cloud — constituent une stratégie de sécurité en couches. La sécurité du code consiste à protéger le code des applications et les API. La sécurité des conteneurs vise à protéger les environnements d’exécution des conteneurs tels que Docker et Kubernetes. La sécurité des clusters se concentre sur l’infrastructure qui exécute les conteneurs. La sécurité cloud garantit la sécurité de l’infrastructure cloud sous-jacente.
Quels sont les 5 piliers de la sécurité cloud ?
La sécurité cloud repose sur cinq piliers : la gestion des identités et des accès (IAM), le chiffrement des données, la sécurité réseau, la conformité et la gouvernance, ainsi que la réponse aux incidents et la reprise.
- IAM : Gère l’accès des utilisateurs aux ressources cloud en appliquant le principe du moindre privilège au moyen de l’authentification et de l’autorisation, ainsi que d’une surveillance constante des activités suspectes.
- Chiffrement des données : Chiffre les données au repos et en transit, notamment grâce au chiffrement de bout en bout, et utilise une gestion sécurisée des clés pour empêcher les utilisateurs non autorisés de lire les données.
- Sécurité réseau : Utilise des pare-feu, des clouds privés virtuels (VPC), la segmentation réseau et des groupes de sécurité pour empêcher les accès non autorisés et réguler le trafic.
- Conformité et gouvernance : Garantit la conformité aux exigences réglementaires et aux normes du secteur en utilisant des journaux d’audit, des cadres de conformité et des contrôles automatisés.
- Réponse aux incidents de sécurité et reprise : Gère les incidents de sécurité à l’aide d’outils de détection, de plans d’intervention, de protocoles de communication, de méthodes de reprise et d’analyses a posteriori.
En résumé : renforcez la protection grâce à une stratégie cloud sécurisée
Une stratégie de sécurité cloud garantit la continuité des activités des entreprises, quelles que soient les pannes. Toutefois, elle ne fournit qu’une seule couche de protection. Intégrez la protection cloud aux mesures de sécurité réseau existantes, identifiez les risques potentiels et utilisez les technologies appropriées. Cette méthode globale offre une solide protection contre les perturbations, en protégeant à la fois votre environnement cloud et l’ensemble de votre réseau.
Découvrez comment protéger votre organisation grâce à ce guide complet sur les fondamentaux de la sécurité cloud. Découvrez la protection des données, la conformité réglementaire et le contrôle des accès afin de relever efficacement les défis et d’appliquer les bonnes pratiques.