

















Les problèmes de sécurité du stockage cloud désignent les difficultés opérationnelles et fonctionnelles que rencontrent les entreprises et les particuliers lorsqu’ils stockent des données dans le cloud. Ces problèmes découlent de manquements ou de lacunes internes et n’impliquent pas toujours des menaces externes. Les risques liés au stockage cloud correspondent aux menaces et vulnérabilités externes potentielles qui mettent en péril la sécurité des données stockées. Les risques peuvent entraîner des problèmes, mais vous pouvez également les prévenir en remédiant à ces problèmes.
Nous avons identifié les principaux problèmes et risques de sécurité du stockage cloud, ainsi que des stratégies efficaces pour les atténuer. Nous illustrerons ces concepts ci-dessous à l’aide d’exemples concrets d’événements mettant en évidence les vulnérabilités du stockage cloud.
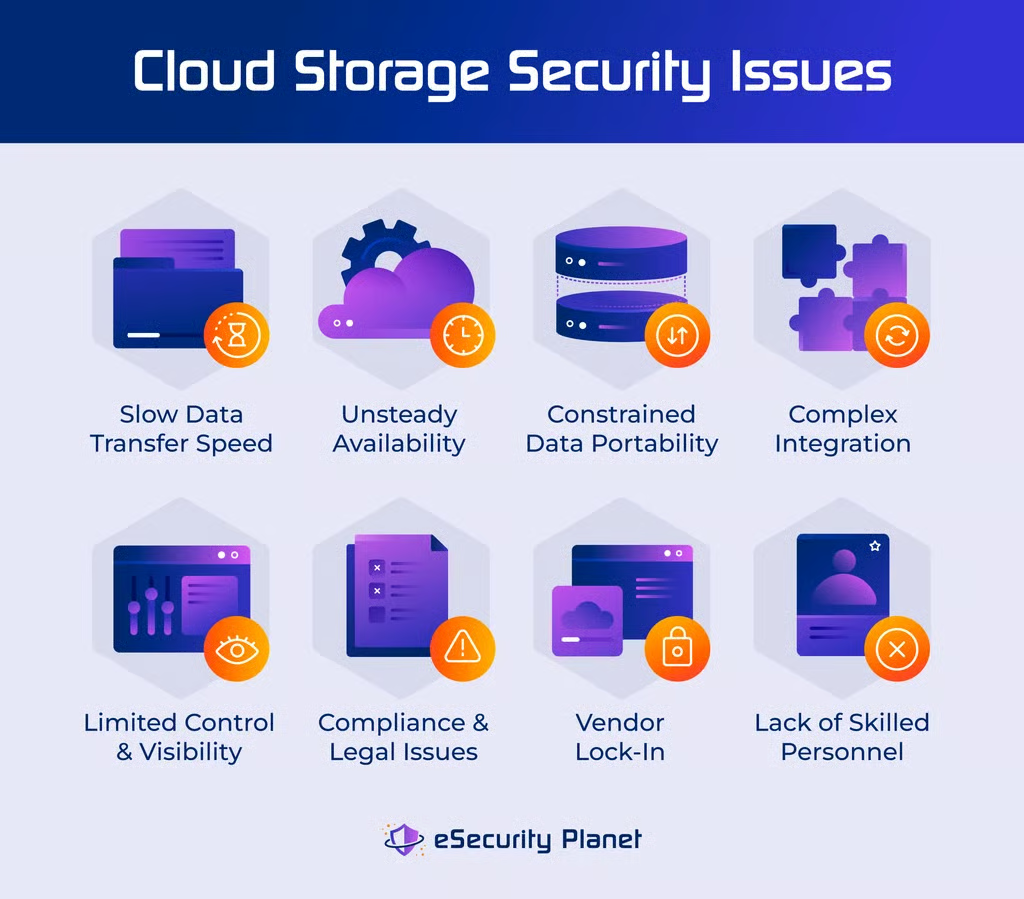
Les 8 principaux problèmes de sécurité du stockage cloud
Les problèmes courants liés à la sécurité du stockage cloud comprennent la vitesse de transfert des données, la disponibilité et la fiabilité, la portabilité des données, l’intégration, ainsi que le manque de contrôle et de visibilité. Les problèmes de conformité, les risques de dépendance vis-à-vis d’un fournisseur et le manque de personnel qualifié constituent également des menaces potentielles pour la sécurité et les fonctionnalités des données stockées.
Vitesse de transfert des données
La vitesse de transfert des données, c’est-à-dire le rythme auquel les données circulent entre différents emplacements, influe sur la fluidité du transfert de vastes ensembles de données, ce qui réduit la productivité et la satisfaction des utilisateurs. Alors que les entreprises attendent un accès immédiat aux données, les lenteurs et les retards sont dangereux et peuvent exposer les données en transit. Des délais de transmission prolongés permettent à des acteurs malveillants d’intercepter ou de compromettre les données, mettant en péril leur sécurité et leur intégrité.
Pour remédier aux faibles vitesses de transmission des données dans le stockage cloud, optimisez les configurations réseau, utilisez des réseaux de diffusion de contenu (CDN) et mettez en œuvre des techniques efficaces de compression des données.
Disponibilité et fiabilité
Les interruptions des services de stockage cloud perturbent les opérations des entreprises et entravent l’accès aux données essentielles. Les temps d’arrêt limitent la réponse aux incidents, augmentent le risque de violation de données et peuvent servir de levier pour des attaques DDoS.
Mettez en place une infrastructure robuste, des mécanismes de redondance et des centres de données répartis géographiquement afin de réduire les temps d’arrêt. Surveillez le système et utilisez un basculement automatisé pour améliorer la résilience tout en limitant les incidents d’attaque.
Portabilité des données
La portabilité des données consiste à transférer des données entre des fournisseurs cloud et des systèmes sur site. Les entreprises se heurtent à des obstacles qui compliquent les migrations fluides, ce qui affecte leur flexibilité et leurs objectifs de changement de fournisseur. Les difficultés de migration entraînent des transferts incomplets, qui exposent les informations critiques à des risques.
Établissez des protocoles et des procédures de compatibilité clairement définis afin d’assurer une transition fluide entre les fournisseurs et les systèmes sur site. Des tests réguliers, la personnalisation des méthodes de transfert des données et une surveillance attentive contribuent à réduire les risques et à renforcer la sécurité pendant la migration.
Intégration
L’intégration du stockage cloud aux systèmes sur site existants ou à d’autres services cloud peut s’avérer complexe. Les problèmes de compatibilité, la cohérence des données et les exigences liées aux protocoles établis compliquent l’intégration. Des intégrations fluides maintiennent un flux de travail harmonieux et garantissent l’interopérabilité des données.
Utilisez des solutions avancées d’interopérabilité des données et établissez des canaux de communication clairs entre les systèmes sur site et les systèmes cloud afin d’optimiser l’efficacité des flux de travail.
Contrôle et visibilité limités
Une visibilité insuffisante sur l’architecture cloud retarde la réponse aux menaces et augmente le risque de violation de données. Le fait de ne pas appliquer les règles de sécurité ni de mettre en œuvre un chiffrement approprié peut entraîner une exposition accidentelle des données.
Des examens réguliers, des analyses avancées et des méthodes de réponse aux incidents améliorent la sécurité. Utilisez des solutions telles que les plateformes de protection des applications cloud natives (CNAPP) afin de réduire les risques et d’accélérer les temps de réponse en cas de violation.
Problèmes de conformité et problèmes juridiques
Les réglementations et les exigences de conformité applicables au stockage et au traitement des données varient selon les secteurs et les régions. On peut notamment citer le RGPD en Europe, HIPAA dans le secteur de la santé et PCI DSS pour les données de cartes de paiement. Le non-respect des exigences réglementaires peut compromettre la sécurité des données et exposer les entreprises à des poursuites judiciaires ainsi qu’à une atteinte à leur réputation.
Tenez-vous informé des règles applicables et adaptez vos règles de stockage en conséquence. Mettez en œuvre des politiques solides de gouvernance des données, effectuez régulièrement des audits de conformité et utilisez des services cloud proposant des fonctionnalités adaptées aux normes du secteur.
Dépendance vis-à-vis d’un fournisseur
La dépendance vis-à-vis d’un fournisseur survient lorsqu’une entreprise devient excessivement tributaire d’un seul prestataire de services cloud, ce qui réduit sa flexibilité et ses possibilités. Changer de fournisseur peut s’avérer difficile et coûteux. Ces préoccupations apparaissent lorsque les entreprises souhaitent pouvoir changer facilement de fournisseur ou mettre en place une stratégie multicloud afin de réduire les risques et de bénéficier d’un avantage concurrentiel.
L’utilisation de la conteneurisation et de couches d’abstraction, comme Kubernetes, garantit la portabilité des programmes entre plusieurs environnements cloud. L’analyse régulière des conditions contractuelles, la planification de stratégies de sortie et la recherche de solutions interopérables contribuent à réduire la dépendance à l’égard d’un seul fournisseur.
Manque de personnel qualifié
Sans personnel qualifié, les entreprises peuvent ne pas parvenir à analyser et à atténuer les problèmes de sécurité. Les technologies cloud complexes nécessitent une expertise spécialisée pour être adoptées et gérées avec succès. Une connaissance insuffisante des procédures de sécurité cloud, des configurations et des vulnérabilités potentielles entraîne des erreurs de configuration, des contrôles d’accès insuffisants et, plus généralement, des failles de sécurité.
Investissez dans la formation et le recrutement de personnes qualifiées. Permettre au personnel d’acquérir des connaissances sur les pratiques de sécurité cloud, les certifications et les plateformes spécialisées élargit ses compétences. Collaborez avec des spécialistes externes de la sécurité cloud ou des fournisseurs de services managés afin de renforcer vos capacités internes.
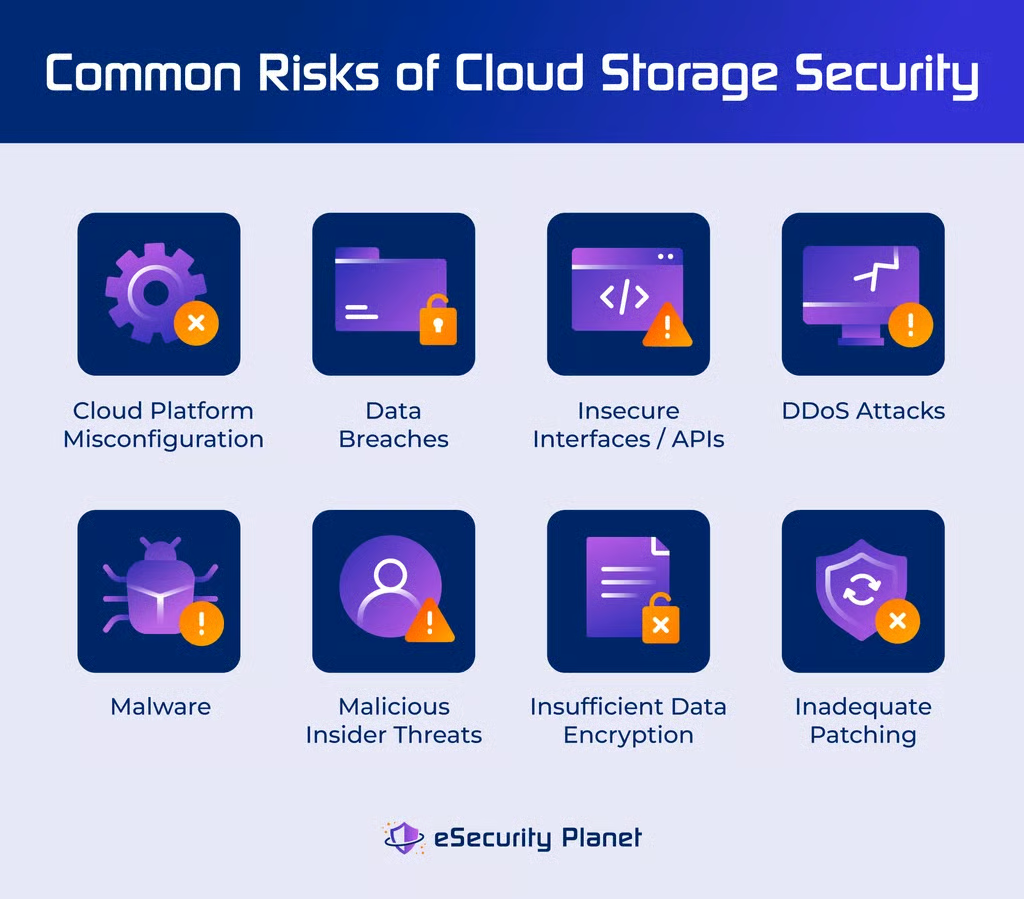
8 risques courants liés à la sécurité du stockage cloud et mesures d’atténuation
Les risques liés au stockage cloud comprennent les erreurs de configuration, les violations de données, les interfaces non sécurisées, les attaques DDoS, les logiciels malveillants, les menaces internes, les problèmes de chiffrement et les problèmes de correctifs. Heureusement, des stratégies d’atténuation permettent de traiter chacun de ces risques.
Erreur de configuration de la plateforme cloud
Les erreurs de configuration du cloud, considérées comme la vulnérabilité la plus courante dans les recherches de la NSA, résultent d’une mauvaise connaissance des bonnes pratiques et d’un examen par les pairs insuffisant au sein des équipes DevOps et d’infrastructure. Les erreurs de configuration peuvent exposer des données ou des services sensibles en raison d’autorisations mal attribuées, de configurations par défaut inchangées et de paramètres de sécurité mal gérés. Cela concerne tous les utilisateurs qui s’appuient sur des données stockées dans les environnements mal configurés.
Atténuer les erreurs de configuration du cloud
Pour gérer efficacement les erreurs de configuration du cloud, voici les cinq pratiques clés à privilégier :
- Appliquer le principe du moindre privilège : Limitez les privilèges d’accès au strict minimum nécessaire pour les ressources. Examinez et modifiez régulièrement les privilèges d’accès des utilisateurs.
- Utiliser des outils IAM : Utilisez des outils tiers pour analyser les politiques de gestion des identités et des accès (IAM).
- Examiner l’IaC : Demandez aux membres de l’équipe d’examiner les fichiers d’Infrastructure as Code (IaC).
- Privilégier HTTPS : Utilisez HTTPS plutôt que HTTP et bloquez les ports inutiles.
- Centraliser les secrets et configurer le stockage en mode privé : Conservez les clés d’API et les mots de passe dans un système centralisé et sécurisé de gestion. Configurez par défaut le stockage des données en mode privé.
Violations de données
Selon le rapport sur les violations de données de Statista, les États-Unis ont enregistré 1 802 violations, exposant 422,14 millions d’enregistrements. Le Data Breach Investigations Report (DBIR) de Verizon pour 2023 révèle également que des acteurs internes étaient responsables de 83 % des violations de données survenues en 2022. Les violations proviennent souvent de vulnérabilités exploitées dans l’infrastructure ou les applications cloud, les pirates utilisant des méthodes telles que les vulnérabilités logicielles, l’hameçonnage ou des identifiants compromis.
Atténuer les violations de données
Toute personne dont les données sensibles sont stockées dans le cloud est vulnérable en cas de violation de données. Adoptez donc les précautions suivantes pour réduire vos risques :
- Chiffrer les données : Assurez les mesures de sécurité fondamentales en chiffrant les données en transit et au repos.
- Utiliser un CASB basé sur des API : Mettez en œuvre un courtier de sécurité d’accès au cloud (CASB) basé sur des API afin de prévenir les violations.
- Effectuer des audits réguliers et configurer des alertes : Renforcez la sécurité en effectuant des audits réguliers, en surveillant l’activité et en configurant des alertes.
- Mettre en œuvre la microsegmentation et la JEA : Renforcez les contrôles utilisateur grâce à la microsegmentation et à l’administration juste suffisante (JEA).
- Sauvegarder les fichiers : Sauvegardez régulièrement les ressources du cloud public.
Interfaces et API non sécurisées
Les attaquants exploitent les faiblesses des API pour obtenir un accès non autorisé, manipuler des données et implanter du code malveillant dans les environnements cloud. Les utilisateurs qui se connectent aux services cloud via des API sont confrontés à ces risques, tout comme les entreprises qui dépendent d’échanges de données sécurisés. À mesure que les API se généralisent dans la programmation moderne, leur sécurisation devient essentielle pour atténuer les types d’attaques courants, comme l’injection de code et l’exploitation des vulnérabilités des contrôles d’accès et des composants obsolètes.
Atténuer les risques liés aux interfaces et API non sécurisées
Les utilisateurs dont les données sont exposées à des problèmes de sécurité potentiels en raison d’interfaces ou d’API faibles peuvent appliquer les stratégies d’atténuation suivantes :
- Mettre en œuvre des mesures de sécurité des API : Utilisez des fonctionnalités complètes de sécurité des API, comme la vérification régulière des données saisies et des protocoles d’autorisation appropriés.
- Utiliser un pare-feu d’application web (WAF) : WAF filtre les requêtes en fonction des adresses IP ou des en-têtes HTTP, détecte les tentatives d’injection de code et définit des quotas de réponse.
- Mettre en œuvre une protection contre les DDoS : Déployez des mécanismes de protection dédiés pour prévenir les attaques DDoS.
- Limiter le débit : Configurez une limitation du débit afin de limiter le nombre de requêtes API provenant d’un même utilisateur ou d’une même adresse IP sur une période donnée.
- Surveiller et journaliser les API : Mettez en place une surveillance et une journalisation complètes des API afin de suivre et d’évaluer les actions. Examinez les journaux pour repérer les schémas inhabituels ou les incidents de sécurité potentiels.
Attaques DDoS
La durée moyenne des attaques par déni de service distribué (DDoS) est passée de 30 minutes en 2021 à 50 minutes en 2022. Les attaques DDoS sont des tentatives malveillantes visant à désactiver un service web en exploitant des vulnérabilités dans les couches réseau ou applicative afin d’interrompre les opérations normales. Elles submergent les systèmes cloud de trafic, saturent leurs capacités et provoquent des interruptions de service. Elles affectent les fournisseurs de services cloud (CSP) et les clients qui dépendent des services cloud concernés pour accéder à leurs données et les stocker.
Atténuer les attaques DDoS
Pour réduire le risque d’une attaque DDoS, mettez en œuvre les méthodes suivantes :
- Utiliser le filtrage du trafic : Les technologies de filtrage du trafic séparent le trafic légitime du trafic malveillant, permettant au système de rejeter les requêtes nuisibles.
- Créer des architectures réseau redondantes : Les structures réseau redondantes renforcent la résilience face aux attaques DDoS.
- Tester la résilience : Testez régulièrement la résilience du système au moyen d’attaques DDoS simulées afin d’identifier ses failles.
- Élaborer un plan de réponse aux incidents : Créez et mettez à jour un plan de réponse aux incidents spécialement conçu pour les attaques DDoS.
- Garantir une protection DDoS permanente : Assurez-vous que votre service de protection contre les DDoS reste constamment actif afin de garantir une sécurité durable.
Logiciels malveillants
En 2022, 5,5 milliards d’infections par des logiciels malveillants ont été recensées dans le monde. Les logiciels malveillants constituent une menace majeure pour la sécurité du stockage cloud lorsqu’ils infectent les systèmes d’un fournisseur cloud. Comme pour les systèmes sur site, les attaquants peuvent exploiter les utilisateurs au moyen de pièces jointes malveillantes ou de liens publiés sur les réseaux sociaux. Une fois activé, le logiciel malveillant peut échapper à la détection et compromettre la sécurité des données en espionnant ou en dérobant des informations dans les applications des services cloud.
Atténuer les logiciels malveillants
Réduisez les menaces liées aux logiciels malveillants dans le stockage cloud grâce aux stratégies suivantes :
- Déployer des solutions antivirus : Installez des solutions antivirus, mettez-les régulièrement à jour et surveillez les environnements cloud en continu.
- Sauvegarder les données : Établissez des sauvegardes complètes afin de permettre une récupération rapide en cas d’incident de sécurité ou de perte de données.
- Mettre en œuvre la segmentation du réseau : Améliorez la sécurité en utilisant la segmentation du réseau, qui isole différentes parties afin d’empêcher les accès non autorisés.
- Utiliser l’authentification multifacteur (MFA) : Activez l’authentification multifacteur pour renforcer la sécurité en exigeant une vérification supplémentaire au-delà des mots de passe.
- Mettre en œuvre un modèle de sécurité Zero Trust : Mettez en œuvre un modèle de sécurité Zero Trust afin de valider l’identité et la fiabilité des personnes et des appareils.
Menaces internes malveillantes
Les menaces internes malveillantes surviennent lorsque des personnes obtiennent un accès illégal aux ressources d’une entreprise. Ces personnes peuvent abuser délibérément de leurs accès ou exposer accidentellement des données critiques en raison de mauvaises configurations. Les risques internes peuvent être attribués à un manque de sensibilisation, au mécontentement des employés ou à des attaques d’ingénierie sociale. Les personnes malveillantes au sein de l’entreprise peuvent également exploiter des tentatives d’hameçonnage réussies ou une sécurité laxiste des identifiants, ce qui entraîne un accès non autorisé aux ressources cloud.
Atténuer les menaces internes
Appliquez les mesures suivantes pour atténuer les menaces internes :
- Effectuer des vérifications des antécédents : Effectuez des vérifications approfondies des antécédents lors du processus de recrutement afin de vérifier la fiabilité des nouveaux employés.
- Définir des contrôles d’accès stricts : Définissez des contrôles d’accès stricts afin de limiter les autorisations des utilisateurs et d’empêcher les accès illégaux.
- Poursuivre la formation du personnel : Dispensez au personnel une formation continue à la cybersécurité afin de le sensibiliser et de promouvoir les pratiques sécurisées.
- Appliquer de bonnes pratiques en matière de mots de passe : Assurez une authentification forte des utilisateurs, utilisez la MFA et suivez de bonnes pratiques en matière de mots de passe.
- Filtrer les e-mails d’hameçonnage : Utilisez une méthode automatisée pour filtrer l’hameçonnage par e-mail et réduire le risque que les employés soient victimes d’attaques d’hameçonnage.
Chiffrement insuffisant des données
Le chiffrement insuffisant des données dans le stockage cloud survient lorsque les informations ne sont pas correctement protégées pendant leur stockage ou leur transport, ce qui les expose aux accès indésirables. Cette absence de chiffrement crée des risques importants, tels que les accès non autorisés, l’interception lors du transfert des données, les violations de la confidentialité, la falsification des données et les violations des exigences de conformité.
Atténuer les risques liés au chiffrement insuffisant des données
Ces stratégies contre le chiffrement insuffisant des données doivent être mises en œuvre à la fois par les fournisseurs de services cloud et par les entreprises ou les utilisateurs qui utilisent les services cloud :
- Utiliser le chiffrement de bout en bout : Les technologies de chiffrement de bout en bout protègent les données tout au long du processus de communication.
- Chiffrer les données en transit et au repos : Appliquez des technologies de chiffrement pour protéger les informations pendant leur transmission et leur stockage.
- Mettre à jour les normes de chiffrement : Tenez-vous au fait des dernières normes et technologies de chiffrement afin de garantir la mise en œuvre de mesures de sécurité robustes.
- Adopter des contrôles d’accès : Un contrôle d’accès robuste empêche les accès non autorisés aux informations sensibles.
- Effectuer des audits réguliers : Les audits réguliers des pratiques de chiffrement permettent de détecter et de corriger rapidement les vulnérabilités potentielles.
Correctifs de sécurité insuffisants
L’application insuffisante des correctifs de sécurité correspond à l’installation tardive ou incomplète des correctifs de sécurité nécessaires pour un système ou un programme. Lorsque les correctifs de sécurité ne sont pas appliqués à temps, le système reste vulnérable aux cyberattaques. Les acteurs malveillants ciblent fréquemment les vulnérabilités logicielles connues, profitant du retard dans l’installation des correctifs pour obtenir un accès non autorisé ou compromettre la sécurité de l’environnement cloud.
Atténuer les risques liés à l’application insuffisante des correctifs de sécurité
Les utilisateurs qui s’appuient sur les services cloud pour garantir un environnement cloud sécurisé et résilient peuvent prendre les mesures suivantes afin de remédier à l’application insuffisante des correctifs de sécurité :
- Mettre en œuvre un système de gestion des correctifs : Un système solide de gestion des correctifs automatise l’identification, le test et le déploiement rapide des correctifs de sécurité.
- Effectuer régulièrement des analyses de vulnérabilités : Effectuez régulièrement des analyses de vulnérabilités afin de détecter les failles de sécurité potentielles et de donner la priorité aux correctifs en fonction des vulnérabilités critiques.
- Créer des politiques de gestion des correctifs : Appliquez des politiques de gestion des correctifs qui précisent les délais et les méthodes d’installation des correctifs de sécurité dans toute l’infrastructure cloud.
- Communiquer avec les fournisseurs : Maintenez la communication avec les fournisseurs de logiciels afin de connaître les derniers correctifs et mises à jour de sécurité et d’en garantir l’installation dans les délais.
- Créer une architecture réseau segmentée : Une architecture réseau segmentée réduit l’impact de l’application des correctifs et permet d’effectuer des mises à niveau isolées sans perturber l’ensemble du système.
Exemples de vulnérabilités réelles du stockage cloud exploitées
Parmi les incidents les plus importants liés à des vulnérabilités du stockage cloud survenus au cours des cinq dernières années figurent la plus grande violation de données de Cam4, les problèmes de sécurité critiques de MEGA et les menaces internes malveillantes chez LastPass. Poursuivez votre lecture pour en savoir plus sur chacune de ces vulnérabilités et sur la manière dont ces organisations y ont remédié.
Mauvaise configuration et violation de données chez Cam4 (2020)
Cam4 détient le record de la plus grande violation de données de tous les temps, avec 10 milliards de comptes compromis. Début 2020, des chercheurs ont découvert une importante violation de données sur le site pour adultes CAM4, causée par une base de données Elasticsearch mal configurée. Le vol a révélé 11 milliards d’enregistrements, notamment des informations sensibles sur les utilisateurs telles que leurs noms, adresses e-mail, mots de passe et informations de paiement.
Heureusement, Safety Detectives, une entreprise spécialisée dans la sécurité, a découvert la base de données compromise avant les cybercriminels. Granity Entertainment, la société mère de CAM4, a rapidement mis la base de données hors ligne. Même si aucune preuve de vol d’informations utilisateur n’a été établie, l’incident souligne les dangers du chantage, de la sextorsion et des attaques par bourrage d’identifiants. CAM4 a réagi en sécurisant le serveur et en supprimant les informations permettant d’identifier personnellement les utilisateurs, réduisant ainsi l’impact de la violation.
Attaques exploitant les vulnérabilités critiques de MEGA (2022)
En 2022, des chercheurs de l’ETH Zurich ont découvert des failles de sécurité critiques dans le service de stockage cloud MEGA, qui compromettaient la confidentialité des données des utilisateurs. Avec plus de 10 millions d’utilisateurs quotidiens et 122 milliards de fichiers partagés, MEGA, connu pour son chiffrement de bout en bout contrôlé par l’utilisateur, était exposé à des atteintes à la confidentialité et à des accès indésirables aux données. Les attaques comprenaient des attaques en clair et de type framing, des attaques contre l’intégrité ainsi qu’une attaque de chiffrement RSA de type Bleichenbacher.
MEGA a réagi en publiant des mises à jour logicielles pour corriger les vulnérabilités critiques et tenter d’améliorer la sécurité de son architecture cryptographique. Fin 2022, toutes les vulnérabilités du client web et des applications natives avaient été corrigées.
Menace interne chez LastPass (2023)
LastPass a annoncé un incident de sécurité en février 2023 : l’ordinateur personnel d’un ingénieur senior disposant d’un accès spécial aux systèmes critiques de LastPass a été piraté, entraînant le vol d’identifiants d’authentification. En exploitant ces identifiants, les attaquants ont accédé au stockage cloud Amazon S3 de LastPass, compromettant les sauvegardes de production, d’autres ressources cloud et d’importantes sauvegardes de bases de données.
À la suite de cette intrusion, LastPass a renforcé les mesures de sécurité de son stockage AWS S3, notamment grâce à une journalisation et des alertes améliorées ainsi qu’à des contrôles IAM plus stricts. L’entreprise a désactivé les anciens utilisateurs IAM de développement, imposé des limites aux utilisateurs IAM à longue durée de vie, renouvelé les clés des utilisateurs IAM des services de production, instauré de sévères restrictions d’adresses IP, supprimé les utilisateurs IAM obsolètes et mis en place l’application du balisage des ressources IAM, accompagnée de rapports périodiques sur les cas de non-conformité.
En résumé : atténuer les problèmes et les risques liés à la sécurité du stockage cloud
La prise en compte des risques liés au stockage cloud garantit l’intégrité des données et leur protection contre les accès non autorisés, les violations et les manquements à la conformité. La mise en œuvre de mesures de sécurité robustes, telles que le chiffrement, la formation et les audits réguliers, est essentielle pour protéger les entreprises contre les pertes financières, les atteintes à leur réputation et les conséquences juridiques liées à la compromission des données et aux violations de la confidentialité.
Pour mieux vous défendre contre ces vulnérabilités, découvrez lesbonnes pratiques et conseils en matière de sécurité cloud afin de garantir la sécurité globale de vos données stockées dans le cloud.