

















Les outils DevSecOps intègrent la sécurité au workflow DevOps, afin de garantir qu’elle soit prise en compte tout au long du cycle de développement logiciel (SDLC). Ils veillent à ce que les pipelines traditionnels d’intégration et de livraison/déploiement continus (CI/CD) restent sécurisés à toutes les étapes du SDLC. Ils automatisent les contrôles de sécurité, l’analyse des vulnérabilités, le suivi de la conformité et la réponse aux incidents.
Pour vous aider à sélectionner les meilleurs outils DevSecOps selon vos besoins, j’ai classé et évalué un large éventail d’outils de test de la sécurité des applications, notamment les outils d’analyse statique de la sécurité des applications (SAST), d’analyse dynamique et interactive (DAST et IAST), d’analyse de la composition logicielle (SCA), d’autoprotection des applications à l’exécution (RASP) et de test automatisé.
Voici les 15 meilleurs outils DevSecOps :
Principaux outils d’analyse statique de la sécurité des applications (SAST)
- Checkmarx: Meilleur moteur SAST nouvelle génération
- SonarQube: Meilleur pour l’analyse et l’analyse approfondies du code
- Snyk Code: Meilleur outil SAST destiné aux développeurs
Principaux outils d’analyse dynamique et interactive de la sécurité des applications (DAST/IAST)
- GitLab: Meilleur pour les workflows reposant sur l’IA tout au long du SDLC
- Contrast Security: Meilleur pour les informations en temps réel et la remédiation rapide
- Invicti Security: Meilleur pour combiner l’analyse dynamique et l’analyse véritablement interactive
Principaux outils d’autoprotection des applications à l’exécution (RASP)
- Dynatrace: Meilleur pour la détection et le blocage des attaques en temps réel
- Fortify: Meilleur pour la protection contre les risques liés aux applications tierces
- Imperva RASP: Meilleur pour détecter et neutraliser les attaques zero-day
Principaux outils d’analyse de la composition logicielle (SCA)
- Black Duck SCA: Meilleur pour la gestion des risques liés à la chaîne d’approvisionnement logicielle
- Veracode SCA: Meilleur pour l’automatisation des politiques et de la gouvernance de l’open source
- Mend.io (anciennement WhiteSource): Meilleur pour une technologie efficace d’analyse de l’utilisation
Principaux outils de test automatisé DevSecOps
- OWASP ZAP: Meilleur pour les tests d’intrusion automatisés
- Red Hat Ansible Automation: Meilleur pour les solutions d’automatisation unifiées
- ThreatModeler: Meilleur pour la modélisation des menaces lors de la conception d’applications mobiles et IoT
- Comparatif des meilleurs outils DevSecOps
- Principaux outils d’analyse statique de la sécurité des applications (SAST)
- Principaux outils d’analyse dynamique et interactive de la sécurité des applications (DAST/IAST)
- Principaux outils d’autoprotection des applications à l’exécution (RASP)
- Principaux outils d’analyse de la composition logicielle (SCA)
- Principaux outils de test automatisé DevSecOps
- Comment choisir les meilleurs outils DevSecOps pour votre entreprise
- Foire aux questions (FAQ)
- En résumé : intégrer une sécurité globale au SDLC grâce aux outils DevSecOps
Comparatif des meilleurs outils DevSecOps
Ce tableau compare les fonctionnalités DevSecOps courantes proposées par chaque solution ainsi que leurs tarifs.
| Analyse des vulnérabilités | Application des politiques de sécurité | Gestion de la conformité | Sécurité des conteneurs | Coût mensuel | |
|---|---|---|---|---|---|
| Checkmarx | ✔️ | ❌ | ✔️ | ❌ | Contacter le service commercial |
| SonarQube | ✔️ | ❌ | ✔️ | ❌ | 14 $ US et plus par utilisateur |
| Snyk Code | ✔️ | ❌ | ❌ | ❌ | 25 $ US et plus par utilisateur |
| GitLab | ✔️ | ✔️ | ❌ | ✔️ | 29 $ US et plus par utilisateur |
| Contrast Security | ✔️ | ✔️ | ❌ | ✔️ | Contacter le service commercial |
| Invicti Security | ✔️ | ✔️ | ❌ | ❌ | Contacter le service commercial |
| Dynatrace | ✔️ | ❌ | ❌ | ❌ | 1,60 $ US et plus par Gio |
| Fortify | ✔️ | ✔️ | ❌ | ❌ | Contacter le service commercial |
| Imperva RASP | ✔️ | ❌ | ❌ | ❌ | Contacter le service commercial |
| Black Duck SCA | ✔️ | ❌ | ✔️ | ❌ | 525 $ US et plus par membre |
| Veracode SCA | ✔️ | ✔️ | ✔️ | ❌ | Contacter le service commercial |
| Mend.io | ✔️ | ❌ | ✔️ | ❌ | 720 $ US et plus par tranche de 25 développeurs |
| OWASP ZAP | ✔️ | ❌ | ❌ | ❌ | Gratuit |
| Red Hat Ansible Automation | ❌ | ❌ | ✔️ | ❌ | Contacter le service commercial |
| ThreatModeler | ✔️ | ✔️ | ✔️ | ❌ | Contacter le service commercial |
✔️=Oui ❌=Non/Indéterminé
Principaux outils d’analyse statique de la sécurité des applications (SAST)
Les outils SAST vérifient le code source des logiciels afin d’y détecter les failles de sécurité. Ils examinent la base de code, appliquent les politiques de sécurité et détectent les risques potentiels dès les premières étapes du développement. Les solutions SAST automatisent l’analyse du code, ce qui permet aux développeurs de résoudre les vulnérabilités, de favoriser les bonnes pratiques de codage sécurisé et d’améliorer la sécurité globale des programmes. Si vous recherchez un outil SAST fiable, découvrez Checkmarx, Snyk ou SonarQube.
Checkmarx – Meilleur moteur SAST nouvelle génération
Pros
- Prise en charge étendue des langages
- Recommande automatiquement des correctifs
- Identifie divers types de vulnérabilités
Cons
- Pas d’essai gratuit
- Certains scans prennent plus de temps
- Les utilisateurs signalent des difficultés d’intégration de l’outil
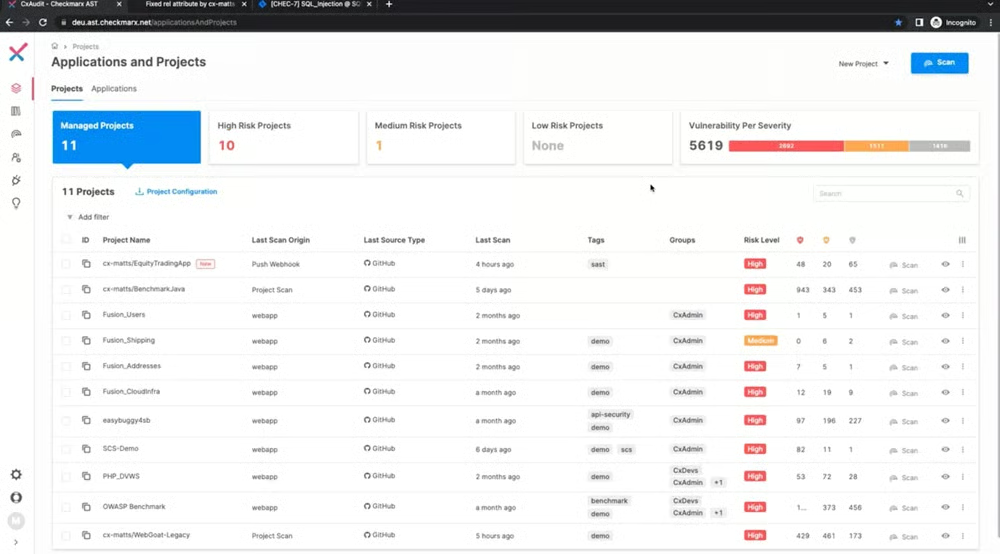
Checkmarx est un outil SAST nouvelle génération qui effectue des contrôles de sécurité rapides et précis, avec des résultats jusqu’à 90 % plus rapides et 80 % de faux positifs en moins. Il intègre la sécurité à l’ensemble du cycle de développement logiciel, notamment aux conteneurs, à l’IaC, au code personnalisé et aux composants open source , ce qui en fait une solution optimale pour tester en profondeur la sécurité des applications, aussi bien dans les environnements sur site (CxSAST) que cloud natifs (Checkmarx One).
Tarifs
- Contacter pour obtenir un devis : CxSAST (sur site) et Checkmarx One (plateforme cloud native pour entreprises) disponibles
- Démo gratuite : Contacter pour planifier une démonstration
Pourquoi je l’ai choisi
J’ai choisi Checkmarx parce qu’il excelle dans la détection des vulnérabilités dynamiques, l’identification des solutions optimales et l’utilisation de l’IA pour les recherches personnalisées. Sa connexion facile aux dépôts de code et sa prise en charge étendue des langages garantissent une sécurité robuste dans différents types d’environnements de développement logiciel.
Fonctionnalités clés
- Détection dynamique des vulnérabilités : Identifie les résultats les plus importants et les vulnérabilités à haut risque dans les applications critiques.
- Identification du correctif optimal : Détermine la zone optimale pour corriger le code, ce qui permet de résoudre de nombreuses vulnérabilités avec une seule modification pour un impact maximal.
- Générateur de requêtes alimenté par l’IA : Utilise l’IA générative pour améliorer le réglage de SAST et la précision des résultats en générant et en personnalisant des requêtes sans connaissances préalables.
- Analyse du code non compilé : Analyse directement le code provenant de dépôts tels que GitHub, GitLab, Azure et Bitbucket, tout en s’intégrant harmonieusement au SDLC.
- Prise en charge étendue des langages et frameworks : Prend en charge plus de 35 langages et 80 frameworks pour le développement multiplateforme, y compris les langages récents et obsolètes.
Capture d’écran
Alternatives
Checkmarx fournit des analyses de sécurité très précises, mais n’affiche pas ses tarifs à l’avance. Si vous recherchez un outil SAST gratuit, envisagez SonarQube.
SonarQube – Meilleur outil pour l’analyse et l’analyse approfondies du code
Pros
- Prise en charge étendue des langages
- Génère des rapports de couverture des tests
- Propose de nombreux plug-ins avec lesquels interagir
Cons
- N’offre pas d’informations sur les bibliothèques des projets
- Courbe d’apprentissage importante
- Les utilisateurs estiment que l’interface doit être améliorée
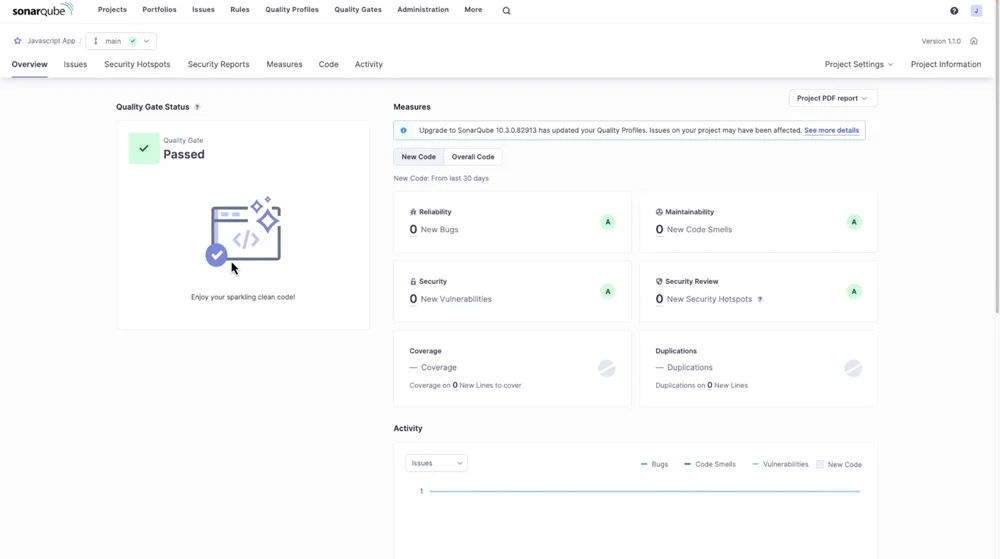
Les fonctionnalités SAST plus approfondies de SonarQube le rendent particulièrement adapté à l’analyse et à l’analyse approfondies du code. Il suit de manière inédite les flux de données entrants et sortants des bibliothèques tierces, révélant ainsi des failles de sécurité jusqu’alors inconnues. Cette fonctionnalité améliore son moteur SAST existant en offrant une visibilité complète sur le fonctionnement interne des bibliothèques populaires, assurant une analyse du code sans précédent pour une sécurité des applications robuste et une base de code renforcée.
Tarifs
- Édition communautaire open source : Téléchargement gratuit disponible
- Édition Developer : 160 $ US et plus par an, pour une analyse maximale de 100 000 lignes de code (LOC)
- Édition Enterprise : 21 000 $ US et plus par an, pour une analyse maximale de 1 M de LOC
- Essai gratuit : 14 jours
Pourquoi je l’ai choisi
En raison de son accessibilité et de sa capacité d’adaptation, j’ai choisi SonarQube comme l’un des meilleurs outils SAST. SonarQube Community Edition et SonarCloud sont gratuits pour les projets open source. Son intégration transparente aux principales plateformes DevOps en fait un excellent outil pour la qualité et la sécurité du code.
Fonctionnalités clés
- Détection des problèmes de sécurité profondément dissimulés : Identifie les vulnérabilités cachées dans le code, notamment celles provoquées par les interactions avec des bibliothèques tierces.
- Accélération du développement sécurisé : Permet d’accélérer et de sécuriser les cycles de développement en identifiant et en corrigeant les vulnérabilités de sécurité dès les premières étapes du processus.
- Atténuation des risques : Réduit le risque de failles de sécurité en identifiant et en corrigeant les vulnérabilités de manière proactive.
- Analyse automatisée du code : Simplifie l’analyse du code à la recherche de failles de sécurité afin d’améliorer la productivité et la fiabilité.
- Sécurité et conformité du code : Détecte les vulnérabilités de sécurité et les violations de conformité, et en rend compte, afin de garantir le respect des normes et des lois.
Capture d’écran
Alternatives
SonarQube fournit une analyse statique complète et une gestion de la qualité du code tout au long du cycle de développement logiciel. Toutefois, si vous recherchez un outil destiné aux développeurs qui propose des tests de sécurité en temps réel et des informations exploitables, essayez Snyk.
Snyk – Meilleur outil SAST destiné aux développeurs
Pros
- Plus de 14 langages et frameworks
- Propose une version gratuite avec de nombreuses fonctionnalités
- Sépare et catégorise les problèmes
Cons
- Faux positifs
- Les offres payantes peuvent être coûteuses
- La personnalisation des politiques doit être améliorée
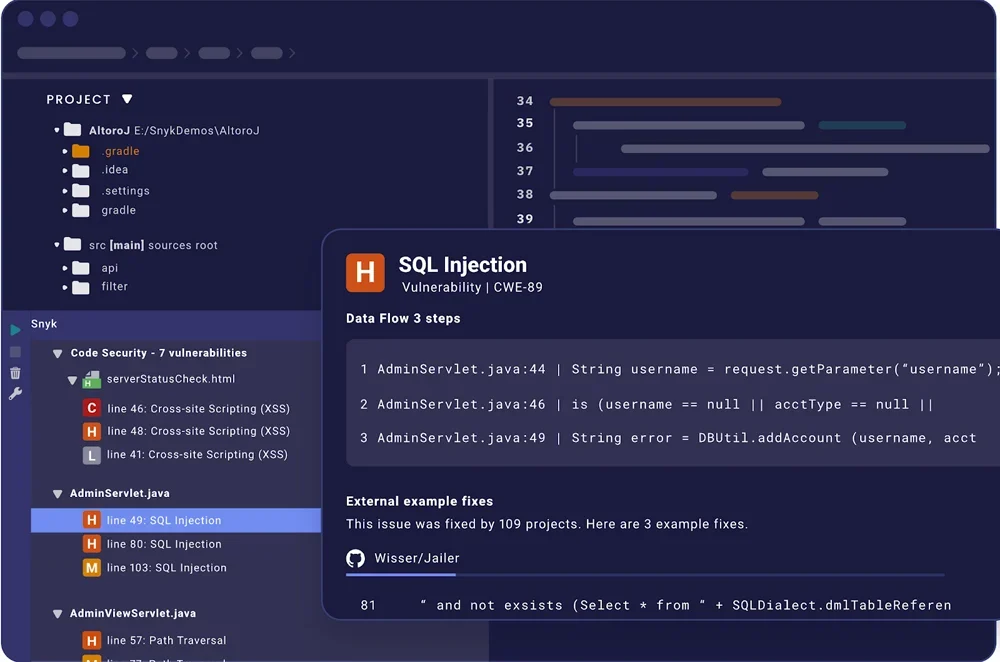
Snyk se distingue comme un outil SAST destiné aux développeurs, doté de fonctionnalités de test en temps réel qui garantissent la sécurité du code pendant le développement. Son interface conviviale fournit aux développeurs des résultats exploitables et des conseils correctifs, grâce à une veille de sécurité de pointe qui réduit les retards de codage. Snyk simplifie la sécurité sans nuire à la productivité en s’intégrant harmonieusement à plusieurs langages et plateformes, ce qui permet de réagir rapidement aux vulnérabilités.
Tarifs
- Version gratuite : Disponible pour les développeurs individuels et les petites équipes, jusqu’à 100 tests
- Équipe : 25 $ US et plus par mois et par produit, pour un maximum de 10 développeurs contributeurs
- Contacter pour obtenir un devis : Offre Enterprise disponible
- Démo gratuite : Contacter pour planifier une démonstration
Pourquoi je l’ai choisi
J’ai choisi Snyk comme l’une des meilleures solutions SAST en raison de ses offres personnalisées pour les développeurs et les équipes de sécurité. Sa base de connaissances, enrichie par l’apprentissage automatique, fournit une sécurité de pointe. Snyk intègre facilement la sécurité aux workflows quotidiens grâce à des fonctionnalités telles que la priorisation des principaux risques liés au code, un IDE intégré, les tests dans le workflow et les barrières de sécurité CI/CD.
Fonctionnalités clés
- Analyse continue tout au long du SDLC : Garantit des évaluations de sécurité continues, du développement au déploiement.
- Analyse du code personnalisé en temps réel : Détecte les vulnérabilités dans le code personnalisé et permet d’effectuer immédiatement des ajustements.
- Moteur d’IA Deepcode : Fournit des suggestions de correctifs adaptées aux développeurs dans l’environnement de développement intégré (IDE).
- Intégrations axées sur les développeurs (IDE, CLI, dépôt) : S’intègre harmonieusement aux workflows des développeurs grâce à un éventail d’outils.
- Correctifs automatisés : Permet de remédier automatiquement aux problèmes dans l’IDE grâce à Deepcode AI Fix.
Capture d’écran
Alternatives
Bien que Snyk se concentre sur la sécurité, Checkmarx effectue souvent des analyses de vulnérabilités plus complètes. En outre, Checkmarx peut fournir une assistance plus étendue pour les normes de conformité et l’intégration aux systèmes d’entreprise.
Principaux outils d’analyse dynamique et interactive de la sécurité des applications (DAST/IAST)
Le DAST fonctionne comme une approche de test en boîte noire, qui examine les applications en temps réel et est souvent mise en œuvre plus tard dans le pipeline CI. Il est efficace pour prévenir les régressions, quels que soient les langages de programmation. L’IAST combine le SAST et le DAST, fournissant des informations en temps réel sur les vulnérabilités et facilitant leur correction rapide dans les workflows. Gitlab, Contrast Security et Invicti Security figurent parmi les meilleurs outils DAST/IAST disponibles.
GitLab – Meilleur pour les workflows reposant sur l’IA tout au long du SDLC
Pros
- Permet la collaboration entre de nombreux développeurs
- Propose la revue de code
- Suivi facile des modifications
Cons
- Les utilisateurs signalent une intégration complexe
- Temps de réponse de l’assistance long
- L’interface peut être déroutante pour les nouveaux utilisateurs
GitLab est une solution idéale pour les processus reposant sur l’IA tout au long du SDLC, car elle améliore la communication entre les équipes de développement, de sécurité et d’exploitation. Grâce à GitLab duo, un assistant IA, les utilisateurs contrôlent davantage les appareils ou les utilisateurs autorisés à exploiter ses fonctionnalités de workflow reposant sur l’IA. GitLab propose également une plateforme unifiée qui intègre le meilleur modèle d’IA pour chaque cas d’utilisation, de l’identification du code à la correction des vulnérabilités de sécurité.
Tarifs
- Version gratuite : Prend en charge jusqu’à 5 utilisateurs
- Premium : 29 $US ou plus par utilisateur et par mois
- Contacter pour obtenir un devis : Offre Ultimate disponible pour les entreprises
- Essai gratuit : 30 jours
Pourquoi je l’ai choisi
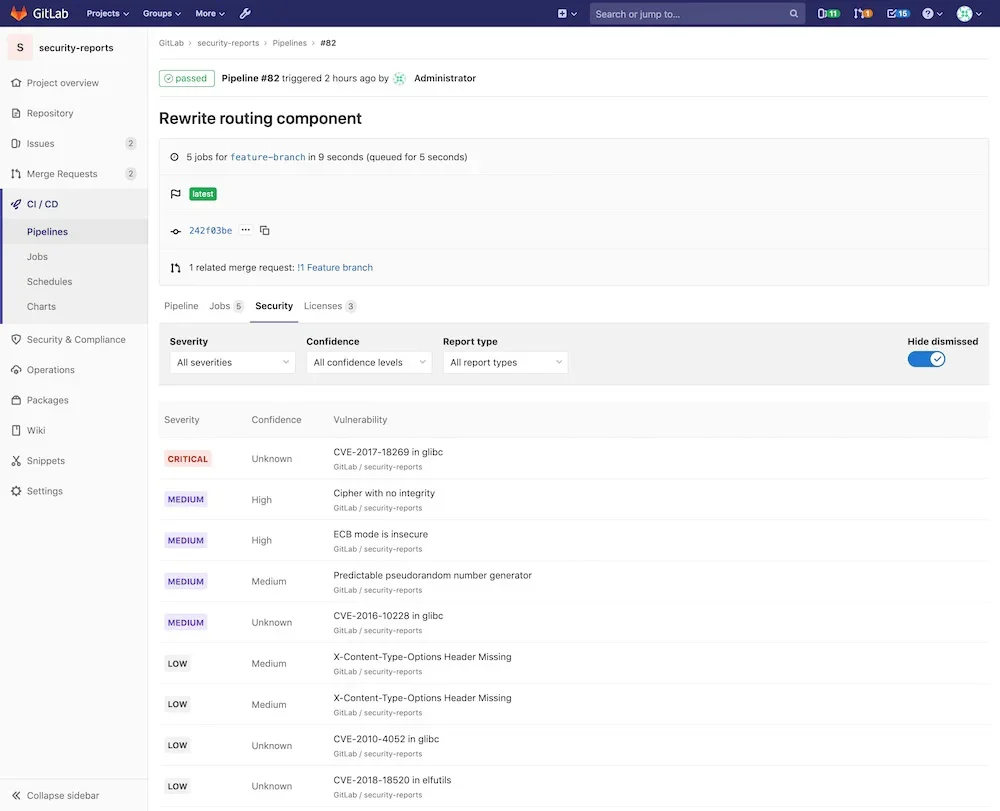
J’ai choisi GitLab comme outil DAST fiable en raison de sa documentation complète et de ses fonctionnalités exhaustives de test de sécurité. GitLab veille à identifier et à atténuer pleinement les vulnérabilités à l’exécution en intégrant le DAST à d’autres tests de sécurité essentiels, tels que la détection des secrets et le SAST. Ses options d’automatisation polyvalentes rendent l’analyse plus efficace dans les pipelines CI/CD ou à la demande.
Fonctionnalités clés
- Analyseur DAST basé sur un proxy : Analyse les applications courantes utilisant du HTML simple, automatiquement ou à la demande.
- Analyseur DAST basé sur un navigateur : Analyse les applications fortement dépendantes de JavaScript, notamment les applications web monopages, à la recherche de vulnérabilités.
- Analyseur DAST des API : Analyse les API web et prend en charge des technologies telles que GraphQL, REST et SOAP.
- Analyseur des modèles architecturaux : Suit des modèles d’architecture d’applications sécurisés, configurables dans les modèles CI, et exécute les analyses dans des conteneurs Docker.
- Artefact de rapport DAST : Crée un rapport permettant de déterminer les vulnérabilités détectées en comparant les résultats d’analyse entre les branches source et cible.
Capture d’écran
Alternatives
Bien que GitLab offre d’excellentes capacités d’analyse, Invicti Security fournit une évaluation plus approfondie des vulnérabilités et une détection des menaces en temps réel pour les applications web.
Contrast Security – Meilleur pour les informations en temps réel et la remédiation rapide
Pros
- Fonctionnalités stables de surveillance et de détection
- Identifie les alertes et les vulnérabilités
- Bonne interface utilisateur
Cons
- Problèmes d’évolutivité
- Doit prendre en charge un éventail plus large de technologies
- Les rapports prêts à l’emploi pourraient être améliorés
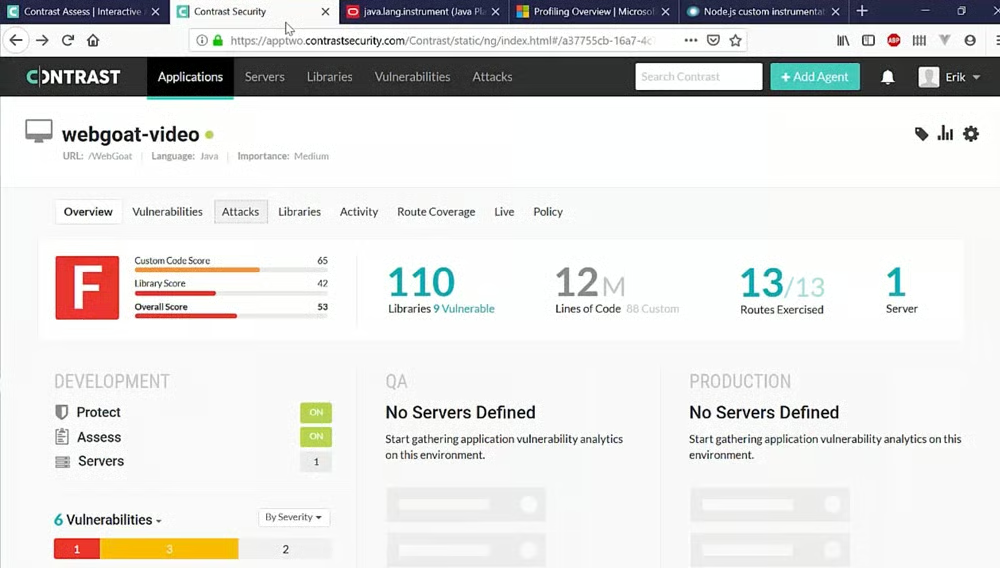
Contrast Security fournit des informations en temps réel et des correctifs rapides grâce à sa solution IAST, qui découvre et priorise en continu les vulnérabilités, en guidant les développeurs dans la réduction des risques avec précision et efficacité. Contrast Assess, un outil DAST de type IAST, offre un feedback en temps réel et une remédiation plus rapide, en surmontant les faiblesses habituelles du DAST grâce à une analyse approfondie du comportement du code pour identifier des vulnérabilités particulières.
Tarifs
- Version gratuite : Accès complet aux fonctionnalités Serverless, SCA et Scan de CodeSec pour 1 utilisateur
- Contacter pour obtenir un devis : Autres produits disponibles
- Démo gratuite : Contactez-nous pour la planifier
Pourquoi je l’ai choisi
J’ai retenu Contrast Security parmi les meilleurs outils, car sa solution IAST est reconnue pour sécuriser chaque ligne de code tout en détectant et en priorisant en continu les vulnérabilités avec une précision, une efficacité, une évolutivité et une couverture de premier ordre. Elle intègre la sécurité à tous les tests, fournit des résultats précis accompagnés d’un contexte supplémentaire et permet de corriger rapidement les vulnérabilités, favorisant ainsi le développement d’applications agile et évolutif.
Fonctionnalités clés
- Sécurisation de chaque ligne de code : Exploite une technologie IAST de pointe pour détecter et prioriser les vulnérabilités en continu et guider les développeurs dans le processus de réduction des risques.
- Vue en direct de l’architecture et des flux : Utilise les informations fournies par l’agent Contrast pour créer des visualisations détaillées des composants de l’application, des arborescences du code et des flux de données.
- Guidage des développeurs pour la remédiation : Fournit des informations précises au niveau du code, décrivant les vulnérabilités en profondeur afin que les développeurs puissent résoudre rapidement les problèmes.
- Renseignements sur les attaques contre les applications : Fournit aux développeurs une cartographie de la surface d’attaque, des informations sur les routes et les URL, ainsi que la possibilité de mesurer l’efficacité des tests.
- Visualisation pour la modélisation des menaces : Crée automatiquement des diagrammes des principaux composants architecturaux afin d’aider les développeurs à résoudre les vulnérabilités.
Capture d’écran
Alternatives
Contrast Security fournit un excellent outil IAST qui offre des informations en temps réel et des corrections rapides. Toutefois, si vous recherchez une combinaison complète de fonctionnalités DAST et IAST, Invicti pourrait être plus adapté.
Invicti Security – Meilleur pour l’analyse dynamique et interactive combinée
Pros
- Les utilisateurs jugent le service client satisfaisant
- Interface conviviale
- Analyse personnalisable pour réduire la durée des analyses
Cons
- L’intégration est limitée aux systèmes courants
- Absence de tarification transparente
- Limite le nombre d’URL de sites web à analyser
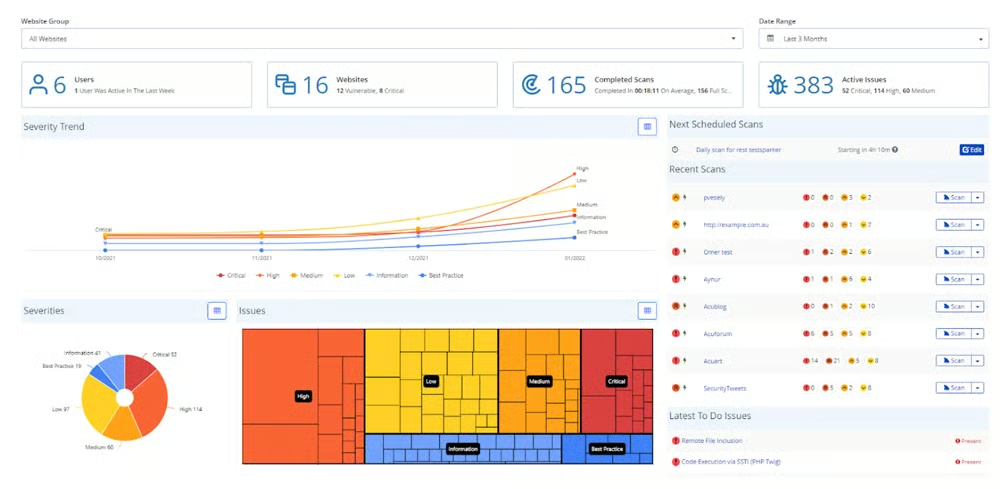
Invicti, anciennement NetSparker, combine l’analyse dynamique (DAST) et l’analyse interactive véritable (IAST) afin d’offrir une meilleure couverture, une plus grande précision et davantage d’informations sur les vulnérabilités. Le capteur IAST collabore avec l’analyseur DAST pour identifier d’autres vulnérabilités, éliminer les faux positifs et localiser précisément les problèmes afin d’accélérer les corrections. Cette intégration assure une sécurité complète des applications tout en faisant gagner du temps aux équipes et en améliorant leur efficacité.
Tarifs
- Contacter pour obtenir un devis : Offres personnalisées disponibles
- Démo gratuite : Contactez-nous pour la planifier
Pourquoi je l’ai choisi
J’ai choisi Invicti pour sa capacité à intégrer l’automatisation de la sécurité à chaque processus du SDLC. Il permet une analyse approfondie des applications, une meilleure détection des vulnérabilités et une résolution rapide avec moins d’interventions manuelles. Invicti intègre aisément la sécurité au développement et assure une protection continue grâce à une approche complète et automatisée de la sécurité tout au long de l’année.
Fonctionnalités clés
- Capteur IAST : Améliore la visibilité du backend en identifiant les fichiers non liés et cachés, ainsi qu’en cartographiant tous les fichiers et routes des applications web.
- Tests complets des API : Importe les fichiers de définition des API et se connecte pour tester toutes les API REST, SOAP et GraphQL, assurant une couverture complète.
- Prévention des vulnérabilités : Identifie et résout les fichiers de configuration locaux mal configurés, envoie des recommandations de bonnes pratiques et renforce la posture de sécurité.
- Analyse fondée sur des preuves™ : Vérifie les vulnérabilités, réduit les faux positifs et permet d’attribuer automatiquement les problèmes sans vérification manuelle.
- Correction plus rapide des vulnérabilités : Localise précisément les vulnérabilités, notamment leur nom de fichier et leur numéro de ligne.
Capture d’écran
Alternatives
Alors qu’Invicti est spécialisé dans les tests de sécurité des applications web (AST), GitLab excelle dans la fourniture d’une solution DevOps complète pour les processus de développement et de déploiement logiciels, tels que le contrôle des versions, la collaboration et l’automatisation.
Principaux outils d’autoprotection des applications à l’exécution (RASP)
Les logiciels d’autoprotection des applications à l’exécution (RASP) améliorent le DevSecOps en analysant les programmes en temps réel à la recherche de vulnérabilités et de menaces. Intégrés à l’environnement d’exécution, les outils RASP détectent et empêchent automatiquement les comportements nuisibles en s’appuyant sur des informations relatives à l’architecture de l’application et aux flux de données. Découvrez les outils RASP de Dynatrace, Fortify et Imperva RASP pour bénéficier d’une protection continue et d’une sécurité fiable sans supervision humaine.
Dynatrace Application Security – Meilleur pour la détection et le blocage des attaques en temps réel
Pros
- Surveillance 24 h/24, 7 j/7
- Prend en charge un large éventail d’outils de surveillance des applications
- Fournit des informations sur les performances
Cons
- Le menu de navigation doit être amélioré
- La personnalisation du tableau de bord manque de flexibilité
- La tarification horaire peut prêter à confusion
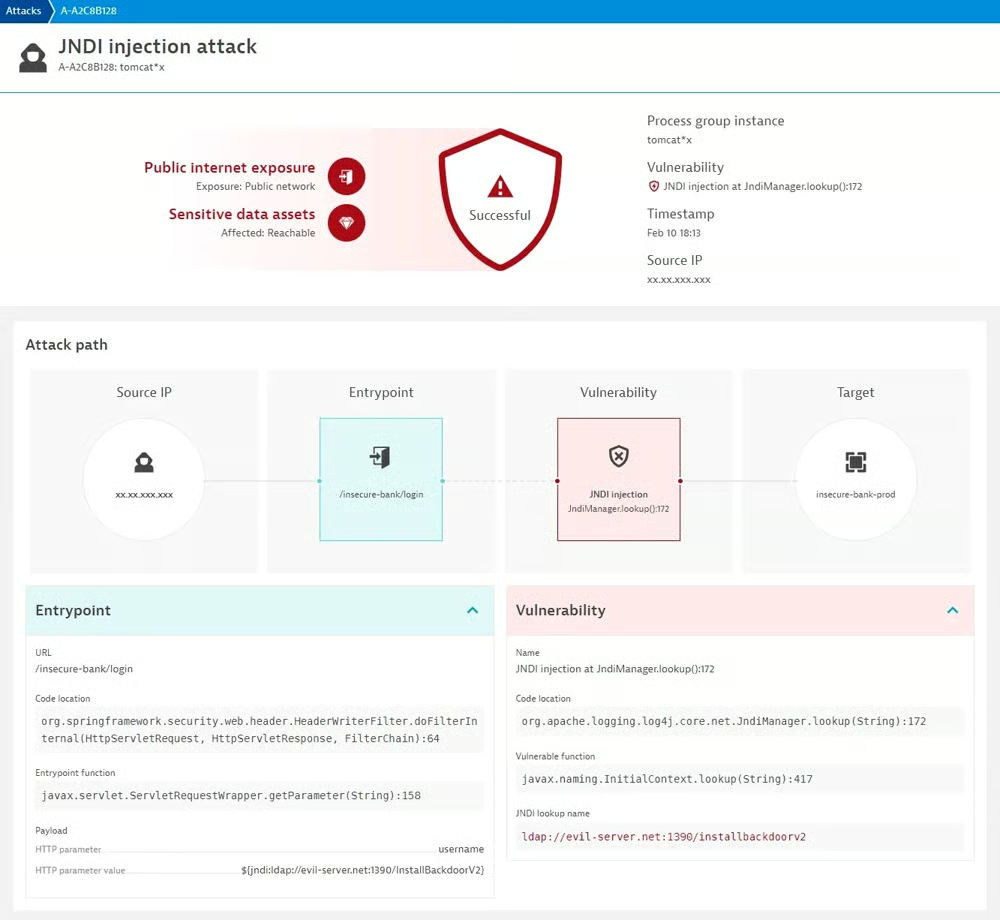
Dynatrace RASP protège les applications cloud natives à l’exécution grâce à une automatisation intelligente. Il identifie et empêche les attaques en temps réel, comme les injections SQL, réduisant ainsi les risques et accélérant l’innovation. La priorisation assistée par l’IA et la gestion automatisée des vulnérabilités de Dynatrace améliorent l’efficacité du DevSecOps. Sa fonction Security Analytics réduit les coûts d’analyse des journaux tout en renforçant les mesures de sécurité proactives.
Tarifs
- Protection des applications à l’exécution : 0,00225 $US par Gio et par heure
- Contacter pour obtenir un devis : Offres personnalisées et modules complémentaires disponibles
- Essai gratuit : 15 jours
- Démo gratuite : Contactez-nous pour la planifier
Pourquoi je l’ai choisi
J’ai choisi Dynatrace comme l’une des meilleures solutions RASP en raison de son approche complète de la sécurité des applications. Les fonctionnalités de Dynatrace comprennent la surveillance full-stack, l’évaluation des vulnérabilités et l’analyse de la couverture des hôtes, qui offrent une visibilité détaillée et une priorisation des vulnérabilités. Cela permet une détection et une remédiation efficaces, susceptibles d’améliorer la sécurité globale de vos applications.
Fonctionnalités clés
- Analyse des vulnérabilités à l’exécution : Découvre automatiquement les vulnérabilités nécessitant une attention rapide en évaluant les chemins d’accès aux données et l’exécution en production.
- Protection des applications à l’exécution : Utilise des informations au niveau du code et l’analyse des transactions pour détecter et empêcher les attaques contre les programmes en temps réel.
- Investigations de sécurité efficaces : Facilite l’ingestion des données Grail à l’aide de requêtes DQL afin d’améliorer l’efficacité et la précision des investigations de sécurité.
- Priorisation des vulnérabilités : Fournit une vue priorisée des vulnérabilités dans les applications et les environnements cloud afin d’optimiser les efforts de correction.
- Couverture du cycle de vie DevSecOps : Surveille la sécurité des conteneurs tout au long du cycle de vie DevSecOps afin d’assurer une protection complète.
Capture d’écran
Alternatives
Bien que Dynatrace soit un outil solide de surveillance des performances, Fortify le surpasse en fournissant une analyse complète du code et une détection des vulnérabilités sans avoir besoin d’exécuter le programme.
Fortify Application Defender – Meilleur pour la protection contre les risques liés aux applications tierces
Pros
- Analyse approfondie des vulnérabilités
- Neutralisation rapide des menaces
- Rationalise efficacement le SDLC
Cons
- Les utilisateurs signalent des interruptions réseau occasionnelles
- Manque de transparence des tarifs
- Navigation difficile dans l’interface utilisateur
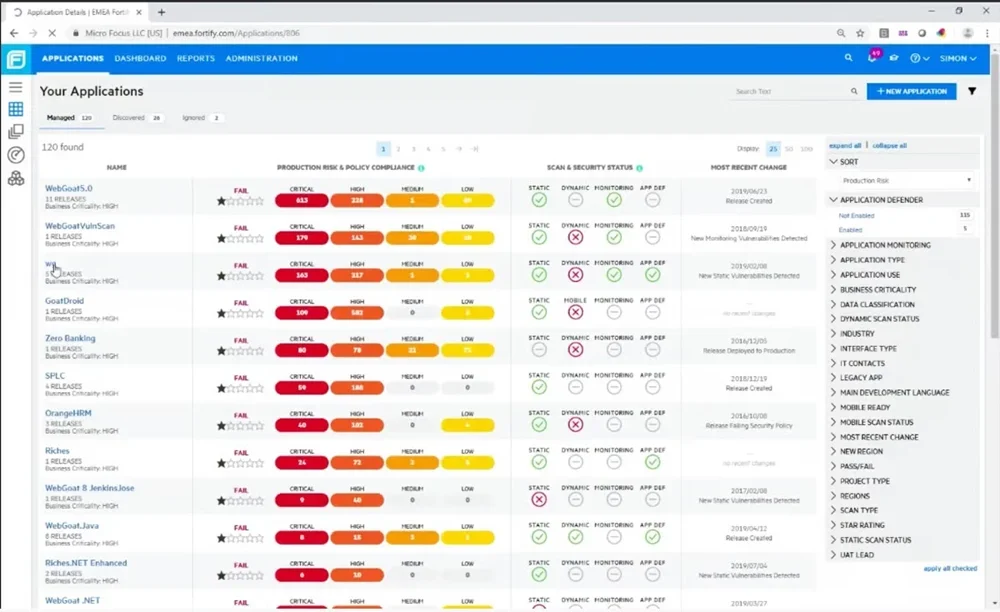
Fortify by OpenText améliore la prévention des risques liés aux applications tierces en intégrant harmonieusement des mesures de sécurité au workflow DevSecOps. Cette intégration garantit l’application des normes de sécurité tout au long du processus de développement, de la création élémentaire du code au déploiement. L’intégration de la sécurité par Fortify au pipeline DevSecOps permet aux entreprises de découvrir et de corriger de manière proactive les vulnérabilités de sécurité des applications tierces.
Tarifs
- Contacter pour obtenir un devis : Offres personnalisées disponibles
- Essai gratuit : Disponible sur demande
- Démo gratuite : Contactez-nous pour la planifier
Pourquoi je l’ai choisi
J’ai choisi cet outil RASP principalement pour ses capacités rapides et efficaces de neutralisation des menaces. L’outil réagit aux menaces actuelles avec une rapidité et une efficacité exceptionnelles, ce qui en fait l’un des meilleurs choix du marché. Sa capacité à mettre rapidement en œuvre des solutions le distingue des autres outils et garantit une protection solide contre les menaces de sécurité émergentes.
Fonctionnalités clés
- Sécurité du code évolutive : Permet de protéger entièrement les bases de code à grande échelle, en offrant une protection solide contre les vulnérabilités.
- DevSecOps : Fonctionne parfaitement avec les pipelines DevOps, en offrant une sécurité rapide et fluide sans sacrifier le rythme ni la qualité du développement.
- SDLC : Améliore la sécurité tout au long du cycle de vie du développement logiciel, de la création du code au déploiement.
- Prise en charge des applications cloud-native : Fournit des solutions de sécurité personnalisées pour les applications cloud-native, en accompagnant les entreprises à chaque étape de leur parcours de transformation de la sécurité cloud.
- Sécurisation de la chaîne d’approvisionnement : Garantit la sécurité de la chaîne d’approvisionnement logicielle et permet aux entreprises de déployer des applications sécurisées en inspectant minutieusement tous les composants et dépendances.
Capture d’écran
Alternatives
Bien que Fortify Application Defender soit spécialisé dans les tests de sécurité des applications, Imperva RASP excelle dans la protection à l’exécution et la détection en temps réel des attaques qui élimine les menaces de l’environnement applicatif.
Imperva RASP – Meilleur pour détecter et neutraliser les attaques zero-day
Pros
- Complémentaire avec un WAF
- Fournit une visibilité sur les attaques à l’exécution
- Utilise la contextualisation pour détecter les menaces
Cons
- Courbe d’apprentissage importante pour utiliser l’outil
- Manque de transparence des tarifs
- La disponibilité de la prise en charge de la plateforme Mac n’est pas claire
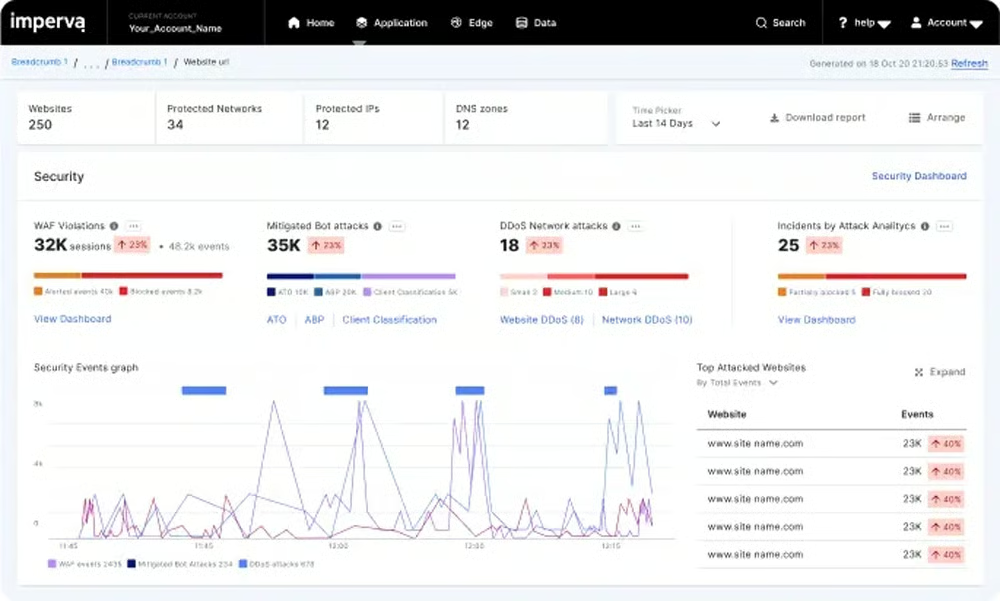
Imperva RASP fonctionne en intégrant directement les protections de sécurité à l’environnement d’exécution de l’application. Cette intégration permet de surveiller en temps réel le comportement et le trafic des applications. Imperva RASP peut détecter et neutraliser les menaces zero-day en analysant les requêtes et les réponses en temps réel. Cette technique offre une protection proactive qui protège les applications contre les menaces émergentes.
Tarifs
- Contacter pour obtenir un devis : Offres personnalisées disponibles
- Essai gratuit : Contactez-nous pour en préciser la durée
- Démo gratuite : Contactez-nous pour la planifier
Pourquoi je l’ai choisi
J’ai choisi Imperva parce que sa protection des applications à l’exécution (RASP) s’intègre harmonieusement aux applications tout en assurant une sécurité en temps réel contre les menaces connues et inconnues. Avec Imperva, les utilisateurs peuvent protéger leurs données en neutralisant les attaques zero-day, en identifiant les menaces inédites et en améliorant les renseignements de sécurité, tout en préservant les performances.
Fonctionnalités clés
- Réduction des risques applicatifs : Protège les applications contre les vulnérabilités, permettant aux équipes de se concentrer sur la logique métier sans être exposées aux menaces d’exploitation.
- Sécurité adaptable : Offre une sécurité interne qui peut être ajustée pour s’adapter à l’évolution des charges de travail et des circonstances.
- Sécurité fondée sur la théorie des langages (LANGSEC) : Détecte et neutralise les attaques connues et zero-day afin de garantir la sécurité des applications tout en préservant les performances.
- Détection des attaques RASP : Détecte et bloque les attaques en temps réel, offrant une protection rapide contre les menaces zero-day et les 10 principales vulnérabilités OWASP.
- Protection contre les attaques zero-day : Offre une précision prête à l’emploi qui ne nécessite aucun réglage pour protéger les applications contre les menaces zero-day.
Capture d’écran
Alternatives
Imperva RASP se concentre sur la protection à l’exécution et la détection des attaques en temps réel, tandis que Dynatrace fournit des solutions complètes de sécurité des applications associées à une automatisation intelligente.
Principaux outils d’analyse de la composition logicielle (SCA)
L’analyse de la composition logicielle (SCA) utilise des outils spécialisés intégrés au processus de développement pour protéger la sécurité, la qualité et la conformité du code. La SCA crée une nomenclature logicielle (SBOM) et la compare à des bases de données afin d’identifier les vulnérabilités et les problèmes de conformité. Parmi les outils SCA les plus populaires du marché figurent Black Duck SCA, Veracode et Mend.io (anciennement WhiteSource).
Black Duck SCA – Meilleur pour la gestion des risques liés à la chaîne d’approvisionnement logicielle
Pros
- Priorisation fondée sur la gravité
- Analyses d’inventaire rapides
- Analyse automatique
Cons
- Coûteux pour les petites entreprises
- Documentation dispersée
- Manque de solides fonctionnalités de gouvernance
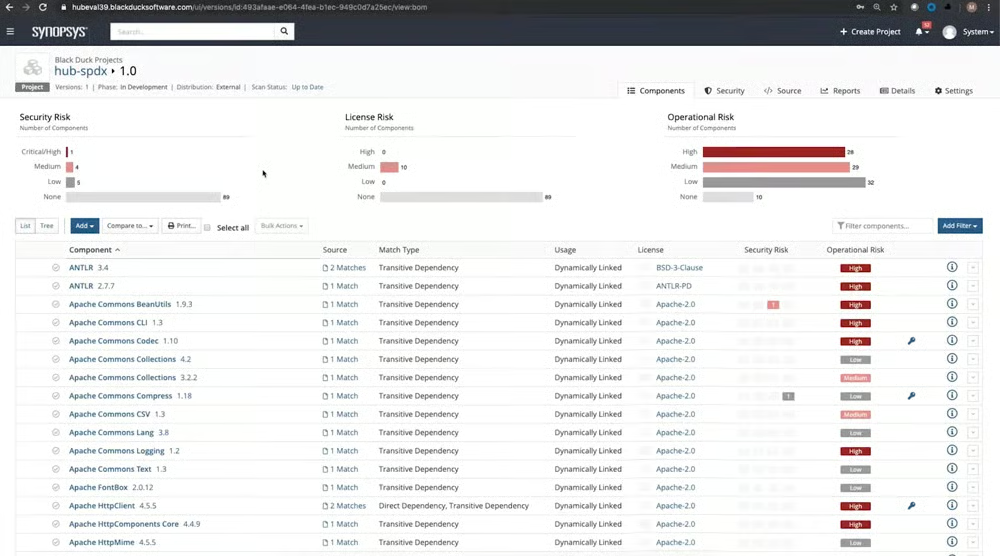
L’analyse de la composition logicielle Black Duck de Synopsys convient à la gestion des risques dans la chaîne d’approvisionnement logicielle. Elle fournit une analyse complète des dépendances, des binaires, des empreintes de code et des extraits afin d’identifier les dépendances open source dans différents types de logiciels. Les équipes peuvent ainsi traiter les problèmes de sécurité, de qualité et de licences avant le déploiement des logiciels, s’aligner sur les normes du secteur et gagner en visibilité sur la chaîne d’approvisionnement.
Tarifs
- Édition Security : 525 $US et plus par membre et par mois
- Contacter pour obtenir un devis : Édition Supply chain disponible
Pourquoi je l’ai choisi
J’ai sélectionné cet outil SCA pour l’étendue de ses fonctionnalités. Il fournit de solides outils de gestion des vulnérabilités et de conformité, notamment des analyses illimitées et une analyse rapide des dépendances open source. La possibilité d’exporter des SBOM aux formats SPDX et CycloneDX, associée aux avis de sécurité Black Duck, offre des informations et des conseils essentiels pour garantir la sécurité tout au long du SDLC.
Fonctionnalités clés
- Analyse des dépendances : Identifie les dépendances directes et transitives déclarées par les gestionnaires de paquets, offrant une compréhension complète des dépendances des programmes.
- Analyse des binaires : Découvre les dépendances dans les artefacts générés après la compilation, tels que les firmwares et les images de conteneurs, sans nécessiter l’accès au code source, ce qui améliore la visibilité.
- Analyse des empreintes de code : Détecte les dépendances dans les fichiers et répertoires sources, y compris celles qui ne sont pas spécifiées par les gestionnaires de paquets, pour une identification plus précise des dépendances.
- Analyse des extraits : Met en correspondance les extraits de code avec leurs projets open source d’origine, permettant aux outils de codage IA d’identifier précisément les dépendances.
- Évaluation et priorisation des risques : Permet d’évaluer les risques associés aux dépendances, ce qui aide à hiérarchiser les mesures correctives.
Capture d’écran
Alternatives
Black Duck propose des supports de formation et une documentation ; toutefois, les offres de formation de Veracode, plus structurées et approfondies, sont largement considérées comme plus efficaces pour aider les développeurs à améliorer leurs procédures de sécurité.
Veracode SCA – Meilleur pour l’automatisation des politiques et de la gouvernance open source
Pros
- Effectue des analyses en continu à chaque étape du développement
- Service client réactif
- S’intègre à tous les outils CI/CD
Cons
- Les utilisateurs signalent une interface web parfois lente
- Durée d’analyse longue
- Nécessite des fonctionnalités d’alerte pour les nouveaux problèmes
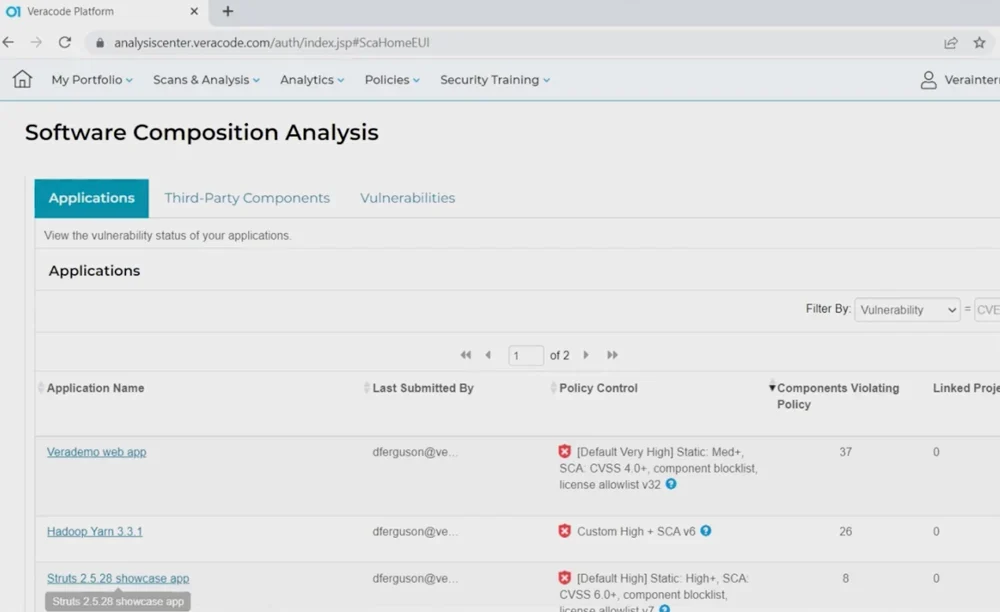
Veracode est un fournisseur de solutions cloud qui associe la SCA à une puissante automatisation des politiques et de la gouvernance open source. Cette capacité permet aux entreprises de contrôler leur chaîne d’approvisionnement logicielle. Les équipes peuvent facilement faire respecter les réglementations, gérer les risques et garantir la conformité tout au long du processus de développement. Cette approche globale améliore le niveau de sécurité tout en rationalisant la gestion de l’open source afin d’accroître la productivité et l’efficacité.
Tarifs
- Contacter pour obtenir un devis : Offres personnalisées disponibles
- Démo gratuite : Contactez-nous pour la planifier
Pourquoi je l’ai choisi
Forrester a classé Veracode parmi les acteurs les plus performants en matière de SCA. Veracode offre une excellente prise en charge des nomenclatures logicielles (SBOM), des formations pour les développeurs et des demandes de modification automatisées. Ces fonctionnalités permettent de mieux contrôler le code tiers, d’accélérer la remédiation, d’améliorer la conformité aux politiques et de gérer efficacement les vulnérabilités tout au long du cycle de vie de livraison des applications.
Fonctionnalités clés
- Graphes de dépendances : Identifie les faiblesses directes et indirectes dans le chemin d’exécution et les priorise.
- Demandes de modification automatisées : Utilise des demandes automatiques de modification du code pour récupérer et appliquer le correctif optimal.
- Nomenclature logicielle (SBOM) : Crée un inventaire des composants open source au format CycloneDX.
- Application automatisée des politiques : Crée des seuils de qualité du code grâce à une gestion personnalisée des politiques.
- Rapports et analyses : Fournit des analyses croisées des risques, des résultats concernant les risques liés aux vulnérabilités et aux aspects juridiques, des comparaisons avec les pairs et des procédures de réduction des risques pouvant faire l’objet d’un audit.
Capture d’écran
Alternatives
Bien que Veracode propose des fonctionnalités de priorisation des risques, vous pouvez également étudier l’analyse spécialisée de l’utilisation effective de Mend.io/WhiteSource, ainsi que sa priorisation automatisée des risques, qui adoptent une approche plus ciblée de la réduction des risques.
Mend.io (anciennement WhiteSource) – Meilleur pour la technologie d’analyse de l’utilisation effective
Pros
- Toutes les licences regroupées en un seul endroit centralisé
- Propose un service cloud gratuit
- S’intègre bien aux pipelines Azure
Cons
- Coûteux pour les petites entreprises
- Faux positifs
- La navigation dans le tableau de bord doit être améliorée
Mend.io, anciennement WhiteSource, est un pionnier de la gestion du code open source. Sa solution phare d’analyse de la composition logicielle (SCA) offre aux clients une visibilité sur les principaux risques grâce à des bases de données de composants open source, de licences et de vulnérabilités. Cet outil fournit une analyse fiable de l’utilisation effective, qui priorise et identifie les vulnérabilités actives dans votre code. Cela réduit les efforts de nettoyage tout en accélérant les correctifs.
Tarifs
- Gratuit : Offre une gestion disponible des vulnérabilités open source
- Mend SCA : 18 000 $US et plus par an, pour 25 développeurs
- Contacter pour obtenir un devis : Offres et modules complémentaires personnalisés disponibles
- Essai gratuit : Contactez-nous pour connaître la durée
- Démo gratuite : Contactez-nous pour la planifier
Pourquoi je l’ai choisi
J’ai choisi WhiteSource comme l’une des meilleures solutions SCA, car elle réduit les risques et les efforts pour toutes les équipes — direction, services juridiques, sécurité, opérations, développeurs et assurance qualité. WhiteSource, désormais Mend.io, est une plateforme robuste qui prend en charge une grande variété de situations. Elle priorise les vulnérabilités importantes, élimine les faux positifs et automatise la remédiation, favorisant une culture DevSecOps et un travail d’équipe efficace.
Fonctionnalités clés
- Analyse de l’utilisation effective : Priorise et réduit automatiquement le travail de remédiation, permettant aux équipes de traiter beaucoup plus rapidement les problèmes prioritaires.
- Données complètes sur les vulnérabilités : Compile des données provenant de centaines de sources, notamment la NVD, les avis de sécurité et les outils de suivi des problèmes des projets open source.
- Précision : Utilise un algorithme en instance de brevet pour identifier les vulnérabilités dans les composants précis qu’elles affectent, garantissant l’absence totale de faux positifs.
- Alertes en temps réel : Les composants et les bases de données de vulnérabilités sont mis à jour plusieurs fois par jour, fournissant rapidement les informations nécessaires pour prioriser et traiter les problèmes.
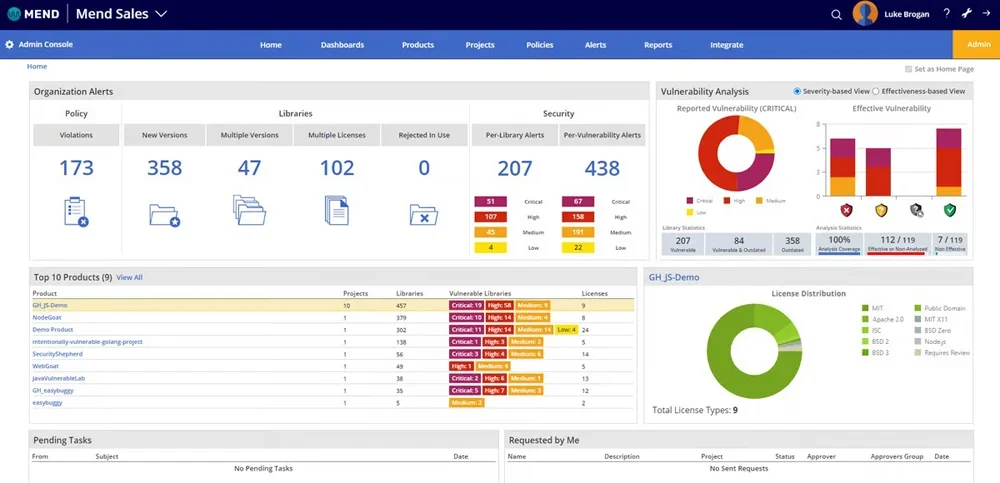
- Rapports et audit : Fournit des rapports prédéfinis pour la recherche et le développement, la sécurité, les services juridiques, la direction, la conformité et la due diligence.
Capture d’écran
Alternatives
Bien que Mend.io/WhiteSource inclue des fonctionnalités de sécurité pour des processus d’intégration DevOps fluides, vous pouvez également étudier Black Duck, qui dispose d’une vaste expertise pour les entreprises souhaitant rationaliser leurs processus de développement.
Principaux outils de test automatisé DevSecOps
Les outils de test automatisé DevSecOps simplifient le développement en intégrant des contrôles de sécurité tout au long du SDLC. Ces outils automatisent les évaluations de sécurité, détectent les vulnérabilités et repèrent le code défectueux dès les premières étapes, ce qui accélère la reprise après échec et permet de réaliser des économies substantielles. Parmi les outils de test automatisé les plus populaires figurent OWASP, Red Hat Ansible et ThreatModeler.
OWASP ZAP – Meilleur pour les tests d’intrusion automatisés
Pros
- Projet open source pris en charge par la communauté
- Gratuit pour un usage personnel et commercial
- La marketplace Zap propose des modules complémentaires gratuits
Cons
- Courbe d’apprentissage abrupte pour les nouveaux utilisateurs
- Documentation complexe
- Interface utilisateur obsolète
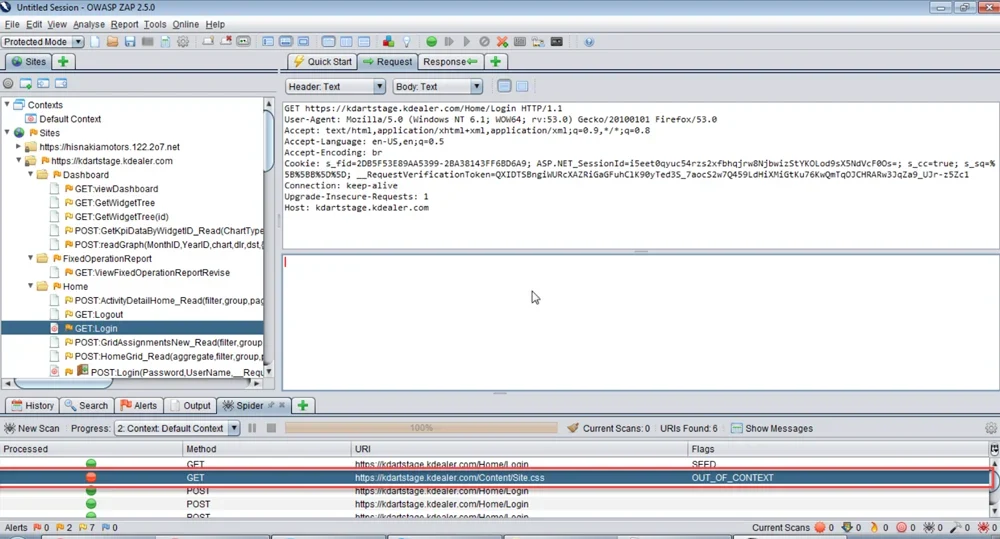
L’Open Web Application Security Project (OWASP) est un acteur reconnu de la cybersécurité grâce à ses recherches sur les menaces et à ses contributions à la communauté open source. OWASP propose ZAP, un outil proxy polyvalent qui réalise des tests d’intrusion automatisés, des évaluations des vulnérabilités et des revues de code sur les applications web. Grâce aux tests d’intrusion, l’outil simule le comportement d’un attaquant externe malveillant et explore entièrement les applications web à la recherche de vulnérabilités.
Tarifs
- Gratuit : Version ZAP 2.15.0 disponible en téléchargement direct
- Gratuit : Modules complémentaires ZAP via la marketplace ZAP
Pourquoi je l’ai choisi
J’ai choisi OWASP ZAP principalement parce qu’en tant que technologie open source, il favorise la participation de la communauté et la transparence. Il offre une détection complète des vulnérabilités grâce à des capacités d’analyse active et passive, ainsi que des intégrations DevOps fluides. De plus, l’utilisation d’outils d’innovation portés par la communauté, comme ceux qu’il propose, réduit les coûts et accroît la fiabilité.
Fonctionnalités clés
- Analyse automatisée des vulnérabilités des applications web : Détecte et analyse les failles de sécurité des applications web à l’aide de méthodes d’analyse active et passive.
- Analyse des risques liés aux ports et aux bases de données : Analyse les ports ouverts et les configurations de bases de données à la recherche de vulnérabilités, en se concentrant sur les risques d’injection SQL.
- Intégrations DevOps fluides : Permet une intégration facile aux workflows DevOps et la gestion de l’application proxy via l’interface d’API REST.
- Moteur de génération et d’atténuation des menaces : Génère et traite les risques de sécurité potentiels, améliorant ainsi la gestion des menaces et la sécurité des applications.
- Prise en charge des méthodologies de modélisation des menaces : Fournit des fonctionnalités compatibles avec diverses approches de modélisation des menaces, notamment CIA, LINDDUN et STRIDE.
Capture d’écran
Alternatives
OWASP est utile pour la sécurité des applications, notamment grâce à des outils tels que ZAP pour les tests d’intrusion et Threat Dragon pour la modélisation des menaces, mais vous pouvez vous tourner vers Red Hat Ansible pour une solution d’automatisation de niveau entreprise qui rationalise et fait évoluer la gestion informatique.
Red Hat Ansible Automation – Meilleur pour les solutions d’automatisation unifiées
Pros
- La fonctionnalité d’automatisation rationalise les opérations
- Maintient le respect des exigences de conformité
- Accélère la livraison des applications
Cons
- Nécessite des compétences avancées
- Surveillance en temps réel limitée
- Nécessite l’ajout de modules supplémentaires
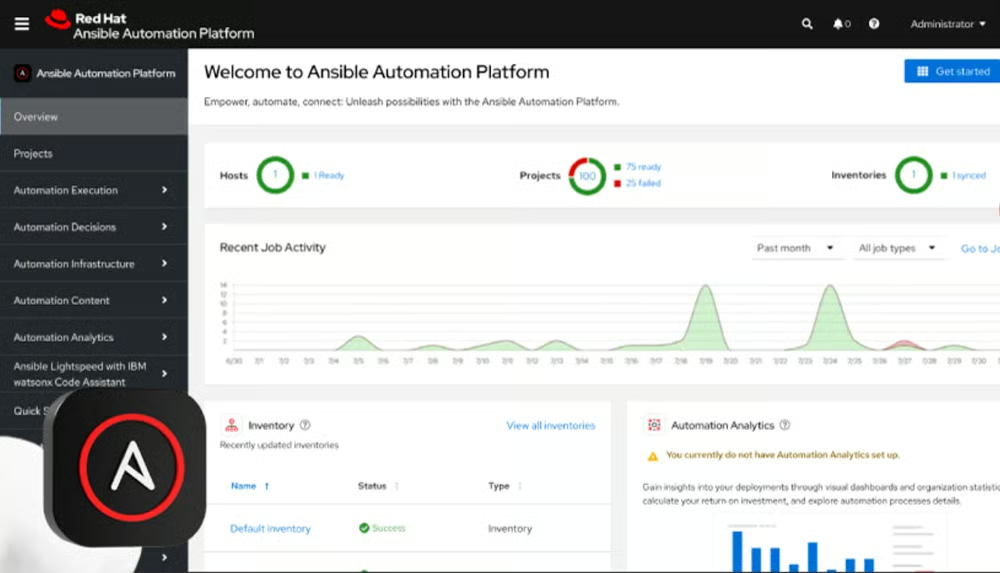
Red Hat Ansible Automation simplifie les opérations informatiques grâce à des solutions d’automatisation unifiées. Ansible, un moteur d’automatisation open source, réduit les activités manuelles et améliore la cohérence, la fiabilité et l’évolutivité. Ansible permet aux pipelines DevOps d’assurer le provisionnement des serveurs, la gestion des configurations et le déploiement des applications, garantissant des opérations efficaces et sans erreur dans l’ensemble de votre infrastructure informatique.
Tarifs
- Contacter pour obtenir un devis : Offres Standard et Premium disponibles
- Essai gratuit : 60 jours
- Démo gratuite : Contactez-nous pour la planifier
Pourquoi je l’ai choisi
J’ai choisi Red Hat Ansible Automation pour son évolutivité stratégique. Contrairement aux scripts cloisonnés, Ansible Automation Platform fournit une solution par abonnement permettant de créer, de gérer et de développer des playbooks d’automatisation dans toute l’entreprise. Grâce à une communauté solide et à une architecture basée sur les conteneurs, elle garantit la cohérence et l’efficacité des activités automatisées dans plusieurs équipes et environnements.
Fonctionnalités clés
- Solution d’automatisation unifiée : Répond efficacement à de nombreux besoins d’automatisation grâce à une solution d’entreprise unique, ce qui optimise les opérations dans différents cas d’usage.
- Création d’automatisations : Utilise des outils spécialisés pour les développeurs afin de créer des automatisations plus efficacement, ce qui accélère la création et le déploiement de playbooks Ansible.
- Renforcement de la sécurité : Comprend l’application de règles et de configurations de sécurité cohérentes pour se protéger contre les menaces grâce à une surveillance et à une réponse automatisées.
- Optimisation de l’ITOps : Utilise Event-Driven Ansible pour automatiser les processus en fonction de règles, augmentant ainsi l’efficacité et l’évolutivité.
- Fondation pour l’IA : Standardise l’ITOps grâce à des processus d’automatisation fiables et facilite l’adoption de l’IA à l’aide des playbooks et rulebooks Ansible.
Capture d’écran
Alternatives
Red Hat Ansible est idéal pour l’automatisation informatique globale, mais ThreatModeler constitue une solution solide pour la modélisation des menaces pilotée par l’IA.
ThreatModeler – Meilleur outil de modélisation des menaces pour la conception d’applications mobiles et IoT
Pros
- Convient à un environnement informatique au rythme soutenu
- S’intègre bien aux IDE et aux pipelines CI/CD
- Compatible avec le développement Agile
Cons
- Tarification non transparente
- Peu d’avis de la communauté et des utilisateurs
- Nécessite une documentation plus complète
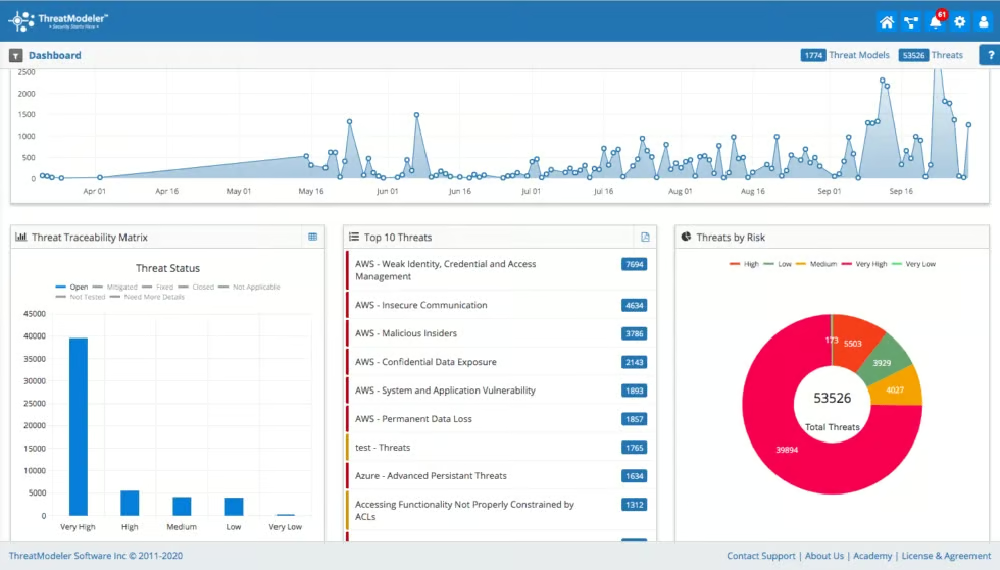
La dernière version 7.0 de ThreatModeler se concentre sur la modélisation des menaces visant les applications mobiles et IoT. Elle utilise un moteur intelligent de détection des menaces pour détecter les menaces dans le cloud, sur les plateformes mobiles et IoT. Cette nouvelle version inclut l’assistant IA ThreatModeler Wingman, la collaboration en temps réel et des outils de niveau entreprise pour simplifier la modélisation des menaces dans des contextes complexes. Son interface conviviale permet une modélisation sophistiquée et adaptée à chaque organisation afin de faciliter l’automatisation DevSecOps.
Tarification
- Contacter pour obtenir un devis : Plans standard et personnalisés disponibles
- Essai gratuit : Contacter pour connaître la durée
- Démo gratuite : Contactez-nous pour la planifier
Pourquoi je l’ai choisi
J’ai choisi ThreatModeler pour son approche complète de l’automatisation DevSecOps. La suite ThreatModeler, qui comprend CloudModeler et IaC-Assist, permet de sécuriser efficacement les systèmes et applications informatiques. Sa modélisation des menaces en un clic simplifie la conception, le déploiement et l’administration, garantissant des systèmes sécurisés et conformes du développement au déploiement, tout en réduisant les coûts et en améliorant la conformité réglementaire.
Fonctionnalités clés
- Modélisation des menaces pour la conception d’applications mobiles et IoT : Offre des fonctionnalités spécifiques de modélisation des menaces pour assurer une couverture complète de la sécurité des applications mobiles et IoT.
- ThreatModeler WingMan™ : Intègre l’apprentissage automatique et l’IA à sa boîte à outils, simplifiant la création de diagrammes grâce à une modélisation probabiliste dynamique.
- Analyse en temps réel de la posture de sécurité : Permet une collaboration entre les différentes équipes de l’organisation pour une analyse complète des risques et une évaluation de la posture de sécurité.
- Préparation pour les entreprises : Fournit des fonctionnalités hautement flexibles, adaptables et évolutives, conçues pour les environnements DevSecOps internationaux à plusieurs niveaux.
- Collaboration dans les workflows DevSecOps : Combine la gestion de projet, le développement logiciel sécurisé et les processus actifs d’audit de sécurité en temps réel.
Capture d’écran
Alternatives
ThreatModeler est utile pour la modélisation complète des menaces visant les applications mobiles et IoT. Cependant, si vous recherchez une vaste collection d’outils DevSecOps gratuits, essayez OWASP.
Comment choisir les meilleurs outils DevSecOps pour votre entreprise
Lors de l’évaluation des technologies DevSecOps, examinez leurs fonctionnalités de sécurité, leur évolutivité, leurs capacités d’intégration, leur facilité d’utilisation et leur rapport coût-efficacité. Vérifiez également la conformité de l’outil et la disponibilité de ressources communautaires. L’outil choisi doit répondre aux besoins propres à votre entreprise, notamment face à la complexité croissante des cybermenaces et au renforcement de la surveillance réglementaire des applications logicielles.
- Couverture complète de la sécurité : Recherchez des outils offrant un large éventail de fonctionnalités de sécurité pour couvrir toutes les phases du cycle de vie du développement logiciel.
- Évolutivité et flexibilité : Assurez-vous que les outils peuvent évoluer avec votre entreprise et s’adapter à l’évolution des exigences de sécurité.
- Capacités d’intégration : Choisissez des outils qui fonctionnent facilement avec vos opérations actuelles de développement et de déploiement.
- Facilité d’utilisation et d’adoption : Optez pour des outils conviviaux que votre personnel peut mettre en œuvre facilement sans formation approfondie.
- Rentabilité : Examinez la structure tarifaire et les options de licence pour vous assurer qu’elles respectent votre budget et offrent un bon rapport qualité-prix.
- Conformité réglementaire : Assurez-vous que les outils vous aident à respecter les normes réglementaires et sectorielles applicables à votre entreprise.
- Assistance de la communauté et documentation : Tenez compte de la disponibilité de ressources communautaires pour faciliter l’installation et la résolution des problèmes.
Foire aux questions (FAQ)
Comment fonctionne le DevSecOps ?
DevSecOps intègre la sécurité à chaque étape du pipeline CI/CD, offrant une protection fiable tout au long du processus de développement. Il comprend six étapes : planification, codage, compilation, test, mise en production et déploiement. La sécurité est intégrée à chaque niveau, avec des outils automatisés pour les tests et la vérification continus, des techniques de codage sécurisé, des évaluations approfondies des vulnérabilités, ainsi qu’un déploiement sécurisé.
Quelle est la différence entre DevOps et DevSecOps ?
DevOps se concentre sur la suppression des frontières entre les équipes de développement et d’exploitation afin d’augmenter la fréquence des déploiements tout en préservant la stabilité et la qualité. DevSecOps va plus loin en intégrant la sécurité à toutes les étapes et en faisant de celle-ci une responsabilité partagée. Alors que DevOps met l’accent sur la rapidité et la qualité, DevSecOps ajoute des mesures de sécurité rigoureuses qui nécessitent l’utilisation d’outils de sécurité supplémentaires.
Quels sont les avantages de l’utilisation des outils DevSecOps ?
Les outils DevSecOps donnent la priorité à la sécurité pendant le développement, réduisant ainsi les coûts de sécurité après la mise en production et maintenant la conformité avec des normes de confidentialité telles que HIPAA et le RGPD. Ils encouragent la coopération entre les équipes, décloisonnent les services et utilisent l’automatisation pour réduire le temps de développement. DevSecOps améliore également la résilience des logiciels face aux risques, les rendant plus rentables, évolutifs et adaptables pour des bénéfices durables.
En résumé : intégrer une sécurité globale au SDLC grâce aux outils DevSecOps
Les outils DevSecOps intègrent aisément la sécurité au cycle de vie du développement logiciel, renforçant les applications sans ralentir le développement. Le marché propose désormais diverses solutions, notamment pour les tests statiques et dynamiques, la sécurité des conteneurs et la gestion des API. Profitez des essais gratuits ou des solutions open source permettant des tests dans les workflows opérationnels afin de prendre des décisions plus éclairées et d’améliorer l’efficacité et la sécurité.
Pour renforcer la sécurité de vos workflows DevOps, consultez notre guide complet sur la sécurité des conteneurs. Vous y découvrirez comment la sécurité des conteneurs peut fournir une protection complète, ainsi que ses composants, ses bonnes pratiques, ses avantages et les risques associés.