

















Dieser Leitfaden richtet sich an Sicherheitsexperten und IT-Teams und stellt die besten Tools und Lösungen für Penetrationstests vor, die 2026 eingesetzt werden können.
Ein Penetrationstest oder Pentest simuliert einen Cyberangriff, um die Sicherheit eines Netzwerks zu bewerten sowie Schwachstellen zu finden und zu beheben, bevor Bedrohungsakteure sie ausnutzen können.
Pentests werden häufig von Drittanbietern durchgeführt. Da diese externen Tests jedoch teuer sein und schnell veralten können, führen viele Unternehmen ihre eigenen Penetrationstests mit Pentest-Tools durch und setzen dafür ihre eigenen IT-Mitarbeiter als Red Teams (Angreifer) ein.
Viele Pentester und ethische Hacker nutzen Open-Source-Pentest-Tools für die Prüfung eines Netzwerks auf seine Abwehr, doch für Unternehmen mit hohen Sicherheitsanforderungen gibt es auch kommerzielle Pentest-Tools und Dienste, die umfassenderen Support und mehr Funktionen bieten können. Einige der führenden Open-Source-Tools bieten zudem Pro- und Enterprise-Tarife an. Im Folgenden stellen wir sieben der besten kommerziellen Pentest-Tools sowie deren Vorteile, Nachteile und Einsatzmöglichkeiten vor.
Die besten Tools und Lösungen für Penetrationstests: Vergleichstabelle
Hier finden Sie einen direkten Vergleich der besten Pentest-Tools.
| Pentest-Tool | Am besten geeignet für | Integration mit anderen Tools | Schwachstellen-Scanning/-bewertung | Plattformübergreifende Kompatibilität | Einstiegspreis |
|---|---|---|---|---|---|
| Fortra Cobalt Strike | Simulation einer realen Cyberbedrohung | Ja | Ja | Ja | Ab 3.540 US-Dollar pro Nutzer und Jahr |
| Fortra Core Impact | Penetrationstests komplexer Infrastrukturen | Ja | Ja | Ja | 9.450 US-Dollar pro Nutzer und Jahr |
| Burp Suite Pro & Enterprise | Entwickler und DevSecOps-Experten | Ja | Ja | Ja | Ab 449 US-Dollar pro Nutzer und Jahr |
| Metasploit Pro | Bewertung von Schwachstellen und Entwicklung von Exploits | Ja | Ja | Ja | 15.000 US-Dollar pro Jahr |
| Tenable Nessus | Scanning und Bewertung von Netzwerkschwachstellen | Ja | Ja | Ja | 3.859,25 US-Dollar für 12 Monate |
| vPenTest | Managed-Service-Provider | Nicht verfügbar | |||
| Pentest-Tools.com | Visualisierung, Berichte und Analysen | Ja | Ja | Ja | 72 US-Dollar pro Monat bei jährlicher Abrechnung |
Fortra Cobalt Strike – am besten zur Simulation einer realen Cyberbedrohung
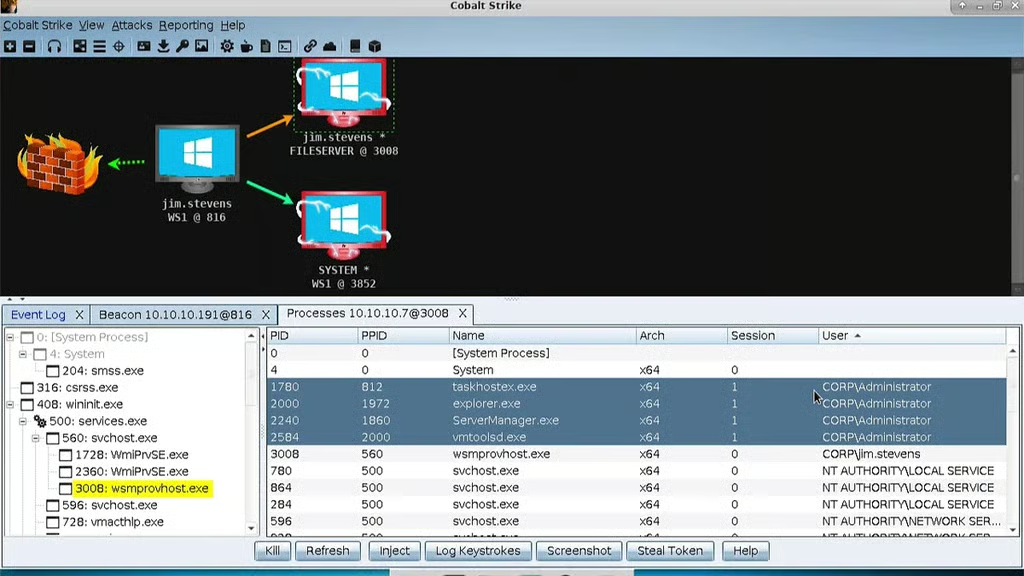
Raphael Mudge, der auch die Armitage-GUI für Metasploit entwickelt hat, entwickelte Cobalt Strike im Jahr 2012. Dabei handelt es sich um ein kommerzielles Tool für Penetrationstests, das hauptsächlich zur Emulation von Bedrohungen oder als Post-Exploitation-Tool eingesetzt wird, um Simulationen von Angreifern und Red-Team-Operationen zu verbessern. Mit Cobalt Strike können Angreifer fortgeschrittene Bedrohungsakteure nachahmen und deren Techniken emulieren. Dadurch ist das Tool bei Red Teams und Pentestern beliebt, die damit die Sicherheit von Unternehmen testen. Leider ist es auch zu einem beliebten Tool für Hacker. Daher wird das Tool eng überwacht und reguliert. Es ist nur für lizenzierte Nutzer oder autorisierte Unternehmen verfügbar.
Vor- und Nachteile
Vorteile
- Effizienter Kundensupport
- Bietet ein gutes Preis-Leistungs-Verhältnis
- Verfügt über integrierte Tools für die Aufklärung
- Reaktionsschnelle Benutzeroberfläche
Nachteile
- Kann von Cyberkriminellen missbraucht werden, was allerdings auch ein ziemlich gutes Zeugnis für seine Leistungsfähigkeit ist.
Preise
Eine Cobalt-Strike-Lizenz kostet etwa 3.540 US-Dollar pro Nutzer für eine einjährige Laufzeit. Informationen zum Kaufprozess und zu den Bedingungen erhalten Sie beim Unternehmen.
Wichtige Funktionen
- Fortgeschrittene Angreifersimulationen
- Ermöglicht es Cybersicherheitsexperten, einen unauffälligen, langfristig im Netzwerk eines Kunden installierten Akteur nachzuahmen
- Dynamischer Red-Team-Einsatz
- Nutzer können im Community Kit eigene Erweiterungen erstellen und teilen
- Funktionen für die Command-and-Control-(C2-)Kommunikation
Screenshots
Lesen Sie auch: Wie Cobalt Strike zum Lieblingstool von Hackern wurde
Fortra Core Impact – am besten für Penetrationstests komplexer Infrastrukturen
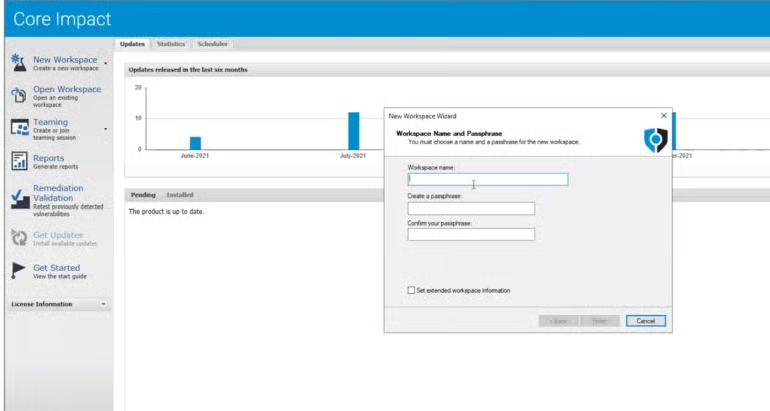
Fortra besitzt die ersten beiden Tools auf unserer Liste, darunter Core Impact – ein Tool für Penetrationstests, mit dem Unternehmen reale Angriffe auf ihre Netzwerkinfrastruktur und Anwendungen simulieren können, um Schwachstellen und Sicherheitslücken zu identifizieren.
Mit Funktionen für Netzwerktests, clientseitige Tests, Tests von Webanwendungen, Remote-Exploitation, schnelle Penetrationstests (RPTs), Post-Exploitation und Teamarbeit ermöglicht es Sicherheitsexperten, die Sicherheitslage ihrer Netzwerke zu bewerten, potenzielle Schwachstellen zu identifizieren und die Wirksamkeit ihrer Sicherheitskontrollen zu beurteilen. Nutzer können eigene Exploits anpassen und erstellen, um spezifische Anforderungen ihrer Organisation abzubilden.
Vor- und Nachteile
Vorteile
- Benutzerfreundliche grafische Benutzeroberfläche
- Viele Nutzer loben die Automatisierungsfunktionen
- Einfach einzurichten und zu verwenden
Nachteile
- Einige Nutzer finden das Tool zu teuer
- Die Dokumentation könnte verbessert werden
Preise
Core Impact bietet drei Tarife mit unterschiedlichen Funktionen.
- Basic: 9.450 US-Dollar pro Nutzer und Jahr
- Pro: 12.600 US-Dollar pro Nutzer und Jahr
- Enterprise: Individuelle Preisgestaltung
Fortra ermöglicht es, Core Impact mit Cobalt Strike (Advanced Bundle) zu bündeln – die Preise lauten wie folgt:
- Cobalt Strike mit Core Impact Basic kostet 12.600 US-Dollar pro Nutzer und Jahr.
- Cobalt Strike mit Core Impact Pro kostet 15.750 US-Dollar pro Nutzer und Jahr.
- Die Preise für Cobalt Strike mit Core Impact Enterprise sind auf Anfrage erhältlich.
SCADA-, Medizin- und IoT-Exploits können als Zusatzoption erworben werden, sind aber nur für Core-Impact-Enterprise-Kunden verfügbar.
Wichtige Funktionen
- Anpassbare Berichte
- Core Impact bietet Tools für schnelle Penetrationstests (RPTs), mit denen Nutzer den Einsatz von Sicherheitsressourcen automatisieren und optimieren können. Die Tests können über drei verschiedene Vektoren durchgeführt werden: Netzwerk, clientseitig und Webanwendung.
- Einhaltung von Branchenvorschriften wie PCI DSS, DSGVO und HIPAA
- Damit können Sie die Einhaltung von Vorschriften wie PCI DSS, NIST, CMMC und weiteren nachweisen.
Screenshots
Burp Suite – am besten für Entwickler und DevSecOps-Experten
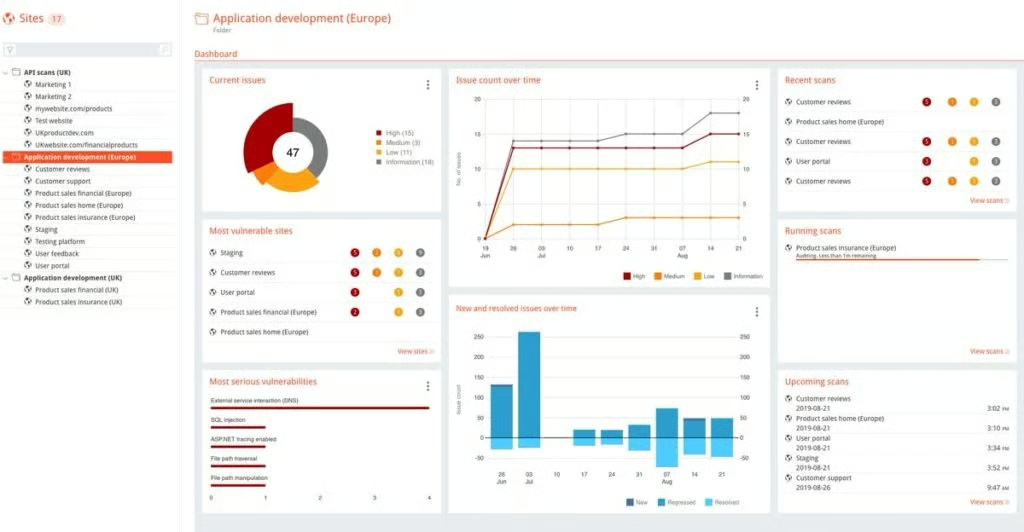
Burp Suite ist eine hoch bewertete Softwaresuite für Angriffssicherheitstests, die von PortSwigger entwickelt wurde und sowohl kostenlos als auch kostenpflichtig erhältlich ist. Sicherheitsexperten und Pentester nutzen sie vielfach, um Schwachstellen in Anwendungen zu identifizieren und auszunutzen.
Burp ist ein leistungsstarkes Tool, das fortgeschrittene Scans durchführen kann. Eine der klassischsten Anwendungen ist jedoch das Abfangen von Datenverkehr, etwa HTTP-Anfragen. Burp Suite besteht aus mehreren Modulen, darunter Proxyserver, Scanner, Intruder, Repeater, Sequencer und Spider. Die Module arbeiten zusammen, um verschiedene Aufgaben bei Sicherheitstests zu erfüllen.
Vor- und Nachteile
Vorteile
- Wird von den meisten Sicherheitsteams, Forschern und Experten (sowie von Angreifern) genutzt
- Sehr umfassend
Nachteile
- Obwohl es einige benutzerfreundliche Funktionen bietet, ist es insgesamt deutlich schwieriger zu erlernen und zu beherrschen als andere Scanner.
- Viele Funktionen sind in der Community Edition (kostenlos) nicht verfügbar, und die Enterprise Edition ist relativ teuer.
Preise
Burp ist kostenlos und in kostenpflichtigen Versionen erhältlich
- Burp Suite Community Edition: Kostenlos erhältlich
- Burp Suite Professional: Der Tarif kostet 449 US-Dollar pro Nutzer und Jahr
Die Enterprise Edition von Burp Suite ist in zwei Varianten erhältlich – nutzungsbasierte Abrechnung und Abonnement.
- Pay as you scan: 1.999 US-Dollar pro Jahr plus 9 US-Dollar pro gescannter Stunde
- Classic: 17.380 US-Dollar pro Jahr. Damit können Sie 20 Scans gleichzeitig durchführen und eine unbegrenzte Anzahl von Anwendungen und Nutzern unterstützen.
- Unlimited: 49.999 US-Dollar pro Jahr und ermöglicht unbegrenzt viele gleichzeitig durchgeführte Scans.
Wichtige Funktionen
- Single Sign-on und rollenbasierte Zugriffskontrollen
- Technischer Support mit einem SLA von 24 Stunden
- Integration in CI/CD-Plattformen
- Es bietet 250 Erweiterungen (BApps) zur Anpassung von Test-Workflows.
Screenshots
Lesen Sie auch: Erste Schritte mit Burp Suite: Ein Pentest-Tutorial
Metasploit – am besten für Schwachstellenbewertungen und Exploit-Entwicklung
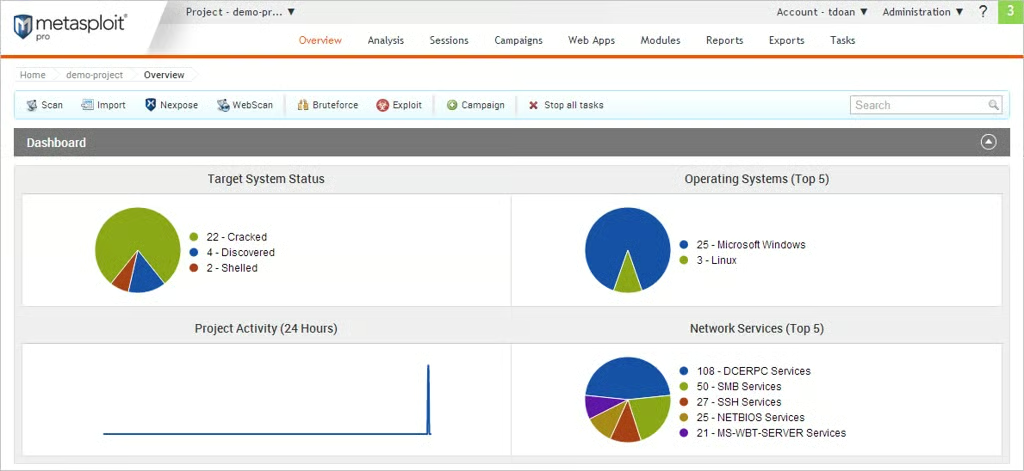
Metasploit, entwickelt von Rapid7, ist ein bekanntes Exploitation-Framework, das – wie die kostenlose Version von Burp – ebenfalls Teil der Kali Linux-Open-Source-Pentest-Distribution ist. Metasploit bietet nützliche Module und Scanner zum Ausnutzen von Schwachstellen. Sicherheitsexperten und ethische Hacker können damit die Sicherheitslage eines Systems bewerten und reale Angriffsszenarien nachbilden, um potenzielle Risiken und Schwachstellen zu verstehen.
Vor- und Nachteile
Vorteile
- Wird von den meisten Sicherheitsteams, Forschern und Experten (sowie von Angreifern) genutzt.
- Sehr umfassend
- Sehr praktisch für die Emulation kompromittierter Rechner
- Lässt sich problemlos mit Nmap kombinieren
Nachteile
- Es macht Hacking deutlich einfacher (auch für Anfänger und Script-Kiddies).
- Für einige kleine Unternehmen kann es teuer werden.
Preise
Metasploit veröffentlicht seine Preise nicht auf der Website. Das Unternehmen fordert Interessenten auf, sich für individuelle Angebote an das Vertriebsteam zu wenden. Öffentlich verfügbare Informationen deuten darauf hin, dass die Metasploit-Pro-Edition 15.000 US-Dollar pro Jahr kostet. Ihr tatsächlicher Preis kann abweichen. Daher sollten Sie sich für ein Angebot an das Unternehmen wenden.
Wichtige Funktionen
- Sie können über eine grafische Benutzeroberfläche infizierte Payloads erstellen (mit der Payloads-GUI oder in der Pro-Version).
- Tests können automatisiert werden.
- Enthält Post-Exploitation-Tools wie Keylogger, Paket-Sniffer und persistente Backdoors.
Screenshots
Lesen Sie auch: Erste Schritte mit dem Metasploit Framework: Ein Pentest-Tutorial
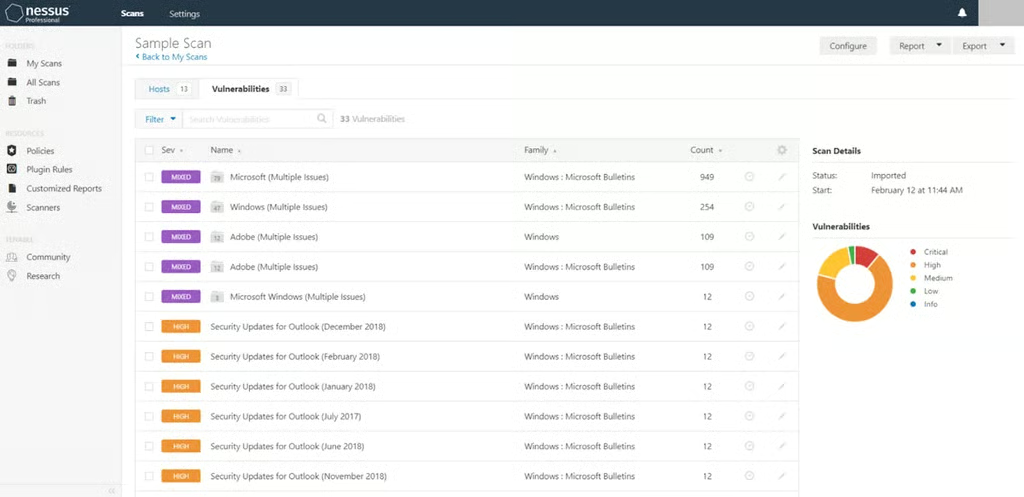
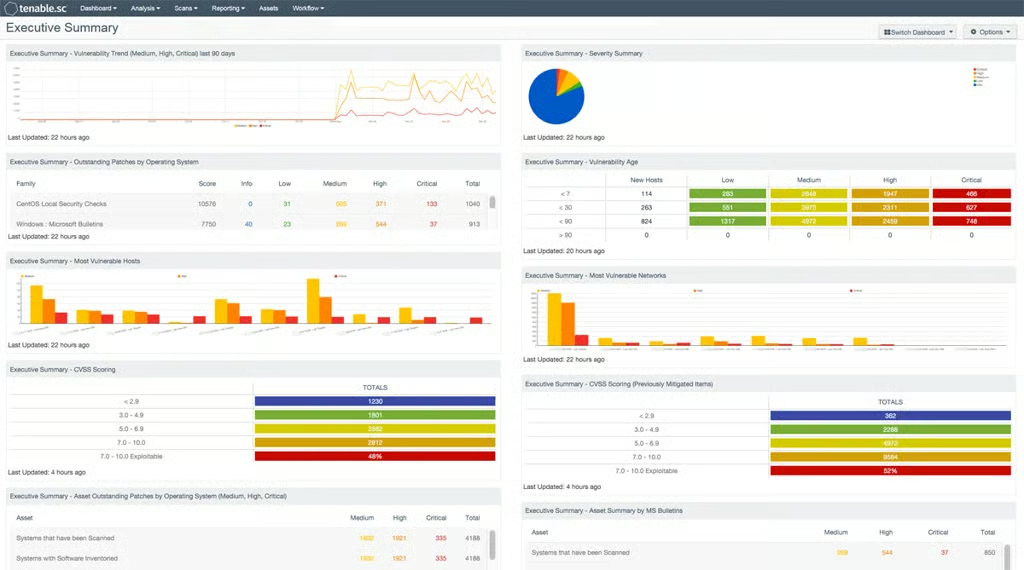
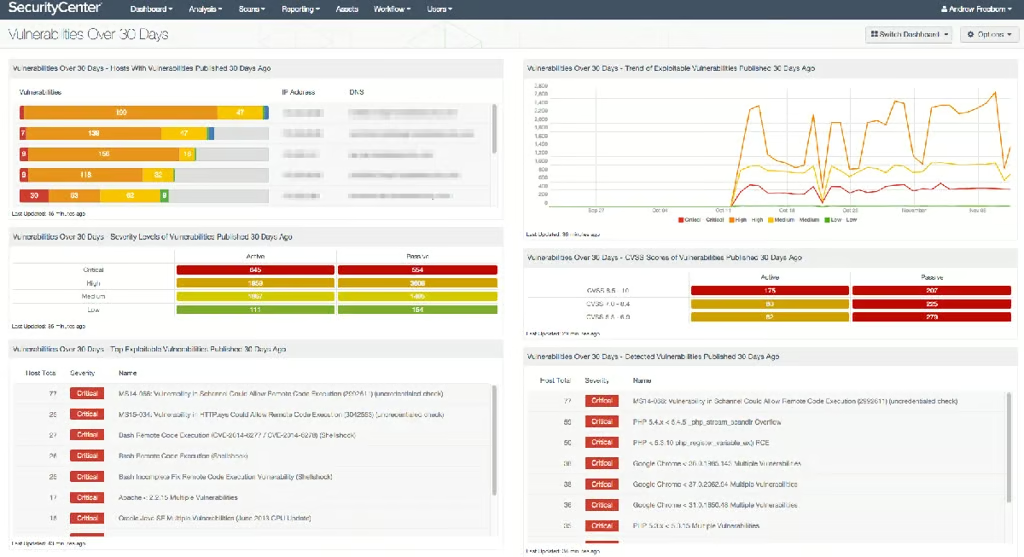
Tenable Nessus – am besten für das Scannen und Bewerten von Netzwerkschwachstellen
Tenable Nessus wurde für Berater, Pentester, Entwickler, KMU und Sicherheitsexperten entwickelt und ist ein weit verbreitetes Tool für die Schwachstellenbewertung. Es bietet eine umfassende Schwachstellendatenbank, häufige Updates und eine benutzerfreundliche Oberfläche.
Tenable Nessus kann Ihre Infrastruktur scannen, um Sicherheitsschwächen, Fehlkonfigurationen und potenzielle Einfallstore für Cyberangriffe zu identifizieren und so das Risiko von Cyberangriffen und Datenschutzverletzungen zu verringern.
Vor- und Nachteile
Vorteile
- Integration mit anderen Sicherheitstools
- Möglichkeiten zur Scan-Automatisierung
- Fortgeschrittene Scan-Funktionen
Nachteile
- Der Support rund um die Uhr kostet zusätzlich 430 US-Dollar.
- Auch die Schulung kostet extra.
- Einige Nutzer berichten, dass das Tool für Scan und Berichterstellung viel Zeit benötigt.
Preise
Tenable Nessus bietet zwei Tarife: Tenable Nessus Expert und Tenable Nessus Professional.
Nach Angaben des Unternehmens eignet sich Nessus Expert ideal für Berater, Pentester, Entwickler und KMU. Sie können eine einjährige oder mehrjährige Lizenz erwerben.
- 1 Jahr: 5.686,75 US-Dollar für 12 Monate
- 2 Jahre: 11.089,16 US-Dollar für 24 Monate
- 3 Jahre: 16.207,24 US-Dollar für 36 Monate
Das Unternehmen erklärt, dass Tenable Nessus Professional für Berater, Pentester und Sicherheitsexperten konzipiert ist. Die Lizenzkosten lauten wie folgt:
- 1 Jahr: 3.859,25 US-Dollar für 12 Monate
- 2 Jahre: 7.525,54 US-Dollar für 24 Monate
- 3 Jahre: 10.998,86 US-Dollar für 36 Monate
Wichtige Funktionen
- Bis zu 500 vordefinierte Scan-Richtlinien
- Möglichkeiten zum Scannen der externen Angriffsfläche
- Anpassbare Scan-Richtlinien
Screenshots
vPenTest – am besten für Managed-Service-Provider
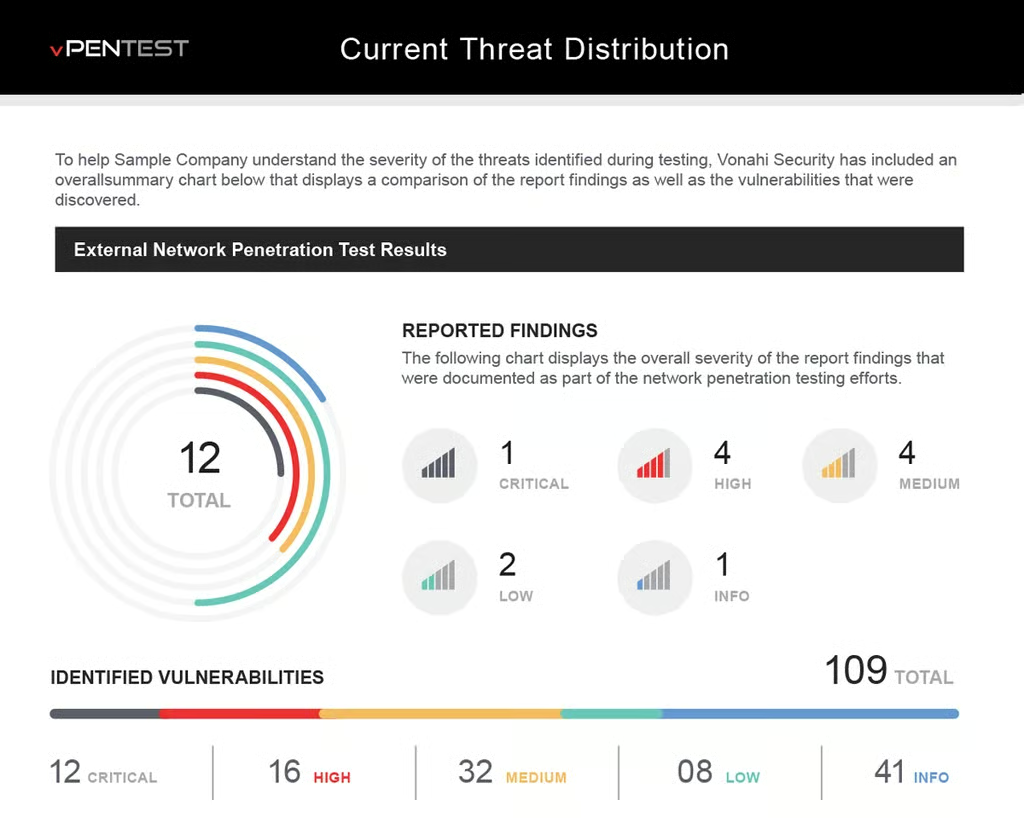
vPenTest, ein Produkt von Vonahi Security, ist ein automatisiertes Tool für Netzwerk-Penetrationstests, das für Managed-Service-Provider (MSPs) entwickelt wurde. Das Tool kombiniert nach eigenen Angaben die Expertise mehrerer hochkompetenter Pentester mit den Fähigkeiten zahlreicher Tools, um eine Reihe von Aufgaben durchzuführen, darunter Host-Erkennung, Service-Aufzählung, Schwachstellenanalyse, Exploitation, Post-Exploitation, Rechteausweitung und laterale Bewegungen sowie Dokumentation und Berichterstellung.
Vor- und Nachteile
Vorteile
- Das Nutzerfeedback auf Bewertungsportalen zeigt, dass die meisten Nutzer positive Erfahrungen mit dem Tool gemacht haben.
- Echtzeittransparenz in Bezug auf das Netzwerk der Organisation
- Gute Funktionen für die Berichterstellung
- Einfach zu erlernen und zu verwenden
Nachteile
- Die Dokumentation könnte verbessert werden – einige Nutzer berichten, dass sie veraltet oder unvollständig ist.
- Die Bearbeitungszeit für Ergebnisse könnte verbessert und verkürzt werden.
Preise
Der Anbieter fordert potenzielle Käufer auf, sich für eine Demo und Angebote an einen hauseigenen Experten zu wenden. Obwohl wir keine Preisinformationen erhalten konnten, berichten Nutzer, dass vPenTest deutlich günstiger ist als die Beauftragung menschlicher Pentester.
Wichtige Funktionen
- Interner und externer Netzwerk-Pentest
- Rechteausweitung
- Identifiziert und lokalisiert sensible Daten, die möglicherweise gefährdet sind
- Liefert detaillierte Berichte und Analysen zu den während des Tests entdeckten Schwachstellen und potenziellen Sicherheitsrisiken
Screenshots
Pentest-Tools.com – am besten für Visualisierung, Berichterstellung und Analysen
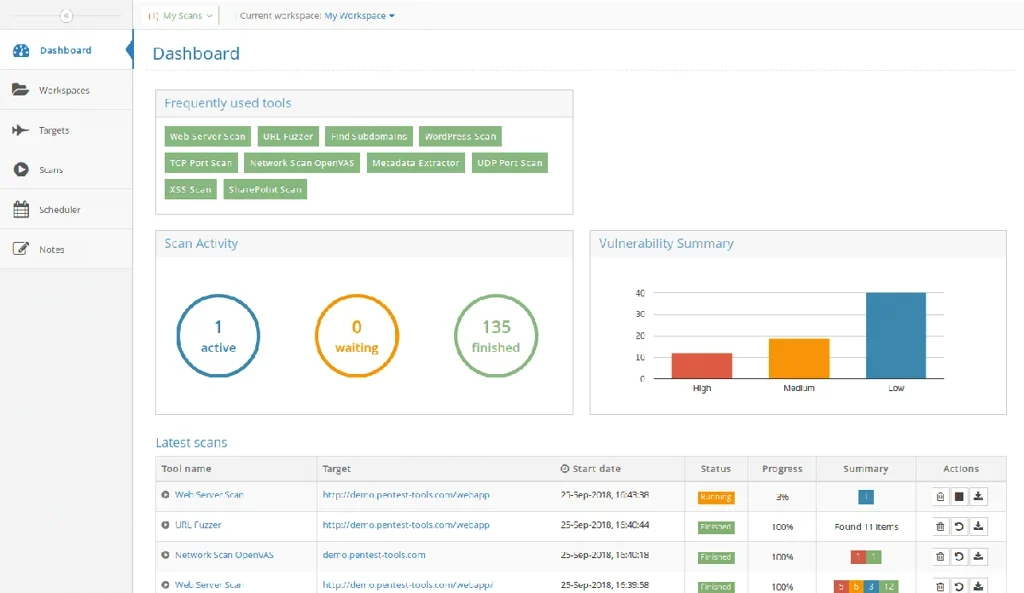
Pentest-Tools.com bietet eine Vielzahl von Tools und Ressourcen für Penetrationstests und Schwachstellenbewertungen. Die Plattform umfasst eine Sammlung von Sicherheitstools, darunter Scanner für Webanwendungen und Netzwerkscanner, mit denen Sicherheitsexperten Schwachstellen identifizieren und die Sicherheit ihrer Systeme testen können.
Vor- und Nachteile
Vorteile
- Bietet Integrationen mit Drittanbieter-Tools wie Jira, Webhooks und weiteren.
- Berichte können in verschiedenen Formaten wie CSV, HTML und PDF exportiert werden.
- Sie können regelmäßige Scans planen – täglich, wöchentlich oder monatlich.
Nachteile
- Premium-Support ist auf Nutzer des Teams-Tarifs beschränkt.
- Auch der Zugriff für mehrere Nutzer ist auf Nutzer des Teams-Tarifs beschränkt.
Preise
Der Anbieter fordert potenzielle Käufer auf, sich für eine Demo und Angebote an einen hauseigenen Experten zu wenden. Obwohl wir keine Preisinformationen erhalten konnten, berichten Nutzer, dass vPenTest deutlich günstiger ist als die Beauftragung menschlicher Pentester.
Wichtige Funktionen
- Kontinuierliche Sicherheitsüberwachung
- Das Unternehmen bietet verschiedene Sicherheitstools an, darunter Scanner für Webschwachstellen, Scanner für Netzwerkschwachstellen, offensive Tools und Reconnaissance-Tools.
- Automatisierungsfunktionen
- Scannen interner Netzwerke (über VPN)
Screenshots
Wichtige Funktionen von Penetrationstest-Software
Hier sind einige der wichtigsten Funktionen, auf die Käufer bei Pentest-Tools achten sollten.
Schwachstellenscans
Pentest-Tools verfügen häufig über Datenbanken bekannter Schwachstellen, um potenzielle Schwachstellen im Netzwerk, in Systemen oder Anwendungen einer Organisation zu identifizieren, die von Angreifern ausgenutzt werden könnten. So können Unternehmen diese Sicherheitslücken schließen, bevor böswillige Akteure sie ausnutzen.
Lesen Sie auch:
- Penetrationstests vs. Schwachstellenscans: Wo liegt der Unterschied?
- Die besten Tools für Schwachstellenscans
Exploit-Tests
Mit Exploit-Testfunktionen können Sie reale Cyberangriffe simulieren. Dabei wird versucht, identifizierte Schwachstellen auszunutzen, um die potenziellen Auswirkungen und Folgen eines erfolgreichen Angriffs zu verstehen.
Tests drahtloser Netzwerke
Angesichts der zunehmenden Nutzung drahtloser Netzwerke sollte Penetrationstest-Software über spezielle Funktionen zur Bewertung der Sicherheit drahtloser Netzwerke verfügen. Dazu können das Scannen nach offenen Ports, das Testen der Verschlüsselungsstärke oder der Versuch gehören, sich über drahtlose Zugangspunkte unbefugten Zugriff zu verschaffen.
Unterstützung von Compliance und Regulierung
Penetrationstest-Software sollte über Funktionen verfügen, mit denen Organisationen ihre Tests an Branchenstandards, Vorschriften und Compliance-Anforderungen ausrichten können. So wird sichergestellt, dass Organisationen regulatorische Pflichten erfüllen und ihre Sorgfalt bei Sicherheitsmaßnahmen nachweisen können.
Integration und Zusammenarbeit
Viele Organisationen verfügen über komplexe IT-Infrastrukturen und mehrere Sicherheitstools. Penetrationstest-Software sollte Funktionen für die nahtlose Integration in bestehende Sicherheitssysteme wie SIEM-Plattformen, CMDB, ITSM und DevSecOps-Tools bieten, um einen ganzheitlichen Überblick über die Sicherheitslage einer Organisation zu ermöglichen und die Behebung von Schwachstellen zu beschleunigen.
Weitere Funktionen, auf die Sie achten sollten:
- Exploit-Entwicklung: Die Möglichkeit, benutzerdefinierte Skripte und Tools zu entwickeln, die entdeckte Schwachstellen ausnutzen, um Zugriff auf ein System oder eine Anwendung zu erlangen.
- Passwort-Cracking: Die Möglichkeit, Brute-Force-, Wörterbuch- und hybride Angriffe einzusetzen, um Passwörter zu knacken und Zugriff zu erlangen.
- Netzwerk-Mapping: Die Möglichkeit, die Topologie eines Netzwerks abzubilden und dabei dessen Geräte, Dienste und offenen Ports offenzulegen.
- Social Engineering: Die Möglichkeit, Social-Engineering-Taktiken wie Phishing und Pretexting einzusetzen, um Zugriff auf vertrauliche Informationen zu erlangen.
- Tests von Webanwendungen: Die Möglichkeit, Webanwendungen und Webdienste auf Schwachstellen zu testen.
- System-Härtung: Die Möglichkeit, ein System durch Patching, Aktualisierungen und die Implementierung von Firewalls zu sichern.
- Analyse nach der Exploitation:Die Möglichkeit, ein kompromittiertes System zu analysieren, um weitere Schwachstellen zu identifizieren und auszunutzen.
- Malware-Analyse: Die Möglichkeit, Schadsoftware zu analysieren und Gegenmaßnahmen zu entwickeln.
- Rechteausweitung: Das Ausnutzen von Schwachstellen, um höhere Berechtigungen zu erlangen.
- Berichterstellung und Dokumentation: Zusammenfassung der Ergebnisse und Bereitstellung von Nachweisen für die Feststellungen.
So wählen Sie die besten Tools und Lösungen für Penetrationstests für Ihr Unternehmen aus
Beim Kauf eines Penetrationstest-Tools sollten Sie beachten, dass Sie für einen vollständigen Penetrationstest wahrscheinlich mehrere Komponenten benötigen. Außerdem sind manche Tools flexibler als andere. Einige Softwarelösungen ermöglichen es Nutzern, benutzerdefinierte Regeln für einen bestimmten Anwendungsfall festzulegen.
Welches Pentest-Tool das richtige ist, hängt von der Art des geplanten Pentests ab. Wenn Sie beispielsweise einen Netzwerk-Pentest durchführen, kommen Sie möglicherweise mit einem Open-Source-Netzwerk-Pentest-Tool wie Nmap aus. Für einen Pentest von Webanwendungen benötigen Sie dagegen ein Webanwendungs-Pentest-Tool wie Burp Suite.
Für jede Art von Pentest sind andere Tools erforderlich, um die Aufgabe abzuschließen. Daher ist es entscheidend, die geplante Art des Pentests zu bestimmen und die passenden Tools für die jeweilige Aufgabe auszuwählen.
- Anforderungen verstehen: Identifizieren Sie die spezifischen Sicherheitsziele Ihrer Organisation und legen Sie den Umfang des Penetrationstests fest (beispielsweise Netzwerk, Webanwendungen, mobile Apps und drahtlose Netzwerke).
- Ressourcen bewerten: Stellen Sie sicher, dass die Lösung zu Ihren vorhandenen Tools und den Kompetenzen Ihrer Mitarbeiter passt.
- Tools recherchieren und in die engere Auswahl nehmen: Wir haben Ihnen den Einstieg erleichtert, jetzt müssen Sie die richtigen Tools für Ihre Umgebung finden.
- Tool-Funktionen bewerten: Vergleichen Sie die Funktionen der ausgewählten Tools mit den Anforderungen Ihrer Organisation.
- Sicherheit und Service des Tools berücksichtigen: Auch Updates, Schulungen und Support sowie der Ruf des Anbieters sind von Bedeutung.
- Testen und ausprobieren: Wenn keine kostenlose Testversion verfügbar ist, können Sie eine Demo anfordern.
Bewertungsmethodik
Wir haben mehr als 60 Penetrationstest-Tools anhand von 28 einzelnen Datenpunkten in fünf wichtigen Kategorien bewertet: Preis/Leistung, Kernfunktionen, zusätzliche Funktionen, einfache Nutzung und Implementierung durch Administratoren sowie Support. Wir haben Informationen zu den Funktionen, Preisen und weiteren relevanten Aspekten jedes Tools von den jeweiligen Websites, Datenblättern, Whitepapern und Dokumentationen zusammengetragen. Anschließend haben wir die besten Tools und Lösungen für Penetrationstests anhand dieser Daten wie folgt bewertet:
- Preis/Leistung (20 %)
- Kernfunktionen (40 %)
- Zusätzliche Funktionen (5 %)
- Einfache Nutzung und Implementierung durch Administratoren (20 %)
- Support (15 %)
Wir von eSecurity Planet haben Ihre Interessen im Blick. Wir haben die am besten bewerteten Tools nach sorgfältiger Prüfung, Berechnung und umfassender Recherche ausgewählt, damit Sie die besten Tools für Ihre Anforderungen und Anwendungsfälle bestimmen können.
Fazit: Auswahl eines Pentest-Tools
Penetrationstests sind eine äußerst wichtige Sicherheitsmaßnahme und verringern die Wahrscheinlichkeit und die Möglichkeiten eines Cyberangriffs. Es gibt verschiedene Möglichkeiten, Penetrationstests durchzuführen – mit Pentest-Diensten, entsprechend spezialisierten Sicherheitsexperten oder sogar automatisierten Tools. Entscheidend ist jedoch, überhaupt anzufangen.
Lesen Sie als Nächstes:
- Wie viel kosten Penetrationstests? 11 Preisfaktoren
- Die besten Tools für Breach- und Attack-Simulationen (BAS)
Dieser Artikel ist eine Aktualisierung eines Artikels vom Februar 2022 von Julien Maury