

















DevSecOpsツールはDevOpsワークフローにセキュリティを組み込み、ソフトウェア開発ライフサイクル(SDLC)全体にセキュリティを統合します。これらのツールにより、従来の継続的インテグレーションおよび継続的デリバリー/デプロイメント(CI/CD)パイプラインを、SDLCのあらゆる段階で安全に維持できます。セキュリティチェック、脆弱性スキャン、コンプライアンス監視、インシデント対応を自動化します。
ニーズに最適なDevSecOpsツールを選べるよう、静的アプリケーションセキュリティテスト(SAST)、動的およびインタラクティブ分析テスト(DASTおよびIAST)、ソフトウェア構成分析(SCA)、ランタイムアプリケーション自己保護(RASP)、自動テストツールなど、幅広いアプリケーションセキュリティテストツールを分類・評価しました。
おすすめのDevSecOpsツール15選は次のとおりです。
主要な静的アプリケーションセキュリティテスト(SAST)ツール
主要な動的/インタラクティブアプリケーションセキュリティテスト(DAST/IAST)ツール
- GitLab:SDLC全体にわたるAI搭載ワークフローに最適
- Contrast Security:リアルタイムのインサイトと迅速な修正に最適
- Invicti Security:動的スキャンと真のインタラクティブスキャンの組み合わせに最適
主要なランタイムアプリケーション自己保護(RASP)ツール
- Dynatrace:リアルタイムの攻撃検知とブロックに最適
- Fortify:サードパーティーアプリのリスク保護に最適
- Imperva RASP:ゼロデイ攻撃の検知と無効化に最適
主要なソフトウェア構成分析(SCA)ツール
- Black Duck SCA:ソフトウェアサプライチェーンのリスク管理に最適
- Veracode SCA:オープンソースのポリシーとガバナンスの自動化に最適
- Mend.io (formerly WhiteSource):効果的な利用状況分析技術に最適
主要なDevSecOps自動テストツール
- OWASP ZAP:自動ペネトレーションテストに最適
- Red Hat Ansible Automation:統合自動化ソリューションに最適
- ThreatModeler:モバイルおよびIoTアプリの設計時脅威モデリングに最適
主要DevSecOpsツールの比較
この表では、各ソリューションに共通するDevSecOps機能と料金を比較しています。
| 脆弱性スキャン | セキュリティポリシーの適用 | コンプライアンス管理 | コンテナセキュリティ | 月額料金 | |
|---|---|---|---|---|---|
| Checkmarx | ✔️ | ❌ | ✔️ | ❌ | 営業担当者に問い合わせ |
| SonarQube | ✔️ | ❌ | ✔️ | ❌ | ユーザー1人あたり14米ドル以上 |
| Snyk Code | ✔️ | ❌ | ❌ | ❌ | ユーザー1人あたり25米ドル以上 |
| GitLab | ✔️ | ✔️ | ❌ | ✔️ | ユーザー1人あたり29米ドル以上 |
| Contrast Security | ✔️ | ✔️ | ❌ | ✔️ | 営業担当者に問い合わせ |
| Invicti Security | ✔️ | ✔️ | ❌ | ❌ | 営業担当者に問い合わせ |
| Dynatrace | ✔️ | ❌ | ❌ | ❌ | 1GiBあたり1.60米ドル以上 |
| Fortify | ✔️ | ✔️ | ❌ | ❌ | 営業担当者に問い合わせ |
| Imperva RASP | ✔️ | ❌ | ❌ | ❌ | 営業担当者に問い合わせ |
| Black Duck SCA | ✔️ | ❌ | ✔️ | ❌ | メンバー1人あたり525米ドル以上 |
| Veracode SCA | ✔️ | ✔️ | ✔️ | ❌ | 営業担当者に問い合わせ |
| Mend.io | ✔️ | ❌ | ✔️ | ❌ | 開発者25人あたり720米ドル以上 |
| OWASP ZAP | ✔️ | ❌ | ❌ | ❌ | 無料 |
| Red Hat Ansible Automation | ❌ | ❌ | ✔️ | ❌ | 営業担当者に問い合わせ |
| ThreatModeler | ✔️ | ✔️ | ✔️ | ❌ | 営業担当者に問い合わせ |
✔️=はい ❌=いいえ/不明
主要な静的アプリケーションセキュリティテスト(SAST)ツール
SASTツールはソフトウェアのソースコードをチェックし、セキュリティ上の欠陥を検出します。コードベースを調査してセキュリティポリシーを適用し、開発プロセスの早い段階で潜在的なリスクを検出します。SASTソリューションはコード分析を自動化し、開発者が予防的に脆弱性を解決し、安全なコーディング習慣を促進して、プログラム全体のセキュリティを向上させられます。信頼性の高いSASTツールをお探しなら、Checkmarx、Snyk、SonarQubeを検討してください。
Checkmarx – 次世代SASTエンジンに最適
Pros
- 幅広い言語をサポート
- 修正方法を自動で提案
- さまざまな種類の脆弱性を特定
Cons
- 無料トライアルなし
- スキャンに時間がかかる場合がある
- ツールの統合に関する問題がユーザーから報告されている
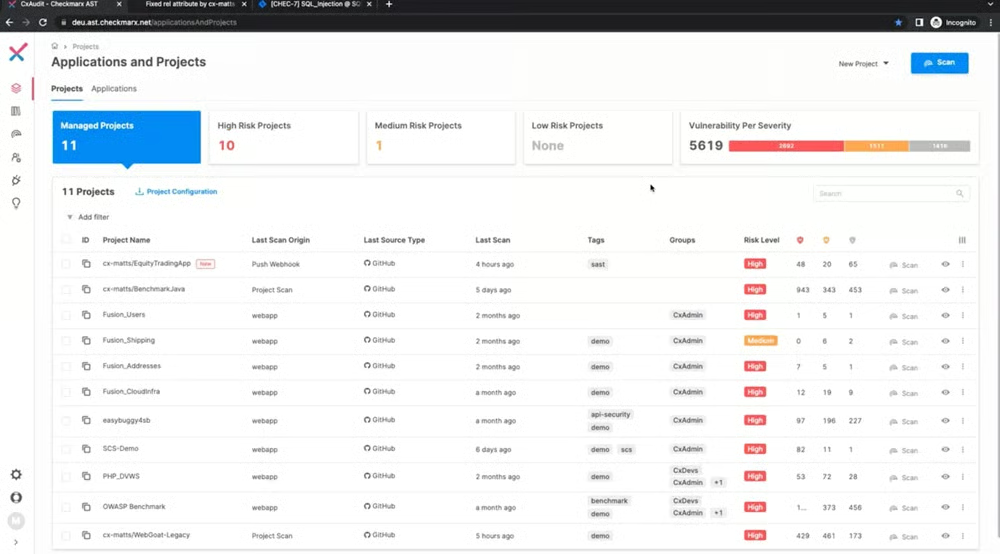
Checkmarxは次世代SASTツールであり、最大90%高速な結果と80%少ない誤検知で、迅速かつ正確なセキュリティチェックを実行します。コンテナ、IaC、カスタムコード、オープンソースコンポーネントを含むソフトウェア開発ライフサイクル全体にセキュリティを組み込み、オンプレミス(CxSAST)とクラウドネイティブ(Checkmarx One)の両方の環境で、徹底したAppSecテストを実施するのに適しています。
料金
- 見積もりについて問い合わせ: CxSAST(オンプレミス)およびCheckmarx One(エンタープライズ向けクラウドネイティブプラットフォーム)を利用可能
- 無料デモ: 予約について問い合わせ
選定理由
動的な脆弱性の検出、最適な解決策の特定、AIを活用したパーソナライズ検索に優れているため、Checkmarxを選びました。コードリポジトリへの簡単な接続と幅広い言語サポートにより、さまざまなソフトウェア開発環境で堅牢なセキュリティを実現できます。
主な機能
- 動的な脆弱性検出:ミッションクリティカルなアプリケーションで、最も重要な検出結果と高リスクの脆弱性を特定します。
- 最適な修正箇所の特定:コードを修正する最適な箇所を特定し、1回の変更で多くの脆弱性に対処して最大限の効果を発揮します。
- AI搭載クエリビルダー:生成AIを使用して、事前知識がなくてもクエリを生成・カスタマイズし、SASTのチューニングと結果の精度を向上させます。
- 未コンパイルコードのスキャン:GitHub、GitLab、Azure、Bitbucketなどのリポジトリからコードを直接スキャンし、SDLCにスムーズに統合できます。
- 幅広い言語とフレームワークをサポート:新しい言語とレガシー言語の両方を含む、マルチプラットフォーム開発向けの35以上の言語と80のフレームワークをサポートします。
スクリーンショット
代替製品
Checkmarxは実用上正確なセキュリティスキャンを提供しますが、料金を事前に確認できません。無料のSASTツールをお探しなら、SonarQubeを検討してください。
SonarQube – 拡張コード分析とスキャンに最適
Pros
- 幅広い言語をサポート
- テストカバレッジレポートを生成
- 利用可能なプラグインが豊富
Cons
- プロジェクトライブラリに関するインサイトが必要
- 学習曲線が急
- UIの改善が必要だとユーザーが指摘
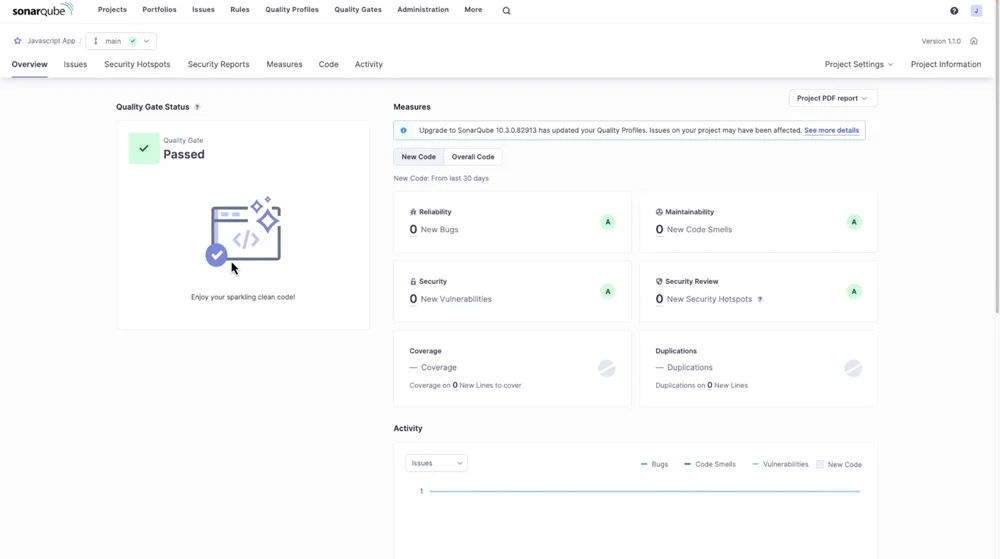
SonarQubeのより深いSAST機能は、拡張コード分析とスキャンに特に適しています。サードパーティーライブラリへのデータの入出力フローを独自の方法で追跡し、これまで知られていなかったセキュリティ上の欠陥を明らかにします。この機能は、一般的なライブラリの内部動作を完全に可視化することで、既存のSASTエンジンをさらに強化し、堅牢なアプリケーションセキュリティと強固なコードベースを実現します。
料金
- オープンソースのコミュニティエディション: 無料ダウンロードを利用可能
- デベロッパーエディション: 年額160米ドル以上、最大100,000行のコード(LOC)を分析可能
- エンタープライズエディション: 年額21,000米ドル以上、最大100万行のコード(LOC)を分析可能
- 無料トライアル: 14日間
選定理由
アクセシビリティと柔軟性を理由に、主要なSASTツールの1つとしてSonarQubeを選びました。SonarQube Community EditionとSonarCloudは、オープンソースプロジェクトで無料で利用できます。主要なDevOpsプラットフォームとのシームレスな統合により、コード品質とセキュリティに優れたツールとなっています。
主な機能
- 深く隠れたセキュリティ問題の検出:コード内の隠れた脆弱性、特にサードパーティーライブラリとの相互作用によって生じる脆弱性を特定します。
- 安全な開発の加速:プロセスの早い段階でセキュリティ脆弱性を特定して対処し、より迅速で安全な開発サイクルを実現します。
- リスクの軽減:脆弱性を予防的に特定して修正し、セキュリティ侵害の可能性を低減します。
- コードスキャンの自動化:生産性と信頼性を向上させるために、セキュリティ上の欠陥をコードからスキャンするプロセスを簡素化します。
- コードセキュリティとコンプライアンス:セキュリティ脆弱性とコンプライアンス違反を検出・報告し、規格や法令への準拠を確実にします。
スクリーンショット
代替製品
SonarQubeは、ソフトウェア開発ライフサイクル全体で包括的な静的分析とコード品質管理を提供します。ただし、開発者向けでリアルタイムのセキュリティテストと実用的なインサイトを提供するツールをお探しなら、Snykをお試しください。
Snyk – 開発者向けSASTツールとして最適
Pros
- 14以上の言語とフレームワーク
- 豊富な機能を備えた無料版を提供
- 問題を分離・分類
Cons
- 誤検知
- 有料プランは高額になる可能性がある
- ポリシーのカスタマイズに改善の余地がある
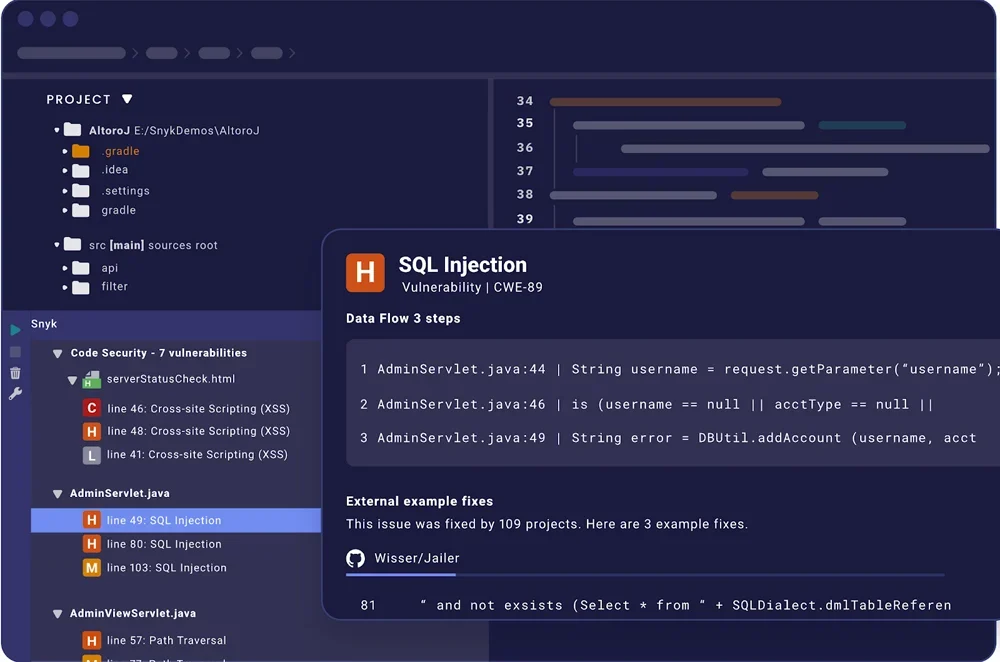
Snykは、開発中のコードセキュリティを確保するリアルタイムテスト機能を備えた、開発者向けSASTツールとして際立っています。使いやすいインターフェースが、業界をリードするセキュリティインテリジェンスを活用して、開発者に実用的な結果と修正方法を提供し、コーディングの遅延を最小限に抑えます。Snykは複数の言語やプラットフォームにシームレスに統合できるため、生産性を損なわずにセキュリティを効率化し、脆弱性に迅速に対応できます。
料金
- 無料版: 個人開発者と小規模チームが最大100件のテストまで利用可能
- チーム: 製品ごとに月額25米ドル以上、貢献する開発者10人まで
- 見積もりについて問い合わせ: エンタープライズプランを利用可能
- 無料デモ: 予約について問い合わせ
選定理由
開発者とセキュリティチーム向けにカスタマイズされたプランがあるため、主要なSASTソリューションの1つとしてSnykを選びました。機械学習で補強されたナレッジベースが、最先端のセキュリティを提供します。コードの主なリスクの優先順位付け、統合IDE、ワークフロー内テスト、CI/CDセキュリティゲートなどの機能により、Snykは日常のワークフローにセキュリティを容易に組み込めます。
主な機能
- SDLC全体にわたる継続的スキャン:開発からデプロイまで、継続的なセキュリティ評価を実施します。
- リアルタイムのカスタムコードスキャン:カスタムコードの脆弱性を検出し、即座に調整できます。
- Deepcode AI Engine:統合開発環境(IDE)で、開発者にとって使いやすい修正案を提供します。
- 開発者ファーストの統合(IDE、CLI、リポジトリ):さまざまなツールを通じて開発者のワークフローにシームレスに統合します。
- 修正の自動化:Deepcode AI Fixにより、IDE内で問題の修正を自動化できます。
スクリーンショット
代替製品
Snykがセキュリティに重点を置く一方、Checkmarxはより包括的な脆弱性スキャンを実行することがよくあります。さらに、Checkmarxはコンプライアンス基準への対応やエンタープライズシステムとの統合について、より幅広い支援を提供できる可能性があります。
主要な動的/インタラクティブアプリケーションセキュリティテスト(DAST/IAST)ツール
DASTはブラックボックステストのアプローチとして機能し、アプリケーションをリアルタイムで調査します。多くの場合、CIパイプラインの後半で実装されます。プログラミング言語を問わず、リグレッションの防止に効果的です。IASTはSASTとDASTを組み合わせ、脆弱性に関するリアルタイムのフィードバックを提供するとともに、ワークフロー内での迅速な修正を可能にします。Gitlab、Contrast Security、Invicti Securityは、利用可能なDAST/IASTツールの中でも特に優れています。
GitLab – SDLC全体にわたるAI搭載ワークフローに最適
Pros
- 多くの開発者間のコラボレーションを可能にする
- コードレビューを提供
- 変更を簡単に追跡
Cons
- 統合が複雑だとユーザーが報告
- サポートの応答に時間がかかる
- 新規ユーザーにはインターフェースが圧倒的に感じられる可能性がある
GitLabは、開発・セキュリティ・運用チーム間のコミュニケーションを改善し、SDLC全体でAI搭載プロセスを実現する理想的なソリューションです。AIアシスタントのGitLab duoを通じて、ユーザーはAI搭載ワークフロー機能を使用できるデバイスやユーザーをより細かく制御できます。またGitLabは、コードの特定からセキュリティ脆弱性の修正まで、ユースケースごとに最適なAIモデルを統合した統合プラットフォームも提供します。
料金
- 無料版: 最大5ユーザーをサポート
- プレミアム:ユーザー1人あたり月額29米ドル以上
- 見積もりについて問い合わせ:エンタープライズ向けのUltimateプランを利用可能
- 無料トライアル:30日間
選定理由
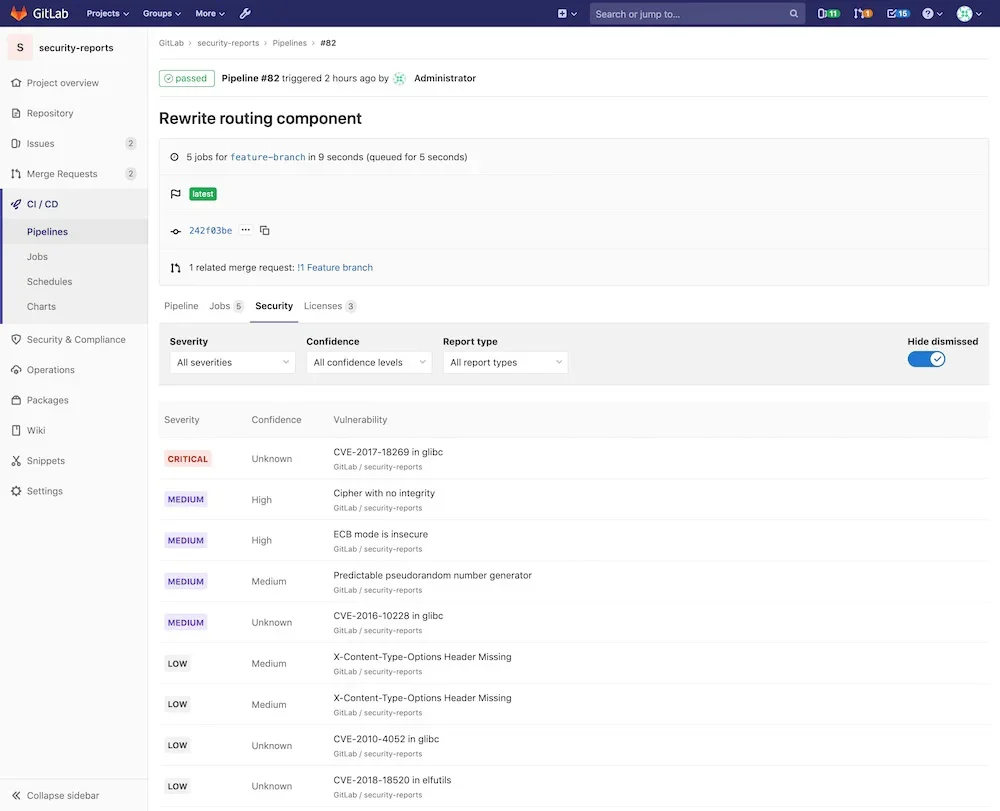
豊富なドキュメントと、充実したセキュリティテスト機能を備えているため、信頼性の高いDASTツールとしてGitLabを選びました。GitLabは、シークレット検出やSASTなどの基本的なセキュリティテストにDASTを加えることで、ランタイムの脆弱性を完全に特定して軽減します。柔軟な自動化オプションにより、CI/CDパイプライン内でもオンデマンドでも、より効率的にスキャンできます。
主な機能
- DASTプロキシベースアナライザー:一般的なHTMLを使用するアプリケーションをスキャンし、自動またはオンデマンドで実行できます。
- DASTブラウザベースアナライザー:特にシングルページWebアプリケーションなど、JavaScriptを多用するアプリケーションの脆弱性をスキャンします。
- DAST APIアナライザー:Web APIをスキャンし、GraphQL、REST、SOAPなどのテクノロジーをサポートします。
- アーキテクチャパターンアナライザー:安全なアプリケーションアーキテクチャパターンに従い、CIテンプレートで設定でき、Dockerコンテナ内でスキャンを実行します。
- DASTレポートアーティファクト:ソースブランチとターゲットブランチのスキャン結果を比較し、検出された脆弱性を特定するレポートを作成します。
スクリーンショット
代替製品
GitLabは優れたスキャン機能を提供しますが、Invicti SecurityはWebアプリケーションに対して、より包括的な脆弱性評価とリアルタイムの脅威検出を提供します。
Contrast Security – リアルタイムのインサイトと迅速な修正に最適
Pros
- 安定した監視・検出機能
- アラートと脆弱性を特定
- 優れたユーザーインターフェース
Cons
- スケーラビリティに関する問題
- より幅広いテクノロジーへの対応が必要
- 標準搭載のレポート機能には改善の余地がある
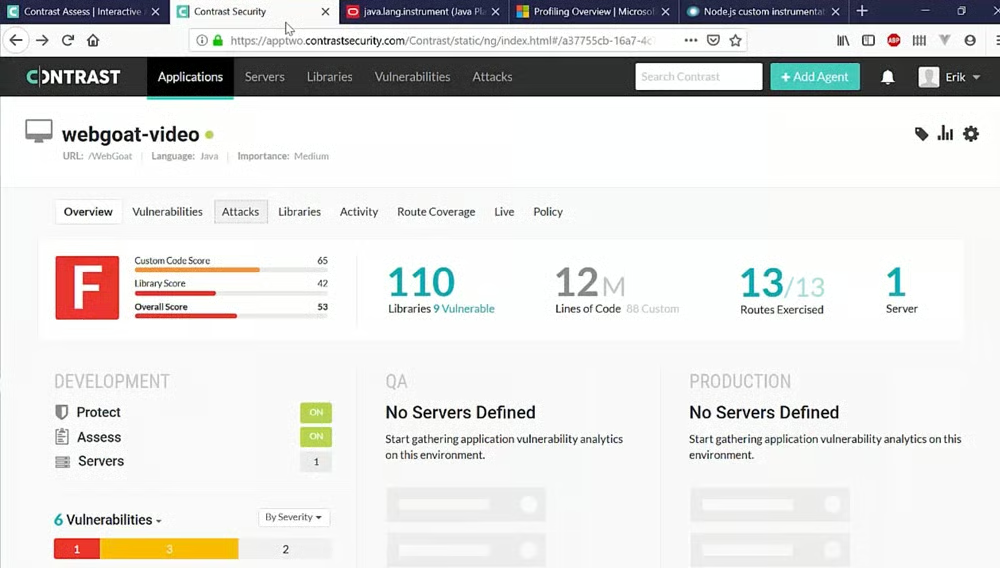
Contrast Securityは、脆弱性を継続的に検出して優先順位を付けるIASTソリューションにより、リアルタイムのインサイトと迅速な修正を提供します。IAST形式のDASTツールであるContrast Assessは、リアルタイムのフィードバックと迅速な修正を実現します。コードの動作を詳細に分析して特定の脆弱性を見つけ出すことで、DASTにありがちな弱点を克服します。
料金
- 無料版:CodeSecのServerless、SCA、Scan機能を1ユーザーが完全に利用可能
- 見積もりについて問い合わせ:その他の製品を利用可能
- 無料デモ:予約について問い合わせ
選定理由
Contrast Securityは、最上位のツールの1つだと考えました。そのIASTソリューションは、業界最高水準の精度、効率、スケーラビリティ、カバレッジで、コードのすべての行を保護しながら脆弱性を継続的に検出・優先順位付けできることで評価されています。すべてのテストにセキュリティを組み込み、追加のコンテキストを伴う正確な結果を提供し、脆弱性を迅速に修正できるため、アジャイルでスケーラブルなアプリケーション開発を促進します。
主な機能
- コード行の保護:最先端のIASTテクノロジーを活用して、脆弱性を継続的に検出・優先順位付けし、リスク軽減プロセスを開発者に案内します。
- ライブアーキテクチャ・フロービュー:Contrastエージェントのインサイトを利用して、アプリケーションコンポーネント、コードツリー、データフローを詳細に可視化します。
- 開発者向け修正ガイダンス:具体的なコードレベルの情報を提供し、脆弱性を詳しく説明することで、開発者が問題を容易に解決できるようにします。
- アプリケーション攻撃インテリジェンス:攻撃対象領域のマッピング、ルートとURLに関するインテリジェンス、テストの有効性を測定する機能を開発者に提供します。
- 脅威モデリングの可視化:主要なアーキテクチャコンポーネントの図を自動作成し、開発者による脆弱性の解決を支援します。
スクリーンショット
代替製品
Contrast Securityはリアルタイムのインサイトと迅速な修正を可能にする優れたIASTツールを提供します。ただし、DASTとIASTの機能を包括的に組み合わせた製品をお探しなら、Invictiのほうが適している可能性があります。
Invicti Security – 動的スキャンとインタラクティブスキャンの組み合わせに最適
Pros
- カスタマーサービスは満足できるとユーザーが評価
- 使いやすいインターフェース
- スキャン時間を短縮するカスタマイズ可能なスキャン
Cons
- 一般的なシステムに限定された統合
- 料金の透明性に欠ける
- スキャンできるWebサイトURLの数を制限
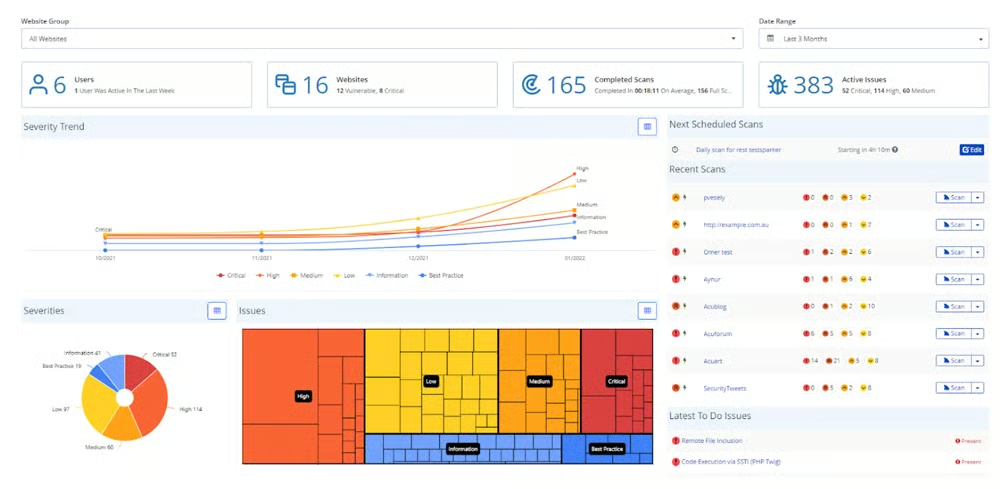
旧称NetSparkerのInvictiは、動的(DAST)スキャンと真のインタラクティブ(IAST)スキャンを組み合わせ、脆弱性のカバレッジ、精度、インサイトを向上させます。IASTセンサーはDASTスキャナーと連携して追加の脆弱性を特定し、誤検知を排除するとともに、迅速な修正に向けて具体的な場所を特定します。この統合により、チームの時間を節約しながら完全なアプリケーションセキュリティを実現し、効率を高めます。
料金
- 見積もりについて問い合わせ:カスタムプランを利用可能
- 無料デモ:予約について問い合わせ
選定理由
各SDLCプロセスにセキュリティ自動化を組み込めるため、Invictiを選びました。徹底したアプリケーションスキャン、脆弱性検出の改善、手作業を減らした迅速な解決を実現します。Invictiはセキュリティを開発に容易に統合し、包括的かつ自動化されたアプローチで年間を通じて継続的に保護します。
主な機能
- IASTセンサー:リンクされていないファイルや隠しファイルを特定し、Webアプリケーションのすべてのファイルとルートをマッピングすることで、バックエンドの可視性を高めます。
- 包括的なAPIテスト:API定義ファイルをインポートして、すべてのREST、SOAP、GraphQL APIのテストにリンクし、完全なカバレッジを提供します。
- 脆弱性の防止:ローカル設定ファイルの設定ミスを特定・解決し、ベストプラクティスの推奨事項を送信して、セキュリティ態勢を強化します。
- Proof-based scanning™:脆弱性を検証して誤検知を減らし、手動検証なしで問題の割り当てを自動化できます。
- 脆弱性修正の高速化:ファイル名や行番号など、脆弱性の具体的な場所を特定します。
スクリーンショット
代替製品
InvictiがWebアプリケーションセキュリティテスト(AST)を専門としているのに対し、GitLabはバージョン管理、コラボレーション、自動化など、ソフトウェアの開発・デプロイプロセス向けの包括的なDevOpsソリューションに優れています。
主要なランタイムアプリケーション自己保護(RASP)ツール
ランタイムアプリケーション自己保護(RASP)ソフトウェアは、プログラムをリアルタイムでスキャンして脆弱性や脅威を検出することで、DevSecOpsを強化します。ランタイム環境に統合されたRASPツールは、アプリケーションアーキテクチャとデータフローのインサイトに基づいて有害な動作を検出し、自動的に防止します。Dynatrace、Fortify、Imperva RASPのRASPツールを活用し、人の監視を必要とせず、継続的な保護と信頼性の高いセキュリティを実現しましょう。
Dynatrace Application Security – リアルタイムの攻撃検出とブロックに最適
Pros
- 24時間365日の監視
- 幅広いアプリケーション監視ツールをサポート
- パフォーマンスに関するインサイトを提供
Cons
- ナビゲーションメニューの改善が必要
- ダッシュボードのカスタマイズにさらなる柔軟性が必要
- 時間単位の料金設定は混乱を招く可能性がある
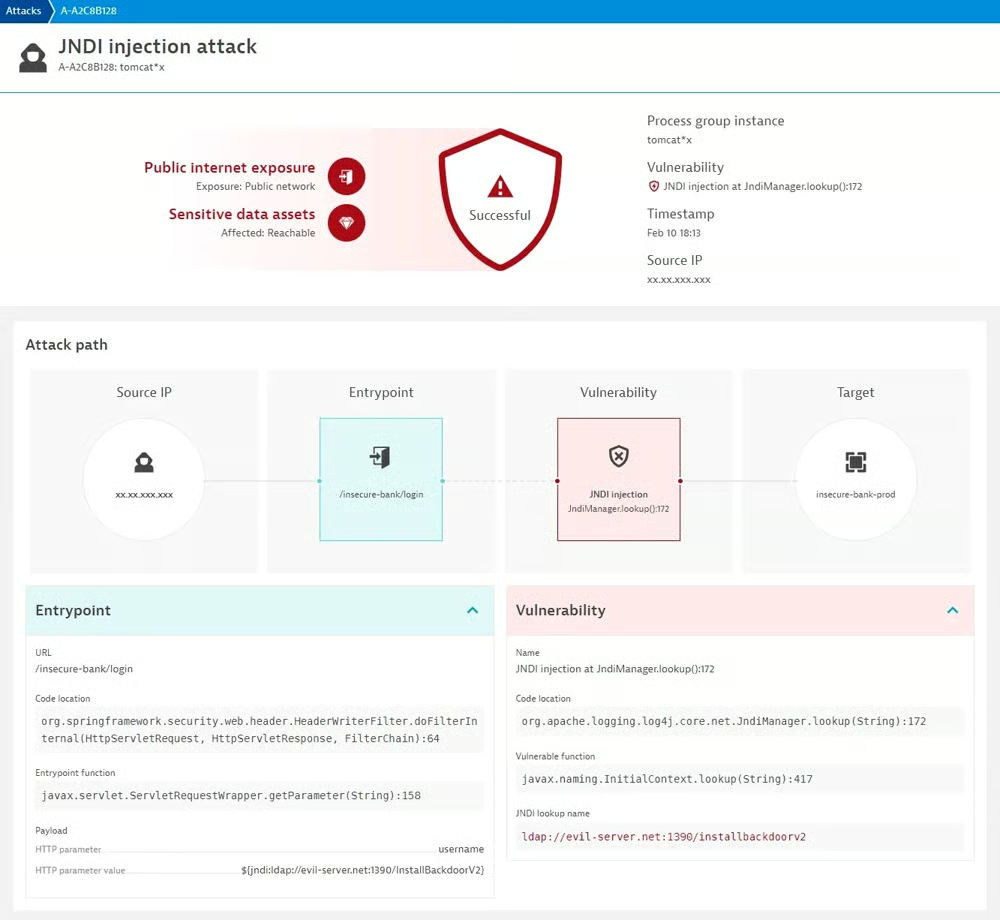
Dynatrace RASPは、インテリジェントな自動化によってランタイムのクラウドネイティブアプリケーションを保護します。SQLインジェクションなどのリアルタイム攻撃を特定・防止し、リスクを低減するとともにイノベーションを加速します。DynatraceのAI支援による優先順位付けと脆弱性管理の自動化が、DevSecOpsの効率を高めます。Security Analytics機能は、ログ調査のコストを削減しながら、プロアクティブなセキュリティ対策を強化します。
料金
- ランタイムアプリケーション保護:1GiB・1時間あたり0.00225米ドル
- 見積もりについて問い合わせ:カスタムプランとアドオンを利用可能
- 無料トライアル:15日間
- 無料デモ:予約について問い合わせ
選定理由
アプリケーションセキュリティへの包括的なアプローチを理由に、主要なRASPソリューションの1つとしてDynatraceを選びました。Dynatraceの機能には、フルスタック監視、脆弱性評価、ホストカバレッジ分析が含まれ、脆弱性の詳細な可視化と優先順位付けを実現します。これにより、効率的な検出と修正が可能になり、アプリケーション全体のセキュリティを向上させられます。
主な機能
- ランタイム脆弱性分析:データアクセス経路と本番環境での実行を評価し、迅速な対応が必要な脆弱性を自動的に検出します。
- ランタイムアプリケーション保護:コードレベルのインサイトとトランザクション分析を利用して、プログラムへの攻撃をリアルタイムで検出・防止します。
- 効率的なセキュリティ調査:DQLクエリを使用してGrailデータの取り込みを容易にし、セキュリティ調査の効率と精度を高めます。
- 脆弱性の優先順位付け:アプリケーションとクラウドスタック全体の脆弱性を優先順位付きで把握できるようにし、修正作業の最適化を支援します。
- DevSecOpsライフサイクル全体のカバレッジ:DevSecOpsライフサイクル全体でコンテナセキュリティを監視し、完全な保護を確保します。
スクリーンショット
代替製品
Dynatraceはパフォーマンス監視に適した堅牢なツールですが、Fortifyはプログラムを実行せずに包括的なコード分析と脆弱性検出を行えるため、Dynatraceを上回ります。
Fortify Application Defender – サードパーティ製アプリケーションのリスク保護に最適
Pros
- 詳細な脆弱性分析
- 脅威を迅速に無害化
- SDLCを効率的に合理化
Cons
- ユーザーからは、ネットワークが断続的に中断するとの報告がある
- 透明性の高い料金設定がない
- UI内のナビゲーションが難しい
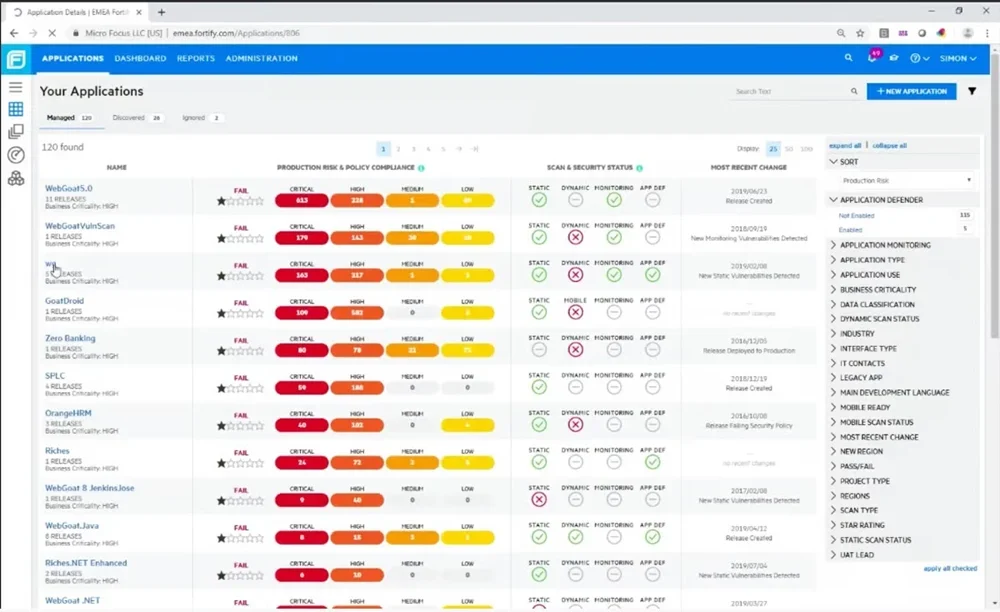
Fortify by OpenTextは、セキュリティ対策をDevSecOpsワークフローにシームレスに組み込むことで、サードパーティ製アプリケーションのリスク防止を強化します。この統合により、基本的なコード作成からデプロイまで、開発プロセス全体にわたってセキュリティ基準が確実に適用されます。FortifyはセキュリティをDevSecOpsパイプラインに統合することで、企業がサードパーティ製アプリケーションのセキュリティ脆弱性を事前に発見し、対処できるようにします。
料金
- 見積もりについて問い合わせ: カスタムプランを利用可能
- 無料トライアル: リクエストに応じて提供
- 無料デモ:予約について問い合わせ
選定理由
このRASPツールを選んだ主な理由は、脅威を迅速かつ効果的に無害化できる点です。このツールは現在の脅威に非常に速く、効果的に対応するため、市場でも有力な選択肢となっています。迅速に解決策を実装できる能力が際立っており、進化するセキュリティ脅威に対する強固な保護を実現します。
主な機能
- スケーラブルなコードセキュリティ: 大規模なコードベースに対する完全なセキュリティ保護を可能にし、脆弱性を強力に防御します。
- DevSecOps: DevOpsパイプラインとシームレスに連携し、開発の速度や品質を損なうことなく、迅速かつスムーズなセキュリティ対策を提供します。
- SDLC: コード作成からデプロイまで、ソフトウェア開発ライフサイクル全体のセキュリティを向上させます。
- クラウドネイティブアプリのサポート: クラウドネイティブアプリに合わせたセキュリティソリューションを提供し、企業のあらゆる段階でのクラウドセキュリティ変革の道のりを支援します。
- セキュアなサプライチェーン: ソフトウェアサプライチェーンのセキュリティを確保し、すべてのコンポーネントと依存関係を徹底的に検査することで、企業が安全なアプリケーションをデプロイできるようにします。
スクリーンショット
代替製品
Fortify Application Defenderがアプリケーションセキュリティテストを得意とするのに対し、Imperva RASPはランタイム保護とリアルタイムの攻撃検出に優れ、アプリケーション環境から脅威を排除します。
Imperva RASP – ゼロデイ攻撃の検出と無害化に最適
Pros
- WAFを補完
- ランタイム攻撃を可視化
- 脅威検出にコンテキスト認識を利用
Cons
- ツールの使用には急な学習曲線がある
- 透明性の高い料金設定がない
- Macプラットフォームのサポート状況が不明確
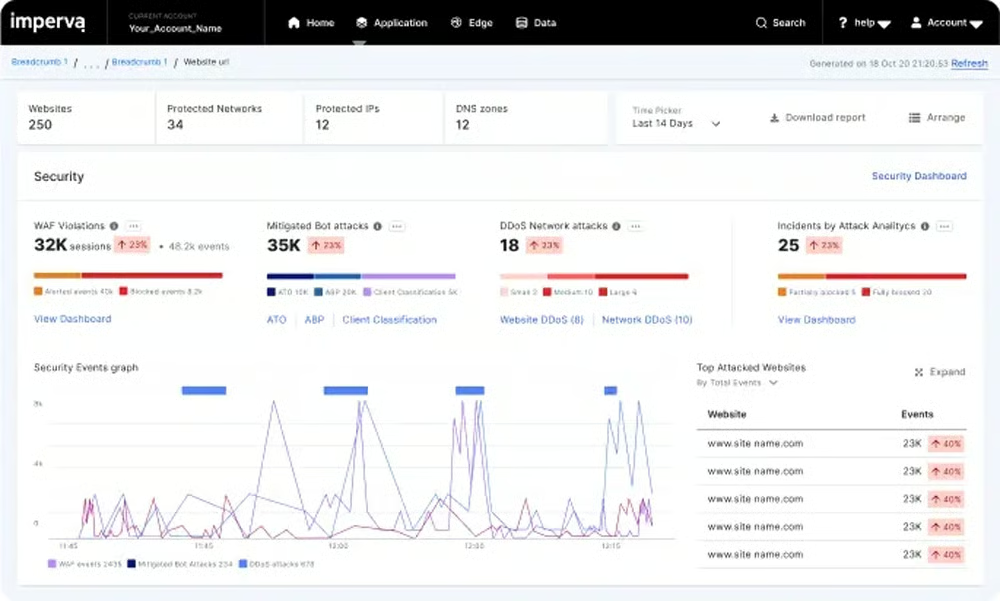
Imperva RASPは、セキュリティ保護をアプリケーションのランタイム環境に直接組み込むことで機能します。この統合により、アプリケーションの動作とトラフィックをリアルタイムで監視できます。Imperva RASPは、リクエストとレスポンスをリアルタイムで分析し、ゼロデイ脅威を検出して無害化できます。この手法はプロアクティブな保護を実現し、進化する脅威からアプリケーションを守ります。
料金
- 見積もりについて問い合わせ: カスタムプランを利用可能
- 無料トライアル:期間について問い合わせ
- 無料デモ:予約について問い合わせ
選定理由
既知および未知の脅威に対するリアルタイムのセキュリティを提供しながら、アプリケーションにスムーズに統合できるRuntime Protection(RASP)を備えているため、Impervaを選びました。Impervaを利用すれば、ゼロデイ攻撃を無害化し、未発見の脅威を特定してセキュリティインテリジェンスを向上させることで、パフォーマンスを維持しながらデータを保護できます。
主な機能
- アプリケーションリスクの軽減: アプリケーションを脆弱性から保護し、チームが悪用の脅威にさらされることなくビジネスロジックに集中できるようにします。
- 適応可能なセキュリティ:変化するワークロードや状況に合わせて調整できる内部セキュリティを提供します。
- 言語理論に基づくセキュリティ(LANGSEC): パフォーマンスを維持しながら、既知の攻撃とゼロデイ攻撃の両方を検出・無害化し、アプリケーションのセキュリティを確保します。
- RASP攻撃検出: 攻撃をリアルタイムで検出・阻止し、ゼロデイ脅威やOWASP Top 10の脆弱性に対する迅速な保護を提供します。
- ゼロデイ攻撃に対する保護: 調整を必要とせず、すぐに利用できる高精度な保護で、ゼロデイ脅威からアプリケーションを守ります。
スクリーンショット
代替製品
Imperva RASPがランタイム保護とリアルタイムの攻撃検出に重点を置くのに対し、Dynatraceはインテリジェントな自動化を組み合わせた包括的なアプリケーションセキュリティソリューションを提供します。
主要なソフトウェア構成分析(SCA)ツール
ソフトウェア構成分析(SCA)は、開発プロセスに統合された専用ツールを使用して、コードのセキュリティ、品質、コンプライアンスを保護します。SCAはソフトウェア部品表(SBOM)を作成し、データベースと照合して脆弱性やコンプライアンス上の懸念を特定します。市場で特に人気の高いSCAツールには、Black Duck SCA、Veracode、Mend.io (formerly WhiteSource)などがあります。
Black Duck SCA – ソフトウェアサプライチェーンのリスク管理に最適
Pros
- 深刻度に基づく優先順位付け
- 高速なインベントリスキャン
- 自動スキャン
Cons
- 中小企業には高額
- ドキュメントが分散している
- 堅牢なガバナンス機能がない
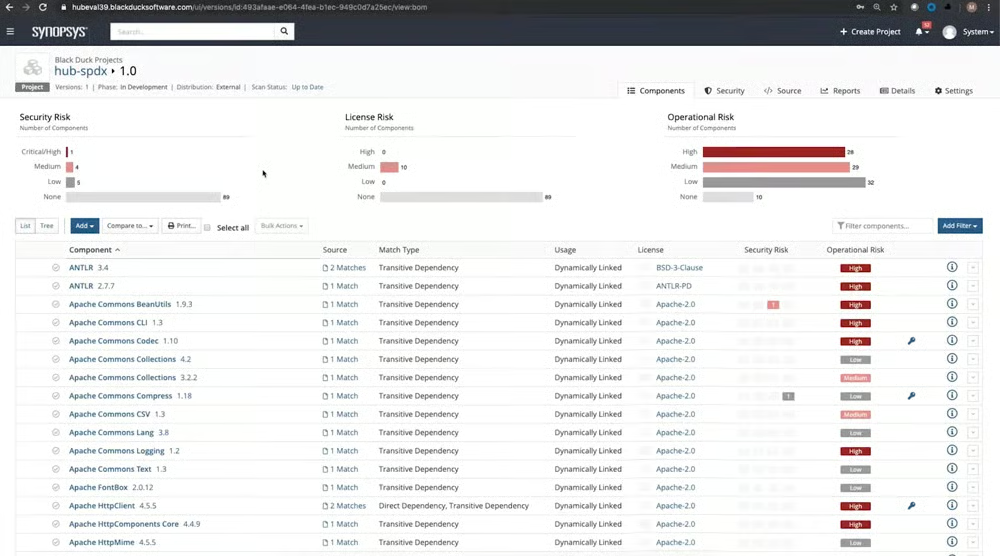
SynopsysのBlack Duckソフトウェア構成分析は、ソフトウェアサプライチェーンにおけるリスク管理に適しています。さまざまな種類のソフトウェアに含まれるオープンソースの依存関係を特定するため、包括的な依存関係分析、バイナリ分析、コードプリント分析、スニペット分析を提供します。これによりチームは、ソフトウェアのデプロイ前にセキュリティ、品質、ライセンスに関する問題へ対処し、業界標準に準拠するとともに、サプライチェーンを可視化できます。
料金
- セキュリティエディション: メンバー1人あたり月額525米ドル以上
- 見積もりについて問い合わせ: サプライチェーンエディションを利用可能
選定理由
幅広い機能を備えているため、このSCAツールを選びました。無制限のスキャンや迅速なオープンソース依存関係分析など、強力な脆弱性管理・コンプライアンスツールを提供します。SPDXおよびCycloneDX形式でSBOMをエクスポートできる機能と、Black Duck Security Advisoriesを組み合わせることで、SDLC全体のセキュリティ確保に必要な重要なインサイトとガイダンスを得られます。
主な機能
- 依存関係分析: パッケージマネージャーによって宣言された直接依存関係と推移的依存関係を特定し、プログラムの依存関係を完全に把握できます。
- バイナリ分析: ソースコードへのアクセスを必要とせず、ファームウェアやコンテナイメージなどのビルド後のアーティファクトに含まれる依存関係を検出し、可視性を高めます。
- コードプリント分析: パッケージマネージャーで指定されていないものも含め、ソースファイルやディレクトリ内の依存関係を検出し、より正確に依存関係を特定します。
- スニペット分析: コードスニペットを元のオープンソースプロジェクトと照合し、AIコーディングツールが依存関係を正確に特定できるようにします。
- リスク評価と優先順位付け: 依存関係に関連する危険を評価し、優先順位付けや是正措置の指針を得られます。
スクリーンショット
代替製品
Black Duckにはトレーニング教材とドキュメントが用意されていますが、Veracodeのより体系的で包括的なトレーニングのほうが、開発者のセキュリティ手順改善を支援するうえで優れていると広く評価されています。
Veracode SCA – オープンソースポリシーとガバナンスの自動化に最適
Pros
- 開発の各段階で継続的にスキャン
- 迅速なカスタマーサポート
- あらゆるCI/CDツールと統合
Cons
- ユーザーからは、Webインターフェースが時折遅くなるとの報告がある
- スキャンに時間がかかる
- 新たな問題に対するアラート機能が必要
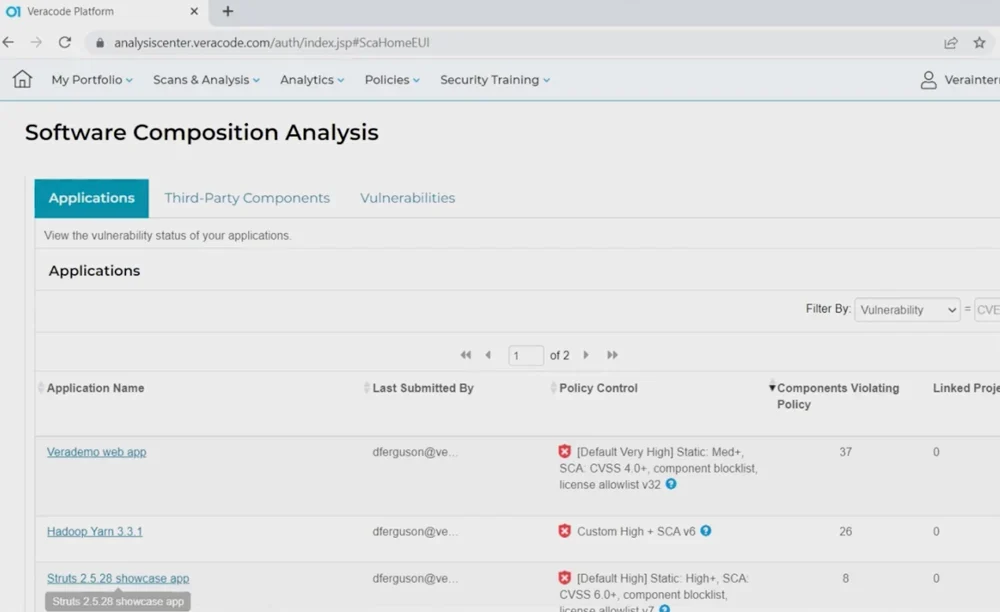
Veracodeは、SCAと強力なオープンソースポリシーおよびガバナンスの自動化を組み合わせたクラウドソリューションプロバイダーです。この機能により、企業はソフトウェアサプライチェーンを管理できます。チームは開発プロセス全体にわたって、規制を容易に適用し、リスクを管理して、コンプライアンスを確保できます。この包括的な手法はセキュリティ態勢を強化するとともに、オープンソース管理を合理化して生産性と効果を高めます。
料金
- 見積もりについて問い合わせ: カスタムプランを利用可能
- 無料デモ:予約について問い合わせ
選定理由
Forresterは、SCAにおける有力企業の1社としてVeracodeを挙げています。Veracodeは、優れたSBOMサポート、開発者トレーニング、自動プルリクエストを提供します。これらの機能により、サードパーティコードをより適切に管理し、修正を迅速化して、ポリシーへの準拠を高め、アプリケーションデリバリーライフサイクル全体で脆弱性を効率的に管理できます。
主な機能
- 依存関係グラフ:実行経路にある直接的および間接的な弱点を検出し、優先順位を付けます。
- 自動プルリクエスト:コード変更のリクエストを自動的に使用し、最適なコード修正を取得して適用します。
- ソフトウェア部品表(SBOM):CycloneDX形式でオープンソースコンポーネントのインベントリを作成します。
- ポリシー適用の自動化:カスタムポリシー管理によってコード品質ゲートを作成します。
- レポートと分析:リスクを横断した分析、脆弱性と法的リスクの検出結果、ピアベンチマーキング、監査可能な軽減手順を取得できます。
スクリーンショット
代替製品
Veracodeはリスクの優先順位付け機能を提供しますが、リスク低減により的を絞ったアプローチを取るMend.io/WhiteSourceの専門的なEffective Usage Analysisと自動リスク優先順位付けも検討できます。
Mend.io(旧WhiteSource)– Effective Usage Analysis技術に最適
Pros
- すべてのライセンスを一元管理
- 無料のクラウドベースサービスを提供
- Azureパイプラインとの統合に優れている
Cons
- 中小企業には高額
- 誤検知がある
- ダッシュボードのナビゲーションに改善の余地がある
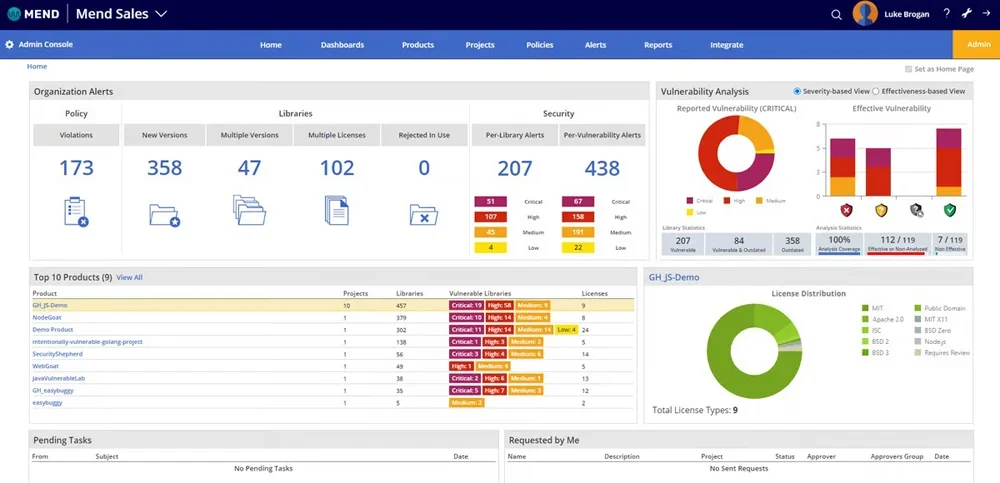
Mend.io(旧WhiteSource)はオープンソースコード管理の先駆者であり、その主力ソフトウェア構成分析(SCA)ソリューションは、オープンソースコンポーネント、ライセンス、脆弱性のデータベースを通じて、主要なリスクを可視化します。このツールは信頼性の高いEffective Usage Analysisを提供し、コード内のアクティブな脆弱性を特定して優先順位を付けます。これにより、クリーンアップ作業を減らしながら修正を迅速化できます。
料金
- 無料:利用可能なオープンソース脆弱性管理を提供
- Mend SCA:開発者25人で年間18,000米ドル以上
- 見積もりについて問い合わせ:カスタムプランとアドオンを利用可能
- 無料トライアル:期間について問い合わせ
- 無料デモ:予約について問い合わせ
選定理由
管理、法務、セキュリティ、運用、開発、QAなど、すべてのチームにわたってリスクと作業を削減できるため、WhiteSourceを最適なSCAソリューションの1つに選びました。現在はMend.ioとなったWhiteSourceは、さまざまな状況に対応する堅牢なプラットフォームです。重大な脆弱性に優先順位を付け、誤検知を排除し、修正を自動化することで、DevSecOpsの考え方と効果的なチームワークを促進します。
主な機能
- Effective Usage Analysis:修正作業を自動的に優先順位付けして削減し、チームが重要な問題により迅速に対処できるようにします。
- 包括的な脆弱性データ:NVD、セキュリティアドバイザリ、オープンソースプロジェクトの課題トラッカーなど、数百のソースからデータを収集します。
- 精度:特許出願中のアルゴリズムを使用して、脆弱性を影響を受ける正確なコンポーネントまで特定し、誤検知をゼロにします。
- リアルタイムアラート:コンポーネントと脆弱性データベースを1日に何度も更新し、問題の優先順位付けと対処に必要な情報を迅速に提供します。
- レポートと監査:研究開発、セキュリティ、法務、管理、コンプライアンス、デューデリジェンス向けの事前構築済みレポートを提供します。
スクリーンショット
代替製品
Mend.io/WhiteSourceはDevOpsのシームレスな統合プロセス向けのセキュリティ機能を備えていますが、開発プロセスの合理化を目指す企業向けに幅広い専門知識を提供するBlack Duckも検討できます。
主要なDevSecOps自動テストツール
DevSecOps自動テストツールは、SDLC全体にセキュリティチェックを組み込むことで開発を簡素化します。これらのツールはセキュリティ評価を自動化し、脆弱性を発見して初期段階で不適切なコードを検出するため、障害からの復旧が速まり、大幅なコスト削減につながります。代表的な自動テストツールには、OWASP、Red Hat Ansible、ThreatModelerなどがあります。
OWASP ZAP – 自動ペネトレーションテストに最適
Pros
- コミュニティがサポートするオープンソースプロジェクト
- 個人利用および商用利用は無料
- Zap Marketplaceで無料のアドオンツールを提供
Cons
- 新規ユーザーには学習曲線が急
- ドキュメントが複雑
- UIが古い
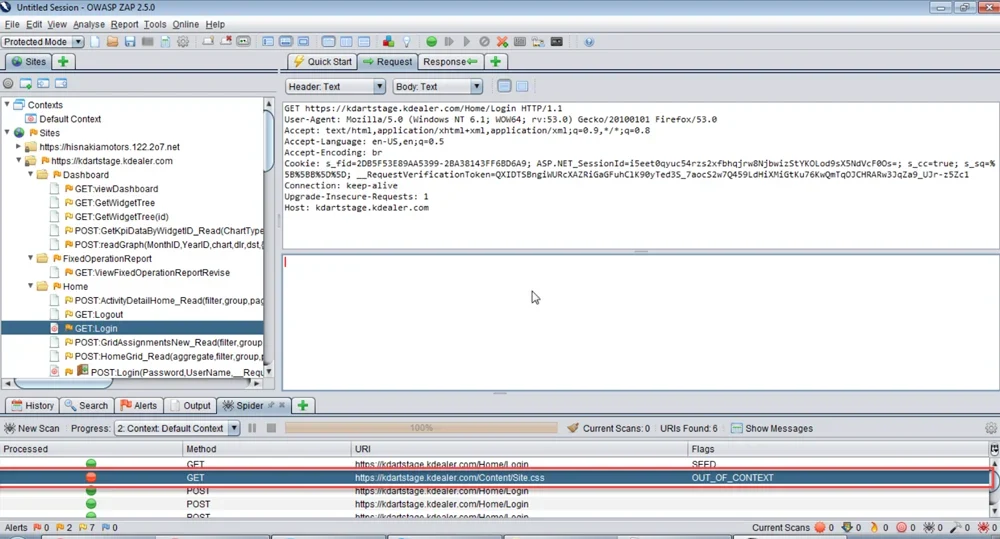
Open Web Application Security Project(OWASP)は、脅威研究とオープンソースコミュニティへの貢献で知られる、サイバーセキュリティの確立された組織です。OWASPは、Webアプリケーションの自動ペネトレーションテスト、脆弱性評価、コードレビューを行う多用途のプロキシツール、ZAPを提供しています。自動化されたペネトレーションテストにより、このツールは悪意ある外部攻撃者の挙動をシミュレートし、Webアプリケーションをくまなく調査して脆弱性を検出します。
料金
- 無料:ZAPバージョン2.15.0を直接ダウンロード可能
- 無料:ZAP Marketplace経由のZAPアドオン
選定理由
オープンソース技術としてコミュニティへの参加と透明性を促進することを主な理由に、OWASP ZAPを選びました。アクティブスキャンとパッシブスキャンの機能により、包括的な脆弱性検出を実現し、DevOpsともスムーズに統合できます。さらに、提供されているようなコミュニティ主導のイノベーションツールを活用することで、コストを削減し、信頼性を高められます。
主な機能
- Webアプリの脆弱性を自動スキャン:アクティブスキャンとパッシブスキャンの手法を用いて、Webアプリのセキュリティ上の欠陥を検出・分析します。
- ポートとデータベースのリスクスキャン:開いているポートとデータベース設定の脆弱性をスキャンし、SQLインジェクションの問題に重点を置きます。
- DevOpsとのシームレスな統合:DevOpsワークフローへの容易な統合と、REST APIインターフェースによるプロキシアプリの管理を可能にします。
- 脅威生成・軽減エンジン:潜在的なセキュリティリスクを生成・処理し、脅威管理とアプリケーションセキュリティを向上させます。
- 脅威モデリング手法のサポート:CIA、LINDDUN、STRIDEなど、さまざまな脅威モデリングアプローチに対応する機能を提供します。
スクリーンショット
代替製品
OWASPは、ペネトレーションテスト用のZAPや脅威モデリング用のThreat Dragonなど、アプリケーションセキュリティに役立つツールを提供していますが、エンタープライズ向け自動化ソリューションとして、IT管理を合理化し、拡張できるRed Hat Ansibleも検討できます。
Red Hat Ansible Automation – 統合自動化ソリューションに最適
Pros
- 自動化機能で業務を合理化
- コンプライアンス遵守を維持
- アプリケーションデリバリーを迅速化
Cons
- 利用には高度なスキルが必要
- リアルタイム監視が限定的
- さらにモジュールを追加する必要がある
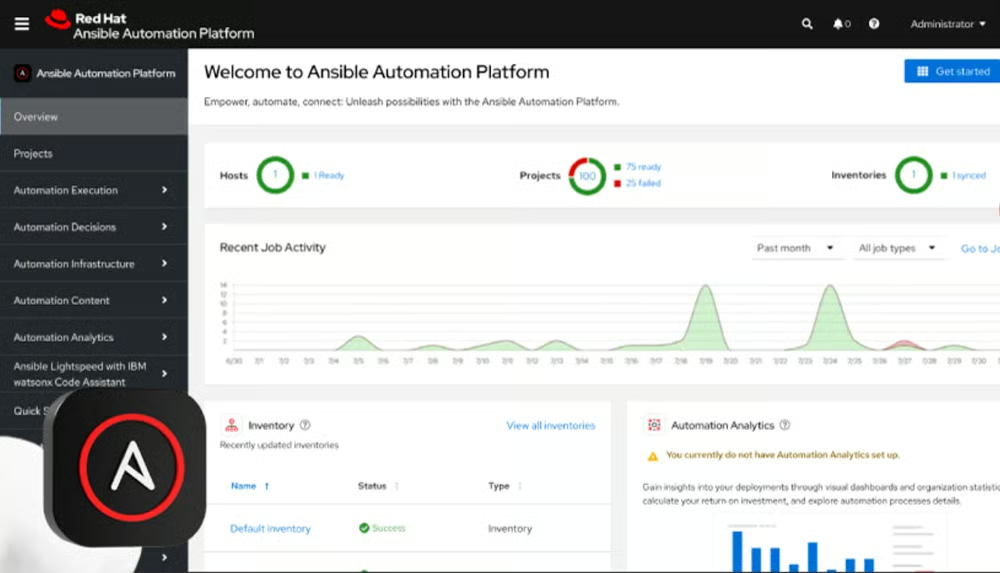
Red Hat Ansible Automationは、統合された自動化ソリューションによってIT運用を簡素化します。オープンソースの自動化エンジンであるAnsibleは、手作業を減らし、一貫性、信頼性、拡張性を高めます。Ansibleは、サーバーのプロビジョニング、構成管理、アプリケーションのデプロイメント向けにDevOpsパイプラインを実現し、ITインフラ全体で効率的かつエラーのない運用を保証します。
料金
- 見積もりについて問い合わせ:スタンダードプランとプレミアムプランを利用可能
- 無料トライアル:60日間
- 無料デモ:予約について問い合わせ
選定理由
戦略的な拡張性を理由に、Red Hat Ansible Automationを選びました。サイロ化されたスクリプトとは異なり、Ansible Automation Platformは、全社にわたって自動化プレイブックを構築、管理、拡張するためのサブスクリプションベースのソリューションを提供します。強力なコミュニティとコンテナベースのアーキテクチャにより、複数のチームや環境で自動化作業の一貫性と効率性を確保します。
主な機能
- 統合自動化ソリューション:単一の企業向けソリューションで多くの自動化要件に効率的に対応し、さまざまなユースケースで運用を最適化します。
- 自動化の作成:専用の開発者ツールを使用して自動化をより効率的に開発し、Ansible Playbookの作成とデプロイメントを迅速化します。
- セキュリティの強化:自動化された監視と対応によって脅威から保護するため、一貫したセキュリティルールと設定を適用します。
- ITOpsの最適化:Event-Driven Ansibleを使用してルールに基づくプロセスを自動化し、効率性と拡張性を高めます。
- AI基盤:信頼性の高い自動化プロセスによってITOpsを標準化し、Ansible PlaybooksとRulebooksを使用したAI導入を促進します。
スクリーンショット
代替製品
Red Hat AnsibleはIT全体の自動化に適していますが、AI主導の脅威モデリングにはThreatModelerが有力な選択肢です。
ThreatModeler – モバイル・IoTアプリ設計の脅威モデリングに最適
Pros
- ペースの速いIT環境に適している
- IDEやCI/CDパイプラインとの統合に優れている
- アジャイル開発に対応
Cons
- 透明性の高い料金体系がない
- コミュニティやユーザーレビューが少ない
- より充実したドキュメントが必要
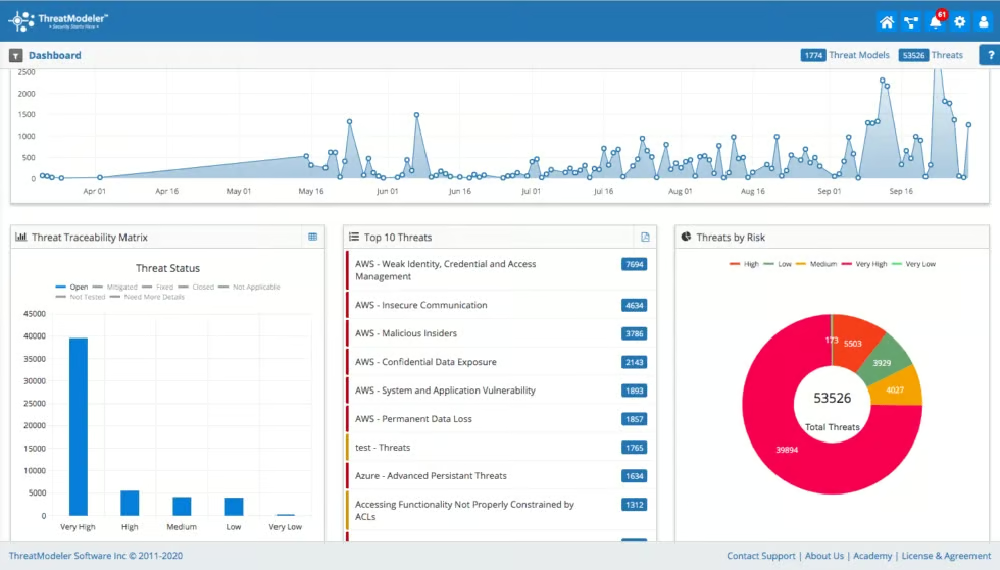
インテリジェント脅威エンジンを使用してクラウド、モバイル、IoTプラットフォーム全体で脅威を検出します。新バージョンには、ThreatModeler Wingman AI Assistant、リアルタイムコラボレーション、複雑なコンテキストでの脅威モデリングを簡素化するエンタープライズグレードのツールが含まれています。ユーザーフレンドリーなインターフェースにより、高度で組織固有のモデリングを実行し、DevSecOpsの自動化を支援できます。
料金
- 見積もりについて問い合わせ:スタンダードプランとカスタムプランを利用可能
- 無料トライアル:期間について問い合わせ
- 無料デモ:予約について問い合わせ
選定理由
包括的なDevSecOps自動化アプローチを理由に、ThreatModelerを選びました。CloudModelerやIaC-Assistを含むThreatModelerのスイートにより、ユーザーはITシステムとアプリケーションを効率的に保護できます。ワンクリックの脅威モデリングによって設計、デプロイメント、管理を合理化し、開発からデプロイメントまで安全でコンプライアンスに準拠したシステムを確保します。その結果、コスト削減と規制コンプライアンスの向上を実現できます。
主な機能
- モバイル・IoTアプリ設計の脅威モデリング:モバイルアプリとIoTアプリを完全にカバーするセキュリティを確保するための、専門的な脅威モデリング機能を提供します。
- ThreatModeler WingMan™:機械学習とAIをツールボックスに統合し、確率モデルの動態によって図式化を簡素化します。
- リアルタイムのセキュリティポスチャ分析:組織横断的なコラボレーションを可能にし、包括的なリスク分析とセキュリティポスチャ評価を実現します。
- エンタープライズ対応:多層構造で国際的なDevSecOps環境向けに設計された、柔軟性、適応性、拡張性の高い機能を提供します。
- DevSecOpsワークフローのコラボレーション:プロジェクト管理、安全なソフトウェア開発、アクティブなセキュリティ監査プロセスをリアルタイムで組み合わせます。
スクリーンショット
代替製品
ThreatModelerはモバイルアプリとIoTアプリの包括的な脅威モデリングに役立ちますが、無料のDevSecOpsツールを幅広く利用したい場合はOWASPを試してください。
自社に最適なDevSecOpsツールの選び方
DevSecOpsテクノロジーを評価する際は、セキュリティ機能、拡張性、統合性、使いやすさ、費用対効果を評価してください。また、ツールのコンプライアンス対応や、コミュニティリソースの有無も確認しましょう。選択するツールは、自社固有のニーズに対応できるものでなければなりません。特に、サイバー脅威の複雑化や、ソフトウェアアプリケーションに対する規制当局の監視強化も考慮する必要があります。
- 包括的なセキュリティカバレッジ:ソフトウェア開発ライフサイクルの全段階をカバーする、幅広いセキュリティ機能を備えたツールを探してください。
- 拡張性と柔軟性:自社の成長に合わせて拡張でき、変化するセキュリティ要件に適応できるツールを選んでください。
- 統合機能:現在の開発およびデプロイメント業務と容易に連携できるツールを選択してください。
- 使いやすさと導入のしやすさ:大規模なトレーニングを受けなくてもスタッフが容易に導入できる、ユーザーフレンドリーなツールを選んでください。
- 費用対効果:予算内に収まり、費用に見合う価値を提供できるよう、料金体系とライセンスの選択肢を確認してください。
- 規制コンプライアンス:自社に関連する規制や業界標準への準拠に役立つツールを選んでください。
- コミュニティサポートとドキュメント:インストールや問題解決に役立つコミュニティリソースの有無を考慮してください。
よくある質問(FAQ)
DevSecOpsの仕組み
DevSecOpsはCI/CDパイプラインの各段階にセキュリティを組み込み、開発プロセス全体を通じて信頼性の高い保護を提供します。計画、コード、ビルド、テスト、リリース、デプロイメントの6段階で構成されます。各レベルにセキュリティを組み込み、継続的なテストと検証のための自動化ツール、安全なコーディング手法、徹底した脆弱性評価を実施し、安全にデプロイします。
DevOpsとDevSecOpsの違いとは?
DevOpsは、安定性と品質を維持しながらデプロイメント頻度を高めるため、開発チームと運用チームの間にある境界を取り除くことに重点を置きます。DevSecOpsはさらに一歩進み、すべての段階にセキュリティを組み込むことで、セキュリティを共有責任にします。DevOpsが速度と品質に重点を置くのに対し、DevSecOpsは追加のセキュリティツールを必要とする厳格なセキュリティ対策を加えます。
DevSecOpsツールを使用するメリットとは?
DevSecOpsツールは開発中のセキュリティを優先するため、リリース後のセキュリティ費用を抑え、HIPAAやGDPRなどのプライバシー基準へのコンプライアンスを維持できます。チーム間の協力を促進してサイロ化を解消し、自動化によって開発時間を短縮します。また、DevSecOpsはリスクに対するソフトウェアのレジリエンスを高め、長期的な成果に向けて、費用対効果、拡張性、適応性を向上させます。
まとめ:DevSecOpsツールでSDLCに包括的なセキュリティを統合
DevSecOpsツールはソフトウェア開発ライフサイクルにセキュリティを容易に組み込み、開発を遅らせることなくアプリケーションを強化します。現在の市場には、静的・動的テスト、コンテナセキュリティ、API管理など、さまざまな選択肢があります。運用ワークフローでテストできる無料トライアルやオープンソースソリューションを活用し、効率性とセキュリティを高める、より informed な意思決定に役立ててください。
DevOpsワークフローのセキュリティを強化するには、こちらの完全なコンテナセキュリティガイドをご覧ください。そこでは、コンテナセキュリティによって包括的な保護を実現する方法に加え、関連するコンポーネント、ベストプラクティス、メリット、リスクについても説明しています。