

















SaaS-Sicherheitschecklisten sind Rahmenwerke zum Schutz von Daten und Anwendungen in cloudbasierten Umgebungen. Sie dienen als Maßstab für die Einhaltung strenger Sicherheitsanforderungen, die Bewertung vorhandener Tools und die Beurteilung potenzieller Lösungen. Diese Checklisten enthalten Sicherheitsstandards und Best Practices für SaaS- und Cloud-Anwendungen. B2B-SaaS-Anbieter nutzen sie, um sicherzustellen, dass ihre Lösungen den Sicherheitsstandards ihrer Kunden entsprechen.
- Kostenlose Vorlage für eine SaaS-Sicherheitscheckliste
- Framework für Datensicherheit und Bedrohungserkennung
- Compliance
- Bewertung von SaaS-Anbietern
- Analyse der IT-Infrastruktur
- Cybersicherheitsschulungen
- Notfallreaktion
- Bewertung und Aktualisierung von Richtlinien
- Fazit: Eine solide SaaS-Sicherheitscheckliste erstellen
Kostenlose Vorlage für eine SaaS-Sicherheitscheckliste
Die SaaS-Sicherheit-Checkliste jeder Organisation ist unterschiedlich – manche lassen sich an spezifische Anforderungen anpassen, während andere auf eine bestimmte Branche oder einen bestimmten Anwendungsfall zugeschnitten sind. Zu Beginn können Sie eine Beispiel-Checkliste verwenden, um Ihre SaaS-Tools zu überprüfen oder neue Alternativen zu erkunden, und sie anschließend an die Anforderungen Ihrer Organisation anpassen. Wir haben eine anpassbare Vorlage entwickelt, die Sie beim Erstellen Ihrer eigenen SaaS-Sicherheitscheckliste unterstützt. Klicken Sie auf das Bild unten, um die vollständige Vorlage herunterzuladen.
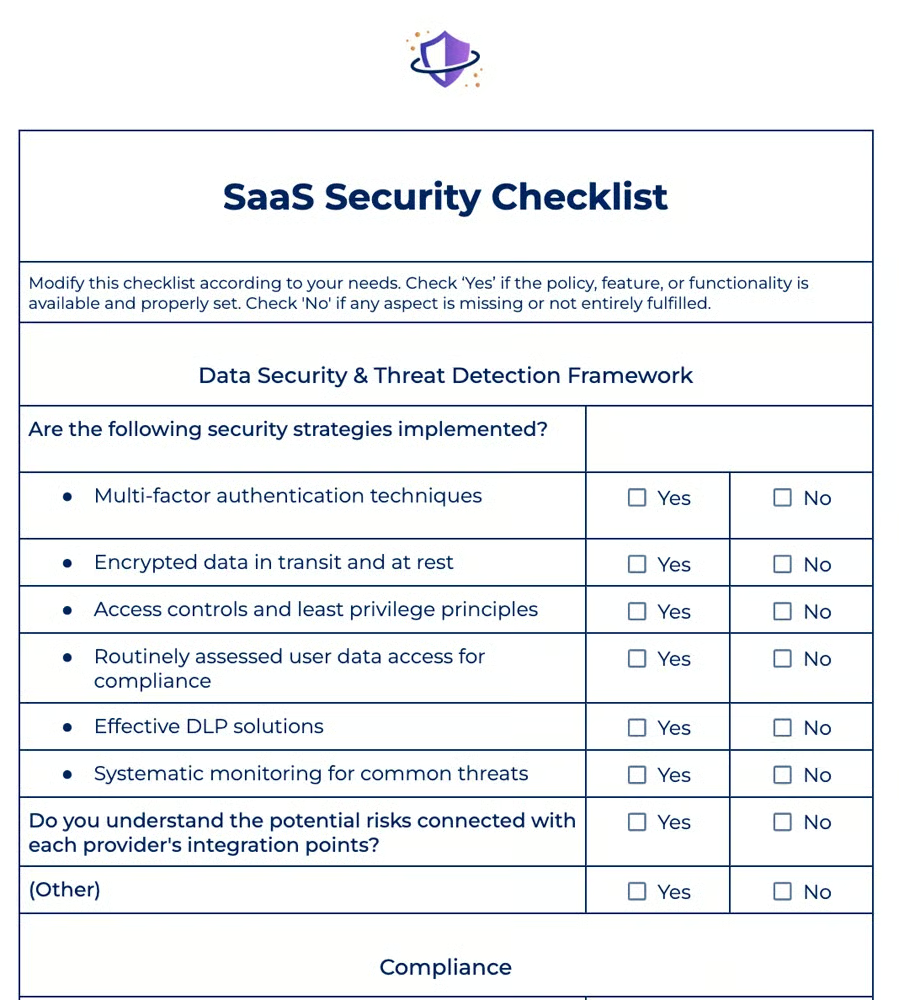
Nachdem Sie Ihre Checkliste fertiggestellt haben, antworten Sie bei jedem Punkt mit „Ja“, wenn die aufgeführte Richtlinie, Funktion oder Funktionalität verfügbar und ordnungsgemäß eingerichtet ist. Andernfalls wählen Sie „Nein“, wenn ein Aspekt fehlt oder nicht vollständig erfüllt ist.
Framework für Datensicherheit und Bedrohungserkennung
Das Framework für Datensicherheit und Bedrohungserkennung bildet die Grundlage für Datenschutzpläne und schützt geistiges Eigentum, Kundendaten und Mitarbeiterinformationen. Es stellt sicher, dass geeignete Authentifizierungsmaßnahmen, Verschlüsselungstechniken, Richtlinien zur Datenaufbewahrung und Backup-Verfahren vorhanden sind.
Ermitteln Sie, welche Bedrohungen und Schwachstellen Ihr Unternehmen und seine SaaS-Anwendungen betreffen. Zu den häufigsten Bedrohungen gehören Fehlkonfigurationen, Cross-Site-Scripting-Angriffe und Datenschutzverletzungen. Dieser Schritt reduziert die Risiken unrechtmäßiger Zugriffe, von Datenverlust und Verstößen gegen gesetzliche Vorschriften und schützt zugleich die Integrität und Sicherheit sensibler Informationen in SaaS-Anwendungen.
Zu beantwortende Fragen
Berücksichtigen Sie die folgenden Fragen, um die Strategien Ihrer Organisation für Datensicherheit und Bedrohungserkennung zu überprüfen:
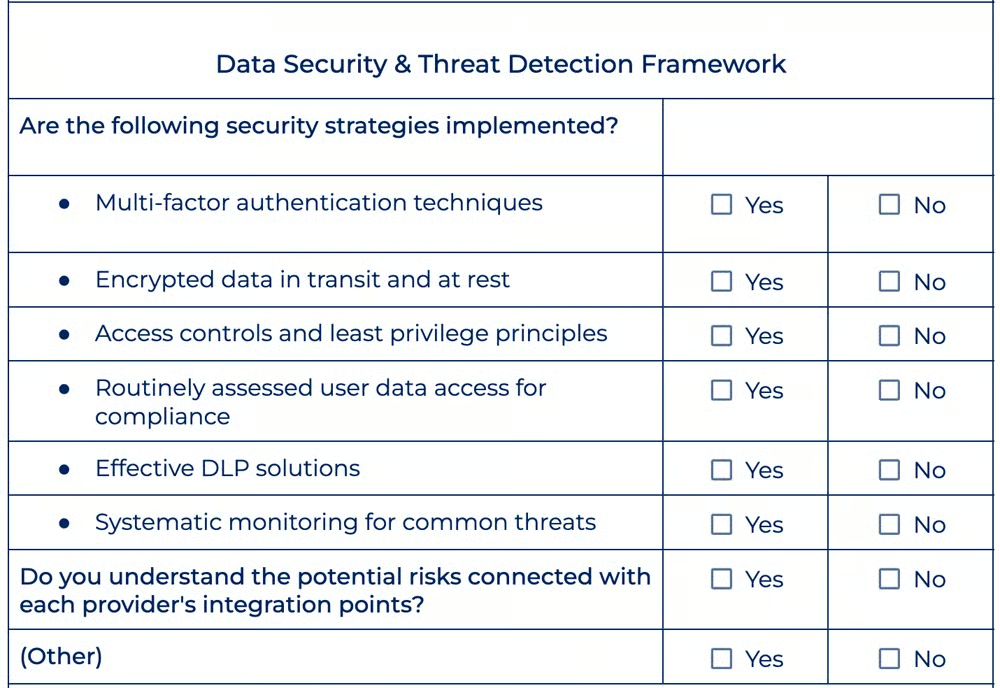
- Sind Multi-Faktor-Authentifizierungstechniken für den Benutzerzugriff erforderlich?
- Sind Daten verschlüsselt – sowohl bei der Übertragung als auch im Ruhezustand?
- Sind Zugriffskontrollen und das Prinzip der geringsten Rechte erfolgreich umgesetzt?
- Wird der Benutzerzugriff auf Daten regelmäßig überprüft und auf die Einhaltung von Vorschriften hin bewertet?
- Sind Ihre Data-Loss-Prevention-(DLP)-Lösungen wirksam darin, unrechtmäßiges Teilen zu verhindern?
- Sind Sie sich der potenziellen Risiken bewusst, die mit den Integrationspunkten der einzelnen Anbieter verbunden sind?
- Gibt es eine systematische Überwachung auf häufige Bedrohungen?
So gewährleisten Sie Datensicherheit und verhindern Bedrohungen
Um die Wirksamkeit der Strategie Ihrer SaaS-Plattform für Datensicherheit und Bedrohungsprävention zu testen, führen Sie die folgenden empfohlenen Maßnahmen durch:
- Daten verschlüsseln: Stellen Sie sicher, dass alle in den Datenbanken Ihrer SaaS-Anwendung gespeicherten Daten im Ruhezustand verschlüsselt sind. Daten, die zwischen den Geräten der Benutzer und Ihren Servern übertragen werden, sollten während der Übertragung mithilfe von Protokollen wie Transport Layer Security geschützt werden.
- Strenge Zugriffskontrollen implementieren: Setzen Sie Strategien zur Überprüfung der Benutzeridentitäten ein. Um das Risiko unbefugter Zugriffe auf sensible Daten zu verringern, sollten Benutzer nur die für ihre Aufgaben im Programm erforderlichen Zugriffsrechte erhalten.
- Regelmäßige Sicherheitsaudits und Penetrationstests durchführen: Erkennen und beheben Sie Schwachstellen, bevor sie von kriminellen Akteuren ausgenutzt werden, um die Wahrscheinlichkeit von Datenschutzverletzungen zu minimieren.
- Leistungsfähige Überwachungsmechanismen implementieren: Kontinuierliche Überwachung und Maßnahmen zur Reaktion auf Vorfälle erkennen verdächtige Aktivitäten oder unrechtmäßige Zugriffsversuche in Echtzeit. Sicherheitsverletzungen haben geringere Auswirkungen, wenn sie rechtzeitig erkannt und behandelt werden.
- Über Sicherheits-Best-Practices auf dem Laufenden bleiben: Halten Sie sich über die neuesten Best Practices für Sicherheit auf dem Laufenden und aktualisieren Sie Ihre Sicherheitsprozesse und -richtlinien regelmäßig, um sie an neue Bedrohungen und gesetzliche Anforderungen anzupassen.
Hier sehen Sie den Abschnitt zu Datensicherheit und Bedrohungsprävention aus unserer Vorlage:
Compliance
Das Verständnis der Standards für die Einhaltung gesetzlicher Vorschriften hilft Organisationen, rechtliche und regulatorische Anforderungen zu erfüllen. Die Nichteinhaltung dieser Standards kann rechtliche Probleme, Geldstrafen oder einen Reputationsschaden zur Folge haben. SaaS-Systeme verarbeiten häufig sensible Kundeninformationen. Compliance trägt dem Rechnung, indem sie die Datensicherheit schützt, Risiken reduziert und das Vertrauen der Stakeholder stärkt.
Zu den gängigen Compliance-Standards gehören die DSGVO, die die Datenverarbeitung für EU-Mitgliedstaaten regelt, der PCI DSS, der sichere Kreditkartentransaktionen gewährleistet, und NIST 800-53 für das IT-Risikomanagement. ISO 27000 ist ein Standard für Informationssicherheit, und SOC dient der Aufrechterhaltung der Integrität und Sicherheit von Verbraucherdaten in verschiedenen Bereichen.
Zu beantwortende Fragen
Prüfen Sie, ob Sie diese gängigen Compliance-Standards einhalten:
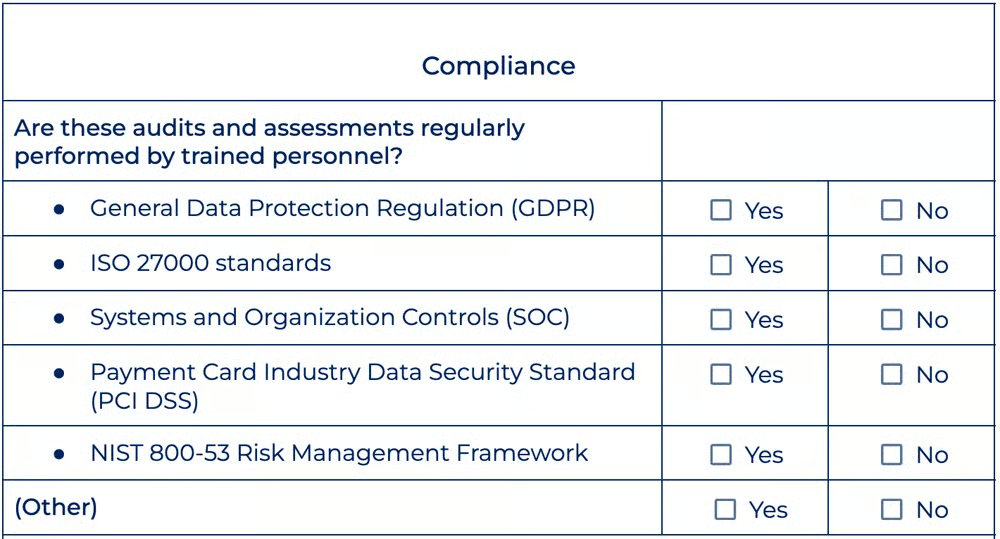
- Führen Sie regelmäßig Audits und Bewertungen durch, um die kontinuierliche Einhaltung der geltenden regulatorischen Standards und Frameworks zu gewährleisten?
- Halten Sie bei der Erfassung und Verarbeitung von Daten aus EU-Mitgliedstaaten die Datenschutz-Grundverordnung (DSGVO) ein?
- Hält Ihr Unternehmen den Payment Card Industry Data Security Standard (PCI DSS) ein, um Karteninhaberdaten während Transaktionen zu schützen?
- Verwenden Sie das NIST 800-53 Risk Management Framework zur Untersuchung von IT-Risiken?
- Halten Sie die Standards des ISO 27000 für das Informationssicherheitsmanagement ein, um Daten Dritter, Finanzinformationen, geistiges Eigentum und Mitarbeiterdaten zu schützen?
- Haben Sie Systems and Organization Controls (SOC) implementiert, um die Integrität, Vertraulichkeit und Verfügbarkeit von Kundendaten gemäß den Kriterien des SOC-Frameworks sicherzustellen?
So überprüfen Sie die Einhaltung von Compliance-Standards
Die folgenden Richtlinien helfen Ihnen bei der Entscheidung, ob Ihr Unternehmen bestimmte Standards einhalten muss:
- Anwendbarkeit prüfen: Stellen Sie fest, ob Ihr Unternehmen sensible Daten verarbeitet oder Transaktionen durchführt, die regulatorischen Standards wie der DSGVO oder dem PCI DSS unterliegen. Prüfen Sie, ob in Ihrer Branche eine bestimmte Compliance vorgeschrieben ist.
- Kundenanforderungen ermitteln: Wenn Ihre Kunden oder Partner die Einhaltung bestimmter Standards verlangen, stellen Sie sicher, dass Ihre Organisation deren Kriterien erfüllt, um die Geschäftsbeziehungen fortsetzen zu können.
- Rechtliche Pflichten prüfen: Ermitteln Sie, ob Ihre Organisation aufgrund ihres Standorts oder ihrer Gerichtsbarkeit gesetzlichen Vorgaben unterliegt, und berücksichtigen Sie die möglichen rechtlichen Folgen einer Nichteinhaltung.
- Kosten-Nutzen-Analyse durchführen: Untersuchen Sie die Kosten und Vorteile der Compliance gründlich, um fundierte Entscheidungen zu treffen, die mit den strategischen Zielen Ihrer Organisation übereinstimmen.
- Freiwillige Compliance in Betracht ziehen: Erwägen Sie die Umsetzung branchenüblicher Best Practices, um die Datensicherheit zu verbessern und Vertrauen bei Stakeholdern aufzubauen, selbst wenn die Einhaltung nicht vorgeschrieben ist. Untersuchen Sie anschließend die mit Datensicherheit und Datenschutz verbundenen Risiken.
- Transparenz und Kommunikation gewährleisten: Erläutern Sie Kunden, Partnern und Stakeholdern den Umgang Ihrer Organisation mit Datensicherheit und Datenschutz. Transparenz hinsichtlich Ihrer Sicherheitsrichtlinien kann dazu beitragen, Vertrauen und Glaubwürdigkeit aufzubauen.
Nachfolgend finden Sie den Compliance-Abschnitt unserer Checkliste:
Bewertung von SaaS-Anbietern
Berücksichtigen Sie bei der Bewertung von SaaS-Anbietern verschiedene Aspekte, darunter Servicekennzahlen wie Verfügbarkeit, Reaktionszeit und Erreichbarkeit des Kundensupports. Prüfen Sie Kostenfaktoren wie Lizenzbedingungen, Preis und Gebühren für professionelle Dienstleistungen. Bewerten Sie außerdem Funktionen wie Integrationen, die Unterstützung von Single Sign-on (SSO), Berichtsfunktionen, Vertragsbedingungen sowie die Fähigkeit des Anbieters, umsetzbare Erkenntnisse und Empfehlungen zu liefern.
Zu beantwortende Fragen
Stellen Sie sich zur Bewertung Ihres SaaS-Anbieters die folgenden Fragen:
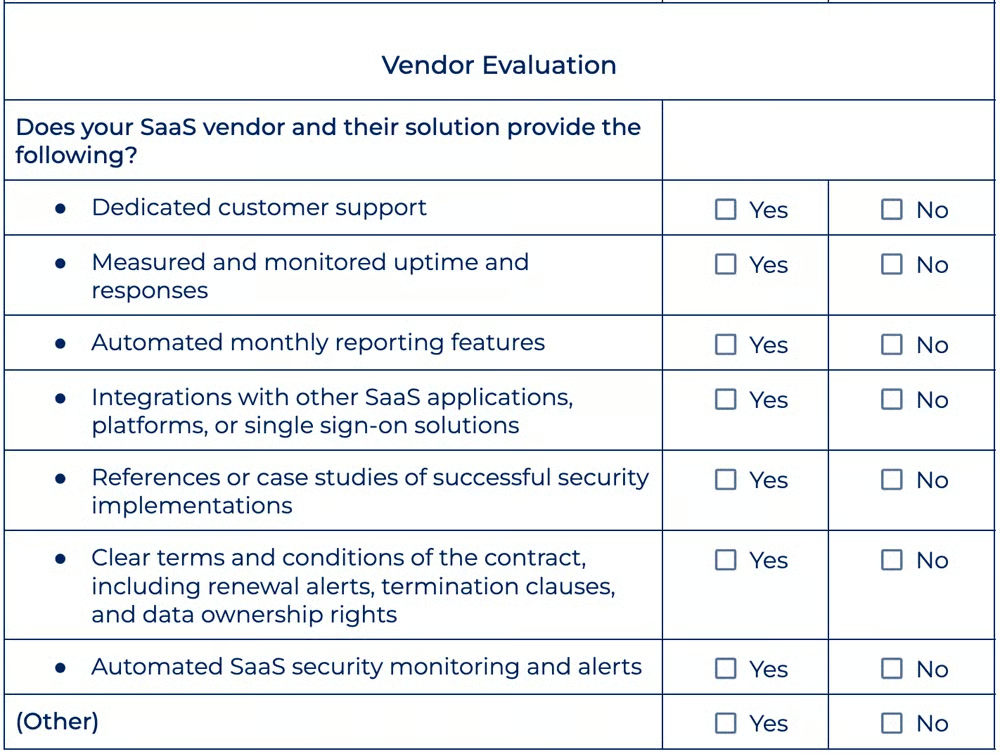
- Bietet der Anbieter einen dedizierten Kundensupport an, und wie ist dessen Erreichbarkeit?
- Welche Zusicherungen gibt es hinsichtlich Verfügbarkeit und Reaktionszeit des SaaS-Dienstes, und wie werden diese festgelegt und überwacht?
- Gibt es automatisierte monatliche Berichtsfunktionen, die Einblicke in die Sicherheitsleistung und Compliance geben?
- Welche Integrationen mit anderen SaaS-Anwendungen, Plattformen und Single-Sign-on-Lösungen bietet der Anbieter?
- Kann der Anbieter Referenzen oder Fallstudien vorlegen, die erfolgreiche Sicherheitsimplementierungen in vergleichbaren Organisationen belegen?
- Welche Vertragsbedingungen gelten, einschließlich Benachrichtigungsfristen für Verlängerungen, Kündigungsbestimmungen und Rechten am Datenbesitz?
- Bieten Ihre Cloud-Anbieter eine automatisierte SaaS-Sicherheitsüberwachung und Warnmeldungen an?
So bewerten Sie Ihren SaaS-Anbieter
Jede von Ihrer Organisation eingesetzte Anbieter-Lösung sollte zu Ihren Anforderungen passen. Gehen Sie wie folgt vor, um ihre Eignung zu prüfen:
- Datenschutzrichtlinien des Anbieters prüfen: Erkundigen Sie sich nach den Datenverschlüsselungsverfahren des Anbieters – sowohl im Ruhezustand als auch während der Übertragung. Prüfen Sie die Datenschutzrichtlinien des Anbieters, um zu erfahren, wie er Verbraucherdaten verarbeitet und schützt, etwa hinsichtlich Datenaufbewahrung und Weitergabe.
- Sicherheitsfunktionen der Anbieter-Lösung bewerten: Bewerten Sie die Sicherheitskontrollen und Funktionen zur Zugriffsverwaltung des Anbieters, um festzustellen, wie er unerwünschte Zugriffe auf Ihre Daten verhindert. Achten Sie auf Funktionen wie RBAC, MFA, SSO und Audit-Protokolle.
- Sicherheitszertifizierungen bei der Bewertung berücksichtigen: Achten Sie auf SaaS-Anbieter, die notwendige Sicherheitszertifizierungen erhalten haben, Branchenstandards und Vorschriften einhalten und Lösungen für das Compliance-Management anbieten.
- Richtlinien für die Reaktion auf Vorfälle und Datenschutzverletzungen prüfen: Erkundigen Sie sich nach den Lösungen des Anbieters zur Erkennung, Meldung und Behandlung von Sicherheitsproblemen sowie nach seinen Kommunikationsprotokollen, mit denen Kunden über Datenschutzverletzungen oder Schwachstellen informiert werden.
- Sicherheitsinfrastruktur und Redundanz: Prüfen Sie die Rechenzentren, die Netzwerkarchitektur, die Backup- und Notfallwiederherstellungspläne sowie die Verfügbarkeitszusicherungen des Anbieters. Vergewissern Sie sich, dass der Anbieter branchenübliche Sicherheitstechnologien und -prozesse einsetzt.
Sehen Sie sich die Checkliste zur Bewertung von SaaS-Anbietern weiter unten genauer an:
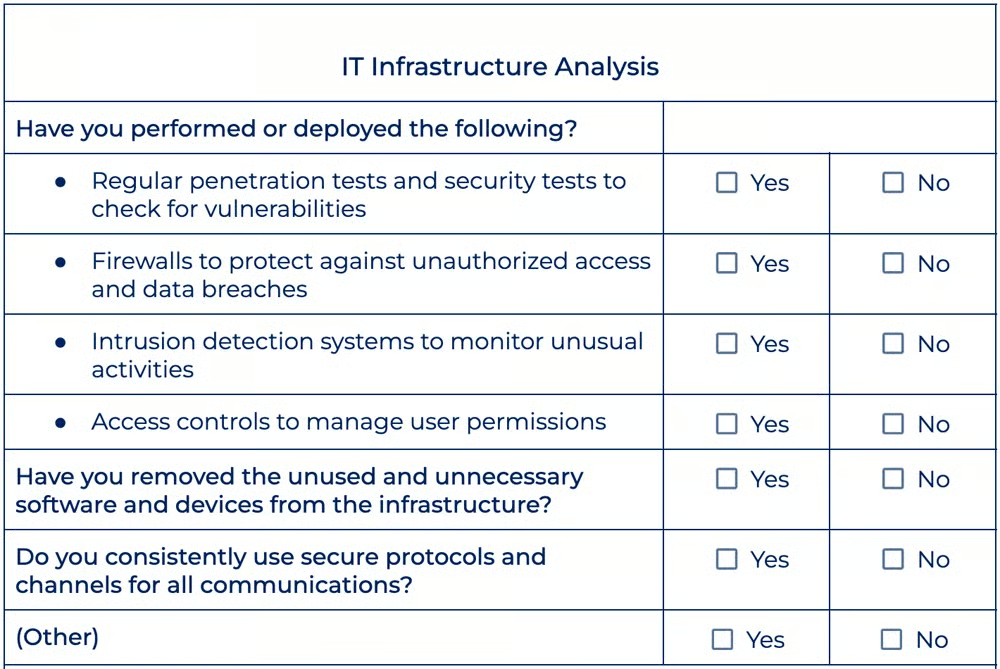
Analyse der IT-Infrastruktur
In dieser Phase wird der Wert von Investitionen in die Sicherheit der IT-Infrastruktur hervorgehoben. Dazu gehört der Schutz verschiedener technologischer Ressourcen wie Software, Hardware, Geräte und Cloud-Ressourcen vor potenziellen Sicherheitsrisiken wie Malware, Ransomware, Diebstahl, Phishing-Angriffen und Bots. Sicherheit der Cloud-Infrastruktur sollte speziell Ebenen wie physische Ressourcen, Anwendungen, Netzwerke und Daten abdecken, um einen umfassenden Schutz vor Sicherheitsbedrohungen zu gewährleisten.
Zu beantwortende Fragen
Bei der Bewertung Ihrer IT-Infrastruktur sollten Sie mehrere wichtige Faktoren berücksichtigen:
- Wurden regelmäßig Penetrationstests und Sicherheitstests durchgeführt, um Schwachstellen zu identifizieren?
- Wurden alle ungenutzten und unnötigen Softwareprogramme und Geräte aus der Infrastruktur entfernt?
- Werden bei sämtlichen Kommunikationsvorgängen konsequent sichere Protokolle und Kanäle verwendet?
- Sind Zugriffsbeschränkungen eingerichtet und werden sie regelmäßig überprüft, um Benutzerberechtigungen effizient zu verwalten?
- Sind Firewalls so konfiguriert und gewartet, dass unerwünschte Zugriffe und Datenschutzverletzungen verhindert werden?
- Wurden Intrusion-Detection-Systeme eingerichtet und werden sie gewartet, damit Sicherheitsrisiken schnell erkannt und behandelt werden können?
So führen Sie eine Analyse der IT-Infrastruktur durch
Verschaffen Sie sich einen Überblick über Ihre Infrastruktur, um fundierte Entscheidungen über die von Ihrer Organisation benötigten Lösungen zu treffen. Befolgen Sie die folgenden Richtlinien:
- Software- und Geräteinventar erstellen: Erstellen Sie eine vollständige Liste aller Softwareprogramme und Geräte in der Infrastruktur. Identifizieren Sie mithilfe des Inventars unnötige oder veraltete Software und Geräte.
- Netzwerkarchitektur bewerten: Stellen Sie fest, ob der SaaS-Anbieter eine Netzwerksegmentierung verwendet, um Kundendaten und -anwendungen voneinander zu trennen und so das Risiko unbefugter Zugriffe und lateraler Bewegungen im Falle einer Sicherheitsverletzung zu reduzieren.
- Physische Sicherheitsmaßnahmen bewerten: Bewerten Sie Zugriffskontrollen, Überwachungssysteme und Umgebungssteuerungen. Prüfen Sie, ob die physische Sicherheit der Rechenzentren den Branchenanforderungen entspricht und ob Redundanz- und Failover-Funktionen vorhanden sind.
- Methoden zur Speicherung und zum Schutz von Kundendaten prüfen: Stellen Sie sicher, dass Ihr Anbieter robuste Verschlüsselungstechniken und Verfahren zur Schlüsselverwaltung einsetzt, um die Vertraulichkeit und Integrität der Daten zu wahren.
- Sicherheitsüberwachungsfunktionen prüfen: Erkundigen Sie sich nach den Tools und Verfahren, die zur Erkennung und Behandlung von Sicherheitsproblemen in Echtzeit eingesetzt werden, etwa Intrusion-Detection-Systeme (IDS) und Security-Information-and-Event-Management-(SIEM)-Systeme.
Sehen Sie sich den Abschnitt zur Analyse der IT-Infrastruktur in unserer Sicherheitscheckliste an:
Cybersicherheitsschulungen
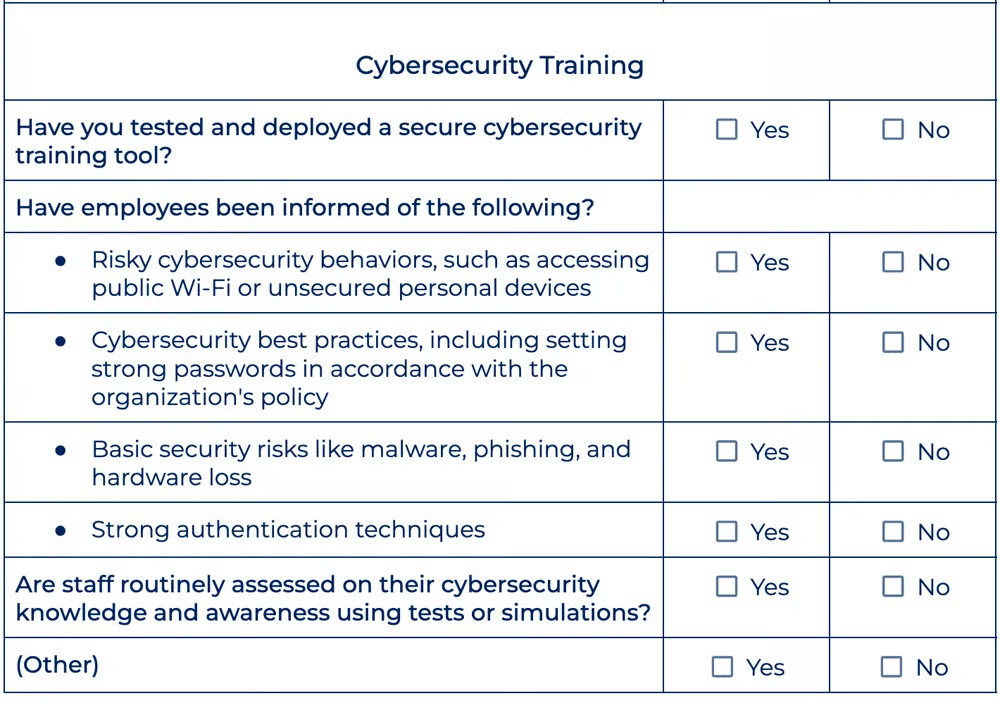
Cybersicherheitsschulungen sind eine Initiative für die Belegschaft, die alle Mitarbeiter dabei unterstützt, Bedrohungen und potenzielle Angriffe zu erkennen. Social Engineering beispielsweise ist eine Bedrohung, bei der menschliche Schwachstellen für unbefugten Zugriff ausgenutzt werden. Auch interne Akteure spielen bei Cybersicherheitsverletzungen eine erhebliche Rolle. Laufende Schulungsinitiativen können Sicherheitsaspekte abdecken, die über das grundlegende Bewusstsein hinausgehen, und Mitarbeiter so in die Lage versetzen, potenzielle Cyberrisiken effizient zu erkennen und einzudämmen.
Zu beantwortende Fragen
Prüfen Sie Folgendes, um festzustellen, ob Ihre Richtlinien für Cybersicherheitsschulungen ordnungsgemäß umgesetzt werden:
- Wurden Mitarbeiter über riskantes Verhalten im Bereich der Cybersicherheit informiert, etwa über die Nutzung öffentlicher WLANs oder ungesicherter privater Geräte für arbeitsbezogene Aufgaben?
- Gibt es Cybersicherheitsschulungen zu Best Practices, einschließlich der Erstellung sicherer Passwörter gemäß den Richtlinien der Organisation?
- Wurden Mitarbeiter über grundlegende Sicherheitsrisiken wie Malware, Phishing und den Verlust von Hardware informiert, die allesamt menschliche Fehler ausnutzen?
- Ist die Multi-Faktor-Authentifizierung eingerichtet und sind die Mitarbeiter in ihrer Nutzung geschult?
- Gibt es eine Strategie zur Bewertung der Cybersicherheit unter Berücksichtigung menschlicher Faktoren, mit der Bedrohungen für die Cybersicherheit der Belegschaft regelmäßig untersucht werden?
- Wird das Wissen und Bewusstsein der Mitarbeiter im Bereich der Cybersicherheit routinemäßig anhand von Tests oder Simulationen bewertet?
So führen Sie geeignete Cybersicherheitsschulungen durch
Effektive Cybersicherheitsschulungen sollten Mitarbeiter über potenzielle Risiken und Best Practices für die sichere Nutzung von SaaS-Anwendungen informieren. Mit den folgenden fünf Tipps können Sie diese Schulungen effizient durchführen:
- Schulungsmaterialien individuell anpassen: Gehen Sie auf die spezifischen Sicherheitsanforderungen Ihrer Organisation ein und behandeln Sie Themen wie Datenverschlüsselung, Zugriffskontrollen, Authentifizierungssysteme und Datenschutzvorschriften.
- Phishing-Bewusstsein stärken: Reservieren Sie einen Teil der Schulung dafür, die Mitarbeiter über Phishing-Bedrohungen sowie darüber zu informieren, wie sie verdächtige E-Mails, Links oder Anhänge erkennen und melden. Vermitteln Sie ihnen, wie sie die Absenderadresse und URL überprüfen.
- Sichere Passwortpraktiken fördern: Geben Sie Tipps zur Erstellung komplexer Passwörter und zur Nutzung von Passwortverwaltungstools. Betonen Sie, wie wichtig es ist, Passwörter regelmäßig zu ändern, um das Risiko passwortbasierter Angriffe zu reduzieren.
- Mitarbeiter im sicheren Umgang mit Daten schulen: Fordern Sie Mitarbeiter dazu auf, die Nutzung persönlicher Konten für arbeitsbezogene Aktivitäten zu minimieren und jeden verdächtigen oder unbefugten Zugriff auf vertrauliche Daten so schnell wie möglich zu melden.
- Regelmäßig aktualisieren und Wissen auffrischen: Planen Sie regelmäßig stattfindende Kurse, Workshops oder Newsletter zur Sensibilisierung für Cybersicherheit, um zentrale Prinzipien zu festigen, über aktuelle Sicherheitsvorfälle oder Trends zu informieren und Empfehlungen für mehr Sicherheit im Internet zu geben.
Hier sehen Sie einen Ausschnitt aus der Checkliste für Cybersicherheitsschulungen unserer Vorlage:
Notfallreaktion
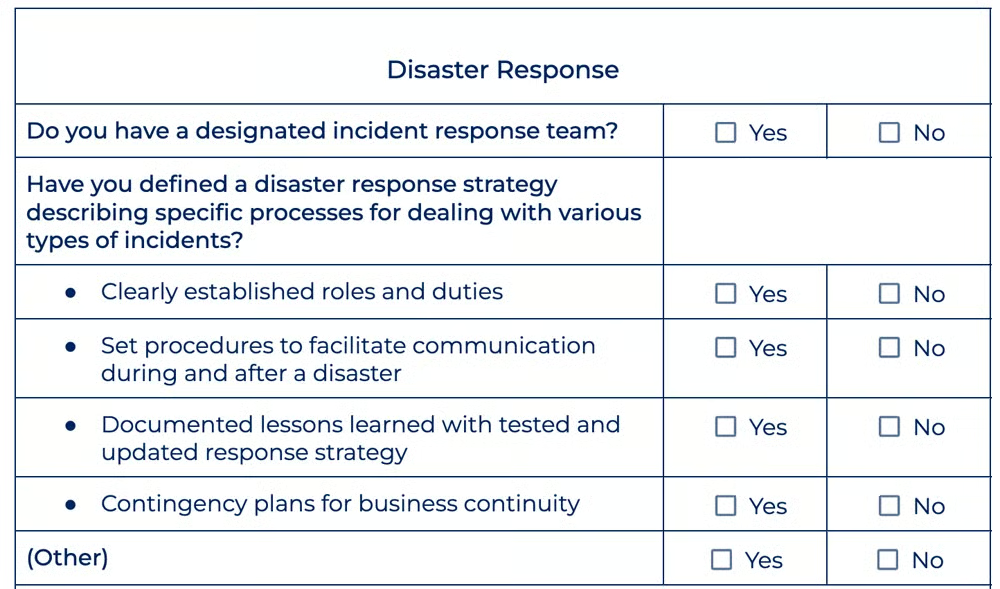
Die Entwicklung einer Strategie für die Notfallreaktion trägt zu einem effektiven Risikomanagement gegen Cyberangriffe bei. Prüfen Sie die Empfehlungen der Cybersicherheitsbehörden und entwickeln Sie einen Plan, der Präventivmaßnahmen, Methoden zur Reaktion auf Vorfälle und Kommunikationstechniken umfasst. Mit dieser Methode sind Sie auf einen Angriff vorbereitet und können in Krisensituationen effektiv koordinieren. Außerdem werden potenzielle Schäden minimiert, Ressourcen geschützt und die Geschäftskontinuität aufrechterhalten.
Zu beantwortende Fragen
Prüfen Sie zur Bewertung Ihrer Vorbereitung auf Notfälle Folgendes:
- Gibt es ein bestimmtes Incident-Response-Team, das geschult und ausgerüstet ist, um den Reaktionsplan effektiv umzusetzen?
- Gibt es eine festgelegte Strategie für die Notfallreaktion, in der konkrete Prozesse für den Umgang mit verschiedenen Arten von Vorfällen beschrieben sind?
- Sind Rollen und Zuständigkeiten im Reaktionsplan klar festgelegt?
- Gibt es Systeme, die während und nach einem Notfall die Kommunikation und Zusammenarbeit erleichtern?
- Wurde die Reaktionsstrategie regelmäßig getestet und aktualisiert, wobei gewonnene Erkenntnisse berücksichtigt wurden?
- Gibt es Notfallpläne für die Geschäftskontinuität während und nach einem Notfall?
So schaffen Sie die Voraussetzungen für eine wirksame Notfallreaktion
Eine gute Strategie für die Notfallreaktion mindert die Auswirkungen von Sicherheitsvorfällen und Betriebsunterbrechungen. Erstellen Sie mit den folgenden Methoden einen effizienten Notfallreaktionsplan:
- Kritische Apps und Daten identifizieren: Führen Sie eine gründliche Prüfung durch, um die Relevanz jeder Anwendung und jedes Datensatzes anhand von Kriterien wie Geschäftsauswirkungen, Compliance-Anforderungen und Erwartungen der Verbraucher zu priorisieren.
- Redundanz- und Backup-Verfahren implementieren: Nutzen Sie redundante SaaS- oder alternative Dienstanbieter, um einzelne Ausfallpunkte zu vermeiden und Ihr Risiko zu streuen. Sichern Sie wichtige Daten und Konfigurationen regelmäßig an einem sicheren externen Speicherort.
- Umfassende Pläne zur Reaktion auf Vorfälle erstellen: Legen Sie Rollen und Zuständigkeiten für wichtige Mitarbeiter fest, richten Sie Kommunikationskanäle ein und dokumentieren Sie Eskalationsverfahren. Führen Sie regelmäßig Planspiele durch, um die Wirksamkeit des Plans zu bewerten.
- Kontinuierliche Überwachung und Warnmeldungen einrichten: Richten Sie Warnmeldungen und Benachrichtigungen für potenzielle Sicherheitsprobleme wie unbefugte Zugriffe, Datenschutzverletzungen oder Dienstausfälle ein. Investieren Sie in Lösungen, die Verfahren zur Bedrohungserkennung und -reaktion automatisieren.
- Klare Kommunikations- und Koordinationsprotokolle entwickeln: Legen Sie Kommunikationswege, Eskalationspfade und die Ansprechpartner der wichtigsten Stakeholder fest, um eine effektive Zusammenarbeit zu fördern. Halten Sie die Kommunikation zum Austausch von Informationen über Bedrohungen und von Vorfalldetails aufrecht.
Hier sehen Sie eine Vorschau auf den Abschnitt zur Notfallreaktion in unserer Vorlage:
Bewertung und Aktualisierung von Richtlinien
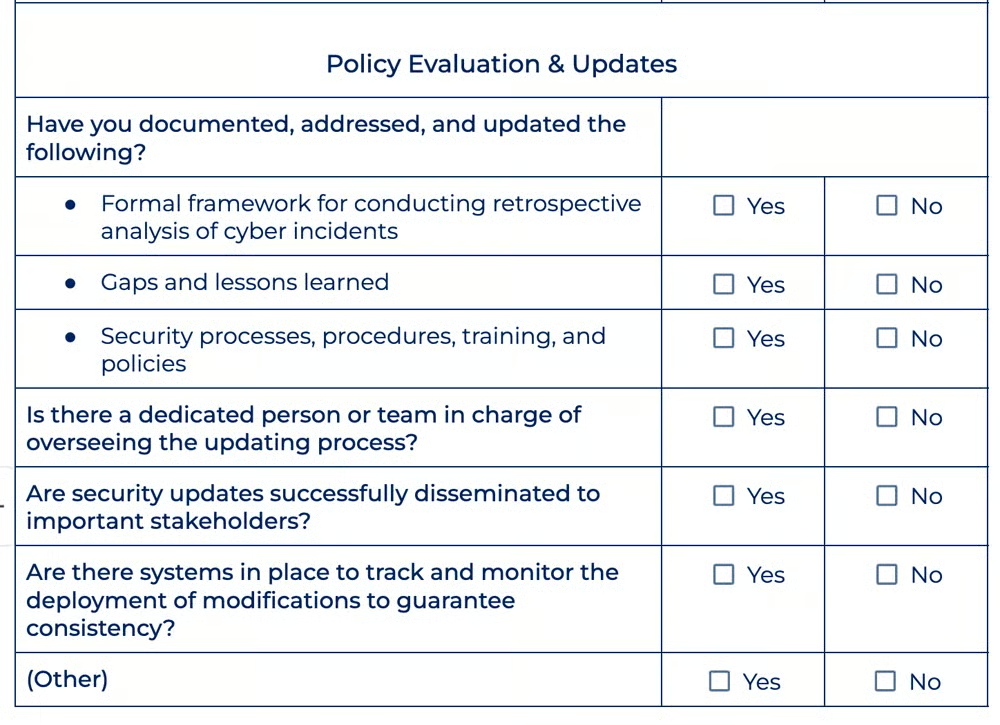
Schließlich liefert eine rückblickende Untersuchung von Cybervorfällen Erkenntnisse für Änderungen an Sicherheitsmethoden, -prozessen, Schulungen und Richtlinien. Organisationen können ihre Sicherheit verbessern, indem sie Schwachstellen und gewonnene Erkenntnisse erkennen. Dieser iterative Prozess hilft ihnen, anpassungsfähig und widerstandsfähig gegenüber sich wandelnden Cyberbedrohungen zu bleiben und ihre Sicherheitslage kontinuierlich zu verbessern, um Risiken effektiv zu minimieren.
Zu beantwortende Fragen
Bewerten Sie anhand der folgenden Fragen Ihre bestehenden Richtlinien und den Bedarf an Aktualisierungen:
- Wurde ein formaler Rahmen für die rückblickende Analyse von Cybervorfällen eingerichtet?
- Werden erkannte Lücken und aus der Analyse gewonnene Erkenntnisse dokumentiert und bei der Aktualisierung von Sicherheitsmaßnahmen berücksichtigt?
- Werden Sicherheitsprozesse, -verfahren, Schulungen und Richtlinien regelmäßig überprüft und aktualisiert?
- Gibt es eine bestimmte Person oder ein Team, die bzw. das für die Überwachung der Aktualisierung von Prozessen zuständig ist?
- Werden Sicherheitsupdates erfolgreich an wichtige Stakeholder weitergegeben?
- Gibt es Systeme, mit denen die Umsetzung von Änderungen nachverfolgt und überwacht werden kann, um die Konsistenz zu gewährleisten?
So führen Sie eine Bewertung und Aktualisierung von Richtlinien durch
Legen Sie bei der Bewertung und Aktualisierung Ihrer Richtlinien Systemprotokolle auf Grundlage gewonnener Erkenntnisse fest und planen Sie mögliche Änderungen. Im Folgenden finden Sie einige Richtlinien für eine effektive Analyse und Aktualisierung von Richtlinien:
- Vorfallsdetails dokumentieren: Fügen Sie die Art des Angriffs, die betroffenen Systeme oder Daten, den zeitlichen Ablauf der Ereignisse und die durchgeführten Reaktionsschritte hinzu. Holen Sie Feedback von allen Stakeholdern ein, einschließlich der IT-, Sicherheits- und Geschäftsabteilungen.
- Umfassende Ursachenanalyse durchführen: Untersuchen Sie alle technischen und menschlichen Ursachen, die zum Vorfall beigetragen haben, etwa Softwareschwachstellen, Fehlkonfigurationen, Insider-Bedrohungen oder ein mangelndes Sicherheitsbewusstsein.
- Effizienz der aktuellen Sicherheitsprotokolle bewerten: Ermitteln Sie, welche Lücken in der Sicherheitslage der Organisation durch den Vorfall aufgedeckt wurden, und prüfen Sie, ob bestehende Maßnahmen ordnungsgemäß umgesetzt wurden. Stellen Sie fest, ob zusätzliche Kontrollen implementiert werden müssen.
- Verbesserungspotenziale anhand gewonnener Erkenntnisse identifizieren: Führen Sie Korrektur- und Abhilfemaßnahmen durch, um Sicherheitslücken zu schließen, Kontrollen zu verschärfen und das Sicherheitswissen sowie die Bereitschaft innerhalb des Unternehmens zu verbessern.
- Sicherheitsprotokolle, Schulungen und Richtlinien aktualisieren: Bewerten Sie die Aktualität und Wirksamkeit der Maßnahmen zur Erkennung, Eindämmung, Beseitigung und Wiederherstellung nach Vorfällen sowie die Lücken in der Kommunikation. Ermitteln Sie Möglichkeiten zur Optimierung und Automatisierung Ihrer Verfahren.
Hier sehen Sie einen Ausschnitt aus dem Abschnitt zur Bewertung und Aktualisierung von Richtlinien in unserer Checkliste:
Fazit: Eine solide SaaS-Sicherheitscheckliste erstellen
Die Umsetzung der oben beschriebenen Verfahren schafft die Grundlage für eine solide Sicherheitslage, einschließlich Bedrohungsschutz, Compliance und Datenkontinuität. SaaS-Sicherheit erfordert kontinuierliche Wachsamkeit. Kontinuierliche Schulungen, Tests und Überwachung sind notwendig, um sich effizient an neue Cyberbedrohungen anzupassen und gleichzeitig ein optimales Sicherheitsniveau aufrechtzuerhalten.
Überprüfen Sie Ihre Identity and Access Management (IAM)-Strategien sowie andere Sicherheitsmethoden gemäß den SaaS-Branchenstandards, um Datenintegrität, -verfügbarkeit und -schutz effektiv zu gewährleisten.