

















Les checklists de sécurité SaaS sont des cadres destinés à protéger les données et les applications dans les environnements cloud. Elles servent de références pour maintenir des exigences de sécurité élevées, évaluer les outils existants et examiner les solutions potentielles. Ces checklists regroupent les normes de sécurité et les bonnes pratiques applicables aux applications SaaS et cloud. Les fournisseurs SaaS B2B les utilisent pour garantir que leurs solutions respectent les normes de sécurité de leurs clients.
- Modèle gratuit de checklist de sécurité SaaS
- Cadre de sécurité des données et de détection des menaces
- Conformité
- Évaluation des fournisseurs SaaS
- Analyse de l’infrastructure informatique
- Formation à la cybersécurité
- Réponse aux sinistres
- Évaluation et mise à jour des politiques
- En résumé : créez une checklist de sécurité SaaS solide
Modèle gratuit de checklist de sécurité SaaS
La sécurité SaaS de chaque organisation varie : certaines checklists sont personnalisables pour répondre à des besoins précis, tandis que d’autres sont propres à un secteur ou à un cas d’usage. Pour commencer, vous pouvez utiliser un exemple de checklist afin d’examiner vos outils SaaS ou d’explorer de nouvelles solutions, puis l’adapter aux besoins de votre organisation. Nous avons conçu un modèle personnalisable pour vous aider à créer votre propre checklist de sécurité SaaS. Cliquez sur l’image ci-dessous pour télécharger le modèle complet.
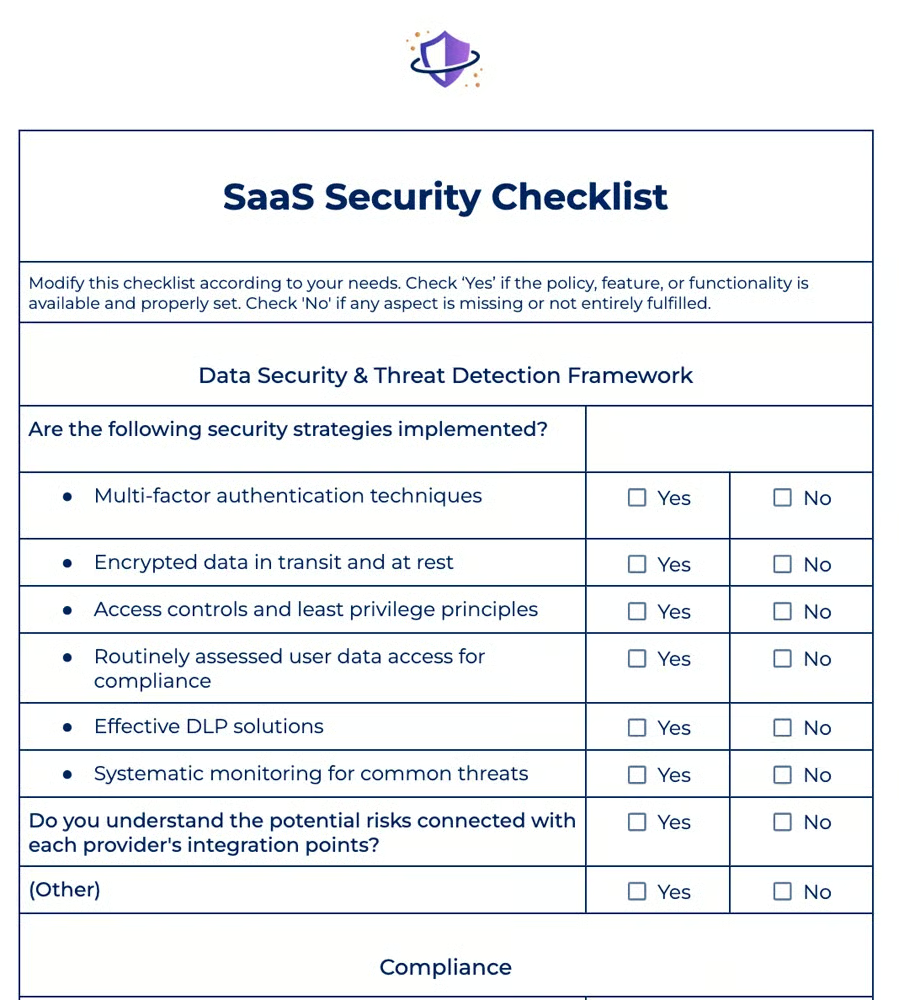
Une fois votre checklist finalisée, répondez « Oui » à chaque point si la politique, la fonctionnalité ou la fonction indiquée est disponible et correctement configurée. Dans le cas contraire, cochez « Non » si un aspect est absent ou n’est pas entièrement respecté.
Cadre de sécurité des données et de détection des menaces
Le cadre de sécurité des données et de détection des menaces constitue le fondement des plans de protection des données. Il protège la propriété intellectuelle, les données clients et les informations relatives aux employés. Ce cadre garantit la mise en place de mesures d’authentification appropriées, de techniques de chiffrement, de politiques de conservation des données et de procédures de sauvegarde.
Déterminez quelles menaces et vulnérabilités affectent votre entreprise et ses applications SaaS. Les menaces courantes comprennent les erreurs de configuration, les attaques par cross-site scripting et les fuites de données. Cette étape réduit les risques d’accès illégal, de perte de données et de non-conformité réglementaire, tout en protégeant l’intégrité et la sécurité des informations sensibles au sein des applications SaaS.
Questions à poser
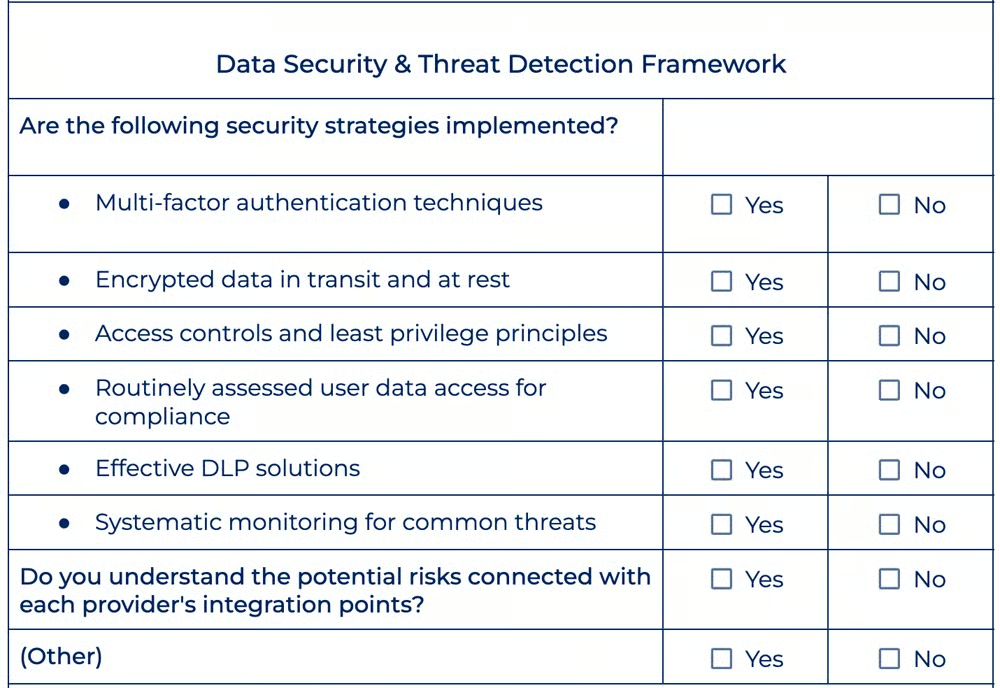
Examinez les questions suivantes pour vérifier les stratégies de sécurité des données et de détection des menaces de votre organisation :
- Les techniques d’authentification multifacteur sont-elles requises pour accéder aux comptes utilisateurs ?
- Les données sont-elles chiffrées en transit et au repos ?
- Les contrôles d’accès et les principes du moindre privilège sont-ils correctement appliqués ?
- L’accès des utilisateurs aux données est-il régulièrement vérifié et évalué au regard des exigences de conformité ?
- Vos solutions de prévention des pertes de données (DLP) sont-elles efficaces pour empêcher les partages illégaux ?
- Comprenez-vous les risques potentiels associés aux points d’intégration de chaque fournisseur ?
- Une surveillance systématique des menaces courantes est-elle en place ?
Comment garantir la sécurité des données et prévenir les menaces
Pour tester l’efficacité de la stratégie de sécurité des données et de prévention des menaces de votre plateforme SaaS, appliquez les protocoles recommandés suivants :
- Chiffrer les données : Assurez-vous que toutes les données enregistrées dans les bases de données de votre application SaaS sont chiffrées au repos. Les données transférées entre les appareils des utilisateurs et vos serveurs doivent être sécurisées en transit à l’aide de protocoles tels que la sécurité de la couche de transport.
- Mettre en place des contrôles d’accès robustes : Employez des stratégies de vérification de l’identité des utilisateurs. Pour réduire le risque d’accès non autorisé aux données sensibles, les utilisateurs ne doivent disposer que du niveau d’accès nécessaire à l’exécution de leurs tâches dans le programme.
- Effectuer régulièrement des audits de sécurité et des tests d’intrusion : Détectez et corrigez les vulnérabilités avant qu’elles ne soient exploitées par des acteurs malveillants afin de réduire le risque de fuite de données.
- Mettre en place des mécanismes de surveillance robustes : La surveillance continue et les mécanismes de réponse aux incidents détectent en temps réel les activités suspectes ou les tentatives d’accès illégal. Les failles de sécurité ont un impact moindre lorsqu’elles sont détectées et traitées rapidement.
- Rester au fait des bonnes pratiques de sécurité : Tenez-vous informé des dernières bonnes pratiques de sécurité et mettez régulièrement à jour vos processus et politiques de sécurité afin de vous adapter aux menaces émergentes et aux exigences réglementaires.
Voici la section consacrée à la sécurité des données et à la prévention des menaces de notre modèle :
Conformité
La compréhension des normes de conformité réglementaire aide les organisations à respecter leurs obligations légales et réglementaires. Le non-respect de ces normes expose les organisations à des problèmes juridiques, à des amendes ou à une atteinte à leur réputation. Les systèmes SaaS traitent souvent des informations sensibles sur leurs clients, et la conformité contribue à les protéger en renforçant la sécurité des données, en réduisant les risques et en favorisant la confiance des parties prenantes.
Les normes de conformité courantes comprennent le RGPD, qui encadre le traitement des données des membres de l’UE ; la norme PCI DSS, qui garantit la sécurité des transactions par carte bancaire ; et la norme NIST 800-53 pour la gestion des risques informatiques. ISO 27000 est une norme de sécurité de l’information, tandis que SOC vise à préserver l’intégrité et la sécurité des données des consommateurs sous plusieurs aspects.
Questions à poser
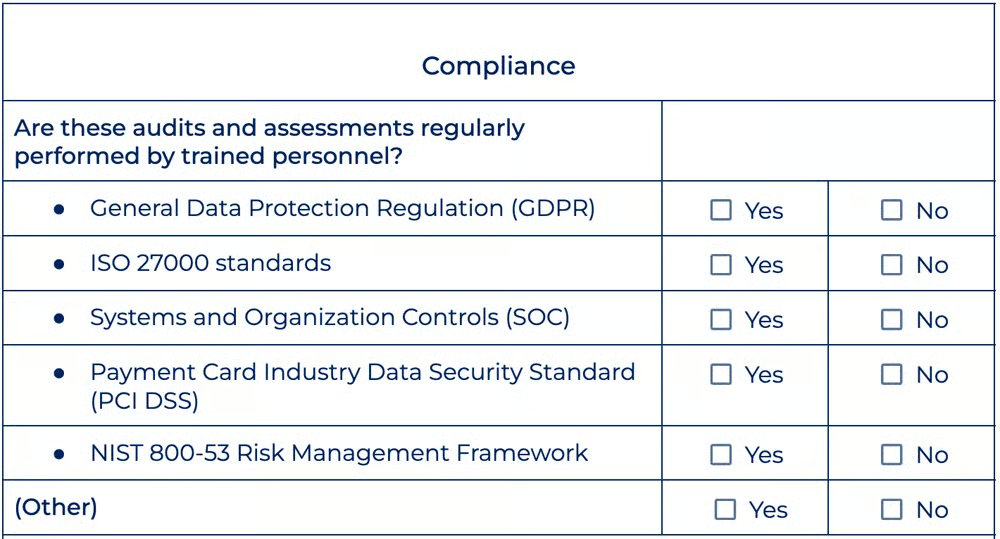
Vérifiez que vous respectez les normes de conformité courantes suivantes :
- Effectuez-vous régulièrement des audits et des évaluations afin de garantir une conformité continue aux normes et cadres réglementaires applicables ?
- Respectez-vous le Règlement général sur la protection des données (RGPD) pour la collecte et le traitement des données des membres de l’UE ?
- Votre entreprise respecte-t-elle la norme de sécurité des données de l’industrie des cartes de paiement (PCI DSS) afin de protéger les données des titulaires de carte lors des transactions ?
- Utilisez-vous le cadre de gestion des risques NIST 800-53 pour examiner les risques informatiques ?
- Respectez-vous les normes de gestion de la sécurité de l’information ISO 27000 pour sécuriser les données de tiers, les informations financières, la propriété intellectuelle et les données des employés ?
- Avez-vous mis en œuvre les contrôles des systèmes et de l’organisation (SOC) afin de garantir l’intégrité, la confidentialité et la disponibilité des données clients conformément aux critères du cadre SOC ?
Comment vérifier le respect des normes de conformité
Voici quelques recommandations pour vous aider à déterminer si votre entreprise doit respecter certaines normes :
- Vérifier l’applicabilité : Déterminez si votre entreprise traite des données sensibles ou réalise des transactions soumises à des normes réglementaires telles que le RGPD ou PCI DSS. Vérifiez si une exigence de conformité particulière s’applique à votre secteur.
- Identifier les exigences des clients : Si vos clients ou partenaires exigent une conformité donnée, assurez-vous que votre organisation respecte leurs critères afin de poursuivre vos partenariats commerciaux.
- Examiner vos obligations légales : Déterminez si votre organisation est soumise à des obligations légales en fonction de son emplacement ou de sa juridiction, et prenez en compte les conséquences juridiques potentielles d’un manquement.
- Réaliser une analyse coûts-avantages : Étudiez attentivement les coûts et les avantages de la conformité afin de prendre des décisions éclairées, cohérentes avec les objectifs et les orientations stratégiques de votre organisation.
- Envisager la conformité volontaire : Envisagez d’appliquer les bonnes pratiques du secteur pour améliorer la sécurité des données et instaurer la confiance avec les parties prenantes, même si la conformité n’est pas obligatoire. Examinez ensuite les risques associés à la sécurité et à la confidentialité des données.
- Maintenir la transparence et la communication : Expliquez aux clients, partenaires et parties prenantes l’approche de votre organisation en matière de sécurité et de confidentialité des données. La transparence concernant vos politiques de sécurité peut contribuer à renforcer la confiance et la crédibilité.
Voici la section consacrée à la conformité de notre checklist :
Évaluation des fournisseurs SaaS
Lors de l’évaluation des fournisseurs SaaS, prenez en compte différents aspects, notamment les indicateurs de service tels que la disponibilité, le temps de réponse et la disponibilité de l’assistance client. Examinez les facteurs de coût comme les conditions de licence, le prix et les frais de services professionnels. Évaluez également les fonctionnalités, notamment les intégrations, la prise en charge de l’authentification unique (SSO), les capacités de reporting, les conditions contractuelles et la capacité du fournisseur à fournir des informations et des recommandations exploitables.
Questions à poser
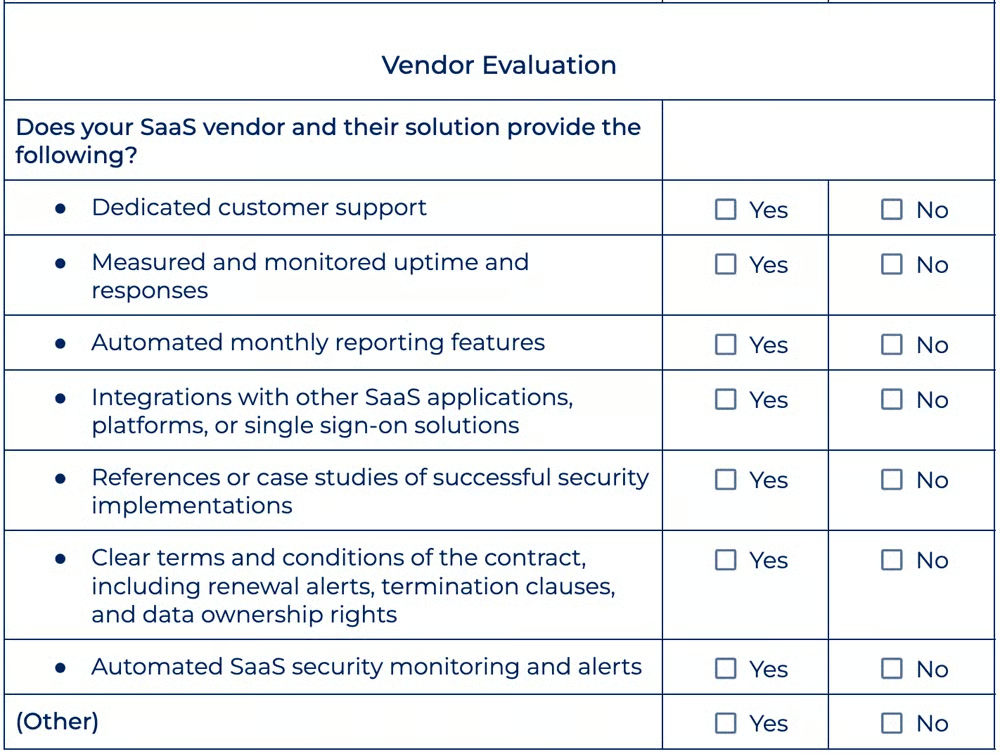
Pour évaluer votre fournisseur SaaS, posez-vous les questions suivantes :
- Le fournisseur propose-t-il une assistance client dédiée et quelles sont ses disponibilités ?
- Quelles garanties le service SaaS offre-t-il en matière de disponibilité et de temps de réponse, et comment ces éléments sont-ils déterminés et surveillés ?
- Existe-t-il des fonctionnalités automatisées de reporting mensuel fournissant des informations sur les performances en matière de sécurité et de conformité ?
- Quelles intégrations le fournisseur propose-t-il avec d’autres applications et plateformes SaaS, ainsi qu’avec des solutions d’authentification unique ?
- Le fournisseur peut-il fournir des références ou des études de cas démontrant des déploiements de sécurité efficaces dans des organisations similaires ?
- Quelles sont les conditions générales du contrat, notamment les notifications de renouvellement, les dispositions de résiliation et les droits de propriété sur les données ?
- Vos fournisseurs cloud proposent-ils une surveillance et des alertes automatisées concernant la sécurité SaaS ?
Comment évaluer votre fournisseur SaaS
Chaque solution de fournisseur utilisée par votre organisation doit répondre à vos besoins. Procédez comme suit pour vérifier son adéquation :
- Vérifier les politiques de confidentialité du fournisseur : Renseignez-vous sur les processus de chiffrement des données du fournisseur, au repos comme en transit. Examinez ses politiques de confidentialité pour comprendre comment il traite et sécurise les données des consommateurs, notamment en matière de conservation et de partage des données.
- Évaluer les fonctionnalités de sécurité de la solution du fournisseur : Évaluez les contrôles de sécurité et les fonctionnalités de gestion des accès du fournisseur afin de déterminer comment ils empêchent les accès indésirables à vos données. Recherchez des fonctionnalités telles que RBAC, MFA, SSO et les journaux d’audit.
- Tenir compte des certifications de sécurité lors de l’évaluation : Recherchez des fournisseurs SaaS ayant obtenu les certifications de sécurité nécessaires, respectant les normes et réglementations du secteur et proposant des solutions de gestion de la conformité.
- Examiner les politiques de réponse aux incidents et aux fuites de données : Renseignez-vous sur les solutions du fournisseur pour détecter, signaler et traiter les problèmes de sécurité, ainsi que sur ses protocoles de communication pour avertir les clients en cas de fuite ou de vulnérabilité.
- Infrastructure de sécurité et redondance : Vérifiez les centres de données, l’architecture réseau, les plans de sauvegarde et de reprise après sinistre, ainsi que les garanties de disponibilité du fournisseur. Confirmez qu’il utilise des technologies et des processus de sécurité conformes aux normes du secteur.
Examinez de plus près la checklist d’évaluation des fournisseurs SaaS ci-dessous :
Analyse de l’infrastructure informatique
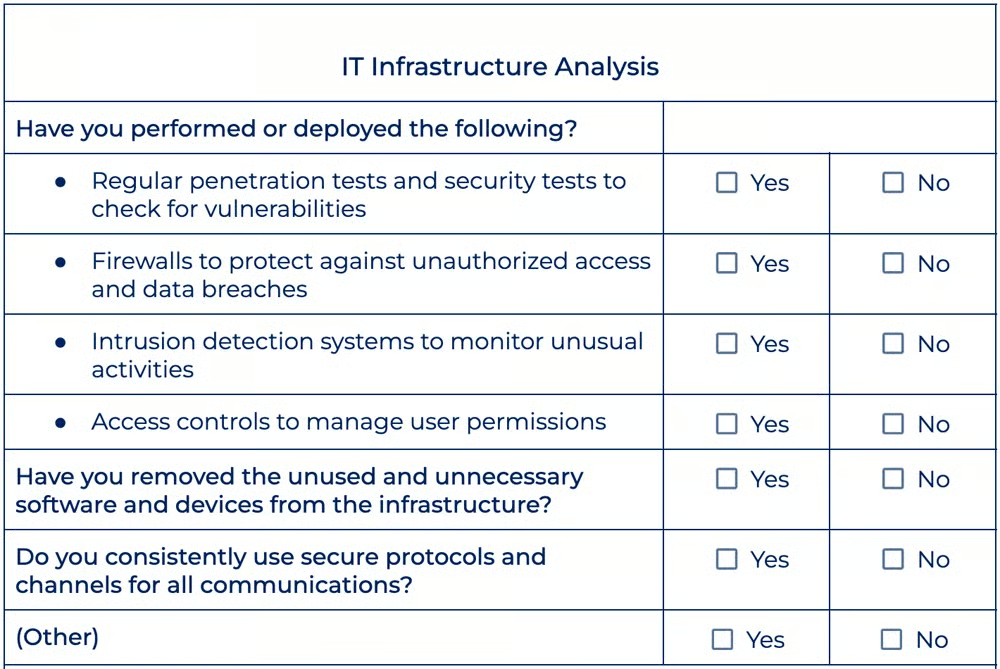
Cette phase souligne l’importance d’investir dans la sécurité de l’infrastructure informatique. Il s’agit notamment de protéger les différents actifs technologiques, tels que les logiciels, le matériel, les appareils et les ressources cloud, contre des failles de sécurité potentielles comme les logiciels malveillants, les rançongiciels, le vol, les attaques par hameçonnage et les robots. La sécurité de l’infrastructure cloud doit traiter spécifiquement les différentes couches, comme les actifs physiques, les applications, les réseaux et les données, afin d’assurer une protection complète contre les menaces de sécurité.
Questions à poser
Lors de l’évaluation de votre infrastructure informatique, voici plusieurs facteurs clés à prendre en compte :
- Des tests d’intrusion et de sécurité sont-ils réalisés régulièrement afin d’identifier les vulnérabilités ?
- Tous les logiciels et équipements inutilisés ou superflus ont-ils été retirés de l’infrastructure ?
- Des protocoles et canaux sécurisés sont-ils utilisés de manière systématique pour toutes les communications ?
- Des restrictions d’accès sont-elles en place et évaluées périodiquement afin de gérer efficacement les autorisations des utilisateurs ?
- Les pare-feu sont-ils configurés et entretenus afin d’empêcher les accès indésirables et les fuites de données ?
- Des systèmes de détection des intrusions ont-ils été mis en place et sont-ils entretenus afin que les risques de sécurité puissent être détectés et traités rapidement ?
Comment réaliser une analyse de l’infrastructure informatique
Obtenez une vue d’ensemble de votre infrastructure afin de prendre des décisions éclairées sur les solutions dont votre organisation a besoin. Suivez les recommandations ci-dessous :
- Créer un inventaire des logiciels et des appareils : Dressez la liste complète de tous les logiciels et appareils présents dans l’infrastructure. Identifiez les logiciels et appareils inutiles ou obsolètes au cours de l’inventaire.
- Évaluer l’architecture réseau : Déterminez si le fournisseur SaaS utilise la segmentation du réseau pour séparer les données et les applications des différents clients, réduisant ainsi le risque d’accès non autorisé et de déplacement latéral en cas de faille de sécurité.
- Évaluer les mesures de sécurité physique : Évaluez les contrôles d’accès, les systèmes de surveillance et les contrôles environnementaux. Vérifiez que la sécurité physique des centres de données respecte les exigences du secteur, tout comme leurs capacités de redondance et de basculement.
- Examiner les méthodes de stockage et de protection des données clients : Assurez-vous que votre fournisseur utilise des techniques de chiffrement robustes et des pratiques rigoureuses de gestion des clés afin de préserver la confidentialité et l’intégrité des données.
- Examiner les capacités de surveillance de la sécurité : Renseignez-vous sur les outils et procédures utilisés pour détecter et traiter les problèmes de sécurité en temps réel, tels que les systèmes de détection des intrusions (IDS) et les systèmes de gestion des informations et des événements de sécurité (SIEM).
Examinez la partie consacrée à l’analyse de l’infrastructure informatique de notre checklist de sécurité :
Formation à la cybersécurité
La formation à la cybersécurité est une initiative destinée au personnel qui aide tous les employés à identifier les menaces et les attaques potentielles. L’ingénierie sociale, par exemple, est une menace qui exploite les vulnérabilités humaines pour obtenir un accès illégal. Les acteurs internes jouent également un rôle important dans les failles de cybersécurité. Des initiatives de formation continues peuvent couvrir des aspects de la sécurité allant au-delà de la sensibilisation de base, permettant au personnel de repérer et d’atténuer efficacement les cyberrisques potentiels.
Questions à poser
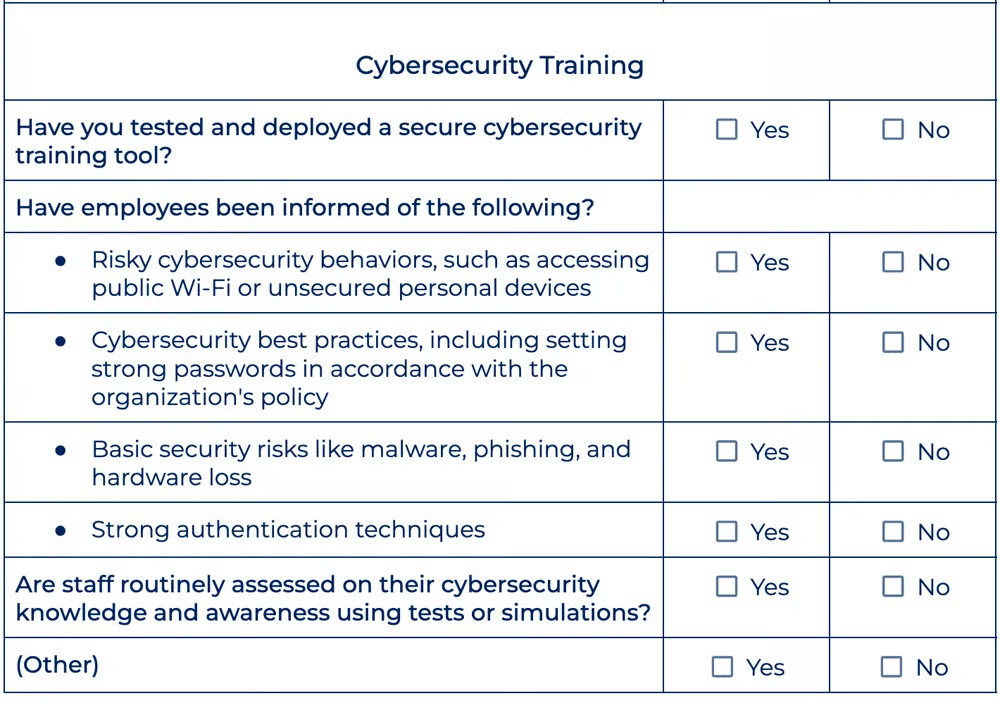
Vérifiez les éléments suivants afin de déterminer si vos politiques de formation à la cybersécurité sont correctement appliquées :
- Les employés ont-ils été informés des comportements à risque en matière de cybersécurité, comme l’utilisation d’un Wi-Fi public ou d’appareils personnels non sécurisés pour effectuer des tâches professionnelles ?
- Une formation à la cybersécurité portant sur les bonnes pratiques est-elle dispensée, notamment sur la création de mots de passe robustes conformément à la politique de l’organisation ?
- Les employés ont-ils été informés des risques de sécurité de base, comme les logiciels malveillants, l’hameçonnage et la perte de matériel, qui exploitent tous les erreurs humaines ?
- L’authentification multifacteur est-elle mise en place et le personnel est-il formé à son utilisation ?
- Une stratégie d’évaluation de la cybersécurité axée sur le facteur humain est-elle en place afin d’examiner régulièrement les menaces qui pèsent sur le personnel en matière de cybersécurité ?
- Les connaissances et la sensibilisation du personnel à la cybersécurité sont-elles régulièrement évaluées au moyen de tests ou de simulations ?
Comment mettre en place une formation efficace à la cybersécurité
Une formation efficace à la cybersécurité doit informer les employés des risques potentiels et des bonnes pratiques pour utiliser les applications SaaS en toute sécurité. Voici cinq conseils pour vous aider à organiser ces formations efficacement :
- Personnaliser le matériel de formation : Abordez les enjeux de sécurité propres à votre organisation et traitez des sujets tels que le chiffrement des données, les contrôles d’accès, les systèmes d’authentification et les règles de confidentialité des données.
- Sensibiliser à l’hameçonnage: Consacrez une partie de la formation à sensibiliser le personnel aux menaces d’hameçonnage et à lui apprendre à repérer et à signaler les e-mails, liens ou pièces jointes suspects. Apprenez-lui à vérifier l’adresse de l’expéditeur et l’URL.
- Adopter de bonnes pratiques en matière de mots de passe : Donnez des conseils pour créer des mots de passe complexes et utiliser des outils de gestion des mots de passe. Soulignez la nécessité de modifier régulièrement les mots de passe afin de réduire le risque d’attaques fondées sur l’exploitation d’identifiants.
- Former les employés aux pratiques sécurisées de traitement des données : Encouragez les employés à limiter l’utilisation de comptes personnels pour les activités professionnelles et à signaler dès que possible tout accès suspect ou illégal à des données sensibles.
- Fournir régulièrement des mises à jour et des rappels : Planifiez régulièrement des formations, des ateliers ou des newsletters de sensibilisation à la cybersécurité afin de rappeler les principes essentiels, de présenter les incidents ou tendances récents en matière de sécurité et de proposer des recommandations pour naviguer en ligne en toute sécurité.
Voici un aperçu de la checklist de formation à la cybersécurité incluse dans notre modèle :
Réponse aux sinistres
L’élaboration d’une stratégie de réponse aux sinistres contribue à une gestion efficace des risques face aux cyberattaques. Consultez les recommandations des autorités en matière de cybersécurité et élaborez un plan comprenant des mesures préventives, des méthodes de réponse aux incidents et des techniques de communication. Cette méthode vous prépare à une attaque et facilite une coordination efficace en situation de crise. Elle réduit également les dommages potentiels, protège les actifs et préserve la continuité des activités.
Questions à poser
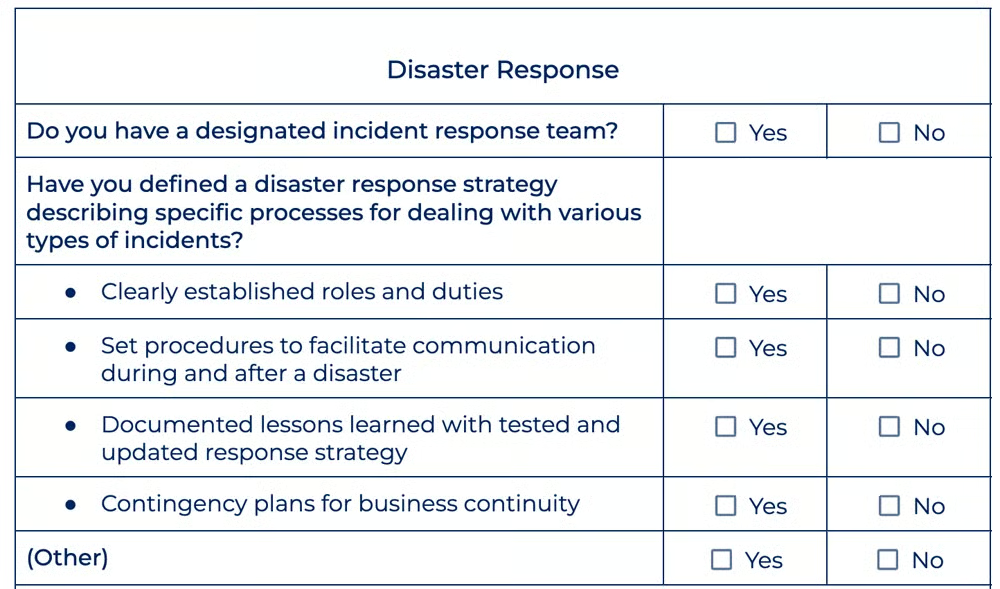
Pour évaluer votre préparation à la réponse aux sinistres, vérifiez les éléments suivants :
- Une équipe dédiée à la réponse aux incidents, formée et équipée pour exécuter efficacement le plan de réponse, est-elle en place ?
- Une stratégie définie de réponse aux sinistres décrivant les procédures spécifiques à suivre pour gérer différents types d’incidents est-elle en place ?
- Les rôles et responsabilités sont-ils clairement définis dans le plan de réponse ?
- Des systèmes sont-ils en place pour faciliter la communication et la coopération pendant et après un sinistre ?
- La stratégie de réponse a-t-elle été testée et mise à jour régulièrement, en tenant compte des enseignements tirés ?
- Des plans d’urgence sont-ils en place pour assurer la continuité des activités pendant et après un sinistre ?
Comment se préparer à la réponse aux sinistres
Une bonne stratégie de réponse aux sinistres atténue l’impact des incidents de sécurité et des interruptions d’activité. Mettez en œuvre un plan efficace de réponse aux sinistres en suivant ces méthodes :
- Identifier les applications et les données critiques : Effectuez un examen approfondi afin de hiérarchiser la pertinence de chaque application et ensemble de données en fonction de critères tels que l’impact sur l’activité, la conformité réglementaire et les attentes des consommateurs.
- Mettre en place des procédures de redondance et de sauvegarde : Utilisez des services SaaS redondants ou des fournisseurs de services alternatifs afin de réduire les points de défaillance uniques et de répartir votre exposition aux risques. Sauvegardez régulièrement les données et configurations essentielles dans un emplacement distant sécurisé.
- Créer des plans complets de réponse aux incidents : Définissez les rôles et responsabilités du personnel clé, établissez des canaux de communication et documentez les procédures d’escalade. Effectuez régulièrement des exercices sur table afin d’en évaluer l’efficacité.
- Déployer une surveillance et des alertes continues : Configurez des alertes et des notifications en cas de problèmes de sécurité potentiels, tels qu’un accès non autorisé, une fuite de données ou une interruption de service. Investissez dans des solutions qui automatisent les procédures de détection et de traitement des menaces.
- Élaborer des protocoles clairs de communication et de coordination : Définissez les voies de communication, les circuits d’escalade et les interlocuteurs des principales parties prenantes afin de favoriser une collaboration efficace. Maintenez la communication pour partager les renseignements sur les menaces et les détails des incidents.
Voici un aperçu de la section consacrée à la réponse aux sinistres incluse dans notre modèle :
Évaluation et mise à jour des politiques
Enfin, l’examen rétrospectif des incidents cyber permet de faire évoluer les méthodes, processus, formations et politiques de sécurité. Les organisations peuvent améliorer leur sécurité en identifiant les failles et les enseignements tirés. Ce processus itératif les aide à rester adaptables et résilientes face à l’évolution des cybermenaces, tout en renforçant constamment leur posture de sécurité afin de réduire efficacement les risques.
Questions à poser
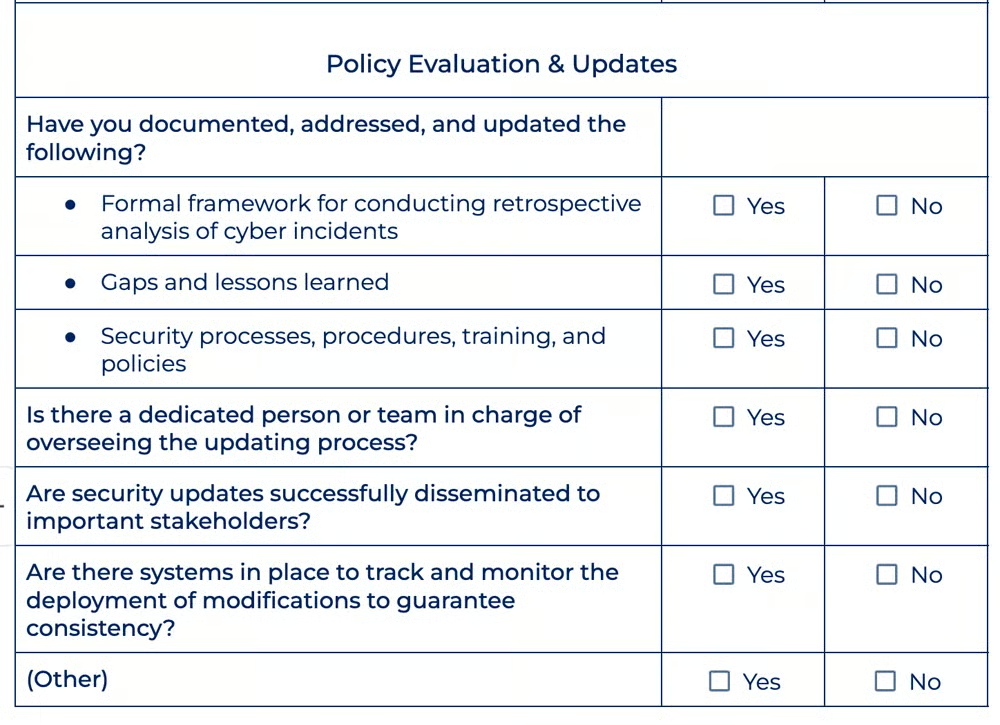
Évaluez vos politiques actuelles et vos besoins de mise à jour à l’aide des questions ci-dessous :
- Un cadre formel a-t-il été établi pour effectuer une analyse rétrospective des incidents cyber ?
- Les lacunes détectées et les enseignements tirés de l’analyse sont-ils documentés et pris en compte lors de la mise à jour des mesures de sécurité ?
- Les processus, procédures, formations et politiques de sécurité sont-ils régulièrement examinés et mis à jour ?
- Une personne ou une équipe dédiée est-elle chargée de superviser la mise à jour des processus ?
- Les mises à jour de sécurité sont-elles correctement communiquées aux principales parties prenantes ?
- Des systèmes sont-ils en place pour suivre et surveiller le déploiement des modifications afin d’en garantir la cohérence ?
Comment effectuer l’évaluation et la mise à jour des politiques
Lors de l’évaluation et de la mise à jour de vos politiques, établissez des protocoles système fondés sur les enseignements tirés et anticipez les éventuels changements. Voici quelques recommandations pour analyser et mettre à jour efficacement vos politiques :
- Documenter les détails des incidents : Indiquez la nature de l’attaque, les systèmes ou données touchés, la chronologie des événements et les mesures prises pour y répondre. Recueillez les commentaires de toutes les parties prenantes, notamment des services informatiques, de sécurité et opérationnels.
- Effectuer une analyse exhaustive des causes profondes : Étudiez toutes les causes techniques et humaines ayant contribué à l’incident, telles que les vulnérabilités logicielles, les erreurs de configuration, les menaces internes ou le manque de sensibilisation à la sécurité.
- Évaluer l’efficacité des protocoles de sécurité actuels : Identifiez les éventuelles lacunes de la posture de sécurité de l’organisation révélées par l’incident et vérifiez si les mesures existantes ont été correctement mises en œuvre. Déterminez si des contrôles supplémentaires doivent être mis en place.
- Identifier les axes d’amélioration à partir des enseignements tirés : Mettez en œuvre des actions correctives et des mesures de remédiation pour combler les lacunes de sécurité, renforcer les contrôles et améliorer les connaissances et la préparation en matière de sécurité au sein de l’entreprise.
- Mettre à jour les protocoles, formations et politiques de sécurité : Évaluez la rapidité et l’efficacité des opérations de détection, de confinement, d’éradication et de récupération après incident, ainsi que les lacunes en matière de communication. Identifiez les moyens de rationaliser et d’automatiser vos procédures.
Voici un extrait de la partie consacrée à l’évaluation et à la mise à jour des politiques de notre checklist :
En résumé : créez une checklist de sécurité SaaS solide
Le respect des procédures décrites ci-dessus établit les fondations d’une posture de sécurité solide, qui englobe la protection contre les menaces, la conformité réglementaire et la continuité des données. La sécurité SaaS exige une vigilance constante. Une formation, des tests et une surveillance continus sont nécessaires pour s’adapter efficacement aux cybermenaces émergentes tout en maintenant un niveau de sécurité optimal.
Examinez vos processus de gestion des identités et des accès (IAM) stratégies, entre autres méthodes de sécurité prescrites par les normes du secteur SaaS, afin de protéger efficacement l’intégrité, la disponibilité et la confidentialité des données.