

















SaaSセキュリティチェックリストは、クラウドベースの環境でデータとアプリケーションを保護するための枠組みです。強固なセキュリティ要件を維持し、既存のツールを評価するとともに、導入候補のソリューションを査定するための基準として機能します。こうしたチェックリストには、SaaSおよびクラウドアプリケーション向けのセキュリティ標準とベストプラクティスが含まれており、B2B SaaSプロバイダーは、自社のソリューションが顧客のセキュリティ基準を満たしていることを保証するために活用しています。
無料のSaaSセキュリティチェックリストテンプレート
組織ごとにSaaSセキュリティチェックリストの内容は異なります。特定の要件に合わせてカスタマイズできるものもあれば、業界や用途に特化したものもあります。まずはサンプルのチェックリストを使ってSaaSツールを確認したり、新たな選択肢を検討したりしてから、自社のニーズに合わせて調整するとよいでしょう。自分でSaaSセキュリティチェックリストを作成できるよう、カスタマイズ可能なテンプレートを用意しました。下の画像をクリックすると、完全版のテンプレートをダウンロードできます。
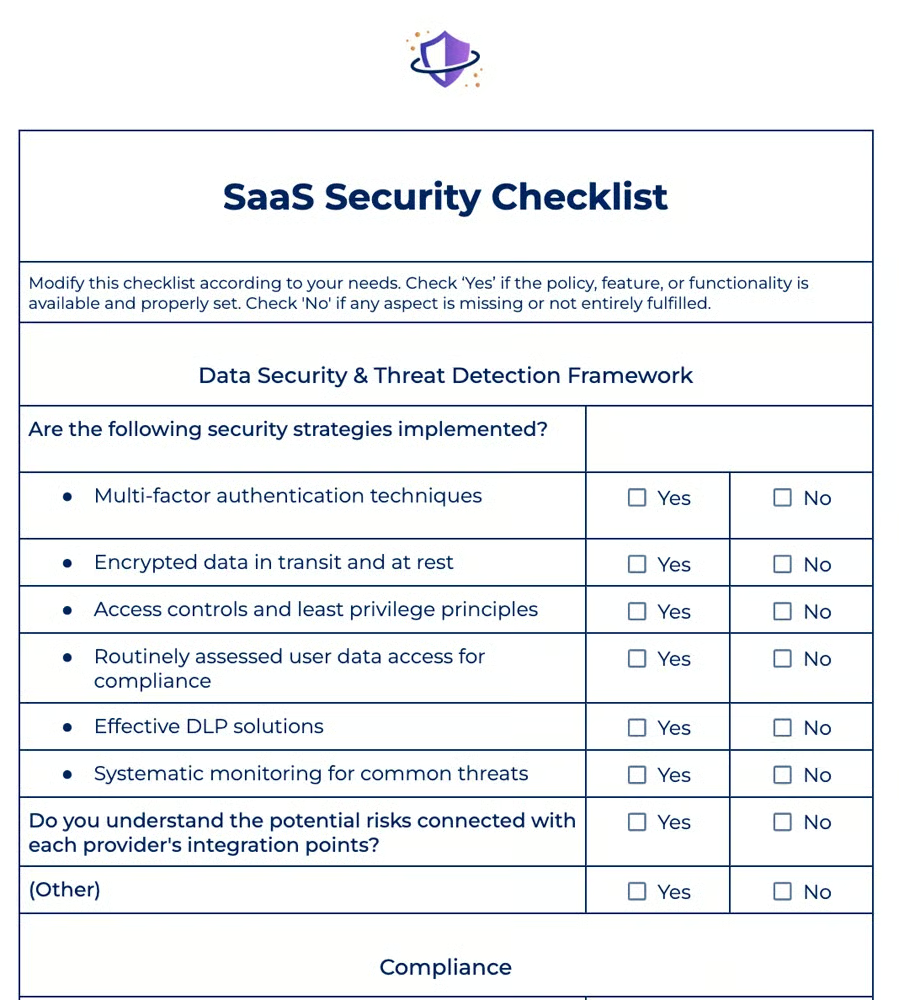
チェックリストを完成させたら、記載されたポリシー、機能、または性能が利用可能で適切に設定されている項目には「はい」と回答してください。該当する要素が不足している、または完全には満たされていない場合は「いいえ」と回答します。
データセキュリティと脅威検知のフレームワーク
データセキュリティと脅威検知のフレームワークは、知的財産、顧客データ、従業員情報を保護するデータ保護計画の基盤となります。このフレームワークにより、適切な認証対策、暗号化技術、データ保持ポリシー、バックアップ手順が整備されていることを保証します。
自社とSaaSアプリに影響を及ぼす脅威と脆弱性を特定します。一般的な脅威には、設定ミス、クロスサイトスクリプティング攻撃、データ侵害などがあります。このステップにより、不正アクセス、データ損失、規制違反のリスクを低減するとともに、SaaSアプリケーション内の機密情報の完全性と安全性を保護できます。
確認すべき質問
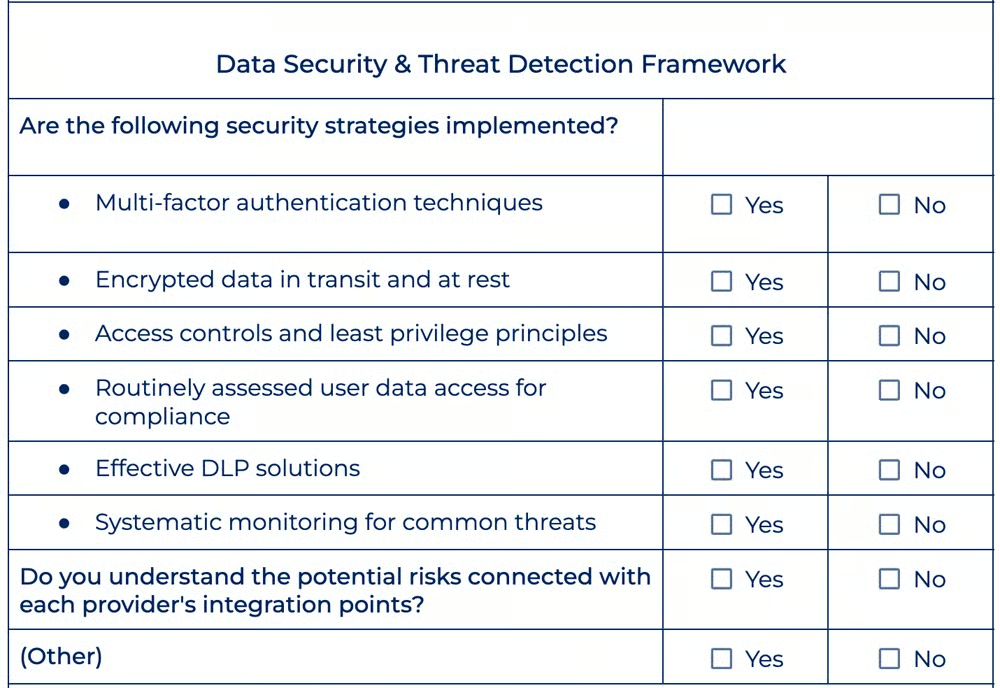
自社のデータセキュリティと脅威検知の戦略を検証するには、次の質問を検討してください。
- ユーザーアクセスに多要素認証方式を必須としていますか?
- 転送中および保存中のデータは暗号化されていますか?
- アクセス制御と最小権限の原則は、適切に実装されていますか?
- データへのユーザーアクセスを定期的に確認し、コンプライアンスの観点から評価していますか?
- 自社のデータ損失防止(DLP)ソリューションは、不正な共有を防止するうえで有効ですか?
- 各プロバイダーの統合ポイントに伴う潜在的なリスクを把握していますか?
- 一般的な脅威を体系的に監視していますか?
データセキュリティと脅威防止を確保する方法
SaaSプラットフォームのデータセキュリティと脅威防止戦略の有効性を検証するには、次の推奨手順を実施してください。
- データを暗号化する:SaaSアプリケーションのデータベースに保存されるデータは、保存時に暗号化されていることを確認します。ユーザーのデバイスとサーバー間で転送されるデータは、トランスポート層セキュリティなどのプロトコルを使用して、転送中も保護する必要があります。
- 強固なアクセス制御を実装する:ユーザーの身元を確認するための戦略を導入します。機密データへの不正アクセスのリスクを低減するため、ユーザーにはプログラム内で業務を遂行するために必要なレベルのアクセス権だけを付与します。
- 定期的なセキュリティ監査と侵入テストを実施する:脆弱性が不正行為を働く攻撃者に悪用される前に検出して解消し、データ侵害の可能性を最小限に抑えます。
- 強固な監視メカニズムを実装する:継続的な監視とインシデント対応の手法により、不審な活動や不正アクセスの試みをリアルタイムで検知します。セキュリティ侵害は、適時に検知して対応できれば影響を抑えられます。
- セキュリティのベストプラクティスを常に把握する:最新のセキュリティのベストプラクティスを把握し、新たな脅威や規制要件に対応できるよう、セキュリティプロセスとポリシーを定期的に更新します。
以下は、テンプレートのデータセキュリティと脅威防止のセクションです。
コンプライアンス
規制コンプライアンス基準を理解することで、組織は法的要件や規制要件を満たせるようになります。これらの基準に違反すると、法的問題や罰金、評判の低下につながるおそれがあります。SaaSシステムは機密性の高い顧客情報を扱うことが多く、コンプライアンスでは、データセキュリティを保護し、リスクを低減するとともに、ステークホルダーの信頼を醸成することで、こうした情報を守ります。
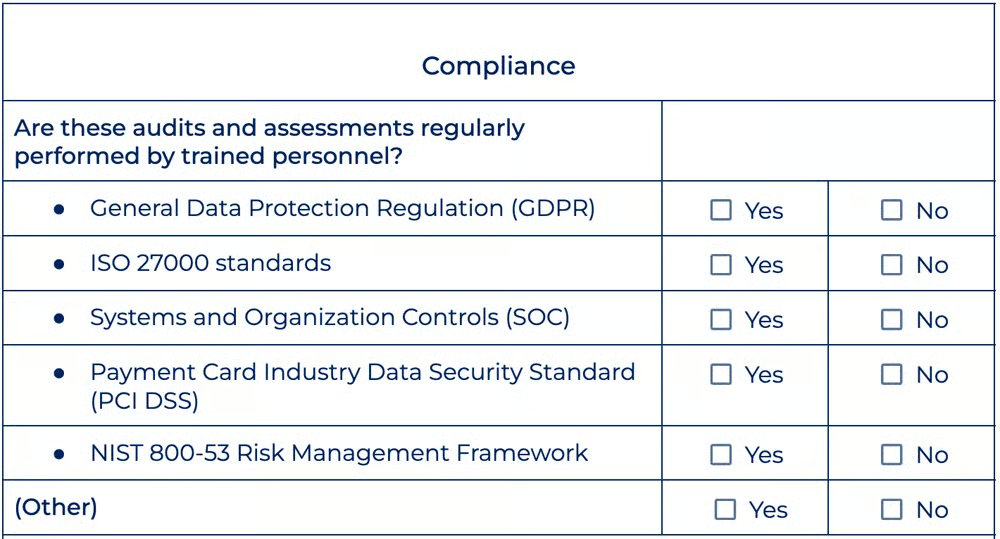
一般的なコンプライアンス基準には、EU加盟国のデータ処理を規定するGDPR、クレジットカード取引の安全性を保証するPCI DSS、ITリスク管理のためのNIST 800-53などがあります。ISO 27000は情報セキュリティの標準であり、SOCは複数の側面にわたって消費者データの完全性と安全性を維持するためのものです。
確認すべき質問
次の一般的なコンプライアンス基準を遵守しているか確認してください。
- 適用される規制基準やフレームワークへの継続的なコンプライアンスを保証するため、定期的な監査と評価を実施していますか?
- EU加盟国のデータを収集・処理する際、一般データ保護規則(GDPR)を遵守していますか?
- 取引中のカード会員データを保護するため、ペイメントカード業界データセキュリティ基準(PCI DSS)を遵守していますか?
- ITリスクを調査するため、NIST 800-53リスク管理フレームワークを使用していますか?
- 第三者データ、財務情報、知的財産、従業員データを保護するため、ISO 27000情報セキュリティ管理基準を遵守していますか?
- SOCフレームワークの基準に従って顧客データの完全性、機密性、可用性を確保するため、システムと組織の統制(SOC)を導入していますか?
コンプライアンス基準の遵守を確認する方法
自社が特定の基準に準拠する必要があるかどうかを判断するためのガイドラインを紹介します。
- 適用可能性を確認する:自社が機密データを扱っているか、GDPRやPCI DSSなどの規制基準の対象となる取引を行っているかを確認します。自社の業界で特定のコンプライアンスが必要かどうかを調査してください。
- 顧客の要件を特定する:顧客やパートナーからコンプライアンスを求められている場合、取引関係を継続するために、自社が相手の基準を満たしていることを確認します。
- 法的義務を確認する:所在地や管轄区域に基づき、自社が法的義務の対象となるかどうかを確認し、違反した場合に生じる可能性のある法的影響を検討します。
- 費用対効果を分析する:自社の戦略的な目標や目的に沿った情報に基づく意思決定を行うため、コンプライアンス対応にかかるコストとメリットを徹底的に調査します。
- 自主的なコンプライアンスを検討する:コンプライアンスが義務付けられていない場合でも、データセキュリティを向上させ、ステークホルダーの信頼を確立するために、業界のベストプラクティスを導入することを検討します。そのうえで、データセキュリティとプライバシーに関連するリスクを調査します。
- 透明性とコミュニケーションを維持する:顧客、パートナー、ステークホルダーに対し、自社のデータセキュリティとプライバシーへの取り組みを説明します。セキュリティポリシーについて透明性を確保することで、信頼と信用を築きやすくなります。
以下は、チェックリストのコンプライアンスセクションです。
SaaSベンダーの評価
SaaSベンダーを評価する際は、稼働時間、応答時間、カスタマーサポートの対応可能時間などのサービス指標を含む、さまざまな側面を検討します。ライセンス条件、価格、プロフェッショナルサービス料金などのコスト要因も確認します。さらに、統合、シングルサインオン(SSO)対応、レポート機能、契約条件、実行可能なインサイトや推奨事項を提供するベンダーの能力などの機能を評価します。
確認すべき質問
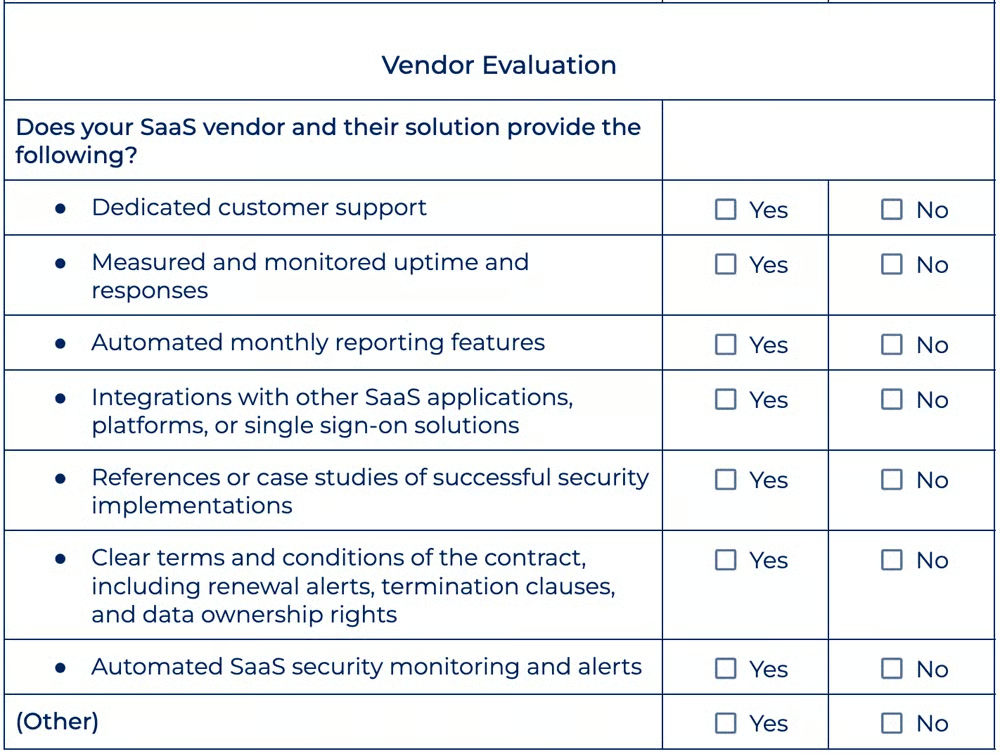
SaaSベンダーを評価するには、次の質問を自問してください。
- ベンダーは専任のカスタマーサポートを提供していますか。また、対応可能な時間帯はいつですか?
- SaaSサービスの稼働時間と応答時間について、どのような保証がありますか。また、それらはどのように決定・監視されていますか?
- セキュリティパフォーマンスとコンプライアンスに関する洞察を提供する、自動化された月次レポート機能はありますか?
- ベンダーは、他のSaaSアプリ、プラットフォーム、シングルサインオンソリューションとどのような統合を提供していますか?
- 同様の組織で効果的なセキュリティ導入を実現したことを示す、導入事例やケーススタディをベンダーから提供してもらえますか?
- 更新通知、終了条項、データ所有権など、契約の条件にはどのようなものがありますか?
- クラウドプロバイダーは、自動化されたSaaSセキュリティの監視とアラートを提供していますか?
SaaSベンダーを評価する方法
自社が利用するすべてのベンダーソリューションは、ニーズに適合している必要があります。適合性を検証するには、次のことを行ってください。
- ベンダーのプライバシーポリシーを確認する:保存時と転送時の両方について、ベンダーのデータ暗号化プロセスを確認します。データ保持や共有など、ベンダーが消費者データをどのように取り扱い、安全に保護しているかをプライバシーポリシーで確認してください。
- ベンダーソリューションのセキュリティ機能を評価する:不要なアクセスからデータを守るために、ベンダーがどのようなセキュリティ制御とアクセス管理機能を備えているかを評価します。RBAC、MFA、SSO、監査ログなどの機能を確認してください。
- 評価時にセキュリティ認証を検討する:必要なセキュリティ認証を取得し、業界標準や規制に従い、コンプライアンス管理のためのソリューションを提供しているSaaSベンダーを探します。
- インシデント対応とデータ侵害ポリシーを確認する:セキュリティ問題の検知、報告、対応に関するベンダーのソリューションと、侵害や脆弱性が発生した際に顧客へ通知するためのコミュニケーションプロトコルを確認します。
- セキュリティインフラと冗長性:ベンダーのデータセンター、ネットワークアーキテクチャ、バックアップおよび災害復旧計画、稼働時間の保証を確認します。ベンダーが業界標準のセキュリティ技術とプロセスを使用していることを確認してください。
以下のSaaSベンダー評価チェックリストを詳しく確認してください。
ITインフラ分析
この段階では、ITインフラのセキュリティに投資する価値を強調します。ソフトウェア、ハードウェア、デバイス、クラウドリソースなど多様な技術資産を、マルウェア、ランサムウェア、盗難、フィッシング攻撃、ボットなどの潜在的なセキュリティ上の欠陥から保護します。クラウドインフラのセキュリティでは、セキュリティ脅威から完全に保護するため、物理資産、アプリケーション、ネットワーク、データなどの各層を具体的に対処する必要があります。
確認すべき質問
ITインフラを評価する際は、次の重要な要素を検討してください。
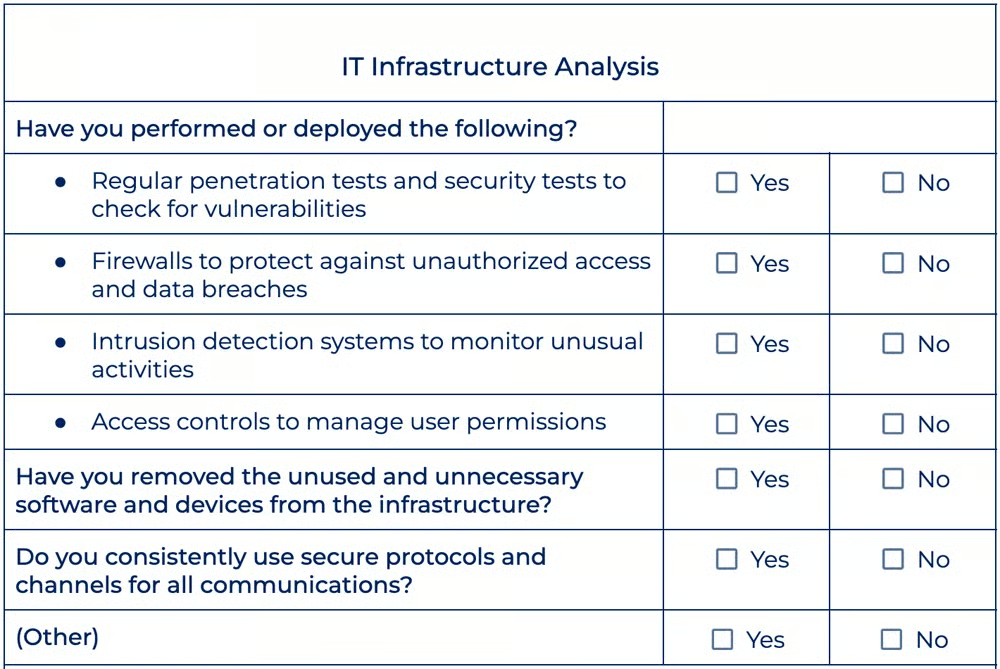
- 脆弱性を特定するため、定期的な侵入テストとセキュリティテストを実施していますか?
- 使用されていない、または不要なソフトウェアと機器をすべてインフラから削除していますか?
- すべての通信で、安全なプロトコルとチャネルを一貫して利用していますか?
- ユーザー権限を効率的に管理するため、アクセス制限を設け、定期的に評価していますか?
- 不要なアクセスやデータ侵害を防ぐため、ファイアウォールを適切に設定し、維持していますか?
- セキュリティリスクを迅速に検知して対処できるよう、侵入検知システムを導入し、維持していますか?
ITインフラ分析を実施する方法
自社に必要なソリューションについて十分な情報に基づいて判断できるよう、インフラへの理解を深めます。以下のガイドラインに従ってください。
- ソフトウェアとデバイスのインベントリを作成する:インフラ内のすべてのソフトウェアプログラムとデバイスを完全にリストアップします。インベントリ作成の過程で、不要または旧式のソフトウェアとデバイスを特定します。
- ネットワークアーキテクチャを評価する:SaaSプロバイダーがネットワークセグメンテーションを使用して顧客のデータとアプリを相互に分離し、セキュリティ侵害が発生した場合の不正アクセスやラテラルムーブメントのリスクを低減しているか確認します。
- 物理的なセキュリティ対策を評価する:アクセス制御、監視システム、環境制御を評価します。データセンターの物理的セキュリティが業界要件を満たしていることに加え、冗長性とフェイルオーバー機能も確認してください。
- ストレージと顧客データの保護方法を確認する:プロバイダーが堅牢な暗号化技術と鍵管理の手法を使用し、データの機密性と完全性を維持していることを確認します。
- セキュリティ監視機能を確認する:侵入検知システム(IDS)やセキュリティ情報イベント管理(SIEM)システムなど、セキュリティ問題をリアルタイムで検知して対応するために使用しているツールや手順について確認します。
セキュリティチェックリストのITインフラ分析部分を確認してください:
サイバーセキュリティトレーニング
サイバーセキュリティトレーニングは、すべての従業員が脅威や潜在的な攻撃を特定できるよう支援する、従業員向けの取り組みです。たとえばソーシャルエンジニアリングは、人間の脆弱性を悪用して不正アクセスを行う脅威です。内部関係者も、サイバーセキュリティ侵害において大きな役割を果たします。継続的なトレーニングの取り組みでは、基本的な認識を超えたセキュリティ要素も扱うことで、従業員が潜在的なサイバーリスクを効率的に発見し、軽減できるようにします。
確認すべき質問
サイバーセキュリティトレーニングのポリシーが適切に実施されているか確認するには、次の項目をチェックしてください。
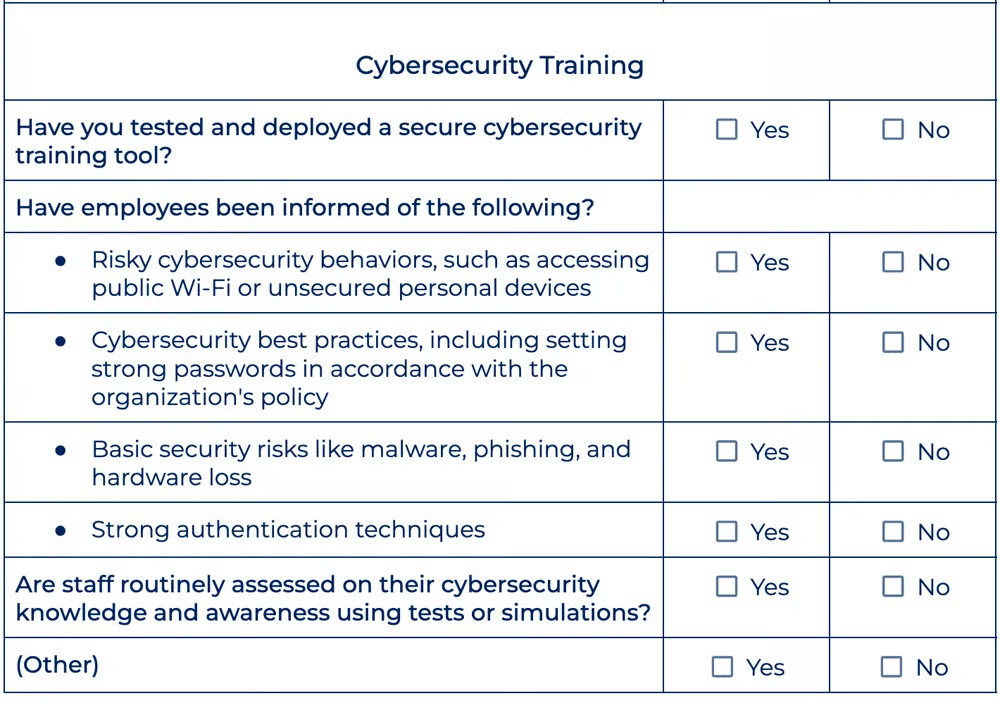
- 公共Wi-Fiへの接続や、安全でない個人所有のデバイスを業務に使用するなど、リスクの高いサイバーセキュリティ上の行動について、従業員に周知していますか?
- 組織のポリシーに従って強力なパスワードを設定するなど、ベストプラクティスに関するサイバーセキュリティトレーニングを実施していますか?
- マルウェア、フィッシング、ハードウェアの紛失など、人為的ミスを悪用する基本的なセキュリティリスクについて、従業員に周知していますか?
- 多要素認証を導入し、その使用方法をスタッフに指導していますか?
- 従業員のサイバーセキュリティ上の脅威を定期的に調査する、人為的要因に関するサイバーセキュリティ評価戦略を策定していますか?
- テストやシミュレーションを使って、スタッフのサイバーセキュリティに関する知識と認識を定期的に評価していますか?
適切なサイバーセキュリティトレーニングを実施する方法
効果的なサイバーセキュリティトレーニングでは、SaaSアプリケーションを安全に使用する際の潜在的なリスクとベストプラクティスを従業員に理解させる必要があります。トレーニングを効率的に実施するための5つのヒントを紹介します。
- トレーニング教材をカスタマイズする:組織特有のセキュリティ上の懸念に対応し、データ暗号化、アクセス制御、認証システム、データプライバシー規則などのトピックを取り上げます。
- フィッシングへの認識を重視する:トレーニングの一部を使って、フィッシングの脅威と、不審なメール、リンク、添付ファイルを特定して報告する方法をスタッフに教えます。送信者のアドレスとURLを確認する方法も指導します。
- 強固なパスワードの運用を推奨する:複雑なパスワードの作成方法やパスワード管理ツールの使用方法についてヒントを提供します。認証情報を使った攻撃のリスクを低減するため、パスワードを定期的に変更する必要性を強調します。
- 安全なデータ取り扱いの実践方法を従業員に指導する:業務関連の活動で個人アカウントを使用することを最小限に抑え、機密データへの不審または違法なアクセスがあった場合は、できるだけ早く報告するよう従業員に促します。
- 定期的な更新と定着を図る:主要な原則を定着させ、最近発生したセキュリティインシデントや傾向を共有し、オンラインの安全に関する推奨事項を提供するため、定期的なサイバーセキュリティ意識向上コース、ワークショップ、ニュースレターを実施します。
以下は、テンプレートに含まれるサイバーセキュリティトレーニングチェックリストの一部です。
災害対応
災害対応戦略を策定することは、サイバー攻撃に対するリスク管理を効果的に行うことにつながります。サイバーセキュリティ当局の推奨事項を確認し、予防策、インシデント対応方法、コミュニケーション手法を含む計画を策定します。この方法により、攻撃に備え、危機的状況でも効果的な連携を図ることができます。また、潜在的な被害を最小限に抑え、資産を保護し、事業継続性を維持できます。
確認すべき質問
災害対応への備えを確認するには、次の項目をチェックしてください。
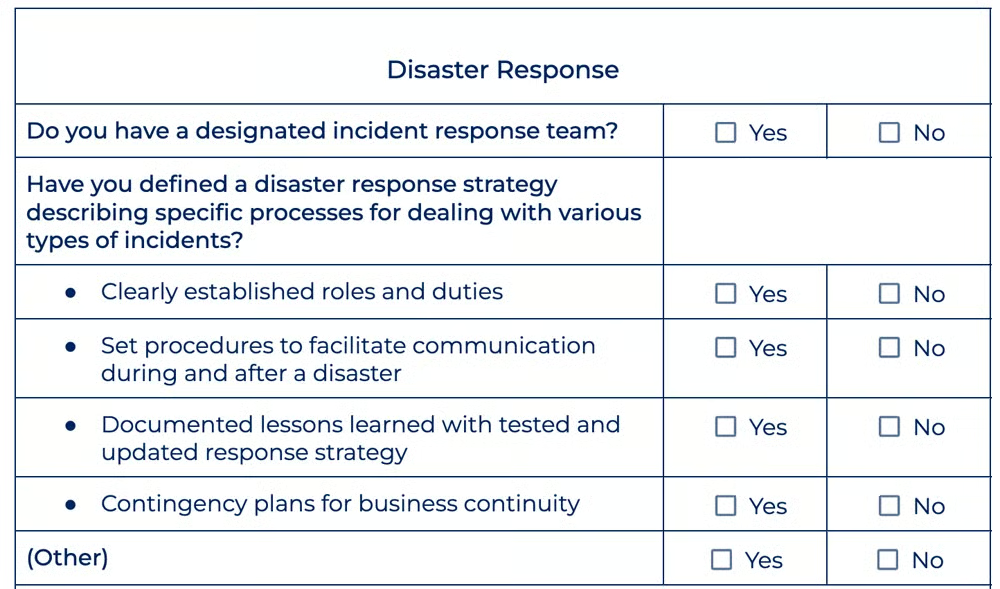
- 対応計画を効果的に実行できるよう訓練・装備された、指定のインシデント対応チームがありますか?
- さまざまな種類のインシデントに対処する具体的なプロセスを定めた、災害対応戦略がありますか?
- 対応計画における役割と責務が明確に定められていますか?
- 災害の発生中および発生後のコミュニケーションと協力を促進するシステムがありますか?
- 得られた教訓を踏まえ、対応戦略を定期的にテスト・更新していますか?
- 災害の発生中および発生後の事業継続に向けた緊急時対応計画がありますか?
災害対応への備えを整える方法
優れた災害対応戦略は、セキュリティインシデントや業務の中断による影響を軽減します。次の方法で効率的な災害対応計画を実施してください。
- 重要なアプリとデータを特定する:ビジネスへの影響、規制コンプライアンス、消費者の期待などを考慮し、各アプリケーションとデータセットの重要性に基づいて優先順位を付けるため、徹底的に確認します。
- 冗長化とバックアップの手順を実装する:冗長化されたSaaSや代替サービスプロバイダーを利用して、単一障害点を減らし、リスクの分散を図ります。重要なデータと設定は定期的に安全な遠隔地へバックアップします。
- 包括的なインシデント対応計画を作成する:主要スタッフの役割と責務を定め、コミュニケーションチャネルを確立し、エスカレーション手順を文書化します。定期的に机上演習を実施し、その有効性を評価します。
- 継続的な監視とアラートを導入する:不正アクセス、データ侵害、サービス停止など、潜在的なセキュリティ問題に関するアラートと通知を設定します。脅威の検知と対応手順を自動化するソリューションに投資します。
- 明確なコミュニケーションと連携のプロトコルを策定する:効果的な協力を促進するため、コミュニケーション経路、エスカレーション経路、主要な関係者の連絡先を定めます。脅威インテリジェンスの共有やインシデントの詳細共有に向けたコミュニケーションを維持します。
以下は、テンプレートに含まれる災害対応セクションのプレビューです。
ポリシーの評価と更新
最後に、サイバーインシデントを振り返って検証することで、セキュリティ手法、プロセス、トレーニング、ポリシーの変更に役立つ知見が得られます。組織は、欠陥や得られた教訓を認識することでセキュリティを向上させられます。この反復的なプロセスにより、進化するサイバー脅威に対する適応力と回復力を維持し、セキュリティ態勢を継続的に強化して、リスクを効果的に最小限に抑えられます。
確認すべき質問
以下の質問に基づき、現在のポリシーと更新の必要性を評価してください。
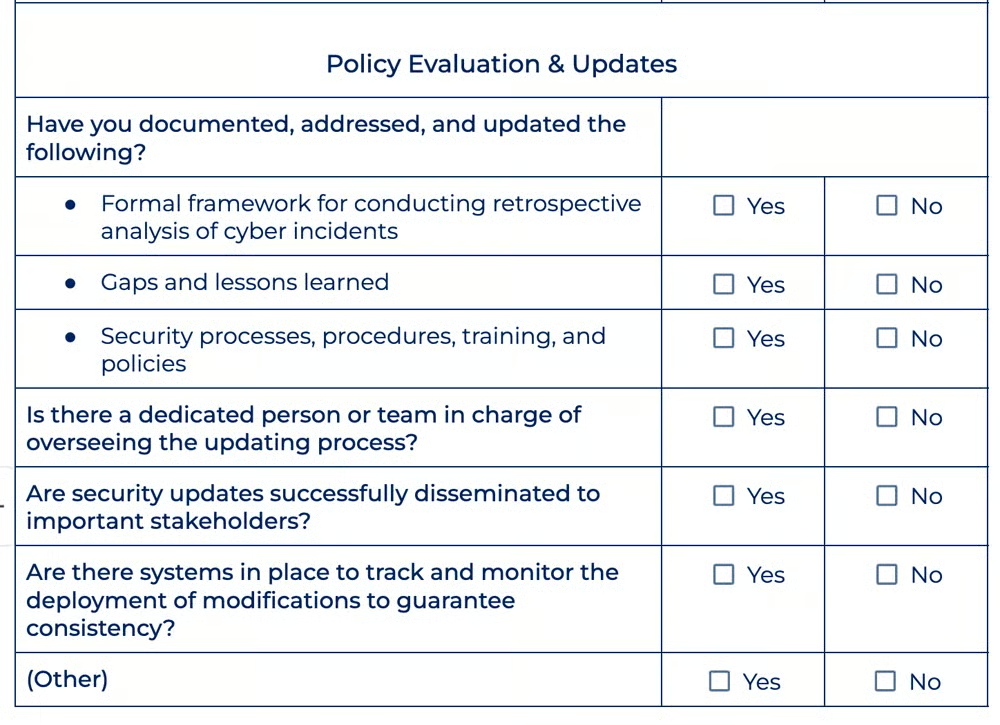
- サイバーインシデントを振り返って分析するための正式なフレームワークを確立していますか?
- 分析で検出されたギャップや得られた教訓を文書化し、セキュリティ対策の更新に反映していますか?
- セキュリティのプロセス、手順、トレーニング、ポリシーを定期的に見直し、更新していますか?
- プロセスの更新を監督する担当者またはチームを置いていますか?
- セキュリティの更新情報を重要な関係者に確実に周知していますか?
- 一貫性を確保するため、変更の展開を追跡・監視するシステムがありますか?
ポリシーを評価・更新する方法
ポリシーを評価・更新する際は、得られた教訓に基づいてシステムのプロトコルを確立し、変更に備えます。以下に、ポリシーの分析と更新を効果的に実施するためのガイドラインを示します。
- インシデントの詳細を文書化する:攻撃の性質、影響を受けたシステムやデータ、事象のタイムライン、実施した対応手順を記録します。IT部門、セキュリティ部門、事業部門など、すべての関係者からフィードバックを収集します。
- 徹底的な根本原因分析を実施する:ソフトウェアの脆弱性、設定ミス、内部関係者の脅威、セキュリティ意識の不足など、インシデントに寄与した技術的・人的要因をすべて調査します。
- 現在のセキュリティプロトコルの有効性を評価する:インシデントによって明らかになった組織のセキュリティ態勢のギャップを特定し、既存の対策が適切に実施されていたか確認します。追加の制御を導入する必要があるか判断します。
- 得られた教訓に基づいて改善点を特定する:是正措置と改善活動を実施してセキュリティ上のギャップを解消し、制御を強化するとともに、組織内のセキュリティに関する知識と対応準備を高めます。
- セキュリティプロトコル、トレーニング、ポリシーを更新する:インシデントの検知、封じ込め、根絶、復旧の各業務の適時性と有効性に加え、コミュニケーション上のギャップを評価します。手順を合理化・自動化する方法を特定します。
以下は、チェックリストのポリシー評価・更新部分の抜粋です。
まとめ:強固なSaaSセキュリティチェックリストを作成する
上記の手順に従うことで、脅威対策、規制コンプライアンス、データ継続性を含む、強固なセキュリティ態勢の基盤を構築できます。SaaSセキュリティには継続的な警戒が必要です。最適なセキュリティレベルを維持しながら、新たに出現するサイバーセキュリティ脅威に効率的に適応するには、継続的なトレーニング、テスト、監視が欠かせません。
SaaS業界標準で定められた他のセキュリティ手法と併せて、アイデンティティとアクセス管理(IAM)戦略を確認し、データの完全性、可用性、プライバシーを効果的に保護してください。