

















Eine Plattform zum Schutz von Cloud-Workloads (CWPP) schützt Cloud-Workloads vor einer Reihe von Bedrohungen wie Malware, Ransomware, DDoS-Angriffen, Fehlkonfigurationen in der Cloud, Insider-Bedrohungen und Datenschutzverletzungen.
CWPP-Lösungen bieten eine einheitliche Übersicht und Verwaltung für physische Computer, virtuelle Maschinen (VMs), Container und serverlose Anwendungen und tragen so zum Schutz von Ressourcen bei, die für den Betrieb in einer cloudbasierten Anwendung oder einem cloudbasierten Dienst optimiert sind.
Neben der verbesserten Übersicht und Kontrolle über Cloud-Workloads ermöglicht der Einsatz eines CWPP Unternehmen, ihre Sicherheitslage zu stärken und das Risiko von Datenschutzverletzungen und anderen Sicherheitsvorfällen zu senken. Wir werfen zunächst einen detaillierten Blick auf die führenden CWPP-Lösungen und gehen anschließend auf die wichtigsten Kaufkriterien für alle ein, die eine Plattform zum Schutz von Cloud-Workloads suchen.
- AWS GuardDuty: Am besten für AWS-Nutzer
- Check Point CloudGuard: Am besten für den einheitlichen Schutz von Cloud-Workloads
- Illumio Core: Am besten für erweiterte Mikrosegmentierungsfunktionen
- Microsoft Defender for Cloud: Am besten für Azure-Integrationen
- Orca Security: Am besten für erweiterte Cloud-Konfigurationsfunktionen
- Palo Alto Prisma Cloud: Am besten für DevOps-Integration und Containersicherheit
- SentinelOne Singularity Cloud: Am besten für erweiterte Automatisierungsfunktionen
- Sophos Cloud Workload Protection: Am einfachsten zu bedienen
- Trend Micro Deep Security: Am besten für hybride Cloud-Umgebungen
- VMware Carbon Workload: Am besten für virtualisierte Umgebungen
- Wichtige Funktionen von CWPP-Software
- Wie wähle ich die beste CWPP-Software für mein Unternehmen aus?
- Fazit: Die besten CWPP-Lösungen
- Vergleich der führenden Plattformen zum Schutz von Cloud-Workloads (CWPP)
- AWS GuardDuty
- Check Point CloudGuard Workload Protection
- Illumio Core
- Microsoft Defender for Cloud
- Orca Security
- Prisma Cloud by Palo Alto
- SentinelOne Singularity Cloud
- Sophos Cloud Workload Protection
- Trend Micro Deep Security
- VMware Carbon Black Workload
- Wichtige Funktionen von CWPP-Tools
- Wie wähle ich die beste CWPP-Software für mein Unternehmen aus?
- Häufig gestellte Fragen (FAQs)
- So haben wir die besten CWPP-Lösungen ausgewählt
- Fazit: Die besten CWPP-Lösungen
Vergleich der führenden Plattformen zum Schutz von Cloud-Workloads (CWPP)
Hier finden Sie eine Übersicht über CWPP-Lösungen einschließlich der unterstützten Plattformen, der wichtigsten Funktionen, der Alarmgenerierung, des maschinellen Lernens, der Verfügbarkeit kostenloser Testversionen und der Preise.
| CWPP | Unterstützte Plattformen | Wichtige Funktionen | Alarmgenerierung | Maschinelles Lernen | Kostenlose Testversion | Preise |
|---|---|---|---|---|---|---|
| AWS GuardDuty | AWS | Sicherheitsfunktionen zur kontobasierten Bedrohungserkennung, Integration von AWS-Diensten | Ja | Ja | Ja | 1 US-Dollar pro Gigabyte und Monat |
| CloudGuard Workload Protection | AWS, Azure, GCP, VMware | Schwachstellenmanagement, Netzwerksicherheit, Compliance-Management, Bedrohungsinformationen, Multi-Cloud-Umgebungen | Ja | Ja | Ja | Check Point hat keine Preisinformationen für dieses Produkt bereitgestellt. |
| Illumio Core | AWS, Azure, GCP, VMware | Mikrosegmentierung, Workload-Übersicht, Durchsetzung von Richtlinien, Bedrohungserkennung | Ja | Ja | Ja | 7.080 US-Dollar pro Einheit und Jahr. |
| Microsoft Defender for Cloud | Azure, AWS, Google Cloud Platform | Einheitliche CWPP- und CSPM-Sicherheitsfunktionen für alle Plattformen, erweiterte Bedrohungserkennung, Azure-Integration, Compliance-Überwachung, Schwachstellenbewertung | Ja | Ja | Ja | Ab 14,60 US-Dollar pro Server und Monat. |
| Orca Security | AWS, Azure, GCP | Cloud-Konfigurationsfunktionen, Schwachstellenscans, Malware-Erkennung, Verhinderung von Datenlecks | Ja | Ja | Ja | Orca hat keine Preisinformationen für dieses Produkt bereitgestellt. |
| Prisma Cloud by Palo Alto | AWS, Azure, GCP | DevOps-Integration, Compliance-Überwachung, Netzwerksicherheit, Containersicherheit, Verhinderung von Datenverlust | Ja | Ja | Ja | Ab 9.000 US-Dollar jährlich pro 100 Business-Edition-Credits. |
| SentinelOne Singularity Cloud | AWS, Azure, GCP | Erweiterte Automatisierungsfunktionen, Asset-Erkennung, Schwachstellenmanagement, Laufzeitschutz, Bedrohungsinformationen | Ja | Ja | Ja | Ab 36 US-Dollar pro VM-/Kubernetes-Worker-Node und Monat. |
| Sophos Cloud Workload Protection | AWS, Azure, GCP | Benutzerfreundliche Oberfläche, Malware-Schutz, Websicherheit, Verhinderung von Datenverlust, Verhaltensanalyse | Ja | Ja | Ja | Sophos Cloud Workload Protection hat keine Preisinformationen für dieses Produkt bereitgestellt. |
| Trend Micro Deep Security | AWS, Azure, GCP, VMware | Intrusion Prevention, Malware-Schutz, Überwachung der Dateiintegrität, Protokollinspektion, hybride Cloud-Umgebungen | Ja | Ja | Ja | 0,01 US-Dollar pro Host und Stunde |
| VMware Carbon Black Workload | AWS, VMware | Anwendungskontrolle, Änderungsmanagement, Gerätekontrolle, Bedrohungsinformationen, Sicherheit virtualisierter Umgebungen | Ja | Ja | Ja | VMware hat keine Preisinformationen für dieses Produkt bereitgestellt. |
AWS GuardDuty
Am besten für AWS-Dienstnutzer
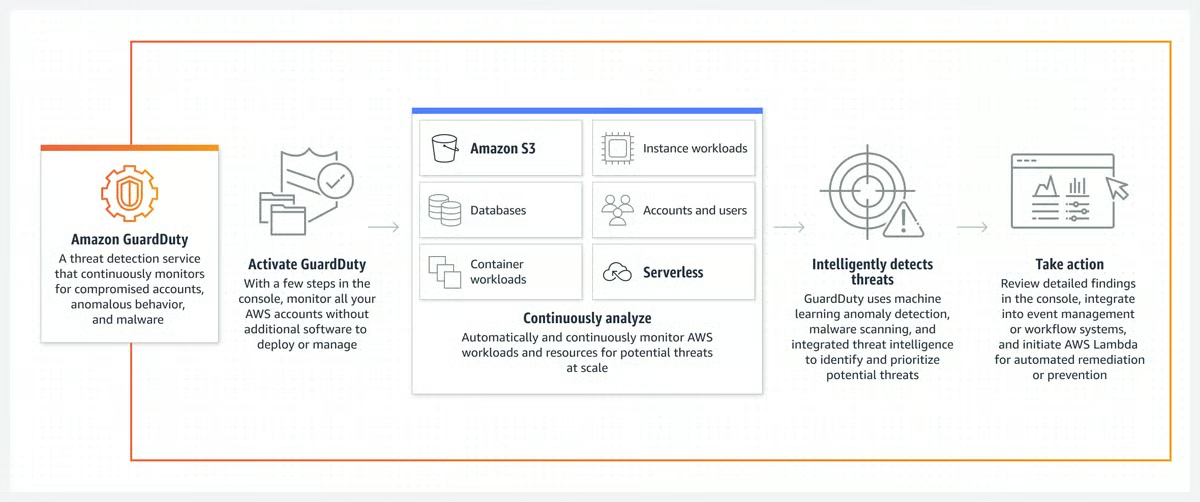
Amazon GuardDuty ist eine Cloud-Sicherheitslösung, die mithilfe maschinellen Lernens Bedrohungen für Ihre AWS-Dienste erkennt. Sie überwacht kontinuierlich Ihre Amazon-Web-Services-Konten und -Workloads und liefert umfassende Sicherheitserkenntnisse zur Übersicht und Abwehr.
GuardDuty kombiniert maschinelles Lernen, Anomalieerkennung, Netzwerküberwachung und die Identifizierung schädlicher Dateien mit Quellen von AWS und Drittanbietern, um Workloads und Daten in AWS zu schützen. GuardDuty erfasst Daten aus verschiedenen Quellen, darunter AWS-CloudTrail-Protokolle, VPC-Flow-Logs, DNS-Logs, Amazon-S3-Logs, Amazon-EC2-Logs und AWS Config. Die Daten werden nahezu in Echtzeit erfasst, sodass GuardDuty Bedrohungen schnell erkennen kann. Anschließend analysiert die Lösung die erfassten Daten mithilfe maschinellen Lernens. GuardDuty generiert Warnungen für alle potenziellen Bedrohungen, die es erkennt. Diese Warnungen werden an den Nutzer gesendet, damit er sie untersuchen und Maßnahmen zur Behebung ergreifen kann, wenn tatsächlich eine Bedrohung vorliegt.
Preise
- Die standardmäßige Serviceabdeckung beginnt bei 1,00 US-Dollar pro Gigabyte und Monat.
- Die Preise variieren je nach Datenquelle, Region und Änderungen Ihrer AWS-Aktivitäten im Zusammenhang mit den Workloads.
- AWS bietet verschiedene Preisoptionen, die hier berechnet werden.
Funktionen
- Bietet einen vollständig verwalteten Dienst, der Zeit und Ressourcen spart, ohne dass Hardware oder Software installiert oder verwaltet werden muss
- Bietet eine breite Palette an Bedrohungserkennung
- Nutzt maschinelles Lernen zur Datenanalyse
- Generiert Warnungen für alle potenziellen Bedrohungen, die erkannt werden
- Ermöglicht Nutzern, Probleme durch Aktualisieren von Sicherheitsrichtlinien, Ändern von Passwörtern oder Deaktivieren eines Kontos zu beheben
Vorteile
- Funktioniert am besten mit anderen AWS-Ressourcen
- Kann eine breite Palette von Bedrohungen erkennen, darunter Malware, Ransomware, Datenschutzverletzungen, Denial-of-Service-Angriffe, Insider-Bedrohungen und Fehlkonfigurationen in der Cloud
- Einfach zu bedienen, da Nutzer GuardDuty-Richtlinien über die AWS-Managementkonsole oder die AWS-Befehlszeilenschnittstelle erstellen und verwalten können
- Kostengünstig: Kunden zahlen nur für die von ihnen genutzten Ressourcen
Nachteile
- Nicht in der Lage, alle Bedrohungen zu erkennen; AWS GuardDuty sollte zusammen mit anderen Systemen zur Sicherheitserkennung eingesetzt werden
- Kann Fehlalarme erzeugen
- Unterstützt nur AWS-native Umgebungen
- Nach dem Versand von Warnungen per E-Mail erfolgen Patching und Zuordnung nicht automatisch
[missing image]
Check Point CloudGuard Workload Protection
Am besten für den einheitlichen Schutz von Cloud-Workloads
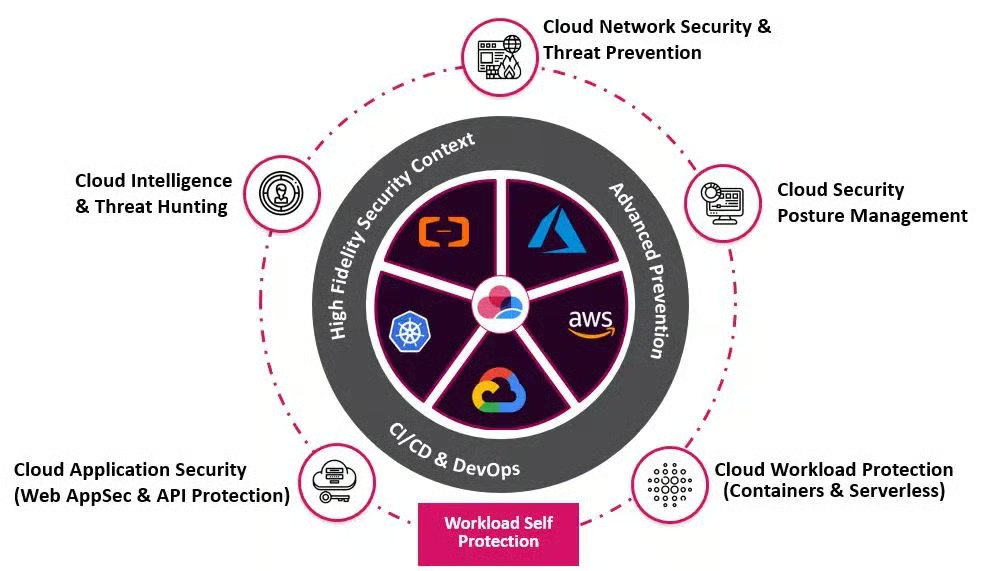
CloudGuard ist eine vollständig automatisierte und umfassende cloudnative Workload-Sicherheitslösung von Check Point. Von der Entwicklung bis zur Laufzeit ermöglicht sie eine einheitliche Übersicht, Compliance und Bedrohungsprävention für Apps, APIs und Microservices, einschließlich K8s-Containern und serverlosen Betriebsumgebungen.
CloudGuard Workload Protection umfasst außerdem ein breites Spektrum an Funktionen wie Schwachstellenüberwachung, Netzwerksicherheit, Compliance-Management und fortschrittliche Bedrohungsinformationen. Die Kompatibilität mit zahlreichen Cloud-Plattformen sowie die robusten Sicherheitsfunktionen machen die Lösung zu einer ausgezeichneten Option für Unternehmen, die einen umfassenden Schutz von Cloud-Workloads suchen.
Preise
- Check Point hat keine Preisinformationen für dieses Produkt bereitgestellt. Sie können sich jedoch an den Vertrieb von Check Point wenden, um ein individuelles Angebot zu erhalten.
Funktionen
- Durchsucht und bewertet Cloud-Workloads kontinuierlich, um Schwachstellen und Fehlkonfigurationen zu identifizieren und so eine proaktive Behebung zu ermöglichen.
- Durch integrierte Compliance-Vorlagen und automatisierte Prüfungen trägt die Lösung zur Einhaltung gesetzlicher Vorgaben bei, indem sie Sicherheitslücken überwacht und behebt.
- Schützt Ihre Cloud-Workloads vor ausgeklügelten Angriffen, indem bekannte und unbekannte Bedrohungen erkannt und blockiert werden.
- Unterstützt automatische Skalierung.
- Reguliert den Datenverkehr und wendet Sicherheitsrichtlinien auf Workload-Ebene durch Netzwerksegmentierung und Mikrosegmentierung an.
Vorteile
- Unterstützt mehrere Cloud-Plattformen, darunter AWS, Azure, Google Cloud Platform und VMware
- Nutzt fortschrittliche Bedrohungsinformationen in Echtzeit und maschinelles Lernen, um Bedrohungen zu erkennen und abzuwehren sowie komplexe Angriffe wie Malware, Botnetze und Zero-Day-Bedrohungen zu blockieren, wodurch eine schnelle Reaktion auf neue Gefahren sichergestellt wird
- Ermöglicht Unternehmen, Netzwerkaktivitäten für Sicherheits- und Compliance-Anforderungen zu überwachen und zu analysieren, indem eine detaillierte Übersicht über Netzwerkverkehr und Kommunikationsmuster bereitgestellt wird
- Integriert sich optimal in andere Sicherheitslösungen von Check Point, was zu einer umfassenden Sicherheitslage in der gesamten Netzwerkinfrastruktur des Unternehmens führt
- Automatisiert Sicherheitsprüfungen, optimiert Audit-Prozesse und stellt Compliance-Berichte bereit, wodurch das Compliance-Management vereinfacht wird
Nachteile
- Für die Implementierung sind möglicherweise Schulungen oder spezialisierte Ressourcen sowie Kenntnisse und Verständnis von Konzepten der Netzwerksicherheit erforderlich. Zudem gibt es eine Lernkurve, um die Funktionen effektiv zu nutzen
- Die Preise steigen jährlich und könnten für Unternehmen teuer werden
- Einige Nutzer haben von einer langsamen Benutzeroberfläche berichtet
Siehe die führenden Cloud-Access-Security-Broker-(CASB)-Lösungen
Illumio Core
Am besten für erweiterte Mikrosegmentierungsfunktionen
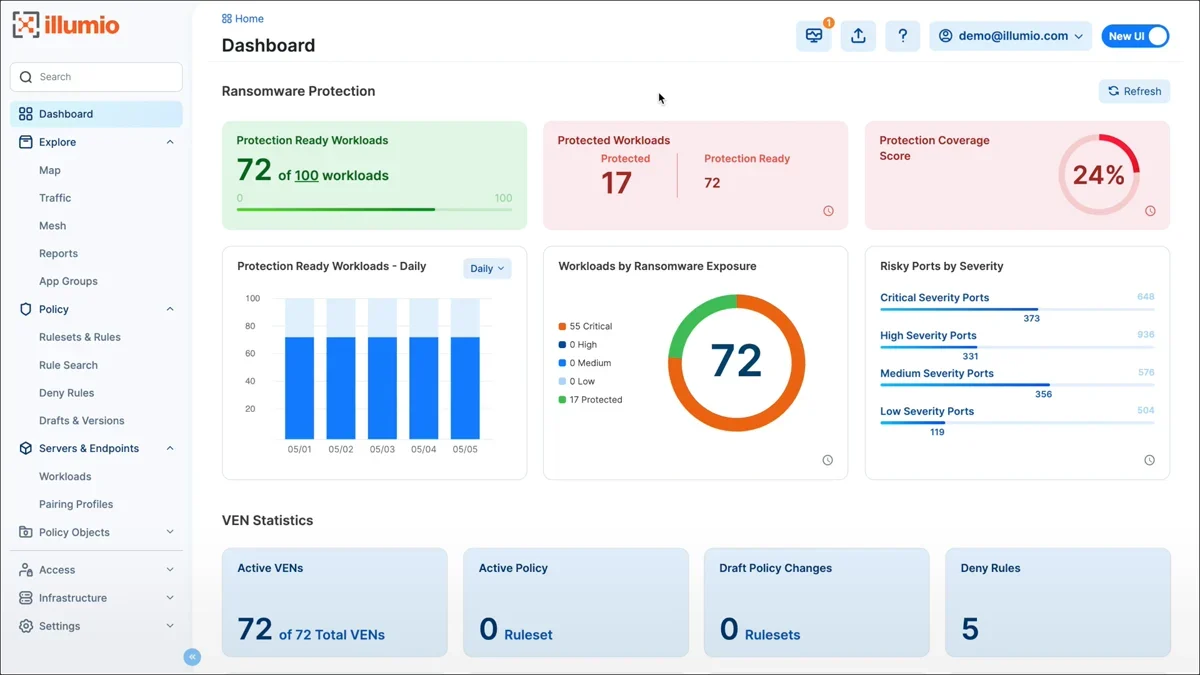
Illumio Core zeichnet sich als leistungsstarke CWPP-Lösung mit umfassenden Mikrosegmentierungsfunktionen, Workload-Übersicht und Bedrohungserkennung in Echtzeit aus. Für Unternehmen, die einen verbesserten Schutz von Cloud-Workloads wünschen, ist die Lösung aufgrund ihrer Fähigkeit zur granularen Sicherheitsverwaltung, zur Anpassung an dynamische Workloads und zur Vereinfachung der Übersicht eine ideale Option. Zwar sind eine Lernkurve und einige Integrationsprobleme zu berücksichtigen, doch die Vorteile einer höheren Sicherheit und eines optimierten Managements machen Illumio Core zu einer wertvollen Lösung für den Schutz von Cloud-Workloads in dynamischen Umgebungen.
Preise
- Die Preise für Illumio-Core-Einheiten beginnen bei 7.080 US-Dollar für 50 geschützte Workloads und 25 Ports pro Jahr.
- Amazon Marketplace bietet ebenfalls einige Preisinformationen.
Funktionen
- Ermöglicht durch die Implementierung von Mikrosegmentierung eine granulare Sicherheitskontrolle über den Netzwerkverkehr
- Bietet eine Übersicht über Workloads.
- Entwirft und implementiert Sicherheitsrichtlinien auf Grundlage der Eigenschaften von Workloads, wodurch die Angriffsfläche verringert und die laterale Ausbreitung von Bedrohungen minimiert wird.
- Bedrohungserkennung in Echtzeit.
- Gewährleistet durch nahtlose Skalierbarkeit in Cloud-Umgebungen einen konsistenten Schutz, während sich Ihre Infrastruktur weiterentwickelt.
Vorteile
- Vermittelt Nutzern eine umfassende Perspektive auf Cloud-Workloads, erleichtert die Übersicht und unterstützt ein effektives Sicherheitsmanagement
- Passt Sicherheitsrichtlinien automatisch an, wenn sich Workloads ändern oder migrieren, und gewährleistet so kontinuierlichen Schutz ohne manuelle Neukonfiguration
- Die Mikrosegmentierungsfunktionen von Illumio Core ermöglichen eine präzise Kontrolle über den Netzwerkverkehr
Nachteile
- Um die anspruchsvollen Funktionen von Illumio Core vollständig zu nutzen, sind möglicherweise fortgeschrittene Ressourcen und Schulungen erforderlich, insbesondere beim Entwurf komplexer Mikrosegmentierungsimplementierungen
- Für eine reibungslose Installation können die Integration in die bestehende Netzwerkinfrastruktur zusätzliche Konfiguration und Abstimmung erfordern
Microsoft Defender for Cloud
Am besten für Azure-Integrationen
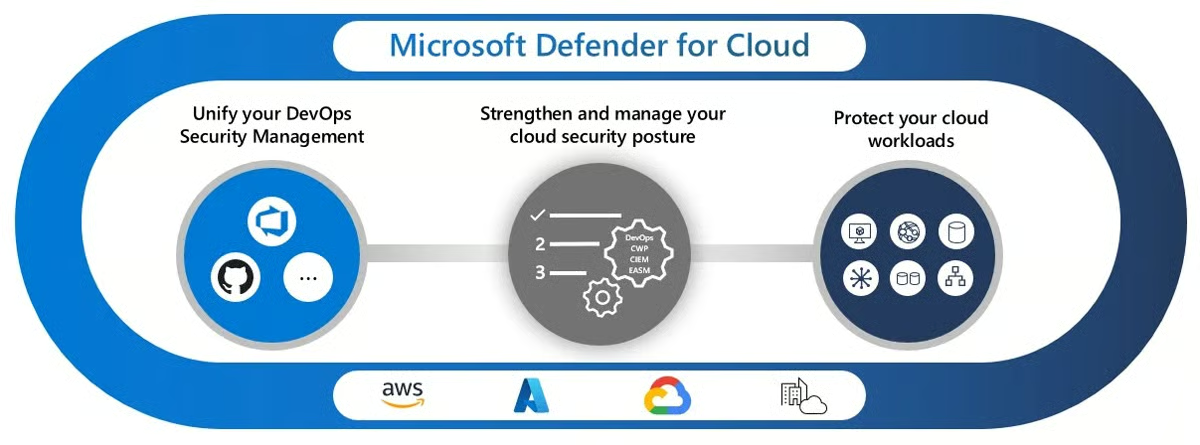
Microsoft Defender for Cloud kombiniert fortschrittliche Bedrohungserkennung, Schwachstellenbewertung und adaptive Sicherheitsmaßnahmen, die speziell für Azure-Workloads entwickelt wurden. Die native Azure-Integration, Bedrohungsinformationen in Echtzeit und adaptive Sicherheitsregeln machen die Lösung zu einer ausgezeichneten Option für Unternehmen, die einen leistungsstarken Schutz von Cloud-Workloads innerhalb des Azure-Ökosystems suchen. Die Konzentration von Microsoft Defender for Cloud auf Azure und die Komplexität der Bereitstellung können zwar zusätzliche Überlegungen erfordern, doch die Vorteile der Nutzung von Microsofts Erfahrung und integrierten Sicherheitsfunktionen machen die Lösung zu einer attraktiven Alternative für den Schutz von Cloud-Workloads.
Preise
- Ab 14,60 US-Dollar pro Server und Monat. Informieren Sie sich über die verschiedenen Preispläne von Microsoft Azure hier.
Funktionen
- Fortschrittliche Bedrohungserkennung
- Azure-Integration
- Compliance-Überwachung
- Schwachstellenbewertung
- Dynamische Sicherheitskontrollen
Vorteile
- Passt Sicherheitsrichtlinien dynamisch an das Verhalten von Workloads an, reduziert Fehlalarme und ermöglicht eine präzise Reaktion auf Bedrohungen
- Erfasst und analysiert Protokolle aus verschiedenen Quellen und ermöglicht so eingehende Untersuchungen, Bedrohungssuche und verwertbare Erkenntnisse zu Sicherheitsereignissen
- Gewährleistet die Einhaltung von Branchenvorschriften und -standards durch Compliance-Bewertungen, Audit-Trails und Berichtsfunktionen
- Nutzt fortschrittliches maschinelles Lernen und Verhaltensanalysen, um schädliche Aktivitäten zu erkennen und zu blockieren
- Führt kontinuierliche Schwachstellenscans von Cloud-Workloads durch, hebt potenzielle Sicherheitslücken hervor und gibt Empfehlungen für deren Behebung
- Nahtlose Integration in Azure
Nachteile
- Während Defender for Cloud gut für Azure-Workloads geeignet ist, benötigen Unternehmen mit Multi-Cloud-Umgebungen möglicherweise zusätzliche Sicherheitslösungen, um Nicht-Azure-Plattformen abzudecken
- Die Implementierung und Konfiguration von Defender for Cloud kann eine sorgfältige Planung und Abstimmung erfordern, insbesondere bei Unternehmen mit komplexen Cloud-Architekturen
Orca Security
Am besten für erweiterte Cloud-Konfigurationsfunktionen
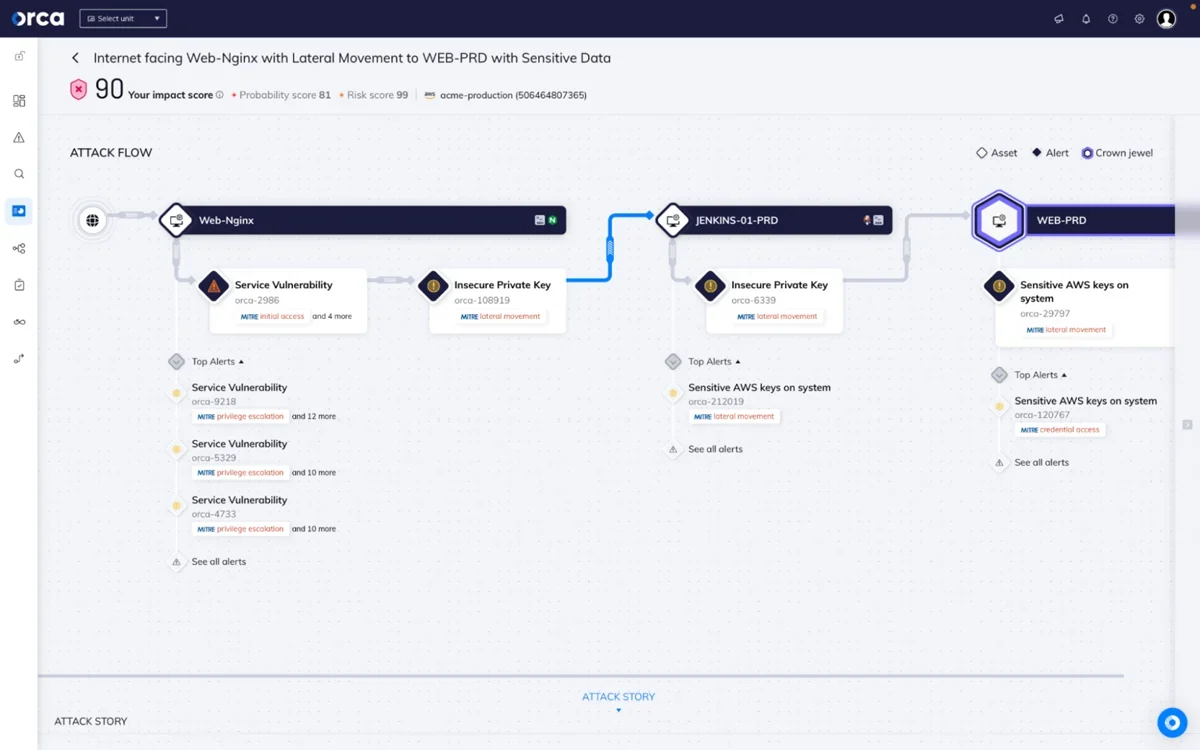
Orca Security bietet erstklassige Cloud-Konfigurationssicherheit, Schwachstellenmanagement und vollständige Übersicht über zahlreiche Cloud-Plattformen. Die umfassende Cloud-Übersicht, der agentenlose Ansatz und die kontinuierlichen Überwachungsfunktionen machen die Lösung zu einer attraktiven Option für Unternehmen, die einen umfassenden Schutz von Cloud-Workloads suchen. Auch wenn eine Lernkurve besteht und die Übersicht auf Netzwerkebene begrenzt ist, machen die Vorteile eines besseren Sicherheitsniveaus, Schwachstellenmanagement, und der Compliance-Überwachung Orca Security zu einer attraktiven Lösung für den effizienten Schutz Ihrer Cloud-Workloads.
Preise
- Orca Security hat keine Preisinformationen für diesen Dienst bereitgestellt. Sie können sich jedoch an den Vertrieb von Orca Security wenden, um individuelle Angebote zu erhalten.
Funktionen
- Überprüft Cloud-Setups kontinuierlich auf Fehlkonfigurationen, Probleme bei der Zugriffskontrolle und andere Sicherheitslücken, die Angreifer ausnutzen könnten.
- Führt gründliche Schwachstellenscans von Cloud-Workloads durch, findet potenzielle Schwachstellen und liefert umsetzbare Erkenntnisse für deren Behebung.
- Bietet fortschrittliche Techniken zur Malware-Erkennung, um bekannte und unbekannte Malware-Bedrohungen in Cloud-Workloads zu identifizieren und so eine proaktive Erkennung und Abwehr zu gewährleisten.
- Erkennt die Offenlegung sensibler Daten und unterstützt die Vermeidung von Datenlecks, indem die Lösung potenzielle Datenpannen in Echtzeit überwacht und entsprechende Warnungen ausgibt.
- Überwacht Konfigurationen kontinuierlich und erstellt Compliance-Berichte.
Vorteile
- Bietet umfassende Einblicke in Cloud-Workloads, einschließlich Assets, Konfigurationen und Schwachstellen, und ermöglicht so ein effektiveres Sicherheitsmanagement
- Funktioniert ohne Agents, wodurch Bereitstellungsschwierigkeiten und Ressourcenaufwand reduziert werden und gleichzeitig eine reibungslose Verbindung mit Cloud-Umgebungen gewährleistet ist
- Ermöglicht die Erkennung und Reaktion auf Sicherheitsbedrohungen in Echtzeit und minimiert durch kontinuierliche Überwachung mögliche Schäden und Ausfallzeiten
Nachteile
- Da Orca Security eine agentenlose Lösung ist, konzentriert sie sich auf die Übersicht auf Workload-Ebene und bietet im Vergleich zu netzwerkbasierten Sicherheitstechnologien möglicherweise nur begrenzte Einblicke auf Netzwerkebene
- Um Orca Security vollständig zu nutzen, sind möglicherweise fortgeschrittene Ressourcen und Schulungen erforderlich, insbesondere bei der Konfiguration komplexer Sicherheitsrichtlinien
Außerdem lesenswert: 13 Best Practices für Cloud-Sicherheit im Jahr 2023
Prisma Cloud by Palo Alto
Am besten für DevOps-Integration und Containersicherheit
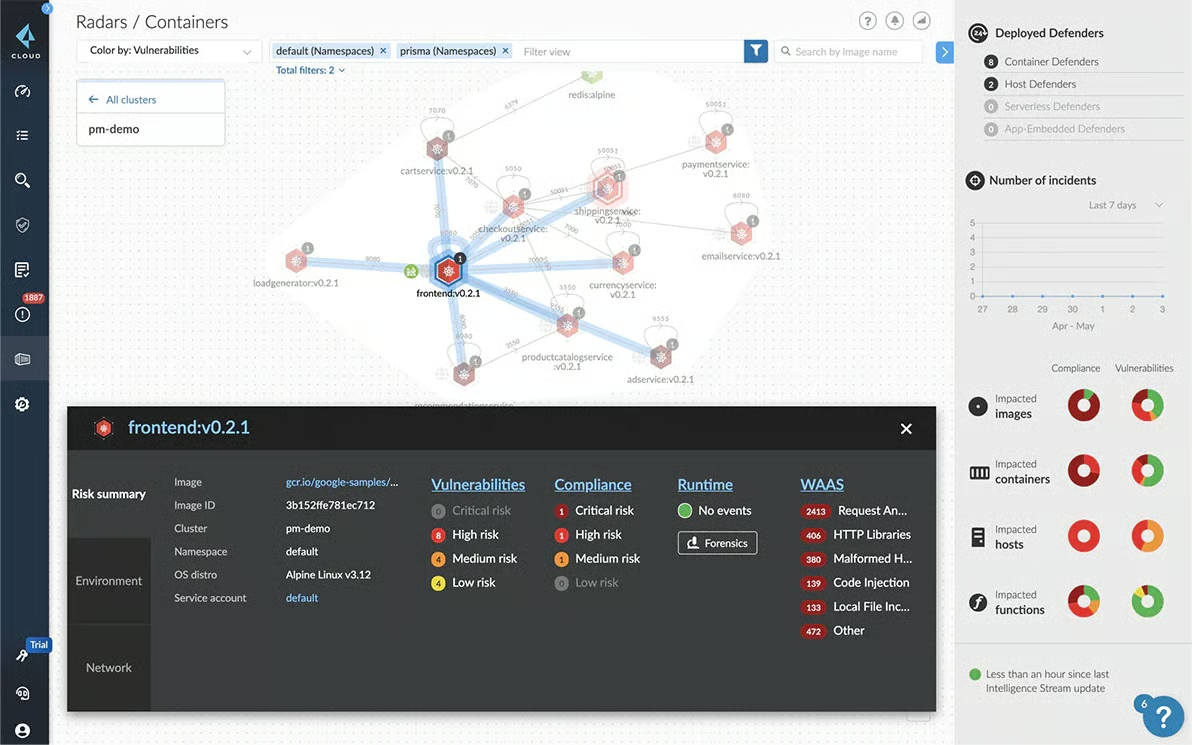
Prisma Cloud von Palo Alto Networks bietet umfassende Cloud-Sicherheit, Containersicherheit, Compliance-Überwachung und Data Loss Prevention. Die starke DevOps-Integration, die Funktionen zur Containersicherheit und der umfassende Schutz von Cloud-Umgebungen machen die Lösung zu einer leistungsstarken Option für Unternehmen, die einen erstklassigen Schutz von Cloud-Workloads suchen. Auch wenn die Lösung in kleineren Umgebungen komplexer sein kann, machen die Vorteile umfassender Cloud-Sicherheit und von Containersicherheit Prisma Cloud zu einer attraktiven Lösung für den Schutz von Cloud-Workloads und containerisierten Umgebungen.
Preise
- Beginnt bei 9.000 US-Dollar pro Jahr und 100 Credits der Business Edition.
- Informieren Sie sich hier über den Preisleitfaden für Prisma Cloud von Palo Alto oder besuchen Sie den AWS Marketplace für weitere Preisinformationen.
Funktionen
- Compliance-Berichte und -Überwachung in Echtzeit
- Netzwerk- und Containersicherheit
- Schwachstellenmanagement
- Datensicherheit und Data Loss Prevention
- Integration in DevOps-Pipelines
Vorteile
- Integriert sich in DevOps-Pipelines und bietet Sicherheits-, Bedrohungserkennungs- und Compliance-Prüfungen über den gesamten Softwareentwicklungslebenszyklus hinweg, sodass Unternehmen sichere und konforme Apps erstellen können
- Bietet umfassenden Schutz von Cloud-Workloads durch Netzwerk- und Containersicherheit, Schwachstellenmanagement, Compliance-Überwachung und Data Loss Prevention
- Bietet Sicherheitsfunktionen, mit denen Unternehmen Angriffe in Cloud-Netzwerken und containerisierten Umgebungen erkennen und abwehren können
- Liefert Compliance-Bewertungen und -Berichte in Echtzeit, um die Einhaltung von Branchenstandards und Gesetzen zu gewährleisten
- Scannt Cloud-Workloads und Container kontinuierlich auf Schwachstellen, identifiziert potenzielle Sicherheitslücken und liefert umsetzbare Erkenntnisse für deren Behebung
- Überwacht sensible Daten in Cloud-Workloads, Containern und Speicher-Repositorys, um Datenlecks zu vermeiden und Datenschutzvorschriften durchzusetzen
- Bietet umfassende Sicherheit für containerisierte Umgebungen, einschließlich Laufzeitschutz, Schwachstellenscans und Konfigurationsmanagement für containerisierte Workloads
Nachteile
- Die umfangreichen Funktionen eignen sich möglicherweise ideal für größere oder komplexere Umgebungen, während kleinere Unternehmen mit einfacheren Infrastrukturen die Bereitstellung und den Betrieb als schwieriger empfinden könnten.
Siehe die führenden Tools für Schwachstellenscans von Cloud-, Container- und Data-Lake-Umgebungen
SentinelOne Singularity Cloud
Am besten für erweiterte Automatisierungsfunktionen
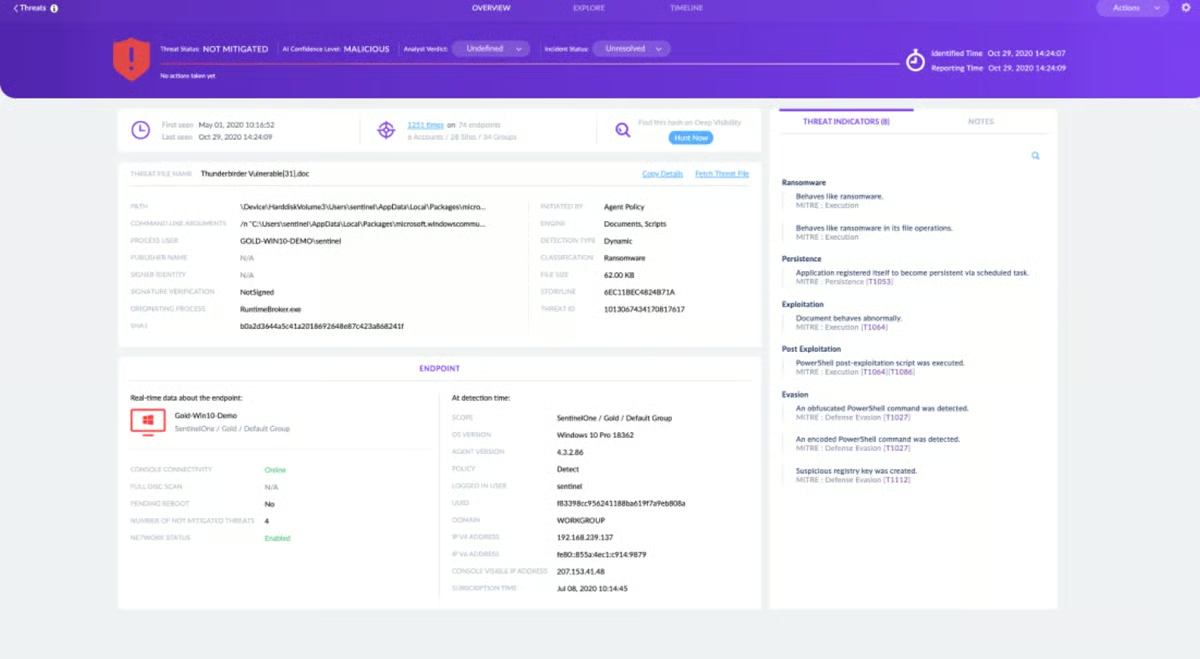
Singularity Cloud von SentinelOne konzentriert sich darauf, die Laufzeiterkennung und -reaktion für Cloud-VMs, Container und Kubernetes-Cluster zu vereinfachen und so maximale Übersicht, Sicherheit und Agilität zu gewährleisten. Singularity Cloud schützt mit seiner KI-gestützten Strategie, Skalierbarkeit und intelligenten Automatisierung vor neuen Cyberbedrohungen. Die Vorteile einer leistungsstarken Bedrohungserkennung, adaptiver Sicherheitskontrollen und umfassender Übersicht machen Singularity Cloud zu einer attraktiven Lösung für den zuverlässigen Schutz Ihrer Cloud-Workloads – insbesondere für Unternehmen, die eine KI-gestützte CWPP-Lösung mit verbesserter Bedrohungserkennung, adaptiven Sicherheitskontrollen und vollständiger Übersicht über Cloud-Umgebungen suchen.
Preise
- Beginnt bei 36 US-Dollar pro VM/Kubernetes-Worker-Knoten und Monat.
- Wenden Sie sich an den Vertrieb von SentinelOne für individuelle Pläne und Preise.
Funktionen
- Fortschrittliche Bedrohungserkennung mithilfe von KI
- Bietet vollständige Einblicke in Cloud-Workloads und ermöglicht es Nutzern, Aktivitäten, Netzwerkverbindungen und Ressourcennutzung zu überwachen sowie detaillierte Sicherheitskontrollen bereitzustellen
- Automatisiert die Durchsetzung von Richtlinien, überwacht Konfigurationsänderungen und erstellt Compliance-Berichte für verschiedene regulatorische Anforderungen
- Umfasst umfangreiche Automatisierungsfunktionen, die schnellere Sicherheits-Workflows, eine proaktive Reaktion auf Bedrohungen und eine effektive Ressourcenzuweisung ermöglichen
- Integriert sich problemlos in gängige Cloud-Plattformen und Sicherheitsprodukte von Drittanbietern und ermöglicht so eine einfache Bereitstellung und bedarfsgerechte Erweiterung
Vorteile
- Erkennt fortschrittliche Bedrohungen mithilfe KI-gestützter Algorithmen und Verhaltensanalysen, und bietet so Echtzeitschutz für Ihre Cloud-Workloads
- Passt sich dynamisch an Sicherheitsrichtlinien an, um eine optimale Sicherheit zu gewährleisten, ohne regulatorische Anforderungen zu beeinträchtigen
- Liefert eine effiziente und zuverlässige Leistung, wenn die Infrastruktur wächst, und ist für die Skalierung in verschiedenen Cloud-Umgebungen ausgelegt
Nachteile
- Um Singularity Cloud vollständig zu nutzen, sind möglicherweise fortgeschrittene Ressourcen und Schulungen erforderlich, insbesondere bei der Konfiguration komplexer Sicherheitsrichtlinien
- Die Integration in bestehende Cloud-Infrastrukturen und Workflows kann eine sorgfältige Planung und Abstimmung erfordern, insbesondere bei Unternehmen mit komplexen Cloud-Architekturen
Sophos Cloud Workload Protection
Am besten für die benutzerfreundliche Oberfläche
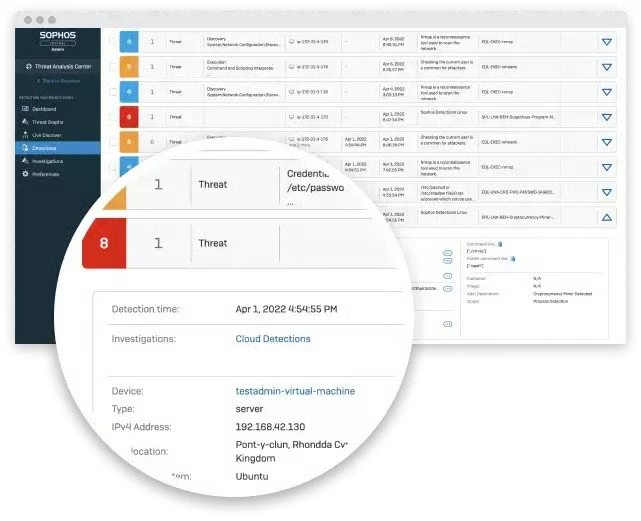
Sophos Cloud Workload Protection bietet Unternehmen jeder Größe dank seiner benutzerfreundlichen Oberfläche, umfassenden Sicherheitsfunktionen und Integrationsmöglichkeiten einen effizienten Schutz von Cloud-Workloads. Auch wenn die Möglichkeiten zur erweiterten Anpassung begrenzt sind und Integrationsprobleme bestehen, ist Sophos Cloud Workload Protection aufgrund der Vorteile einer optimierten Verwaltung, leistungsstarker Sicherheitsfunktionen und zeitnaher Bedrohungsinformationen eine attraktive Alternative für den effizienten Schutz Ihrer Cloud-Workloads.
Preise
- Sophos hat keine Preisinformationen für dieses Produkt bereitgestellt. Sie können jedoch Sophos Cloud Workload Protection besuchen, um ein individuelles Angebot zu erhalten.
Funktionen
- Ermöglicht dank seiner Extended-Detection-and-Response-(XDR)-Funktionen vollständige Übersicht über Hosts, Container, Endpoints, Netzwerke und Cloud-Dienste.
- Erkennt Bedrohungen wie Container-Escapes, Kernel-Exploits und Versuche zur Rechteausweitung mithilfe cloudnativer verhaltensbasierter Erkennung und Exploit-Erkennung zur Laufzeit.
- Vereinfacht die Verfahren zur Untersuchung von Bedrohungen, priorisiert die Erkennung von Vorfällen mit hohem Risiko und fasst zugehörige Ereignisse zusammen.
- Verbindet Hosts über die integrierte Live Response mit einer sicheren Befehlszeilenschnittstelle zur Bereinigung.
Vorteile
- Bietet eine umfassende Plattform für die Sicherheit von Cloud-Workloads, einschließlich Anti-Malware, Firewall, Intrusion Prevention und Webfilterung
- Nutzt die globalen Bedrohungsinformationen von SophosLabs, um neue Angriffe proaktiv zu erkennen und abzuwehren
- Bietet eine benutzerfreundliche Oberfläche und ein zentrales Administrationspanel, um die Bereitstellung, Überwachung und Durchsetzung von Richtlinien für Cloud-Workloads zu vereinfachen
- Unterstützt die Einhaltung von Branchenvorschriften durch Compliance-Bewertungen, Berichtstools und die automatisierte Durchsetzung von Richtlinien
- Integriert sich in DevOps-Workflows und ermöglicht so eine bessere Automatisierung, schnellere Sicherheitsabläufe und umfassendere Einblicke in Cloud-Workloads
Nachteile
- Der Umfang der Anpassungsmöglichkeiten von Sophos Cloud Workload Protection kann im Vergleich zu spezielleren CWPP-Lösungen begrenzt sein, insbesondere für Unternehmen mit sehr spezifischen Sicherheitsanforderungen
- Sophos Cloud Workload Protection bietet zwar zahlreiche Sicherheitsfunktionen, doch die Integration in Sicherheitssysteme von Drittanbietern kann zusätzliche Konfiguration und Abstimmung erfordern
Trend Micro Deep Security
Am besten für hybride Cloud-Umgebungen
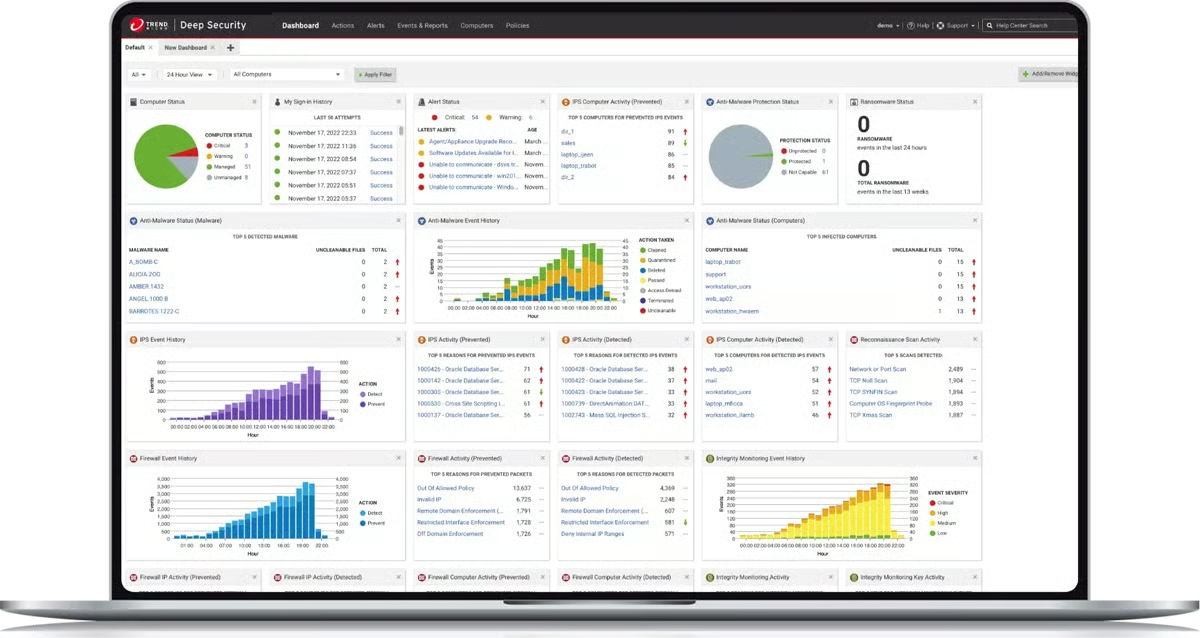
Trend Micro Deep Security schützt Cloud-Workloads durch seine erweiterten Sicherheitsfunktionen, umfassende Transparenz und automatisierten Compliance-Prozesse. Die Implementierung in kleineren Umgebungen kann zwar schwieriger sein, doch die Vorteile der robusten Sicherheit, der Echtzeit-Bedrohungsinformationen und des automatisierten Compliance-Managements machen Trend Micro Deep Security zu einer überzeugenden Wahl für Unternehmen, die mehr Cloud-Sicherheit anstreben.
Trend Micro Deep Security bietet umfassende Workload-Sicherheit in hybriden Cloud-Umgebungen wie privaten und öffentlichen Clouds. Die fortschrittlichen Sicherheitsfunktionen der Plattform, etwa hostbasierte Intrusion Prevention, Firewall, Anti-Malware und Schwachstellenmanagement, lassen sich systematisch in zahlreiche Cloud-Umgebungen integrieren und gewährleisten so einheitlichen Schutz und Compliance. Trend Micro Deep Security bietet außerdem zentrale Transparenz und Administration, sodass Unternehmen ihre hybriden Cloud-Workloads über eine einzige Oberfläche schützen und überwachen können. Dank seiner Anpassungsfähigkeit und der Unterstützung hybrider Cloud-Architekturen eignet sich die Lösung gut für Unternehmen, die eine Mischung verschiedener Bereitstellungsmethoden nutzen.
Preise
- Trend Micro hat keine Preisinformationen für diesen Service bereitgestellt. Sie können sich jedoch an den Vertrieb wenden, um ein individuelles Angebot zu erhalten.
- Alternativ bietet der AWS Marketplace einige Preisinformationen. Die Preise beginnen bei 0,01 US-Dollar pro Host und Stunde für Mikro-, kleine oder mittlere Einheitstypen.
Funktionen
- Erweiterte Sicherheitsfunktionen
- Integrationen mit verschiedenen Cloud-Umgebungen
- Virtuelles Patching
- Echtzeit-Erkennung und -Abwehr von Bedrohungen
- Automatisierte Compliance-Überwachung
- Kontinuierliche Schwachstellenscans
- Granulare Transparenz über Cloud-Workloads
Vorteile
- Trend Micro Deep Security bietet ein umfassendes Set an Sicherheitsfunktionen, das vollständigen Schutz vor einer Vielzahl von Bedrohungen gewährleistet
- Die Plattform ermöglicht dank des umfangreichen Bedrohungsinformationsnetzwerks von Trend Micro schnelle Upgrades und proaktiven Schutz vor neuen Bedrohungen
- Die Software automatisiert Compliance-Management-Prozesse, spart dadurch Zeit und gewährleistet die Einhaltung von Vorschriften
- Gut für hybride Cloud-Umgebungen geeignet
Nachteile
- Um die Lösung vollständig zu nutzen, sind möglicherweise fortgeschrittene Ressourcen und Schulungen erforderlich, insbesondere bei der Implementierung komplexerer Sicherheitsrichtlinien
- Die Integration in bestehende Cloud-Infrastrukturen und -Abläufe kann zusätzliche Ressourcen und Kompetenzen erfordern, insbesondere bei Unternehmen mit komplexen Cloud-Umgebungen
VMware Carbon Black Workload
Am besten für virtualisierte Umgebungen
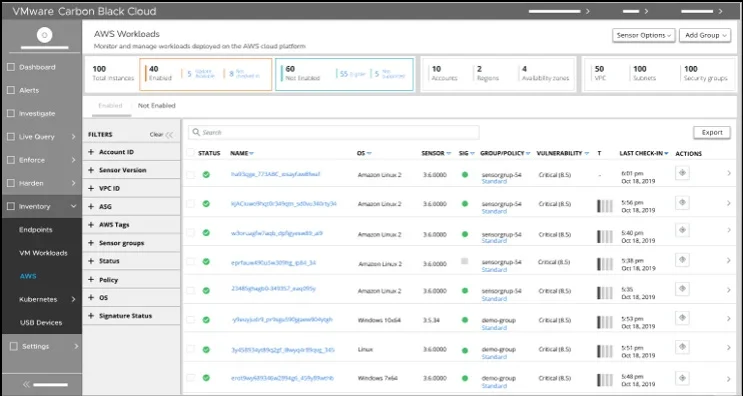
VMware Carbon Black Workload bietet Unternehmen, die ihre Workloads schützen möchten, dank granularer Anwendungskontrolle, Echtzeitfunktionen zur Bedrohungsabwehr und nahtloser Integration in das VMware-Ökosystem umfassenden Schutz. Die Skalierbarkeit und Flexibilität von VMware Carbon Black Workload machen die Lösung besonders geeignet für virtualisierte Umgebungen, die häufig eine dynamische Zuweisung und Verwaltung von Ressourcen erfordern. Die Lösung kann sich an wechselnde Anforderungen virtualisierter Workloads anpassen und lässt sich unkompliziert in bestehende Virtualisierungsinfrastrukturen integrieren.
Die wichtigsten Funktionen von Carbon Black Workload, darunter Anwendungsmanagement, Echtzeit-Schutz vor Angriffen und Überwachung der Dateiintegrität, machen die Lösung zu einer ausgezeichneten Wahl für Unternehmen, die in ihren virtualisierten Umgebungen Wert auf starke Sicherheit und Anwendungskontrolle legen. Sie bietet umfassenden Schutz für virtuelle Maschinen und trägt zugleich zur Sicherheit und Integrität der gesamten virtualisierten Infrastruktur bei.
Preise
- VMware hat keine Preisinformationen für dieses Produkt bereitgestellt. Sie können sich jedoch an den Vertrieb wenden, um ein individuelles Angebot zu erhalten.
Funktionen
- Schützt virtualisierte Workloads, Container und Cloud-Instanzen und schirmt kritische Ressourcen vor Bedrohungen und Schwachstellen ab.
- Setzt ausgefeilte Verhaltensanalysen und maschinelles Lernen ein, um schädliche Aktivitäten in Echtzeit zu erkennen und zu verhindern, und ermöglicht so eine proaktive Abwehr von Bedrohungen.
- Erkennt und priorisiert Schwachstellen innerhalb von Workloads, sodass Unternehmen Patches und Abhilfemaßnahmen effektiver implementieren können.
- Unterstützt Unternehmen bei der Einhaltung von Branchengesetzen durch kontinuierliche Überwachung, Richtliniendurchsetzung und Berichtsfunktionen.
- Verfügt über ein zentrales Managementpanel, mit dem Unternehmen Sicherheitsabläufe optimieren und ihre virtualisierten und Cloud-Umgebungen besser verwalten können.
Vorteile
- VMware Carbon Black Workload ist ressourcenschonend konzipiert und beeinträchtigt die Leistung virtualisierter Umgebungen nur minimal
- Optimiert Sicherheitsabläufe und bietet durch die Nutzung der zugrunde liegenden Virtualisierungstechnologie skalierbaren Schutz
- VMware Carbon Black Workload umfasst umfassende Sicherheitsfunktionen, die speziell für virtualisierte Workloads und Cloud-Workloads entwickelt wurden, und bietet so besseren Schutz vor modernen Angriffen
- Nutzt fortschrittliche Analysen und Verhaltensanalysen, um Angriffe in Echtzeit zu erkennen und zu verhindern, und ermöglicht so eine proaktive Reaktion und Abwehr
- Als Teil des VMware-Ökosystems arbeitet Carbon Black Workload nahtlos mit anderen VMware-Produkten zusammen und ermöglicht so eine optimierte und effiziente Erfahrung bei der Sicherheitsverwaltung
Nachteile
- Um die erweiterten Funktionen von VMware Carbon Black Workload vollständig zu nutzen, sind möglicherweise eine anfängliche Einarbeitung und Schulungen erforderlich
- Die Benutzeroberfläche unterscheidet sich von der anderer CWPP-Anbieter und kann daher für Nutzer, die mit anderen Plattformen vertraut sind, eine Schulung erforderlich machen
Wichtige Funktionen von CWPP-Tools
Cloud-Workload-Schutzplattformen umfassen in der Regel eine Reihe von Funktionen zum Schutz von Cloud-Workloads, Ressourcen und Daten. Dazu gehören:
Cloud-Plattform-Integration
CWPP-Produkte integrieren sich in mehrere Cloud-Plattformen und -Dienste wie AWS, Azure und Google Cloud, um eine nahtlose Sicherheitsverwaltung und einen nahtlosen Schutz von Cloud-Workloads zu ermöglichen. Diese Verbindung verbessert Transparenz, Administration und Sicherheitskontrolle über in der Cloud bereitgestellte Workloads. Sie ermöglicht Unternehmen die Nutzung nativer Cloud-Sicherheitsdienste und APIs, um umfassende Sicherheit zu gewährleisten und Sicherheitsabläufe zu optimieren.
Reaktion auf und Verwaltung von Vorfällen
Mit dieser Funktion können Sicherheitsteams Sicherheitsverletzungen erkennen und eindämmen, forensische Analysen durchführen und Beweismittel für Untersuchungen sammeln. Zu diesen Funktionen gehören Echtzeitwarnungen, die Integration von Bedrohungsinformationen und Workflows für das Vorfallmanagement.
Datensicherheit
Datensicherheit ist ein wesentlicher Bestandteil jeder CWP-Plattform. Um Daten vor unerwünschtem Zugriff, Exfiltration oder Datenlecks zu schützen, sollte eine gute CWP-Plattform Funktionen wie Verschlüsselung, Data Loss Prevention (DLP) und Zugriffskontrollen umfassen. Diese Schutzmaßnahmen gewährleisten, dass Daten jederzeit sicher sind – sowohl im Ruhezustand als auch bei der Übertragung –, und verringern das Risiko von Datenschutzverletzungen und unbefugtem Zugriff.
Workload-Transparenz
Workload-Transparenz ist für eine effektive Sicherheitsverwaltung unerlässlich. CWPP-Tools sollten umfassende Einblicke in die in der Cloud ausgeführten Workloads bieten. Dazu gehören Informationen über die Workload-Konfiguration, das Softwareinventar, Netzwerkverbindungen und Benutzerzugriffsberechtigungen. Diese Transparenz ermöglicht es Sicherheitsteams, Anomalien, unzulässige Aktivitäten und potenzielle Sicherheitsbedrohungen zu überwachen und zu erkennen. Dadurch können sie Risiken möglichst schnell abwehren und eindämmen.
Automatisierung
Automatisierung ist ein wesentliches Element von CWP-Plattformen. Sie ermöglicht es Sicherheitsteams, durch die Automatisierung wiederkehrender Prozesse wie Schwachstellenscans und Verfahren zur Reaktion auf Vorfälle Zeit zu sparen und zugleich eine einheitliche Verwaltung von Sicherheitsrichtlinien bereitzustellen. Automatisierung reduziert manuelle Arbeit, beschleunigt Sicherheitsabläufe und sorgt für einheitliche Sicherheit über alle Workloads hinweg. Außerdem können Unternehmen dadurch schnell auf Sicherheitsprobleme reagieren und eine solide Sicherheitslage aufrechterhalten.
Compliance
Die Einhaltung von Branchenstandards und regulatorischen Anforderungen ist für Unternehmen von entscheidender Bedeutung. Dazu gehören Funktionen wie Bewertungen der Sicherheitskonfiguration, Auditing und Berichterstattung, um die Einhaltung von Sicherheits- und Compliance-Vorschriften zu gewährleisten. Dies unterstützt die Überwachung und Durchsetzung von Sicherheitsmaßnahmen, die Erstellung von Compliance-Berichten und die Durchführung von Audits.
Weitere Informationen zu Cloud Workload Protection
Wie wähle ich die beste CWPP-Software für mein Unternehmen aus?
Die Auswahl der besten Software für eine Cloud-Workload-Schutzplattform für Ihr Unternehmen erfordert eine sorgfältige Abwägung verschiedener Faktoren. Durch die sorgfältige Prüfung dieser Komponenten und gründliche Bewertungen finden Sie das CWPP-Produkt, das zu Ihren geschäftlichen Anforderungen passt und die Anforderungen Ihres Unternehmens an den Schutz von Cloud-Workloads am besten erfüllt.
- Bestimmen Sie die spezifischen Anforderungen Ihres Unternehmens. Prüfen Sie die Anforderungen Ihres Unternehmens und bestimmen Sie die besonderen Bedürfnisse beim Schutz von Cloud-Workloads. Berücksichtigen Sie die Arten der Workloads, die verwendeten Cloud-Plattformen, regulatorische Anforderungen und Sicherheitsherausforderungen. Prüfen Sie, ob die folgenden wichtigen Funktionen und Möglichkeiten Ihren Anforderungen entsprechen:
- Prüfen Sie die Kompatibilität mit Ihrer Cloud-Infrastruktur. Stellen Sie sicher, dass die CWPP-Software mit Ihren aktuellen oder künftigen Cloud-Plattformen und -Diensten funktioniert. Prüfen Sie, ob sie Ihre Workloads wie virtuelle Maschinen, Container oder serverlose Funktionen unterstützt.
- Prüfen Sie die Sicherheitsfunktionen und -möglichkeiten jeder CWPP-Lösung. Berücksichtigen Sie Funktionen wie Workload-Transparenz, Schwachstellenmanagement, Angriffserkennung und -prävention, Datensicherheit, Compliance-Management und Reaktion auf Vorfälle. Priorisieren Sie die Funktionen entsprechend Ihren Sicherheitsanforderungen.
- Berücksichtigen Sie die Skalierbarkeit und Leistung der CWPP-Software. Stellen Sie sicher, dass sie Ihr Aufgabenvolumen bewältigen kann und mit dem Wachstum Ihres Unternehmens skaliert. Bewerten Sie ihren Einfluss auf die Workload-Leistung, um Beeinträchtigungen zu minimieren.
- Prüfen Sie die Benutzeroberfläche und Benutzerfreundlichkeit der CWPP-Software. Achten Sie auf benutzerfreundliche Dashboards, detaillierte Berichte und zentrale Administrationsfunktionen. Berücksichtigen Sie, wie viel Fachwissen für die Verwaltung der Software erforderlich ist, und stellen Sie sicher, dass dies den Fähigkeiten und Ressourcen Ihres Teams entspricht.
- Prüfen Sie, wie gut sich die CWPP-Software in Ihre bestehende Sicherheitsarchitektur und Ihre Technologien integrieren lässt. Achten Sie auf Integrationsmöglichkeiten mit anderen Lösungen wie SIEM-Systemen, Bedrohungsinformationsfeeds oder Plattformen für Identitäts- und Zugriffsmanagement.
- Recherchieren und bewerten Sie verfügbare CWPP-Lösungen. Führen Sie umfassende Recherchen zu CWPP-Softwareanbietern durch und analysieren Sie die verfügbaren Optionen. Achten Sie auf vertrauenswürdige Anbieter mit nachweislicher Erfolgsbilanz bei der Bereitstellung effizienter Cloud-Sicherheitslösungen und positiven Kundenbewertungen.
- Erstellen Sie eine Vorauswahl einiger CWPP-Lösungen und führen Sie einen Test durch. So können Sie den Betrieb der Software testen und ihre Wirksamkeit bei der Erfüllung Ihrer spezifischen Sicherheitsanforderungen in einer kontrollierten Umgebung bewerten.
- Berücksichtigen Sie die Preis- und Lizenzstruktur der CWPP-Software. Prüfen Sie, ob sie in Ihr Budget passt und ob die Preise im Verhältnis zu den gebotenen Funktionen und dem Wert angemessen sind. Ermitteln Sie zusätzliche Kosten wie Support- und Wartungsgebühren.
- Recherchieren Sie den Ruf und den Kundenservice des Anbieters. Wählen Sie einen Anbieter, der zeitnahen technischen Support, regelmäßige Updates und ein starkes Engagement für den Kundenerfolg bietet. Nutzerbewertungen und Ihr Netzwerk aus Fachkollegen können dabei hilfreich sein. Berücksichtigen Sie die finanzielle Gesundheit und langfristige Tragfähigkeit des Anbieters.
- Berücksichtigen Sie umfassendere Cloud-Sicherheitslösungen. Cloud-native Application-Protection-Plattformen (CNAPP) haben sich als neue Generation von Cloud-Sicherheitstools etabliert. Sie kombinieren eine Reihe von Cloud-Sicherheitstools und -funktionen wie Cloud-Workload-Schutzplattformen (CWPP), Cloud Security Posture Management (CSPM), Cloud Infrastructure Entitlement Management (CIEM), Infrastructure-as-Code-(IaC)-Scanning und mehr – für Unternehmen mit Anforderungen, die über den Schutz von Cloud-Workloads hinausgehen.
Häufig gestellte Fragen (FAQs)
Was ist eine Cloud-Workload-Schutzplattform (CWPP)?
Eine CWPP (Cloud-Workload-Schutzplattform) ist ein Sicherheitssystem, das speziell zum Schutz von Cloud-Workloads entwickelt wurde. Sie bietet umfassende Sicherheitskontrollen und -funktionen, um Cloud-Workloads vor einer Vielzahl von Angriffen, Schwachstellen und unbefugtem Zugriff zu schützen.
Warum sollten Sie eine Cloud-Workload-Schutzplattform verwenden?
Ein CWPP-Tool bietet Funktionen wie Workload-Transparenz, Schwachstellenmanagement, Angriffserkennung und Datensicherheit, um Cloud-Workloads vor Bedrohungen, Schwachstellen und unbefugtem Zugriff zu schützen. Der Einsatz einer CWPP-Lösung kann dazu beitragen, Ihre allgemeine Sicherheitslage zu verbessern und eine einheitliche Sicherheit über Cloud-Plattformen und hybride Umgebungen hinweg zu gewährleisten.
Benötige ich ein CWPP-Tool, wenn mein Cloud-Anbieter integrierte Sicherheitsdienste anbietet?
Die kurze Antwort lautet: ja. Cloud-Anbieter stellen zwar native Sicherheitsdienste bereit, doch eine CWPP-Lösung kann eine zusätzliche Sicherheits-, Anpassungs- und Verwaltungsebene hinzufügen, die auf Ihre spezifischen Anforderungen an die Workload-Sicherheit zugeschnitten ist. Sie gewährleistet einen umfassenden und integrierten Ansatz zur Sicherung von Cloud-Workloads, zur Risikominderung und zum Schutz kritischer Ressourcen und ermöglicht so eine ganzheitliche Sicherheitsverwaltung. Bei Problemen mit der Cloud-Sicherheit geht es häufig um Fehlkonfigurationen und Schwachstellen bei der Art und Weise, wie Nutzer eine Verbindung zur Cloud herstellen – die Kontrolle dieser Risiken ist der Kern der Cloud-Sicherheit.
Außerdem lesenswert: Zero Trust: Kann es außerhalb der Cloud implementiert werden?
So haben wir die besten CWPP-Lösungen ausgewählt
Wir suchten nach den besten CWPP-Lösungen, die eine optimale Kombination aus Sicherheitsfunktionen, Skalierbarkeit, Benutzerfreundlichkeit, Integration und Support, Automatisierung und Compliance sowie Preis, Ruf und Kundenfeedback bieten. Wir analysierten CWPP-Anbieter anhand zahlreicher Datenpunkte und Produktfunktionen, darunter Anbieterunterlagen, Analystenberichte, Sicherheitsdaten und Nutzerbewertungen.
Fazit: Die besten CWPP-Lösungen
Das Cloud-Sicherheits-Modell der geteilten Verantwortung bedeutet, dass Nutzer mehr Verantwortung für die Sicherheit tragen, als ihnen möglicherweise bewusst ist. Zwar können Cloud-Dienstanbieter eine starke Bilanz im Bereich Cybersicherheit vorweisen, doch Fehlkonfigurationen und Fehler von Nutzern sind typischerweise die Ursache für Datenschutzverletzungen in der Cloud. Die Härtung des Workload-Schutzes und der Verbindungen ist der schnellste Weg zu mehr Cloud-Sicherheit.
Als Nächstes lesen: Die 10 besten Cloud-Sicherheitsunternehmen