

















La protection des workloads cloud (CWP) désigne le processus de surveillance et de sécurisation des workloads cloud contre les menaces, les vulnérabilités et les accès indésirables. Elle est généralement assurée par des plateformes de protection des workloads cloud (CWPP).
Les workloads cloud regroupent tout ce qui est nécessaire à l’exécution d’une application dans le cloud, notamment les bases de données, les environnements conteneurisés et l’application elle-même. Alors que le cloud computing bouleverse les modèles traditionnels de périmètre de cybersécurité, de nouveaux modèles de sécurité cloud ont émergé, et les CWPP ont été parmi les premiers à apparaître, dès 2010.
Nous verrons comment fonctionne la protection des workloads cloud, quels sont ses liens avec les autres solutions de sécurité cloud, ainsi que les critères et les options à prendre en compte pour évaluer les solutions de sécurité des workloads cloud.
À lire aussi : CSPM vs CWPP vs CIEM vs CNAPP | Quelles différences ?
Accéder directement à :
- Fonctionnement de la protection des workloads cloud (CWP)
- Les 5 principales menaces visant les CWP
- Protection des workloads vs sécurité des applications
- Quels sont les avantages de la protection des workloads cloud ?
- Quels sont les défis de la protection des workloads cloud ?
- Utiliser des plateformes de protection des workloads cloud
- En résumé : renforcer la résilience du cloud grâce à une protection avancée des workloads
- Fonctionnement de la protection des workloads cloud (CWP)
- Les 5 principales menaces visant les CWP
- Protection des workloads vs sécurité des applications
- Quels sont les avantages de la protection des workloads cloud ?
- Quels sont les défis de la protection des workloads cloud ?
- Utiliser des plateformes de protection des workloads cloud
- En résumé : renforcer la résilience du cloud grâce à la protection des workloads
Fonctionnement de la protection des workloads cloud (CWP)
Une plateforme de protection des workloads cloud (CWPP) protège les workloads cloud contre les malwares, rançongiciels, les attaques par déni de service distribué (DDoS), les erreurs de configuration, les menaces internes, ainsi que les fuites de données. Si les fournisseurs de services cloud (CSP) proposent leur propre sécurité native, les CWPP ajoutent une couche de protection et de gestion personnalisée, adaptée aux exigences des workloads. Elles assurent une gestion complète de la sécurité cloud, réduisent les risques et protègent les actifs. Elles prennent en charge les risques de sécurité cloud que les fournisseurs de services cloud ne couvrent pas, comme les erreurs de configuration et les vulnérabilités liées aux connexions des utilisateurs. Les CWPP mettent en œuvre les approches suivantes pour prévenir, détecter et traiter les événements de sécurité :
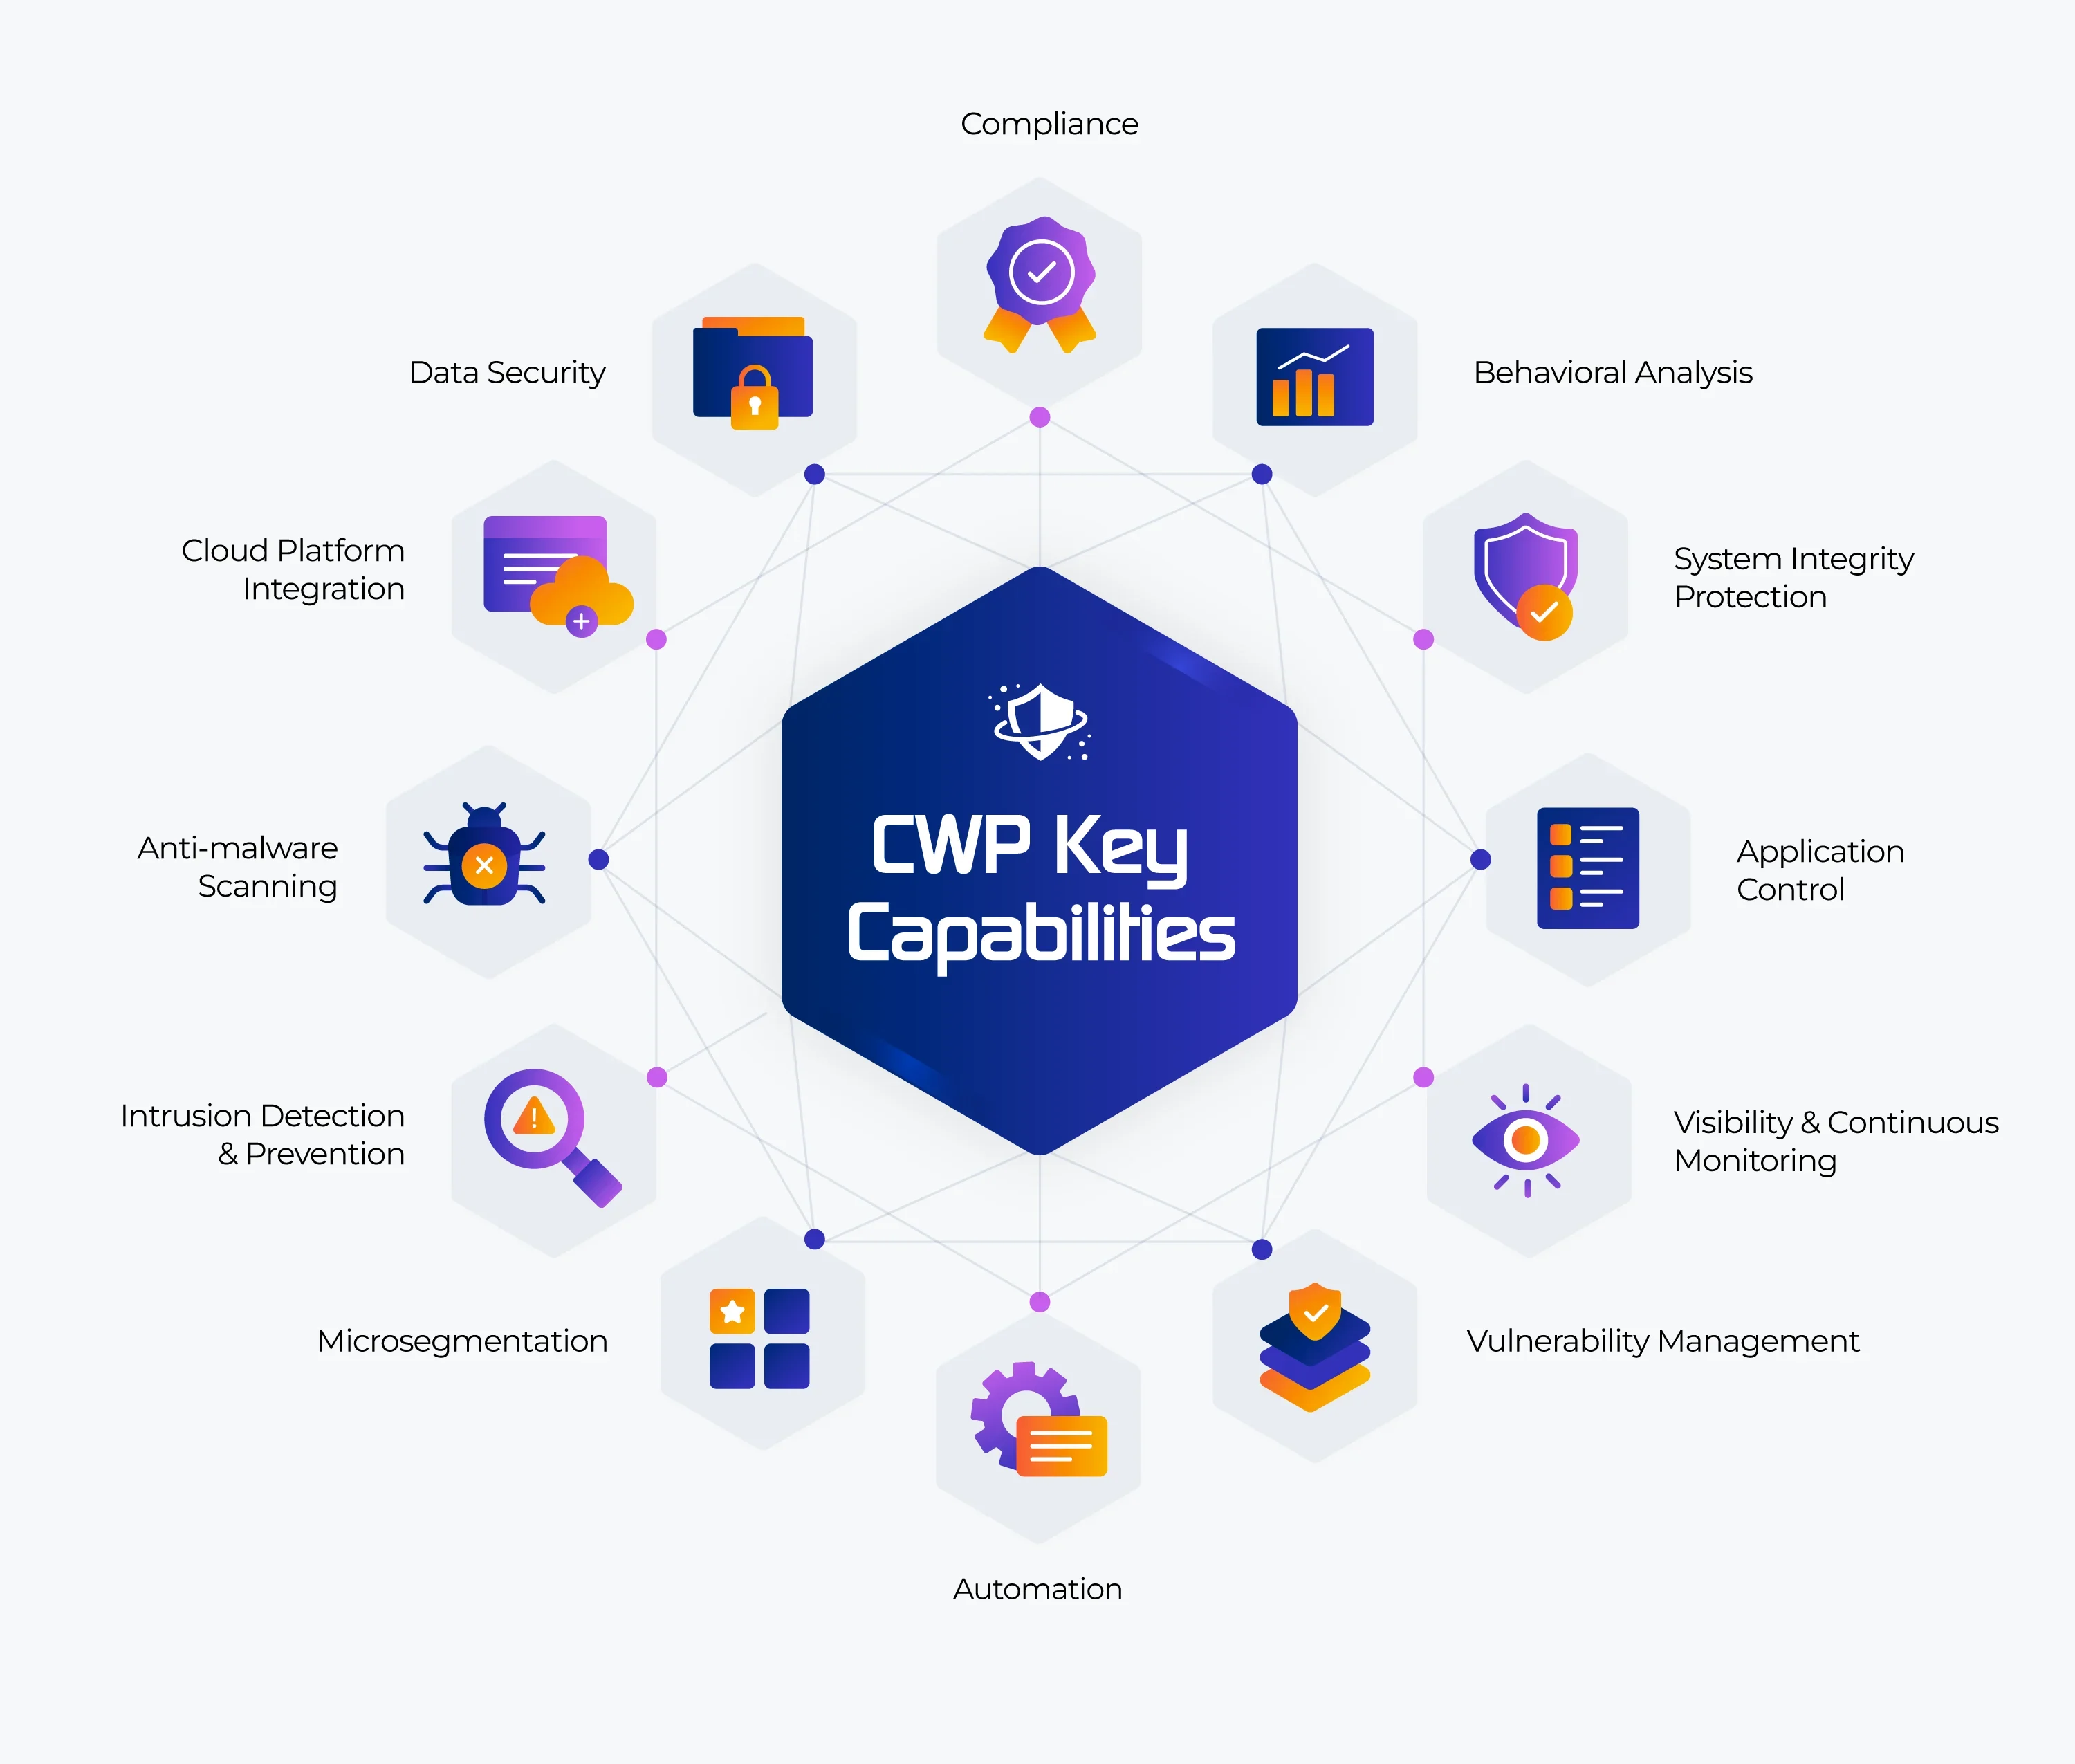
Visibilité et surveillance continue
Les CWPP assurent une supervision complète du système, en surveillant les PC, les machines virtuelles, les conteneurs et les configurations serverless. Cela nécessite une surveillance en temps réel du comportement des workloads cloud, composante essentielle de la CWP. Les paramètres des workloads, les inventaires logiciels, les connexions réseau et les privilèges d’accès des utilisateurs sont tous visibles grâce aux outils CWPP. Les équipes de sécurité peuvent ainsi détecter plus rapidement les anomalies, les actions illégales et les risques de sécurité, améliorant leurs capacités de réaction et d’atténuation des risques.
Les comportements inhabituels suscitent une surveillance et une enquête plus approfondie. Les systèmes de détection des anomalies identifient les comportements anormaux en analysant les données et les tendances passées. Par exemple, si un serveur web se connecte soudainement à une adresse IP inconnue, une alerte peut être déclenchée. Une fois établi le comportement habituel de référence, les écarts à la norme signalent d’éventuelles vulnérabilités de sécurité. La CWP examine les journaux des composants des workloads, comme les programmes, les systèmes d’exploitation et les équipements réseau. Cette stratégie proactive permet à la CWP d’identifier et de traiter les anomalies avant qu’elles ne deviennent des problèmes graves.
Gestion des vulnérabilités
Les CWPP analysent régulièrement les workloads cloud à la recherche de vulnérabilités connues du système d’exploitation, des applications et des logiciels, ainsi que d’autres problèmes. Ces analyses peuvent être planifiées ou déclenchées par des changements dans l’environnement. Après avoir identifié les vulnérabilités, les CWPP évaluent leur impact, les possibilités d’exploitation et les conséquences commerciales. Les vulnérabilités critiques sont traitées immédiatement. Les CWPP recommandent des correctifs ou des mises à niveau, permettant une gestion automatique des correctifs et des configurations sécurisées.
Les CWPP tiennent à jour des bases de données de vulnérabilités, régulièrement actualisées pour refléter les dernières informations sur les menaces. Les nouvelles vulnérabilités déclenchent des notifications en temps réel pour les équipes de sécurité. Les parties prenantes, les auditeurs et les responsables de la conformité reçoivent des rapports détaillés sur les vulnérabilités. Au sein des CWPP, les organisations peuvent personnaliser les politiques de gestion des vulnérabilités afin de les adapter à leur tolérance au risque et à leurs exigences de conformité, ce qui permet une évaluation et une réponse personnalisées.
Détection et prévention des intrusions
Les CWPP protègent en temps réel contre les tentatives d’accès indésirables en les identifiant et en les bloquant. Les systèmes de détection et de prévention des intrusions (IDPS) sont des composants essentiels de la sécurité des workloads cloud, car ils détectent et empêchent les accès indésirables ainsi que les activités malveillantes.
Les IDPS identifient et bloquent les menaces courantes, comme certains malwares ou les tentatives d’intrusion, en utilisant une base de données de modèles d’attaque connus (signatures). Comme la surveillance continue, la détection fondée sur les anomalies des IDPS examine les schémas de trafic et le comportement des utilisateurs à la recherche d’anomalies susceptibles de signaler une attaque. Les IDPS peuvent réagir aux dangers identifiés en bloquant ou en redirigeant le trafic suspect afin d’empêcher les accès non autorisés.
Microsegmentation
La microsegmentation utilisée par les plateformes CWP divise un environnement cloud en segments plus petits et isolés, chacun disposant de son propre ensemble de protections de sécurité. En limitant les déplacements latéraux des menaces entre les workloads cloud, cette méthode renforce la sécurité.
Les ressources cloud sont isolées les unes des autres au niveau du réseau, ce qui rend impossibles les communications illicites entre les workloads. Chaque segment de tâche peut disposer de ses propres restrictions d’accès, permettant aux entreprises de limiter les interactions aux seules ressources nécessaires. La microsegmentation est conforme au concept de zero trust, qui impose une revérification continue des connexions. En séparant les différentes parties du système, les CWPP contribuent à empêcher la propagation des attaques. Si un composant tombe en panne, les autres peuvent continuer à fonctionner correctement.
Analyse comportementale
L’analyse comportementale
Protection de l’intégrité du système
Les CWPP protègent les composants fondamentaux du système contre toute altération, empêchant les attaquants d’interférer avec les composants critiques. Elles aident les équipes de sécurité à détecter et à limiter les compromissions, ainsi qu’à mener des enquêtes forensiques et à recueillir des preuves. Les CWPP empêchent les modifications indésirables des fichiers, des configurations et des logiciels grâce à des méthodes telles que la vérification par hachage, la surveillance de l’intégrité des fichiers, la gestion des configurations et la remédiation automatisée. Certaines CWPP prennent en charge l’approche de l’« infrastructure immuable », selon laquelle les composants sont considérés comme accessibles en lecture seule. Les mises à jour créent de nouvelles instances, évitant les modifications illégales et garantissant une récupération rapide après une compromission.
Contrôle des applications
Les CWPP gèrent l’activité des applications et réduisent ainsi les menaces de malware. Les applications sont réparties entre des listes blanches (autorisées) et des listes noires (interdites). Seules les applications approuvées peuvent fonctionner ; elles sont vérifiées à l’aide d’informations sur les menaces, tandis que les applications suspectes sont automatiquement interdites en fonction de leur score de réputation. L’approche comportementale détecte les nouvelles menaces que les signatures ne repèrent pas. Certaines CWPP utilisent des applications en bac à sable pour assurer une surveillance isolée. Les administrateurs peuvent créer des politiques précises qui spécifient les applications, les conditions et les autorisations autorisées. Pour prévenir les attaques, les CWPP bloquent, isolent ou suppriment automatiquement les programmes dangereux.
Détection et prévention des malwares
Les CWPP analysent régulièrement les workloads cloud, en utilisant des signatures et des heuristiques pour éliminer les virus, les vers, les chevaux de Troie et autres menaces. Elles vérifient les fichiers à la recherche de signatures de malwares connus. Les analyses approfondies couvrent les fichiers, la mémoire, les registres et les processus. L’intégration à SIEM permet de centraliser les malwares et les événements détectés. Lorsque des malwares et des menaces sont découverts, les solutions CWPP automatisent des mesures telles que l’isolement des fichiers et des ordinateurs, la limitation des communications et l’alerte des administrateurs.
Intégration aux plateformes cloud
Les fournisseurs cloud proposent des API qui permettent à des outils tiers tels que les CWPP d’interagir avec les ressources cloud et de les gérer. Les CWPP utilisent les API pour recueillir des informations, appliquer des politiques et agir sur les ressources. Elles s’interfacent directement avec certains services cloud. Les CWPP fondées sur AWS, par exemple, s’interfacent avec Amazon EC2, S3 et Lambda afin de renforcer la sécurité au sein de ces services. Les API aident les CWPP à découvrir et à inventorier les ressources telles que les machines virtuelles, les conteneurs, le stockage et les opérations serverless. Elles servent à appliquer directement les règles de sécurité.
Grâce au déploiement automatisé, les CWPP simplifient la configuration. Pour imposer des contrôles d’accès, elles se connectent aux groupes de sécurité, aux pare-feu et aux solutions réseau. Les journaux sont collectés auprès de plusieurs services afin de fournir une vue d’ensemble. Certaines CWPP prennent en charge différents fournisseurs cloud, garantissant une sécurité cohérente dans une variété d’environnements et se prêtant ainsi aux stratégies multicloud.
Sécurité des données
La protection des données est une fonction essentielle de toute plateforme CWP. Elle doit inclure le chiffrement, le DLP et la gestion des accès afin d’empêcher les accès non autorisés, l’exfiltration ou les fuites. Ces mesures de protection sécurisent les données au repos comme en transit, réduisant le risque de compromission.
Les CWPP accordent la priorité à la sécurité des données grâce au chiffrement au repos et en transit. Elles fournissent des solutions de gestion du chiffrement pour les bases de données, le stockage et les communications. Des contrôles d’accès granulaires garantissent que seules les personnes autorisées peuvent accéder aux données. Les rôles et les autorisations sont gérés grâce à l’intégration avec la gestion des identités. La DLP surveille et empêche les transferts illégaux de données et contribue à stopper les menaces internes. Elle recherche des modèles, des mots-clés et des formats avant de prendre des mesures telles que le blocage ou le chiffrement. La tokenisation, ou le masquage des données, peut être utilisée par les CWPP pour remplacer les données sensibles par des jetons. Les données réelles sont conservées en toute sécurité ailleurs et ne peuvent être déchiffrées que par les utilisateurs autorisés. Les CWPP peuvent détecter et catégoriser les données sensibles ; tout accès non autorisé déclenche des alertes et des actions. Elles garantissent la sécurité de la configuration, des autorisations, des services et des bonnes pratiques applicables aux workloads.
À lire aussi : Bonnes pratiques de sécurité cloud
Automatisation
Les CWPP automatisent la détection et l’identification des menaces de sécurité en temps réel. Les anomalies déclenchent des réactions automatiques, comme l’isolement, le blocage ou l’envoi de notifications. Les incidents entraînent l’exécution d’actions prédéfinies, telles que la mise en quarantaine, la restauration ou le lancement de procédures de réponse. Les vulnérabilités sont également corrigées automatiquement. La CWP applique en permanence les politiques de sécurité définies par l’organisation. Par exemple, si une politique restreint certains ports, la CWP ferme ceux qui sont inutiles ou non sécurisés. L’automatisation permet de faire évoluer les ressources tout en conservant le contrôle. Elle garantit une surveillance et une réponse 24 heures sur 24 et 7 jours sur 7.
Conformité
Les CWPP collectent les données cloud nécessaires aux rapports de conformité afin de contribuer à démontrer qu’une organisation dispose de contrôles appropriés. Elles auditent, évaluent et documentent les configurations de sécurité. Les politiques imposant des exigences précises de conformité sont définies dans les CWPP, puis appliquées. Ces dernières fournissent des modèles de configuration sécurisée qui associent les contrôles à des normes telles que le RGPD, HIPAA et PCI DSS. Les CWPP créent des journaux servant de preuves de conformité et surveillent les changements ainsi que les accès. En cas de violation, elles peuvent déclencher des alertes et avertir les utilisateurs afin de permettre une action rapide. Des évaluations automatisées surveillent régulièrement la conformité et fournissent des résultats d’adhésion aux exigences.
Les 5 principales menaces visant les CWP
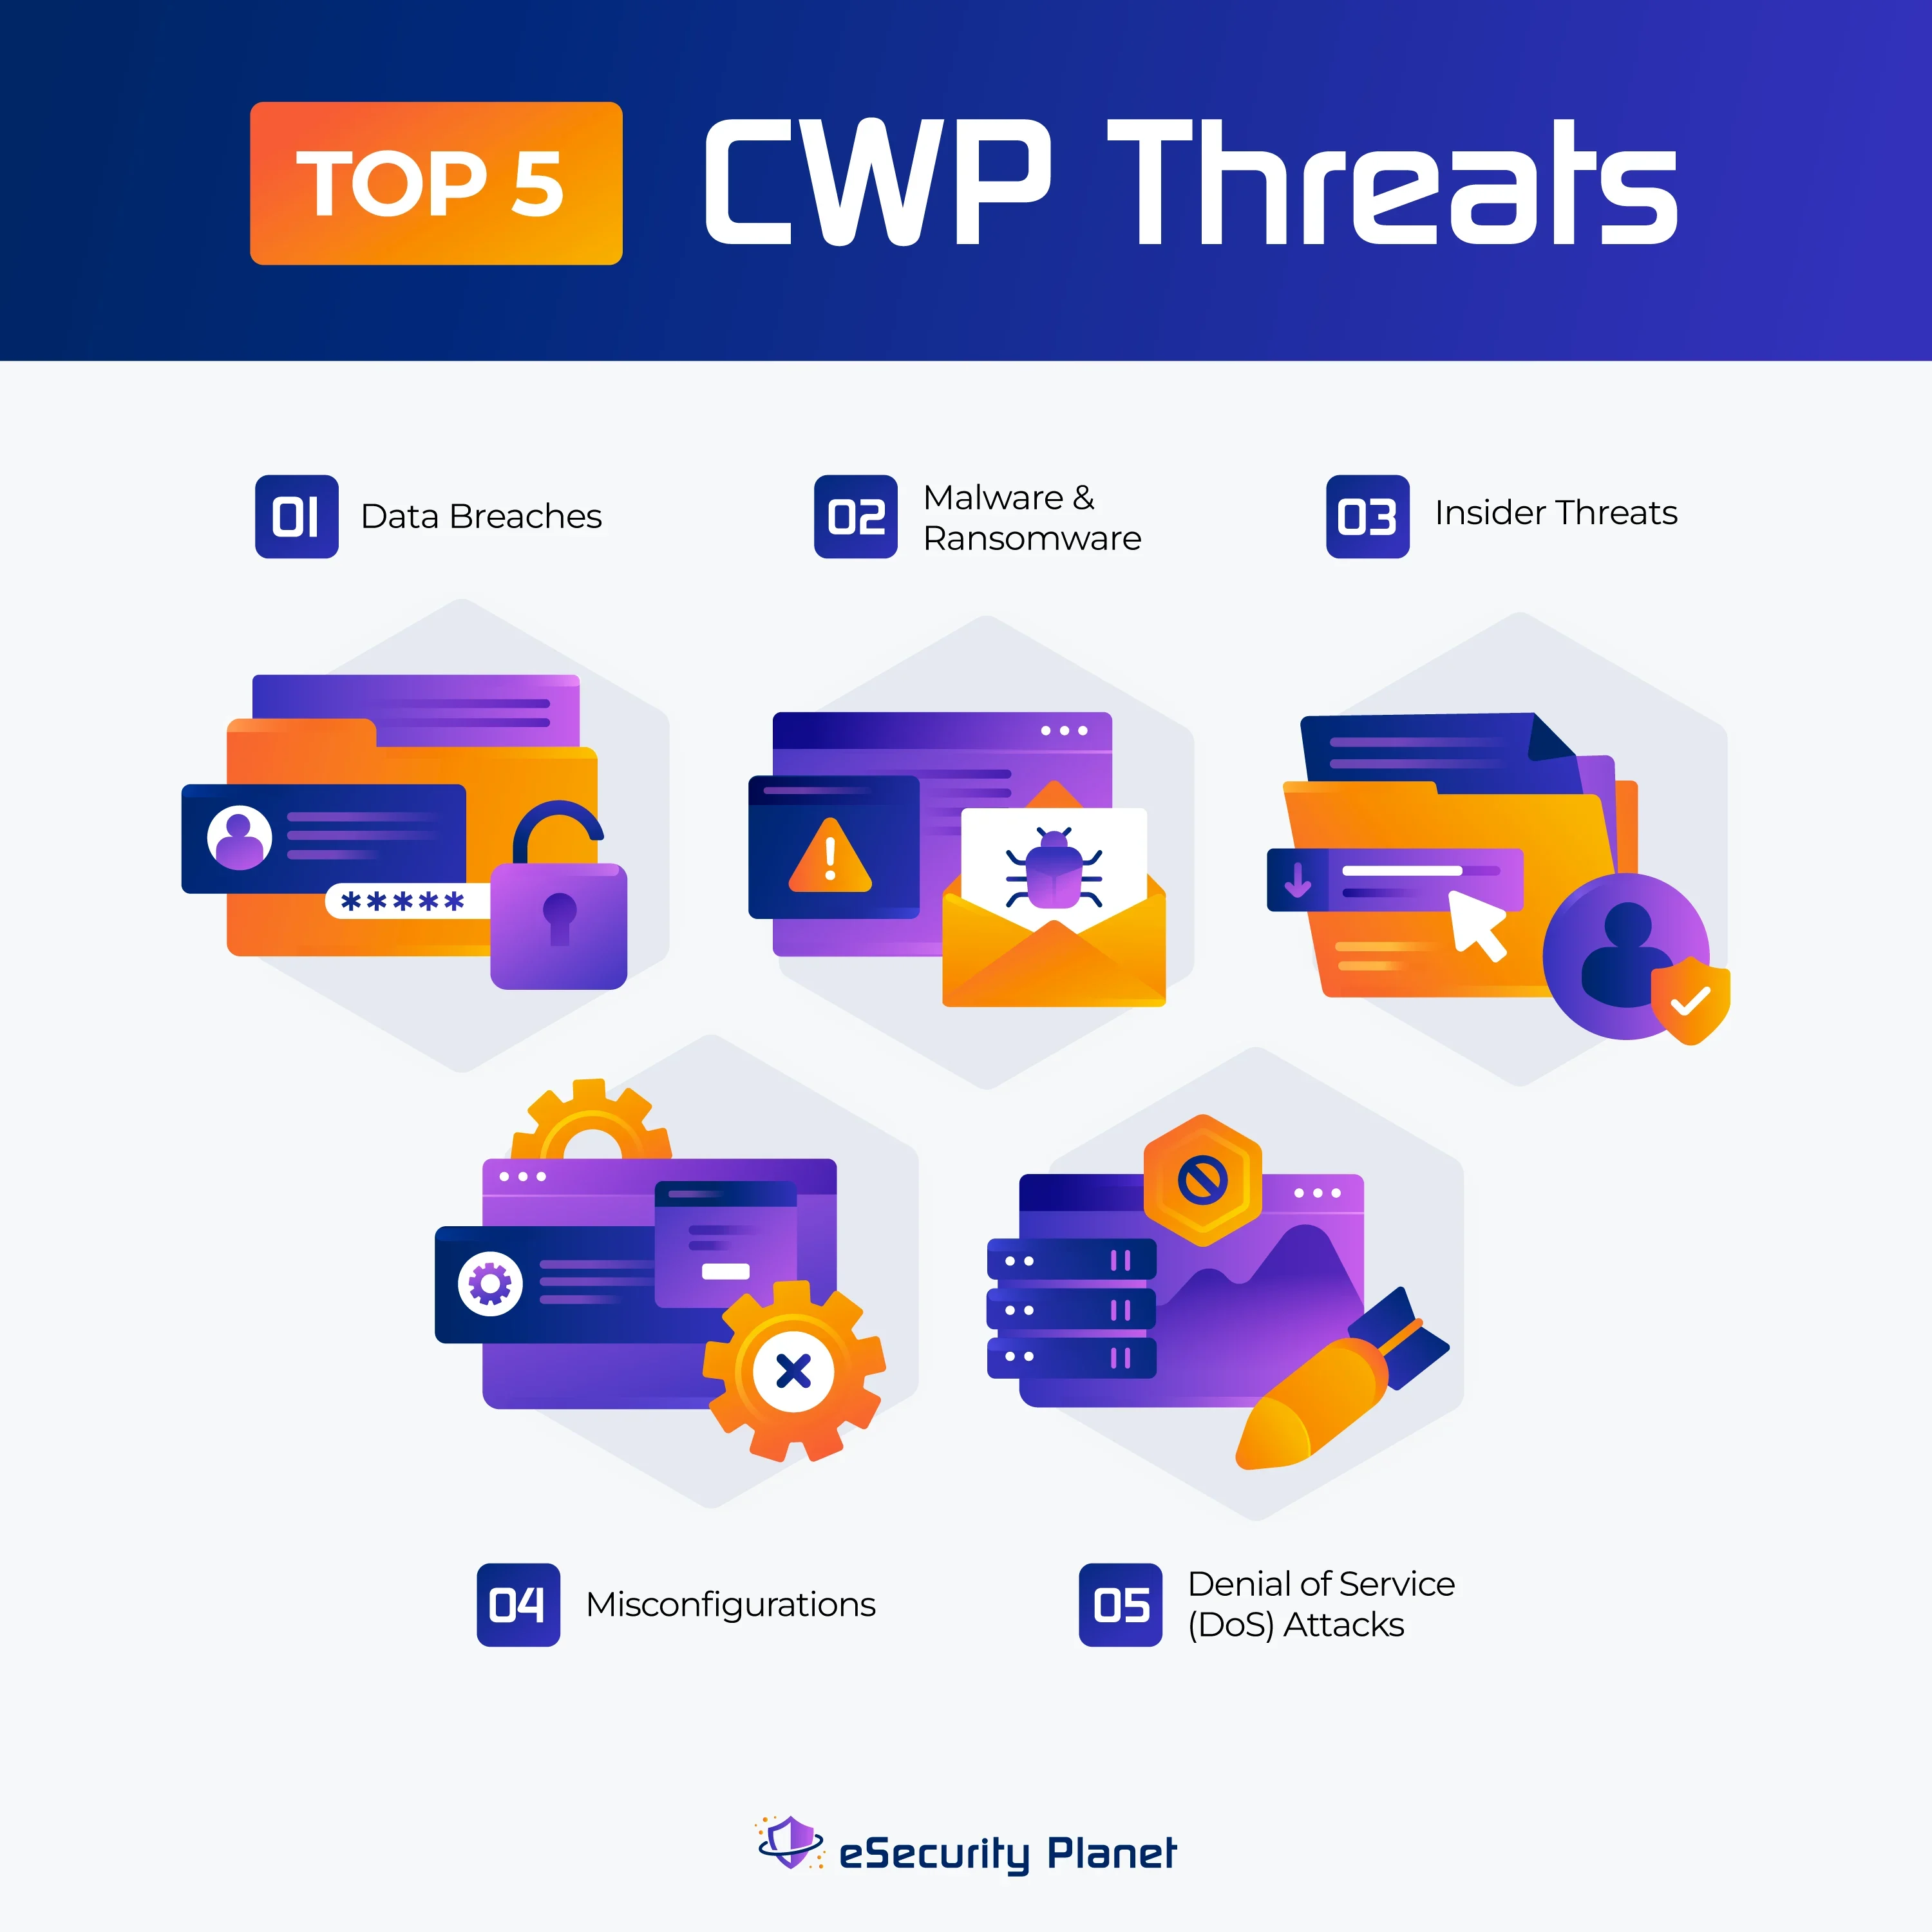
Les plateformes de protection des workloads cloud sont particulièrement adaptées pour répondre à un éventail de risques liés à la sécurité cloud :
Fuites de données
Les fuites de données impliquent un accès illégal à des données sensibles au sein des workloads cloud, entraînant une perte de données et des risques pour la confidentialité. Pour éviter les intrusions, les technologies CWP donnent la priorité au chiffrement, au contrôle des accès et à la surveillance des données. Les workloads cloud stockent des informations critiques telles que les données clients, les relevés financiers et de paiement, ainsi que les secrets d’entreprise et la propriété intellectuelle.
Les CSP appliquent un modèle de responsabilité partagée : les fournisseurs sécurisent l’infrastructure, tandis que les clients sécurisent les données et les applications. Des workloads cloud mal configurés peuvent divulguer des données par inadvertance. Les attaquants peuvent exploiter les vulnérabilités créées par des paramètres non sécurisés, des ports ouverts ou des API. Comme les clouds sont souvent mutualisés, une compromission dans une zone peut avoir un impact sur d’autres zones si elles ne sont pas correctement isolées.
Malwares et rançongiciels
Les infections par des malwares et les attaques par rançongiciel peuvent paralyser les workloads cloud et se propager aux workloads associés, aggravant les dommages. Le phishing, les logiciels non corrigés et les erreurs de configuration sont des points d’entrée courants. Pour lutter contre ces menaces, les systèmes CWP utilisent l’analyse en temps réel, l’analyse comportementale et la réponse automatisée.
Menaces internes
Les menaces internes apparaissent lorsque des personnes autorisées, comme des employés, des prestataires ou des partenaires, abusent de leur accès aux workloads cloud pour voler ou divulguer des données sensibles. Les utilisateurs internes peuvent exploiter leur accès légitime pour éviter d’être détectés et éventuellement contourner les contrôles de sécurité habituels. Ils connaissent les systèmes et les procédures, ainsi que leurs faiblesses et les informations internes. Cet accès leur permet de cibler des données importantes, notamment les données propriétaires, clients et financières. Les utilisateurs internes peuvent altérer les données des workloads cloud, compromettant ainsi les opérations et l’intégrité. Ils peuvent même perturber l’infrastructure cloud, divulguer des informations ou lui causer des dommages. Ils peuvent aussi être victimes involontaires de phishing, mettant leurs identifiants en danger et permettant aux attaquants d’obtenir un accès illégal. Des techniques CWP efficaces atténuent les risques externes comme internes.
Erreurs de configuration
Les erreurs de configuration sont des risques graves et souvent sous-estimés dans les environnements cloud. Elles apparaissent lorsque les ressources, les applications ou les services cloud ne sont pas correctement configurés, créant des vulnérabilités exploitables. Il peut en résulter des fuites de données, des accès illégaux, des interruptions de service et d’autres risques de sécurité.
Les erreurs de configuration exposent souvent involontairement des données ou des ressources sensibles à l’Internet public. Les attaquants peuvent ainsi accéder à des informations sensibles. Elles peuvent aussi donner accidentellement à des utilisateurs non autorisés l’accès aux workloads ou aux services, permettant aux attaquants de les compromettre. Des techniques d’authentification faibles peuvent produire des identifiants faciles à deviner. Des API mal configurées peuvent exposer des fonctionnalités ou des données critiques, permettant aux attaquants de manipuler les ressources ou d’accéder illégalement aux données. Elles autorisent les déplacements latéraux au sein des systèmes cloud, ce qui peut aggraver les conséquences. Le non-respect des normes réglementaires peut également résulter d’erreurs de configuration et entraîner des conséquences juridiques et financières.
Attaques par déni de service (DoS)
Les attaques DDoS ciblent la disponibilité et les performances des services cloud en les submergeant de trafic malveillant ou en exploitant des faiblesses pour interrompre les opérations courantes. Si les attaques par déni de service ne compromettent pas directement la confidentialité des données, elles peuvent fortement affecter la prestation de services d’une organisation, entraînant des pertes financières, une atteinte à la réputation et des interruptions opérationnelles. Les attaquants peuvent tirer parti de l’évolutivité des environnements cloud pour lancer des opérations DDoS plus puissantes et complexes, qui surchargent les systèmes cloud. Ils peuvent parfois utiliser des attaques DDoS pour détourner l’attention d’autres actions, comme le vol de données ou l’installation de malwares. Les solutions CWP intègrent des systèmes permettant de détecter et d’atténuer ces attaques.
Protection des workloads vs sécurité des applications
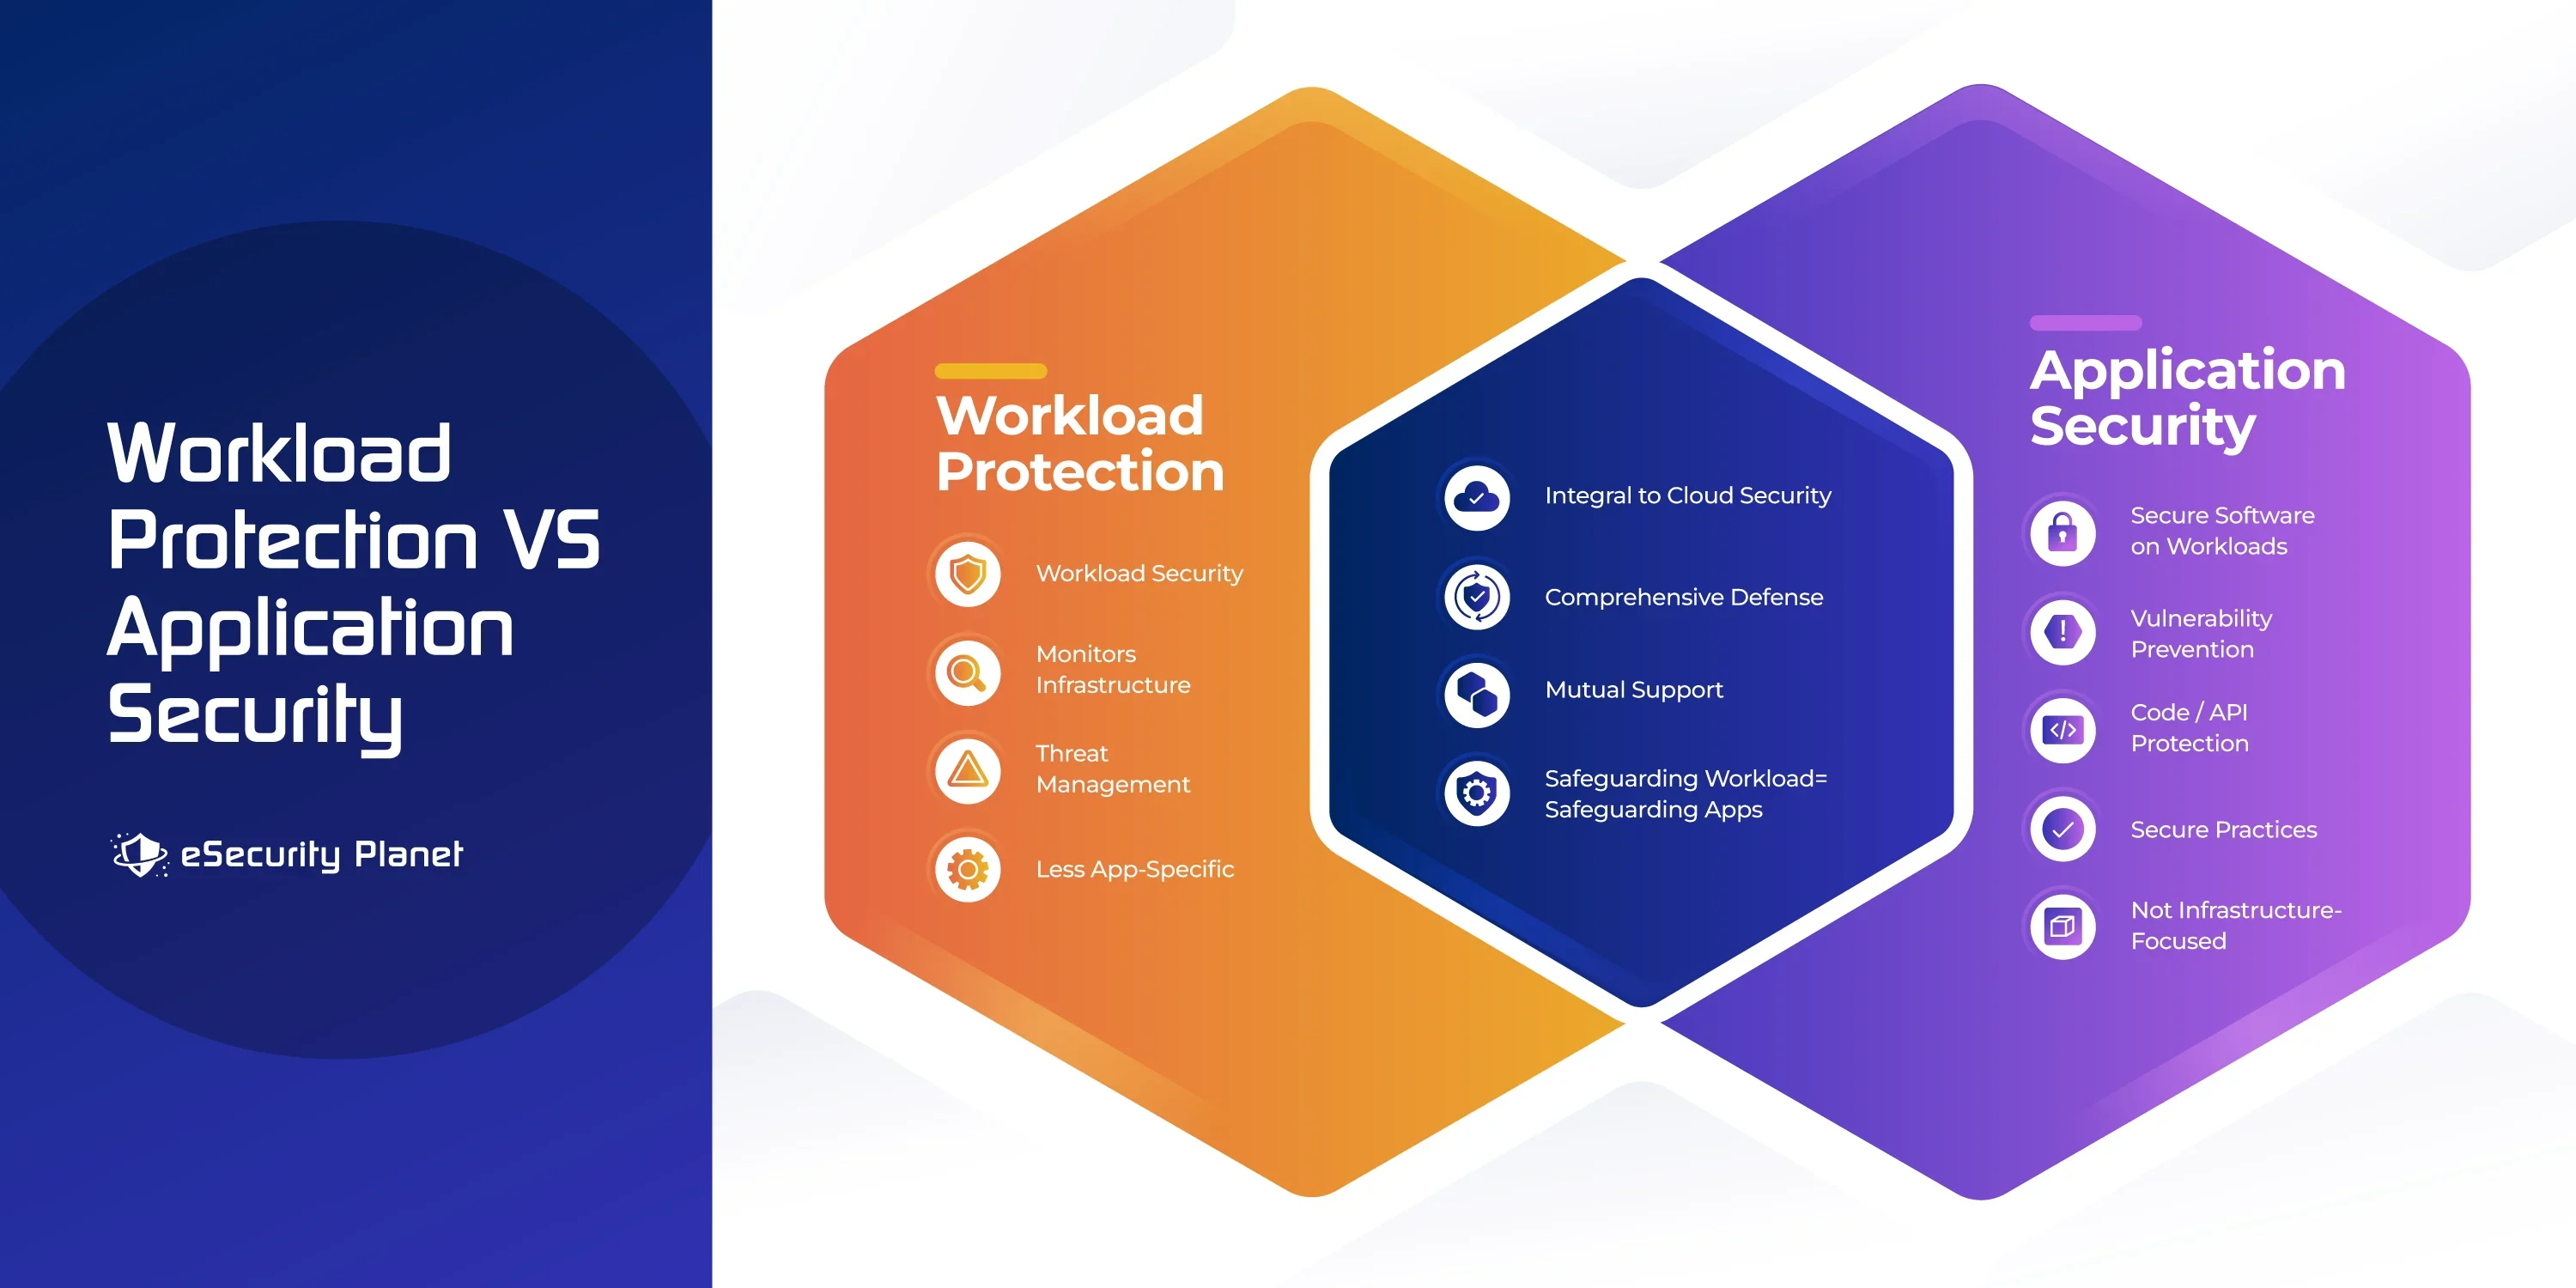
Bien qu’elles couvrent différents aspects de la sécurité, la protection des workloads cloud et la sécurité des applications sont interconnectées et complémentaires au sein des plateformes de protection des workloads cloud. Alors que les solutions CWPP se concentrent sur la protection des environnements cloud, la sécurité des applications est une pratique plus approfondie qui garantit la sécurité des applications elles-mêmes, du développement et du codage sécurisés à la gestion des API et des vulnérabilités. Ainsi, la sécurité des applications et la protection des workloads cloud sont des pratiques complémentaires qui offrent ensemble une défense complète contre les attaques potentielles.
Plus larges, les plateformes de protection des applications cloud natives (CNAPP) combinent la sécurité des applications et la protection des workloads cloud en réunissant un éventail d’outils et de fonctions de sécurité cloud, notamment les plateformes de protection des workloads cloud, la gestion de la posture de sécurité cloud (CSPM), la gestion des droits de l’infrastructure cloud (CIEM), l’analyse de l’Infrastructure-as-Code (IAC) et bien plus encore, afin de sécuriser les workloads cloud, les applications, la gestion des identités et des accès, les environnements de développement et bien d’autres éléments contre les menaces et les vulnérabilités.
Quels sont les avantages de la protection des workloads cloud ?
La mise en œuvre de la protection des workloads cloud présente plusieurs avantages pour les entreprises qui souhaitent renforcer la sécurité de leurs systèmes cloud :
- L’automatisation est fréquemment utilisée dans les systèmes CWP pour accélérer les procédures de sécurité. La réponse automatisée aux menaces et aux faiblesses garantit des actions rapides et fiables.
- Les solutions CWP offrent une couche de protection supplémentaire spécialement conçue pour protéger les workloads cloud contre diverses menaces. Les données et les applications critiques sont ainsi protégées contre les cyberattaques.
- La surveillance en temps réel des workloads cloud est assurée par les systèmes CWP, ce qui permet d’identifier et de traiter rapidement les problèmes de sécurité et de contribuer à prévenir les fuites de données.
- En réduisant l’exposition des workloads aux menaces potentielles, les solutions CWP réduisent la surface d’attaque grâce à des stratégies comme la microsegmentation et la gestion des vulnérabilités.
- Grâce à la mise en œuvre des mesures de sécurité nécessaires, les technologies CWP aident les entreprises à respecter les exigences de conformité réglementaires.
- La scalabilité des environnements cloud peut être modifiée à la volée, et les solutions CWP sont conçues pour s’y adapter à mesure que la scalabilité. Elles peuvent maintenir des mesures de sécurité constantes tout en s’adaptant facilement aux nouveaux workloads et aux nouvelles ressources.
- Les plateformes CWP offrent une visibilité complète sur l’état de sécurité des workloads cloud. Les entreprises peuvent utiliser ces informations pour prendre des décisions éclairées concernant les améliorations de sécurité et s’assurer que les mesures les plus efficaces sont mises en œuvre.
Quels sont les défis de la protection des workloads cloud ?
Bien que la protection des workloads cloud présente de nombreux avantages, elle comporte également son lot de difficultés auxquelles les entreprises doivent remédier :
- Gestion de la sécurité : Les workloads cloud sont dynamiques et évoluent constamment à la hausse ou à la baisse en fonction de la demande. Il faut planifier soigneusement le maintien de mesures de sécurité à jour et uniformes tout au long de ces changements.
- Responsabilité partagée : Selon le modèle de responsabilité partagée, les fournisseurs de services cloud sécurisent l’infrastructure, tandis que le client est chargé de protéger ses données et ses applications. Cette séparation des responsabilités peut prêter à confusion et imposer aux entreprises une charge de sécurité plus importante qu’elles ne le pensent.
- Intégration CI/CD : Les entreprises qui adoptent le DevOps cherchent à publier des logiciels rapidement et fréquemment. Il peut être difficile d’intégrer la sécurité de manière fluide à ce processus sans sacrifier une partie de cette rapidité.
- Faux positifs : Des paramètres de sécurité trop stricts peuvent entraîner des faux positifs, provoquant des interventions inutiles et affectant les opérations.
- Coût : Les outils de sécurité cloud les plus adaptés peuvent être coûteux. Les entreprises doivent trouver un équilibre entre les impératifs de sécurité et leurs contraintes financières.
Utiliser des plateformes de protection des workloads cloud
Ces plateformes de protection des workloads cloud proposent un éventail de méthodes et d’outils pour prévenir, détecter et traiter les problèmes de sécurité liés aux workloads cloud. À mesure que les entreprises déplacent et exécutent leurs workloads dans le cloud, les outils CWPP leur permettent de conserver une posture de sécurité solide grâce à la visibilité, au contrôle et à l’automatisation qu’ils offrent. Parmi les plateformes de protection des workloads cloud les plus remarquables figurent :
Illumio Core
Idéal pour ses capacités avancées de microsegmentation
Les fonctionnalités sophistiquées de microsegmentation d’Illumio Core permettent aux entreprises de définir des périmètres de sécurité précis entre les workloads et d’empêcher les menaces de se déplacer latéralement. La détection des menaces en temps réel, la visibilité sur les workloads et les politiques de sécurité adaptatives figurent également parmi les fonctionnalités d’Illumio Core. Sa capacité à s’adapter à l’évolution des workloads et à simplifier la visibilité en fait une option utile pour protéger les workloads cloud.
Le prix des unités d’Illumio Core commence à 7 080 dollars US par an pour 50 workloads protégés et 25 ports.
Orca Security
Idéal pour ses capacités avancées de configuration cloud
La technique sans agent d’Orca Security et sa visibilité étendue sur le cloud en font un leader de la sécurité de la configuration cloud. La solution offre des fonctionnalités de surveillance continue et une visibilité étendue sur plusieurs plateformes cloud. L’une de ses qualités distinctives est sa capacité à détecter les vulnérabilités sans nécessiter d’agents, ce qui garantit une faible surcharge des performances et une configuration simplifiée.
Prisma Cloud by Palo Alto
Idéal pour l’intégration DevOps et la sécurité des conteneurs
Prisma Cloud de Palo Alto offre une sécurité cloud robuste. La solution excelle dans l’intégration de la sécurité aux pratiques DevOps et dans la protection des conteneurs. Ses fonctionnalités de sécurité des conteneurs incluent l’analyse des images, la sécurité à l’exécution et la surveillance de la conformité. L’approche complète de Prisma Cloud en matière de protection du cloud et de prévention des pertes de données ajoute une couche de sécurité supplémentaire.
Le prix commence à 9 000 dollars US par an pour 100 crédits Business Edition. Vous pouvez également consulter le guide tarifaire pour plus d’informations.
Sophos Cloud Workload Protection
Idéal pour son interface conviviale
Les entreprises de toutes tailles peuvent utiliser Sophos Cloud Workload Protection grâce à son interface conviviale réputée. La solution offre des fonctionnalités de sécurité complètes, notamment la visibilité, le chiffrement et la prévention des menaces. Sa capacité à s’intégrer facilement à d’autres produits et systèmes de sécurité constitue l’un de ses principaux atouts.
Trend Micro Deep Security
Idéal pour les environnements cloud hybrides
Avec son pare-feu basé sur l’hôte, ses fonctionnalités antimalware, de gestion des vulnérabilités et de prévention des intrusions, Trend Micro Deep Security excelle dans les environnements cloud hybrides. La solution offre une sécurité complète des workloads pour les déploiements dans des clouds privés comme publics. Les entreprises à la recherche d’une sécurité cloud renforcée peuvent utiliser Trend Micro Deep Security grâce à sa prise en charge des architectures cloud hybrides et à ses solides fonctionnalités de sécurité.
Consultez notre guide détaillé sur les principales plateformes de protection des workloads cloud (CWPP)
En résumé : renforcer la résilience du cloud grâce à la protection des workloads
Les workloads cloud comptent parmi les actifs les plus critiques d’une entreprise et nécessitent des contrôles de sécurité spécifiques pour être protégés. Par conséquent, un plan de sécurité cloud efficace doit intégrer la protection des workloads cloud comme un élément essentiel du système. Les CWPP offrent un éventail de fonctionnalités essentielles pour protéger les données sensibles, empêcher les accès indésirables et maintenir la conformité, notamment la microsegmentation, la sécurité des conteneurs et la protection de la configuration cloud. En comprenant le fonctionnement de la CWP, ses avantages, ses difficultés et les plateformes disponibles sur le marché, les entreprises peuvent renforcer leurs environnements cloud et évoluer efficacement dans l’univers complexe du cloud computing tout en se protégeant contre les attaques potentielles.
À suivre : découvrez les principales entreprises de sécurité cloud