













Die meisten Unternehmen nutzen E-Mail als grundlegendes Kommunikationsmittel. Leider sind textbasierte E-Mail-Protokolle äußerst anfällig für Hackerangriffe, und E-Mail ist zum wichtigsten Einfallstor für Cyberangriffe geworden. Unternehmen, die E-Mail-Sicherheit im Detail verstehen, können E-Mail-Sicherheitslösungen auswählen, die gut zu ihren Anforderungen und Ressourcen passen.
Dieser Artikel behandelt:
- Was ist E-Mail-Sicherheit?
- Die besten Optionen zur Sicherung geschäftlicher E-Mails
- Best Practices für E-Mail-Sicherheit
- Wie E-Mail-Sicherheit Bedrohungen abwehrt
- Fazit: E-Mail-Sicherheit
Was ist E-Mail-Sicherheit?
E-Mail-Sicherheit ist ein Konzept, das E-Mail-Konten, Server und Kommunikation vor unbefugtem Zugriff, Datenverlust oder einer Kompromittierung schützt. E-Mail-Sicherheit umfasst Richtlinien, Tools und Services, die zum Schutz vor E-Mail-spezifischen Bedrohungen wie Spam, Phishing-Angriffen, mit Malware verseuchten Anhängen, Identitätsbetrug und dem Abfangen von E-Mails eingesetzt werden.
Microsoft schätzt, dass 94 % der Cyberangriffe mit einer schädlichen E-Mail beginnen – eine erschreckende Zahl, die sich durch die Einführung von Standards, Tools und Services für E-Mail-Sicherheit drastisch reduzieren lässt. Cyberkriminelle greifen E-Mails an, weil sie einen einfachen Zugangspunkt darstellen und ein einziger unbedachter Klick potenziell den Zugriff auf ein gesamtes Unternehmen ermöglichen kann. Cyberkriminelle nutzen E-Mails, um eine Vielzahl von Angriffen wie Business Email Compromise (BEC), die Verbreitung von Malware und das Abgreifen von Zugangsdaten durchzuführen.
Lösungen für E-Mail-Sicherheit helfen dabei:
- Die Marke und den Ruf eines Unternehmens zu schützen , indem sie Spoofing-E-Mails markieren, mit denen sich Angreifer als die Marke ausgeben
- Das Geschäftsergebnis eines Unternehmens zu schützen , indem sie die verheerenden Kosten für die Wiederherstellung, Verluste durch Betriebsunterbrechungen, Rufschäden und Kosten forensischer Untersuchungen im Zusammenhang mit einem erfolgreichen Angriff begrenzen
- Die Produktivität zu steigern , indem sie potenzielle Betriebsunterbrechungen und Ausfallzeiten aufgrund eines Cyberangriffs begrenzen
- Die Compliance sicherzustellen , etwa mit Datenschutzgesetzen wie der Datenschutz-Grundverordnung (DSGVO), und Rechtskosten sowie behördliche Bußgelder im Zusammenhang mit dem Verlust regulierter Daten zu vermeiden
Wichtige Funktionen für E-Mail-Sicherheit
Verschiedene Protokolle, Tools und Services für E-Mail-Sicherheit bieten sowohl unverzichtbare als auch zusätzliche Funktionen zum Schutz von E-Mails.
Unverzichtbare Funktionen bilden die grundlegenden Anforderungen an die E-Mail-Sicherheit. Jedes Unternehmen sollte nach Lösungen suchen, die Folgendes umfassen:
- Antivirus und grundlegende Bedrohungserkennung suchen nach bekannten Malware-Signaturen in E-Mails und neutralisieren sie
- Anti-Spam filtert unerwünschte Massen- und Spam-E-Mails
- Analyse von Anhängen untersucht Anhänge auf schädliche oder verdächtige Links und Malware, um potenziell schädliche Inhalte zu entschärfen
- Authentifizierungssysteme bewerten mithilfe von DMARC und anderen E-Mail-Protokollen die Gültigkeit von Absendern
- Reputationsanalyse analysiert die Headerdaten von Nachrichten und die IP-Adressen der Absender und vergleicht sie mit Listen von IP- und Mailservern bekannter Bedrohungsakteure
- URL-Filterung bietet eine Reputationsanalyse von Uniform Resource Locators (URLs); einige Tools können Websites sogar auf schädliche Links, Inhalte und Anhänge prüfen
Zusätzliche Funktionen bieten zusätzliche Sicherheitsfunktionen zu Kosten, die für manche Unternehmen unerschwinglich sein können:
- Schutz vor Kontoübernahmen versucht zu erkennen und zu blockieren, dass Angreifer Zugangsdaten erlangen und auf das Konto eines Benutzers zugreifen, um Spam, Malware, BEC-Nachrichten oder andere Arten von Angriffen zu versenden
- Erweiterte Bedrohungserkennungprüft Dateien auf schädlichen Code oder andere mit schädlichen Bedrohungen verbundene Muster, die über die Signaturanalyse hinausgehen
- Verhaltensanalysen untersuchen den Inhalt von E-Mails und das Verhalten von Benutzern, um ungewöhnliches Verhalten zu erkennen, das auf Insider-Bedrohungen oder kompromittierte Konten hindeuten kann
- Inhaltsanalyse analysiert den Text der E-Mail auf Dringlichkeitsbegriffe oder andere Wörter und Formulierungen, die mit Phishing- oder BEC-Angriffen verbunden sind
- Datenverschlüsselung schützt die Mailkommunikation vor dem Abfangen durch Cyberkriminelle oder davor, dass unbeabsichtigte Empfänger die Nachricht lesen
- Data Loss Prevention(DLP)-Technologien prüfen ausgehende E-Mails auf Inhalte oder Anhänge, die geschützte oder regulierte Daten enthalten können, um vorsätzliche oder versehentliche Aktivitäten von Insider-Bedrohungen zu markieren oder sogar zu blockieren
- Bild- und Inhaltskontrolle kann angehängte oder eingebettete Bilder und Inhalte prüfen, um Malware zu blockieren
- Integrierter Bedrohungsschutz kann einen einheitlichen Schutz für Apps, Geräte, E-Mails, Identitäten, Daten und Cloud-Workloads bieten
- Sandboxing ermöglicht die Ausführung schädlicher Links und Anhänge in einer kontrollierten Umgebung
Die besten Optionen zur Sicherung geschäftlicher E-Mails
E-Mail-Sicherheit ist möglicherweise entscheidend, doch jedes Unternehmen hat individuelle Budgetbeschränkungen, Bedrohungs- und Risikoprofile sowie verfügbare personelle Kapazitäten. Diese Aspekte bestimmen, welche Tools, Services und Protokolle das Unternehmen realistischerweise zum Schutz von E-Mails vor Bedrohungen einsetzen kann.
Unternehmen wählen in der Regel eine Kombination der folgenden Optionen, die ihren Anforderungen an die E-Mail-Sicherheit entspricht. In manchen Fällen überschneiden sich die Funktionen der Optionen, doch Redundanz ist bei der Sicherheit normalerweise kein Nachteil. Unternehmen, die ihre E-Mail-Sicherheit stärken möchten, sollten mehrere Optionen mit Funktionen prüfen, die Lücken in ihren aktuellen Fähigkeiten schließen.
Wir stellen diese Optionen in zwei Kategorien vor: eine Prioritätsstufe und eine Stufe mit erweiterten Funktionen. Kleinere Unternehmen sollten mit den Prioritätsoptionen beginnen und anschließend mit ihrem Wachstum sowie der Entwicklung ihrer Anforderungen und Ressourcen fortschrittlichere Optionen einführen. Wir behandeln die wichtigsten Tool-Kategorien, weisen jedoch darauf hin, dass es für spezielle Aufgaben wie die Anhangprüfung spezielle Tools gibt, deren Funktionen häufig in anspruchsvolleren Tools enthalten sind.
Die Prioritätsstufe umfasst:
- E-Mail-Authentifizierungsprotokolle
- Tools für E-Mail-Sicherheit
- Firewalls der nächsten Generation und Unified Threat Management
- Secure Access Service Edge
- Sicheres E-Mail-Gateway oder sicheres Web-Gateway
Die Stufe mit erweiterten Funktionen umfasst Sandboxing, Verschlüsselung und sichere Browser, die bei anspruchsvolleren Anforderungen zusätzliche Schutzebenen bieten können.
Je anspruchsvoller eine Lösung ist, desto mehr Fachwissen ist in der Regel für Installation, Konfiguration, Verwaltung und Wartung erforderlich. Unternehmen können einen Teil des erforderlichen Fachwissens an Managed-IT-Service-Provider (MSPs) oder Managed-IT-Security-Service-Provider (MSSPs) auslagern. Dabei ist zu beachten, dass jede Kategorie ein Spektrum von grundlegenden bis hin zu fortgeschrittenen Tools und Funktionen umfasst und Serviceprovider kleineren Unternehmen durch Servicepakete häufig erweiterte Funktionen anbieten können.
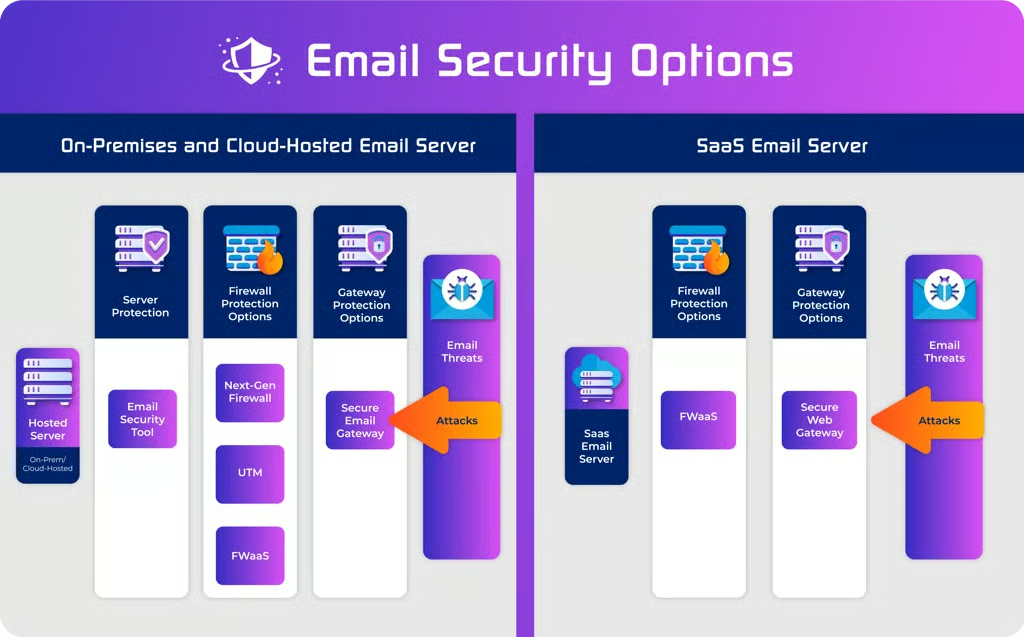
Prioritätsstufe zur Verbesserung der E-Mail-Sicherheit
Zu Beginn sollten sich Unternehmen auf die Einführung dieser grundlegenden Optionen für E-Mail-Sicherheit konzentrieren. Diese Optionen bieten die grundlegenden Sicherheitsfunktionen, die für eine solide E-Mail-Sicherheit erforderlich sind, und ermöglichen häufig sogar ein Upgrade auf fortschrittlichere Sicherheitsfunktionen.
E-Mail-Authentifizierungsprotokolle: SPF, DKIM, DMARC
Die drei sich gegenseitig verstärkenden E-Mail-Authentifizierungsprotokolle Sender Policy Framework (SPF), DomainKeys Identified Mail (DKIM) und Domain-based Message Authentication Reporting and Conformance (DMARC) überprüfen die Authentizität von E-Mails. Die Durchsetzung dieser Protokolle blockiert Spam, hilft beim Erkennen von Spoofing-E-Mails und unterstützt Sicherheits-Tools bei der Reputationsanalyse.
Für ein Unternehmen ist es sehr kostengünstig, seine Sicherheitstools und Webserver so zu konfigurieren, dass sie diese Protokolle prüfen und durchsetzen. Die Einrichtung dieser Protokolle auf den DNS-Servern eines Unternehmens kann zwar zeitaufwendig sein, bietet jedoch zwei wichtige Vorteile. Erstens verbessern die Protokolle den Ruf eines Unternehmens und erhöhen dadurch die Zustellbarkeit von Marketing-E-Mails. Zweitens können E-Mail-Server und Sicherheitstools die Protokolle verwenden, um E-Mails zu markieren, die versuchen, die Domain und Marke des Unternehmens zu imitieren.
Kleinste Unternehmen verfügen möglicherweise nicht über die Ressourcen, um diese Protokolle einzurichten. Für wachsende Unternehmen sollte die Einführung dieser Protokolle jedoch Priorität haben; außerdem ist sie seit 2018 als Teil der verbindlichen Betriebsrichtlinie 18-01 des Department of Homeland Security (DHS).
Tool für E-Mail-Sicherheit
Eine Reihe von Tools bieten sich als Tools für E-Mail-Sicherheit an, um lokale E-Mail-Anwendungen und E-Mail-Server zu schützen. Diese Tools sind im Allgemeinen gute Optionen für kleinere Unternehmen mit einer begrenzten Anzahl von E-Mail-Servern vor Ort. Fortgeschrittenere Versionen dieser Tools können in der Cloud installiert werden, um ihre Reichweite zu erweitern, und stehen dadurch in direktem Wettbewerb mit anderen cloudbasierten Lösungen (siehe unten).
Unternehmen können aus einem Spektrum von Tools wählen – von kostengünstigen, einfachen Tools bis hin zu leistungsfähigen, funktionsreichen und teuren Lösungen. Tools für E-Mail-Sicherheit bieten Funktionen, die E-Mails mithilfe von Antivirus-, Anti-Spam-, DNS-, Anhang- und anderen Analysen auf schädliche Inhalte prüfen. Fortgeschrittenere Tools können zusätzliche Optionen wie Threat Feeds, Sandboxing und KI-gestützte Analysen umfassen.
Firewalls der nächsten Generation und Unified-Threat-Management-Systeme
Firewalls mit erweiterten Funktionen können typischerweise eine Paketprüfung auf Anwendungsebene durchführen, mit der das Tool E-Mails auf schädliche Links, Spam und schädliche Anhänge prüfen kann. Sowohl Firewalls der nächsten Generation (NGFW) als auch Unified Threat Management (UTM)-Tools verfügen über bestimmte Funktionen. Unternehmen müssen jedoch die jeweils in Betracht gezogenen Tools prüfen, um sowohl die verfügbaren Funktionen als auch die Integration des Tools in den bestehenden Sicherheits-Stack und die IT-Umgebung zu bewerten.
Wie Tools für E-Mail-Sicherheit werden auch fortschrittliche Firewalls meist am Rand lokaler Netzwerke platziert und eignen sich daher eher zum Schutz einer kleinen Anzahl lokaler E-Mail-Server. Für größere oder geografisch verteilte Unternehmen kann eine cloudbasierte Firewall-as-a-Service (FWaaS) einen kostengünstigeren und einheitlichen Schutz bieten.
Secure Access Service Edge
Secure Access Service Edge (SASE)-Tools, auch als Security Service Edge (SSE)-Lösungen bezeichnet, steuern den Zugriff außerhalb des Unternehmensnetzwerks und sind in der Regel cloudbasiert. Einige Tools steuern nur den Zugriff, während andere auch Funktionen eines Secure Web Gateway (SWG) und einer Firewall integrieren, mit denen sich Spam sowie schädliche Websites und Anhänge erkennen und blockieren lassen. SASE-Lösungen eignen sich gut für große und geografisch verteilte Unternehmen, die eine zentrale Steuerung und einen zentralen Schutz anstreben.
Sicheres E-Mail-Gateway oder sicheres Web-Gateway
Sicheres E-Mail-Gateway (SEG) oder sicheres Web-Gateway (SWG) bieten dedizierte Lösungen zur Prüfung von E-Mails und Webdatenverkehr. Diese Tools scannen Anhänge, prüfen auf schädliche Links und können Blacklists integrieren, um bekannte schädliche Domains zu blockieren. Sie können auch DLP-Funktionen umfassen, die verhindern, dass Insider vertrauliche Informationen absichtlich oder versehentlich nach außen geben.
SEGs konzentrieren sich stärker auf den Schutz von E-Mail-Systemen, insbesondere von E-Mail-Servern vor Ort, während sich SWGs möglicherweise besser zum Schutz von SaaS-Umgebungen eignen. Beide Optionen können lokal zum Schutz lokaler E-Mail-Server oder in der Cloud für eine umfassendere Abdeckung installiert werden.
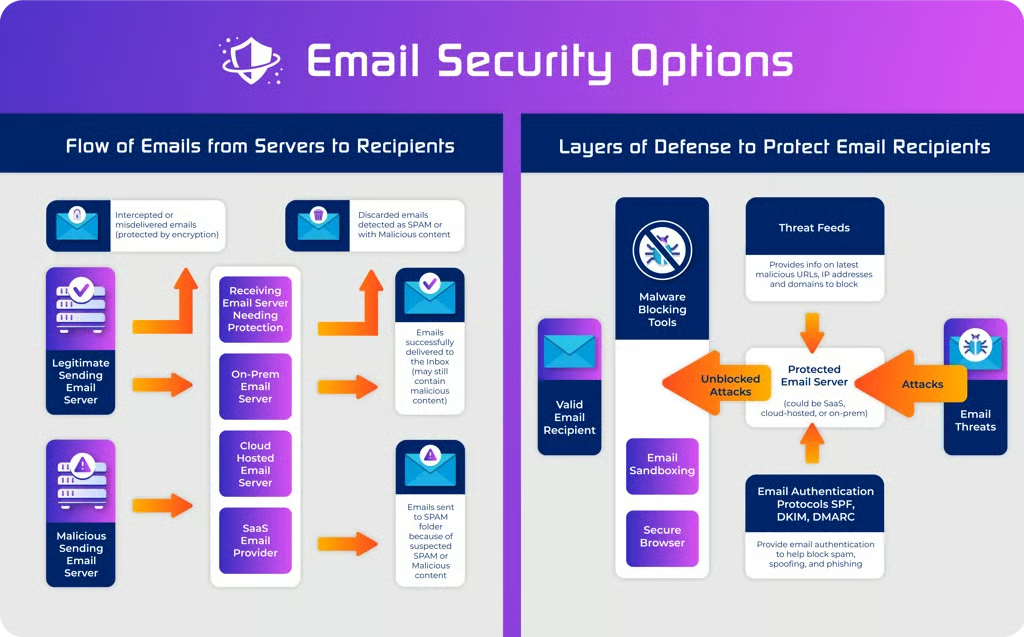
Stufe mit erweiterten Funktionen für E-Mail-Sicherheit
Unternehmen mit anspruchsvolleren Anforderungen oder mehr Ressourcen können zusätzliche Funktionen in Betracht ziehen, um weitere Sicherheitsebenen für E-Mails bereitzustellen. Einige dieser Funktionen werden über spezifische, spezialisierte Tools bereitgestellt, andere hingegen über fortgeschrittenere Funktionen oder Add-ons für die oben aufgeführten Tools der Prioritätsstufe.
E-Mail-Sandboxing
Die Verbreitung von Malware per E-Mail stellt weiterhin ein großes Problem dar – auch für Unternehmen, die mehrere Ebenen der E-Mail-Sicherheit einsetzen, um die Verbreitung von Malware zu verhindern. Angreifer können Code zu leicht verändern und zu schnell neue Angriffstypen entwickeln, als dass die meisten IT-Sicherheitsteams ihr gesamtes Vertrauen in Anti-Malware-Lösungen setzen könnten.
Viele Lösungen für E-Mail-Sicherheit bieten inzwischen Sandboxing-Funktionen, mit denen Sicherheitsteams Anhänge in einer sichereren Umgebung öffnen können. Auch wenn diese Funktionen das Vertrauen in die Analyse von Anhängen erhöhen können, müssen sich IT-Sicherheitsteams darüber im Klaren sein, dass manche Malware versucht, Sandboxing-Umgebungen zu erkennen, um eine Analyse zu verhindern.
Verschlüsselte E-Mails
Trotz zahlreicher Weiterentwicklungen bei E-Mail-Tools bleibt das E-Mail-Format selbst ein textbasiertes Protokoll. Viele E-Mail-Tools ermöglichen die verschlüsselte Zustellung von E-Mails. Einige dieser Verschlüsselungsoptionen werden jedoch aufgehoben, wenn der sendende E-Mail-Server feststellt, dass ein empfangender E-Mail-Server die Option möglicherweise nicht unterstützt. Für einen zuverlässigeren Schutz vor dem Abfangen von E-Mails können Unternehmen eine E-Mail-Verschlüsselungslösung einsetzen.
Sicherer Browser
Ein sicherer Browser, auch als Browser-Isolierung bezeichnet, erstellt eine Sandbox-Umgebung auf dem Endgerät. In dieser Sandbox-Umgebung können Benutzer ihre normalen geschäftlichen Aktivitäten ausführen und müssen sich weniger Sorgen über Malware und schädliche Anhänge machen. Wenn ein Benutzer versehentlich Malware öffnet, wirkt sich diese auf die Sandbox-Umgebung aus. Der Benutzer kann die Sandbox einfach schließen, wodurch das Risiko langfristiger Auswirkungen auf das lokale Endgerät oder Netzwerk erheblich sinkt.
Threat Feed
Angreifer entwickeln ständig neue Angriffe und Methoden, und regelmäßig werden neue Schwachstellen entdeckt. Threat Feeds versorgen Sicherheitsteams mit den neuesten Informationen und können in Sicherheitstools integriert werden, um Signaturdateien für Malware häufiger zu aktualisieren und Indicators of Compromise bereitzustellen, die von fortgeschrittenen Analysen zur Erkennung neuer Malware während eines Angriffs verwendet werden.
Best Practices für E-Mail-Sicherheit
Letztlich besteht das Ziel jeder Sicherheitsmaßnahme darin, das Risiko für das Unternehmen zu reduzieren. Die E-Mail-Sicherheit sollte in eine umfassendere Sicherheitsstrategie eingebettet sein, um die Angriffsrisiken für ein Unternehmen sowie die damit verbundenen Risiken von Datenschutzverletzungen, Betriebsunterbrechungen und finanziellen Verlusten zu reduzieren.
Die Best Practices für E-Mail-Sicherheit spiegeln diese übergeordneten Anforderungen an die Risikoreduzierung eines Unternehmens wider. Obwohl wir Best Practices für ein allgemeines Unternehmen vorstellen, muss jede Führungskraft mit Verantwortung für IT, Sicherheit und Risiken diese Best Practices an die spezifischen Anforderungen des jeweiligen Unternehmens anpassen. Selbst ein sehr kleiner Börsenmakler muss beispielsweise die regulatorischen Anforderungen der US Securities and Exchange Commission (SEC) oder der Financial Industry Regulatory Authority (FINRA) an E-Mail-Sicherheit, Überwachung und Aufbewahrung erfüllen.
Best Practices für gute, bessere und optimale Sicherheit
Die Stufen „Gut“, „Besser“ und „Optimal“ bei den Best Practices für E-Mail-Sicherheit spiegeln die Einführung zunehmender Komplexität und Leistungsfähigkeit wider – bei der Einführung formaler E-Mail-Richtlinien, mehrerer Ebenen der E-Mail-Sicherheit, der Schulung von Mitarbeitern zur E-Mail-Sicherheit, der Nutzung von E-Mail für Funktionen mit hohem Risiko und des zugehörigen Sicherheits-Stacks.
Gute Best Practices für E-Mail-Sicherheit:
- Eine schriftliche Richtlinie für E-Mail-Sicherheit einführen
- Sicherheitsoptionen in der E-Mail-Software aktivieren
- Mindestens ein Tool der Prioritätsstufe für E-Mail-Sicherheit (Tool für E-Mail-Sicherheit, fortschrittliche Firewall, SASE oder sicheres Gateway) mit grundlegenden Funktionen einsetzen, um Spam zu reduzieren und E-Mails und Anhänge auf Malware zu prüfen
- Einen grundlegenden Sicherheits-Stack einrichten, der eine gehärtete IT-Infrastruktur und geschützte Endgeräte umfasst
Bessere Best Practices für E-Mail-Sicherheit:
- Eine schriftliche Richtlinie für E-Mail-Sicherheit einführen und sie aktiv nutzen, um den Erfolg der E-Mail-Sicherheit anhand regelmäßiger Berichte zu messen
- Sicherheitsoptionen in der E-Mail-Software aktivieren
- E-Mail-Authentifizierung (SPF, DKIM, DMARC) aktivieren
- Mindestens ein Tool der Prioritätsstufe für E-Mail-Sicherheit (Tool für E-Mail-Sicherheit, fortschrittliche Firewall, SASE oder sicheres Gateway) oder mehrere Sicherheitstools mit leistungsfähigeren Funktionen einsetzen, um Spam zu reduzieren, E-Mails und Anhänge auf Malware zu prüfen und eine URL-Filterung durchzuführen
- Ein Tool für E-Mail-Sicherheit mit Funktionen für mindestens eine fortgeschrittene Funktion der E-Mail-Sicherheit (Sandboxing, verschlüsselte E-Mails, sicherer Browser, Threat Feed) einsetzen, um vor Angriffen zu schützen
- Jährlich eine grundlegende Sicherheitsschulung für Mitarbeiter durchführen, um Risiken zu reduzieren
- Die Nutzung von E-Mail für Funktionen mit hohem Risiko (Finanztransaktionen, Austausch regulierter Daten usw.) beschränken
- Einen gehärteten Sicherheits-Stack erwerben, der DNS-Sicherheit, Verschlüsselung ruhender Daten, eine gehärtete IT-Infrastruktur, Multi-Faktor-Authentifizierung und geschützte Endgeräte umfasst.
Optimale Best Practices für E-Mail-Sicherheit:
- Eine schriftliche Richtlinie für E-Mail-Sicherheit einführen und sie aktiv nutzen, um den Erfolg der E-Mail-Sicherheit anhand regelmäßiger Berichte zu messen, die die Risikoreduzierung widerspiegeln
- Sicherheitsoptionen in der E-Mail-Software aktivieren
- E-Mail-Authentifizierung (SPF, DKIM, DMARC) aktiviert
- Ein leistungsfähiges Tool oder mehrere leistungsfähige Tools der Prioritätsstufe für E-Mail-Sicherheit (Tool für E-Mail-Sicherheit, fortschrittliche Firewall, SASE oder sicheres Gateway) mit starken Funktionen einsetzen, um Spam zu reduzieren, E-Mails und Anhänge auf Malware zu prüfen, eine URL-Filterung und Reputationsanalyse durchzuführen sowie mehrere zusätzliche Funktionen wie Verhaltensanalysen, erweiterte Bedrohungserkennung oder Sandboxing bereitzustellen
- Ein Tool für E-Mail-Sicherheit mit Funktionen für eine oder mehrere fortgeschrittene Funktionen der E-Mail-Sicherheit (Sandboxing, verschlüsselte E-Mails, sicherer Browser, Threat Feed) einsetzen, um vor Angriffen zu schützen
- Regelmäßige Sicherheitsschulungen für Mitarbeiter durchführen, um eine sicherheitsorientierte Unternehmenskultur zu schaffen
- Die Nutzung von E-Mail für Funktionen mit hohem Risiko (Finanztransaktionen, Austausch regulierter Daten usw.) stark beschränken oder blockieren
- Einen leistungsfähigen Sicherheits-Stack einsetzen, der ein vollständiges Spektrum sich überschneidender Schutzmaßnahmen bietet
Um den Kontext dieser Best Practices zu verstehen, erläutern wir die formale E-Mail-Richtlinie, die mehrschichtige E-Mail-Sicherheit, die Sicherheitsschulung für Mitarbeiter, die Nutzung von E-Mail für Funktionen mit hohem Risiko und den zugehörigen Sicherheits-Stack ausführlicher.
Formale E-Mail-Richtlinie
Unternehmen sollten über zwei Arten formaler E-Mail-Richtlinien verfügen: eine Richtlinie zur geschäftlichen E-Mail-Nutzung für Mitarbeiter und eine Richtlinie für E-Mail-Sicherheit für das IT- oder IT-Sicherheitsteam.
Die meisten Unternehmen verfügen bereits über eine vom Personalwesen entwickelte Richtlinie zur geschäftlichen E-Mail-Nutzung. Sie soll sicherstellen, dass Mitarbeiter ihre Verantwortlichkeiten bei der Nutzung der Unternehmens-E-Mail kennen. Sie enthält außerdem Richtlinien zur persönlichen Nutzung der geschäftlichen E-Mail, zur Nutzung persönlicher E-Mail-Konten sowie zur E-Mail-Nutzung auf Unternehmens- und Privatgeräten. Diese Richtlinien behandeln in der Regel auch die Aufbewahrung von E-Mails, Vorgaben für Anhänge (zulässige Dateitypen und Dateigrößen), verbotene E-Mail-Inhalte, regulierte oder vertrauliche Daten in E-Mails sowie die Überwachung geschäftlicher E-Mails von Mitarbeitern zu Compliance- und anderen Zwecken.
Viele Unternehmen verfügen über Strategien für E-Mail-Sicherheit, jedoch ohne schriftliche Dokumentation oder formalisierte Berichte, mit denen ein IT-Sicherheitsteam die Umsetzung und dauerhafte Funktionsfähigkeit eines akzeptablen Maßes an E-Mail-Sicherheit nachweisen könnte. Eine schriftliche Richtlinie für E-Mail-Sicherheit im IT-Sicherheitsbereich formalisiert die Erwartungen an die Risikoreduzierung, die mindestens akzeptablen Sicherheitsfunktionen und die Berichtspflichten.
Beide Arten von E-Mail-Richtlinien sehen Schutzmaßnahmen und Sanktionen vor. Solange Mitarbeiter und IT-Teams die Anforderungen der E-Mail-Richtlinie einhalten, sind das Unternehmen und die Mitarbeiter im Fall eines Sicherheitsvorfalls oder einer Datenschutzverletzung geschützt. Beide Richtlinien sollten jedoch auch Sanktionen und Verfahren zur Untersuchung von Mitarbeitern und IT-Mitarbeitern vorsehen, die Sicherheitsrichtlinien aktiv untergraben oder sich einfach dafür entscheiden, sie nicht einzuhalten.
Sicherheitsschulungen für Mitarbeiter
Keine Sicherheitssoftware ist zu 100 % wirksam oder immun gegen Sicherheitsverletzungen. Schulungen können Mitarbeitern grundlegende Sicherheitskenntnisse vermitteln, damit sie nicht Opfer von E-Mail-Angriffen werden.
Zu den grundlegenden Regeln, die vermittelt werden sollten, gehören:
- Niemals auf Links in E-Mails klicken, die von unbekannten Quellen stammen
- Niemals Anhänge aus unbekannten Quellen öffnen. Geht ein unerwarteter Anhang von einem bekannten Absender ein, sollte der Mitarbeiter den Absender anrufen und den Inhalt des Anhangs bestätigen, bevor er ihn öffnet
- Niemals Links zu Finanzinstituten folgen, die in E-Mails enthalten sind. Stattdessen sollte die Adresse direkt in einen Browser eingegeben oder eine Suchmaschine verwendet werden, um die offiziellen Websites des Finanzinstituts zu finden
- Vor einer Überweisung immer einen leitenden Manager konsultieren, wenn diese in einer E-Mail angewiesen wird. Business-E-Mail-Compromise-Betrugsversuche erzeugen häufig ein Gefühl der Dringlichkeit und erwecken den Eindruck, dass der Absender telefonisch nicht erreichbar ist, eine Überweisung jedoch sofort durchgeführt werden muss, ohne andere Mitarbeiter aus „Gründen der Vertraulichkeit“ zu informieren
- Niemals eine Verbindung mit dem geschäftlichen E-Mail-System herstellen, ohne ein VPN zu verwenden, das die Sicherheit der Verbindung gewährleistet, wenn ein öffentliches WLAN genutzt wird
Viele Unternehmen nutzen Cybersecurity-Schulungsprogramme von Drittanbietern, um das Risiko menschlicher Fehler zu minimieren und sicherzustellen, dass Mitarbeiter die Bedeutung der E-Mail-Sicherheit verstehen.
E-Mail-Nutzung für Funktionen mit hohem Risiko
E-Mails lassen sich nur schwer schützen, und E-Mail-Server können sogar einige Sicherheitsfunktionen wie Verschlüsselung außer Kraft setzen, wenn der empfangende E-Mail-Server angibt, dass er die Funktion nicht unterstützt. Prozesse und Transaktionen mit hohem Risiko sollten auf Systeme mit stärkerer Authentifizierung und besseren Sicherheitsfunktionen verlagert werden.
Die folgenden Prozesse sollten beispielsweise nicht per E-Mail durchgeführt werden, sondern nur über sichere Websites oder Anwendungen, nachdem die Identität des Benutzers überprüft wurde:
- Anfordern von Patientendaten (reguliert durch HIPAA)
- Einholen von Kreditkartennummern (reguliert durch PCI DSS)
- Autorisieren von Finanztransaktionen (mindestens ab einem bestimmten Dollarbetrag)
- Autorisieren von Zahlungen an Mitarbeiter oder Anbieter
- Übermitteln von Ergebnissen medizinischer Untersuchungen oder Tests (reguliert durch HIPAA)
Zugehöriger Sicherheits-Stack
E-Mail-Sicherheit kann ein Unternehmen nicht allein schützen. Sie muss in einen Sicherheits-Stack aus zugehörigen und sich überschneidenden Netzwerksicherheits-kontrollen eingebettet sein, die die Auswirkungen einer kompromittierten E-Mail-Sicherheit begrenzen, beispielsweise Data Loss Prevention, DNS-Sicherheit, Datenverschlüsselung, eine gehärtete IT-Infrastruktur, Identity and Access Management (IAM), Multi-Faktor-Authentifizierung und der Schutz von Endgeräten.
Data Loss Prevention
Data Loss Prevention (DLP) überwacht die Nutzung und Übertragung wichtiger oder regulierter Daten. Geschäftsgeheimnisse, personenbezogene Daten (PII), persönliche Gesundheitsdaten und andere regulierte Informationen können erkannt, überwacht oder sogar vom Einfügen in E-Mails, Chat-Anwendungen oder Filesharing-Anwendungen abgehalten werden.
E-Mail-Tools können eingeschränkte DLP-Funktionen anbieten, die sich auf die Nutzung geschützter Daten in E-Mails konzentrieren. Eine leistungsfähigere DLP-Lösung umfasst jedoch auch viele andere Anwendungen außerhalb von E-Mails und bietet dadurch einen umfassenderen Schutz.
DNS-Sicherheit
DNS-Sicherheit umfasst zwei zentrale Aspekte: die Untersuchung von URLs und Domains in E-Mails sowie den Schutz des Unternehmens-DNS vor Angriffen und Manipulation. Viele Programme für E-Mail-Sicherheit führen grundlegende DNS-Sicherheitsprüfungen durch, etwa indem sie URLs mit einer Blacklist bekannter schädlicher Websites abgleichen. Die Programme für E-Mail-Sicherheit sollten durch Tools und Techniken ergänzt werden, die zum Schutz des Unternehmens-DNS eingesetzt werden.
Verschlüsselung ruhender Daten
Schädliche E-Mails, insbesondere moderne Ransomware, verwenden Programme zur Datenexfiltration, um Daten von lokalen und vernetzten Festplatten zu stehlen. Die Einführung einer Verschlüsselung ruhender Datenschränkt den Zugriff auf und die Verfügbarkeit von Daten ein, die bei solchen Angriffen gestohlen wurden, und bietet eine zusätzliche Verteidigung, falls die E-Mail-Sicherheit versagt.
IT-Infrastruktur härten
Standardinstallationen von Firewalls, Netzwerkgeräten, Serverbetriebssystemen und lokalen Betriebssystemen blockieren keine Protokolle oder Ports, um eine maximale Nutzbarkeit zu ermöglichen. Leider bedeutet maximale Nutzbarkeit auch ein maximales Sicherheitsrisiko.
Unternehmen sollten nicht benötigte Protokolle deaktivieren, ungenutzte Ports blockieren und Optionen für eine verbesserte Sicherheit in der gesamten IT-Infrastruktur aktivieren. Diese Härtungsmaßnahmen schränken die Fähigkeit erfolgreicher E-Mail-Angriffe ein, sich im Unternehmen auszubreiten.
Identity and Access Management
Identity and Access Management (IAM) stärkt die Sicherheit eines Unternehmens beim Zugriff, indem es die Anwendung des Prinzips der geringsten Rechte ermöglicht und so unnötige Zugriffe bestimmter Benutzer und Benutzergruppen beschränkt. Der effektive Einsatz von IAM schränkt die Fähigkeit von Angreifern ein, gestohlene Zugangsdaten oder kompromittierte Geräte zur Ausweitung eines Angriffs auf das Unternehmen zu nutzen.
Multi-Faktor-Authentifizierung
Kompromittierte Zugangsdaten, die bei einer Phishing-Kampagne gestohlen wurden, können äußerst gefährlich sein. Die Einführung der Zwei-Faktor-Authentifizierung (2FA) und der Multi-Faktor-Authentifizierung (MFA) stellt Angreifer jedoch vor zusätzliche Hürden.
Schutz von Endgeräten
Eine kompromittierte E-Mail-Sicherheit führt häufig zu einem Angriff auf den Computer des Endbenutzers. Eine leistungsfähige Antivirus- oder Endpoint-Detection-and-Response-Lösung (EDR) schützt das lokale Gerät vor einer Infektion oder isoliert ein kompromittiertes lokales Gerät sogar, um das Netzwerk zu schützen.
Wie E-Mail-Sicherheit Bedrohungen abwehrt
E-Mails können eine große Bandbreite potenzieller Bedrohungen enthalten, darunter Business Email Compromise, Datenexfiltration, Identitätsvortäuschung, Malware sowie Phishing- und Spam-E-Mails. Der Einsatz verschiedener Tools für E-Mail-Sicherheit kann diese Bedrohungen mithilfe unterschiedlicher Techniken und Funktionen erkennen, eindämmen oder sogar blockieren.
Business Email Compromise
Business-Email-Compromise-Angriffe (BEC) sind eine Unterkategorie von Phishing- oder Identitätsvortäuschungsangriffen. Dabei versuchen Angreifer, sich als vertrauenswürdige Geschäftspartner oder Mitarbeiter auszugeben, um das Unternehmen dazu zu bringen, Produkte oder Geldzahlungen an den Angreifer zu senden. E-Mail-Sicherheit kann diese Art von Angriff blockieren, weil sie:
- die DMARC-E-Mail-Authentifizierung verwendet, um Abweichungen zwischen dem den E-Mail-Empfängern angezeigten Absenderfeld und dem Absenderfeld im Header zu erkennen
- die Reputation des E-Mail-Absenders analysiert (URL, Domain)
- eine Text-Sentiment-Analyse durchführt, die nach verdächtigen Textmustern wie Dringlichkeit („jetzt antworten“) oder Geheimhaltung („zur Bestätigung keine anderen kontaktieren“) sucht
Datenexfiltration
Datenexfiltration bezeichnet die nicht genehmigte Übertragung von Daten aus einem Unternehmen. Tools für E-Mail-Sicherheit verwenden Data-Loss-Prevention-Technologie (DLP), um geschützte oder regulierte Daten in E-Mail-Texten oder Anhängen zu identifizieren und nachzuverfolgen.
Die meisten DLP-Programme verfügen über eine begrenzte Anzahl von Standarderkennungen, etwa für US-amerikanische Sozialversicherungsnummern und Kreditkartennummern. Unternehmen müssen möglicherweise weitere Informationen definieren, die DLP nachverfolgen und überwachen soll.
Identitätsvortäuschung
Angreifer versuchen, das Absenderfeld in E-Mails zu fälschen, um sich als vertrauenswürdige Person oder Marke auszugeben. Identitätsvortäuschung, auch als Spoofing bezeichnet, verleiht Phishing-Nachrichten Glaubwürdigkeit und kann durch irreführende Grafiken, Texte und ähnlich aussehende Domains (z. B. m1cr0s0ft.com) erreicht werden.
Tools für E-Mail-Sicherheit können Versuche der Identitätsvortäuschung erkennen, weil sie:
- SPF-E-Mail-Authentifizierung verwenden, um zu überprüfen, ob die sendende Domain eine autorisierte E-Mail-Absenderadresse ist (bei gefälschten Domains)
- die DMARC-E-Mail-Authentifizierung verwenden, um Abweichungen zwischen dem den E-Mail-Empfängern angezeigten Absenderfeld und dem Absenderfeld im Header zu erkennen
- die Reputation des E-Mail-Absenders analysieren (URL, Domain)
- eine Text-Sentiment-Analyse durchführen, die nach verdächtigen Textmustern wie Dringlichkeit („jetzt antworten“) oder Geheimhaltung („zur Bestätigung keine anderen kontaktieren“) sucht
Malware
Zu den gängigen Malware-Arten gehören Viren, Würmer, Ransomware und Spyware. Bei E-Mail-Angriffen wird häufig versucht, Malware als PDF-Dateien oder in komprimierten Dateien (.zip usw.) zu tarnen. Tools für E-Mail-Sicherheit erkennen Malware mithilfe verschiedener Funktionen:
- Antivirus-Signaturvergleich mit bekannter Malware
- Analyse der Reputation des E-Mail-Absenders (URL, Domain)
- Anhänge in Sandboxes öffnen, um den Dateiinhalt zu überprüfen
- Erweiterte Malware-Erkennung durch Überprüfung des Dateiinhalts auf bösartige oder verdächtige Programmierung
Phishing und Spam
Phishing-Angriffe sind eine bösartige Unterkategorie von Spam-E-Mails, zu der auch Spear-Phishing, Vishing und Whaling gehören können. Der Hauptunterschied zwischen Phishing und Spam besteht darin, ob die Links und Anhänge der unerwünschten E-Mail zu bösartigen Websites führen.
Tools für E-Mail-Sicherheit erkennen Phishing- und Spam-E-Mails, weil sie:
- die DMARC-E-Mail-Authentifizierung verwenden, um Abweichungen zwischen dem den E-Mail-Empfängern angezeigten Absenderfeld und dem Absenderfeld im Header zu erkennen
- die Reputation des E-Mail-Absenders analysieren (URL, Domain)
- mithilfe erweiterter Malware-Erkennungsfunktionen die in der E-Mail verlinkten URLs und Websites auf bösartigen Code oder Taktiken zum Diebstahl von Zugangsdaten analysieren
- eine Text-Sentiment-Analyse durchführen, die nach verdächtigen Textmustern wie Dringlichkeit („jetzt antworten“) oder Geheimhaltung („zur Bestätigung keine anderen kontaktieren“) sucht
Fazit: E-Mail-Sicherheit
Tools für E-Mail-Sicherheit sind in einer großen Bandbreite und Vielfalt verfügbar und können die unterschiedlichen Anforderungen einer ebenso großen Bandbreite von Unternehmen erfüllen. Mit dem Wachstum eines Unternehmens muss regelmäßig überprüft werden, ob die bestehende Lösung für E-Mail-Sicherheit die aktuellen Anforderungen des Unternehmens sowie die Anforderungen der nächsten Quartale weiterhin erfüllt. Wenn zusätzliche Funktionen erforderlich sind, sollten Unternehmen ihre Optionen prüfen und neue Tools einsetzen, bevor ein Angreifer bestehende Lücken ausnutzen kann.
Weitere Informationen zu Tools für E-Mail-Sicherheit finden Sie in folgenden Beiträgen:
- Was ist DMARC-E-Mail-Sicherheitstechnologie?
- Die 9 besten Lösungen für Firewalls der nächsten Generation (NGFW) 2023
- Die 8 wichtigsten Anbieter von Unified-Threat-Management-(UTM)-Software und -Hardware
- Firewalls as a Service (FWaaS): Die Zukunft von Netzwerk-Firewalls?
- Die besten Anbieter von Secure Access Service Edge (SASE)
- Die besten Lösungen für sichere E-Mail-Gateways
- Die 9 besten Anbieter sicherer Web-Gateways
Dieser Artikel wurde ursprünglich von Paul Rubens am 13. März 2018 verfasst und veröffentlicht und von Chad Kime am 8. Juni 2023 aktualisiert.