













La plupart des organisations utilisent l’e-mail comme moyen de communication de base. Malheureusement, les protocoles de messagerie textuels sont extrêmement vulnérables au piratage, et l’e-mail est devenu le principal vecteur des cyberattaques. Les organisations qui comprennent en détail la sécurité des e-mails peuvent adopter des solutions adaptées à leurs besoins et à leurs ressources en la matière de sécurité des e-mails.
Cet article présente :
- Qu’est-ce que la sécurité des e-mails
- Les meilleures solutions pour sécuriser les e-mails professionnels
- Bonnes pratiques en matière de sécurité des e-mails
- Comment la sécurité des e-mails bloque les menaces
- En résumé : la sécurité des e-mails
Qu’est-ce que la sécurité des e-mails
La sécurité des e-mails est un concept qui protège les comptes de messagerie, les serveurs et les communications contre les accès non autorisés, la perte de données ou la compromission. Elle repose sur les politiques, outils et services déployés pour se protéger contre les menaces propres à la messagerie, telles que le spam, les attaques d’hameçonnage, les pièces jointes infectées par des logiciels malveillants, l’usurpation d’identité et l’interception des e-mails.
Microsoft estime que 94 % des cyberattaques commencent par un e-mail malveillant — une statistique alarmante qui peut être considérablement réduite grâce à l’adoption de normes, d’outils et de services de sécurité des e-mails. Les cybercriminels ciblent la messagerie parce qu’elle constitue un point d’entrée facile, et un simple clic imprudent peut potentiellement donner accès à toute une organisation. Ils utilisent les e-mails pour lancer de nombreuses attaques, notamment la compromission de messagerie professionnelle (BEC), la diffusion de logiciels malveillants et le vol d’identifiants.
Les solutions de sécurité des e-mails contribuent à :
- Protéger la marque et la réputation d’une organisation en signalant les e-mails usurpant l’identité de la marque
- Protéger les résultats financiers d’une organisation en limitant les coûts de remédiation dévastateurs, les pertes liées aux interruptions d’activité, les atteintes à la réputation et les coûts d’enquête forensique associés à une attaque réussie
- Améliorer la productivité en limitant les perturbations potentielles des opérations et les temps d’arrêt dus à une cyberattaque
- Garantir la conformité aux lois sur la protection des données, comme le Règlement général sur la protection des données (RGPD), et éviter les frais juridiques et les amendes réglementaires liés à une violation de données réglementées
Fonctionnalités clés de la sécurité des e-mails
Les différents protocoles, outils et services de sécurité des e-mails offrent des fonctionnalités essentielles et d’autres simplement utiles pour sécuriser la messagerie.
Les fonctionnalités essentielles constituent les exigences de base de la sécurité des e-mails. Toute organisation devrait rechercher des solutions incluant :
- Antivirus et détection basique des menaces recherchent et neutralisent les signatures connues de logiciels malveillants dans les e-mails
- Anti-spam filtre les e-mails indésirables en masse et les messages de spam
- Analyse des pièces jointes examine les pièces jointes à la recherche de liens malveillants ou suspects et de logiciels malveillants, afin de désamorcer les contenus potentiellement dangereux
- Systèmes d’authentification évaluent la validité des expéditeurs à l’aide de DMARC et d’autres protocoles de messagerie
- Analyse de la réputation analyse les données des en-têtes et les adresses IP des expéditeurs afin de les comparer aux listes d’adresses IP et de serveurs de messagerie associés à des acteurs malveillants connus
- Filtrage des URL fournit une analyse de la réputation des localisateurs uniformes de ressources (URL), et certains outils peuvent même analyser les sites web à la recherche de liens, de contenus et de pièces jointes malveillants
Fonctionnalités utiles offrent des fonctions de sécurité supplémentaires dont le coût peut être hors de portée de certaines organisations :
- Protection contre la prise de contrôle des comptes vise à détecter et à empêcher les attaquants d’obtenir des identifiants et d’accéder au compte d’un utilisateur pour envoyer du spam, des logiciels malveillants, des messages BEC ou d’autres types d’attaques
- Détection avancée des menaces analyse les fichiers à la recherche de code malveillant ou d’autres schémas associés à des menaces, au-delà de l’analyse des signatures
- Analyse comportementale examine le contenu des e-mails et le comportement des utilisateurs afin de détecter des comportements inhabituels pouvant indiquer une menace interne ou des comptes compromis
- Analyse du contenu analyse le texte des e-mails à la recherche de termes exprimant l’urgence ou d’autres mots et expressions associés aux attaques d’hameçonnage ou de type BEC
- Chiffrement des données sécurise les communications électroniques contre l’interception par des cybercriminels ou la lecture des messages par des destinataires non prévus
- Protection contre la perte de données (DLP) vérifient les e-mails sortants à la recherche de contenus ou de pièces jointes susceptibles de contenir des données propriétaires ou réglementées, afin de signaler, voire de bloquer, les activités internes malveillantes ou accidentelles
- Contrôle des images et du contenu permet d’analyser les images ou contenus joints ou intégrés afin de bloquer les logiciels malveillants
- Protection intégrée contre les menaces peut fournir une protection unifiée pour les applications, les appareils, les e-mails, les identités, les données et les charges de travail cloud
- Sandboxing fournit des capacités d’exécution contrôlée pour les liens et pièces jointes malveillants dans un environnement isolé
Les meilleures solutions pour sécuriser les e-mails professionnels
La sécurité des e-mails peut être essentielle, mais chaque organisation doit composer avec des contraintes budgétaires, des profils de menaces et de risques, ainsi que des capacités humaines qui lui sont propres. Ces aspects détermineront le type d’outils, de services et de protocoles que l’organisation peut réellement adopter pour protéger ses e-mails contre les menaces.
Les organisations sélectionnent généralement une combinaison des options suivantes pour répondre à leurs besoins en matière de sécurité des e-mails. Dans certains cas, ces options présentent des fonctionnalités qui se chevauchent, mais la redondance n’est généralement pas un inconvénient en matière de sécurité. Les organisations qui souhaitent renforcer leur sécurité des e-mails devraient examiner plusieurs options dont les fonctionnalités comblent les lacunes de leurs capacités actuelles.
Nous présenterons ces options en deux catégories : un niveau prioritaire et un niveau de fonctionnalités avancées. Les petites organisations doivent commencer par les options prioritaires, puis adopter des solutions plus avancées à mesure qu’elles grandissent et que leurs besoins et ressources évoluent. Nous aborderons les principales catégories d’outils, mais gardez à l’esprit qu’il existe des outils spécialisés pour des fonctions particulières, comme l’inspection des pièces jointes, qui font souvent partie de solutions plus sophistiquées.
Le niveau prioritaire comprend :
- Protocoles d’authentification des e-mails
- Outils de sécurité des e-mails
- Pare-feu de nouvelle génération et gestion unifiée des menaces
- Secure Access Service Edge
- Passerelle de messagerie sécurisée ou passerelle web sécurisée
Le niveau de fonctionnalités avancées comprend le sandboxing, le chiffrement et les navigateurs sécurisés, qui peuvent fournir des couches de protection supplémentaires pour les besoins les plus sophistiqués.
Plus une solution est sophistiquée, plus elle exige généralement de compétences pour être installée, configurée, gérée et entretenue. Les organisations peuvent externaliser une partie de ces besoins en compétences auprès de fournisseurs de services informatiques managés (MSP) ou de fournisseurs de services de sécurité informatique managés (MSSP). Il faut également garder à l’esprit que chaque catégorie comprend un éventail d’outils et de fonctionnalités allant du basique à l’avancé, et que les prestataires peuvent souvent proposer des fonctionnalités avancées aux petites organisations sous forme de bouquets de services.
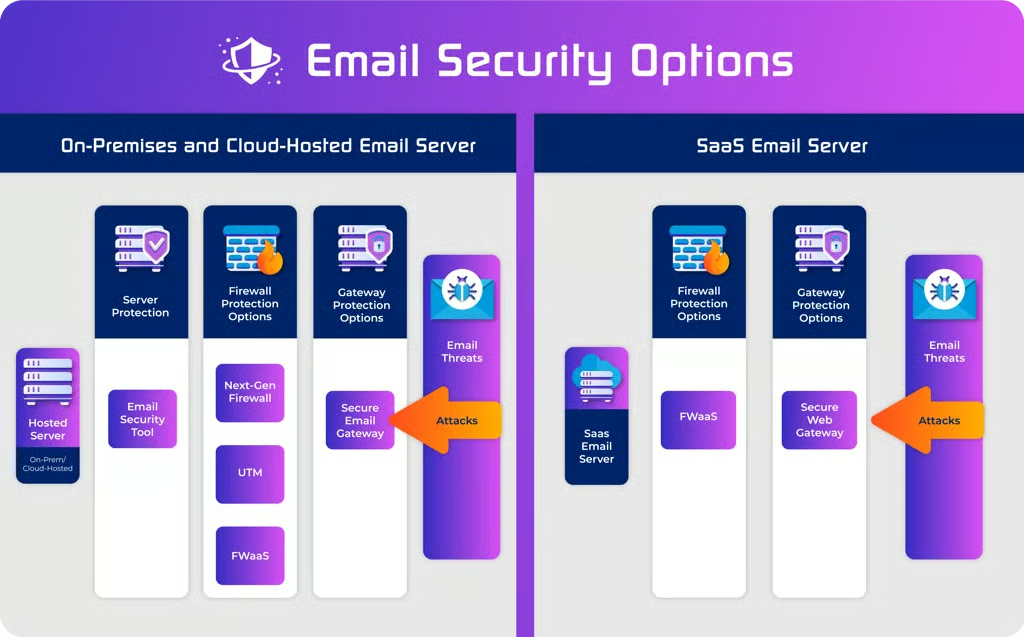
Niveau prioritaire pour améliorer la sécurité des e-mails
Pour commencer, les organisations doivent se concentrer sur l’adoption de ces solutions fondamentales de sécurité des e-mails. Elles fournissent les fonctionnalités de sécurité de base nécessaires et proposent souvent aussi des options de mise à niveau vers une sécurité plus avancée.
Protocoles d’authentification des e-mails : SPF, DKIM, DMARC
Les trois protocoles d’authentification des e-mails qui se renforcent mutuellement, Sender Policy Framework (SPF), DomainKeys Identified Mail (DKIM) et Domain-based Message Authentication Reporting and Conformance (DMARC) vérifient l’authenticité des e-mails. L’application de ces protocoles bloquera le spam, contribuera à identifier les e-mails usurpés et facilitera l’analyse de la réputation pour les outils de sécurité.
Il est très abordable pour une organisation de permettre à ses outils de sécurité et à ses serveurs web de vérifier et d’appliquer ces protocoles. Leur mise en place sur les serveurs DNS d’une organisation peut prendre du temps, mais elle apporte deux avantages essentiels. Premièrement, ces protocoles améliorent la réputation d’une organisation, ce qui renforce la délivrabilité des e-mails marketing. Deuxièmement, les serveurs de messagerie et les outils de sécurité peuvent les utiliser pour signaler les e-mails qui tentent d’usurper le domaine et la marque de l’organisation.
Les plus petites organisations peuvent ne pas disposer des ressources nécessaires pour mettre en place ces protocoles. Toutefois, leur adoption devrait être prioritaire pour les organisations en croissance et constitue déjà une obligation fédérale depuis 2018 dans le cadre de la directive opérationnelle contraignante 18-01 du Department of Homeland Security (DHS).
Outil de sécurité des e-mails
Un certain nombre d’outils se présentent comme des outils de sécurité des e-mails destinés à protéger les applications de messagerie locales et les serveurs de messagerie. Ces outils constituent généralement de bonnes solutions pour les petites organisations disposant d’un nombre limité de serveurs de messagerie sur site. Les versions plus avancées peuvent être installées dans le cloud afin d’étendre leur portée et de les mettre en concurrence directe avec d’autres solutions cloud (voir ci-dessous).
Une organisation peut choisir parmi un éventail d’outils, des solutions peu coûteuses et basiques aux outils robustes, riches en fonctionnalités et onéreux. Les outils de sécurité des e-mails proposent des fonctionnalités qui analysent les messages à la recherche de contenus malveillants à l’aide d’antivirus, de filtres anti-spam, de DNS, de l’analyse des pièces jointes et d’autres techniques analytiques. Les outils plus avancés peuvent inclure des options supplémentaires telles que des flux de renseignements sur les menaces, le sandboxing et des analyses améliorées par l’IA.
Pare-feu de nouvelle génération et systèmes de gestion unifiée des menaces
Les pare-feu dotés de fonctionnalités avancées peuvent généralement effectuer une inspection des paquets au niveau applicatif, permettant à l’outil d’analyser les e-mails à la recherche de liens malveillants, de spam et de pièces jointes dangereuses. Les pare-feu de nouvelle génération (NGFW) et les outils de gestion unifiée des menaces (UTM) disposent de certaines fonctionnalités, mais l’organisation devra examiner les outils envisagés afin de vérifier les fonctionnalités disponibles et leur intégration à la pile de sécurité et à l’environnement informatique existants.
Comme les outils de sécurité des e-mails, les pare-feu avancés sont généralement placés à la périphérie des réseaux locaux et conviennent donc davantage à la protection d’un petit nombre de serveurs de messagerie locaux. Pour les organisations plus grandes ou géographiquement dispersées, un pare-feu en tant que service (FWaaS) cloud peut fournir une protection plus économique et unifiée.
Secure Access Service Edge
Les outils Secure Access Service Edge (SASE), également appelés solutions de sécurité en périphérie des services (SSE), contrôlent les accès en dehors du réseau de l’entreprise et sont généralement basés dans le cloud. Certains outils se limitent au contrôle des accès, tandis que d’autres intègrent également des fonctionnalités de passerelle web sécurisée (SWG) et de pare-feu, qui leur permettent de détecter et de bloquer le spam ainsi que les sites web et pièces jointes malveillants. Les solutions SASE conviennent bien aux grandes organisations géographiquement dispersées qui recherchent un contrôle et une protection centralisés.
Passerelle de messagerie sécurisée ou passerelle web sécurisée
Les solutions de passerelle de messagerie sécurisée (SEG) ou de passerelle web sécurisée (SWG) sont spécialement conçues pour analyser les e-mails et le trafic web. Ces outils analysent les pièces jointes, recherchent les liens malveillants et peuvent intégrer des listes noires pour bloquer les domaines connus comme malveillants. Ils peuvent également intégrer des fonctionnalités DLP afin d’empêcher les utilisateurs internes de divulguer intentionnellement ou accidentellement des informations sensibles.
Les SEG se concentrent davantage sur la protection des systèmes de messagerie, notamment des serveurs de messagerie sur site, tandis que les SWG peuvent être mieux adaptés à la protection des environnements SaaS. Les deux options peuvent être installées localement pour protéger les serveurs de messagerie locaux ou dans le cloud afin d’offrir une couverture plus large.
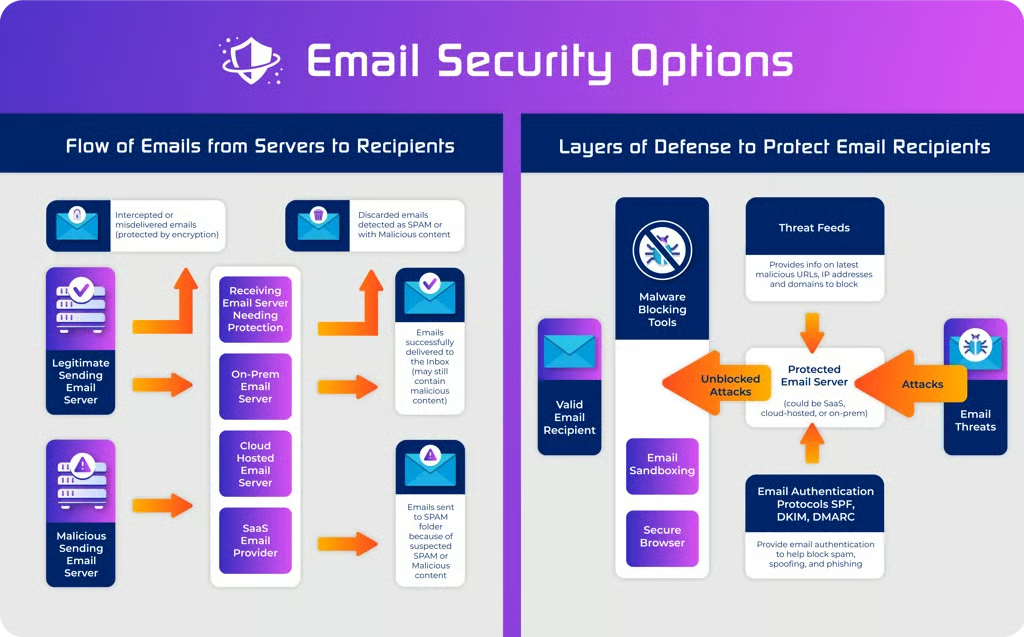
Niveau des fonctionnalités avancées de sécurité des e-mails
Les organisations ayant des besoins plus sophistiqués ou davantage de ressources peuvent envisager des fonctionnalités supplémentaires afin d’ajouter des couches de sécurité aux e-mails. Certaines de ces fonctionnalités seront obtenues grâce à des outils spécifiques et spécialisés, tandis que d’autres seront disponibles sous forme de fonctionnalités avancées ou de modules complémentaires pour les outils du niveau prioritaire présenté plus haut.
Sandboxing des e-mails
La diffusion de logiciels malveillants par e-mail reste une préoccupation majeure, même pour les organisations qui déploient plusieurs couches de sécurité des e-mails afin de l’empêcher. Les attaquants peuvent modifier le code trop facilement et développer de nouveaux types d’attaques trop rapidement pour que la plupart des équipes de sécurité informatique accordent toute leur confiance aux solutions anti-malware.
De nombreuses solutions de sécurité des e-mails proposent désormais des fonctionnalités de sandboxing afin de permettre aux équipes de sécurité de lancer les pièces jointes dans un environnement plus sûr. Toutefois, bien que ces fonctionnalités puissent améliorer la fiabilité de l’analyse des pièces jointes, les équipes de sécurité informatique doivent également savoir que certains logiciels malveillants tenteront de détecter les environnements de sandboxing afin d’empêcher leur analyse.
E-mails chiffrés
Malgré les nombreuses avancées dans le domaine des outils de messagerie, le format des e-mails reste un protocole textuel. De nombreux outils de messagerie permettent d’envoyer des e-mails de manière chiffrée, mais certaines de ces options de chiffrement seront désactivées si le serveur d’envoi détecte que le serveur de réception ne prend pas en charge l’option concernée. Pour bénéficier d’une protection plus fiable contre l’interception des e-mails, les organisations peuvent adopter une solution de chiffrement des e-mails.
Navigateur sécurisé
Un navigateur sécurisé, également appelé isolation du navigateur, crée un environnement de sandboxing sur l’appareil utilisateur. Dans cet environnement isolé, l’utilisateur peut effectuer ses activités professionnelles habituelles en se préoccupant moins des logiciels malveillants et des pièces jointes dangereuses. Si l’utilisateur lance accidentellement un logiciel malveillant, celui-ci affectera l’environnement isolé, ce qui permettra à l’utilisateur de fermer simplement la sandbox, avec un risque fortement réduit d’effets durables sur le terminal local ou le réseau.
Flux de renseignements sur les menaces
Les attaquants développent constamment de nouvelles attaques et méthodes, et de nouvelles vulnérabilités sont régulièrement découvertes. Les flux de renseignements sur les menaces fournissent aux équipes de sécurité les dernières informations et peuvent être intégrés aux outils de sécurité afin de mettre à jour plus fréquemment les fichiers de signatures des logiciels malveillants et de fournir des indicateurs de compromission utilisés par les outils d’analyse avancée pour détecter de nouveaux logiciels malveillants à l’œuvre.
Bonnes pratiques en matière de sécurité des e-mails
En définitive, l’objectif de toute mesure de sécurité est de réduire les risques pour l’organisation. La sécurité des e-mails doit s’inscrire dans une stratégie de sécurité plus globale afin de réduire les risques d’attaque contre une organisation, ainsi que les risques associés de violation de données, de perturbation des activités et de pertes financières.
Les bonnes pratiques en matière de sécurité des e-mails reflètent ces exigences générales de réduction des risques pour une organisation. Bien que nous présentions des bonnes pratiques destinées à une organisation générique, chaque responsable informatique, sécurité ou gestion des risques doit les adapter au contexte et aux besoins spécifiques de son organisation. Par exemple, même un très petit courtier en valeurs mobilières doit respecter les exigences réglementaires de la US Security and Exchange Commission (SEC) ou de la Financial Industry Regulatory Authority (FINRA) en matière de sécurité, de surveillance et de conservation des e-mails.
Bonnes, meilleures et très bonnes pratiques de sécurité
Les niveaux « bonnes », « meilleures » et « très bonnes » pratiques en matière de sécurité des e-mails reflètent l’adoption de niveaux croissants de sophistication et de fonctionnalités dans l’adoption de politiques formelles concernant les e-mails, le déploiement de couches de sécurité des e-mails, la formation des employés à la sécurité des e-mails, l’utilisation des e-mails pour des fonctions à haut risque et la pile de sécurité associée.
Bonnes pratiques en matière de sécurité des e-mails :
- Adopter une politique écrite de sécurité des e-mails
- Activer les options de sécurité dans les logiciels de messagerie
- Utiliser au moins un outil de sécurité des e-mails du niveau prioritaire (outil de sécurité des e-mails, pare-feu avancé, SASE ou passerelle sécurisée) doté de fonctionnalités de base pour réduire le spam et analyser les e-mails et les pièces jointes à la recherche de logiciels malveillants
- Disposer d’une pile de sécurité de base comprenant une infrastructure informatique renforcée et des terminaux protégés
Meilleures pratiques en matière de sécurité des e-mails :
- Adopter une politique écrite de sécurité des e-mails et l’utiliser activement pour mesurer l’efficacité de la sécurité des e-mails au moyen de rapports réguliers
- Activer les options de sécurité dans les logiciels de messagerie
- Activer l’authentification des e-mails (SPF, DKIM, DMARC)
- Utiliser au moins un outil de sécurité des e-mails du niveau prioritaire (outil de sécurité des e-mails, pare-feu avancé, SASE ou passerelle sécurisée), ou plusieurs outils de sécurité offrant des fonctionnalités plus avancées pour réduire le spam, analyser les e-mails et les pièces jointes à la recherche de logiciels malveillants et effectuer le filtrage des URL
- Disposer d’un outil de sécurité des e-mails offrant des fonctionnalités correspondant à au moins une fonction de sécurité des e-mails du niveau avancé (sandboxing, e-mails chiffrés, navigateur sécurisé ou flux de renseignements sur les menaces) afin de se protéger contre les attaques
- Organiser chaque année une formation de base des employés à la sécurité afin de réduire les risques
- Limiter l’utilisation des e-mails pour les fonctions à haut risque (transactions financières, échange de données réglementées, etc.)
- Acheter une pile de sécurité renforcée comprenant la sécurité DNS, le chiffrement des données au repos, une infrastructure informatique renforcée, l’authentification multifacteur et des terminaux protégés.
Très bonnes pratiques en matière de sécurité des e-mails :
- Adopter une politique écrite de sécurité des e-mails et l’utiliser activement pour mesurer l’efficacité de la sécurité des e-mails au moyen de rapports réguliers reflétant la réduction des risques
- Activer les options de sécurité dans les logiciels de messagerie
- Activer l’authentification des e-mails (SPF, DKIM, DMARC)
- Utiliser un ou plusieurs outils robustes de sécurité des e-mails du niveau prioritaire (outil de sécurité des e-mails, pare-feu avancé, SASE ou passerelle sécurisée), dotés de fonctionnalités avancées pour réduire le spam, analyser les e-mails et les pièces jointes à la recherche de logiciels malveillants, effectuer le filtrage des URL et l’analyse de la réputation, ainsi que plusieurs fonctionnalités utiles telles que l’analyse comportementale, la détection avancée des menaces ou le sandboxing
- Disposer d’un outil de sécurité des e-mails offrant des fonctionnalités correspondant à une ou plusieurs fonctions de sécurité des e-mails du niveau avancé (sandboxing, e-mails chiffrés, navigateur sécurisé ou flux de renseignements sur les menaces) afin de se protéger contre les attaques
- Organiser régulièrement des formations des employés à la sécurité afin de créer une organisation axée sur la sécurité
- Restreindre fortement ou bloquer l’utilisation des e-mails pour les fonctions à haut risque (transactions financières, échange de données réglementées, etc.)
- Disposer d’une pile de sécurité robuste offrant un éventail complet de protections superposées
Pour comprendre le contexte de ces bonnes pratiques, nous allons expliquer plus en détail la politique formelle relative aux e-mails, la sécurité des e-mails multicouche, la formation des employés à la sécurité, l’utilisation des e-mails pour les fonctions à haut risque et la pile de sécurité associée.
Politique formelle relative aux e-mails
Les organisations devraient disposer de deux types de politiques formelles relatives aux e-mails : une politique d’utilisation des e-mails de l’entreprise destinée aux employés et une politique de sécurité des e-mails destinée à l’équipe informatique ou de sécurité informatique.
La plupart des organisations disposent déjà d’une politique d’utilisation des e-mails de l’entreprise, élaborée par le service des ressources humaines afin de s’assurer que les employés connaissent leurs responsabilités lorsqu’ils utilisent la messagerie de l’entreprise, les règles relatives à l’utilisation personnelle de la messagerie professionnelle, l’utilisation de comptes e-mail personnels et l’utilisation des e-mails sur des appareils professionnels et personnels. Ces politiques couvrent également généralement la conservation des e-mails, les règles concernant les pièces jointes (types de fichiers et tailles autorisés), les contenus interdits dans les e-mails, les données réglementées ou confidentielles contenues dans les e-mails, ainsi que la surveillance par l’entreprise des e-mails des employés à des fins de conformité et autres.
De nombreuses organisations ont mis en place des stratégies de sécurité des e-mails, mais sans documentation écrite ni rapports formels permettant à une équipe de sécurité informatique de prouver la mise en œuvre et le fonctionnement continu d’un niveau acceptable de sécurité des e-mails. Une politique écrite de sécurité des e-mails destinée à la sécurité informatique formalise les objectifs de réduction des risques, les fonctionnalités de sécurité minimales acceptables et les exigences en matière de rapports.
Les deux types de politiques relatives aux e-mails prévoient des mesures de protection et des sanctions. Tant que les employés et les équipes informatiques respectent les exigences de la politique relative aux e-mails, l’organisation et l’employé sont protégés en cas d’incident de sécurité ou de violation. Toutefois, les deux politiques devraient également prévoir des sanctions et des procédures pour enquêter sur les employés et le personnel informatique qui compromettent activement les politiques de sécurité ou choisissent simplement de ne pas s’y conformer.
Formation des employés à la sécurité
Aucun logiciel de sécurité n’est efficace à 100 % ni à l’abri des violations. La formation des employés peut leur fournir les compétences de base en matière de sécurité nécessaires pour éviter de devenir victimes d’attaques par e-mail.
Les règles simples à enseigner comprennent les suivantes :
- Ne cliquez jamais sur les liens dans les e-mails reçus de sources inconnues
- N’ouvrez jamais les pièces jointes provenant de sources inconnues. Si une pièce jointe inattendue est reçue d’un expéditeur connu, l’employé doit appeler celui-ci pour vérifier le contenu de la pièce jointe avant de l’ouvrir
- Ne suivez jamais les liens vers des établissements financiers contenus dans des e-mails. Saisissez plutôt directement l’adresse dans un navigateur ou utilisez un moteur de recherche pour trouver les sites web officiels de l’établissement financier
- Consultez toujours un responsable hiérarchique avant de transférer de l’argent sur instruction reçue par e-mail. Les escroqueries par compromission d’e-mails professionnels instaurent souvent un sentiment d’urgence et laissent entendre que l’expéditeur n’est pas joignable par téléphone, mais qu’un virement doit être effectué immédiatement sans en informer les autres membres du personnel pour des « raisons de confidentialité »
- Ne vous connectez jamais au système de messagerie de l’entreprise depuis un point d’accès Wi-Fi public sans utiliser un VPN pour garantir la sécurité de la connexion
De nombreuses organisations utilisent des programmes de formation à la cybersécurité de prestataires tiers afin de contribuer à réduire le risque d’erreur humaine et de s’assurer que les employés comprennent l’importance de la sécurité des e-mails.
Utilisation des e-mails pour les fonctions à haut risque
Les e-mails peuvent être difficiles à sécuriser et les serveurs de messagerie peuvent même désactiver certaines fonctionnalités de sécurité, comme le chiffrement, si le serveur de réception indique qu’il ne prend pas en charge cette fonctionnalité. Les processus et transactions à haut risque doivent être transférés vers des systèmes dotés de fonctions d’authentification et de sécurité plus robustes.
Par exemple, les processus suivants ne devraient pas être effectués par e-mail et devraient uniquement l’être au moyen de sites web ou d’applications sécurisés, après vérification de l’identité de l’utilisateur :
- Demande de données relatives à des patients (réglementée par HIPAA)
- Obtention de numéros de carte bancaire (réglementée par PCI DSS)
- Autorisation de transactions financières (au moins au-delà d’un certain montant en dollars)
- Autorisation de paiements destinés aux employés ou aux fournisseurs
- Transmission des résultats d’examens ou de tests médicaux (réglementée par HIPAA)
Pile de sécurité associée
La sécurité des e-mails ne peut pas fonctionner seule pour protéger une organisation. Elle doit s’inscrire dans une pile de sécurité composée de mesures de sécurité réseau connexes et complémentaires qui limitent l’impact d’une compromission de la sécurité des e-mails, telles que la protection contre la perte de données, la sécurité DNS, le chiffrement des données, le renforcement de l’infrastructure informatique, la gestion des identités et des accès (IAM), l’authentification multifacteur et la protection des terminaux.
Protection contre la perte de données
La protection contre la perte de données (DLP) surveille l’utilisation et les déplacements des données importantes ou réglementées. Les secrets d’entreprise, les informations permettant d’identifier une personne (PII), les informations de santé personnelles et autres informations réglementées peuvent être détectés, surveillés, voire bloqués lorsqu’ils sont inclus dans des e-mails, des applications de discussion ou des applications de partage de fichiers.
Les outils de messagerie peuvent offrir des fonctionnalités DLP limitées, axées sur l’utilisation de données protégées dans les e-mails. Toutefois, une solution DLP plus robuste couvrira de nombreuses autres applications en dehors de la messagerie afin d’offrir une protection plus générale.
Sécurité DNS
La sécurité DNS comprend deux aspects essentiels : l’analyse des URL et des domaines présents dans les e-mails, ainsi que la protection du DNS de l’entreprise contre les attaques et la corruption. De nombreux programmes de sécurité des e-mails assurent une sécurité DNS de base, notamment en vérifiant les URL par rapport à une liste noire de sites web connus comme malveillants. Les programmes de sécurité des e-mails devraient être complétés par des outils et techniques appliqués pour protéger le DNS de l’entreprise.
Chiffrement des données au repos
Les e-mails malveillants, en particulier les ransomwares modernes, utilisent des programmes d’exfiltration de données pour voler des données sur les disques durs locaux et réseau. L’adoption du chiffrement des données au repos limitera l’accès aux données volées lors de telles attaques ainsi que leur disponibilité, et fournira une défense supplémentaire en cas de défaillance de la sécurité des e-mails.
Renforcement de l’infrastructure informatique
Les installations par défaut des pare-feu, des équipements réseau, des systèmes d’exploitation de serveurs et des systèmes d’exploitation locaux ne bloquent généralement aucun protocole ni port, afin d’offrir une utilité maximale. Malheureusement, une utilité maximale implique également un risque de sécurité maximal.
Les organisations devraient désactiver les protocoles inutiles, bloquer les ports inutilisés et activer les options améliorant la sécurité dans toute l’infrastructure informatique. Ces techniques de renforcement limitent la capacité des attaques par e-mail réussies à se propager dans l’organisation.
Gestion des identités et des accès
La gestion des identités et des accès (IAM) renforce l’organisation en matière d’accès, en lui permettant d’appliquer le principe du moindre privilège afin de limiter les accès inutiles de certains utilisateurs et groupes d’utilisateurs. Une utilisation efficace de l’IAM limitera la capacité des attaquants à exploiter des identifiants volés ou des appareils compromis pour étendre une attaque contre l’organisation.
Authentification multifacteur
Des identifiants compromis et volés lors d’une campagne d’hameçonnage peuvent être très dangereux. Toutefois, l’adoption de l’authentification à deux facteurs (2FA) et de l’authentification multifacteur (MFA) ajoute des obstacles que l’attaquant doit franchir.
Protection des terminaux
Une compromission de la sécurité des e-mails entraîne souvent une attaque contre l’ordinateur de l’utilisateur final. Un antivirus robuste ou une solution d’détection et de réponse sur les terminaux (EDR) protège la machine locale contre les infections ou peut même isoler une machine locale compromise afin de protéger le réseau.
Comment la sécurité des e-mails bloque les menaces
Les e-mails peuvent contenir une grande variété de menaces potentielles, notamment la compromission d’e-mails professionnels, l’exfiltration de données, l’usurpation d’identité, les logiciels malveillants, ainsi que les e-mails d’hameçonnage et de spam. Le déploiement de divers outils de sécurité des e-mails permet de détecter, de contenir, voire de bloquer ces menaces grâce à différentes techniques et fonctionnalités.
Compromission d’e-mails professionnels
Les attaques par compromission d’e-mails professionnels (BEC) constituent une sous-catégorie des attaques par hameçonnage ou usurpation d’identité. Elles visent à se faire passer pour des partenaires commerciaux ou des employés de confiance afin d’inciter l’organisation à envoyer des produits ou des paiements en espèces à l’attaquant. La sécurité des e-mails peut bloquer ce type d’attaque grâce aux mesures suivantes :
- Utiliser l’authentification des e-mails DMARC pour détecter les divergences entre le champ From affiché aux destinataires des e-mails et le champ From présent dans l’en-tête
- Analyser la réputation de l’expéditeur de l’e-mail (URL, domaine)
- Appliquer une analyse des sentiments du texte afin de détecter des tendances suspectes, telles que l’urgence (répondez maintenant) ou le secret (ne contactez pas d’autres personnes pour vérifier)
Exfiltration de données
L’exfiltration de données se produit lors du transfert non autorisé de données depuis une organisation. Les outils de sécurité des e-mails utilisent la technologie de protection contre la perte de données (DLP) pour identifier et suivre les données propriétaires ou réglementées présentes dans le texte des e-mails ou leurs pièces jointes.
La plupart des programmes DLP disposent d’un nombre limité de détections par défaut, comme les numéros de sécurité sociale américains et les numéros de carte bancaire. Les organisations devront peut-être définir d’autres informations que le DLP devra suivre et surveiller.
Usurpation d’identité
Les attaquants tentent de falsifier les champs « From » des e-mails afin de se faire passer pour une personne ou une marque de confiance. L’usurpation d’identité, également appelée spoofing, renforce la crédibilité des campagnes d’hameçonnage et peut être réalisée au moyen de graphiques et de textes trompeurs, ainsi que de domaines ressemblants (ex. : m1cr0s0ft.com).
Les outils de sécurité des e-mails peuvent détecter les tentatives d’usurpation d’identité, car ils :
- Utiliser l’authentification des e-mails SPF pour vérifier si le domaine expéditeur est une adresse d’envoi d’e-mails autorisée (pour les domaines usurpés)
- Utiliser l’authentification des e-mails DMARC pour détecter les divergences entre le champ From affiché aux destinataires des e-mails et le champ From présent dans l’en-tête
- Analyser la réputation de l’expéditeur de l’e-mail (URL, domaine)
- Appliquer une analyse des sentiments du texte afin de détecter des tendances suspectes, telles que l’urgence (répondez maintenant) ou le secret (ne contactez pas d’autres personnes pour vérifier)
Logiciels malveillants
Les types courants de logiciels malveillants comprennent les virus, les vers, les rançongiciels et les logiciels espions. Les attaques par e-mail tentent souvent de dissimuler des logiciels malveillants dans des fichiers PDF ou des fichiers compressés (.zip, etc.). Les outils de sécurité des e-mails détectent les logiciels malveillants grâce à plusieurs fonctionnalités :
- Comparer les signatures antivirus avec celles de logiciels malveillants connus
- Analyser la réputation de l’expéditeur de l’e-mail (URL, domaine)
- Ouvrir les pièces jointes dans des sandbox afin de vérifier leur contenu
- Effectuer une détection avancée des logiciels malveillants en recherchant dans le contenu des fichiers des instructions malveillantes ou suspectes
Hameçonnage et spam
Les attaques par hameçonnage constituent une sous-catégorie malveillante des e-mails de spam, qui peut également inclure le spear phishing, le vishing et le whaling. La principale différence entre l’hameçonnage et le spam tient au fait que les liens et les pièces jointes de l’e-mail indésirable renvoient ou non vers des sites web malveillants.
Les outils de sécurité des e-mails détectent les e-mails d’hameçonnage et de spam, car ils :
- Utiliser l’authentification des e-mails DMARC pour détecter les divergences entre le champ From affiché aux destinataires des e-mails et le champ From présent dans l’en-tête
- Analyser la réputation de l’expéditeur de l’e-mail (URL, domaine)
- Analyser les URL et les sites web référencés dans l’e-mail afin de détecter du code malveillant ou des techniques de vol d’identifiants grâce à des fonctionnalités avancées de détection des logiciels malveillants
- Appliquer une analyse des sentiments du texte afin de détecter des tendances suspectes, telles que l’urgence (répondez maintenant) ou le secret (ne contactez pas d’autres personnes pour vérifier)
En résumé : la sécurité des e-mails
Les outils de sécurité des e-mails sont disponibles dans un large éventail de formes et de fonctionnalités afin de répondre aux besoins variés d’un éventail tout aussi large d’organisations. À mesure que chaque organisation se développe, elle devra vérifier régulièrement si sa solution de sécurité des e-mails existante continue de répondre à ses besoins actuels et à ceux des prochains trimestres. Si des fonctionnalités supplémentaires sont nécessaires, les organisations doivent étudier leurs options et adopter de nouveaux outils avant qu’un attaquant puisse exploiter d’éventuelles failles.
Pour approfondir le sujet des outils de sécurité des e-mails, consultez :
- Qu’est-ce que la technologie de sécurité des e-mails DMARC ?
- 9 meilleures solutions de pare-feu de nouvelle génération (NGFW) pour 2023
- 8 principaux fournisseurs de logiciels et de matériel de gestion unifiée des menaces (UTM)
- Pare-feu en tant que service (FWaaS) : l’avenir des pare-feu réseau ?
- Principaux fournisseurs de Secure Access Service Edge (SASE)
- Principales solutions de passerelle de messagerie sécurisée
- 9 meilleurs fournisseurs de passerelle web sécurisée
Cet article a été initialement rédigé et publié par Paul Rubens le 13 mars 2018 et mis à jour par Chad Kime le 8 juin 2023.