













ほとんどの組織は、基本的なコミュニケーション手段としてメールを利用しています。しかし残念ながら、テキストベースのメールプロトコルはハッキングに対して非常に脆弱であり、メールはサイバー攻撃の主要な侵入口となっています。メールセキュリティを詳しく理解している組織は、自社のニーズやリソースに適したメールセキュリティの選択肢を導入できます。
この記事では、以下について説明します。
メールセキュリティとは
メールセキュリティとは、メールアカウント、サーバー、通信を不正アクセス、データ損失、侵害から保護するための概念です。メールセキュリティは、スパム、フィッシング攻撃、マルウェアに感染した添付ファイル、なりすまし、メールの傍受など、メールに特有の脅威から守るために導入されるポリシー、ツール、サービスで構成されます。
Microsoftによると、サイバー攻撃の94%は悪意のあるメールから始まります。この恐ろしい統計値は、メールセキュリティの標準、ツール、サービスを導入することで大幅に減らせます。サイバー犯罪者がメールを標的にするのは、侵入しやすく、たった1回の不注意なクリックで組織全体へのアクセスを許してしまう可能性があるためです。サイバー犯罪者はメールを使って、ビジネスメール詐欺(BEC)、マルウェアの配布、認証情報の窃取など、さまざまな攻撃を仕掛けます。
メールセキュリティソリューションには、次の効果があります。
- 組織のブランドと評判を保護するブランドになりすまそうとする偽装メールを検出できるためです。
- 組織の収益基盤を守る攻撃が成功した場合に発生する、莫大な復旧費用、業務中断による損失、企業の評判への損害、フォレンジック調査費用を抑えられるためです。
- 生産性を高めるサイバー攻撃による業務の中断やダウンタイムの可能性を抑えられるためです。
- コンプライアンスを確保する一般データ保護規則(GDPR)などのデータ保護法を遵守し、規制対象データの侵害に伴う法務費用や規制当局による罰金を回避できます。
メールセキュリティの主な機能
さまざまなメールセキュリティプロトコル、ツール、サービスには、メールを保護するための必須機能と、あると便利な機能の両方が備わっています。
必須機能はメールセキュリティの基本要件を満たします。すべての組織は、次の機能を含むソリューションを探すべきです。
- ウイルス対策と基本的な脅威検出は、メール内の既知のマルウェアシグネチャを検出して無効化します。
- スパム対策は不要な大量メールやスパムメッセージをフィルタリングします。
- 添付ファイル分析は、悪意のあるコンテンツの可能性がある添付ファイルを無害化するため、悪意のあるリンクや不審なリンク、マルウェアの有無を調べます。
- 認証システムは、DMARCなどのメールプロトコルを使用して送信者の正当性を評価します。
- レピュテーション分析は、メッセージヘッダーのデータと送信者のIPアドレスを分析し、既知の脅威アクターのIPアドレスやメールサーバーのリストと照合します。
- URLフィルタリングは、URL(Uniform Resource Locator)のレピュテーション分析を行います。一部のツールは、悪意のあるリンク、コンテンツ、添付ファイルがないかWebサイトをスキャンすることもできます。
あると便利な機能は追加のセキュリティ機能を提供しますが、そのコストは一部の組織にとって手の届かないものになる可能性があります。
- アカウント乗っ取り対策は、攻撃者が認証情報を取得し、ユーザーのアカウントにアクセスしてスパム、マルウェア、BECなどの攻撃を送信するのを検知・阻止します。
- 高度な脅威検出は、シグネチャ分析だけでは検出できない悪意のあるコードや、悪意のある脅威に関連するその他のパターンがないかファイルをスキャンします。
- 行動分析は、メールの内容とユーザーの行動を調べ、内部脅威や侵害されたアカウントを示す可能性のある異常な行動を検出します。
- コンテンツ分析は、フィッシング攻撃やBEC攻撃に関連する緊急性を示す語句などがメール本文に含まれていないか分析します。
- データ暗号化は、サイバー犯罪者による傍受や、意図しない受信者によるメッセージの閲覧からメール通信を保護します。
- データ損失防止(DLP)テクノロジーは、機密データや規制対象データを含む可能性のあるコンテンツや添付ファイルが送信メールに含まれていないか確認し、意図的または偶発的な内部脅威活動を検出、さらには阻止します。
- 画像・コンテンツ制御機能は、添付または埋め込まれた画像やコンテンツをスキャンしてマルウェアを阻止します。
- 統合脅威対策は、アプリ、デバイス、メール、ID、データ、クラウドワークロード全体に統合された保護を提供します。
- サンドボックスは、制御された環境内で悪意のあるリンクや添付ファイルを実行して検証します。
ビジネスメールを保護する最適な選択肢
メールセキュリティは重要ですが、どの組織にも固有の予算上の制約、脅威プロファイル、リスクプロファイル、人員のスキルがあります。これらの要素によって、組織が脅威からメールを保護するために現実的に導入できるツール、サービス、プロトコルの種類が決まります。
組織は通常、メールセキュリティのニーズに合わせて、次の選択肢を組み合わせて導入します。場合によっては、選択肢同士で機能が重複しますが、セキュリティにおいて冗長性は必ずしも悪いものではありません。メールセキュリティを強化したい組織は、現在の機能の不足を補える機能を備えた複数の選択肢を検討すべきです。
ここでは、これらの選択肢を優先層と高度機能層の2つに分類して紹介します。小規模な組織は優先度の高い選択肢から始め、成長してニーズやリソースが拡大するにつれて、より高度な選択肢を導入する必要があります。ここでは主なツールカテゴリーを取り上げますが、添付ファイル検査のような専門的な役割向けには、より高度なツールの機能として提供されることの多い専門ツールも存在する点に注意してください。
優先層には、次のものが含まれます。
- メール認証プロトコル
- メールセキュリティツール
- 次世代ファイアウォールと統合脅威管理
- セキュアアクセスサービスエッジ
- セキュアメールゲートウェイまたはセキュアWebゲートウェイ
高度機能層には、サンドボックス、暗号化、セキュアブラウザーが含まれ、より高度なニーズに対して保護をさらに強化できます。
ソリューションが高度になるほど、インストール、設定、管理、保守に専門知識が必要になる傾向があります。組織は、専門知識の要件の一部をマネージドITサービスプロバイダー(MSP)やマネージドITセキュリティサービスプロバイダー(MSSP)に任せることができます。各カテゴリーには基本的なものから高度なものまで、さまざまなツールや機能が含まれている点にも注意してください。また、サービスプロバイダーは、サービスバンドルを通じて小規模な組織にも高度な機能を提供できることが多いです。
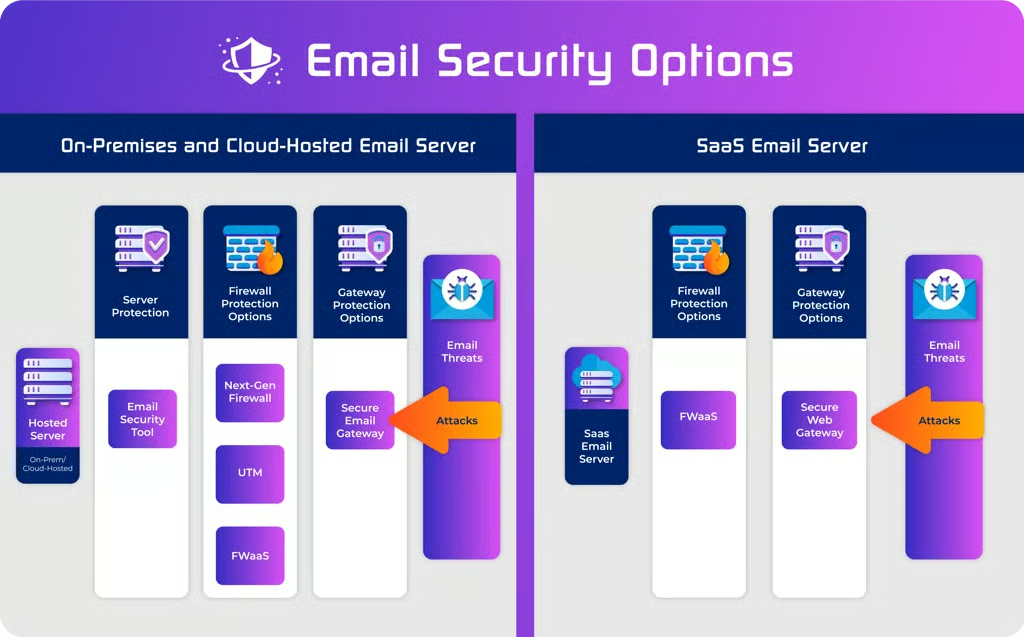
メールセキュリティを強化する優先層
導入を始める際、組織はこれらの基本的なメールセキュリティの選択肢に重点を置くべきです。これらの選択肢は、基本的なメールセキュリティに必要な基本機能を提供し、多くの場合、より高度なセキュリティへアップグレードする選択肢も備えています。
メール認証プロトコル:SPF、DKIM、DMARC
相互に補完し合う3つのメール認証プロトコル、Sender Policy Framework(SPF)、DomainKeys Identified Mail(DKIM)、およびDomain-based Message Authentication Reporting and Conformance(DMARC)は、メールの真正性を検証します。これらのプロトコルを適用することでスパムを阻止し、偽装メールの特定に役立つほか、セキュリティツールによるレピュテーション分析にも役立ちます。
組織がセキュリティツールやWebサーバーでこれらのプロトコルを確認し、適用するための設定にかかる費用は非常に安価です。組織のDNSサーバーにこれらのプロトコルを設定するには時間がかかる場合がありますが、実施すれば2つの大きなメリットが得られます。第一に、プロトコルによって組織の評判が向上し、マーケティングメールの到達率が高まります。第二に、メールサーバーやセキュリティツールは、組織のドメインやブランドになりすまそうとするメールを検出するために、これらのプロトコルを利用できます。
最小規模の組織には、これらのプロトコルを設定するリソースがない可能性があります。しかし、成長中の組織にとって、これらのプロトコルの導入は優先事項であるべきです。また、2018年以降、Department of Homeland Security(DHS)18-01拘束的運用指令の一環として、連邦政府の要件にもなっています。
メールセキュリティツール
ローカルのメールアプリケーションやメールサーバーを保護するためのメールセキュリティツールをうたうツールは数多くあります。これらのツールは一般に、オンプレミスのメールサーバー数が限られている小規模組織に適しています。より高度なバージョンはクラウドにインストールして適用範囲を広げることができ、他のクラウドベースソリューションと直接競合するようになります(後述)。
組織は、安価で基本的なツールから、堅牢で機能が豊富な高価なツールまで、幅広い選択肢から選べます。メールセキュリティツールは、ウイルス対策、スパム対策、DNS、添付ファイル分析、その他の分析機能を使ってメールの悪意のあるコンテンツを検査します。より高度なツールには、脅威フィード、サンドボックス、AI強化分析などの追加機能が含まれる場合があります。
次世代ファイアウォールと統合脅威管理システム
高度な機能を備えたファイアウォールは通常、アプリケーション層のパケット検査を実行でき、メールに含まれる悪意のあるリンク、スパム、悪意のある添付ファイルを検査できます。次世代ファイアウォール(NGFW)と統合脅威管理(UTM)ツールはいずれも一定の機能を備えていますが、組織は検討中の各ツールについて、利用可能な具体的機能と、既存のセキュリティスタックやIT環境との統合方法を確認する必要があります。
メールセキュリティツールと同様に、高度なファイアウォールは通常、ローカルネットワークの境界に配置されるため、少数のローカルメールサーバーの保護に適しています。大規模な組織や地理的に分散した組織には、クラウドベースのFirewall-as-a-Service(FWaaS)のほうが、費用対効果が高く統合された保護を提供できる可能性があります。
セキュアアクセスサービスエッジ
セキュアアクセスサービスエッジ(SASE)ツールは、セキュリティサービスエッジ(SSE)ソリューションとも呼ばれ、企業ネットワーク外部からのアクセスを制御し、クラウドベースで提供される傾向があります。アクセス制御のみを行うツールもありますが、セキュアWebゲートウェイ(SWG)やファイアウォールの機能も組み込み、スパムだけでなく悪意のあるWebサイトや添付ファイルも検出・阻止できるツールもあります。SASEソリューションは、集中管理と保護を求める大規模で地理的に分散した組織に適しています。
セキュアメールゲートウェイまたはセキュアWebゲートウェイ
セキュアメールゲートウェイ(SEG)またはセキュアWebゲートウェイ(SWG)ソリューションは、メールとWebサイトのトラフィックを検査する専用ソリューションです。これらのツールは添付ファイルをスキャンし、悪意のあるリンクを確認し、既知の悪意あるドメインをブロックするブラックリストを組み込むことができます。また、DLP機能によって、内部関係者が意図的または偶発的に機密情報を漏えいするのを阻止できる場合もあります。
SEGは、特にオンプレミスのメールサーバーなど、メールシステムの保護により重点を置きます。一方、SWGはSaaS環境の保護に適している可能性があります。どちらもローカルのメールサーバーを保護するためにオンプレミスに導入することも、より広範なカバレッジを実現するためにクラウドに導入することもできます。
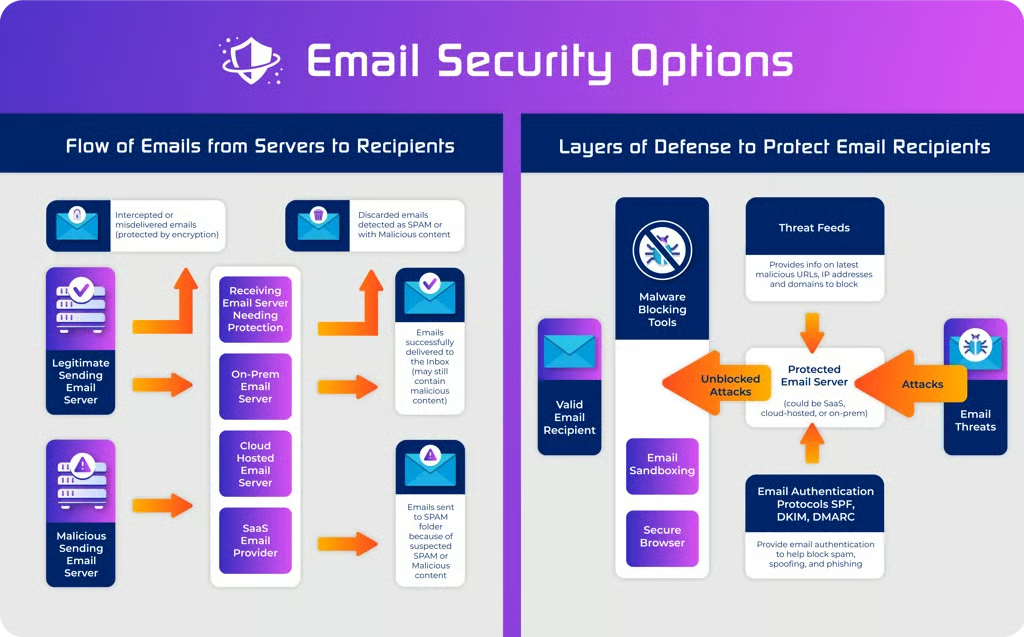
高度なメールセキュリティ機能層
より高度なニーズや多くのリソースを持つ組織は、メールにさらなるセキュリティ層を提供するため、追加機能の導入を検討してもよいでしょう。これらの機能の一部は特定の専門ツールによって得られますが、その他は上記の優先層に挙げたツールの、より高度な機能やアドオンによって得られます。
メールサンドボックス
メールによるマルウェアの配信は、マルウェアの配信を防ぐために複数層のメールセキュリティを導入している組織にとっても、依然として大きな懸念事項です。攻撃者はコードを容易に変更でき、新しい攻撃手法をあまりにも速く開発するため、ほとんどのITセキュリティチームはマルウェア対策ソリューションだけに頼ることはできません。
現在、多くのメールセキュリティソリューションはサンドボックス機能を提供し、セキュリティチームがより安全な環境で添付ファイルを起動できるようにしています。ただし、こうした機能によって添付ファイル分析の信頼性を高められる一方、一部のマルウェアは分析を防ぐためにサンドボックス環境の検出を試みることにも、ITセキュリティチームは注意する必要があります。
暗号化メール
メールツールが大きく進歩したにもかかわらず、メール形式自体は依然としてテキストベースのプロトコルです。多くのメールツールではメールを暗号化して配信できますが、送信側のメールサーバーが、受信側のメールサーバーがそのオプションをサポートしていない可能性があると判断すると、暗号化が解除される場合があります。メールの傍受に対してより確実に保護するため、組織はメール暗号化ソリューションを導入できます。
セキュアブラウザー
ブラウザー分離とも呼ばれるセキュアブラウザーは、エンドポイントデバイス上にサンドボックス環境を作成します。このサンドボックス環境内では、ユーザーはマルウェアや悪意のある添付ファイルをあまり心配せずに通常の業務を行えます。ユーザーが誤ってマルウェアを起動した場合、マルウェアはサンドボックス環境に影響を与えるため、ユーザーはサンドボックスを閉じるだけで済み、ローカルのエンドポイントやネットワークに長期的な影響が及ぶリスクを大幅に低減できます。
脅威フィード
攻撃者は新たな攻撃や手法を常に開発しており、新たな脆弱性も定期的に発見されています。脅威フィードはセキュリティチームに最新情報を提供し、セキュリティツールと統合することでマルウェアのシグネチャファイルをより頻繁に更新したり、高度な分析によって実行中の新しいマルウェアを検出するための侵害の兆候を提供したりできます。
メールセキュリティのベストプラクティス
最終的に、あらゆるセキュリティの目的は組織のリスクを低減することです。メールセキュリティは、組織への攻撃リスクと、それに伴うデータ侵害、業務中断、金銭的損失のリスクを低減する、より広範なセキュリティ戦略の一部であるべきです。
メールセキュリティのベストプラクティスは、こうした組織全体のリスク低減要件を反映しています。ここでは一般的な組織向けのベストプラクティスを紹介しますが、IT、セキュリティ、リスクに関する責任を持つすべての管理者は、自組織固有のニーズに合わせてこれらを変更する必要があります。例えば、非常に小規模な株式仲介業者であっても、メールセキュリティ、監視、保持に関して、米国証券取引委員会(SEC)または金融取引業規制機構(FINRA)の規制要件が適用されます。
優れた、より優れた、最善のセキュリティベストプラクティス
メールセキュリティのベストプラクティスにおける「優れた」「より優れた」「最善」の各レベルは、正式なメールポリシー、メールセキュリティの多層化、従業員向けメールセキュリティトレーニング、高リスク機能でのメール利用、および関連するセキュリティスタックについて、導入する機能や高度さのレベルが段階的に高まることを示しています。
優れたメールセキュリティのベストプラクティス:
- 文書化したメールセキュリティポリシーを導入する
- メールソフトウェアのセキュリティオプションを有効にする
- スパムを低減し、メールと添付ファイルに含まれるマルウェアを検査する基本機能を備えた、優先層のメールセキュリティツール(メールセキュリティツール、高度なファイアウォール、SASE、またはセキュアゲートウェイ)を少なくとも1つ使用する
- 強化されたITインフラストラクチャと保護されたエンドポイントを含む、基本的なセキュリティスタックを用意する
より優れたメールセキュリティのベストプラクティス:
- 文書化したメールセキュリティポリシーを導入し、定期的なレポートを通じてメールセキュリティの成果を積極的に測定する
- メールソフトウェアのセキュリティオプションを有効にする
- メール認証(SPF、DKIM、DMARC)を有効にする
- スパムの低減、メールと添付ファイルに含まれるマルウェアの検査、URLフィルタリングを行う、より強力な機能を備えた優先層のメールセキュリティツール(メールセキュリティツール、高度なファイアウォール、SASE、またはセキュアゲートウェイ)を少なくとも1つ、または複数のセキュリティツールを使用する
- 攻撃から保護するため、少なくとも1つの高度なメールセキュリティ機能(サンドボックス、暗号化メール、セキュアブラウザー、脅威フィード)を備えたメールセキュリティツールを導入する
- リスクを低減するため、従業員向けの基本的なセキュリティトレーニングを年1回実施する
- 高リスク機能(金融取引、規制対象データの交換など)でのメール利用を制限する
- DNSセキュリティ、保存データの暗号化、強化されたITインフラストラクチャ、多要素認証、保護されたエンドポイントを含む、強化されたセキュリティスタックを購入する。
最善のメールセキュリティのベストプラクティス:
- リスク低減を反映した定期的なレポートを通じてメールセキュリティの成果を積極的に測定できる、文書化したメールセキュリティポリシーを導入する
- メールソフトウェアのセキュリティオプションを有効にする
- メール認証(SPF、DKIM、DMARC)を有効にする
- スパムの低減、メールと添付ファイルに含まれるマルウェアの検査、URLフィルタリング、レピュテーション分析を行い、行動分析、高度な脅威検出、サンドボックスなど、あると便利な機能も複数備えた、堅牢な優先層のメールセキュリティツールを使用する
- 攻撃から保護するため、1つ以上の高度なメールセキュリティ機能(サンドボックス、暗号化メール、セキュアブラウザー、脅威フィード)を備えたメールセキュリティツールを導入する
- セキュリティを重視する組織を作るため、従業員向けのセキュリティトレーニングを定期的に実施する
- 高リスク機能(金融取引、規制対象データの交換など)でのメール利用を厳しく制限するか、禁止する
- 重複する保護をあらゆる範囲で提供する、堅牢なセキュリティスタックを用意する
これらのベストプラクティスの背景を理解するため、正式なメールポリシー、多層化されたメールセキュリティ、従業員向けセキュリティトレーニング、高リスク機能でのメール利用、および関連するセキュリティスタックについて、詳しく説明します。
正式なメールポリシー
組織には、2種類の正式なメールポリシーが必要です。1つは従業員向けの企業メール利用ポリシー、もう1つはITまたはITセキュリティチーム向けのメールセキュリティポリシーです。
ほとんどの組織にはすでに、人事部門が策定した企業メール利用ポリシーがあります。これは、従業員が会社のメールを使用する際の責任、企業メールの個人的利用に関するガイドライン、個人メールアカウントの利用、会社所有および個人所有のデバイスでのメール利用について周知するためのものです。通常、こうしたポリシーには、メールの保持、添付ファイルに関する指針(許可されるファイル形式、ファイルサイズ)、禁止されるメールコンテンツ、メールに含まれる規制対象または機密データ、コンプライアンスなどを目的とした従業員のメールの企業による監視も含まれます。
多くの組織ではメールセキュリティ戦略を導入していますが、ITセキュリティチームが許容可能なレベルのメールセキュリティの実装と継続的な機能を証明するのに役立つ、文書化された記録や正式なレポートが存在しない場合があります。ITセキュリティ向けの文書化されたメールセキュリティポリシーは、リスク低減に関する期待値、最低限許容されるセキュリティ機能、レポート要件を正式に定めます。
どちらのメールポリシーにも、保護と罰則が盛り込まれます。従業員とITチームがメールポリシーの要件に従う限り、セキュリティインシデントや侵害が発生した場合に、組織と従業員は保護されます。ただし、どちらのポリシーにも、セキュリティポリシーを意図的に損なったり、単に遵守しないことを選択したりする従業員やITスタッフを調査するための罰則と手続きも規定すべきです。
従業員向けセキュリティトレーニング
セキュリティソフトウェアは、100%有効であったり、侵害を受けなかったりするものではありません。従業員向けトレーニングによって、メール攻撃の被害に遭わないために従業員が活用できる基本的なセキュリティスキルを身につけられます。
指導すべき基本的なルールには、次のようなものがあります。
- 未知の送信元から受信したメール内のリンクを決してクリックしない
- 未知の送信元からの添付ファイルは決して開かない。既知の送信者から予期しない添付ファイルを受信した場合は、開く前に送信者へ電話し、添付ファイルの内容を確認する
- メールに含まれる金融機関へのリンクを決してたどらない。代わりに、ブラウザーへアドレスを直接入力するか、検索エンジンを使って金融機関の公式Webサイトを見つける
- メールの指示に従って送金する前に、必ず上級管理者に相談する。ビジネスメール詐欺では、緊急性を煽り、送信者とは電話で連絡が取れないため、「機密保持の理由」から他のスタッフには知らせず、直ちに電信送金を実行しなければならないと思わせることがよくあります
- VPNを使わずに公共のWi-Fiスポットから企業のメールシステムに接続しない。VPNを使って接続を安全にする
多くの組織は、人的ミスのリスクを最小限に抑え、従業員がメールセキュリティの重要性を理解できるよう、第三者のサイバーセキュリティトレーニングプログラムを利用しています。
高リスク機能でのメール利用
メールの保護は難しく、受信側のメールサーバーが機能をサポートできないと示した場合、メールサーバーが暗号化など一部のセキュリティ機能を解除してしまうことさえあります。高リスクのプロセスや取引は、より強力な認証機能とセキュリティ機能を備えたシステムに移行すべきです。
例えば、次のプロセスはメールで実施せず、ユーザーの身元を確認したうえで、セキュリティで保護されたWebサイトまたはアプリケーションのみを使って実行すべきです。
- 患者データの請求(HIPAAによる規制対象)
- クレジットカード番号の取得(PCI DSSによる規制対象)
- 金融取引の承認(少なくとも一定の金額を超える場合)
- 従業員または取引先への支払いの承認
- 健康診断や検査の結果の送付(HIPAAによる規制対象)
関連するセキュリティスタック
メールセキュリティだけで組織を保護することはできません。メールセキュリティは、データ損失防止、DNSセキュリティ、データ暗号化、強化されたITインフラストラクチャ、IDおよびアクセス管理(IAM)、多要素認証、エンドポイント保護など、関連し相互に重なるネットワークセキュリティ制御を含むセキュリティスタックの一部として、侵害されたメールセキュリティの影響を抑える必要があります。
データ損失防止
データ損失防止(DLP)は、重要データや規制対象データの利用と移動を監視します。企業秘密、個人識別情報(PII)、個人健康情報、その他の規制対象情報を検出・監視したり、メール、チャットアプリケーション、ファイル共有アプリケーションへの含有を阻止したりできます。
メールツールは、メールでの保護対象データの利用に焦点を当てた、限定的な機能のDLPを提供できます。ただし、より堅牢なDLPソリューションには、メール以外の多くのアプリケーションも含まれ、より一般的な保護を提供します。
DNSセキュリティ
DNSセキュリティには、メール内のURLとドメインの調査、および企業DNSの攻撃や改ざんからの保護という2つの重要な側面があります。多くのメールセキュリティプログラムは、既知の悪意あるWebサイトのブラックリストとURLを照合するなど、基本的なDNSセキュリティを実行します。メールセキュリティプログラムは、企業DNSを保護するために適用されるツールと手法によって、さらに強化すべきです。
保存データの暗号化
悪意のあるメール、特に最新のランサムウェアは、データ流出プログラムを使ってローカルおよびネットワークのハードドライブからデータを盗み出します。保存データの暗号化を導入すると、こうした攻撃によって盗まれたデータへのアクセスと可用性を制限でき、メールセキュリティが失敗した場合にも追加の防御策となります。
ITインフラストラクチャの強化
ファイアウォール、ネットワーク機器、サーバーOS、ローカルOSのデフォルトインストールでは、最大限の利便性を確保するため、通常はいずれのプロトコルやポートもブロックされません。しかし残念ながら、最大限の利便性は最大限のセキュリティリスクも意味します。
組織は、不要なプロトコルを無効にし、使用されていないポートをブロックし、ITインフラストラクチャ全体でセキュリティ向上のためのオプションを有効にすべきです。こうした強化手法によって、メール攻撃が成功した場合に組織内へ拡大する能力を制限できます。
IDおよびアクセス管理
IDおよびアクセス管理(IAM)は、最小権限アクセスの原則を適用して特定のユーザーやユーザーグループによる不要なアクセスを制限できるようにすることで、アクセスに関して組織を強化します。IAMを効果的に利用すれば、攻撃者が盗んだ認証情報や侵害されたデバイスを使って組織への攻撃を拡大する能力を制限できます。
多要素認証
フィッシング攻撃によって盗まれた侵害済みの認証情報は、非常に危険です。しかし、二要素認証(2FA)と多要素認証(MFA)を導入することで、攻撃者が乗り越えるべき障壁を追加できます。
エンドポイントの保護
メールセキュリティが侵害されると、エンドユーザーのコンピューターが攻撃されることがよくあります。強力なウイルス対策またはエンドポイントの検出と対応(EDR)ソリューションは、ローカルマシンを感染から保護し、侵害されたローカルマシンを隔離してネットワークを保護することもできます。
メールセキュリティが脅威を阻止する仕組み
メールには、ビジネスメール詐欺、データ流出、なりすまし、マルウェア、フィッシングメール、スパムメールなど、さまざまな潜在的脅威が含まれる可能性があります。複数のメールセキュリティツールを導入することで、さまざまな手法や機能を使って、こうした脅威を検出、封じ込め、さらには阻止できます。
ビジネスメール詐欺
ビジネスメール詐欺(BEC)攻撃は、信頼できるビジネスパートナーや従業員になりすまし、組織をだまして攻撃者に製品や現金を送らせようとする、フィッシング攻撃またはなりすまし攻撃の一種です。メールセキュリティでは、次の方法でこの種の攻撃を阻止できます。
- DMARCメール認証を使用して、メール受信者に表示されるFromフィールドとヘッダー内のFromフィールドの不一致を検出する
- メール送信者のレピュテーション(URL、ドメイン)を分析する
- 緊急性(今すぐ返信してください)や秘密性(確認のために他の人へ連絡しないでください)など、疑わしい文面の傾向を探すテキスト感情分析を適用する
データ流出
データ流出は、組織から承認されていないデータ転送が行われることで発生します。メールセキュリティツールは、データ損失防止(DLP)テクノロジーを使って、メール本文や添付ファイル内の専有データまたは規制対象データを特定・追跡します。
ほとんどのDLPプログラムには、米国の社会保障番号やクレジットカード番号など、限られた数のデフォルト検出機能しかありません。組織は、DLPで追跡・監視するその他の情報を定義する必要がある場合があります。
なりすまし
攻撃者は、メールの「From」フィールドを偽装して、信頼できる人物やブランドになりすまそうとします。なりすましは、スプーフィングとも呼ばれ、フィッシングに信頼性を与えます。誤解を招くグラフィックやテキスト、類似ドメイン(例:m1cr0s0ft.com)によって実行できます。
メールセキュリティツールは、次の理由からなりすましの試みを検出できます。
- SPFメール認証を使用して、送信元ドメインが認証済みのメール送信アドレスかどうかを確認する(偽装ドメイン対策)
- DMARCメール認証を使用して、メール受信者に表示されるFromフィールドとヘッダー内のFromフィールドの不一致を検出する
- メール送信者のレピュテーション(URL、ドメイン)を分析する
- 緊急性(今すぐ返信してください)や秘密性(確認のために他の人へ連絡しないでください)など、疑わしい文面の傾向を探すテキスト感情分析を適用する
マルウェア
マルウェアには、ウイルス、ワーム、ランサムウェア、スパイウェアなどの一般的な種類があり、メール攻撃ではPDFファイルや圧縮ファイル(.zipなど)の中にマルウェアを隠そうとすることがよくあります。メールセキュリティツールは、次のような機能のいずれかを使ってマルウェアを検出します。
- 既知のマルウェアとウイルス対策シグネチャを照合する
- メール送信者のレピュテーション(URL、ドメイン)を分析する
- サンドボックスで添付ファイルを開き、ファイルの内容を確認する
- ファイルの内容を調べて悪意のある、または疑わしいプログラムを検出する高度なマルウェア検出
フィッシングとスパム
フィッシング攻撃は、スピアフィッシング、ビッシング、ホエーリングなども含まれる、悪意のあるスパムメールの一種です。フィッシングとスパムの主な違いは、迷惑メール内のリンクや添付ファイルが悪意のあるWebサイトにつながるかどうかです。
メールセキュリティツールは、次の理由からフィッシングメールやスパムメールを検出します。
- DMARCメール認証を使用して、メール受信者に表示されるFromフィールドとヘッダー内のFromフィールドの不一致を検出する
- メール送信者のレピュテーション(URL、ドメイン)を分析する
- 高度なマルウェア検出機能を使って、メール内でリンクされたURLやWebサイトを調べ、悪意のあるコードや認証情報を盗み取る手口を検出する
- 緊急性(今すぐ返信してください)や秘密性(確認のために他の人へ連絡しないでください)など、疑わしい文面の傾向を探すテキスト感情分析を適用する
結論:メールセキュリティ
メールセキュリティツールには幅広い選択肢と多様な種類があり、同じく幅広い組織のさまざまなニーズに対応できます。組織が成長するにつれて、既存のメールセキュリティソリューションが現在のニーズと今後数四半期のニーズを引き続き満たしているか、定期的に確認する必要があります。追加の機能が必要な場合、組織は選択肢を検討し、攻撃者に弱点を悪用される前に新しいツールを導入すべきです。
メールセキュリティツールについてさらに詳しく知るには、次の記事をお読みください。
- DMARCメールセキュリティテクノロジーとは?
- 2023年版 次世代ファイアウォール(NGFW)ソリューションのベスト9
- 統合脅威管理(UTM)ソフトウェア・ハードウェアの主要ベンダー8社
- Firewall-as-a-Service(FWaaS):ネットワークファイアウォールの未来?
- セキュアアクセスサービスエッジ(SASE)の主要プロバイダー
- 主要なセキュアメールゲートウェイソリューション
- セキュアWebゲートウェイのベストベンダー9社
この記事は、もともとPaul Rubensが2018年3月13日に執筆・公開し、Chad Kimeが2023年6月8日に更新しました。