

















Beim E-Mail-Spoofing wird die Absenderadresse von E-Mails gefälscht, damit die E-Mail scheinbar von einer vertrauenswürdigen Quelle oder Marke stammt. Hacker setzen Spoofing häufig bei SPAM- und Phishing-Angriffen ein, um E-Mail-Filter zu umgehen und bei den Empfängern einen seriöseren Eindruck zu erwecken. Um den Schutz vor Spoofing-Angriffen zu verbessern, sollte ein Unternehmen Folgendes verstehen:
- Was ist E-Mail-Spoofing?
- So erkennen Sie eine gefälschte E-Mail
- So verhindern Sie E-Mail-Spoofing
- Fazit: Der sich ständig weiterentwickelnden Bedrohung durch E-Mail-Spoofing immer einen Schritt voraus sein
Was ist E-Mail-Spoofing?
E-Mail-Spoofing ist eine Hacking-Technik, bei der E-Mail-Metadaten wie der Anzeigename und die E-Mail-Adresse gefälscht oder manipuliert werden, um den vorgesehenen Empfänger über die Identität des Absenders zu täuschen. Zwar verwenden nicht alle SPAM- oder Phishing-Angriffe gefälschte Identitäten, doch E-Mail-Spoofing erweitert die Möglichkeiten von SPAM- und Phishing-E-Mails. Spoofing wird häufig in Verbindung mit Folgendem eingesetzt:
- Social Engineering-Phishing-Angriffe, bei denen man sich als andere, dem Empfänger bekannte Mitarbeiter oder Geschäftspartner ausgibt
- Business-E-Mail-Compromise-(BEC)-Angriffe, bei denen man sich als Führungskraft oder Geschäftspartner ausgibt, um Betrug zu begehen
- Imitation von Domains, etwa indem nur ein oder zwei Buchstaben in einem Markennamen oder einer URL geändert werden, zum Beispiel „Arnazon“ statt „Amazon“
Phishing-, Social-Engineering- und andere E-Mail-basierte Angriffe, bei denen gestohlene Zugangsdaten verwendet werden, um betrügerische E-Mails von legitimen Konten zu versenden, gelten nicht als Spoofing-E-Mails. In diesen Fällen wird die Absenderdomain nicht manipuliert, und der Absender ist trotz der Kompromittierung legitim.
So erkennen Sie eine gefälschte E-Mail
Um eine gefälschte E-Mail zu erkennen, lesen Sie zunächst die Betreffzeile sowie den Namen und die E-Mail-Adresse des Absenders. Öffnen Sie anschließend die E-Mail und prüfen Sie, ob die Fußzeile seriös wirkt. Lesen Sie dann den Text der E-Mail und achten Sie auf unklare Formulierungen oder grammatikalische Fehler. Prüfen Sie schließlich, ob Ihr E-Mail-Programm die Nachricht als Spam markiert hat, und untersuchen Sie bei Bedarf den E-Mail-Header.
Betrachten Sie die folgende E-Mail im Screenshot:
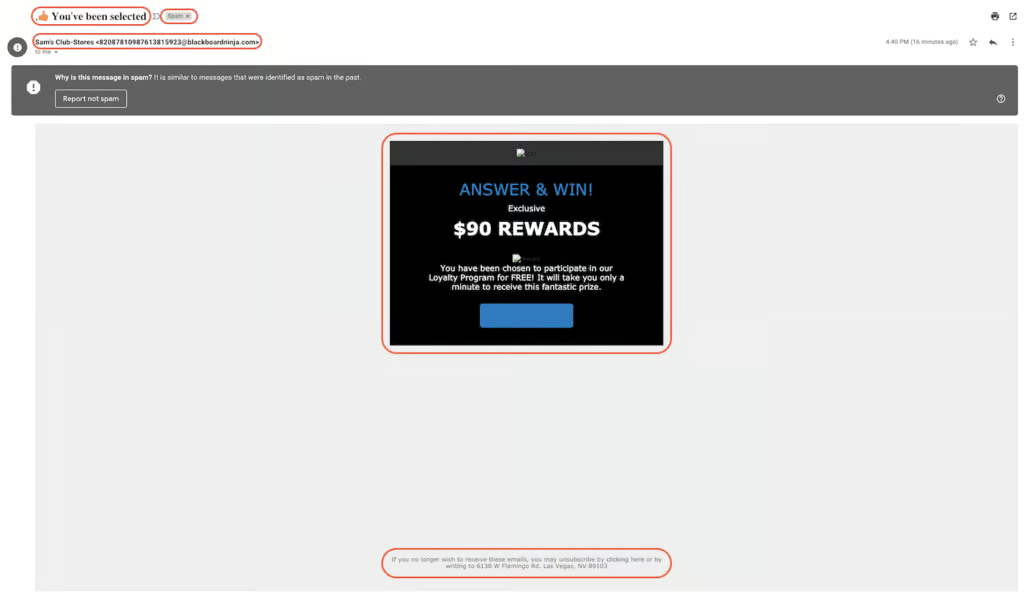
Zunächst sind die Betreffzeile, die E-Mail-Adresse des Absenders und die Fußzeile allesamt Hinweise darauf, dass die E-Mail nicht echt ist. Wenn sie tatsächlich vom Sam’s Club stammte, sollte die Betreffzeile frei von Fehlern und ungewöhnlichen Formatierungen sein. Die Domain der Absenderadresse wäre samsclub.com oder eine entsprechende Variante und nicht blackboardninja.com, und als Postanschrift in der Fußzeile wäre die Adresse der Sam’s-Club-Zentrale angegeben und nicht eine Adresse in Las Vegas.
Außerdem enthält der E-Mail-Text einen vagen Aufruf zum Handeln: Was ist das „Loyalty Program“ und was muss man tun, um den sogenannten „Preis“ zu gewinnen? Wenn der Empfänger keine solche E-Mail erwartet, gibt es kaum Hinweise darauf, wohin der Link führt. Das ist typisch für Phishing-E-Mails.
Dass Gmail diese E-Mail automatisch als Spam eingestuft hat, bedeutet schließlich nicht zwangsläufig, dass es sich um eine gefälschte Nachricht handelt, ist aber definitiv ein Warnsignal. Spam-Filter können mitunter überempfindlich reagieren. Deshalb landen wichtige E-Mails wie Bestellbestätigungen und Versandaktualisierungen manchmal im falschen Ordner. Der Zweck eines Spam-Filters besteht jedoch darin, leichtgläubige Empfänger davor zu bewahren, in die Fallen gefälschter E-Mails zu tappen.
Nicht alle gefälschten E-Mails sind so leicht zu erkennen. Bei anderen muss möglicherweise der E-Mail-Header untersucht werden, um Abweichungen zwischen dem vermeintlichen Absender und der tatsächlichen Versanddomain festzustellen.
Bedenken Sie, dass die meisten E-Mail-Programme die Identifikationsfelder im E-Mail-Text wie Mail From, Reply To, From, Subject, Date oder To weder überprüfen noch authentifizieren. Ein Angreifer kann im From-Feld eine Identität und im Header eine andere angeben, ohne dass der Benutzer dies leicht bemerkt.
So verhindern Sie E-Mail-Spoofing
E-Mail-Spoofing, das häufig in Verbindung mit Phishing-Angriffen eingesetzt wird, bedroht Unternehmen jeder Größe. Gängige Sicherheitstechniken wie Verschlüsselung, Firewalls und Antimalware-Software können weder verhindern, dass gefälschte E-Mails in einem Posteingang zugestellt werden, noch einen Benutzer schützen, der auf einen Phishing-Link klickt und dadurch Zugangsdaten preisgibt.
Obwohl E-Mail-Spoofing-Techniken von Tag zu Tag ausgefeilter werden, gibt es einige Maßnahmen, die helfen können, einen erfolgreichen Spoofing-Angriff zu verhindern. Dazu gehören E-Mail-Authentifizierungsprotokolle, E-Mail-Sicherheitstools, E-Mail-Servereinstellungen, sichere E-Mail-Gateways und regelmäßige Schulungen der Mitarbeiter.
E-Mail-Authentifizierungsprotokolle
Es gibt Protokolle, mit denen sich E-Mail-Absender authentifizieren lassen, um die Wirksamkeit von Spoofing zu verringern. Das Sender Policy Framework (SPF), Domain Keys Identified Email (DKIM) und das Domain-based Message Authentication, Reporting, and Conformance (DMARC) bieten durch die öffentliche Hinterlegung von Informationen zu den E-Mail-Servern eines Unternehmens in den Domain Name Services (DNS) und auf den DNS-Servern einen wirksamen Schutz. Gemeinsam schränken diese Protokolle die Möglichkeit ein, die Domain eines Unternehmens für böswillige Zwecke zu fälschen.
E-Mail-Sicherheitstools
Viele Anbieter offerieren E-Mail-Sicherheitstools, die speziell vor Spoofing, Spam-E-Mails und Phishing-Angriffen schützen. Diese Tools verwenden Threat Feeds, durch künstliche Intelligenz optimierte Algorithmen und weitere Funktionen, um verdächtige E-Mails zu erkennen, zu blockieren, unter Quarantäne zu stellen oder zu markieren. Sie können auf verschiedene Weise bereitgestellt werden, etwa als Appliances, lokal installierte Software oder cloudbasierte Software-as-a-Service-Lösungen.
E-Mail-Servereinstellungen
Viele E-Mail-Server sind standardmäßig so konfiguriert, dass verdächtige E-Mails eher zugestellt werden, damit keine Nachrichten von Kunden und Lieferanten verloren gehen. Angesichts der Flut von Phishing-Angriffen kann ein Unternehmen die E-Mail-Servereinstellungen jedoch strenger gestalten. Wenn beispielsweise eine E-Mail die E-Mail-Authentifizierungsprüfungen (SPF, DKIM, DMARC) nicht besteht, sollte sie nicht einfach in einem SPAM-Ordner abgelegt oder mit einer Markierung wie „verdächtig“ im Posteingang zugestellt, sondern verworfen werden.
Sichere E-Mail-Gateways
Lösungen für sichere E-Mail-Gateways bieten erweiterte Funktionen zur E-Mail-Filterung und zum E-Mail-Schutz, etwa E-Mail-Authentifizierungsprüfungen (mit SPF, DKIM und DMARC), Reverse-DNS-Abfragen, die aktive Suche nach schädlichen Dateien in E-Mails und leistungsfähige Tracking-Tools, mit denen Sicherheitsteams bestimmte E-Mails untersuchen können. Sichere E-Mail-Gateways lassen sich lokal oder in der Cloud bereitstellen oder als Service beziehen. Diese Tools schützen nicht nur lokale E-Mail-Server, sondern auch webbasierte Dienste wie Outlook 365 und GMail.
Mitarbeiterschulungen
Wie bei den meisten Maßnahmen im Bereich Cybersicherheit und Netzwerksicherheit helfen Mitarbeiterschulungen, einen Schutz gegen Angriffe aufzubauen, die technische Abwehrmaßnahmen überwinden. Unternehmen sollten mindestens einmal jährlich, wenn nicht häufiger, Zeit dafür einplanen, Mitarbeitern beizubringen, woran sie eine legitime im Gegensatz zu einer gefälschten E-Mail erkennen. Anschließend sollten sie Folgetests durchführen, um festzustellen, wer noch Opfer eines Spoofing-Angriffs werden könnte. So lässt sich sicherstellen, dass alle Teammitglieder angemessen reagieren können, wenn eine gefälschte E-Mail unweigerlich in ihrem Posteingang landet.
Fazit: Der sich ständig weiterentwickelnden Bedrohung durch E-Mail-Spoofing immer einen Schritt voraus sein
Solange ein Unternehmen E-Mail zur internen und externen Kommunikation nutzt, bleibt E-Mail-Spoofing eine Bedrohung. Laut dem 2020 Internet Crime Report des FBI’s IC3 verursachte E-Mail-Spoofing allein im Jahr 2020 Schäden von mehr als 216 Millionen US-Dollar. Zwar können gefälschte E-Mails von einem Tag auf den anderen ganz anders aussehen, doch verfügbare Lösungen können das Risiko, gefälschte E-Mails zu empfangen, deutlich senken und zugleich verhindern, dass die Marke eines Unternehmens bei Spoofing-Angriffen missbraucht wird.
Dieser Artikel wurde ursprünglich von Kaiti Norton am 13. Juli 2021 verfasst und von Chad Kime am 23. Mai 2023 aktualisiert.