

















Der beste Schutz vor Ransomware ist zugleich der beste Schutz vor jeder Malware-Infektion: die Umsetzung bewährter Sicherheitspraktiken. Natürlich würden keine Ransomware-Angriffe stattfinden, wenn bewährte Verfahren einfach umzusetzen wären.
Alle Organisationen, selbst die am besten vorbereiteten, sind bis zu einem gewissen Grad anfällig für Ransomware-Angriffe. Die widerstandsfähigsten Organisationen müssen Ransomware-Angriffe nicht nur durch Sicherheitsmaßnahmen zur Verhinderung von Infektionen abwehren, sondern auch Strategien einsetzen, um den Schaden erfolgreicher Angriffe zu begrenzen, Teams umgehend über mögliche Infektionen zu informieren und wirksam auf Angriffe zu reagieren.
- Was ist Ransomware?
- Bin ich durch Ransomware gefährdet?
- Die Mindestausstattung zur Ransomware-Prävention
- Best Practices zur Verhinderung von Ransomware-Infektionen
- Best Practices zur Begrenzung von Ransomware-Schäden
- Best Practices für Warnmeldungen bei Ransomware-Infektionen
- Best Practices für die Reaktion auf Ransomware
- Was tun bei einem Ransomware-Angriff?
- Fazit: Wirksame Vorbereitung ist der beste Schutz vor Ransomware
Was ist Ransomware?
Der Begriff Ransomware bezeichnet ein breites Spektrum an Angriffen und Tools, die Daten verschlüsseln und anschließend als Geisel halten, um im Austausch dafür einen Entschlüsselungsschlüssel zu verlangen. In den vergangenen Jahren haben Angreifer ihre Methoden weiterentwickelt: Dazu gehören nun auch Datenexfiltration und Erpressungsszenarien, bei denen mit der Veröffentlichung der Daten des Opfers gedroht wird, sofern die Lösegeldforderung nicht bezahlt wird. Jede Woche sorgen Ransomware-Angriffe für Schlagzeilen. Regierungen, Schulbezirke, Gesundheitsdienstleister und private Unternehmen müssen Angriffe eingestehen, nachdem Ransomware ihren Betrieb gestört hat. Ransomware-Angriffe im Gesundheitswesen wurden sogar mit Todesfällen von Patienten.
Während die meisten Angreifer Ransomware typischerweise zur Erpressung von Geld einsetzen, verwenden manche sie stattdessen, um andere Arten von Angriffen zu verschleiern, etwa:
- Russische Hacker setzten 2017 den NotPetya-Ransomware-Angriff gegen Unternehmen ein, die Geschäfte in der Ukraine machten. Lösegeld konnte nicht gezahlt werden; die Malware sollte ausschließlich den Betrieb stören.
- Die nordkoreanische Lazarus-Gruppe setzte Ransomware ein, um forensische Beweise zu löschen – bei ihrem Versuch im Jahr 2017, Geld von der taiwanischen Far Eastern International Bank zu stehlen.
- Angreifer setzen die ONI-Ransomware auf kritischen Systemen ein, um die wahren Ziele der Angreifer in den japanischen Opferunternehmen zu löschen und zu verschleiern.
In jüngster Zeit versuchen Ransomware-Gruppen, schneller vorzugehen und Erkennungsmechanismen zu umgehen, die sich auf den Verschlüsselungsprozess konzentrieren. Auch wenn diese Angriffe technisch nicht mehr als Ransomware gelten, müssen sich Unternehmen weiterhin vor ähnlichen Angriffen schützen, die darauf abzielen, Daten nach der Exfiltration zu beschädigen oder Unternehmen schlicht auf Grundlage der Drohung mit dem Durchsickern gestohlener Daten zu erpressen.
Ressourcen zur Wiederherstellung nach Ransomware:
- So erholen Sie sich von einem Ransomware-Angriff
- Die besten Tools zum Entfernen von Ransomware
- Die besten Dienste zum Entfernen und Wiederherstellen nach Ransomware
- So entschlüsseln Sie Ransomware-Dateien – und was Sie tun können, wenn das scheitert
So erkennen Sie Ransomware
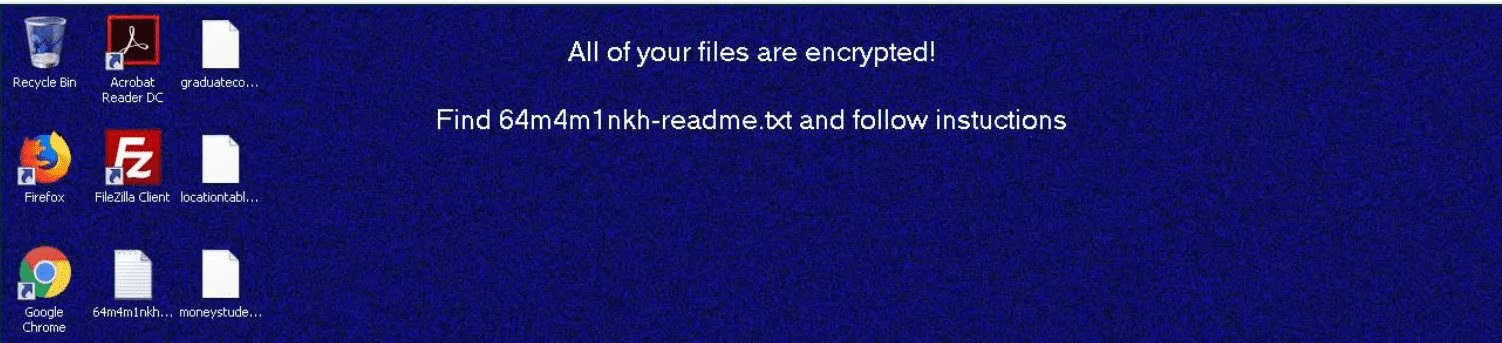
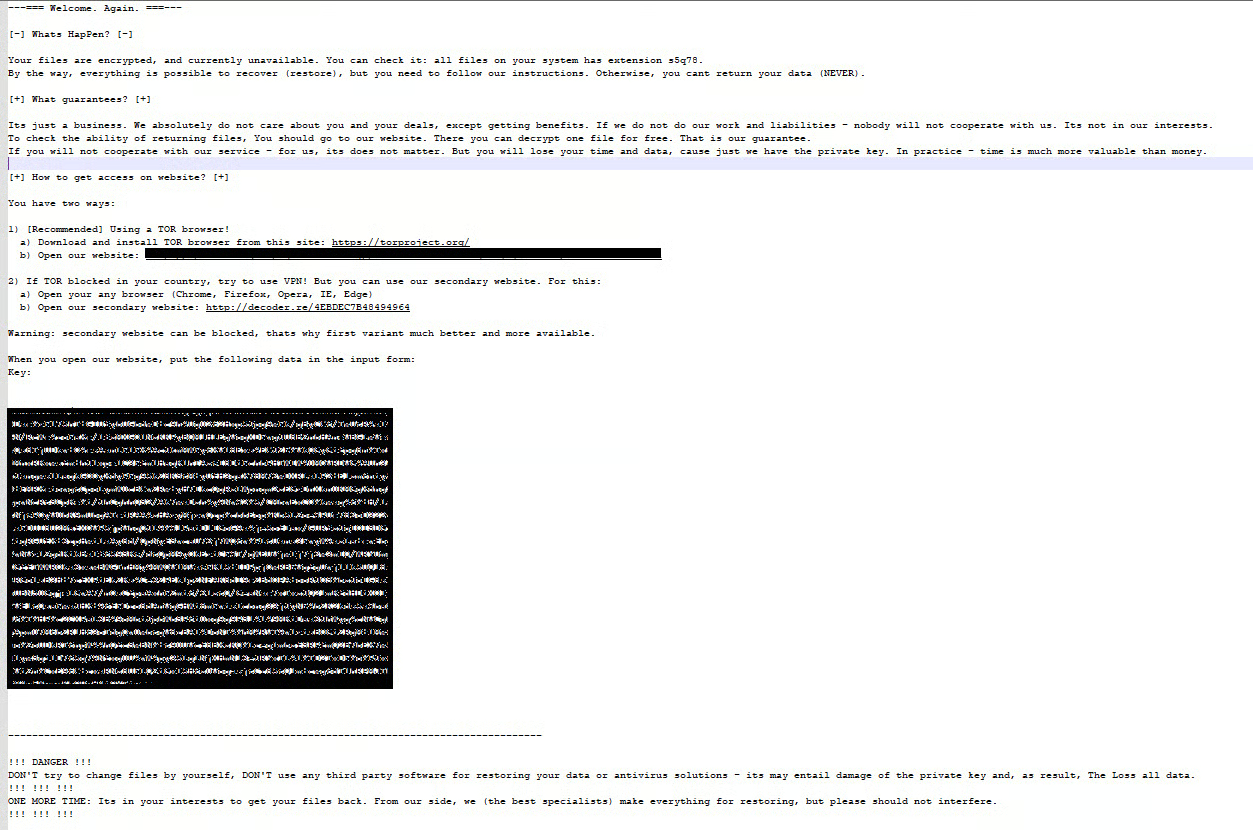
Sobald sie in ein Unternehmen eingedrungen sind, können böswillige Hacker viele Arten von Malware einsetzen oder Systeme auf ganz unterschiedliche Weise angreifen. Viele Opfer erkennen einen Ransomware-Angriff erst, wenn ihre Daten verschlüsselt sind und Lösegeldforderungen auftauchen – wie bei den unten abgebildeten Bildschirm- und Textnachrichten der berüchtigten Ransomware-Gruppe REvil (Quellen: Arista Networks und Qualys).
Wer Ransomware-Angriffe früher im Ablauf erkennen will, achtet auf Anzeichen einer Kompromittierung wie:
- Bekannte Malware, etwa Viren oder per E-Mail erfasste Malware-Signaturen, auf Endgeräten, in der Firewall oder in der Netzwerküberwachungssoftware
- Große Datenmengen, die aus der Umgebung herauskopiert werden
- Versuche, lokale oder Netzwerk-Backups zu löschen
- Aktive Verschlüsselung von Daten
- Versuche, Hacking-Toolkits herunterzuladen oder auszuführen
- Ungewöhnliche Versuche, PowerShell zu verwenden
Einfache Ransomware-Angriffe verwenden halbautomatisierte Malware, um sich in Netzwerken zu verbreiten und die Ransomware auszuführen. Bei ausgefeilten Angriffen kommen Command-and-Control-Server, PowerShell-Befehle und die aktive Erkundung des Netzwerks durch Angreifer in Kombination mit Malware und dem böswilligen Einsatz standardmäßiger Tools zum Einsatz.
Lesen Sie auch: Exfiltration lässt sich laut Unternehmen mit Verschlüsselung von Daten während der Nutzung stoppen
Bin ich durch Ransomware gefährdet?
Jeder ist durch Ransomware gefährdet.
Unabhängig vom Umfang der Schulungen klicken Menschen weiterhin auf Phishing-E-Mails und reißen dadurch Sicherheitslücken auf. Unabhängig von Qualität und Anzahl der eingesetzten Sicherheitsebenen können Zero-Day-Schwachstellen, Fehler bei der Bereitstellung und menschliches Versagen Sicherheitslücken verursachen, die Angreifer nur allzu gern ausnutzen.
Die entscheidenden Fragen, die gestellt werden müssen, lauten:
- Welche Maßnahmen hat die Organisation getroffen, um eine Ransomware-Infektion zu verhindern?
- Welche Maßnahmen hat die Organisation getroffen, um den Schaden eines erfolgreichen Angriffs zu begrenzen?
- Welche Maßnahmen hat die Organisation getroffen, um vor einer Infektion zu warnen?
- Welche Maßnahmen hat die Organisation getroffen, um auf einen Angriff zu reagieren?
Wir gehen diesen Fragen in den folgenden Abschnitten nach und geben Empfehlungen für geeignete Antworten.
Die Mindestausstattung zur Ransomware-Prävention
Die Umsetzung aller möglichen Best Practices für die IT-Sicherheit übersteigt die Ressourcen vieler Organisationen. Doch selbst kleine Organisationen können eine beträchtliche Zahl bewährter Verfahren kostengünstig umsetzen – etwa mithilfe von Open-Source-Tools, durch die Einführung von Software-as-a-Service-Produkten (SaaS) oder durch die Beauftragung von Dienstleistern wie:
- Anbieter von Managed Security Services (MSSPs);
- Anbieter von Managed-IT-Services (MSPs) sowie
- Anbieter von Managed Detection and Response (MDR).
Die kleinsten Organisationen mit den begrenztesten Ressourcen sollten zumindest wirksame Backups und Endpoint-Schutzsoftware einsetzen. Diese Kombination verhindert viele Arten von Ransomware-Infektionen und ermöglicht es dem Unternehmen, sich von erfolgreichen Angriffen so schnell wie möglich zu erholen.
Lesen Sie auch:
Best Practices zur Verhinderung von Ransomware-Infektionen
Ransomware-Prävention erfordert mehrere ineinandergreifende Sicherheitsebenen, die verhindern, dass ein Angreifer oder Malware in die geschützten Bereiche der Organisation eindringt. Die wichtigsten Bestandteile dieser Strategie zielen darauf ab, Geräte zu schützen, gängige Infektionsvektoren zu blockieren, menschliche Fehler zu minimieren und Sicherheitslücken aufzudecken.
Sichere Geräte
Viele Ransomware-Angriffe beginnen auf dem Endgerät. Eine wirksame Endpoint-Sicherheit setzt auf Verteidigung in der Tiefe und fügt mehrere Sicherheitsebenen hinzu, um den Start von Ransomware-Angriffen zu erschweren oder ihre Erkennung zu verhindern.
- Endpoint-Sicherheit: Antivirus-Software bietet ein grundlegendes Schutzniveau gegen bekannte Ransomware. Um sich jedoch besser gegen neue Varianten oder neue Malware zu schützen, sollten Organisationen ein Upgrade auf Antivirus-Lösungen der nächsten Generation (NGAV) oder Lösungen zur Erkennung und Reaktion auf Endgeräten (EDR) erwägen.
- Multi-Faktor-Authentifizierung (MFA): Kritische Ressourcen wie Server, auf denen wichtige Anwendungen oder Dienste wie Active Directory (AD) und Domain Name Systems (DNS) gehostet werden, sollten durch mehrere Authentifizierungsfaktoren und -methoden des Benutzers geschützt werden.
- Geräteverwaltung und Einschränkungen für Bring Your Own Device (BYOD): Geräte sollten inventarisiert und überwacht werden und bestimmte Sicherheitskontrollen erfüllen, um eine Verbindung mit dem Netzwerk herstellen zu dürfen. Netzwerkzugangskontrollen (NAC) und Lösungen zur Geräteverwaltung können den Sicherheitsstatus von Geräten mit ausreichenden Antivirus- und Betriebssystemupdates sowie weitere Kriterien überprüfen und ihre Zugriffsberechtigung bestätigen.
- Windows- und E-Mail-Einstellungen: Software kann so konfiguriert werden, dass sie den Download oder Start ausführbarer Dateien blockiert oder dafür eine zusätzliche Autorisierung verlangt. Ebenso kann der Windows Script Host als Schutz vor JavaScript-Malware deaktiviert werden.
- Autorun deaktivieren: Autorun für eingebundene Medien deaktivieren und die Verwendung Wechseldatenträgern verhindern, wenn sie nicht benötigt werden. Dadurch werden Angreifer blockiert, die versuchen, Benutzer zur Verwendung mit Malware infizierter Medien zu verleiten.
- Dateierweiterungen anzeigen: Windows sollte so geändert werden, dass Dateierweiterungen immer angezeigt werden. Mitarbeiter können dann zu .exe-Dateien und anderen potenziell schädlichen Dateitypen geschult werden, die weder gestartet noch heruntergeladen werden sollten.
- PowerShell und Hacking-Software: Die meisten Benutzer kennen sich mit Hacking-Tools nicht aus, wissen nicht, was PowerShell ist oder wie diese Tools angemessen eingesetzt werden. Die Verwendung dieser Tools sollte eingeschränkt werden oder zumindest sofort Warnmeldungen auslösen. Whitelisting, Mobile Device Management (MDM) oder andere Tools, die Software auf offiziell genehmigte Software beschränken, können ebenfalls dazu beitragen, den Start nicht autorisierter Software zu verhindern.
Gängige Infektionsvektoren absichern
Bevor Ransomware gestartet werden kann, muss sie zunächst in das Netzwerk gelangen. Organisationen müssen sich gegen die wichtigsten Infektionsvektoren schützen.
- E-Mail-Sicherheit und Spamfilter: Die meisten Malware-Infektionen beginnen mit Phishing-Angriffen über schädliche Links und Anhänge. Ein effektiver Spamfilter mit cloudbasierter Bedrohungsanalyse kann viele Angriffe verhindern, und der Einsatz wirksamer E-Mail-Sicherheitstools wie DMARC, DKIM und SPF kann noch mehr Angriffe blockieren. E-Mail-Gateways bilden eine weitere wirksame erste Verteidigungslinie.
- Sandbox-Tests: Einige E-Mails werden möglicherweise unter Quarantäne gestellt, während andere die Filterung umgehen. Benutzer oder E-Mail-Sicherheitstools können jedoch potenziell schädliche Anhänge markieren. Sicherheitsteams können diese Dateien mithilfe einer Sandbox untersuchen und feststellen, ob sie gefahrlos vom Benutzer geöffnet werden können.
- Makros deaktivieren: Microsoft deaktiviert Office-Makros standardmäßig, doch einige Unternehmen verwenden möglicherweise noch ältere Dateien. Makros sollten nur für Benutzer aktiviert werden, die sie unbedingt benötigen, und Benutzer sollten Makros nur in vertrauenswürdigen Dateien aktivieren.
- Schädliche Websites blockieren: Phishing-E-Mails können Links zu schädlichen Websites enthalten, oder Malware kann schädliche Websites kontaktieren, um weitere schädliche Software herunterzuladen. Bekannte schädliche Websites können durch Domainnamen-Filterfunktionen auf Firewalls blockiert werden, Web-Gateways oder durch DNS-Strategien.
- Browsersicherheit: Benutzer können durch Phishing-Angriffe zum Besuch schädlicher Websites verleitet werden oder durch Anzeigen, die auf legitimen Websites platziert sind. Browsersicherheit kann Pop-up-Anzeigen automatisch blockieren und nur Verbindungen zu Websites mit gültigen Sicherheitszertifikaten zulassen. Noch mehr Sicherheit bietet die Browser-Isolation, die als Sandbox für das Web-Browsing fungiert.
- Sichere Remoteverbindungen: Angreifer nutzen häufig offengelegte Schwachstellen im Remote Desktop Protocol (RDP) und in Virtual-Private-Network-(VPN-)Verbindungen aus. RDP sollte deaktiviert und VPN-Verbindungen sollten gehärtet und gut gewartet werden (vollständig gepatcht, regelmäßig aktualisiert usw.). Cloud-Technologien bieten sogar Virtual Desktop Interfaces (VDIs) und andere Methoden, um Remote-Benutzer abzusichern.
- Firewall- und Secure-Gateway-Sicherheit: Erweiterte Sicherheitseinstellungen auf Firewalls und Secure Gateways können zum Filtern schädlicher URLs, zum Blockieren schädlicher Anhänge, zur Quarantäne von verdächtigem Netzwerkverkehr und zum Auslösen von Warnmeldungen bei verdächtigem oder anomalem Datenverkehr verwendet werden. Die Prüffunktionen dieser Tools tragen außerdem dazu bei, eine zusätzliche Sicherheitsebene für E-Mail- und Browsersicherheit einzurichten.
Menschen absichern
Viele Ransomware-Angriffe beginnen damit, dass ein Benutzer auf E-Mail-Phishing hereinfällt, wodurch Malware gestartet wird oder der Benutzer auf schädliche Websites gelangt. Die Zahl der „falschen Klicks“ kann durch Cybersicherheitsschulungen für Benutzer reduziert werden. Auch wenn einige Benutzer eine potenzielle Infektionsquelle bleiben, können Schulungen dem Sicherheitsteam helfen, diese Benutzer zu erkennen, die möglicherweise zusätzliche Sicherheitsebenen benötigen, um sie zu schützen.
Angreifer sind an den Zugangsdaten von IT-Administratoren interessiert, weil diese umfassenden Zugriff auf IT-Systeme ermöglichen. Administratoren sollten für alltägliche Aufgaben wie E-Mail, Web-Browsing usw. regelmäßig nicht privilegierte Zugangsdaten verwenden. Privilegierte Zugangsdaten können zeitlich begrenzt und stark eingeschränkt werden, um ihren Wert und die Möglichkeiten für eine Kompromittierung zu begrenzen.
Patches und Wartung
Angreifer werden jede offengelegte Schwachstelle auf jede erdenkliche Weise schnell ausnutzen. Häufig folgt auf die Ankündigung eines Sicherheitspatches oder einer Zero-Day-Schwachstelle innerhalb weniger Tage, manchmal sogar innerhalb weniger Stunden, eine Malware-Attacke, die diese offengelegte Schwachstelle ins Visier nimmt.
IT-Teams von Organisationen jeder Größe müssen Software- und Hardwareschwachstellen zeitnah schließen und Schutzmaßnahmen implementieren, um Geräte oder Software zu schützen, die nicht schnell gepatcht werden können. Updates für Sicherheitssoftware und Infrastruktur mit den neuesten Sicherheitsaktualisierungen (Malware-Signaturen, schädliche URLs usw.) müssen ebenfalls priorisiert werden, um Angriffe zu verhindern. Außerdem sollten Organisationen aktuelle Systeme und Softwarelisten für ihre Anlagen führen, um zu wissen, was aktualisiert werden muss.
Auf Fehler prüfen
Die besten Pläne werden oft durch mangelhafte Umsetzung oder einfache Fehler unabsichtlich sabotiert. Organisationen müssen ihre Systeme regelmäßig mit Schwachstellenscans und Penetrationstests überprüfen, um sicherzustellen, dass alle Ebenen des Sicherheits-Stacks wie erwartet funktionieren und keine Schwachstellen oder Fehlkonfigurationen erkannt werden.
Best Practices zur Begrenzung von Ransomware-Schäden
Selbst die besten Sicherheitstools können durch menschliche Fehler, Fehlkonfigurationen und Zero-Day-Schwachstellen umgangen werden. Mit einem effektiven IT-Design und grundlegenden Sicherheitsprinzipien lässt sich jedoch die Wirksamkeit von Ransomware begrenzen und ihre Ausbreitung verlangsamen.
Datenverschlüsselung
Eine wichtige Taktik bei vielen Ransomware-Angriffen besteht darin, Daten zu exfiltrieren und Unternehmen mit der Drohung zu erpressen, diese Daten öffentlich oder an Wettbewerber weiterzugeben. Die Wirksamkeit dieser Drohung kann deutlich abgeschwächt werden, indem sensible Daten verschlüsselt werden oder sogar alle Daten in der Organisation. Allerdings müssen auch die Verschlüsselungsschlüssel verwaltet und geschützt werden, um ihren Diebstahl durch die Ransomware-Angreifer zu verhindern.
Backups und Offline-Backups
Der Schaden, den ein Ransomware-Angriff für eine Organisation verursachen kann, wird durch die Wartung von Lösungen zur Notfallwiederherstellung wie häufigen unveränderlichen Backups begrenzt. Die meisten Ransomware-Angreifer versuchen, Backups und Wiederherstellungspunkte von Systemen zu zerstören. Daher sollte mindestens eine Version des Backups offline oder vom Netzwerk aus nicht erreichbar sein.
Backup-Tools und -Prozesse sollten regelmäßig getestet werden, um Wiederherstellungstechniken zu üben. Organisationen sollten außerdem überprüfen, ob der Backup-Anbieter im Fall eines weitreichenden Ransomware-Angriffs in der Lage ist, den Betrieb in großem Maßstab aufrechtzuerhalten.
Zusätzlich zu den Daten sollten Backups regelmäßig das vollständige Betriebssystem, die installierte Software und die Einstellungen erfassen, falls eine vollständige Systemsicherung erforderlich ist. Backups sollten bis zu sechs Monate aufbewahrt werden, damit Daten und Betriebssysteme aus der Zeit vor der Infektion wiederhergestellt und forensische Untersuchungen langfristiger Angriffe ermöglicht werden können.
Segmentierung und Mikrosegmentierung
Im Einklang mit dem Prinzip der geringstmöglichen Berechtigungen für Benutzer können Geräte mithilfe von Segmentierung und Mikrosegmentierung isoliert werden, um Netzwerke begrenzter Größe zu schaffen, in denen sich Ransomware ausbreiten oder ein Angreifer sich lateral bewegen kann. Durch die Implementierung strenger Richtlinien auf Anwendungsebene können Segmentierungs-Gateways, Firewalls, Zero-Trust-Architekturen und softwaredefinierte Wide Area Networks (SD-WAN)-Tools weitreichende Ransomware-Angriffe verhindern.
Assets priorisieren
Mithilfe von Risikobewertungen können Organisationen wichtige Assets und Daten identifizieren und für diese wichtigen Assets zusätzlichen Schutz oder Warnmeldungen einrichten.
Einen CASB einsetzen
Cloud Access Security Broker (CASBs) bieten zusätzliche Transparenz, Compliance, Datensicherheit und Bedrohungsschutz, um Cloud-Ressourcen und -Daten vor Angriffen zu schützen.
Best Practices für Warnmeldungen bei Ransomware-Infektionen
Trotz aller Bemühungen der Sicherheitsteams, das Eindringen von Malware in das Netzwerk zu verhindern, kann ein einfacher Fehler zu einer Ransomware-Infektion führen. Um die Fähigkeit des Ransomware-Angriffs zu begrenzen, der Organisation zu schaden, müssen Sicherheitsteams Warnmeldungen über schädliche Aktivitäten erhalten, diese Warnmeldungen erkennen können und in der Lage sein, darauf zu reagieren.
- Warnmeldungen von Sicherheitstools: Sicherheitstools ({Lösungen zur Erkennung und Reaktion auf Endgeräten, Systeme zur Erkennung und Verhinderung von Eindringversuchen, Lösungen zur Erkennung und Reaktion im Netzwerk, Firewalls usw.) sollten so konfiguriert werden, dass sie schädliche, potenziell schädliche und anomale Aktivitäten erkennen und Warnmeldungen an das Sicherheitsteam senden.
- Überwachung der Segmentierung: Viele Sicherheitsteams überwachen nur den Datenverkehr zwischen dem Netzwerk und der externen Umgebung. Netzwerksegmente mit hohem Wert sollten ebenfalls überwacht und mit segmentspezifischen Firewalls und ähnlichen Kontrollen gesteuert werden.
- Datenwarnungen: Sicherheitsteams können Tools zum Schutz vor Datenverlust (DLP) oder Lösungen für die Analyse des Benutzer- und Entitätsverhaltens (UEBA) einsetzen, um Warnmeldungen über schädliche Aktivitäten oder anomale umfangreiche Kopiervorgänge und Datenübertragungen zu erzeugen.
- Täuschungstechnologie: Eine Möglichkeit, ein Warnsignal für schädliche Aktivitäten auszulösen, besteht darin, Honeypots und andere Täuschungstechnologien einzusetzen, um Angreifer zum Auslösen von Alarmen zu verleiten.
- Aktive Überwachung: Selbst die besten Warnmeldungen der besten Sicherheitstools können zu ernsthaften Problemen führen, wenn niemand diese Warnmeldungen überwacht.
Wirksame Sicherheit erfordert den Einsatz von Tools für Security Information and Event Management (SIEM), Security Operations Centern (SOC), Managed Detection and Response (MDR) sowie aufmerksamen Sicherheitsexperten, die Warnmeldungen schnell erkennen und Maßnahmen ergreifen können. Diese Experten müssen die Tools außerdem feinabstimmen, um Fehlalarme zu minimieren, die andernfalls Zeit verschwenden und wichtige Warnmeldungen im Rauschen von Falschmeldungen untergehen lassen könnten.
Best Practices für die Reaktion auf Ransomware
Fortschrittliche Tools können so konfiguriert werden, dass sie automatisch Maßnahmen ergreifen, um infizierte Geräte unter Quarantäne zu stellen oder die Ausführung von Malware zu blockieren. Andere Angriffe erzeugen jedoch möglicherweise nur Warnmeldungen.
Sobald eine Ransomware-Warnmeldung erkannt wurde, bleibt den Incident-Response-Teams nur sehr wenig Zeit, um zu verhindern, dass sich der Ransomware-Angriff ausbreitet oder die Daten verschlüsselt. Zu Beginn dieses Artikels führen wir mehrere Ressourcen für die Wiederherstellung nach einem Ransomware-Angriff auf, aber kurz gesagt gilt:
Incident Response
Das Sicherheitsteam sollte bereits Spezialisten zugewiesen oder Anbieter mit der Durchführung von Incident Response beauftragt haben. Diese Teams sollten ein Playbook für die Reaktion auf einen Ransomware-Angriff entwickeln und einüben, damit sie auf ein tatsächliches Ereignis sofort reagieren können. Die Reaktion des Incident-Response-Teams kann Folgendes umfassen:
- Incident-Response-Tools können bei der Untersuchung und Wiederherstellung helfen. Die Teams sollten jedoch bereits mit ihrer Nutzung in der lokalen Umgebung vertraut sein, damit sie schnell, sicher und effektiv handeln können.
- Die Isolierung von Endgeräten kann Angriffe auf bestimmte Geräte begrenzen und verhindern, dass sie sich im gesamten Netzwerk ausbreiten.
- Eine Netzwerkisolierung kann erforderlich sein, wenn sich der Angriff bereits auf mehrere Geräte innerhalb des Netzwerks ausgebreitet hat.
- Ein vollständiges Herunterfahren oder die physische Trennung von Geräten kann bei groß angelegten Angriffen gerechtfertigt sein, die sich mit anderen Methoden nicht eindämmen lassen. Dies ist die einschneidendste Reaktion, daher darf diese Maßnahme nicht leichtfertig ergriffen werden.
Forensische Analyse
Nach jeder Erkennung von Ransomware muss eine Untersuchung der Einstiegspunkte, der Verweildauer in der Umgebung, der betroffenen Systeme, der exfiltrierten Daten und der beschädigten Daten erfolgen. Erst nach Abschluss der Untersuchung kann die Organisation bestätigen, dass der Ransomware-Angriff eingedämmt ist.
Was tun bei einem Ransomware-Angriff?
Idealerweise sorgen Best Practices für die Reaktion auf Ransomware dafür, dass die Incident-Response-Praxis umgehend greift und zu einer schnellen Lösung führt. Für Organisationen ohne Incident-Response-Pläne sollten die allgemeinen Schritte Folgendes umfassen:
Erste Telefonate
- Cybersecurity-Versicherer: Cybersecurity-Versicherungen verlangen in ihren Policen häufig, dass Organisationen die vom Versicherungsunternehmen vorgeschriebenen Anbieter nutzen, um Anspruch auf Versicherungsschutz zu haben. Wenn die Organisation Versicherungsschutz in Anspruch nehmen möchte, sollte der Versicherer der erste Ansprechpartner sein.
- Incident Response oder Experten für die Wiederherstellung nach Ransomware: Wenn die Organisation nicht über internes Fachwissen verfügt, sollte sie Experten hinzuziehen, die Erfahrung mit der Untersuchung, Eindämmung und Behebung von Ransomware-Angriffen haben.
- Andere Beteiligte: Die Richtlinien für Incident Response und Notfallwiederherstellung sollten aktuelle Listen der Führungskräfte, der Mitglieder des Verwaltungsrats, der Strafverfolgungsbehörden und der Rechtsberater der Organisation enthalten, die im Falle eines Vorfalls kontaktiert werden müssen. Diese Parteien müssen möglicherweise ungewöhnliche Schritte und Ausgaben genehmigen, die zur Lösung der Situation erforderlich sind.
Best Practices für die Reaktion auf Ransomware umsetzen
Wie oben erwähnt, besteht der erste Schritt darin, den Angriff einzudämmen und anschließend die Malware zu stoppen. Sobald der Angriff unter Kontrolle ist, muss das Incident-Response-Team eine forensische Untersuchung der Systeme durchführen, um Malware, Hintertüren in den Systemen oder andere Spuren des Angriffs zu entfernen und eine Wiederholung zu verhindern.
Daten wiederherstellen
Sobald überprüft wurde, dass die Systeme bereinigt sind, kann die Organisation mit der Wiederherstellung beginnen.
- Versionswiederherstellung: Bei einigen einfachen Ransomware-Angriffen bleibt die Systemwiederherstellungsversion intakt, sodass das Wiederherstellungsteam das System auf eine frühere Version zurücksetzen kann. Dies wäre der bestmögliche Fall, der nur selten möglich ist.
- Wiederherstellung aus Backups: Organisationen mit guten System- und Daten-Backups werden wahrscheinlich diesen Weg wählen, da er am schnellsten umzusetzen sein kann. Wenn der letzte bekannte „gute“ Zustand des Systems jedoch schon längere Zeit zurückliegt, muss das Wiederherstellungsteam zwei Optionen vergleichen:
- Das Betriebssystem (OS) und die Daten zurücksetzen, alle seit diesem Zeitpunkt veröffentlichten Patches und Updates einspielen und die Daten separat wiederherstellen.
- Das OS und die Software von Grund auf neu installieren und anschließend die Daten wiederherstellen.
- Entschlüsselungsversuche: Organisationen ohne verfügbare Backups müssen versuchen, die Daten zu entschlüsseln. Leider ist die Erfolgsquote bei der Entschlüsselung gering, und wichtige Daten gehen häufig verloren.
Analyse und Empfehlungen nach dem Vorfall
Nach der erfolgreichen Wiederherstellung von Systemen und Daten sollte die Organisation eine Nachbesprechung des Vorfalls durchführen, um:
- die Ursache und die Kontrollen zur Verhinderung oder Eindämmung eines erneuten Vorfalls zu bewerten.
- den Incident-Response-Prozess zu überprüfen und mögliche Anpassungen oder Verbesserungen zu empfehlen.
- zu ermitteln, ob zusätzliche Schulungen für Benutzer oder Cybersicherheitspersonal entwickelt und angeboten werden sollten.
- Berichte für Führungskräfte und andere Beteiligte zu erstellen und zu genehmigen, in denen die entstandenen Schäden, die Kosten für die Behebung, die zur Verhinderung künftiger Angriffe ergriffenen Maßnahmen und Empfehlungen für weitere Kontrollen dargelegt werden.
Fazit: Wirksame Vorbereitung ist der beste Schutz vor Ransomware
Ransomware-Angreifer entwickeln ihre Fähigkeiten kontinuierlich weiter. Einige Angriffe können unvermeidlich und nicht zu verhindern sein – insbesondere bei entschlossenen und versierten Angreifern. Die Härtung von IT-Umgebungen, durch die Angriffe schwierig und mühsam werden, kann aktive Angreifer jedoch dazu bringen, leichtere Ziele zu priorisieren.
Angesichts der Gefahr negativer Publicity – und häufig nicht wiederherstellbarer Daten – bitten nicht technisch versierte Führungskräfte und Vorstandsmitglieder ihre Sicherheitsteams oder Dienstleister oft darum, Ransomware zu erklären und darzulegen, wie ihre Organisation Ransomware-Angriffe verhindern kann.
Sicherheitsexperten könnten zwar ganze Bücher über Ransomware schreiben, doch Führungskräfte benötigen prägnante Informationen auf hohem Abstraktionsniveau, die die wesentlichen Punkte in einer Sprache vermitteln, die frei von Akronymen, Nebensächlichkeiten und technischen Details ist, die sie möglicherweise nicht verstehen.
IT-Führungskräfte müssen erklären, dass die beste Schutzmaßnahme gegen Ransomware-Angriffe weiterhin eine wirksame Vorbereitung ist. Organisationen, die den Zugriff innerhalb ihrer IT-Umgebung begrenzen, wirksame Sicherheitstools einsetzen, Warnmeldungen auf Anzeichen eines Angriffs überwachen und schnell reagieren, werden den Schaden durch Ransomware-Angriffe drastisch reduzieren.
Wenn genügend Organisationen ihre Umgebungen härten und den Schaden begrenzen können, wird das Ransomware-Geschäft sicherlich in den Hintergrund treten. Ransomware ist in der Vergangenheit bereits zurückgegangen, und der aktuelle Boom ist lediglich das Wiederaufleben einer alten Angriffsmethode, die in einer Umgebung mit zahlreichen lohnenden Zielen an Bedeutung gewonnen hat.
Versierte Angreifer werden sich immer einer neuen Angriffsmethode zuwenden, die darauf ausgelegt ist, Geld zu erpressen oder zu stehlen. IT-Teams müssen ihre Sicherheitstaktiken anpassen, um auf neue Bedrohungen zu reagieren, sobald diese auftreten. Nur solide Grundlagen können sowohl auf die aktuellen als auch auf künftige Angriffe vorbereiten.
Lesen Sie als Nächstes: Wie ein Unternehmen einen Ransomware-Angriff überstand, ohne Lösegeld zu zahlen