













Les enquêtes menées par les fournisseurs en 2023 et publiées ce trimestre dressent le portrait d’un paysage de la cybersécurité sous attaque, avec des problèmes prioritaires qui touchent le déploiement, la réponse aux alertes et les vulnérabilités exposées. La plupart des organisations se disent confiantes quant à leur situation et à leurs budgets actuels, mais s’attendent également à subir au moins une violation de données en 2024.
Ce portrait repose sur l’analyse de statistiques précises et sur une lecture entre les lignes des rapports de 1Password, Cisco, CrowdStrike, Flashpoint, Google Threat Analysis Group/Mandiant, NetScout, Pentera et Sophos. Cet article présente deux conclusions majeures de ces rapports : cinq grandes menaces de cybersécurité et des problèmes de priorisation. Après avoir abordé ces conclusions, nous donnerons également un bref aperçu des rapports eux-mêmes.
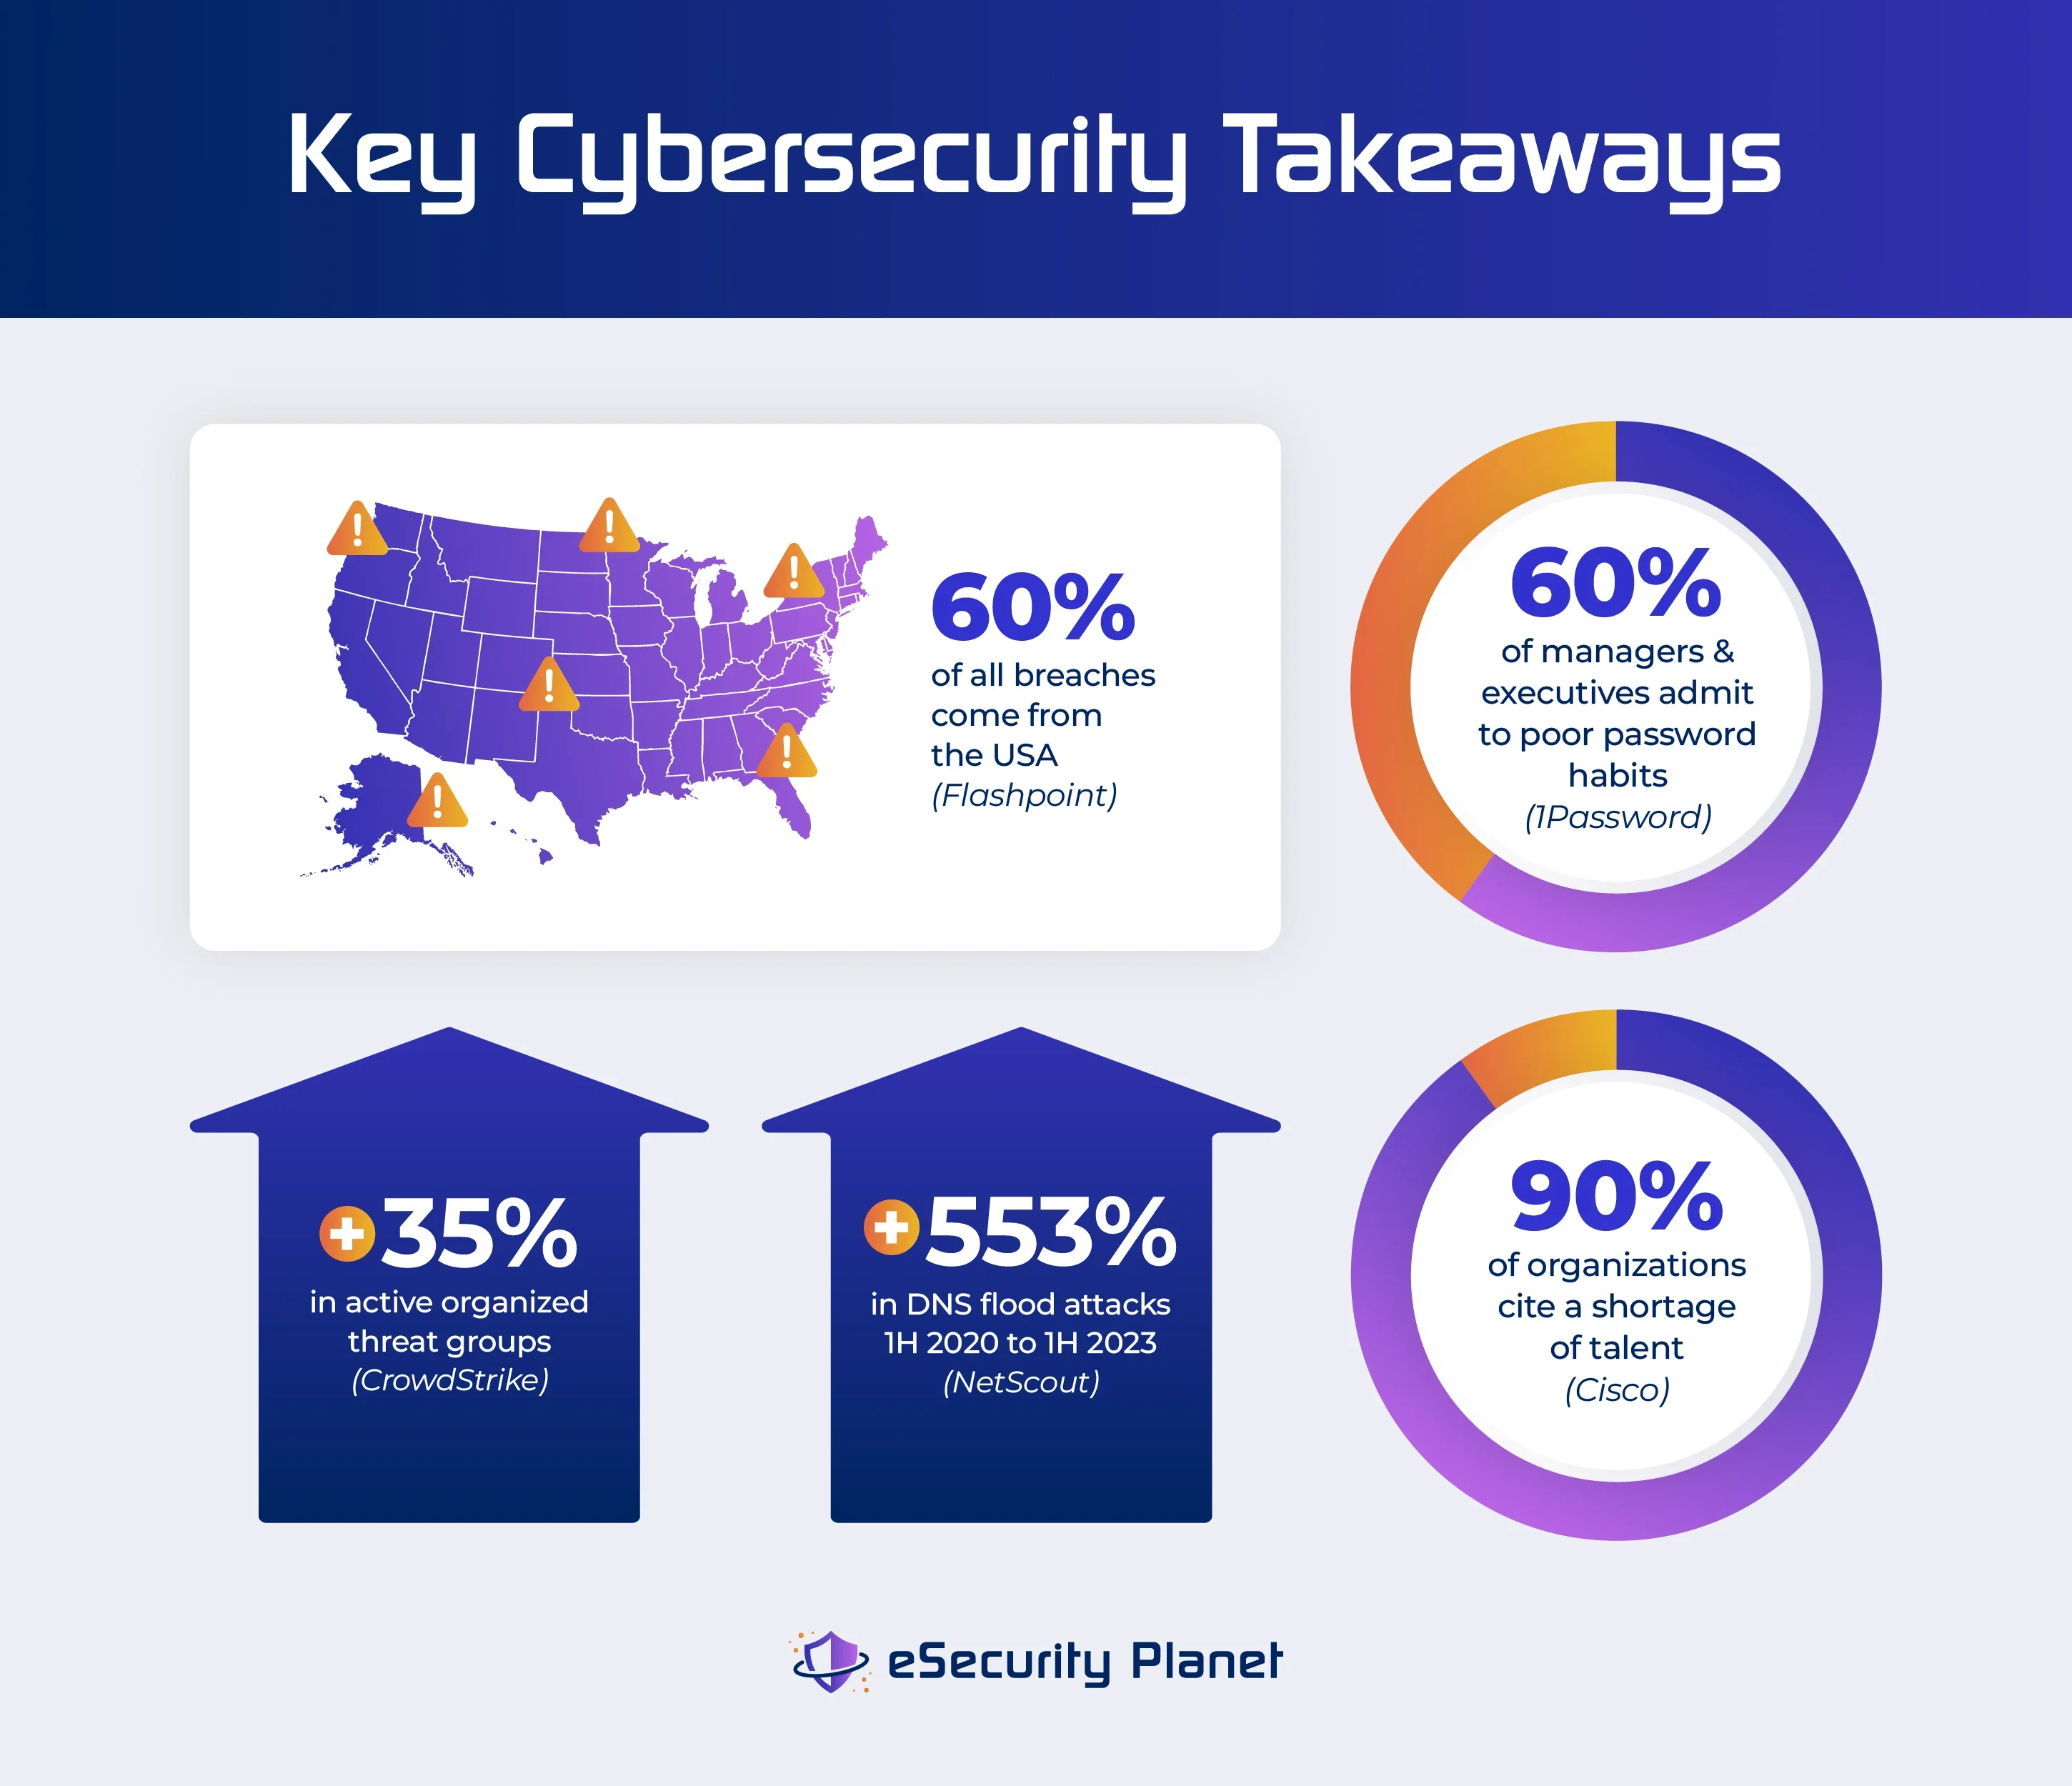
Mais commençons par cinq enseignements clés à retenir des rapports sur la cybersécurité :
5 grandes menaces de cybersécurité
Il existe un nombre considérable de vulnérabilités et d’attaquants, et aucune organisation ne peut se défendre contre tous avec la même efficacité. Heureusement, les enquêtes menées par les fournisseurs identifient cinq grandes menaces de cybersécurité à surveiller en 2024 : les identifiants compromis, les attaques contre les infrastructures, les adversaires organisés et sophistiqués, les rançongiciels et les appareils non maîtrisés. Poursuivez votre lecture pour en savoir plus sur ces menaces ou accédez directement aux rapports des fournisseurs concernés.
Identifiants compromis
Les identités compromises par l’hameçonnage, les voleurs d’informations, les enregistreurs de frappe et les mauvaises pratiques en matière de mots de passe constituent le point d’entrée de la plupart des attaques par rançongiciel et des violations de données. Les rapports des fournisseurs montrent que la plupart des attaquants recherchent des identifiants, que la majorité des logiciels malveillants sont développés pour voler des identifiants et que le marché des identifiants volés est en plein essor :
- Cisco : a constaté que 54 % des organisations avaient subi un incident de cybersécurité ; parmi ces incidents, 54 % impliquaient de l’hameçonnage et 37 % le bourrage d’identifiants.
- Sophos : a relevé que 43 % de l’ensemble des mises à jour de signatures de logiciels malveillants en 2023 concernaient des voleurs d’informations, des logiciels espions et des enregistreurs de frappe, souvent utilisés pour dérober des identifiants sur les appareils.
- CrowdStrike : a détecté d’importants signes de vol d’identifiants :
- augmentation de 76 % sur un an du nombre de victimes citées sur des sites de liens dédiés à la cybercriminalité.
- augmentation de 20 % du nombre d’accès annoncés à des organisations précises.
- augmentation de 583 % des attaques de Kerberoasting [craquage de hachages de mots de passe].
Les attaquants peuvent compromettre les identifiants en raison des nombreux problèmes de mots de passe des utilisateurs dans la plupart des organisations ; toutefois, plusieurs solutions de sécurité assurent la protection des identifiants, pour les besoins les plus simples comme les plus avancés.
Problèmes liés aux mots de passe des utilisateurs
Bien que ces données illustrent l’ampleur du problème, elles n’expliquent pas pourquoi le vol d’identifiants et le bourrage d’identifiants fonctionnent. 1Password révèle que la plupart des employés, en particulier les responsables, appliquent de mauvaises pratiques, comme « réutiliser leurs mots de passe ou négliger de réinitialiser ceux définis par le service informatique ».
Plus précisément, le rapport met en évidence les problèmes suivants concernant les mots de passe :
- 61% des employés [au total] appliquent de mauvaises pratiques en matière de mots de passe.
- 64% des responsables et des cadres supérieurs reconnaissent appliquer de mauvaises pratiques en matière de mots de passe.
- 23% utilisent des mots de passe identiques ou suivent un schéma similaire.
- 13%conservent un accès aux outils ou ressources de l’entreprise après avoir quitté l’organisation.
- 9%partagent leurs identifiants pour les outils professionnels avec des personnes extérieures à l’entreprise.
Protection des identifiants
Malgré l’augmentation des attaques, vous pouvez déployer de nombreux outils et techniques pour protéger les identifiants. Tout d’abord, toutes les organisations doivent améliorer, faire respecter et tester leurs politiques de mots de passe, non seulement contre la complexité insuffisante et la réutilisation, mais aussi au regard des bases de données publiques de mots de passe compromis. Ces mesures prennent un certain temps, mais ne coûtent rien.
Parmi les mesures de sécurité supplémentaires que toutes les organisations devraient envisager pour un investissement modeste figurent :
- sécurité d’Active Directory : protège le système de stockage et de gestion des mots de passe contre les attaques pour Windows, Azure et les autres systèmes équivalents de gestion des identités.
- gestion des identités et des accès (IAM) : améliore la gestion des utilisateurs, de l’authentification unique (SSO) et d’autres éléments dans Active Directory grâce à des flux de travail automatisés.
- gestionnaire de mots de passe : stocke les mots de passe de manière sécurisée, en garantit la qualité, permet un partage interne et externe sûr et s’intègre aux logiciels RH pour gérer efficacement le départ des utilisateurs.
- gestion des accès à privilèges (PAM) : améliore la découverte, les procédures, le stockage, le déploiement juste-à-temps, la surveillance et le contrôle des accès à privilèges.
- authentification multifacteur : protège les identifiants volés contre toute utilisation en exigeant plus qu’une simple combinaison de nom d’utilisateur et de mot de passe pour accéder aux ressources.
Les organisations plus sophistiquées peuvent renforcer davantage la protection des identités en investissant dans des outils tels que :
- sécurité des interfaces de programmation (API) : protège contre les attaques qui exploitent les protocoles de communication entre programmes.
- Analytique fondée sur les risques : prend en compte le niveau de risque pour déterminer le niveau d’autorisation nécessaire afin d’accéder aux systèmes, aux applications et aux données.
- authentification sans mot de passe : élimine les mots de passe au profit d’autres types d’authentification, comme les clés d’accès, le SSO, la biométrie ou l’accès par e-mail.
- analytique du comportement des utilisateurs et des entités (UEBA) : surveille le comportement des utilisateurs, du matériel et du trafic réseau afin de détecter et éventuellement de bloquer les activités anormales et malveillantes.
- Zero Trust : traite chaque accès comme une évaluation distincte des autorisations et permet de définir des niveaux d’accès granulaires pour les utilisateurs, les réseaux, les applications, les données et les systèmes.
Attaques contre les infrastructures
Les attaques contre les infrastructures visent une perturbation pure et simple, servent de moyen d’extorsion ou procurent des bénéfices indirects allant des avantages dans les jeux vidéo à la couverture d’activités liées aux rançongiciels. Les rapports des fournisseurs font état d’un volume considérable d’attaques contre les infrastructures locales et publiques, notamment :
- CrowdStrike : a surveillé des attaques par déni de service distribué (DDoS) menées par des hacktivistes et des États-nations en lien avec le conflit israélo-palestinien, notamment contre un aéroport américain.
- NetScout : a observé 13 142 840 attaques DDoS, dont :
- 104 216 attaques contre des entreprises du secteur des jeux vidéo.
- 20 551 attaques contre le secteur des jeux d’argent.
- 50 000 attaques DDoS contre des résolveurs publics du service de noms de domaine (DNS).
- augmentation de 553 % des attaques par inondation DNS entre le premier semestre 2020 et le second semestre 2023.
Les attaques DDoS contre des réseaux ou des sites web isolés les rendent indisponibles, mais les attaques DDoS contre les résolveurs DNS mettent hors service tous les réseaux et sites web qui utilisent cette ressource DNS. Netscout identifie deux problèmes clés à résoudre pour stopper les attaques DDoS ; il existe toutefois toute une série de mécanismes de protection des infrastructures qui contribuent à protéger le DNS et d’autres fonctions critiques.
2 problèmes clés liés aux DDoS
NetScout identifie deux problèmes clés pour vaincre les attaques DDoS : un écart de sophistication et les attaques DDoS sortantes depuis les infrastructures des entreprises. Cet écart de sophistication place les professionnels de la sécurité face à un dilemme : « d’un côté, les attaquants avancés utilisent des outils personnalisés et des infrastructures cloud ; de l’autre, certains recourent encore à des services élémentaires, souvent gratuits ». Les défenseurs ont besoin des outils et des compétences nécessaires pour bloquer l’ensemble du spectre des attaques.
Les attaques DDoS sortantes prennent naissance au sein des infrastructures d’entreprise et peuvent conduire une entreprise à être inscrite sur des listes de blocage et bloquée. Les attaques DDoS internes non gérées peuvent nuire à la réputation de l’entreprise et masquer le fait qu’un grand nombre d’appareils internes présentent des signes de compromission. Les consignes données aux entreprises de ne pas intervenir sur le trafic réseau interne conduisent les fournisseurs d’accès à Internet (FAI) à ne bloquer que 1 % des 100 000 attaques DDoS sortantes mensuelles.
Protection des infrastructures
La défense contre les attaques DNS commence par une architecture de sécurité réseau efficace. Créez des systèmes redondants, masqués des accès occasionnels et protégés par un équilibrage de charge ainsi que par plusieurs niveaux de défense afin de gérer les pics de trafic jusqu’au déploiement d’autres protections. La défense peut être encore améliorée grâce aux solutions suivantes :
- service de protection contre les DDoS : fournit une défense clé en main, souvent automatisée, de l’infrastructure grâce à une infrastructure extensible dans le cloud et à une expertise ciblée.
- listes de blocage (ou listes noires) : bloque certains sites web ou adresses IP en les ajoutant à une liste que les pare-feu ignorent ; très difficile à gérer à grande échelle.
- nouvelle génération (NGFW) ou pare-feu pour les réseaux et les applications (WAF) : intègrent une protection contre les DDoS parmi leurs nombreuses fonctionnalités et capacités de protection du trafic réseau.
Adversaires organisés
Les États-nations, les hacktivistes et les organisations criminelles structurées continuent d’augmenter en nombre, en capacité et en impact. Les rapports des fournisseurs ont analysé les tendances et constaté que :
- Cisco : 62 % des entreprises désignaient les acteurs externes comme la plus grande menace, contre 31 % pour les acteurs internes ; un changement considérable par rapport à 2023, où les menaces étaient considérées comme équivalentes.
- CrowdStrike : a suivi d’importantes augmentations de l’activité des adversaires organisés :
- +34 nouveaux groupes d’adversaires (+18 % des groupes nommés, +35 % des groupes actifs).
- augmentation de 60 % sur un an des campagnes d’intrusion interactives (guidées par des experts).
- Les attaquants ont commencé à diffuser des logiciels malveillants aux utilisateurs par l’intermédiaire d’outils d’assistance informatique légitimes et courants, tels que ConnectWise ScreenConnect.
- Google/Mandiant : a analysé les failles zero-day exploitées par des adversaires en 2023 et constaté que :
- le nombre de failles zero-day exploitées a augmenté de 50 %, pour atteindre 97.
- 60 % de toutes les failles zero-day sur mobile et dans les navigateurs sont exploitées par des fournisseurs de logiciels espions.
- Les fournisseurs ont réduit le nombre de vulnérabilités courantes ; les attaquants déplacent donc leurs cibles vers des composants tiers (tels que les utilitaires Linux, etc.) et des bibliothèques logicielles pour attaquer la chaîne d’approvisionnement.
- Sophos : a observé des changements dans le comportement des attaquants en réaction à l’amélioration des défenses :
- Ont adopté des pilotes vulnérables ou malveillants lorsque Windows a bloqué les macros.
- Ont déployé des campagnes de malvertising et d’empoisonnement du référencement naturel pour échapper aux outils de détection.
- Ont utilisé des échanges actifs par e-mail multiples après la mise en place de filtrages anti-hameçonnage efficaces.
Il n’existe aucun outil spécifique pour se défendre spécifiquement contre les attaques d’États-nations, les gangs de ransomwares ou les hacktivistes. Appliquez plutôt une défense en profondeur, proposez aux employés une formation en cybersécurité et utilisez des plateformes de veille sur les menaces pour assurer une protection générale et informer les équipes non techniques comme les équipes de sécurité des dernières menaces.
Ransomwares et vols de données
Les organisations du monde entier continuent de subir les conséquences des attaques par ransomware, même si de nombreux gangs de ransomwares semblent privilégier l’extorsion fondée sur le vol de données plutôt que le chiffrement des données. Les enquêtes menées auprès des fournisseurs indiquent que :
- Cisco : a analysé les attaques et estimé que 35 % d’entre elles en 2023 étaient des attaques par ransomware.
- CrowdStrike : a observé des attaques par ransomware politiquement affiliées contre Israël.
- Google/Mandiant : au moins quatre gangs de ransomwares ont exploité des vulnérabilités zero-day.
- Sophos : a consacré son rapport aux petites et moyennes entreprises (PME) :
- 70 % des attaques par ransomware ont ciblé des PME.
- > 90 % des attaques signalées par les clients impliquent le vol de données ou d’identifiants.
- Flashpoint : a rassemblé des statistiques sur les attaques par ransomware et les violations de données divulguées :
- +84 % de croissance mondiale sur un an des attaques par ransomware.
- +34,5 % à l’échelle mondiale, +19,8 % aux États-Unis pour les violations de données en 2023.
- +30 % de violations de données et +23 % d’attaques par ransomware au cours des deux premiers mois de 2024.
- 60 % de l’ensemble des violations proviennent des États-Unis.
- 19,3 % de l’ensemble des violations de données provenaient de la vulnérabilité MOVEit, CVE-2023-34362, y compris les divulgations de données compromises de tiers.
- > 54 % de l’ensemble des violations de données résultent d’attaques par ransomware dans les secteurs manufacturier, de la santé, public, financier, de la vente au détail et des technologies.
Malgré la hausse continue des attaques par ransomware, de nombreux fournisseurs proposent des solutions efficaces pour détecter, ralentir, voire bloquer les tentatives de ransomware ou de vol de données avant qu’elles ne deviennent des incidents paralysants.
Protection contre les ransomwares et les vols de données
Les ransomwares et les violations de données exploitent principalement les vulnérabilités exposées à Internet, l’hameçonnage et les terminaux. Toutes les organisations devraient au minimum déployer des outils de sécurité de base pour surveiller les terminaux et sécuriser les points d’accès, notamment :
- Antivirus (AV): offre la protection antimalware la plus élémentaire sur les terminaux afin de bloquer les logiciels malveillants connus et de se protéger contre les attaques basiques.
- Outils de sécurité des e-mails: analysent les e-mails et les pièces jointes à la recherche de logiciels malveillants connus, d’URL malveillantes et de courriers indésirables avant leur remise à l’utilisateur final.
- Fondés sur l’hôte et autres types de pare-feu: filtrent le trafic entrant sur le réseau ou au niveau du terminal afin de bloquer les URL malveillantes, les logiciels malveillants connus et d’autres types d’attaques.
- Accès distant sécurisé: permet d’établir des connexions chiffrées entre les ressources du réseau interne et les utilisateurs distants à l’aide de diverses méthodes.
Des outils de sécurité plus avancés peuvent intégrer l’intelligence artificielle (IA) ou l’apprentissage automatique (ML) afin d’assurer la détection et la remédiation automatisées des menaces. Il convient toutefois d’envisager également le déploiement d’outils spécialisés ou dotés de capacités étendues, tels que :
- Sécurité du système BIOS (Basic Input/Output System) : fonctionne en dehors du système d’exploitation pour protéger le micrologiciel et les autres logiciels de base qui relient le système d’exploitation à un PC.
- Protection contre la perte de données (DLP): surveille les données sensibles et alerte en cas d’accès, de transfert ou d’exfiltration non autorisés, tout en bloquant ces opérations, qu’elles soient effectuées par des utilisateurs autorisés ou non.
- Plateforme de protection des terminaux (EPP) et détection et réponse sur les terminaux (EDR): ajoutent des fonctionnalités aux antivirus pour détecter les comportements malveillants et bloquer les attaques de manière proactive.
- Détection et réponse étendues (XDR): étend la protection des terminaux afin d’inclure des capacités de surveillance et de protection du réseau.
Appareils non gérés
Bien que les adversaires organisés continuent de lancer des attaques de plus en plus sophistiquées, la plupart réussissent en localisant des appareils non gérés et non protégés capables d’accéder au réseau ou à d’autres ressources essentielles. Les appareils non gérés comprennent des appareils d’entreprise soumis à une application insuffisante des politiques, des appareils personnels utilisés à des fins professionnelles, des infrastructures cloud non surveillées et des appareils obsolètes qui ne sont plus entretenus. Les recherches des fournisseurs montrent notamment que :
- 1Password : documente le faible contrôle exercé sur les logiciels et l’accès aux appareils personnels :
- 92 % des politiques d’entreprise exigent une approbation informatique pour les logiciels, mais seulement 59 % l’imposent.
- 34 % des employés utilisent des applications ou des logiciels non approuvés.
- 17 % des employés travaillent uniquement sur des ordinateurs personnels ou publics.
- Cisco : constate l’utilisation fréquente d’appareils personnels et les risques liés au cloud non géré :
- 43 % des employés utilisent des appareils non gérés pour accéder aux réseaux d’entreprise.
- 20 % du temps des employés est consacré aux réseaux de l’entreprise.
- 27 % de l’ensemble des attaques minent des cryptomonnaies, généralement sur des systèmes cloud non surveillés.
- CrowdStrike : observe le principal vecteur d’attaque en 2023 et prédit les cibles de 2024 :
- Les appliances réseau non gérées (passerelles périphériques, pare-feu, réseau privé virtuel/VPN) restent le vecteur d’accès initial le plus souvent observé et exploité en 2023.
- Les attaquants cibleront les périphériques réseau : systèmes de stockage en réseau (NAS), stockages de sauvegarde, téléphones, équipements réseau et actifs en fin de vie.
- Pentera : se concentre sur les principales origines des violations citées par ses clients du secteur des entreprises :
- 60 % d’appareils distants.
- 54 % d’infrastructures sur site.
- 50 % de cibles cloud.
- Sophos : constate que les appareils non protégés constituent le principal point d’entrée des attaques contre les PME.
Certains appareils non gérés ne peuvent pas prendre en charge les contrôles techniques installés, et les entreprises refusent souvent d’installer de tels contrôles sur les appareils des employés. Pourtant, différents produits de sécurité peuvent toujours fournir des mesures défensives pour les appareils non gérés.
Défense contre les appareils non gérés
De nombreux outils de sécurité contribuent à se protéger contre les appareils non gérés, mais la première étape consisterait peut-être à autoriser le service informatique à verrouiller les appareils et à imposer son approbation pour toute installation de logiciel. Cette mesure simple complique l’installation de logiciels malveillants et est renforcée par d’autres outils qui gèrent les actifs ou surveillent le trafic, tels que :
- Gestion des actifs informatiques (ITAM): identifie, suit et gère les appareils de l’organisation afin de suivre les licences logicielles, de gérer les mises à jour et de détecter les anomalies.
- Systèmes de détection ou de prévention des intrusions (IDS/IPS): surveillent le trafic réseau à la recherche de paquets malveillants connus, de schémas d’attaque et d’autres indicateurs de compromission.
- Contrôle d’accès au réseau (NAC) : vérifie l’état des appareils et autorise les utilisateurs qui tentent d’accéder au réseau ; il peut placer en quarantaine les appareils nécessitant une remédiation.
- Surveillance du réseau: suit le comportement, le trafic et l’état des composants des réseaux locaux et cloud afin de détecter les signes de défaillance et les indicateurs de compromission malveillante.
- Segmentation ou microsegmentation: sépare le réseau et peut contrôler avec précision l’accès des utilisateurs, des applications et des appareils entre les segments.
Les organisations plus sophistiquées peuvent mettre en œuvre une sécurité plus robuste, notamment :
- Sécurité du cloud: déploie des solutions de sécurité natives du cloud ou propres au cloud pour surveiller et protéger l’infrastructure et les actifs cloud contre les attaques.
- Sécurité de l’Internet des objets (IoT): protège les périphériques et les appareils qui ne peuvent pas prendre en charge une protection de sécurité directement sur l’appareil (antivirus, etc.).
- Secure Service Edge ou Secure Access Service Edge (SASE): étend la sécurité au-delà du réseau local afin de sécuriser les ressources distantes et cloud.
Préparation à la cybersécurité : un problème de priorisation
Les organisations prévoient de se protéger, mais les violations continuent de se produire. Il est toujours tentant d’accuser les budgets, mais la plupart des RSSI se disent confiants quant à leurs budgets et ont déjà déployé des ressources importantes. Malheureusement, les enquêtes menées auprès des fournisseurs révèlent que les outils installés ont tendance à surcharger des équipes qui peinent déjà à pourvoir les postes, tandis que de nombreuses vulnérabilités restent non corrigées.
De nombreux fournisseurs tentent de résoudre le problème des effectifs grâce à l’automatisation enrichie par l’IA ou le ML. Pourtant, le problème de la priorisation risque de persister tant que les fournisseurs n’assureront pas davantage de transparence sur les vulnérabilités et que les organisations ne pratiqueront pas une gestion intégrée des risques afin de relier les priorités aux conséquences les plus importantes pour l’entreprise. Examinons plus en détail le financement, les alertes, la pénurie de talents et les vulnérabilités non traitées.
Des programmes de cybersécurité financés, mais toujours incomplets
En matière de budgétisation, les rapports des fournisseurs font état d’une solidité relative :
- Cisco : a interrogé un grand nombre d’entreprises dans le monde et constaté que :
- 97 % prévoient d’augmenter leurs dépenses.
- 80 % se disent modérément à très confiants dans leurs capacités de défense.
- Pentera : Axé sur les RSSI de grandes entreprises comptant au moins 1 000 employés :
- 53 % signalent une diminution ou une stagnation des budgets de sécurité informatique en 2024.
- 1,27 million de dollars US par an pour le budget moyen de sécurité informatique.
- 51 % ont enregistré des violations au cours des 24 derniers mois.
- 1Password : 24 % des PME interrogées décrivent leurs budgets comme insuffisants.
Ainsi, tandis que de nombreuses grandes entreprises maintiennent leurs dépenses au même niveau ou les réduisent, l’entreprise moyenne prévoit d’augmenter ses dépenses et se dit confiante. Même parmi les PME soucieuses de leur budget, plus de trois sur quatre estiment que leur budget est suffisant. Pourtant, malgré une certaine confiance, la plupart des responsables de la sécurité s’attendent également à un échec :
- 1Password : 79 % des professionnels de la sécurité estiment que leurs protections de sécurité sont insuffisantes.
- Cisco : a constaté des sentiments similaires chez les responsables et a examiné les détails des violations :
- 73 % s’attendent à une interruption de l’activité au cours des 12 à 24 prochains mois.
- 52 % ont déclaré que les violations précédentes avaient coûté au moins 300 000 dollars US à leur organisation.
- 12 % ont déclaré que les violations précédentes avaient coûté 1 million de dollars US ou plus.
Les dommages liés à une violation, compris entre 300 000 dollars et 1 million de dollars, peuvent se situer dans la tolérance au risque de certaines organisations, et beaucoup peuvent s’attendre à récupérer ces dommages grâce à une assurance cybersécurité. Il reste toutefois particulièrement difficile de limiter les dommages d’un incident aux plafonds prévus par la police d’assurance, comme nous le verrons ci-dessous.
Des alertes trop nombreuses
1Password a constaté que 32 % des professionnels de la sécurité interrogés avaient changé d’outil ou de fournisseur de sécurité au cours de l’année écoulée pour adopter des solutions offrant une couverture de bout en bout plus complète. Ce changement s’explique par le nombre moyen d’outils et d’alertes déjà en place :
- 1Password : a étudié la réactivité en matière de sécurité :
- 69 % sont au moins en partie réactifs.
- 61 % sont entraînés dans un trop grand nombre de directions contradictoires.
- Cisco : a examiné le nombre de solutions de sécurité présentes dans la pile de sécurité :
- 67 % disposent de plus de 10 solutions de sécurité spécialisées.
- 25 % disposent de plus de 30 solutions de sécurité spécialisées.
- 80 % reconnaissent que la multiplicité des solutions ralentit la détection, la réponse aux incidents et la reprise.
- Pentera : a analysé les solutions de sécurité et les alertes des entreprises les mieux financées :
- 89 % des entreprises comptant plus de 1 000 employés disposent d’au moins 20 solutions de sécurité.
- 21 % disposent d’au moins 76 solutions de sécurité spécialisées.
- 90 % signalent au moins 250 événements de sécurité par semaine.
- 30 % signalent au moins 1 000 événements de sécurité par semaine.
Le grand nombre d’outils génère un flot d’alertes (incident de sécurité, vulnérabilité à corriger, etc.) et entraîne les équipes dans des directions contradictoires. Les grandes équipes peuvent parfois progresser suffisamment pour devenir proactives, mais la plupart restent en sous-effectif.
Des talents insuffisants
De nombreuses initiatives de cybersécurité ne progressent pas en raison d’effectifs insuffisants :
- 1Password : 21 % sont en sous-effectif et 20 % manquent de connaissances ou de compétences en interne.
- Cisco : 90 % citent une pénurie de talents, et 46 % comptent au moins 10 postes vacants dans leur équipe de sécurité.
- Pentera : 42 % ne réalisent pas plus souvent de tests d’intrusion en raison de la disponibilité insuffisante des pentesters.
Le manque de personnel entraîne un certain nombre de problèmes. Les erreurs les plus évidentes font parfois la une, comme les problèmes de mots de passe touchant les clients d’Okta (2022), car le personnel doit rester d’astreinte 24 heures sur 24 et 7 jours sur 7. La plupart des erreurs restent des risques cachés qui n’attendent que d’être exploités, notamment sous la forme de vulnérabilités exposées.
Des vulnérabilités exposées
La plupart des équipes de sécurité s’inquiètent surtout des attaques zero-day qui frappent sans avertissement. Pourtant, les vulnérabilités connues et non corrigées devraient susciter bien davantage d’inquiétude :
- 1Password : 24 % éprouvent des difficultés à rester à jour concernant les cycles de correctifs et de mises à jour.
- Flashpoint : a étudié la gravité et l’exploitation des vulnérabilités :
- 52 % des vulnérabilités sont classées comme élevées à critiques.
- 35 % des vulnérabilités disposent d’exploits connus du public.
- Pentera : a étudié la manière dont les professionnels de la sécurité établissent les priorités entre les vulnérabilités :
- 34 % se fondent sur l’impact pour l’entreprise.
- 40 % se fondent sur les scores CVSS.
- 44 % se fondent sur l’évaluation des risques des fournisseurs.
Près d’une organisation sur quatre éprouve des difficultés à suivre le rythme de l’application des correctifs, ce qui peut sembler acceptable jusqu’à ce qu’une organisation prenne en compte ses fournisseurs et ses prestataires. Soudain, le risque lié aux tiers devient plus préoccupant lorsqu’il devient probable qu’au moins une partie de chaque chaîne d’approvisionnement comporte des vulnérabilités exposées.
En outre, deux organisations sur cinq établissent leurs priorités en fonction d’évaluations formelles des vulnérabilités, mais Flashpoint note que plus de 100 000 vulnérabilités ne disposent pas d’identifiant de suivi, y compris chez des fournisseurs majeurs tels qu’Apache, Google, Microsoft et Zoho. Des attaquants exploitent activement dans la nature des centaines de ces vulnérabilités non suivies, sans même compter les vulnérabilités contestées telles que l’exposition du framework d’IA ShadowRay.
Les tests d’intrusion peuvent révéler des vulnérabilités exposées et non reconnues, mais la plupart ne couvrent pas l’ensemble d’une organisation.
Des tests d’intrusion partiels
Les tests d’intrusion vérifient les contrôles existants, découvrent les erreurs et révèlent les actifs exposés avant qu’un attaquant puisse les exploiter. Pourtant, Pentera constate que même les organisations bien financées peinent à réaliser suffisamment de tests d’intrusion :
- 73% modifient considérablement leurs systèmes au cours d’un trimestre, tandis que seulement 40 % réalisent un test d’intrusion chaque trimestre.
- Les organisations testent sélectivement leur infrastructure :
- 49% testent les ressources cloud.
- 49% testent les actifs exposés sur Internet.
- 44% testent les actifs prioritaires du réseau interne.
- 15% testent les applications individuelles.
- 31% réalisent des tests d’intrusion pour évaluer les dommages potentiels d’une attaque réussie.
Lorsque même les organisations les mieux financées rencontrent des difficultés, on comprend aisément pourquoi les violations restent fréquentes. Près d’une organisation sur trois qui réalise des tests d’intrusion le fait a posteriori, dans le cadre d’une enquête sur une violation. Cela révèle le prix à payer pour les vulnérabilités exposées, les équipes en sous-effectif et la surcharge d’alertes : devoir constamment rattraper son retard au lieu de garder une longueur d’avance sur les violations.
À propos des sources
Cet article s’appuie sur huit rapports de fournisseurs consacrés aux tendances de 2023, issus de 1Password, Cisco, CrowdStrike, Flashpoint, Google Threat Analysis Group/Mandiant, NetScout, Pentera et Sophos :
- Rapport 2024 de 1Password sur l’état de la sécurité des entreprises : Enquête menée auprès de 1 500 employés de bureau, dont 500 professionnels de la sécurité et 300 responsables, dans des entreprises de toutes tailles.
- Indice 2024 de préparation à la cybersécurité de Cisco : Couvre 8 136 responsables de la sécurité du secteur privé sur 30 marchés mondiaux et inclut des petites, moyennes et grandes entreprises.
- Rapport mondial 2024 sur les menaces de CrowdStrike : Compile des données et des informations issues de ses outils de cybersécurité et de ses équipes de chasse aux menaces opérant dans le monde entier.
- Rapport mondial 2024 de Flashpoint sur la veille relative aux menaces : Examine l’environnement actuel des menaces à partir de données publiques et propriétaires de veille sur les menaces datant de 2023.
- Bilan annuel de Google Threat Analysis Group / Mandiant sur les zero-day : Présente des données sur les zero-day issues de sources publiques, ainsi que des informations complémentaires fournies par les experts de Google.
- Rapport de NetScout sur les menaces DDoS : Résume les données de la plateforme de télémétrie ATLAS de NetScout et les réponses aux menaces DDoS de 2023.
- État 2024 des tests d’intrusion selon Pentera : Enquête menée auprès de 450 professionnels de la sécurité dans des entreprises comptant au moins 1 000 employés et ayant mis en place des pratiques de tests d’intrusion.
- Rapport 2024 de Sophos sur les menaces : Analyse les données X-Ops de Sophos pour ses clients PME, qui représentent 75 % des services de réponse aux incidents de son équipe.
En résumé : l’état actuel de la cybersécurité doit être amélioré
Les rapports de 2023 dépeignent un environnement de cybersécurité acceptable, mais loin d’être exceptionnel, dans lequel les professionnels de la sécurité se montrent presque aussi confiants dans la survenue d’une interruption de l’activité (73 %) que dans leur niveau de préparation (80 % se disent modérément à très confiants). Bien sûr, les pénuries de main-d’œuvre, la surcharge d’alertes et les vulnérabilités exposées fournissent des excuses aux violations et des raisons expliquant leur survenue.
De nombreuses solutions existent, mais le choix de la bonne solution dépend de l’architecture réseau actuelle, des investissements de sécurité existants et de sa compatibilité avec les stratégies en place. Certaines organisations devraient adopter l’IA pour automatiser la remédiation, d’autres privilégier des plateformes afin de consolider les alertes, tandis que certaines devraient externaliser leurs opérations auprès de fournisseurs de services de sécurité gérés (MSSP). Pour faire de 2024 une réussite, étudiez dès maintenant les options permettant de faire passer votre organisation d’une posture réactive à une posture préparée.
Pour explorer l’option de l’externalisation de la sécurité, découvrez-en davantage sur les fournisseurs de services de sécurité gérés (MSSP).