













L’usurpation d’adresse e-mail falsifie l’adresse de l’expéditeur des e-mails afin de les faire paraître provenir d’une source ou d’une marque de confiance. Les pirates y ont couramment recours dans les attaques de spam et de hameçonnage pour contourner les filtres de messagerie et donner une apparence plus légitime aux e-mails reçus par les utilisateurs. Pour mieux se protéger contre ces attaques, une organisation doit comprendre les éléments suivants :
- Qu’est-ce que l’usurpation d’adresse e-mail ?
- Comment identifier un e-mail usurpé
- Comment empêcher l’usurpation d’adresse e-mail
- En bref : garder une longueur d’avance sur la menace en constante évolution de l’usurpation d’adresse e-mail
Qu’est-ce que l’usurpation d’adresse e-mail ?
L’usurpation d’adresse e-mail est une technique de piratage qui falsifie ou manipule des métadonnées d’e-mail, comme le nom affiché et l’adresse e-mail, afin d’induire le destinataire visé en erreur sur l’identité de l’expéditeur. Même si toutes les attaques de spam ou de hameçonnage ne recourent pas à des identités usurpées, les techniques d’usurpation renforcent les capacités des e-mails de spam et de hameçonnage. L’usurpation est souvent utilisée conjointement avec les éléments suivants :
- Ingénierie sociale : des attaques de hameçonnage qui consistent à se faire passer pour d’autres employés ou collaborateurs connus du destinataire
- Des attaques de compromission de messagerie professionnelle (BEC) qui tentent de commettre une fraude en usurpant l’identité de dirigeants ou de partenaires commerciaux
- L’usurpation de domaine, par exemple en ne modifiant qu’une ou deux lettres du nom d’une marque ou d’une URL, comme « Arnazon » au lieu de « Amazon »
Les attaques de hameçonnage, d’ingénierie sociale et autres attaques par e-mail qui utilisent des identifiants volés pour envoyer des e-mails frauduleux depuis des comptes légitimes ne sont pas considérées comme des e-mails usurpés. Dans ces cas, le domaine d’envoi n’est pas manipulé et l’expéditeur, bien que compromis, est légitime.
Comment identifier un e-mail usurpé
Pour repérer un e-mail usurpé, commencez par lire l’objet ainsi que le nom et l’adresse e-mail de l’expéditeur. Ouvrez ensuite l’e-mail et vérifiez si le pied de page semble légitime, puis lisez le corps du message en recherchant les formulations peu claires ou les erreurs grammaticales. Enfin, vérifiez si votre client de messagerie a marqué le message comme indésirable et examinez, si nécessaire, l’en-tête de l’e-mail.
Prenons l’e-mail présenté dans la capture d’écran ci-dessous :
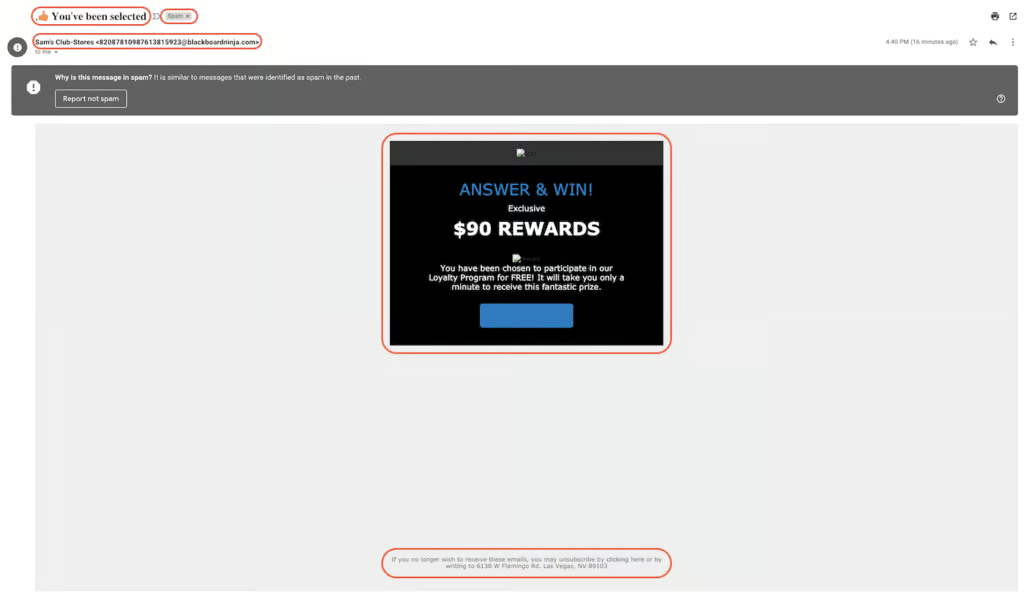
Tout d’abord, l’objet, l’adresse e-mail de l’expéditeur et le pied de page indiquent que l’e-mail est illégitime. S’il s’agissait réellement d’un e-mail de Sam’s Club, l’objet ne comporterait pas d’erreurs ni de mise en forme étrange. Le domaine de l’adresse e-mail de l’expéditeur serait samsclub.com ou une variante de celui-ci, et non blackboardninja.com, tandis que l’adresse postale figurant dans le pied de page serait celle du siège de Sam’s Club, et non une adresse située à Las Vegas.
Par ailleurs, le contenu du message comporte un appel à l’action vague : qu’est-ce que le « Loyalty Program » et que faut-il faire pour gagner le prétendu « prix » ? À moins que le destinataire ne s’attende à recevoir un e-mail de ce type, très peu d’éléments indiquent où mène le lien. C’est typique des e-mails de hameçonnage.
Enfin, le fait que Gmail ait automatiquement classé cet e-mail comme spam ne signifie pas nécessairement qu’il s’agit d’un e-mail usurpé, mais c’est indéniablement un signal d’alerte. Les filtres anti-spam peuvent parfois se montrer trop zélés, raison pour laquelle des e-mails importants, comme les confirmations de commande et les mises à jour de livraison, se retrouvent parfois dans le mauvais dossier. Cependant, un filtre anti-spam a pour objectif d’empêcher les destinataires crédules de tomber dans les pièges d’un e-mail usurpé.
Tous les e-mails usurpés ne sont pas aussi faciles à reconnaître. Pour certains, il faudra examiner l’en-tête de l’e-mail afin de repérer les divergences entre l’expéditeur supposé et le domaine d’envoi réel.
Gardez à l’esprit que la plupart des programmes de messagerie ne vérifient pas et n’authentifient pas les champs d’identification contenus dans le corps de l’e-mail, tels que Mail From, Reply To, From, Subject, Date ou To. Un attaquant peut revendiquer une identité dans le champ From et une autre dans l’en-tête, ce qui rend la fraude difficile à remarquer pour l’utilisateur.
Comment empêcher l’usurpation d’adresse e-mail
L’usurpation d’adresse e-mail, souvent utilisée conjointement avec les attaques de hameçonnage, constitue une menace pour les organisations de toutes tailles. Les techniques de sécurité courantes, comme le chiffrement, les pare-feu et les logiciels antimalware, ne peuvent pas empêcher la livraison d’e-mails usurpés dans une boîte de réception ni aider un utilisateur qui clique sur un lien de hameçonnage destiné à dérober ses identifiants.
Même si les techniques d’usurpation d’adresse e-mail deviennent chaque jour plus sophistiquées, quelques tactiques peuvent contribuer à empêcher une attaque réussie. Elles comprennent les protocoles d’authentification des e-mails, les outils de sécurité des e-mails, les paramètres des serveurs de messagerie, les passerelles de messagerie sécurisées et la formation régulière des employés.
Protocoles d’authentification des e-mails
Des protocoles permettent d’authentifier les expéditeurs d’e-mails afin de réduire l’efficacité de l’usurpation. Le Sender Policy Framework (SPF), le Domain Keys Identified Email (DKIM) et le protocole Domain-based Message Authentication, Reporting, and Conformance (DMARC) offrent une protection efficace grâce à la publication dans les enregistrements et les serveurs des services de noms de domaine (DNS) des informations relatives aux serveurs de messagerie de l’entreprise. Ensemble, ces protocoles réduisent la possibilité qu’un attaquant usurpe le domaine d’une organisation pour mener des activités malveillantes.
Outils de sécurité des e-mails
De nombreux fournisseurs proposent des outils de sécurité des e-mails qui se prémunissent spécifiquement contre l’usurpation, les e-mails indésirables et les attaques de hameçonnage. Ces outils utilisent des flux de renseignements sur les menaces, des algorithmes améliorés par l’intelligence artificielle et d’autres fonctionnalités pour détecter, bloquer, mettre en quarantaine ou signaler les e-mails suspects. Ils peuvent être fournis sous différentes formes, notamment sous celle d’appliances, de logiciels sur site ou de solutions logicielles en tant que service dans le cloud.
Paramètres des serveurs de messagerie
De nombreux serveurs de messagerie sont configurés par défaut pour autoriser plus facilement la livraison d’e-mails suspects, afin d’éviter de manquer des messages de clients et de fournisseurs. Toutefois, face à l’avalanche d’attaques de hameçonnage, une organisation peut souhaiter appliquer des paramètres de serveur de messagerie plus stricts. Par exemple, lorsqu’un e-mail échoue aux contrôles d’authentification (SPF, DKIM, DMARC), il suffit de le supprimer au lieu de l’envoyer dans le dossier des spams ou de le livrer dans la boîte de réception avec un indicateur « suspect ».
Passerelles de messagerie sécurisées
Les solutions de passerelle de messagerie sécurisée offrent des fonctions avancées de filtrage et de protection des e-mails, telles que les contrôles d’authentification (à l’aide de SPF, DKIM et DMARC), les recherches DNS inversées, l’analyse active des e-mails à la recherche de fichiers malveillants et de solides outils de suivi permettant aux équipes de sécurité d’examiner des e-mails précis. Les passerelles de messagerie sécurisées peuvent être déployées localement, dans le cloud ou obtenues sous forme de service. Ces outils peuvent protéger non seulement les serveurs de messagerie locaux, mais aussi les services web tels qu’Outlook 365 et GMail.
Formation des employés
Comme pour la plupart des initiatives de cybersécurité et de sécurité réseau, la formation des employés contribue à créer une protection contre les attaques qui parviennent à contourner les défenses techniques. Les organisations devraient consacrer du temps au moins une fois par an, voire plus souvent, à apprendre à leurs employés ce qu’il faut rechercher dans un e-mail légitime par opposition à un e-mail usurpé. Elles devraient ensuite effectuer des tests de suivi pour identifier les personnes qui pourraient encore être victimes d’une attaque par usurpation. Cela permettra de s’assurer que chacun au sein de l’équipe sait comment réagir lorsqu’un e-mail usurpé finit inévitablement dans sa boîte de réception.
En bref : garder une longueur d’avance sur la menace en constante évolution de l’usurpation d’adresse e-mail
Tant qu’une organisation utilise la messagerie pour communiquer en interne et avec l’extérieur, l’usurpation d’adresse e-mail constituera une menace. En fait, l’usurpation d’adresse e-mail a entraîné à elle seule plus de 216 millions de dollars de pertes en 2020, selon le 2020 Internet Crime Report de l’IC3 du FBI. Toutefois, même si les e-mails usurpés peuvent changer d’apparence d’un jour à l’autre, la mise en œuvre des solutions disponibles peut réduire considérablement le risque de recevoir des e-mails usurpés et empêcher la marque d’une organisation d’être utilisée dans des attaques par e-mail usurpé.
Cet article a été initialement rédigé et publié par Kaiti Norton le 13 juillet 2021 et mis à jour par Chad Kime le 23 mai 2023.