













Ce guide s’adresse aux testeurs d’intrusion, aux enquêteurs en criminalistique numérique, aux professionnels de la sécurité et aux administrateurs informatiques à la recherche des meilleures distributions Linux pour la cybersécurité en 2026. Il compare huit distributions Linux de premier plan pour le piratage éthique, les tests d’intrusion, la réponse aux incidents et la criminalistique numérique, afin de vous aider à choisir la plateforme adaptée à votre niveau d’expérience et à vos objectifs de sécurité.
- Points clés sur les distributions Linux utilisées pour la criminalistique et les tests d’intrusion en 2026
- Kali face à Parrot : distributions basées sur Debian
- Distributions de sécurité basées sur Arch
- Distributions pour la criminalistique informatique
- Autres distributions pour le pentest
- Choisir une distribution Linux pour la criminalistique et le pentest
- Foire aux questions (FAQ)
- En résumé : débuter avec les distributions de pentest et de criminalistique
Points clés sur les distributions Linux utilisées pour la criminalistique et les tests d’intrusion en 2026
- Les distributions Linux de sécurité sont conçues spécifiquement pour les tests d’intrusion, la criminalistique numérique, la réponse aux incidents et le piratage éthique.
- Kali Linux et Parrot OS restent les distributions basées sur Debian les plus populaires, tandis que BlackArch et ArchStrike s’adressent aux utilisateurs avancés qui préfèrent Arch Linux.
- Des distributions spécialisées dans la criminalistique, comme CAINE et DEFT, proposent des outils dédiés aux enquêtes numériques, à la préservation des preuves et à l’analyse des logiciels malveillants.
- La meilleure distribution Linux dépend de votre niveau d’expérience, des ressources matérielles dont vous disposez et de votre objectif principal : tests d’intrusion, criminalistique ou formation à la sécurité.
- Les débutants devraient d’abord apprendre les concepts fondamentaux de Linux et les bases des réseaux, puis utiliser des machines virtuelles pour s’exercer en toute sécurité avec des distributions axées sur la sécurité.
Linux propose une vaste gamme de distributions open source, dont certaines ont été développées principalement pour la cybersécurité. Les distributions Linux dédiées à la criminalistique et au pentest ont été conçues pour les pentesteurs, les hackers éthiques, les défenseurs des réseaux et les enquêteurs en criminalistique.
Ces professionnels les utilisent dans le cadre de leur travail, que ce soit pour le pentest, la criminalistique numérique ou d’autres usages liés à la cybersécurité.
Chaque distribution possède une conception spécifique du noyau Linux et son propre gestionnaire de paquets. Elles peuvent être classées en grandes catégories :
- Distributions basées sur Debian : elles reposent sur le projet Debian, comme Kali Linux et ParrotOS.
- Distributions basées sur Arch : ces distributions légères mais techniques s’adressent aux utilisateurs expérimentés, auprès desquels elles sont très populaires.
- Distributions de criminalistique informatique : ces distributions Linux dédiées à la criminalistique s’adressent au domaine exigeant de la criminalistique informatique et à l’extraction d’informations exploitables à partir de grandes quantités de données.
- Autres systèmes d’exploitation pour le pentest : si certaines des distributions précédentes sont largement utilisées par les pentesteurs, quelques autres distributions Linux le sont également par des pentesteurs expérimentés.
Voici huit des meilleures distributions Linux pour les usages liés à la cybersécurité, des débutants aux utilisateurs avancés, ainsi que quelques points à prendre en compte lors du choix d’une distribution Linux de sécurité ou de criminalistique.
Voir également les meilleurs outils de test d’intrusion et les meilleurs outils open source de pentest
Kali face à Parrot : distributions basées sur Debian
Kali Linux et Parrot OS sont toutes deux des distributions basées sur Debian, souvent utilisées pour le pentest. Ces deux systèmes peuvent être employés par des professionnels de la sécurité de niveau intermédiaire ou expérimentés. Leur courbe d’apprentissage est relativement rapide, mais leur approche diffère.
Ces distributions Linux existent en plusieurs variantes : veillez donc à choisir la bonne. Vous pouvez opter pour les éditions allégées si vous préférez les installations minimales, mais ces versions pourraient ne pas inclure les ressources de pentest recherchées et vous devrez probablement les installer manuellement.
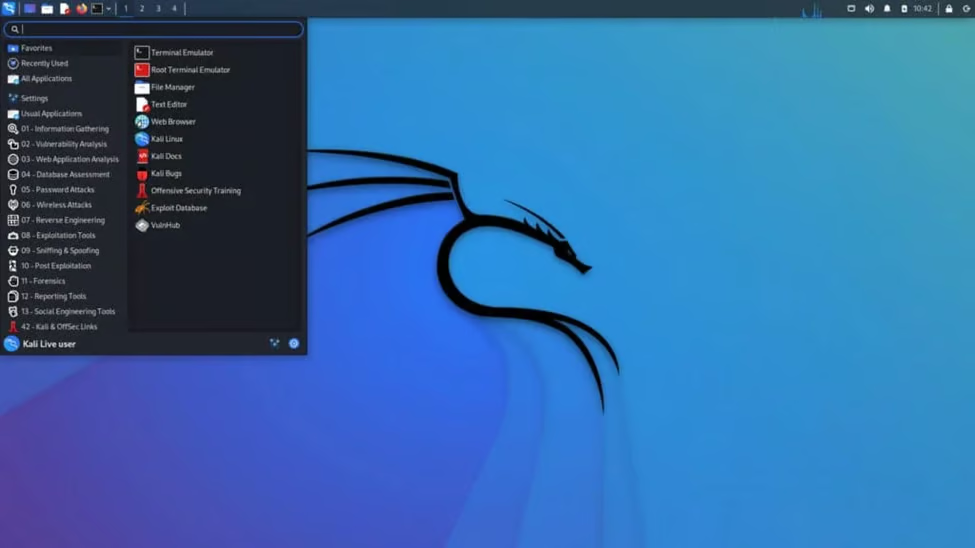
Kali Linux
Kali Linux est de loin la distribution Linux la plus utilisée en cybersécurité et pour les tests de sécurité. Basée sur Debian, elle propose un éventail d’outils pour les tests d’intrusion, la criminalistique numérique, l’analyse des réseaux, le piratage éthique, les évaluations de sécurité et bien plus encore. Bien que Kali offre de bonnes performances, certains estiment qu’elle nécessite trop de personnalisation et qu’il lui manque certaines fonctionnalités présentes dans d’autres distributions. Kali ne doit pas être considérée comme une distribution Linux principale ou généraliste, mais comme un outil destiné à la cybersécurité. Kali a fêté son 10e anniversaire au début de cette année en ajoutant des outils open source défensifs, ce qui accroît son utilité pour les professionnels de la sécurité.
À lire aussi : Tutoriel de test d’intrusion avec Kali Linux : procédure étape par étape
Avantages
- La distribution est facile à installer.
- Kali Linux offre un niveau de sécurité élevé (par exemple grâce à son noyau personnalisé) et est activement maintenue par Offensive Security.
- Des centaines d’outils préconfigurés sont disponibles pour le pentest, la recherche en sécurité, la criminalistique, les tests d’applications web et la rétro-ingénierie.
- La prise en charge de diverses architectures et plateformes est assurée, notamment x86, ARM, le cloud et les appareils mobiles Android, ainsi que la prise en charge de plusieurs langues.
- Plusieurs modes d’installation sont pris en charge : installation sur matériel nu, machine virtuelle, démarrage en mode live, conteneurs et WSL.
Inconvénients
- Kali Linux n’est pas adaptée aux débutants malgré les améliorations notables apportées aux versions récentes.
- Elle peut être plus lente que d’autres distributions comme ParrotOS pour certaines tâches, notamment sur les systèmes peu puissants (attendez-vous à quelques ralentissements).
- Son interface n’est pas la plus attrayante et certains se plaignent qu’elle nécessite trop de personnalisation.
- Elle peut être gourmande en ressources pour certaines tâches.
- Elle ne propose pas d’EDI préinstallés pour la programmation.
ParrotOS Security Edition
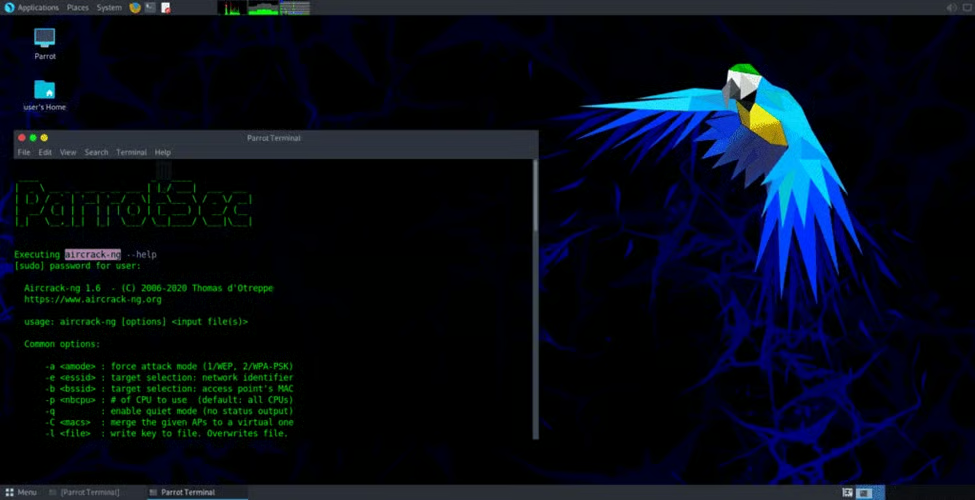
ParrotOS propose une Security Edition qui est à certains égards le miroir de Kali : elle est conviviale et facile à gérer pour les débutants, et moins gourmande en ressources matérielles que Kali. Cinq éditions sont disponibles selon vos besoins, mais l’édition dédiée à la cybersécurité est la plus pertinente ici. Elle est très utilisée pour le pentest et inclut pratiquement tous les outils de Kali, ainsi que quelques outils supplémentaires pour la prévention des menaces, l’analyse de sécurité, l’évaluation des risques et le cassage des clés Wi-Fi.
Avantages
- Parrot OS est facile à installer, conviviale et adaptée aux débutants.
- La distribution est axée sur la confidentialité : les services d’anonymisation, la télémétrie, les journaux et les traceurs sont désactivés par défaut.
- Parrot OS inclut des EDI préinstallés pour la programmation.
- Elle est plus légère que Kali et nécessite moins de mémoire, d’espace libre et de RAM (un GPU n’est pas non plus requis).
- Parrot OS est sécurisée grâce à des fonctionnalités comme les sandbox et les mises à jour régulières.
Inconvénients
- Parrot OS ajoute ses propres commandes pour les opérations génériques, comme la mise à niveau des paquets, ce qui implique une courbe d’apprentissage pour certains utilisateurs.
- Son support communautaire est moins développé que celui de Kali.
Distributions de sécurité basées sur Arch
Les standards d’Arch Linux servent de référence à de nombreux professionnels. Même si Arch exige une bonne dose de patience en raison de sa complexité, les hackers éthiques et les pentesteurs qui l’apprennent découvrent beaucoup de choses sur l’utilisation et le détournement de GNU/Linux. Les distributions Arch sont flexibles, légères et facilement personnalisables. Les utilisateurs sont libres de choisir et d’ajuster l’apparence et le fonctionnement selon leurs préférences. Cela les rend attrayantes pour les professionnels, mais peut-être un peu intimidantes pour les novices.
Black Arch
Black Arch est une distribution de pentest basée sur Arch Linux. Son apprentissage peut être difficile, mais elle présente de nombreux avantages pour ceux qui font l’effort de la maîtriser. Elle existe en versions complète et allégée : la version complète contient tous les outils disponibles et un système d’exploitation complet ; la version allégée propose un système plus léger et moins d’outils.
Avantages
- Bien que minimaliste, elle offre de nombreux paquets à installer.
- Une installation existante d’Arch Linux peut être mise à niveau vers Black Arch.
- Black Arch adopte les mises à jour continues, conformément à sa philosophie.
- Elle ne contient ni surcharge ni services inutiles.
- Black Arch convient bien à ceux qui souhaitent installer et tester des ressources de pointe, grâce à un meilleur gestionnaire de paquets et à un meilleur système de publication.
Inconvénients
- Black Arch peut être difficile à installer et à utiliser, et ne convient pas aux débutants.
- Elle ressemble davantage à un système d’exploitation pour hackers qu’à un système d’exploitation de pentest.
- Elle ne possède pas sa propre interface graphique.
ArchStrike
ArchStrike est un dépôt Arch Linux contenant divers outils destinés aux professionnels. Autre distribution présentant une courbe d’apprentissage, elle a été développée spécifiquement pour les hackers éthiques. Elle fournit des paquets supplémentaires pour le pentest et le piratage éthique. ArchStrike est propulsée par le gestionnaire de fenêtres Openbox.
Avantages
- ArchStrike peut être installée sur des installations Arch existantes afin de les transformer en environnements de hacking.
- Elle est facile à installer et à supprimer (voir le nouvel installateur ISO).
- ArchStrike est conçue par des hackers pour des hackers.
- Des modules dédiés aux investigations sont disponibles.
- Un outil de détection du matériel est disponible.
- Elle ne nécessite qu’une installation légère.
- Parmi les nombreux outils de test d’intrusion disponibles figurent l’analyseur de flux réseau Argus et le scanner réseau Wireshark.
Inconvénients
- ArchStrike ne convient pas aux débutants.
- Il s’agit davantage d’une boîte à outils de hacking que d’une distribution Linux complète.
Distributions pour la criminalistique informatique
La criminalistique informatique peut être particulièrement difficile, car l’extraction d’informations exploitables parmi de grandes quantités de données peut prendre de nombreuses heures. Linux est particulièrement populaire en criminalistique grâce à sa prise en charge de nombreux systèmes de fichiers. Plusieurs distributions Linux sont conçues spécifiquement pour la criminalistique. Ces distributions Linux dédiées à la criminalistique informatique ont gagné la faveur de ceux qui cherchent à déterminer l’origine des compromissions et des intrusions.
CAINE
CAINE (Computer Aided Investigative Environment) est l’une des principales distributions Linux dédiées à la criminalistique informatique. Elle intègre de nombreux outils d’investigation criminalistique. Son environnement d’investigation s’intègre à différents logiciels et outils criminalistiques et dispose d’une interface graphique facile à utiliser.
Avantages
- Elle dispose d’une interface graphique conviviale.
- CAINE fournit un environnement d’investigation complet, incluant Autopsy et Sleuth Kit.
- Elle simplifie considérablement la criminalistique, notamment l’analyse de la mémoire.
- Tous les périphériques de bloc sont configurés en lecture seule par défaut.
- L’environnement live peut être utilisé pour analyser des installations Windows en cours d’exécution.
- Elle peut être exécutée via la ligne de commande ou l’interface graphique.
- Elle couvre les processus d’investigation comme la préservation, la collecte, l’examen et l’analyse.
Inconvénients
- CAINE manque de documentation, ce qui limite le type d’assistance dont les utilisateurs peuvent bénéficier.
- Son installation peut sembler difficile à certains utilisateurs.
DEFT
DEFT signifie Digital Evidence and Forensic Toolkit. Il s’agit d’une distribution utilisée par les militaires, les agents gouvernementaux, les forces de l’ordre, les enquêteurs, les chercheurs, les administrateurs système, les universités et les spécialistes de la criminalistique. Le projet n’est plus activement maintenu, mais il est encore possible d’en trouver en ligneà certains endroits. Elle est basée sur Lubuntu et dispose d’une interface graphique pour les applications criminalistiques.
Avantages
- Elle est conviviale et facile à installer.
- DEFT peut aider à récupérer des disques endommagés.
- La détection avancée du matériel est disponible.
- DEFT est particulièrement efficace pour la vérification avancée de l’intégrité, la criminalistique informatique et la réponse aux incidents.
- Elle inclut des guides spécifiques pour apprendre à utiliser l’environnement.
- Elle garantit l’intégrité des structures de données et des métadonnées analysées.
Inconvénients
- DEFT n’est plus activement développée.
- Malgré ses guides, DEFT ne convient pas aux débutants et nécessite des connaissances avancées pour être utilisée.
- Elle s’adresse principalement aux spécialistes de la criminalistique plutôt qu’au personnel informatique généraliste souhaitant apprendre les bases des investigations criminalistiques.
Pour en savoir plus sur les meilleurs outils de criminalistique numérique
Autres distributions pour le pentest
Ces deux dernières distributions sont peut-être moins connues, mais elles possèdent chacune des fonctionnalités intéressantes.
Pentoo
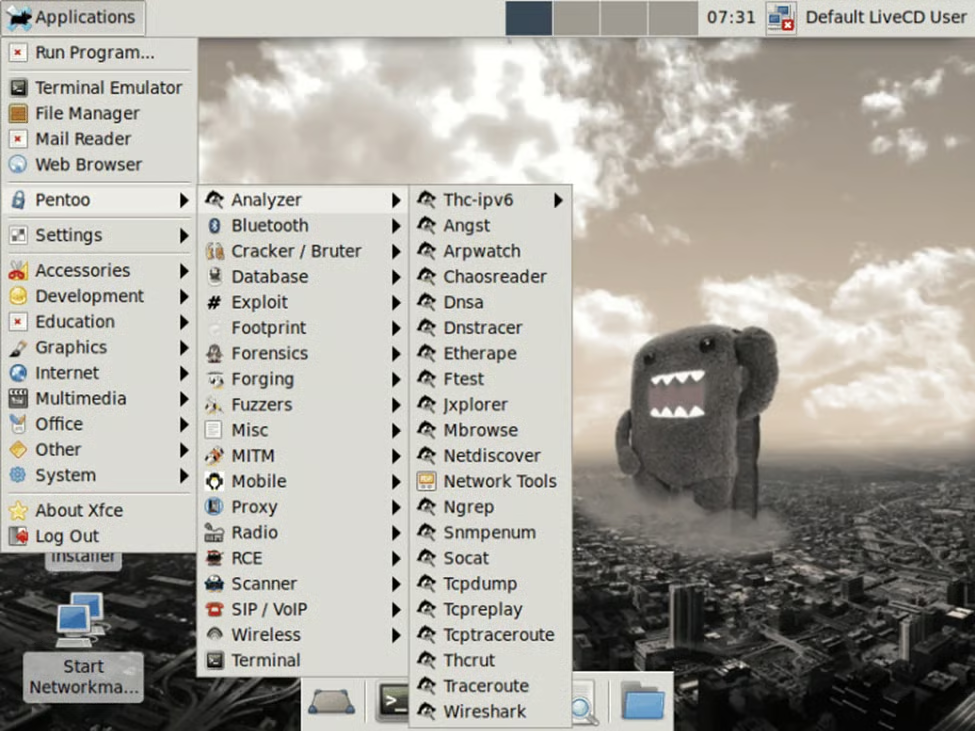
Pentoo est basée sur Gentoo Linux, une distribution minimaliste et dépouillée destinée aux utilisateurs avancés de Linux. Elle met nettement l’accent sur la sécurité et fournit divers outils personnalisés pour le hacking Wi-Fi, le pentest et l’évaluation de la sécurité.
Avantages
- Pentoo est particulièrement adaptée au hacking Wi-Fi et au cassage de mots de passe accéléré par le matériel.
- C’est une distribution relativement légère.
- Pentoo est activement maintenue, même si le projet peut sembler abandonné lorsque l’on consulte le site web.
- Elle utilise Portage comme gestionnaire de paquets, lequel compile les programmes à partir de leurs sources au lieu de télécharger des binaires.
- Pentoo mérite d’être installée sur une clé USB live comme ensemble complémentaire d’outils.
Inconvénients
- Elle ne convient pas aux débutants et s’adresse principalement aux passionnés de Linux.
- Pentoo peut être difficile à installer et à utiliser, mais elle est plus facile que Black Arch.
SamuraiWTF
SamuraiWTF vise à être « un bureau Linux complet destiné à la formation à la sécurité des applications ». WTF signifie Web Training Framework, un framework utilisé pour former les utilisateurs à la sécurité et au test d’intrusion. Le projet est issu de l’Open Web Applications Security Project (OWASP) et vise à développer les compétences en cybersécurité sur Ubuntu Linux.
Avantages
- SamuraiWTF est maintenue par la communauté réputée OWASP.
- Elle est légère et facile à installer, avec diverses images préconfigurées pour les machines virtuelles comme Kali.
- Une configuration rapide est possible avec la CLI (interface de ligne de commande), qui utilise des commandes « katana » personnalisées.
- SamuraiWTF est parfaite pour le pentest web, avec un accent mis sur la formation des utilisateurs.
- Elle offre une documentation de qualité.
Inconvénients
- SamuraiWTF n’est utile qu’en tant qu’outil complémentaire.
- Une fois formés, les utilisateurs passeront probablement à des outils plus avancés.
Voir également les meilleurs outils d’analyse des vulnérabilités et les meilleurs outils open source d’analyse des vulnérabilités
Choisir une distribution Linux pour la criminalistique et le pentest
Choisir la bonne distribution Linux de criminalistique ou de pentest n’est pas une tâche facile. Les options sont nombreuses et la plupart peuvent faire l’affaire. Les principaux facteurs à prendre en compte sont la compatibilité et l’expérience. Certaines distributions sont plus compatibles que d’autres avec divers systèmes d’exploitation et applications. Veillez à sélectionner une plateforme adaptée à votre propre environnement.
En outre, ménagez-vous. Si vous êtes familiarisé avec les distributions Linux et le développement Linux, les options avancées devraient vous convenir. Même dans ce cas, privilégiez les distributions qui correspondent le mieux aux environnements Linux avec lesquels vous avez l’habitude de travailler. Sachez également que certaines distributions exigent beaucoup de performances et peuvent avoir des difficultés sur des machines vieillissantes.
Foire aux questions (FAQ)
Quelle est la meilleure distribution Linux pour le test d’intrusion ?
Kali Linux est la distribution de test d’intrusion la plus utilisée grâce à son vaste ensemble d’outils de sécurité préinstallés, à sa communauté active et à ses mises à jour régulières. Parrot OS est une autre option populaire qui offre une expérience plus légère et plus conviviale pour les débutants.
Quelle distribution Linux convient le mieux à la criminalistique numérique ?
CAINE est l’une des distributions Linux les plus populaires conçues spécifiquement pour la criminalistique numérique, car elle inclut des outils de collecte et de préservation des preuves, d’analyse de la mémoire et d’investigation criminalistique. DEFT est une autre distribution criminalistique bien connue, bien qu’elle ne soit plus activement maintenue.
Kali Linux convient-elle aux débutants ?
Kali Linux est devenue plus facile à utiliser au fil du temps, mais elle reste conçue pour les professionnels de la sécurité et suppose une solide compréhension de Linux et des réseaux. Les débutants ont souvent intérêt à commencer par Ubuntu ou Parrot OS avant de passer à Kali.
Quelle est la différence entre Kali Linux et Parrot OS ?
Toutes deux sont des distributions de sécurité basées sur Debian, mais Kali Linux se concentre sur le test d’intrusion complet et les évaluations de sécurité des entreprises, tandis que Parrot OS met l’accent sur la facilité d’utilisation, les fonctionnalités de confidentialité, des exigences matérielles réduites et une expérience plus adaptée aux débutants.
Ai-je besoin d’une distribution Linux spécialisée pour le test d’intrusion ?
Pas nécessairement. De nombreux outils de sécurité populaires, notamment Burp Suite, OWASP ZAP, Wireshark, Metasploit et Nmap, peuvent être installés sur des distributions Linux standard comme Ubuntu. Les distributions de sécurité dédiées se contentent de regrouper ces outils dans un environnement prêt à l’emploi.
Faut-il installer une distribution de test d’intrusion comme système d’exploitation principal ?
En général, non. La plupart des professionnels de la sécurité recommandent d’exécuter les distributions de test d’intrusion dans une machine virtuelle ou un environnement de laboratoire isolé afin de tester les outils en toute sécurité, d’analyser les malwares et d’effectuer des évaluations de sécurité sans affecter le système principal.
Quelle distribution Linux convient le mieux aux utilisateurs avancés ?
Les utilisateurs avancés préfèrent souvent BlackArch, ArchStrike ou Pentoo, car ces distributions offrent davantage de possibilités de personnalisation, un accès aux outils de sécurité les plus récents et des architectures légères. Elles présentent généralement une courbe d’apprentissage plus abrupte que les alternatives basées sur Debian.
En résumé : débuter avec les distributions de pentest et de criminalistique
La nécessité d’utiliser une distribution de pentest et de criminalistique dépend de vos besoins et de votre expérience. Les opérations courantes comme l’énumération des services, le cassage de mots de passe, l’interception de requêtes HTTP ou même l’analyse de malwares ne nécessitent pas forcément un système d’exploitation de pentest. Les outils populaires comme Burp Suite, OWASP ZAP, Nikto ou BeEF sont disponibles sous forme d’applications et de paquets autonomes.
Si vous êtes totalement débutant, je vous déconseille d’utiliser une distribution de pentest. La plupart des distributions de pentest présentent deux inconvénients majeurs : elles peuvent être intimidantes et nécessitent des connaissances avancées.
Vous disposez de centaines de paquets, scripts, listes de mots et autres logiciels, mais leur maîtrise exige généralement de solides connaissances et de l’expérience afin d’éviter les mauvaises utilisations et les fausses pistes, et de mener les tests dans des conditions sûres.
Vous pouvez tout à fait utiliser une distribution classique comme Ubuntu avec quelques paquets et les bonnes configurations, et vous serez en mesure d’accomplir la plupart des tâches. En outre, si vous débutez avec Linux, il est probablement préférable de commencer par des systèmes généralistes.
Dans tous les cas, il est vivement recommandé d’utiliser des VM (machines virtuelles). N’installez pas les distributions susmentionnées comme système principal, sauf si vous savez ce que vous faites.
Par exemple, si vous devez tester un rançongiciel, il est préférable de l’exécuter dans une VM et dans un environnement sandbox pouvant être compromis sans affecter vos fichiers personnels. Vous pouvez en outre prendre des instantanés afin de restaurer rapidement un environnement fonctionnel à la demande. L’idée est d’isoler votre environnement de test.
Nous proposons beaucoup plus de contenu sur l’utilisation des outils open source de pentest et d’analyse des vulnérabilités. Voici quelques tutoriels pour vous lancer :
- Bien débuter avec le framework Metasploit : tutoriel de pentest
- L’analyse des vulnérabilités avec Nmap en toute simplicité : tutoriel
- Bien débuter avec Burp Suite : tutoriel de pentest
- Tester et évaluer les systèmes SIEM : revue de Rapid7 InsightIDR
Cet article a été publié en septembre 2023 et mis à jour pour la dernière fois en juin 2026.