

















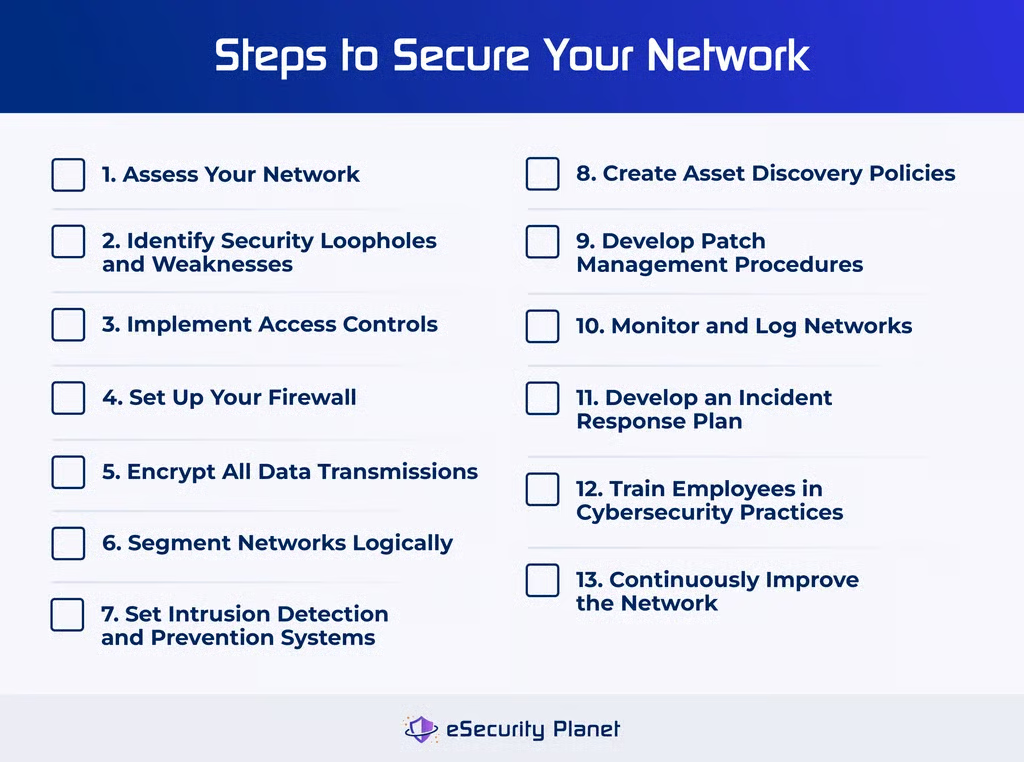
ネットワークインフラを本当の意味で安全にすることは、脅威から自社を守るために企業が下せる最も重要な選択の1つです。ファイアウォールルール、パッチ管理、インシデント対応手順といったテクノロジーやツールは、機密データやアプリケーションの保護に役立ちます。このプロセスは企業によって異なりますが、ネットワークの評価から時間をかけたセキュリティの向上まで、多くの組織で有効な13のステップがあります。
この画像をクリックすると、セキュリティチームとネットワークチームが利用できる、ネットワーク保護の詳細なチェックリストをダウンロードできます。
1. ネットワークを評価する
サイバーセキュリティの対策や手順を導入する前に、まずはネットワークの現状を把握する必要があります。これには、既存のアクセス制御、ファイアウォールとそのルールの状態、現在の脆弱性管理手順などが含まれます。
すべてのアクセス制御を監査する
ユーザー名、パスワード、パスコード、現在設定されている多要素認証など、現在のアクセス制御をすべて監査します。すべてのアクセス制御を監査するには、ログイン認証情報や権限を必要とする各アプリケーションまたはシステムを確認し、パスワードマネージャーで保護されているかどうかも含めて記録します。現在のパスワード要件も確認しましょう。従業員に推測されにくいパスワードの設定を強制していますか。
既存のファイアウォールとファイアウォールルールを確認する
既存のネットワークファイアウォールと、現在設定されているルールをすべて洗い出します。ファイアウォールの管理パネルに移動してルール一覧を確認し、役に立たないルールや一貫性のないルールを探します。あるルールが別のルールと矛盾していたり、古いルールが自社の新しいセキュリティポリシーに抵触していたりする可能性があります。この段階で初回のファイアウォール監査を実施するのもよいでしょう。ファイアウォールが適切に機能していない箇所や、ルールが企業ポリシーを満たさなくなっているかどうかが明らかになります。
脆弱性管理の実施方法を文書化する
ネットワークのサイバーセキュリティインフラを刷新する前に、既存の脆弱性管理ツールや手順をすべて文書化します。機能していないものはあるでしょうか。変更できるものはどれでしょうか。また、セキュリティチームが脆弱性を簡単に発見して対処できるのか、それともこれまで困難なプロセスだったのかも確認します。脆弱性の管理や緩和のプロセスについて、いくつか質問したアンケートをチームに送るのもよいでしょう。
2. セキュリティの抜け穴と弱点を特定する
脆弱性の特定はネットワークの評価と密接に関係しているため、これらのステップを同時に実施することになる場合があります。自社のセキュリティにある抜け穴を見つけるには、脆弱性スキャンや侵入テストなどの手法を導入できます。
脆弱性スキャンを実施する
ネットワークアーキテクチャをテストして、問題が存在する場所を把握します。トラフィック量テストや脆弱性スキャンを行うと、ハッカーに悪用される前に、設定ミス、適用されていない暗号化や誤って適用された暗号化、脆弱なパスワードなど、よくある問題を検出できます。脆弱性スキャンを使って、ずさんな暗号鍵管理を検出することもできます。脆弱性は手動でもスキャンできますが、より効率的なソフトウェアの利用をお勧めします。
脆弱性スキャンソフトウェアの導入が自社に役立つ場合は、脆弱性スキャンの実施方法について解説したガイドをご覧ください。
侵入テストを検討する
脆弱性スキャンで一般的な弱点を検出できても、能動的な侵入テストによって、脆弱性が実際のリスクになるのか、他の制御によって緩和できるのかを判断できます。既存の制御で攻撃者を十分に阻止できるかどうかも確認できます。ツールを使って侵入テストを実施することもできますが、外部の専門家を起用した方が正確な結果を得られる可能性があります。ペネトレーションテスターを雇う可能性について、セキュリティチームのリーダーに相談しましょう。
3. アクセス制御を導入する
セキュリティを確保するには、ハードウェアや管理ソフトウェアなど、ネットワークリソースへのアクセスを制限する必要があります。各リソースについて、特定の時間帯にアクセスする必要がある従業員を踏まえ、適切なアクセス制御を導入します。これには、推測されにくいパスワード、Active Directoryとの統合、多要素認証、最小権限アクセス戦略、クラウドプラットフォームへのアクセスなどが含まれます。
強固な認証情報を作成する
パスワードの複雑性を高めるために強度要件を引き上げるか、すべての従業員のログイン認証情報について、より頻繁なパスワード変更を義務付けます。パスワードマネージャーは、ユーザーがより厳格な要件を満たすのを助けるほか、集中管理も可能にします。企業は、クラウドリソースへのアクセスを効率化するために、シングルサインオン(SSO)テクノロジーを導入することもできます。
必要に応じてActive Directoryを利用する
小規模な組織では、デバイスへのアクセス、つまりログイン認証情報であるユーザー名とパスワードだけを気にすればよい場合があります。しかし組織が成長すると、Active Directory(AD)や同等のLightweight Directory Access Protocol(LDAP)ツールを使った正式かつ一元的な管理により、業務の時間を節約し、変更要求への対応を迅速化できます。ADやLDAPの導入には時間がかかりますが、大規模な組織にとっては価値があります。
多要素認証を導入する
組織が成長すると、認証情報の窃取による潜在的な被害が企業の規模や評判とともに大きくなるため、侵害のリスクも高まります。このリスクを減らすため、多くの組織が多要素認証を導入し、2FAを上回るセキュリティを実現しています。特に、アプリケーションやトークンによって、脆弱なSMSメッセージを認証要素として置き換える場合に有効です。生体認証やパスワードレスソリューションは、より高価になる可能性がありますが、なりすましは困難です。
最小権限アクセスの原則を利用する
組織で最小権限アクセス戦略を導入するということは、ネットワークチームとセキュリティチームが、業務を遂行するために絶対に必要な場合に限って、従業員にシステムへのアクセスを与えることを意味します。以前は、必要になる「万一の場合」に備えて従業員にアクセス権を付与していました。しかし、それでは脅威アクターや内部脅威にさらに侵入の道を開くことになります。アプリケーションへのアクセスが必要な従業員だけに権限を与え、役割に応じて管理者権限または閲覧のみのアクセス権を付与してください。
クラウドリソースへのアクセスを管理する
現在では小規模な組織でもクラウドリソースを利用していますが、社内ネットワークの制御の多くは、Office 365、Google Docs、分離された支店ネットワークなど、ネットワーク外でホストされているリソースには及びません。クラウドアクセスセキュリティブローカー(CASB)やセキュアブラウザーアプリケーションは、クラウド上のユーザーを保護するための統合ソリューションを提供できます。
クラウドアカウントのすべてのユーザーに、適切な権限が付与されていることを確認します。管理者なのか、ドキュメントを閲覧できるだけなのかも確認してください。また、すべてのクラウドインスタンスがインターネットに公開されていないことも確認します。
4. ファイアウォールを設定する
ファイアウォールの導入プロセスは、ネットワークにすでにファイアウォールがあるかどうかによって異なりますが、まだ完了していない項目のチェックリストとして利用できます。次の一般的なプロセスに従ってファイアウォールをインストールし、ルールとゾーンを作成して、時間をかけてファイアウォールをテスト・管理します。
適切な種類のファイアウォールを選ぶ
自社にまだファイアウォールがない場合は、ネットワークに適したものを選ぶ必要があります。小規模な企業では比較的小さなアプライアンスが適していますが、大企業では主要なネットワークベンダーの次世代ファイアウォールを求めるかもしれません。また、現在サービスとしてのファイアウォールをサポートするリソースや人員が自社にない場合は、 オンプレミスのファイアウォール
も検討してください。
ファイアウォールを適切に機能させるには、どのトラフィックを受け入れ、どのトラフィックをブロックするかを指定する具体的なルールを作成する必要があります。これは自社のニーズによって異なります。ファイアウォールの背後にあるアプリケーションやデータに応じて、ルールリストの制限を強めたり緩めたりできます。受信トラフィックと送信トラフィックの両方にルールを適用し、ネットワークに入るトラフィックとネットワークから出ていくデータを制限します。
詳しくは、ファイアウォールルールの作成と、それによって企業ネットワークのセキュリティがどのように向上するかをご覧ください。
ファイアウォールゾーンとIPアドレスを作成する
ファイアウォールを分離する必要のあるゾーンに分割し、各ゾーンに必要なインターフェースを割り当てます。次に、まだ設定されていない場合は、ファイアウォールのリソースとサーバーに適切なIPアドレスを割り当てます。
アクセス制御リストを作成する
アクセス制御リスト(ACL)は、ネットワークへのアクセスを許可するリソースやユーザーを決定します。管理者は、ネットワーク全体または特定のサブネットに対してリストを指定できます。アクセス制御リストはファイアウォールルールと併せて作成し、互いに矛盾する内容がないようにします。パケットを許可または破棄するルールを作成する際は、両方を並べて確認するとよいでしょう。
設定をテストする
ネットワーク設定が機能することを確認します。特定のWebサイトからのトラフィックをブロックする場合は、ファイアウォールがそのトラフィックを通過させないことを確認してください。特にブラックリストとホワイトリストについてもルールをテストします。ネットワークに接続し、ブロックしたWebサイトの読み込みを試みれば確認できます。それでも読み込める場合は、ブラックリストが機能していません。
時間をかけてファイアウォールを管理する
ファイアウォールは定期的に確認し、再設定する必要があります。変化する企業ポリシーに合わせたルールの更新など、ファイアウォールの日常的な維持・管理を担当するチームメンバーも必要です。具体的なファイアウォール管理業務をチームメンバーに割り当て、ファイアウォールルールを監査するスケジュールを作成します。明確でわかりやすい文書を用いて、チーム全員がファイアウォールの管理方法を把握できるようにしてください。
5. データ通信を暗号化する
暗号化によって、ITインフラ全体の資産を直接保護できます。エンドポイントはフルディスク暗号化で、データベースは設定で、重要なファイルはファイルまたはフォルダーの暗号化で保護できます。
エンドポイントを暗号化する
エンドポイントのハードドライブまたはSSD全体を暗号化すると、デバイス全体を保護できます。また、Windowsなどのオペレーティングシステムには、設定を変更して特定の資産またはネットワーク全体への暗号化接続を要求するオプションがあります。その他の設定を変更すれば、平文パスワードの送信や保存を防ぎ、ソルト付きパスワードハッシュを確実に保存できます。
詳しくは、さまざまな暗号化の種類(フルディスク暗号化やデジタル証明書など)と、その利用に適した場面をご覧ください。
データベースを暗号化する
データベースを暗号化する方法には、アプリケーション全体、列単位、データベースエンジンによる方法があります。暗号化の実装方法によってデータベース内のデータをクエリできる速度が変わるため、何かを暗号化する前に考慮してください。
ファイルまたはフォルダーを暗号化する
データは個々のファイル単位でもフォルダー単位でも暗号化できます。通常、ファイル単位の暗号化にはより多くの時間がかかりますが、必要に応じて個々のファイルを暗号化し、他のファイルは暗号化しないことも可能です。フォルダー単位の暗号化では、フォルダー全体のデータを一度に保護できるため、保存データが入ったフォルダー全体をまとめて保護したい場合に便利です。
6. ネットワークを論理的に分割する
組織が成長すると、さまざまな種類のアクセスを許可する必要が生じますが、ネットワーク上のすべてに全員がアクセスできる状態にすべきではありません。ネットワークを分割すれば、ゲスト用ネットワーク、安全でないデバイスを隔離するネットワーク、脆弱なIoT、OT、既知の旧式テクノロジー専用のネットワークまで作成できます。仮想LANを使ってサブネットを作成し、ユーザーに不要なアクセス権を与えないようゼロトラスト戦略を導入します。
仮想LANを設定する
仮想ローカルエリアネットワーク(VLAN)は、1台のハードウェア上でネットワークを分割し、チームがネットワークをより小さなサブネットワークに分けられるようにします。ネットワーク管理プロセスを簡素化し、すべてのトラフィックが同じ場所に向かうわけではないためセキュリティも強化できる点が有用です。セキュリティニーズに応じて、異なる種類のトラフィックを異なるサブネットに送るよう指定できます。
詳しくは、仮想LANの設定方法(スイッチポートの設定やVLANへの接続方法を含む)をご覧ください。
サブネットワークを作成する
ネットワークの分割は、企業がトラフィックをルーティングする方法に基づいて合理的なものにする必要があります。例えば、大規模なネットワーク上で2つのサブネットワーク(サブネット)が隣接している場合、一方のサブネットが外部トラフィックを処理し、隣接するサブネットに機密データがあるなら、その間にファイアウォールを設置すべきです。また、同様のテクノロジーリソースを同じサブネットにまとめると、より論理的なルーティングにも役立ちます。
ゼロトラストを検討する
ネットワークインフラ全体にゼロトラストフレームワークを導入することをお勧めします。ゼロトラストはネットワーク分割と組み合わせることで、ネットワーク上の個々のリソースへのアクセス権限があることをユーザーに証明させます。ゼロトラストフレームワークでは、「決して信頼せず、常に検証する」という概念を用います。ネットワーク上のユーザーは、ファイアウォールを通過できたからといってすべてにアクセスできるのではなく、アプリケーションを使用したり、特定のシステムにログインしたりする権利を検証しなければなりません。
7. 侵入検知・防御システムを設定する
侵入検知・防御システム(IDPS)は、ネットワークセキュリティの中核機能の1つです。ネットワークに何が入ってきて何が出ていくのか、またネットワークを構成するハードウェアやソフトウェアに明らかな脆弱性がないかを把握する必要があります。侵入検知と侵入防御はそれぞれ独立して機能させることもできますが、セキュリティスイートに統合されていることが一般的です。
侵入検知システムを設定する
侵入検知システム(IDS)は、主に脆弱性や攻撃者の特定を担います。システム上でマルウェアが検出された場合、見慣れないユーザーがソフトウェアにログインした場合、またはインターネットトラフィックが予期せずサーバーを圧迫した場合に、ネットワーク管理者へ警告します。悪意のある挙動の検知には役立ちますが、通常はそれだけでセキュリティ問題を解決することはできません。
侵入防御システムを設定する
侵入防御システムは、脆弱性や攻撃を監視するだけでなく、それらの修正も担います。これには、トラフィックのブロックや悪意のあるソフトウェアの駆除など、標準的な修復措置が含まれます。侵入検知と侵入防御は、1つにまとめて導入した場合に最も効果を発揮する傾向があります。これにより、1つのプラットフォーム上で問題を特定して修正できます。
8. 資産検出ポリシーを作成する
許可されていないデバイスは、無許可のコンピューターをネットワークに接続したり、パケットスニファーを導入してネットワークトラフィックを傍受したりする攻撃によって、ネットワークトラフィックを傍受またはリダイレクトできます。同様に、偽装されたドメインネームシステム(DNS)アドレスは、ユーザーを正規の接続から危険なWebサイトへリダイレクトする可能性があります。ネットワークを保護するには、必要に応じて資産をブロックまたは隔離し、常に資産をスキャンし、不要なネットワーク機能を無効にしてください。
デバイスをブロックまたは隔離する
ネットワークアクセス制御(NAC)ソリューションは、エンドポイント上の古いソフトウェアや脆弱なソフトウェアを検査し、修復されるまでデバイスを隔離環境へリダイレクトします。許可されていないデバイスはブロックまたは隔離できます。ファイアウォールやサーバーにMACアドレスフィルタリングやホワイトリストを追加することで、NACの一部の機能を実現できますが、ホワイトリストの維持には時間がかかる場合があります。
資産を継続的にスキャンする
IT資産管理(ITAM)ツールは、ネットワークに接続されたデバイスをスキャンし、未登録のデバイスに警告を送信したり、ブロックしたりできます。組織は、検出しようとしている資産の種類を確認する必要があります。一部のアプリケーション、クラウドインフラ、ネットワーク機器、またはモノのインターネット(IoT)デバイスの検出には、より高度なITAMや追加のツールが必要になる場合があります。
不要な機能を無効にする
ファイアウォールの未使用のアクセスポート、不要なリモートアクセス(ストレージ、プリンター、ルーターなど)、その他の同様の機能は、監視されないままになりがちです。ハッカーはこうした機会を探し出し、悪用しようとします。不要であれば、単純に無効にするのが得策です。このため、セットアップ完了後はユニバーサルプラグアンドプレイ(UPnP)機能も無効にする必要があります。ハッカーは自動化機能を利用してマルウェアを読み込む方法を見つけているためです。
9. パッチ管理手順を策定する
ネットワークのハードウェアとソフトウェアを保護するには、セキュリティチームが製品を常に最新バージョンに更新する必要があります。このプロセスには、できるだけ早くパッチを適用すること、パッチの担当を割り当てること、ベンダーのセキュリティ速報を注意深く監視することが含まれます。
直ちにパッチを適用する
企業がハードウェアやソフトウェアにパッチを適用するのが早ければ早いほど、脅威アクターがそれらの脆弱性を悪用できる時間は短くなります。パッチを適用する時間が限られていることがわかった場合は、パッチ適用の優先度が高くなるようにプロセスやタスクを調整します。組み込みのパッチ管理機能を備えたセキュリティプラットフォームを導入すれば、パッチに関するリマインダーを受け取れるため、チームはより迅速に脆弱性を修正できます。
パッチ管理の役割を割り当てる
すべてのネットワークリソースについて、標準的なバージョン更新のスケジュールを策定します。パッチ適用スケジュールには、各アプライアンスやソフトウェアバージョンの更新担当者が全員にわかるよう、チームメンバーの役割を割り当てることも含まれます。各ハードウェアとソフトウェアのパッチ適用担当者、および更新を行う曜日と時間を明確に記載した簡単な文書を作成することをお勧めします。
脆弱性に関するニュースとリリースを監視する
強力なパッチ管理戦略の一環として、ベンダーの脆弱性情報や世界の業界ニュース全般を監視し、セキュリティ問題を先回りして把握します。新たな脆弱性は毎週のように発生し、ネットワーク機器やオペレーティングシステムに現れることも少なくありません。問題を早く把握できれば、それだけ早くパッチを適用して、ゼロデイ攻撃や同様の攻撃を回避できます。
10. ネットワークを監視・記録する
ネットワークトラフィックが悪意のあるものだとすぐには認識できない場合でも、セキュリティ情報およびイベント管理(SIEM)、セキュリティオペレーションセンター(SOC)、マネージド検知・対応(MDR)、または同様のチームで監視すれば、異常な挙動を検出できる可能性があります。こうしたチームは、アラートへの対応や、自動応答をすり抜けた攻撃の修復も行えます。ネットワーク上の不審な挙動をさらに分析したい場合は、サンドボックスも選択肢になります。
監視用のリソースとチームを指定する
サイバーセキュリティ業界には、ネットワークを監視する製品やサービスが数多くあります。どれを選ぶべきか企業の経営陣が迷っている場合は、それぞれの機能を詳しく確認してください。
- SIEM:企業データやログの集約に重点を置き、多くの場合、大量の監視と管理が必要になります。
- SOC:社内または社外のアナリストやセキュリティ担当者のチームを通じて、日々のセキュリティ運用を管理します。
- エンドポイント検知・対応(EDR):エンドポイントデバイスに特化してセキュリティ脅威を検出し、緩和します。
- MDR:マネージド検知・対応サービスを提供し、外部アナリストのテクノロジーや知見を企業が活用できるようにします。
アラートに対応する
セキュリティアラートへの対応は、自社の業務か、オペレーションセンターまたはマネージドサービスプロバイダーの業務です。誰が担当する場合でも、アラートのトリアージプロセスのどの部分をどのチームメンバーが担当するのかを正確に指定する必要があります。これにより対応力が向上し、セキュリティチームが脅威をより効果的に処理できる可能性が高まります。
サンドボックスを使用する
ネットワーク上でマルウェアを発見し、そのパターンについて詳しく知りたい場合は、サンドボックス製品の導入を検討してください。これにより、安全で管理された環境で悪意のあるプログラムの動作をチームが監視できます。マネージド検知・対応ソリューションなど、より大規模なセキュリティスイートに含まれていることが多いものの、単独で購入することもできます。
11. インシデント対応計画を策定する
セキュリティチームの規模にかかわらず、セキュリティイベントへの対処方法を把握するために、企業には常にインシデント対応計画が必要です。インシデント対応計画には、脅威を緩和するためにチームが取るべきすべての手順を、実行順に明確に記載します。インシデント対応計画に共通する主な特徴には、カスタマイズ性、柔軟な構造、適切なアラートの方法論などがあります。
複数の状況に対応できるカスタマイズ可能な計画を作成する
単一の状況に対応する手順リストだけでなく、インシデント対応計画を複数パターン用意する必要があるでしょう。一般的なテンプレートを作成したうえで、より具体的な計画をいくつか作成する方法は、さまざまな種類のセキュリティインシデントに合わせてインシデント対応計画をカスタマイズするうえで有効です。脆弱性や攻撃によって対応は異なり、それぞれに必要な具体的な計画も異なります。
プロセスの変更が必要な場合は柔軟に対応する
インシデント対応計画には順序立てた手順が必要ですが、直前にプロセスを変更しなければならない場合に備えて、ある程度の柔軟性も必要です。例えば、ある手順の担当者が休暇中または病欠した場合に引き継ぐチームメンバーを複数記載したり、ある脅威への緩和策が機能しない場合に備えて複数の対処方法を用意したりします。
理にかなったアラート手順を策定する
セキュリティチームは大量の情報を振り分ける必要があり、すべてのアラートが正確とは限りません。アラートをトリアージし、誤検知と実際に調査が必要な問題を区別する手順を策定します。ここでは自動化が役立ちます。どのアラートを優先すべきかを正確に知らせるソフトウェアがあれば、インシデント対応チームの作業を減らせます。
12. サイバーセキュリティの実践方法を従業員に教育する
誰もがミスを犯し、多くの従業員はセキュリティの専門家ではないため、ユーザーは依然としてセキュリティ侵害の主な原因の1つです。従業員研修と侵入テストは、脅威に関する知識を従業員が常に身につけておくために企業が利用する主要な手法ですが、チーム内での日常的な会話も会社の保護に重要な役割を果たします。
チームにセキュリティの基本を教育する
企業や中小企業向けのサイバーセキュリティ研修コースは、組織全体のセキュリティ対策の向上に従業員が貢献できるよう、基本的な知識を提供します。フィッシング攻撃、マルウェア、安全でないパスワードの運用、USBドライブなどの侵害されたハードウェアといった問題を取り上げます。また、サイバー攻撃によって従業員が完全に不意を突かれる可能性も低減します。
侵入テストを実施する
侵入テストでは、社内または社外のハッカーが企業のネットワークへの侵入を試み、ネットワーク内の脆弱性を探します。ただし、一部のペネトレーションテスト戦略には、従業員に必要な教育の内容を明らかにするソーシャルエンジニアリングが含まれる場合もあります。ミスを犯した従業員を悪者扱いしないよう注意し、組織内で最も率直な議論を促してください。
定期的に話し合う
サイバーセキュリティについて頻繁に話し合うことの重要性を過小評価してはいけません。従業員、特に経営陣が脅威や脆弱性についてチームメイトと話し合うほど、そうした問題に対処する準備が整います。セキュリティについて話し合うことは、従業員が軽率な判断を下すことの抑止にもなります。
13. ネットワークを継続的に改善する
完全に安全なセキュリティは存在しません。脆弱性、設定ミス、人的ミス、熟練した攻撃者によって、ネットワークやその他のセキュリティが侵害される可能性があります。どれほど堅牢なセキュリティスタックや強靭なネットワークでも、メンテナンスがなければ崩壊します。ソフトウェアやデフォルトの認証情報の更新、古いプロトコルの無効化、ネットワークセキュリティの定期的な監査を実施することで、組織はネットワークの改善を継続できます。
システムを自動的に更新する
多くの場合、ローカルネットワークのルーターやファイアウォールなどの機器を設定して新しい更新プログラムを自動的にダウンロードすれば、デバイスやファームウェアが脆弱な状態になるのを防げます。ただし、更新中の停電や不具合のある更新プログラムによって、機器が故障する可能性がある点には注意してください。
デフォルトの認証情報を変更する
ルーターなどの機器には通常、公開されているデフォルト設定や名前が付属していますが、これはハッカーにとって無防備な侵入口になります。ネットワーク管理者は、不正アクセスを防ぐためにデフォルトのルーターパスワードを変更する必要があります。米国連邦取引委員会(FTC)は、家庭のWi-Fiネットワークを安全にする方法や、オフィスと消費者向けのその他のヒントを提供しています。
ルーターのセキュリティを更新する必要がある場合は、WPA2を使用するよう設定する方法について詳しくご覧ください。
古いプロトコルを使用しない
IT機器には後方互換性が備わっていますが、古く危険なオプションにも対応しているため、問題になる可能性があります。将来の悪用を防ぐため、エコシステム全体で安全でないプロトコルとポート(FTPやSMBv1など)を無効にすることをお勧めします。ネットワーク管理コンソールを使用して、ネットワークで今後許可しない古いプロトコルを無効にしてください。
ネットワークを監査する
ネットワーク全体を定期的に監査し、時間の経過とともに脆弱性や弱点を継続的に発見します。監査ではハードウェアとソフトウェアの両方を対象にし、スイッチ、ルーター、オペレーティングシステム、コンピューター、サーバーのすべてについて、セキュリティとパフォーマンスをテストおよび確認する必要があります。
プロセスの参考としてファイアウォール監査を実施する方法をご利用ください。
結論:ネットワークの保護は継続的なプロセス
ネットワークは、一方にいるユーザーとそのコンピューター、もう一方にあるユーザーがアクセスする必要のある資産との橋渡しをします。ネットワークセキュリティはこの橋を保護しますが、安全を確保するには、橋の両端もユーザー、アプリケーション、データ、資産のセキュリティによって保護する必要があります。セキュリティ戦略の各要素が互いを強化・保護することで、特定の要素が機能しなくなった場合でも組織全体を守ります。
ITセキュリティチームは、現在および将来のニーズを常に把握するだけでなく、予算やその他の支援を得るために、そうしたニーズを非技術系の関係者にも明確に伝える必要があります。
特定の脅威について詳しくは、ネットワークセキュリティの脅威に関するガイドをご覧ください。このガイドには、運用技術の問題、マルウェア、人的ミスが含まれています。