

















Les rançongiciels semblent ne faire qu'empirer. La semaine dernière, des chercheurs en cybersécurité ont révélé qu'un nouveau groupe de rançongiciel appelé Onyx détruisait simplement les fichiers volumineux au lieu de les chiffrer.
Comme l'a indiqué MalwareHunterTeam dans un fil Twitter, « le rançongiciel qu'ils utilisent étant un skidware minable, il détruit une partie des fichiers des victimes ».
L'équipe recommande donc qu'« aucune entreprise ne paie ces idiots… mais ils volent aussi des fichiers ».
La plupart des acteurs malveillants se sont concentrés sur le verrouillage des données, parfois au moyen de techniques innovantes pour contourner les outils de détection. L'objectif est de forcer les victimes à payer la rançon en échange des données volées.
Le groupe à l'origine du rançongiciel Onyx ne s'embarrasse pas de chiffrement. Tout fichier de plus de 2 Mo, ce qui est très courant dans les entreprises, est simplement détruit. Contrairement à d'autres souches de rançongiciel, il est impossible de récupérer les documents avec une clé de déchiffrement.
Une limite de taille aussi basse englobe la plupart des fichiers présents sur les ordinateurs des victimes. En outre, si le mobile est financier, comme on peut s'y attendre de la part d'un groupe de rançongiciel, cette approche paraît discutable. Pourquoi les entreprises paieraient-elles une rançon si elles savent qu'elles ne pourront pas récupérer la plupart de leurs fichiers ?
Alors que le groupe de rançongiciel REvil aurait apparemment fait son retour, les professionnels de la cybersécurité traversent une période difficile.
À lire également : Les meilleures solutions de sauvegarde contre les rançongiciels
Analyste : ne payez pas la rançon d'Onyx
MalwareHunterTeam a publié un échantillon de code sur Twitter :
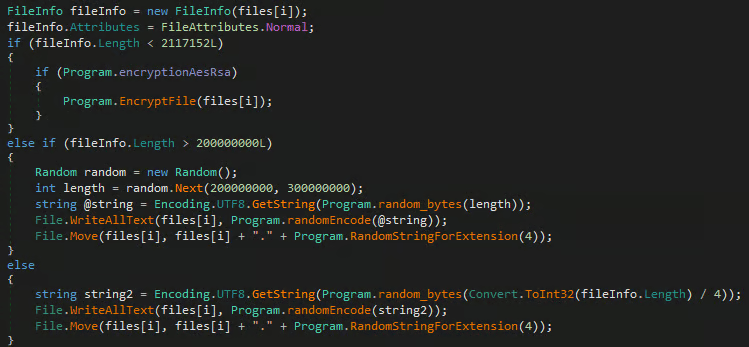
Les pirates utilisent le code .NET ci-dessus pour remplacer par des données aléatoires tout fichier de plus de 2 Mo. Seuls les petits fichiers de moins de 2 Mo sont chiffrés. Les autres fichiers sont remplacés par des données aléatoires, si bien qu'il est impossible de les déchiffrer ensuite.
On ne savait pas très bien si ce comportement faisait partie du plan initial ou s'il résultait d'un bug d'implémentation, mais Jiří Vinopal, analyste criminalistique et analyste des malwares, ingénieur en rétro-ingénierie au CERT, a tweeté que le rançongiciel Onyx reposait probablement sur le générateur du rançongiciel Chaos, qui remplace systématiquement les gros fichiers :
« Une remarque ajoutée par @malwrhunterteam et dont le fonctionnement a déjà été confirmé :
1 – pour les petits fichiers.
2 – pour les gros fichiers.
3 – pour ceux qui se situent entre les deux. En mode chiffrement, les petits fichiers sont chiffrés et les autres remplacés. En mode remplacement, les petits fichiers ne sont pas touchés — ils sont ignorés — et les autres sont remplacés. »
On peut donc raisonnablement supposer que c'était intentionnel et que les victimes ne devraient pas payer la rançon, puisque cela ne résoudra pas le problème et que l'extorsion pourrait même se poursuivre après le paiement.
À lire également : Les meilleurs outils de suppression des rançongiciels
Semblable à la note de rançon de Conti
Il y a deux ans, le groupe de rançongiciel Conti a divulgué les données volées, même lorsque les victimes avaient payé la rançon.
MalwareHunterTeam a remarqué que les instructions laissées par Onyx à ses victimes étaient « pour l'essentiel un copier-coller de la note de Conti », et a partagé l'exemple suivant :
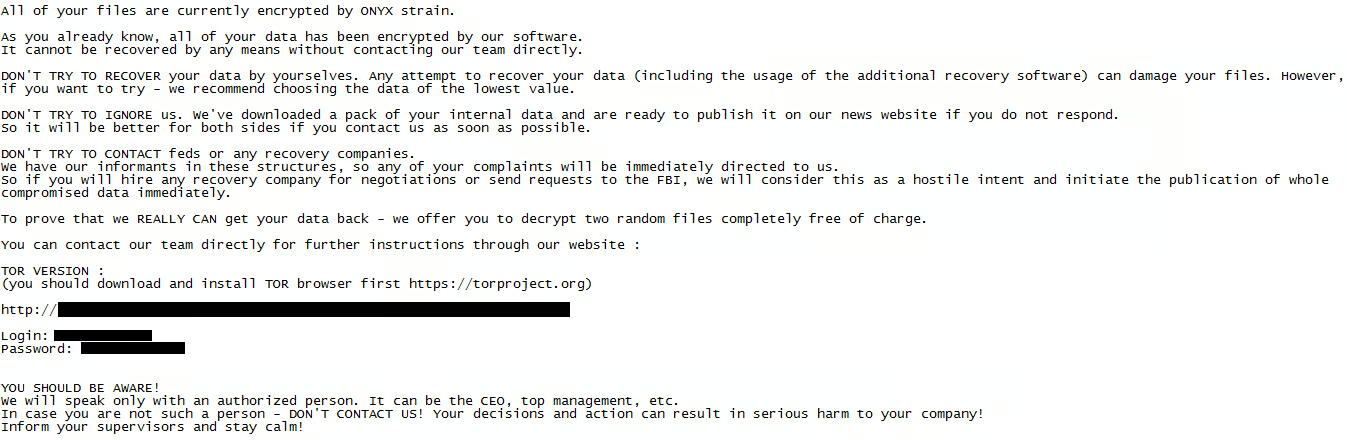
Les pirates proposent de déchiffrer « deux fichiers aléatoires entièrement gratuitement » afin de prouver qu'ils « peuvent réellement récupérer les données ». Mais à moins de mener vous-même une enquête et de savoir ce que vous faites, ne consultez pas leur site web avec Tor et ne vous connectez pas avec les identifiants fournis dans la note. Dans le cas contraire, vous pourriez vous retrouver avec des problèmes supplémentaires.
Les pirates décrivent leur nouvelle souche comme un « algorithme de niveau militaire » pour impressionner leurs victimes, mais ce n'est manifestement pas le cas.
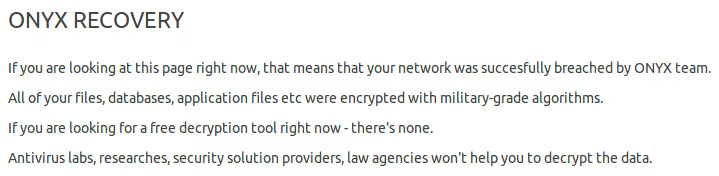
Cependant, MalwareHunterTeam a trouvé six autres organisations compromises par Onyx sur son site onion (section « Onyx news »). Malgré l'impossibilité de récupérer les données, il faut donc prendre la menace au sérieux.
Pour l'instant, la stratégie d'Onyx reste obscure, et il est possible que ce programme destructeur soit la seule arme dont dispose actuellement le groupe de rançongiciel.
MalwareHunterTeam a découvert que les pirates ne se contentaient pas de chiffrer et de détruire les fichiers : ils volaient également des données afin de menacer leurs victimes d'une éventuelle divulgation publique. Cette tactique n'est guère surprenante, car ces « doubles menaces » sont désormais assez courantes dans les attaques par rançongiciel.
En effet, si le rançongiciel ne parvient pas à chiffrer et à verrouiller les données — ou, dans le cas présent, à les détruire — les attaquants peuvent malgré tout menacer leur cible pour obtenir un paiement. Les victimes doivent s'attendre à des fuites de données.
À lire également : Comment récupérer ses données après une attaque par rançongiciel
Comment se protéger contre les rançongiciels destructeurs
Même s'il est assez difficile de déterminer toutes les motivations du groupe, son approche destructrice pourrait bouleverser le paysage des menaces en 2022.
Alors que la plupart des victimes d'attaques par rançongiciel ne récupèrent jamais leurs données, même lorsqu'un prétendu « déchiffreur » leur est proposé en échange d'argent, cette attaque pourrait marquer le début d'un nouveau paradigme dans lequel l'utilisation de clés de déchiffrement comme moyen de pression n'aurait plus de sens pour les acteurs malveillants.
Les outils de suppression des rançongiciels et de sécurité rendent les attaques par rançongiciel toujours plus difficiles à mener, ce qui pourrait expliquer, au moins en partie, pourquoi les attaquants préfèrent détruire les fichiers. Cette méthode peut en outre servir à menacer les entreprises d'attaques supplémentaires : si elles ne paient pas la rançon, elles perdront certainement davantage de données — qui seront en plus exposées publiquement.
La seule façon d'atténuer les effets de telles attaques dévastatrices consiste à se préparer aux techniques post-exploitation et aux mouvements latéraux. Cela nécessite une hygiène de sécurité classique et une sensibilisation, une surveillance des terminaux, une segmentation du réseau, une gestion des correctifs et des sauvegardes régulières, mais ce n'est qu'un début.
Les entreprises doivent se préparer aux attaques par rançongiciel en mettant en place des procédures de sauvegarde efficaces qui protégeront les données contre les attaques par rançongiciel.
Les sauvegardes peuvent être corrompues ou supprimées par les pirates. Il faut donc effectuer des tests d'intrusion afin de simuler des attaques réelles et de corriger toute procédure défaillante. La gestion des versions et les restaurations à un état antérieur sont également vivement recommandées.
En outre, vous pouvez utiliser des logiciels spécifiques pour distribuer les sauvegardes ou recourir à des comptes cloud distincts pour chaque poste de travail afin de contenir le malware destructeur.
N'oubliez pas que les rançongiciels ne ciblent pas uniquement les grandes entreprises. De nombreuses petites entreprises ont déposé le bilan après une attaque par rançongiciel. Même si le pirate savait que les victimes ne pourraient ni payer la rançon ni renoncer à leurs données, il les a tout de même attaquées sans pitié.
La CISA dispose d'un site web consacré à la lutte contre les attaques par rançongiciel. C'est un bon point de départ pour évaluer votre situation et préparer votre organisation aux incidents liés aux rançongiciels.
À lire ensuite : Les meilleurs services de suppression et de récupération après une attaque par rançongiciel