

















La sécurité des workloads cloud, également appelée protection des workloads cloud (CWP), désigne les outils et les politiques utilisés pour protéger les applications, services et ressources qui s’exécutent sur une infrastructure cloud. Elle sécurise les machines virtuelles, les bases de données, les conteneurs et les applications contre les menaces courantes. Les plateformes CWP, désormais généralement intégrées aux plateformes de protection des applications cloud natives (CNAPP), sécurisent les workloads dans les environnements publics, hybrides et multicloud.
- Fonctionnement de la sécurité des workloads cloud
- Classifications courantes de la protection des workloads cloud
- 8 avantages de la sécurité des workloads cloud
- 8 risques et menaces courants liés aux workloads cloud
- 10 bonnes pratiques de sécurité des workloads cloud
- Exigences relatives aux plateformes de protection des workloads cloud
- Principales solutions CWPP à envisager
- En résumé : renforcez dès maintenant la sécurité de vos workloads cloud
Fonctionnement de la sécurité des workloads cloud
Votre organisation peut gérer la sécurité des workloads cloud grâce à la coordination de plusieurs équipes spécialisées. Les administrateurs informatiques protègent vos consoles. Les équipes de sécurité cloud supervisent l’infrastructure virtuelle et effectuent une découverte automatisée. Les équipes DevOps suppriment les secrets codés en dur et gèrent les consoles. Les spécialistes de la sécurité réseau surveillent les informations sur le trafic, tandis que les équipes de réponse aux incidents surveillent les événements de sécurité.
Les processus de sécurité suivants, exécutés par ces équipes, doivent fonctionner de manière parfaitement coordonnée afin de garantir une protection complète :
- Sécuriser les consoles de gestion cloud : Les administrateurs informatiques gèrent en permanence vos consoles et soutiennent toutes les autres mesures de sécurité en administrant centralement les autorisations et les configurations.
- Protéger l’infrastructure virtuelle : Les équipes de sécurité cloud surveillent les serveurs virtuels et associent ce processus aux panneaux de gestion et à la découverte automatisée afin de garantir des environnements sécurisés.
- Supprimer les secrets codés en dur : Les équipes DevOps empêchent les accès non autorisés, éliminent les secrets codés en dur, sécurisent les méthodes DevOps et les intègrent aux frameworks de déploiement.
- Superviser et sécuriser les consoles DevOps : L’équipe DevOps suit et défend les consoles DevOps tout en permettant la découverte automatique et l’intégration aux frameworks de déploiement.
- Effectuer une découverte automatisée : L’équipe des opérations de sécurité évalue et suit régulièrement les workloads afin d’améliorer le contrôle et la protection de l’infrastructure virtuelle ainsi que la gestion des événements de sécurité.
- Obtenir des informations sur le trafic réseau : Les spécialistes de la sécurité réseau gèrent et enrichissent les données réseau afin de faciliter l’identification des menaces en temps réel et la remédiation automatisée.
- Intégrer les processus aux frameworks de déploiement : Les équipes de sécurité et DevOps automatisent les procédures de sécurité lors des déploiements afin de garantir une couverture de tous les workloads et environnements.
- Centraliser les événements : Les équipes de sécurité et de réponse aux incidents contrôlent et centralisent les événements de sécurité afin d’améliorer la visibilité sur les menaces et la réponse, tout en soutenant les autres activités de sécurité.
L’intégration de ces opérations au sein de votre organisation crée une structure de sécurité robuste et multicouche, propice à une protection efficace des workloads cloud. Examinez les types, les outils et les exigences de plateforme nécessaires à une mise en œuvre réussie. En appliquant les bonnes pratiques, vous pourrez ensuite optimiser les bénéfices de la sécurité des workloads cloud. Vous renforcerez ainsi votre résilience face aux menaces courantes, tout en protégeant la fiabilité et l’intégrité de vos environnements cloud.
Classifications courantes de la protection des workloads cloud
Les différents types de protection des workloads cloud peuvent être regroupés en trois catégories : modèles de déploiement cloud, technologies cloud natives et besoins en ressources. Ces catégories vous aident à sélectionner les mesures de sécurité et les méthodologies de déploiement adaptées aux exigences spécifiques de vos workloads cloud.
Modèle de déploiement
Il existe trois types de modèles de déploiement : infrastructure as a service (IaaS), platform as a service (PaaS) et software as a service (SaaS). Chaque modèle de déploiement cloud offre des avantages distincts, adaptés à des objectifs organisationnels et à une efficacité opérationnelle spécifiques dans l’environnement cloud.
- Infrastructure as a service (IaaS) : Contrôle les ressources virtualisées telles que les machines virtuelles (VM), le stockage et le réseau.
- Platform as a service (PaaS) : Permet de créer et de gérer des applications sans nécessiter d’infrastructure.
- Software as a service (SaaS) : Fournit des solutions logicielles complètes via Internet, selon un modèle par abonnement.
Technologie cloud native
La classification des workloads cloud selon la technologie native permet d’optimiser les méthodes de déploiement et les protocoles de sécurité. Déterminer si les applications sont mieux adaptées aux conteneurs, aux environnements serverless ou aux machines virtuelles favorise une allocation plus efficace des ressources, une meilleure planification de la scalabilité et un paramétrage de sécurité adapté. Chacune de ces technologies offre des avantages distincts en matière de flexibilité, d’efficacité et de scalabilité.
- Conteneurs : Ce sont des composants légers et portables conçus pour déployer des applications dans des environnements isolés.
- Container as a service (CaaS) : Offre des environnements de conteneurs entièrement gérés qui isolent les complexités de l’infrastructure.
- Serverless : Met automatiquement à l’échelle les ressources de calcul pour l’exécution du code, sans nécessiter la gestion de l’infrastructure.
- Machines virtuelles (VM) : Simulent des serveurs physiques et sont souvent fournies via des services cloud.
Besoins en ressources
La catégorisation des types de workloads cloud selon leurs besoins en ressources aide à optimiser l’allocation des ressources aux tâches. Elle garantit que les ressources de calcul, telles que le CPU, le GPU, la mémoire et le stockage, sont adaptées aux exigences des tâches afin d’améliorer l’efficacité et les performances dans les environnements cloud. Cette classification permet aux entreprises de maîtriser leurs coûts et de gagner en scalabilité tout en répondant à leurs exigences opérationnelles spécifiques.
- Forte utilisation du processeur central (CPU) : Utilise des processeurs centraux puissants pour exécuter des calculs complexes, comme l’analyse de données et les simulations scientifiques.
- Forte utilisation du processeur graphique (GPU) : Intègre des processeurs graphiques spécialisés pour gérer les applications gourmandes en graphismes, comme la CAO et le rendu vidéo.
- Calcul haute performance (HPC) : Utilise le calcul parallèle pour exécuter efficacement des calculs complexes à grande échelle.
- Intensif en mémoire : Nécessite une grande quantité de mémoire pour fonctionner correctement et gérer les bases de données, l’analytique et les applications de mise en cache.
- Calcul standard : Gère efficacement diverses tâches, telles que l’hébergement de sites et le développement logiciel, dans les environnements cloud.
- Optimisé pour le stockage : Nécessite de hautes performances en entrée/sortie pour effectuer de grandes analyses de données et gérer des contenus.
8 avantages de la sécurité des workloads cloud
Les avantages de la sécurité des workloads cloud vont de la protection des informations sensibles à la gestion de la complexité du cloud, au maintien de l’intégrité des données et à la garantie de la continuité opérationnelle. Ils vous aident également à respecter les normes réglementaires et à accroître l’efficacité dans les environnements cloud. Chaque avantage contribue directement à la résilience globale et à la posture de sécurité de l’organisation.
- Gérer les informations sensibles : Minimise les accès illégaux et les violations de données tout en préservant la confiance et la conformité.
- Maintenir la continuité de l’activité : Réduit les interruptions et garantit la continuité des opérations afin d’améliorer la résilience de l’organisation et la satisfaction des clients.
- Soutenir les efforts de conformité : Respecte les règles réglementaires et les normes du secteur, évitant ainsi les problèmes juridiques et les atteintes à la réputation.
- Renforcer la posture de sécurité : Améliore la posture de sécurité cloud globale en réduisant les risques et les vulnérabilités afin de garantir une protection à long terme.
- Intégrer des mesures de sécurité : Applique l’IAM et le RBAC, qui régulent les accès et réduisent le risque d’exposition non autorisée.
- Automatiser les processus de sécurité : Accroît l’efficacité de l’identification et de la réponse aux menaces, améliorant ainsi l’efficacité globale de la sécurité.
- Fournir une visibilité complète sur les actifs : Permet d’obtenir une vue unifiée des actifs, favorisant une surveillance proactive et une résolution plus rapide des problèmes.
- Centraliser la gestion des workloads : Simplifie le contrôle de vos workloads, réduit la complexité et améliore l’efficacité opérationnelle.
8 risques et menaces courants liés aux workloads cloud
Les workloads cloud sont vulnérables aux violations de données, aux logiciels malveillants, aux erreurs de configuration et à bien d’autres menaces. Quelles que soient les mesures de sécurité des fournisseurs cloud, des identifiants compromis peuvent affecter des systèmes entiers et divulguer des données sensibles à des attaquants. Les clés API codées en dur, les accès privilégiés et les applications non corrigées les exposent aux attaques, mais vous pouvez réduire ces risques en utilisant des outils et des pratiques sécurisées. Voici les menaces et risques courants liés à la sécurité des workloads cloud :
- Vulnérabilités des API : Elles apparaissent lorsque des API non sécurisées dans les applications cloud permettent des accès indésirables ou une compromission, généralement en raison d’une conception défaillante, d’une authentification faible ou de mécanismes de chiffrement insuffisants.
- Violations de données : Elles résultent de mots de passe faibles, de logiciels non corrigés ou de restrictions d’accès insuffisantes, qui permettent à des personnes non autorisées de voler ou de modifier des données sensibles hébergées dans les environnements cloud.
- Attaques par déni de service distribué : Elles submergent les workloads cloud de trafic excessif, perturbant les services et provoquant des interruptions, souvent en exploitant des vulnérabilités de l’infrastructure réseau ou des couches applicatives.
- Menaces internes : Elles surviennent lorsque des utilisateurs internes abusent de leurs privilèges ou de leurs identifiants pour accéder à des données ou ressources sensibles hébergées dans les environnements cloud et les exploiter à des fins personnelles ou malveillantes.
- Logiciels malveillants et rançongiciels : Ils infectent les workloads cloud en exploitant des vulnérabilités ou des erreurs de configuration, chiffrent les données ou perturbent les processus, puis exigent le paiement d’une rançon pour rétablir l’accès.
- Mauvaise configuration des contrôles de sécurité : Elle survient lorsque les identifiants, les pare-feu ou les politiques d’accès sont mal configurés, créant des vulnérabilités que les attaquants peuvent exploiter pour obtenir un accès non autorisé ou compromettre les ressources cloud.
- Risques liés à la mutualisation : Ils résultent du partage d’une infrastructure cloud entre plusieurs locataires, ce qui augmente le risque de violation de données ou d’accès non autorisé si les mesures de sécurité ne sont pas correctement isolées ou surveillées.
- Accès non autorisé aux workloads : Il survient lorsque des attaquants utilisent des identifiants volés ou compromis pour contourner des contrôles d’accès insuffisants et accéder sans autorisation à des applications ou données hébergées dans le cloud.
10 bonnes pratiques de sécurité des workloads cloud
Les bonnes pratiques de sécurité des workloads cloud comprennent des méthodes éprouvées d’atténuation des risques et de protection des données. Elles garantissent l’homogénéité de la mise en œuvre des mesures de sécurité dans plusieurs environnements cloud, réduisant ainsi les vulnérabilités. Commencez par évaluer votre infrastructure cloud, vos workloads et vos mesures de sécurité existantes. Appliquez ensuite les autres bonnes pratiques après avoir déterminé lesquelles, parmi les méthodes ci-dessous, correspondent le mieux à vos activités.
Examinez votre infrastructure cloud
Commencez par recenser et analyser les différents types de services cloud (publics, privés et hybrides) utilisés par votre entreprise. Identifiez les fournisseurs cloud avec lesquels vous collaborez et décrivez les types de workloads gérés dans chaque environnement. Cette cartographie aide à visualiser l’ensemble du paysage cloud et à détecter les problèmes de sécurité potentiels associés aux différents types de services et de fournisseurs.
Identifiez la criticité de vos workloads cloud
Cela consiste à catégoriser les données, les applications et les composants d’infrastructure qui composent chaque workload dans votre environnement cloud. Vous pourrez ainsi comprendre la sensibilité et la criticité de chaque workload. La compréhension de ces éléments vous aide à hiérarchiser les solutions de sécurité et à garantir une protection adéquate des workloads les plus critiques.
Évaluez vos mesures de sécurité existantes
Évaluez les performances de vos mesures et pratiques de sécurité actuelles dans l’ensemble de votre système cloud. Réalisez des audits et des évaluations afin de découvrir les lacunes ou faiblesses de votre posture de sécurité. Cette évaluation sert de référence pour déterminer les améliorations nécessaires et contribue à définir vos objectifs et stratégies de sécurité.
Sécurisez chaque workload
Appliquez à chaque workload les mesures de sécurité appropriées en fonction de sa classification et de sa criticité. Par exemple, les données sensibles peuvent nécessiter un chiffrement au repos et en transit, tandis que les applications importantes peuvent exiger des contrôles d’accès stricts et une surveillance continue. Pour prévenir les risques potentiels, corrigez dès que possible toute vulnérabilité détectée lors des évaluations.
Automatisez la gestion des workloads cloud
Utilisez des outils et techniques d’automatisation, tels que l’infrastructure as code (IaC), pour gérer et déployer les workloads dans des systèmes hybrides ou multicloud. L’automatisation réduit les erreurs humaines associées aux configurations manuelles, garantit la cohérence de l’application des politiques de sécurité et accélère les opérations telles que le provisionnement, la surveillance et la gestion des correctifs.
Limitez l’accès aux workloads sensibles
Pour limiter l’accès aux données et applications sensibles, utilisez de solides solutions de gestion des identités et des accès (IAM) telles que le contrôle d’accès basé sur les rôles (RBAC) et les principes Zero Trust. En interdisant les accès excessivement privilégiés et en appliquant les principes du moindre privilège, vous pouvez réduire la surface d’attaque et le risque d’accès non autorisé et de violation de données.
Déployez des outils de surveillance et de journalisation
Exploitez les outils de surveillance et de journalisation cloud pour gérer en continu les performances et l’état de vos applications et de votre infrastructure cloud. La surveillance aide à détecter les activités inhabituelles ou les anomalies susceptibles de signaler une faille de sécurité. La journalisation fournit des pistes d’audit pour les investigations forensiques et permet également de réagir rapidement aux incidents et d’en limiter les effets.
Appliquez la politique as code
En intégrant directement les configurations de sécurité à votre code et en déployant les applications via des conteneurs, vous garantissez l’application fiable des protections de sécurité dans plusieurs environnements. Cette stratégie améliore la posture de sécurité tout en réduisant la dérive des configurations et les vulnérabilités.
Effectuez des analyses de sécurité
Réalisez régulièrement des évaluations de sécurité, telles que des analyses de vulnérabilités et des tests d’intrusion, afin de détecter et de corriger de manière proactive les failles de sécurité. Des évaluations régulières aident à comprendre l’évolution des risques, à évaluer les procédures de sécurité et à respecter les exigences réglementaires. Créez et mettez en œuvre des plans de correction fondés sur les résultats de l’évaluation afin d’améliorer votre posture de sécurité globale.
Centralisez le suivi pour gagner en visibilité
Mettez en place des capacités de surveillance et de suivi consolidées dans vos environnements cloud afin d’obtenir une vue d’ensemble des événements et activités de sécurité. Intégrez des technologies de surveillance qui collectent les journaux et les métriques auprès de nombreux fournisseurs et environnements cloud. Cette approche centralisée permet de détecter proactivement les menaces, de réagir rapidement aux incidents et de gérer efficacement les problèmes de sécurité.
Combinez vos mesures spécifiques aux workloads avec les bonnes pratiques et conseils généraux en matière de sécurité cloud pour renforcer la protection de vos systèmes cloud.
Exigences relatives aux plateformes de protection des workloads cloud
Avant de choisir une solution CWPP, évaluez sa prise en charge des configurations hybrides et multicloud, sa facilité de déploiement, la surveillance continue et la protection à l’exécution, tout en veillant au maintien des performances. Elle doit également fournir une visibilité sur tous les types de cloud, une protection contre les mauvaises configurations, les logiciels malveillants et les violations, ainsi qu’une gestion automatisée des risques et de la conformité, entre autres fonctionnalités.
Tenez compte des facteurs suivants :
- Flexibilité du déploiement : Assurez-vous que la solution CWPP fonctionne parfaitement avec vos environnements hybrides et multicloud.
- Facilité de déploiement : Sélectionnez un système qui s’intègre de manière fluide sans accroître la charge opérationnelle.
- Fonctionnalités de sécurité complètes : Vérifiez qu’il propose des fonctionnalités telles que la détection et réponse sur les endpoints (EDR), l’analyse des vulnérabilités et la surveillance de la conformité.
- Surveillance continue : Envisagez une solution CWPP offrant des fonctionnalités de surveillance en temps réel pour détecter rapidement les menaces et les anomalies.
- Fonctionnalités d’automatisation : Recherchez des fonctionnalités qui simplifient la gestion des risques, la conformité et la hiérarchisation des vulnérabilités.
- Protection à l’exécution : Déterminez si la plateforme assure une sécurité complète des conteneurs et des workloads cloud pendant leur exécution, plutôt qu’au seul démarrage.
- Visibilité : Assurez-vous que la solution CWPP fournit une visibilité complète sur les événements liés aux workloads, notamment l’activité des conteneurs, afin de permettre une détection et une réponse efficaces aux menaces.
- Performances : Évaluez l’impact de la solution sur les performances afin de vérifier qu’elle répond aux exigences opérationnelles sans provoquer de ralentissements importants.
- Intégration avec le DevOps : Évaluez la compatibilité de la solution CWPP avec les méthodes DevOps afin de faciliter le développement agile.
- Évolutivité : Vérifiez que la solution évolue avec la croissance de vos workloads et qu’elle s’adapte à votre environnement cloud dynamique.
Principales solutions CWPP à envisager
Les solutions CWPP telles qu’Illumio Core, SentinelOne Singularity Cloud et Sophos Cloud Workload Protection automatisent la surveillance des serveurs. Elles offrent une visibilité et une administration unifiées des machines physiques, des VM, des conteneurs et des programmes serverless afin de renforcer la sécurité cloud. Ces solutions améliorent votre gestion du cloud, réduisent la probabilité de violation de données et contribuent à renforcer votre posture de sécurité.
Illumio Core
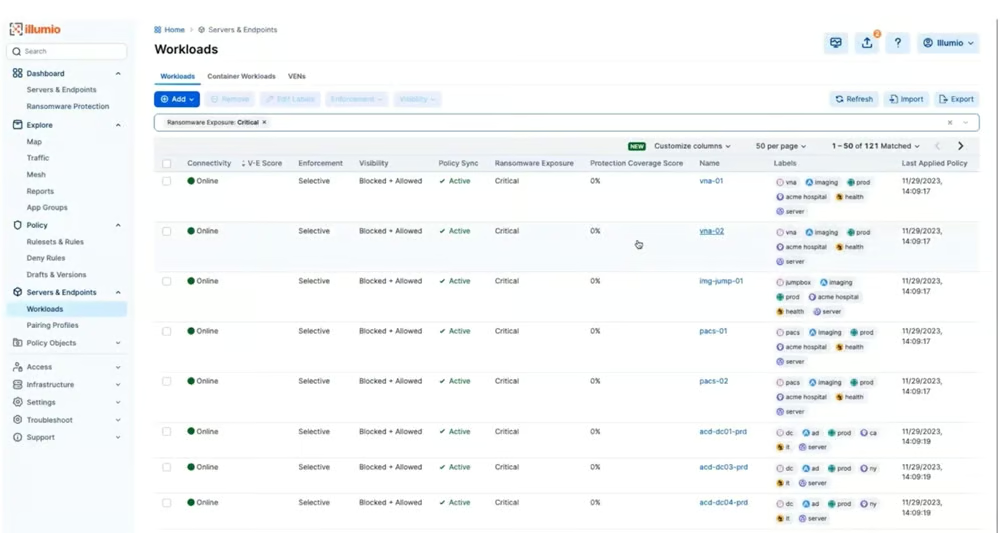
Illumio Core est une solution CWPP offrant des fonctionnalités de microsegmentation, une visibilité sur les workloads et une détection des menaces en temps réel. Elle assure un contrôle granulaire de la sécurité du trafic réseau et modifie dynamiquement les paramètres de sécurité en fonction du comportement des workloads. Illumio Core fournit une protection cohérente grâce à une mise à l’échelle simple dans les environnements cloud. Les tarifs commencent à 7 000 dollars US par an pour 50 workloads protégés et 25 ports.
SentinelOne Singularity Cloud
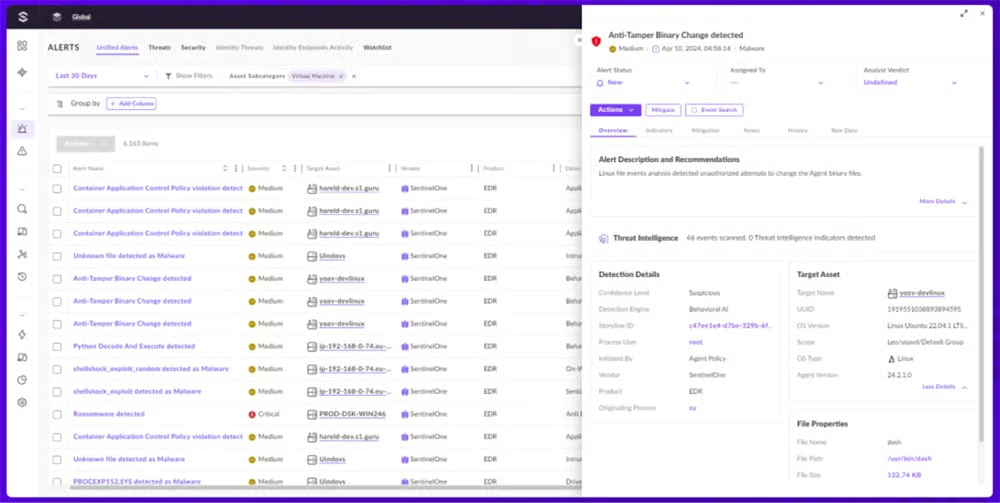
Singularity Cloud de SentinelOne est spécialisée dans l’automatisation avancée, en mettant l’accent sur la détection et la réponse à l’exécution pour les machines virtuelles cloud, les conteneurs et les clusters Kubernetes. Elle utilise des algorithmes alimentés par l’IA et des analyses comportementales pour réagir en temps réel aux menaces avancées. Singularity Cloud s’étend à de nombreux environnements cloud et est proposée à partir de 36 dollars US par VM ou nœud worker Kubernetes, par mois.
Sophos Cloud Workload Protection
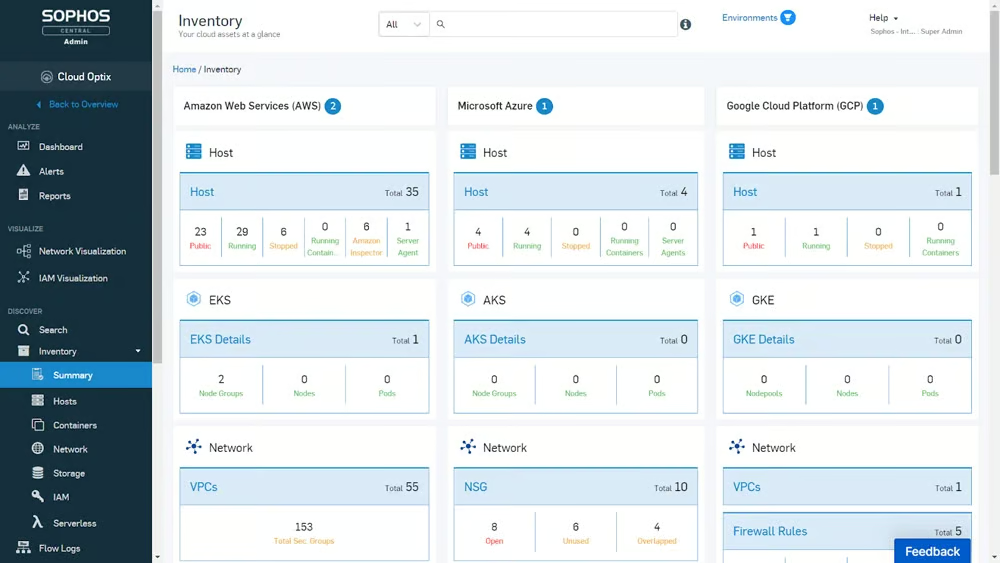
Sophos Cloud Workload Protection assure une protection efficace des workloads cloud grâce à une interface conviviale, à de solides fonctionnalités de sécurité et à des possibilités d’intégration fluides. Elle offre une visibilité étendue et détecte notamment les échappements de conteneurs et les exploits du kernel. La fonctionnalité Integrated Live Response de Sophos permet de réagir rapidement aux incidents et d’améliorer ainsi la protection globale des workloads cloud. Des devis personnalisés sont disponibles en contactant l’équipe commerciale.
Découvrez davantage de solutions dans notre analyse complète des principales solutions CWPP couvrant leurs cas d’usage, leurs fonctionnalités, leurs avantages, leurs inconvénients et bien plus encore.
En résumé : renforcez dès maintenant la sécurité de vos workloads cloud
La mise en œuvre des bonnes pratiques de sécurité des workloads cloud et l’utilisation d’outils CWPP améliorent la sécurité, garantissent la conformité réglementaire et assurent la continuité de l’activité. L’association des solutions CWPP à des solutions cloud complémentaires renforce votre protection globale en intégrant plusieurs couches de sécurité propres aux différents aspects de la sécurité cloud. Exploitez les capacités d’intégration des solutions CWPP pour renforcer la sécurité et la résilience de vos workloads cloud.
Pour renforcer davantage votre posture de sécurité cloud, découvrez d’autres solutions en consultant notre guide complet consacré à la CSPM, la CWPP, la CIEM, la CNAPP et la CASB, ainsi qu’à leurs fonctionnalités distinctes et leurs applications pratiques.