

















Une plateforme de protection des charges de travail cloud (CWPP) protège les charges de travail cloud contre diverses menaces telles que les logiciels malveillants, les rançongiciels, les attaques DDoS, les mauvaises configurations du cloud, les menaces internes et les violations de données.
Les solutions CWPP offrent une visibilité et une gestion uniformes des ordinateurs physiques, des machines virtuelles (VM), des conteneurs et des applications serverless, contribuant ainsi à protéger les ressources optimisées pour fonctionner dans une application ou un service cloud.
En plus d’améliorer la visibilité et le contrôle des charges de travail cloud, l’utilisation d’une solution CWPP permet aux entreprises de renforcer leur posture de sécurité et de réduire le risque de violations de données et d’autres incidents de sécurité. Nous examinerons en détail les principales solutions CWPP, puis les critères à prendre en compte pour choisir une plateforme de protection des charges de travail cloud.
- AWS GuardDuty : Idéal pour les utilisateurs d’AWS
- Check Point CloudGuard : Idéal pour une protection unifiée des charges de travail cloud
- Illumio Core : Idéal pour les fonctionnalités avancées de microsegmentation
- Microsoft Defender for Cloud : Idéal pour les intégrations Azure
- Orca Security : Idéal pour les fonctionnalités avancées de configuration du cloud
- Palo Alto Prisma Cloud : Idéal pour l’intégration DevOps et la sécurité des conteneurs
- SentinelOne Singularity Cloud : Idéal pour les fonctionnalités avancées d’automatisation
- Sophos Cloud Workload Protection : Idéal pour sa facilité d’utilisation
- Trend Micro Deep Security : Idéal pour les environnements cloud hybrides
- VMware Carbon Workload : Idéal pour les environnements virtualisés
- Fonctionnalités clés des logiciels CWPP
- Comment choisir le meilleur logiciel CWPP pour mon entreprise ?
- En résumé : les meilleures solutions CWPP
- Comparatif des principales plateformes de protection des charges de travail cloud (CWPP)
- AWS GuardDuty
- Check Point CloudGuard Workload Protection
- Illumio Core
- Microsoft Defender for Cloud
- Orca Security
- Prisma Cloud by Palo Alto
- SentinelOne Singularity Cloud
- Sophos Cloud Workload Protection
- Trend Micro Deep Security
- VMware Carbon Black Workload
- Fonctionnalités clés des outils CWPP
- Comment choisir le meilleur logiciel CWPP pour mon entreprise ?
- Foire aux questions (FAQ)
- Comment nous avons sélectionné les meilleures solutions CWPP
- En résumé : les meilleures solutions CWPP
Comparatif des principales plateformes de protection des charges de travail cloud (CWPP)
Voici un aperçu des solutions CWPP, notamment de leurs plateformes prises en charge, de leurs fonctionnalités clés, de la génération d’alertes, de l’apprentissage automatique, de la disponibilité d’un essai gratuit et de leurs tarifs.
| CWPP | Plateformes prises en charge | Fonctionnalités clés | Génération d’alertes | Apprentissage automatique | Essai gratuit | Tarifs |
|---|---|---|---|---|---|---|
| AWS GuardDuty | AWS | Fonctionnalités de sécurité et de détection des menaces au niveau du compte, intégration aux services AWS | Oui | Oui | Oui | 1 dollar US par gigaoctet et par mois |
| CloudGuard Workload Protection | AWS, Azure, GCP, VMware | Gestion des vulnérabilités, sécurité réseau, gestion de la conformité, renseignement sur les menaces, environnements multicloud | Oui | Oui | Oui | Check Point n’a pas fourni d’informations tarifaires pour ce produit. |
| Illumio Core | AWS, Azure, GCP, VMware | Microsegmentation, visibilité sur les charges de travail, application des politiques, détection des menaces | Oui | Oui | Oui | 7 080 dollars US par abonnement d’unité et par an. |
| Microsoft Defender for Cloud | Azure, AWS, Google Cloud Platform | Fonctionnalités de sécurité CWPP et CSPM unifiées sur toutes les plateformes, détection avancée des menaces, intégration Azure, surveillance de la conformité, évaluation des vulnérabilités | Oui | Oui | Oui | À partir de 14,60 dollars US par serveur et par mois. |
| Orca Security | AWS, Azure, GCP | Fonctionnalités de configuration du cloud, analyse des vulnérabilités, détection des logiciels malveillants, prévention des fuites de données | Oui | Oui | Oui | Orca n’a pas fourni d’informations tarifaires pour ce produit. |
| Prisma Cloud by Palo Alto | AWS, Azure, GCP | Intégration DevOps, surveillance de la conformité, sécurité réseau, sécurité des conteneurs, prévention des pertes de données | Oui | Oui | Oui | À partir de 9 000 dollars US par an pour 100 crédits Business Edition. |
| SentinelOne Singularity Cloud | AWS, Azure, GCP | Fonctionnalités avancées d’automatisation, découverte des actifs, gestion des vulnérabilités, protection à l’exécution, renseignement sur les menaces | Oui | Oui | Oui | À partir de 36 dollars US par VM/nœud worker Kubernetes et par mois. |
| Sophos Cloud Workload Protection | AWS, Azure, GCP | Interface conviviale, protection contre les logiciels malveillants, sécurité web, prévention des pertes de données, analyse comportementale | Oui | Oui | Oui | Sophos Cloud Workload Protection n’a pas fourni d’informations tarifaires pour ce produit. |
| Trend Micro Deep Security | AWS, Azure, GCP, VMware | Prévention des intrusions, protection contre les logiciels malveillants, surveillance de l’intégrité des fichiers, inspection des journaux, environnements cloud hybrides | Oui | Oui | Oui | 0,01 dollar US par hôte et par heure |
| VMware Carbon Black Workload | AWS, VMware | Contrôle des applications, gestion des changements, contrôle des appareils, renseignement sur les menaces, sécurité des environnements virtualisés | Oui | Oui | Oui | VMware n’a pas fourni d’informations tarifaires pour ce produit. |
AWS GuardDuty
Idéal pour les utilisateurs d’AWS
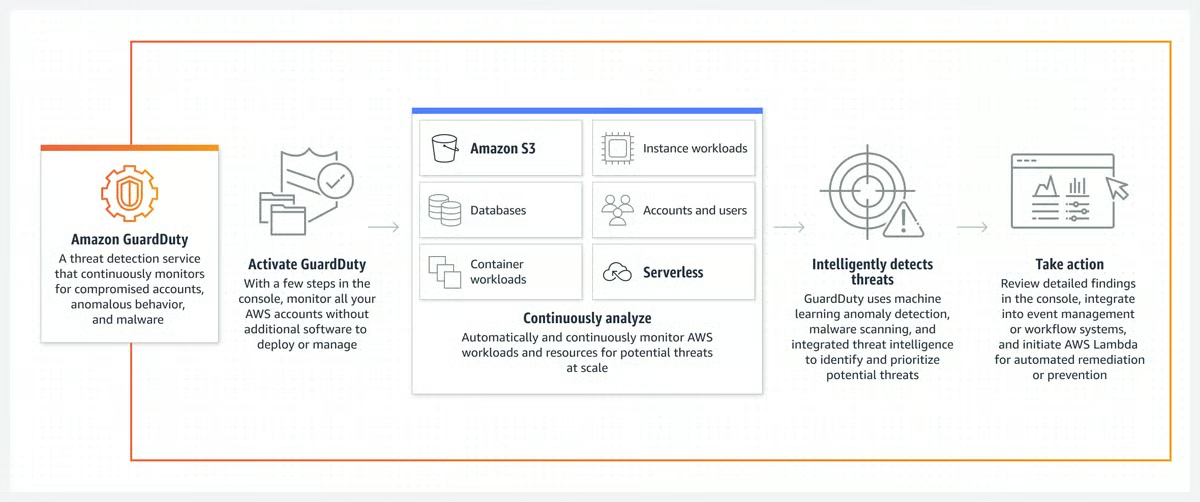
Amazon GuardDuty est une solution de sécurité cloud qui détecte les menaces pesant sur vos services AWS grâce à l’apprentissage automatique. Elle surveille en continu vos comptes et charges de travail Amazon Web Services et fournit des résultats de sécurité complets pour faciliter la visibilité et la remédiation.
GuardDuty combine l’apprentissage automatique, la détection des anomalies, la surveillance réseau et l’identification des fichiers malveillants avec des sources AWS et tierces afin de contribuer à protéger les charges de travail et les données sur AWS. GuardDuty collecte des données provenant de diverses sources, notamment les journaux AWS CloudTrail, les journaux de flux VPC, les journaux DNS, les journaux Amazon S3, les journaux Amazon EC2 et AWS Config. Les données sont collectées en quasi-temps réel, ce qui permet à GuardDuty de détecter rapidement les menaces. Il utilise ensuite l’apprentissage automatique pour analyser les données collectées. GuardDuty génère des alertes pour toutes les menaces potentielles qu’il identifie. Ces alertes sont envoyées à l’utilisateur afin qu’il puisse enquêter et prendre des mesures pour remédier aux problèmes de sécurité s’il s’agit d’une menace avérée.
Tarifs
- Le niveau de couverture de service par défaut commence à 1,00 dollar US par gigaoctet et par mois.
- Les tarifs varient selon la source de données, la région et les changements de votre activité AWS liée aux charges de travail.
- AWS propose différentes options tarifaires calculées ici.
Fonctionnalités
- Propose un service entièrement géré qui vous fait gagner du temps et économiser des ressources, sans qu’il soit nécessaire d’installer ou de gérer du matériel ou des logiciels
- Offre un large éventail de fonctionnalités de détection des menaces
- Utilise l’apprentissage automatique pour analyser les données
- Génère des alertes pour toutes les menaces potentielles identifiées
- Permet aux utilisateurs de remédier aux problèmes en mettant à jour les politiques de sécurité, en modifiant les mots de passe ou en désactivant un compte
Avantages
- Fonctionne au mieux avec les autres ressources AWS
- Peut détecter un large éventail de menaces, notamment les logiciels malveillants, les rançongiciels, les violations de données, les attaques par déni de service, les menaces internes et les mauvaises configurations du cloud
- Facile à utiliser, car il permet à l’utilisateur de créer et de gérer les politiques GuardDuty à l’aide de la console de gestion AWS ou de l’interface de ligne de commande AWS
- Rentable : les clients ne paient que pour les ressources qu’ils utilisent
Inconvénients
- Ne permet pas de détecter toutes les menaces ; AWS GuardDuty doit être utilisé avec d’autres systèmes de détection de sécurité
- Peut générer des faux positifs
- Prend uniquement en charge les environnements natifs AWS
- L’application des correctifs et la cartographie ne sont pas effectuées automatiquement après l’envoi des alertes par e-mail
[missing image]
Check Point CloudGuard Workload Protection
Idéal pour une protection unifiée des charges de travail cloud
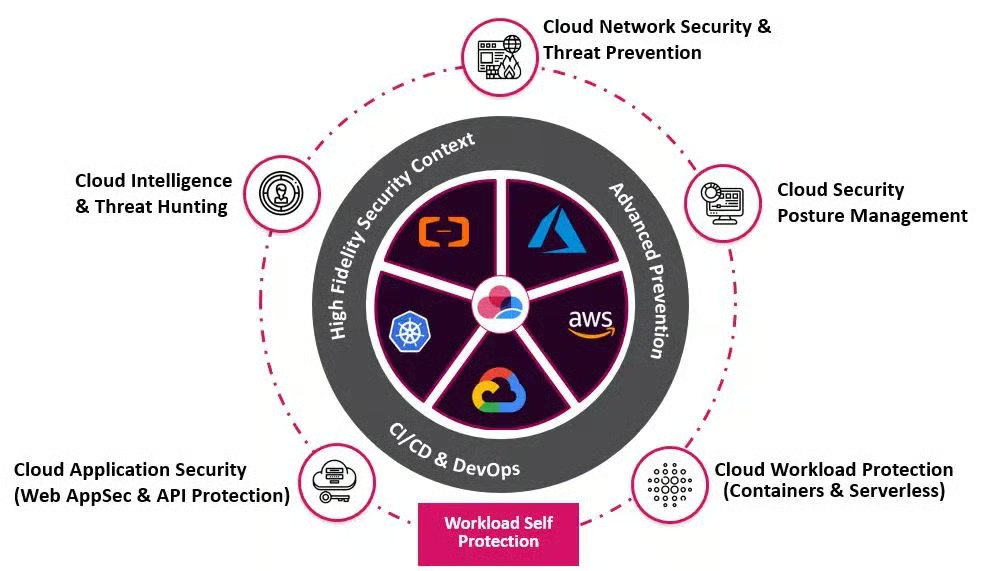
CloudGuard est une solution de sécurité des charges de travail cloud native, complète et entièrement automatisée, proposée par Check Point. Du développement à l’exécution, elle offre une visibilité unifiée, la conformité et la prévention des menaces dans les applications, les API et les microservices, notamment les conteneurs K8s et les opérations serverless.
CloudGuard Workload Protection inclut également un large éventail de fonctionnalités, telles que la surveillance des vulnérabilités, la sécurité réseau, la gestion de la conformité et un renseignement avancé sur les menaces. Sa compatibilité avec de nombreuses plateformes cloud, ainsi que ses fonctionnalités de sécurité robustes, en font une excellente solution pour les entreprises à la recherche d’une protection complète des charges de travail cloud.
Tarifs
- Check Point n’a pas fourni d’informations tarifaires pour ce produit, mais vous pouvez contacter l’équipe commerciale de Check Point pour obtenir un devis personnalisé.
Fonctionnalités
- Analyse et évalue en continu les charges de travail cloud afin d’identifier les vulnérabilités et les mauvaises configurations, ce qui permet une correction proactive.
- Grâce à des modèles de conformité intégrés et à des inspections automatisées, la solution contribue à maintenir la conformité réglementaire en surveillant et en corrigeant les failles de sécurité.
- Protège vos charges de travail cloud contre les attaques sophistiquées en détectant et en bloquant les menaces connues et inconnues.
- Prend en charge la mise à l’échelle automatique.
- Régule les flux de trafic et applique les règles de sécurité au niveau des charges de travail grâce à la segmentation réseau et à la microsegmentation.
Avantages
- Prend en charge plusieurs plateformes cloud, notamment AWS, Azure, Google Cloud Platform et VMware
- Utilise le renseignement avancé sur les menaces en temps réel et l’apprentissage automatique pour détecter et atténuer les menaces, ainsi que pour bloquer les attaques complexes telles que les logiciels malveillants, les botnets et les menaces zero-day, garantissant ainsi une réponse rapide aux nouveaux dangers
- Permet aux entreprises de surveiller et d’analyser l’activité réseau à des fins de sécurité et de conformité en offrant une visibilité approfondie sur le trafic réseau et les schémas de communication
- S’intègre de manière optimale aux autres solutions de sécurité Check Point, ce qui renforce la posture de sécurité globale de l’infrastructure réseau de l’organisation
- Automatise les contrôles de sécurité, rationalise les processus d’audit et fournit des rapports de conformité, simplifiant ainsi la gestion de la conformité
Inconvénients
- La mise en œuvre peut nécessiter une formation ou des ressources spécialisées, ainsi que des connaissances et une compréhension des concepts de sécurité réseau et une période d’apprentissage pour exploiter efficacement ses fonctionnalités
- Les tarifs augmentent chaque année et peuvent devenir élevés pour les entreprises
- Certains utilisateurs ont signalé une interface lente
Voir les principales solutions Cloud Access Security Broker (CASB)
Illumio Core
Idéal pour les fonctionnalités avancées de microsegmentation
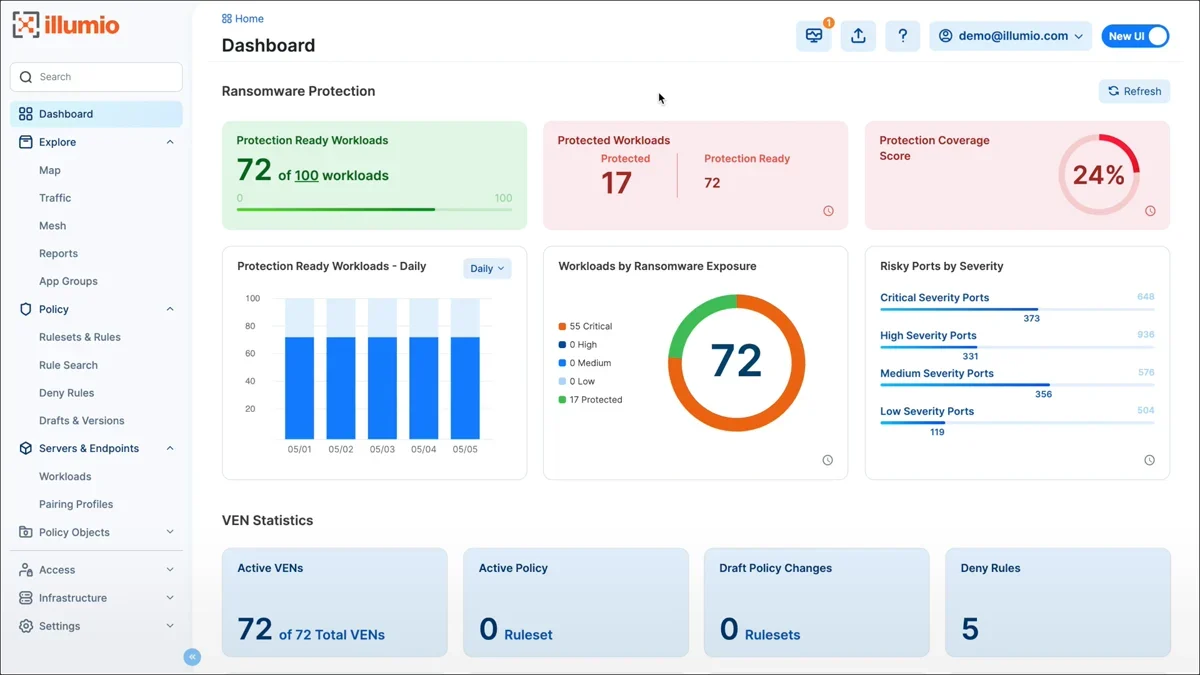
Illumio Core se distingue comme une solution CWPP performante, grâce à ses vastes fonctionnalités de microsegmentation, à la visibilité sur les charges de travail et à la détection des menaces en temps réel. Il s’agit d’une option idéale pour les entreprises souhaitant renforcer la protection de leurs charges de travail cloud, car la solution offre une gestion précise de la sécurité, s’adapte aux charges de travail dynamiques et simplifie la visibilité. Malgré une période d’apprentissage et certains problèmes d’intégration à prendre en compte, les avantages liés à une sécurité renforcée et à une gestion rationalisée font d’Illumio Core une solution précieuse pour protéger les charges de travail cloud dans des environnements dynamiques.
Tarifs
- Le tarif des unités Illumio Core commence à 7 080 dollars US pour 50 charges de travail protégées et 25 ports par an.
- La marketplace Amazon propose également des informations tarifaires.
Fonctionnalités
- Permet un contrôle précis de la sécurité du trafic réseau grâce à la mise en œuvre de la microsegmentation
- Offre une visibilité sur les charges de travail.
- Conçoit et met en œuvre des politiques de sécurité fondées sur les caractéristiques des charges de travail, réduisant ainsi la surface d’attaque et limitant les déplacements latéraux des menaces.
- Détection des menaces en temps réel.
- Garantit une protection cohérente à mesure que votre infrastructure évolue grâce à une évolutivité fluide dans les environnements cloud.
Avantages
- Offre aux utilisateurs une vue d’ensemble des charges de travail cloud, facilitant la visibilité et favorisant une gestion efficace de la sécurité
- Adapte automatiquement les politiques de sécurité lorsque les charges de travail évoluent ou sont migrées, garantissant une protection continue sans reconfiguration humaine
- Les fonctionnalités de microsegmentation d’Illumio Core permettent un contrôle granulaire du trafic réseau
Inconvénients
- Pour exploiter pleinement les fonctionnalités sophistiquées d’Illumio Core, des ressources avancées et une formation peuvent être nécessaires, notamment lors de la conception de mises en œuvre complexes de la microsegmentation
- Pour parvenir à une installation fluide, l’intégration à l’infrastructure réseau existante peut nécessiter une configuration et une coordination supplémentaires
Microsoft Defender for Cloud
Idéal pour les intégrations Azure
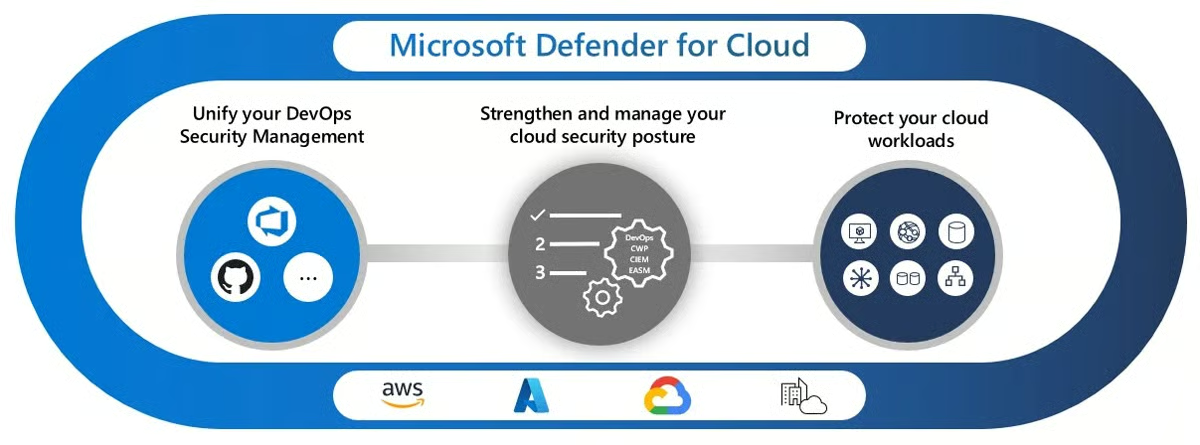
Microsoft Defender for Cloud combine une détection avancée des menaces, une évaluation des vulnérabilités et des mesures de sécurité adaptatives conçues spécifiquement pour les charges de travail Azure. Son intégration native à Azure, son renseignement sur les menaces en temps réel et ses règles de sécurité adaptatives en font une excellente solution pour les entreprises à la recherche d’une protection puissante des charges de travail cloud au sein de l’écosystème Azure. Bien que son orientation vers Azure et la complexité de son déploiement puissent nécessiter certaines considérations supplémentaires, les avantages liés à l’expertise de Microsoft et à ses fonctionnalités de sécurité intégrées en font une solution intéressante pour sécuriser les charges de travail cloud.
Tarifs
- À partir de 14,60 dollars US par serveur et par mois. Découvrez les différents plans tarifaires de Microsoft Azure ici.
Fonctionnalités
- Détection avancée des menaces
- Intégration Azure
- Surveillance de la conformité
- Évaluation des vulnérabilités
- Contrôles de sécurité dynamiques
Avantages
- Adapte dynamiquement les politiques de sécurité en fonction du comportement des charges de travail, réduisant les faux positifs et permettant une réponse précise aux menaces
- Collecte et analyse les journaux provenant de diverses sources, permettant des enquêtes approfondies, la recherche proactive des menaces, ainsi que l’obtention d’informations exploitables sur les événements de sécurité
- Maintient la conformité avec les réglementations et normes du secteur en fournissant des évaluations de conformité, des pistes d’audit et des fonctionnalités de reporting
- Utilise l’apprentissage automatique avancé et l’analyse comportementale pour identifier et bloquer les activités malveillantes
- Effectue des analyses continues des vulnérabilités sur les charges de travail cloud, met en évidence les failles de sécurité potentielles et fournit des recommandations pour y remédier
- S’intègre parfaitement à Azure
Inconvénients
- Bien que Defender for Cloud soit bien adapté aux charges de travail Azure, les entreprises disposant d’environnements multicloud peuvent avoir besoin de solutions de sécurité supplémentaires pour couvrir les plateformes autres qu’Azure
- La mise en œuvre et la configuration de Defender for Cloud peuvent nécessiter une planification et une coordination minutieuses, notamment pour les entreprises dotées d’architectures cloud complexes
Orca Security
Idéal pour les fonctionnalités avancées de configuration du cloud
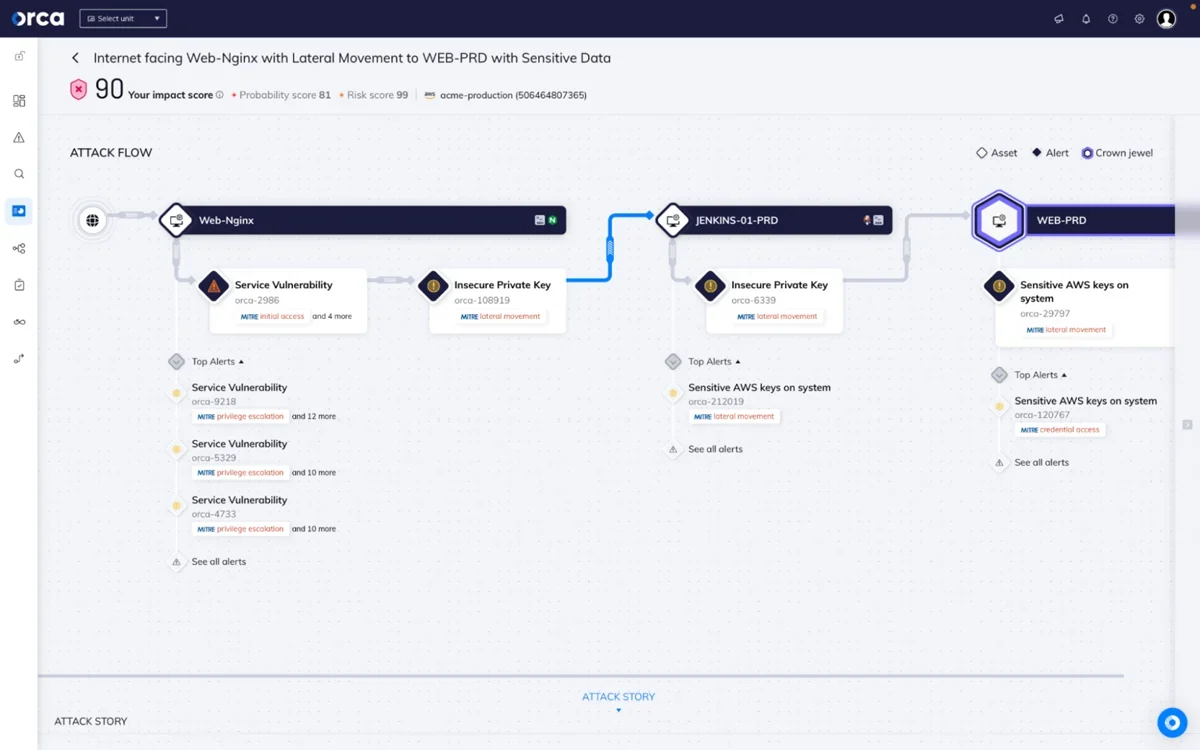
Orca Security offre une sécurité supérieure de la configuration du cloud, une gestion des vulnérabilités et une visibilité complète sur de nombreuses plateformes cloud. Sa visibilité approfondie du cloud, sa méthodologie sans agent et ses fonctionnalités de surveillance continue en font une option intéressante pour les entreprises à la recherche d’une protection complète des charges de travail cloud. Bien qu’une courbe d’apprentissage soit nécessaire et que la visibilité au niveau du réseau soit limitée, les avantages liés à une meilleure sécurité, à la gestion des vulnérabilités, et à la surveillance de la conformité font d’Orca Security une solution intéressante pour sécuriser efficacement vos charges de travail cloud.
Tarifs
- Orca Security n’a fourni aucune information tarifaire pour ce service, mais vous pouvez contacter l’équipe commerciale d’Orca Security pour obtenir un devis personnalisé.
Fonctionnalités
- Vérifie en permanence les configurations cloud à la recherche de mauvaises configurations, de problèmes de contrôle des accès et d’autres failles de sécurité que des attaquants pourraient exploiter.
- Effectue des analyses approfondies des vulnérabilités sur les charges de travail cloud, détecte les failles potentielles et fournit des informations exploitables pour y remédier.
- Propose des techniques avancées de détection des logiciels malveillants pour identifier les menaces connues et inconnues au sein des charges de travail cloud, assurant ainsi une détection et une prévention proactives.
- Détecte l’exposition des données sensibles et contribue à prévenir les fuites de données en surveillant les violations potentielles de données et en envoyant des alertes en temps réel.
- Surveille en permanence les configurations et fournit des rapports de conformité.
Avantages
- Fournit des informations complètes sur les charges de travail cloud, notamment sur les ressources, les configurations et les vulnérabilités, permettant une gestion plus efficace de la sécurité
- Fonctionne sans agents, ce qui réduit les difficultés de déploiement et la surcharge de ressources tout en assurant une connexion fluide aux environnements cloud
- Permet d’identifier et de contrer les menaces de sécurité en temps réel, en limitant les dommages et les temps d’arrêt potentiels grâce à une surveillance continue
Inconvénients
- Orca Security étant une solution sans agent, elle se concentre sur la visibilité au niveau des charges de travail et peut fournir des informations limitées sur la couche réseau par rapport aux technologies de sécurité basées sur le réseau
- Pour exploiter pleinement Orca Security, des ressources avancées et une formation peuvent être nécessaires, notamment lors de la configuration de politiques de sécurité complexes
À lire également : 13 bonnes pratiques de sécurité cloud pour 2023
Prisma Cloud by Palo Alto
Idéal pour l’intégration DevOps et la sécurité des conteneurs
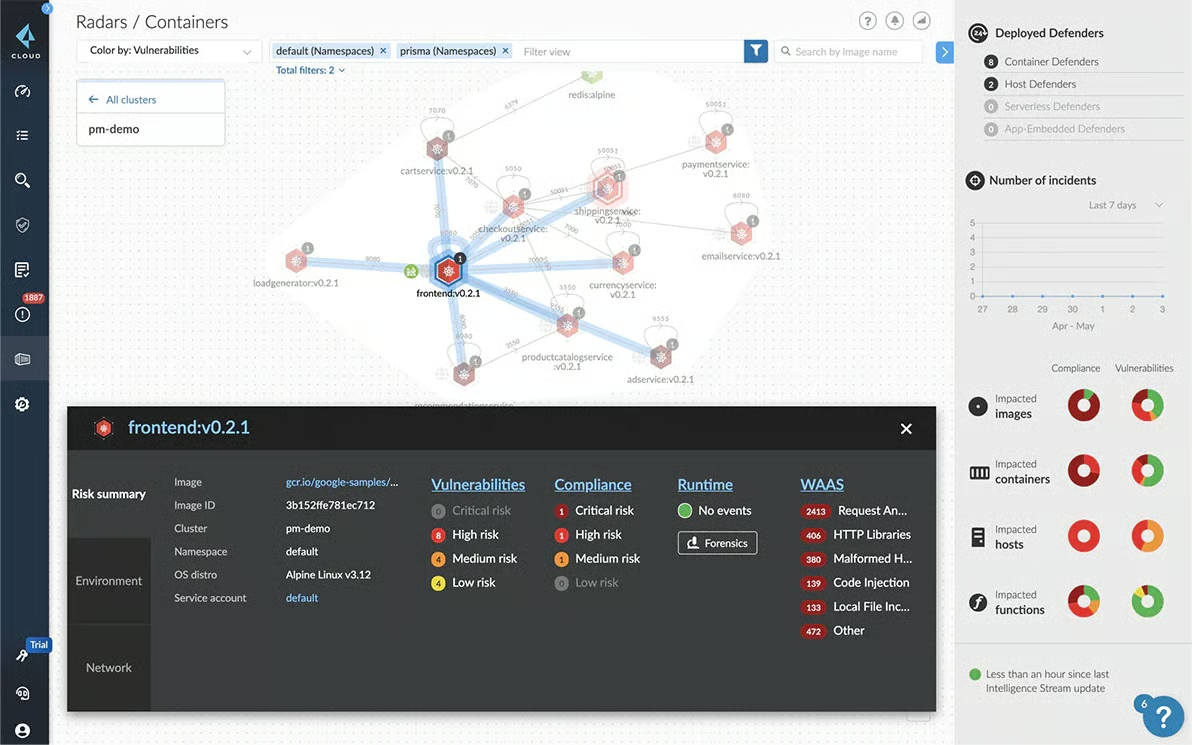
Prisma Cloud de Palo Alto Networks offre une sécurité complète du cloud, la sécurité des conteneurs, la surveillance de la conformité et la prévention des pertes de données. Sa solide intégration DevOps, ses fonctionnalités de sécurité des conteneurs et sa protection cloud complète en font une solution performante pour les entreprises à la recherche d’une sécurité supérieure des charges de travail cloud. Bien qu’il puisse être plus complexe dans les petits environnements, les avantages d’une sécurité cloud complète et de la protection des conteneurs font de Prisma Cloud une solution intéressante pour protéger à la fois les charges de travail cloud et les environnements conteneurisés.
Tarifs
- À partir de 9 000 dollars US par an pour 100 crédits Business Edition.
- Consultez le guide tarifaire de Prisma Cloud by Palo Alto ici ou visitez la marketplace AWS pour plus d’informations tarifaires.
Fonctionnalités
- Rapports et surveillance de la conformité en temps réel
- Sécurité des réseaux et des conteneurs
- Gestion des vulnérabilités
- Sécurité des données et prévention des pertes de données
- Intégration aux pipelines DevOps
Avantages
- S’intègre aux pipelines DevOps pour assurer la sécurité, la détection des menaces et les contrôles de conformité tout au long du cycle de développement logiciel, permettant aux entreprises de créer des applications sécurisées et conformes
- Fournit une solide protection des charges de travail cloud en intégrant la sécurité réseau, la sécurité des conteneurs, la gestion des vulnérabilités, la surveillance de la conformité et la prévention des pertes de données
- Fournit des fonctionnalités de sécurité permettant aux entreprises de détecter et d’atténuer les attaques sur les réseaux cloud et les environnements conteneurisés
- Fournit des évaluations et des rapports de conformité en temps réel afin de maintenir la conformité avec les normes et les lois du secteur
- Analyse en permanence les charges de travail cloud et les conteneurs à la recherche de vulnérabilités, identifie les failles de sécurité potentielles et fournit des informations exploitables pour y remédier
- Surveille les données sensibles au sein des charges de travail cloud, des conteneurs et des référentiels de stockage afin de contribuer à éviter les fuites de données et à faire respecter les réglementations en matière de protection des données
- Fournit une sécurité complète pour les environnements conteneurisés, notamment une protection à l’exécution, l’analyse des vulnérabilités et la gestion de la configuration des charges de travail conteneurisées
Inconvénients
- Ses nombreuses fonctionnalités peuvent être idéales pour les environnements plus vastes ou plus complexes, tandis que les petites entreprises disposant d’infrastructures plus simples peuvent trouver son déploiement et son fonctionnement plus difficiles.
Voir les meilleurs outils d’analyse des vulnérabilités du cloud, des conteneurs et des data lakes
SentinelOne Singularity Cloud
Idéal pour les fonctionnalités avancées d’automatisation
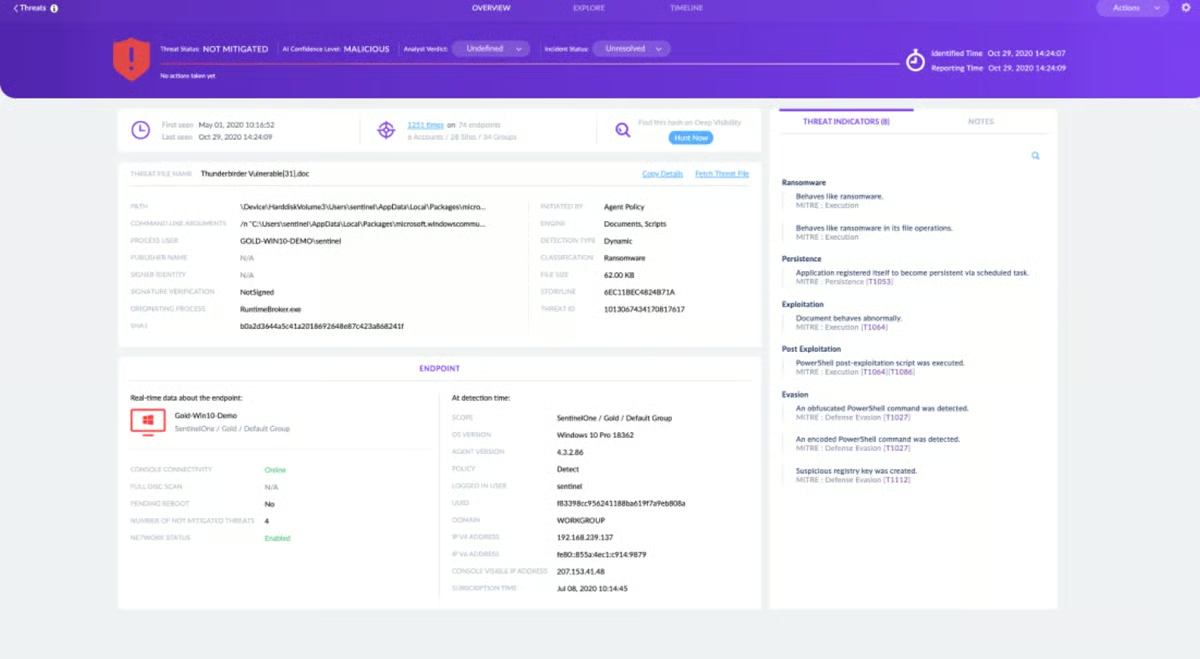
Singularity Cloud de SentinelOne vise à simplifier la détection et la réponse à l’exécution pour les machines virtuelles cloud, les conteneurs et les clusters Kubernetes, afin d’offrir une visibilité, une sécurité et une agilité maximales. Singularity Cloud protège contre les cybermenaces émergentes grâce à sa stratégie pilotée par l’IA, son évolutivité et son automatisation intelligente. Les avantages liés à une détection puissante des menaces, à des contrôles de sécurité adaptatifs et à une visibilité complète font de Singularity Cloud une solution intéressante pour protéger correctement vos charges de travail cloud, notamment pour les entreprises à la recherche d’une solution CWPP alimentée par l’IA offrant une détection renforcée des menaces, des contrôles de sécurité adaptatifs et une visibilité complète sur les environnements cloud.
Tarifs
- À partir de 36 dollars US par machine virtuelle ou nœud worker Kubernetes et par mois.
- Contactez l’équipe commerciale de SentinelOne pour obtenir des plans et des tarifs personnalisés.
Fonctionnalités
- Détection avancée des menaces à l’aide de l’IA
- Fournit une visibilité complète sur les charges de travail cloud, permettant aux utilisateurs de surveiller l’activité, les connexions réseau et l’utilisation des ressources tout en bénéficiant de contrôles de sécurité granulaires
- Automatise l’application des politiques, surveille les modifications de configuration et génère des rapports de conformité pour diverses exigences réglementaires
- Intègre de nombreuses fonctionnalités d’automatisation permettant d’accélérer les processus de sécurité, de répondre de manière proactive aux menaces et d’allouer efficacement les ressources
- S’intègre facilement aux plateformes cloud courantes et aux produits de sécurité tiers, permettant un déploiement et une extension simples selon les besoins
Avantages
- Détecte et neutralise les menaces avancées à l’aide d’algorithmes pilotés par l’IA et de l’analyse comportementale, offrant une protection en temps réel pour vos charges de travail cloud
- Adapte dynamiquement les politiques de sécurité pour garantir une sécurité optimale sans compromettre les exigences réglementaires
- Fournit des performances efficaces et fiables à mesure que l’infrastructure évolue et est conçu pour s’adapter à différents environnements cloud
Inconvénients
- Pour exploiter pleinement Singularity Cloud, des ressources avancées et une formation peuvent être nécessaires, notamment lors de la configuration de politiques de sécurité complexes
- L’intégration à l’infrastructure et aux workflows cloud existants peut nécessiter une planification et une coordination minutieuses, notamment pour les entreprises dotées d’architectures cloud complexes
Sophos Cloud Workload Protection
Idéal pour son interface conviviale
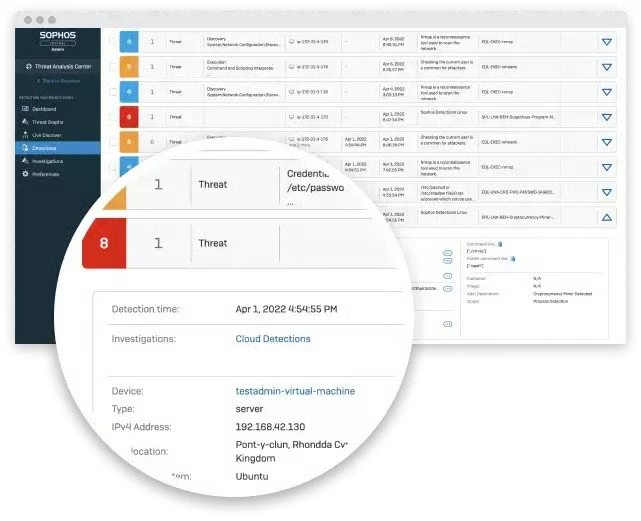
Sophos Cloud Workload Protection offre une protection efficace des charges de travail cloud aux entreprises de toutes tailles grâce à son interface conviviale, à ses fonctionnalités de sécurité complètes et à ses capacités d’intégration. Bien que les possibilités de personnalisation avancée soient limitées et que des problèmes d’intégration existent, Sophos Cloud Workload Protection constitue une alternative intéressante pour sécuriser efficacement vos charges de travail cloud, grâce à une gestion simplifiée, de solides fonctionnalités de sécurité et un renseignement actualisé sur les menaces.
Tarifs
- Sophos n’a fourni aucune information tarifaire pour ce produit, mais vous pouvez consulter Sophos Cloud Workload Protection pour obtenir un devis personnalisé.
Fonctionnalités
- Permet une visibilité totale sur les hôtes, les conteneurs, les endpoints, les réseaux et les services cloud grâce à ses fonctionnalités de détection et de réponse étendues (XDR).
- Détecte les menaces telles que les évasions de conteneurs, les exploits du noyau et les tentatives d’élévation de privilèges grâce à ses mécanismes cloud natifs de détection comportementale et d’exploitation à l’exécution.
- Simplifie les procédures d’investigation des menaces, donne la priorité à la détection des incidents à haut risque et regroupe les événements associés.
- Connecte les hôtes à une interface de ligne de commande sécurisée pour le nettoyage grâce à sa fonctionnalité Integrated Live Response.
Avantages
- Fournit une plateforme complète de sécurité des charges de travail cloud, comprenant un système antimalware, un pare-feu, une prévention des intrusions et un filtrage web
- S’appuie sur le renseignement mondial sur les menaces de SophosLabs pour assurer une détection et une réponse proactives aux attaques émergentes
- Fournit une interface conviviale et un panneau d’administration centralisé afin de faciliter le déploiement, la surveillance et l’application des politiques liés aux charges de travail cloud
- Aide à respecter les réglementations du secteur en proposant des évaluations de conformité, des outils de reporting et une application automatisée des politiques
- S’intègre aux workflows DevOps, permettant une meilleure automatisation, des opérations de sécurité plus rapides et une visibilité accrue sur les charges de travail cloud
Inconvénients
- Le niveau de personnalisation disponible avec Sophos Cloud Workload Protection peut être limité par rapport à celui de solutions CWPP plus spécialisées, pour les entreprises ayant des exigences de sécurité très spécifiques
- Bien que Sophos Cloud Workload Protection offre de nombreuses fonctionnalités de sécurité, son intégration à des systèmes de sécurité tiers peut nécessiter une configuration et une coordination supplémentaires
Trend Micro Deep Security
Idéal pour les environnements cloud hybrides
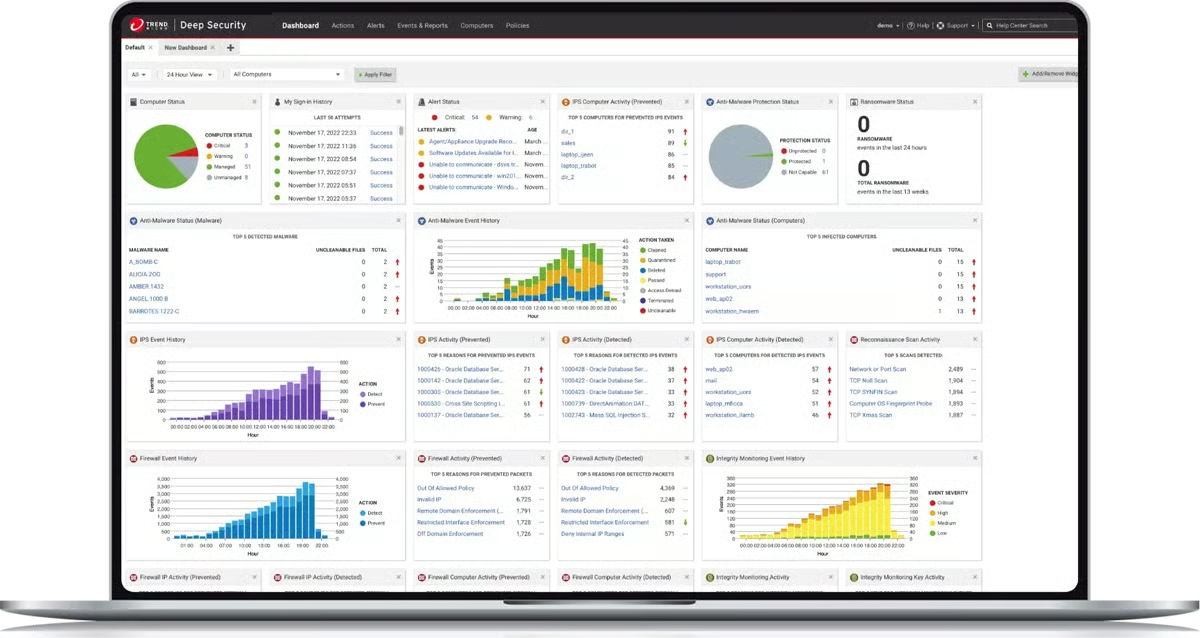
Trend Micro Deep Security protège les charges de travail cloud grâce à ses fonctionnalités de sécurité étendues, à sa visibilité approfondie et à ses processus de conformité automatisés. Bien que sa mise en œuvre puisse être plus difficile dans les environnements de petite taille, les avantages qu’offrent sa sécurité robuste, son renseignement en temps réel sur les menaces et sa gestion automatisée de la conformité font de Trend Micro Deep Security un choix particulièrement pertinent pour ceux qui recherchent une sécurité cloud renforcée.
Trend Micro Deep Security assure une sécurité complète des charges de travail dans les environnements cloud hybrides, tels que les clouds privés et publics. Les fonctionnalités de sécurité avancées de la plateforme, comme la prévention des intrusions, le pare-feu, l’antimalware et la gestion des vulnérabilités, peuvent être intégrées de manière systématique dans de nombreux environnements cloud, garantissant une protection et une conformité cohérentes. Trend Micro Deep Security offre également une visibilité et une administration centralisées, permettant aux entreprises de protéger et de surveiller leurs charges de travail cloud hybrides depuis une interface unique. Sa capacité d’adaptation et sa prise en charge des architectures cloud hybrides en font un choix judicieux pour les entreprises qui utilisent différentes méthodes de déploiement.
Tarifs
- Trend Micro n’a fourni aucune information tarifaire pour ce service, mais vous pouvez contacter son équipe commerciale pour obtenir un devis personnalisé.
- Autrement, AWS Marketplace fournit quelques informations tarifaires, à partir de 0,01 dollar US par hôte et par heure pour tout type d’instance micro, petite ou moyenne.
Fonctionnalités
- Fonctionnalités de sécurité avancées
- Intégrations avec différents environnements cloud
- Correctifs virtuels
- Détection et réponse aux menaces en temps réel
- Surveillance automatisée de la conformité
- Analyses continues des vulnérabilités
- Visibilité granulaire sur les charges de travail cloud
Avantages
- Trend Micro Deep Security est doté d’un ensemble complet de fonctionnalités de sécurité qui assurent une protection totale contre un large éventail de menaces
- La plateforme propose des mises à niveau rapides et une défense proactive contre les menaces émergentes en s’appuyant sur le vaste réseau de renseignement sur les menaces de Trend Micro
- Le logiciel automatise les procédures de gestion de la conformité, ce qui permet de gagner du temps et de garantir la conformité
- Particulièrement adapté aux environnements cloud hybrides
Inconvénients
- Des ressources et une formation avancées peuvent être nécessaires pour exploiter pleinement la solution, notamment lors de la mise en œuvre de politiques de sécurité plus complexes
- L’intégration à l’infrastructure et aux opérations cloud existantes peut nécessiter davantage de ressources et de compétences, en particulier pour les grandes entreprises dotées d’environnements cloud complexes
VMware Carbon Black Workload
Idéal pour les environnements virtualisés
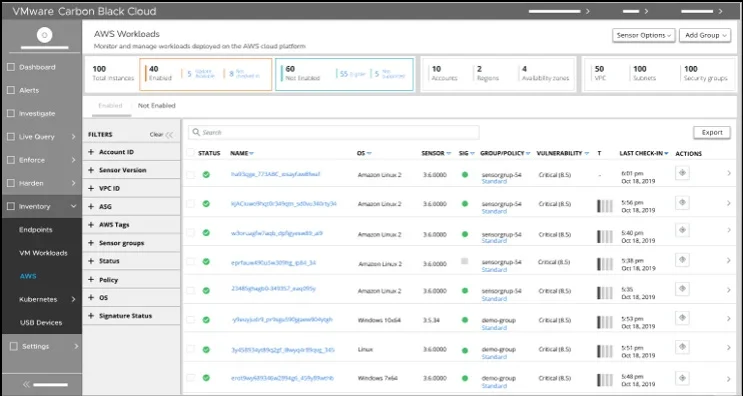
VMware Carbon Black Workload fournit une protection complète aux entreprises qui souhaitent sécuriser leurs charges de travail grâce à son contrôle granulaire des applications, à ses fonctionnalités de prévention des menaces en temps réel et à son intégration fluide avec l’écosystème VMware. L’évolutivité et la flexibilité de VMware Carbon Black Workload en font une solution particulièrement adaptée aux environnements virtualisés, qui exigent souvent une allocation et une administration dynamiques des ressources. Elle s’adapte à l’évolution des besoins des charges de travail virtualisées et s’intègre simplement aux infrastructures de virtualisation existantes.
Les fonctionnalités clés de Carbon Black Workload, telles que la gestion des applications, la protection contre les attaques en temps réel et la surveillance de l’intégrité des fichiers, en font un excellent choix pour les organisations qui recherchent une sécurité et un contrôle robustes des applications dans leurs environnements virtualisés. La solution fournit une protection complète des machines virtuelles tout en contribuant à la sécurité et à l’intégrité de l’ensemble de l’infrastructure virtualisée.
Tarifs
- VMware n’a fourni aucune information tarifaire pour ce produit, mais vous pouvez contacter son équipe commerciale pour obtenir un devis personnalisé.
Fonctionnalités
- Sécurise les charges de travail virtualisées, les conteneurs et les instances cloud, protégeant ainsi les ressources critiques contre les menaces et les vulnérabilités.
- Utilise une analyse comportementale sophistiquée et le machine learning pour détecter et empêcher les activités malveillantes en temps réel, permettant ainsi d’atténuer les menaces de manière proactive.
- Détecte et hiérarchise les vulnérabilités au sein des charges de travail, permettant aux entreprises de mettre en œuvre plus efficacement les correctifs et les mesures de remédiation.
- Aide les organisations à respecter les réglementations du secteur grâce à des fonctionnalités de surveillance continue, d’application des politiques et de reporting.
- Dispose d’un panneau de gestion unique qui permet aux entreprises de rationaliser leurs opérations de sécurité et de mieux gérer leurs environnements virtualisés et cloud.
Avantages
- VMware Carbon Black Workload est conçu pour utiliser efficacement les ressources, avec un impact minimal sur les performances de l’environnement virtualisé
- Optimise les opérations de sécurité et fournit une protection évolutive en tirant parti de la technologie de virtualisation sous-jacente
- VMware Carbon Black Workload comprend des protections de sécurité complètes spécialement conçues pour les charges de travail virtualisées et cloud, offrant une meilleure protection contre les attaques modernes
- Utilise des analyses avancées et une analyse comportementale pour détecter et empêcher les attaques en temps réel, permettant une réponse et une remédiation proactives
- Intégré à l’écosystème VMware, Carbon Black Workload fonctionne de manière fluide avec les autres produits VMware, offrant une expérience de gestion de la sécurité rationalisée et efficace
Inconvénients
- Pour exploiter pleinement les fonctionnalités avancées de VMware Carbon Black Workload, une phase initiale de familiarisation et de formation peut être nécessaire
- L’interface utilisateur diffère de celle des autres fournisseurs de solutions CWPP et peut donc nécessiter une formation pour les utilisateurs habitués à d’autres plateformes
Fonctionnalités clés des outils CWPP
Les plateformes de protection des charges de travail cloud incluent généralement plusieurs fonctionnalités destinées à protéger les charges de travail, les ressources et les données cloud. Elles comprennent notamment :
Intégration aux plateformes cloud
Pour permettre une gestion et une protection fluides de la sécurité des charges de travail cloud, les produits CWPP s’intègrent à plusieurs plateformes et services cloud, tels qu’AWS, Azure et Google Cloud. Cette connexion améliore la visibilité, l’administration et le contrôle de la sécurité des charges de travail déployées dans le cloud. Elle permet aux entreprises d’utiliser les services et les API de sécurité cloud natifs afin d’assurer une sécurité complète et de rationaliser les opérations de sécurité.
Réponse aux incidents et gestion des incidents
Cette fonctionnalité permet aux équipes de sécurité de détecter et d’atténuer les failles de sécurité, de mener des analyses forensiques, et de recueillir des preuves pour les investigations. Ces fonctionnalités comprennent notamment les alertes en temps réel, l’intégration du renseignement sur les menaces et les workflows de gestion des incidents.
Sécurité des données
La sécurité des données est un composant essentiel de toute plateforme CWP. Pour protéger les données contre les accès indésirables, l’exfiltration ou les fuites, une bonne plateforme CWP doit inclure des fonctionnalités telles que le chiffrement, la prévention des pertes de données (DLP) et les contrôles d’accès. Ces mesures de protection garantissent la sécurité permanente des données, au repos comme en transit, réduisant ainsi le risque de violations de données et d’accès non autorisés.
Visibilité sur les charges de travail
La visibilité sur les charges de travail est essentielle à une gestion efficace de la sécurité. Les outils CWPP doivent offrir une visibilité complète sur les charges de travail exécutées dans le cloud. Cela inclut des informations sur la configuration des charges de travail, l’inventaire des logiciels, les connexions réseau et les autorisations d’accès des utilisateurs. Cette visibilité permet aux équipes de sécurité de surveiller et de détecter les anomalies, les activités illégales et les menaces potentielles, renforçant leur capacité à répondre aux risques et à les atténuer dans les meilleurs délais.
Automatisation
L’automatisation est un élément important des plateformes CWP. Elle permet aux équipes de sécurité de gagner du temps en automatisant les processus répétitifs, tels que l’analyse des vulnérabilités et les procédures de réponse aux incidents, tout en assurant une administration unifiée des politiques de sécurité. L’automatisation réduit le travail manuel, accélère les opérations de sécurité et maintient une sécurité cohérente sur l’ensemble des charges de travail. Elle permet également aux entreprises de réagir rapidement aux problèmes de sécurité et de maintenir une posture de sécurité solide.
Conformité
La conformité aux normes du secteur et aux exigences réglementaires est essentielle pour les organisations. Elle inclut des fonctionnalités telles que l’évaluation des configurations de sécurité, l’audit et le reporting, afin de garantir le respect des réglementations en matière de sécurité et de conformité. Cela contribue à surveiller et à faire appliquer les mesures de sécurité, à générer des rapports de conformité et à faciliter les audits.
En savoir plus sur la protection des charges de travail cloud
Comment choisir le meilleur logiciel CWPP pour mon entreprise ?
Pour choisir le meilleur logiciel de plateforme de protection des charges de travail cloud pour votre entreprise, il convient d’examiner attentivement un certain nombre de facteurs. En analysant soigneusement ces éléments et en menant des évaluations rigoureuses, vous choisirez le produit CWPP qui correspond aux besoins de votre entreprise et répond le mieux à ses exigences en matière de protection des charges de travail cloud.
- Déterminez les besoins spécifiques de votre entreprise. Examinez les besoins de votre entreprise et déterminez les exigences particulières liées à la protection des charges de travail cloud. Tenez compte des types de charges de travail, des plateformes cloud utilisées, des exigences réglementaires et des enjeux de sécurité. Vérifiez que les fonctionnalités et capacités clés suivantes correspondent à vos exigences :
- Vérifiez la compatibilité avec votre infrastructure cloud. Assurez-vous que le logiciel CWPP fonctionne avec vos plateformes et services cloud actuels ou futurs. Vérifiez qu’il prend en charge les charges de travail dont vous disposez, telles que les machines virtuelles, les conteneurs ou les fonctions serverless.
- Examinez les fonctionnalités et capacités de sécurité de chaque solution CWPP. Tenez compte de fonctionnalités telles que la visibilité sur les charges de travail, la gestion des vulnérabilités, la détection et la prévention des intrusions, la sécurité des données, la gestion de la conformité et la réponse aux incidents. Établissez des priorités en fonction de vos exigences de sécurité.
- Tenez compte de l’évolutivité et des performances du logiciel CWPP. Assurez-vous qu’il peut gérer le volume de vos tâches et évoluer avec la croissance de votre entreprise. Pour réduire les perturbations, évaluez son influence sur les performances des charges de travail.
- Examinez l’interface utilisateur et la facilité d’utilisation du logiciel CWPP. Recherchez des tableaux de bord conviviaux, des rapports détaillés et des fonctionnalités d’administration centralisée. Tenez compte du niveau d’expertise nécessaire pour gérer le logiciel et assurez-vous qu’il correspond aux compétences et aux ressources de votre équipe.
- Examinez dans quelle mesure le logiciel CWPP s’intègre à votre architecture et à vos technologies de sécurité existantes. Recherchez des options d’intégration avec d’autres solutions, telles que les systèmes SIEM, les flux de renseignement sur les menaces ou les plateformes de gestion des identités et des accès.
- Recherchez et évaluez les solutions CWPP disponibles. Effectuez des recherches approfondies sur les fournisseurs de logiciels CWPP et analysez les options disponibles. Recherchez des fournisseurs de confiance qui ont fait leurs preuves dans la fourniture de solutions de sécurité cloud efficaces et qui bénéficient d’évaluations positives de leurs clients.
- Présélectionnez quelques solutions CWPP et testez-les. Cela vous permet de tester le fonctionnement du logiciel et d’évaluer son efficacité à répondre à vos exigences de sécurité spécifiques dans un environnement contrôlé.
- Tenez compte des tarifs et de la structure de licence du logiciel CWPP. Vérifiez qu’ils correspondent à votre budget et que les tarifs sont raisonnables par rapport aux fonctionnalités et à la valeur fournies. Déterminez les éventuels coûts supplémentaires, tels que les frais d’assistance et de maintenance.
- Renseignez-vous sur la réputation et le service client du fournisseur. Choisissez un fournisseur qui propose une assistance technique rapide, des mises à jour régulières et un engagement fort en faveur de la réussite de ses clients ; les avis des utilisateurs et votre réseau de pairs peuvent vous aider à cet égard. Tenez compte de la santé financière et de la viabilité à long terme du fournisseur.
- Envisagez des solutions de sécurité cloud plus larges. Les plateformes de protection des applications cloud natives (CNAPP) sont apparues comme une nouvelle génération d’outils de sécurité cloud. Elles combinent un éventail d’outils et de fonctions de sécurité cloud, tels que les plateformes de protection des charges de travail cloud (CWPP), la gestion de la posture de sécurité cloud (CSPM), la gestion des droits d’accès à l’infrastructure cloud (CIEM), l’analyse de l’Infrastructure as Code (IAC) et bien plus encore, pour les organisations dont les besoins dépassent la protection des charges de travail cloud.
Foire aux questions (FAQ)
Qu’est-ce qu’une plateforme de protection des charges de travail cloud (CWPP) ?
Une plateforme de protection des charges de travail cloud (CWPP) est un système de sécurité spécialement conçu pour protéger les charges de travail cloud. Elle fournit des contrôles et des fonctionnalités de sécurité complets afin de protéger les charges de travail cloud contre un large éventail d’attaques, de vulnérabilités et d’accès non autorisés.
Pourquoi utiliser une plateforme de protection des charges de travail cloud ?
Un outil CWPP fournit des fonctionnalités telles que la visibilité sur les charges de travail, la gestion des vulnérabilités, la détection des intrusions et la sécurité des données afin de contribuer à protéger les charges de travail cloud contre les menaces, les vulnérabilités et les accès non autorisés. L’utilisation d’une solution CWPP peut vous aider à améliorer votre posture de sécurité globale et à garantir une sécurité cohérente sur les plateformes cloud et dans les environnements hybrides.
Ai-je encore besoin d’un outil CWPP si mon fournisseur cloud propose des services de sécurité intégrés ?
La réponse courte est oui. Bien que les fournisseurs cloud proposent des services de sécurité natifs, une solution CWPP peut ajouter une couche supplémentaire de sécurité, de personnalisation et de gestion adaptée à vos besoins spécifiques en matière de sécurité des charges de travail. Elle garantit une approche complète et intégrée de la sécurisation des charges de travail cloud, de l’atténuation des risques et de la protection des ressources critiques, assurant ainsi une gestion globale de la sécurité. Les problèmes de sécurité cloud concernent souvent des mauvaises configurations et des vulnérabilités dans la manière dont les utilisateurs se connectent au cloud ; le contrôle de ces risques est l’essence même de la sécurité cloud.
À lire également : Zero Trust : peut-il être mis en œuvre en dehors du cloud ?
Comment nous avons sélectionné les meilleures solutions CWPP
Nous avons recherché les meilleurs CWPP offrant la combinaison la plus performante de fonctionnalités de sécurité, d’évolutivité, de facilité d’utilisation, d’intégration et d’assistance, d’automatisation et de conformité, ainsi qu’un bon rapport qualité-prix, une solide réputation et des retours clients positifs. Nous avons analysé les fournisseurs de solutions CWPP à partir de multiples points de données et fonctionnalités produit, en nous appuyant notamment sur la documentation des fournisseurs, les rapports d’analystes, les données de sécurité et les avis des utilisateurs.
En résumé : les meilleures solutions CWPP
Le modèle de responsabilité partagée en matière de sécurité cloud signifie que les utilisateurs ont davantage de responsabilités en matière de sécurité qu’ils ne le pensent. Si les fournisseurs de services cloud affichent un excellent bilan en matière de cybersécurité, les mauvaises configurations et les erreurs des utilisateurs sont généralement à l’origine des fuites de données dans le cloud. Renforcer la protection des charges de travail et des connexions est le moyen le plus rapide d’améliorer la sécurité cloud.
À lire ensuite : 10 principales entreprises de sécurité cloud