

















クラウドワークロード保護プラットフォーム(CWPP)は、マルウェア、ランサムウェア、DDoS攻撃、クラウドの設定ミス、内部脅威、データ侵害など、さまざまな脅威からクラウドワークロードを守ります。
CWPPソリューションは、物理コンピューター、仮想マシン(VM)、コンテナ、サーバーレスアプリケーションを一元的に可視化・管理し、クラウドベースのアプリケーションやサービスで稼働するよう最適化されたリソースの保護を支援します。
クラウドワークロードに対する可視性と制御を高めるだけでなく、CWPPを利用することで、企業はセキュリティ体制を強化し、データ侵害などのセキュリティインシデントのリスクを低減できます。ここでは主要なCWPPソリューションを詳しく紹介した後、クラウドワークロード保護プラットフォームを検討しているユーザーに向けて、選定時のポイントを解説します。
- AWS GuardDuty: AWSユーザー向け
- Check Point CloudGuard: 統合型クラウドワークロード保護に最適
- Illumio Core: 高度なマイクロセグメンテーション機能に最適
- Microsoft Defender for Cloud: Azure連携に最適
- Orca Security: 高度なクラウド設定機能に最適
- Palo Alto Prisma Cloud: DevOps連携とコンテナセキュリティに最適
- SentinelOne Singularity Cloud: 高度な自動化機能に最適
- Sophos Cloud Workload Protection: 使いやすさを重視するユーザーに最適
- Trend Micro Deep Security: ハイブリッドクラウド環境に最適
- VMware Carbon Workload: 仮想化環境に最適
- CWPPソフトウェアの主な機能
- 自社に最適なCWPPソフトウェアの選び方
- まとめ:主要なCWPPソリューション
- 主要なクラウドワークロード保護プラットフォーム(CWPP)の比較
- AWS GuardDuty
- Check Point CloudGuard Workload Protection
- Illumio Core
- Microsoft Defender for Cloud
- Orca Security
- Palo AltoのPrisma Cloud
- SentinelOne Singularity Cloud
- Sophos Cloud Workload Protection
- Trend Micro Deep Security
- VMware Carbon Black Workload
- CWPPツールの主な機能
- 自社に最適なCWPPソフトウェアの選び方
- よくある質問(FAQ)
- 主要なCWPPソリューションの選定方法
- まとめ:主要なCWPPソリューション
主要なクラウドワークロード保護プラットフォーム(CWPP)の比較
以下では、対応プラットフォーム、主な機能、アラート生成、機械学習、無料トライアルの有無、価格など、CWPPソリューションの概要を紹介します。
| CWPP | 対応プラットフォーム | 主な機能 | アラート生成 | 機械学習 | 無料トライアル | 価格 |
|---|---|---|---|---|---|---|
| AWS GuardDuty | AWS | アカウントレベルの脅威検知セキュリティ機能、AWSサービス連携 | あり | あり | あり | 1ギガバイトあたり月額1米ドル |
| CloudGuard Workload Protection | AWS、Azure、GCP、VMware | 脆弱性管理、ネットワークセキュリティ、コンプライアンス管理、脅威インテリジェンス、マルチクラウド環境 | あり | あり | あり | Check Pointは、この製品の価格情報を提供していません。 |
| Illumio Core | AWS、Azure、GCP、VMware | マイクロセグメンテーション、ワークロードの可視化、ポリシー適用、脅威検知 | あり | あり | あり | 1ユニットあたり年間7,080米ドルのサブスクリプション |
| Microsoft Defender for Cloud | Azure、AWS、Google Cloud Platform | 全プラットフォームに対応した統合型CWPPおよびCSPMセキュリティ機能、高度な脅威検知、Azure連携、コンプライアンス監視、脆弱性評価 | あり | あり | あり | サーバー1台あたり月額14.60米ドルから。 |
| Orca Security | AWS、Azure、GCP | クラウド設定機能、脆弱性スキャン、マルウェア検知、データ漏えい防止 | あり | あり | あり | Orcaは、この製品の価格情報を提供していません。 |
| Palo AltoのPrisma Cloud | AWS、Azure、GCP | DevOps連携、コンプライアンス監視、ネットワークセキュリティ、コンテナセキュリティ、データ損失防止 | あり | あり | あり | Business Editionクレジット100単位あたり、年間9,000米ドルから。 |
| SentinelOne Singularity Cloud | AWS、Azure、GCP | 高度な自動化機能、資産検出、脆弱性管理、ランタイム保護、脅威インテリジェンス | あり | あり | あり | VM/Kubernetesワーカーノード1台あたり月額36米ドルから。 |
| Sophos Cloud Workload Protection | AWS、Azure、GCP | 使いやすいインターフェース、マルウェア対策、Webセキュリティ、データ損失防止、行動分析 | あり | あり | あり | Sophos Cloud Workload Protectionは、この製品の価格情報を提供していません。 |
| Trend Micro Deep Security | AWS、Azure、GCP、VMware | 侵入防止、マルウェア対策、ファイル整合性監視、ログ検査、ハイブリッドクラウド環境 | あり | あり | あり | ホスト1台あたり1時間につき0.01米ドル |
| VMware Carbon Black Workload | AWS、VMware | アプリケーション制御、変更管理、デバイス制御、脅威インテリジェンス、仮想化環境のセキュリティ | あり | あり | あり | VMwareは、この製品の価格情報を提供していません。 |
AWS GuardDuty
AWSサービスユーザー向け
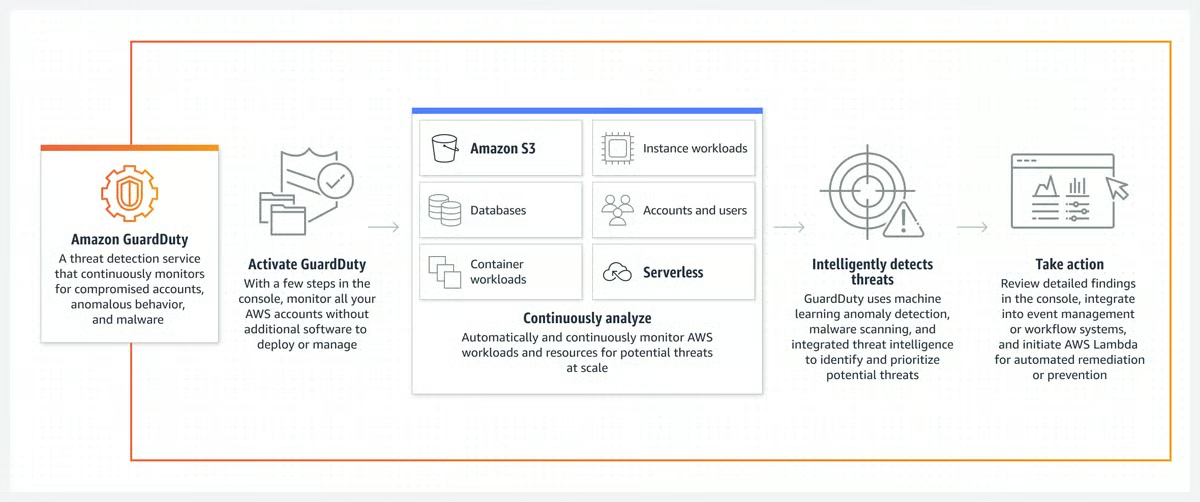
Amazon GuardDutyは、機械学習を使用してAWSサービスへの脅威を検知するクラウドセキュリティソリューションです。Amazon Web Servicesのアカウントとワークロードを継続的に監視し、可視化と緩和に役立つ包括的なセキュリティ検出結果を提供します。
GuardDutyは、機械学習、異常検知、ネットワーク監視、悪意のあるファイルの識別を、AWSおよびサードパーティーの情報源と組み合わせ、AWS上のワークロードとデータの保護を支援します。GuardDutyは、AWS CloudTrailのログ、VPCフローログ、DNSログ、Amazon S3のログ、Amazon EC2のログ、AWS Configなど、さまざまな情報源からデータを収集します。データはほぼリアルタイムで収集されるため、GuardDutyは脅威を迅速に検知できます。その後、収集したデータを機械学習で分析します。GuardDutyは、特定した潜在的な脅威についてアラートを生成します。正当な脅威が存在する場合、ユーザーはアラートを受け取り、調査してセキュリティ上の問題を是正するための措置を講じることができます。
価格
- デフォルトのサービスカバレッジは、1ギガバイトあたり月額1.00米ドルからです。
- 価格は、データソース、リージョン、ワークロードに関連するAWSアクティビティの変化によって異なります。
- AWSでは、さまざまな料金オプションをこちらで算出しています。
機能
- ハードウェアやソフトウェアのインストール・管理が不要で、時間とリソースを節約できるフルマネージドサービスを提供
- 幅広い脅威検知を提供
- 機械学習を使用してデータを分析
- 特定した潜在的な脅威についてアラートを生成
- セキュリティポリシーの更新、パスワードの変更、アカウントの無効化により、ユーザーが問題を是正できる
メリット
- 他のAWSリソースとの連携に最適
- マルウェア、ランサムウェア、データ侵害、サービス拒否攻撃、内部脅威、クラウドの設定ミスなど、幅広い脅威を検知できる
- AWS Management ConsoleまたはAWS Command-Line Interfaceを使用して、ユーザーがGuardDutyのポリシーを簡単に作成・管理できる
- 費用対効果が高く、使用したリソースに対してのみ支払える
デメリット
- すべての脅威を検知できるわけではないため、AWS GuardDutyは他のセキュリティ検知システムと併用する必要がある
- 誤検知が発生する可能性がある
- AWSネイティブ環境のみをサポート
- メールでアラートを送信した後のパッチ適用とマッピングは自動で行われない
[missing image]
Check Point CloudGuard Workload Protection
統合型クラウドワークロード保護に最適
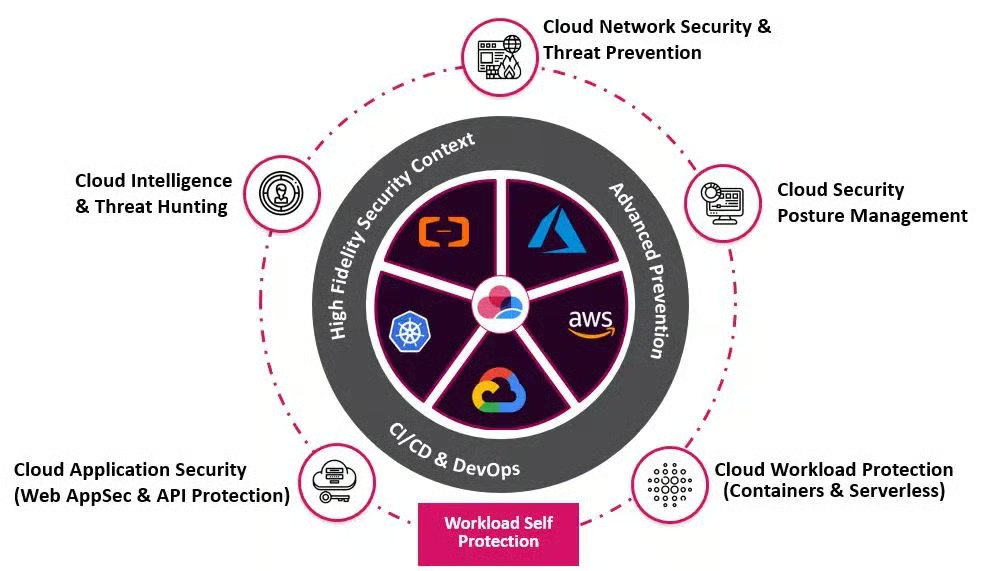
CloudGuardは、Check Pointが提供する、完全に自動化された包括的なクラウドネイティブのワークロードセキュリティソリューションです。開発からランタイムまで、K8sコンテナやサーバーレスオペレーションを含むアプリ、API、マイクロサービス全体で、可視化、コンプライアンス、脅威防止を統合的に実現します。
CloudGuard Workload Protectionは、脆弱性監視、ネットワークセキュリティ、コンプライアンス管理、高度な脅威インテリジェンスも包括的に備えています。多くのクラウドプラットフォームとの互換性に加え、堅牢なセキュリティ機能を備えているため、クラウドワークロードを完全に保護したい企業にとって優れたソリューションです。
価格
- Check Pointは、この製品の価格情報を提供していませんが、カスタム見積もりについてはCheck Pointの営業窓口にお問い合わせください。
機能
- クラウドワークロードを継続的にスキャン・評価して脆弱性と設定ミスを特定し、予防的な修正を可能にする
- 組み込みのコンプライアンステンプレートと自動検査を使用し、セキュリティ上の弱点を監視・修正することで、規制への準拠を支援する
- 既知および未知の脅威を検知・ブロックし、高度な攻撃からクラウドワークロードを保護する
- オートスケーリングをサポート
- ネットワークのセグメンテーションとマイクロセグメンテーションにより、トラフィックフローを制御し、ワークロードレベルでセキュリティ規則を適用する。
メリット
- AWS、Azure、Google Cloud Platform、VMwareなど、複数のクラウドプラットフォームをサポート
- 高度なリアルタイム脅威インテリジェンスと機械学習を活用して脅威を検知・緩和し、マルウェア、ボットネット、ゼロデイ脅威などの複雑な攻撃をブロックすることで、新たな危険に迅速に対応できる
- ネットワークトラフィックと通信パターンを詳細に可視化し、セキュリティとコンプライアンスのニーズに応じてネットワークアクティビティを監視・分析できる
- 他のCheck Pointセキュリティソリューションと最適に統合でき、組織のネットワークインフラ全体で包括的なセキュリティ体制を実現する
- セキュリティチェックの自動化、監査プロセスの効率化、コンプライアンスレポートの提供により、コンプライアンス管理を簡素化する
デメリット
- 導入には、トレーニングや専門リソースに加え、ネットワークセキュリティの概念に関する知識と理解が必要になる場合があり、機能を効果的に活用するまでに習熟期間を要する
- 価格は毎年上昇し、企業にとって高額になる可能性がある
- インターフェースの動作が遅いという報告が一部のユーザーから寄せられている
以下を参照:主要なクラウドアクセスセキュリティブローカー(CASB)ソリューション
Illumio Core
高度なマイクロセグメンテーション機能に最適
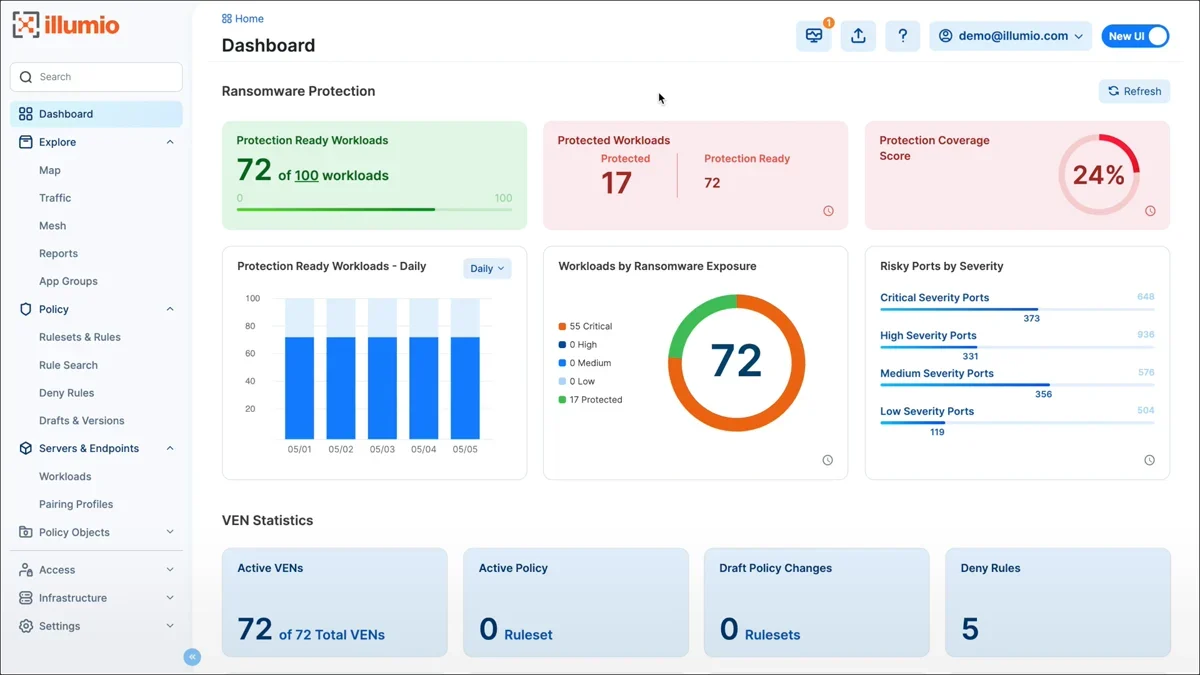
Illumio Coreは、幅広いマイクロセグメンテーション機能、ワークロードの可視化、リアルタイムの脅威検知を備えた、強力なCWPPソリューションです。きめ細かなセキュリティ管理、動的なワークロードへの適応、可視化の簡素化を実現できるため、クラウドワークロードの保護を強化したい企業にとって理想的な選択肢です。習熟期間や一部の統合に関する問題は考慮する必要がありますが、セキュリティの強化と管理の効率化というメリットにより、動的な環境でクラウドワークロードを保護するための価値あるソリューションとなっています。
価格
- Illumio Coreのユニット価格は、保護対象ワークロード50台、ポート25個あたり年間7,080米ドルからです。
- Amazonマーケットプレイスでも価格情報を提供しています。
機能
- マイクロセグメンテーションを実装して、ネットワークトラフィックをきめ細かくセキュリティ制御できる
- ワークロードを可視化できる
- ワークロードの特性に基づいてセキュリティポリシーを設計・実装し、攻撃対象領域を縮小して、脅威の横方向への移動を最小限に抑える
- リアルタイムの脅威検知
- クラウド環境とのシームレスなスケーラビリティにより、インフラの進化に合わせて一貫した保護を維持する
メリット
- クラウドワークロードを包括的に把握でき、可視化を容易にするとともに、効果的なセキュリティ管理を支援する
- ワークロードの変更や移行に応じてセキュリティポリシーを自動的に調整し、人手による再設定なしで継続的な保護を実現する
- Illumio Coreのマイクロセグメンテーション機能により、ネットワークトラフィックをきめ細かく制御できる
デメリット
- Illumio Coreの高度な機能を十分に活用するには、特に複雑なマイクロセグメンテーションの実装を設計する際に、高度なリソースとトレーニングが必要になる場合がある
- シームレスに導入するには、既存のネットワークインフラとの統合に追加の設定と調整が必要になる場合がある
Microsoft Defender for Cloud
Azure連携に最適
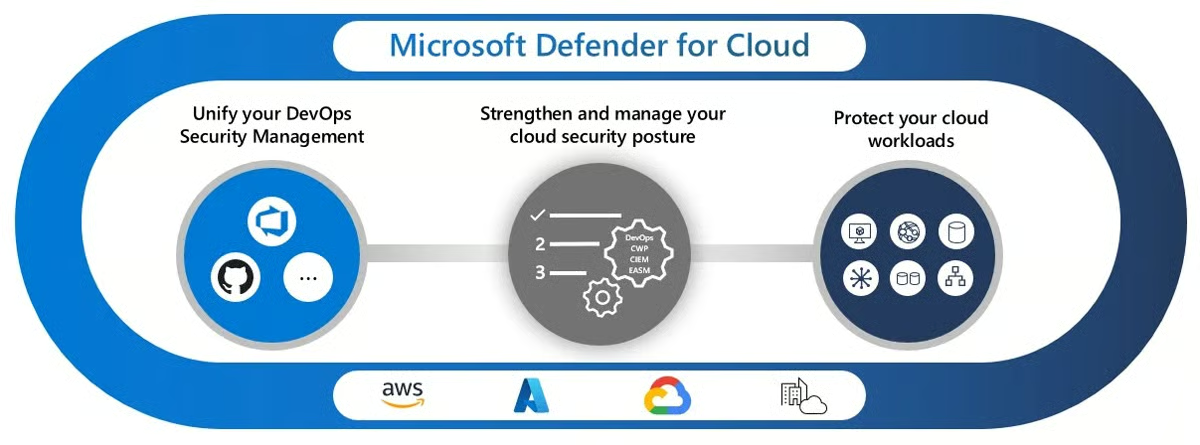
Microsoft Defender for Cloudは、Azureワークロード専用に設計された高度な脅威検知、脆弱性評価、適応型セキュリティ対策を組み合わせています。ネイティブなAzure連携、リアルタイムの脅威インテリジェンス、適応型セキュリティルールを備えているため、Azureエコシステム内で強力なクラウドワークロード保護を求める企業にとって優れたソリューションです。Azureに重点を置いていることや導入の複雑さから追加の検討が必要になる可能性はありますが、Microsoftの経験と統合型セキュリティ機能を活用できるメリットにより、クラウドワークロードを保護する魅力的な選択肢となっています。
価格
- サーバー1台あたり月額14.60米ドルから。Microsoft Azureのさまざまな料金プランについてはこちらをご覧ください。
機能
- 高度な脅威検知
- Azure連携
- コンプライアンス監視
- 脆弱性評価
- 動的なセキュリティ制御
メリット
- ワークロードの動作に基づいてセキュリティポリシーを動的に調整し、誤検知を減らすとともに、正確な脅威対応を可能にする
- さまざまな情報源からログを収集・分析し、詳細な調査、脅威ハンティング、セキュリティイベントに関する実行可能なインサイトを可能にする
- コンプライアンス評価、監査証跡、レポート機能を提供し、業界の規制や基準への準拠を維持する
- 高度な機械学習と行動分析を活用して、悪意のある活動を特定・ブロックする
- クラウドワークロードの脆弱性を継続的にスキャンし、潜在的なセキュリティ上の弱点を明らかにするとともに、修正に向けた推奨事項を提供する
- Azureとシームレスに統合できる
デメリット
- Defender for CloudはAzureワークロードに適していますが、マルチクラウド環境を運用する組織では、Azure以外のプラットフォームをカバーするために追加のセキュリティソリューションが必要になる場合があります
- Defender for Cloudの導入と設定には、特に複雑なクラウドアーキテクチャを持つ組織の場合、慎重な計画と調整が必要になる可能性があります
Orca Security
高度なクラウド設定機能に最適
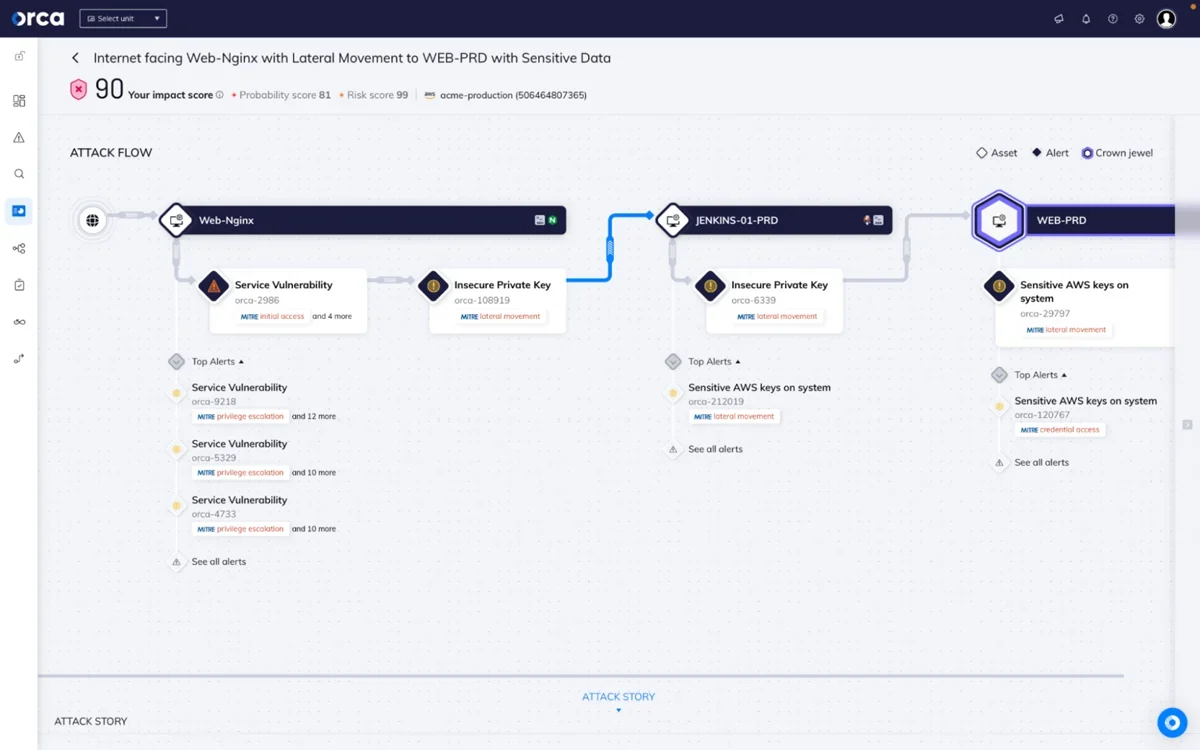
Orca Securityは、複数のクラウドプラットフォーム全体で、優れたクラウド設定セキュリティ、脆弱性管理、包括的な可視化を提供します。深いクラウド可視性、エージェントレスのアプローチ、継続的な監視機能を備えているため、包括的なクラウドワークロード保護を求める企業にとって魅力的な選択肢です。習熟期間が必要で、ネットワークレイヤーの可視性が限定的である一方、セキュリティの強化、脆弱性管理、コンプライアンス監視というメリットにより、クラウドワークロードを効率的に保護する魅力的なソリューションとなっています。
価格
- Orca Securityはこのサービスの価格情報を公開していませんが、カスタム見積もりについてはOrca Securityの営業窓口にお問い合わせください。
機能
- クラウド環境を継続的にチェックし、攻撃者に悪用される可能性のある設定ミス、アクセス制御の問題、その他のセキュリティ上の欠陥を特定する
- クラウドワークロードを徹底的にスキャンして潜在的な欠陥を見つけ、修正に向けた実行可能なインサイトを提供する
- 高度なマルウェア検知技術により、クラウドワークロード内の既知および未知のマルウェア脅威を特定し、プロアクティブな検知と防止を実現する
- 機密データの露出を検知し、潜在的なデータ侵害をリアルタイムで監視・警告することで、データ漏えいの防止を支援する
- 設定を継続的に監視し、コンプライアンスレポートを提供する
メリット
- 資産、設定、脆弱性など、クラウドワークロードを包括的に把握でき、より効果的なセキュリティ管理を可能にする
- エージェントを使用せずに動作するため、クラウド環境とのスムーズな接続を確保しながら、導入の難しさとリソースのオーバーヘッドを軽減する
- 継続的な監視により、セキュリティ脅威をリアルタイムで特定・対応し、潜在的な被害とダウンタイムを最小限に抑える
デメリット
- Orca Securityはエージェントレスソリューションであるため、ワークロードレベルの可視性に重点を置いており、ネットワークベースのセキュリティ技術と比べると、ネットワークレイヤーに関するインサイトは限定的になる可能性があります
- Orca Securityを十分に活用するには、特に複雑なセキュリティポリシーを設定する際に、高度なリソースとトレーニングが必要になる場合があります
以下も参照:2023年版クラウドセキュリティのベストプラクティス13選
Palo AltoのPrisma Cloud
DevOps連携とコンテナセキュリティに最適
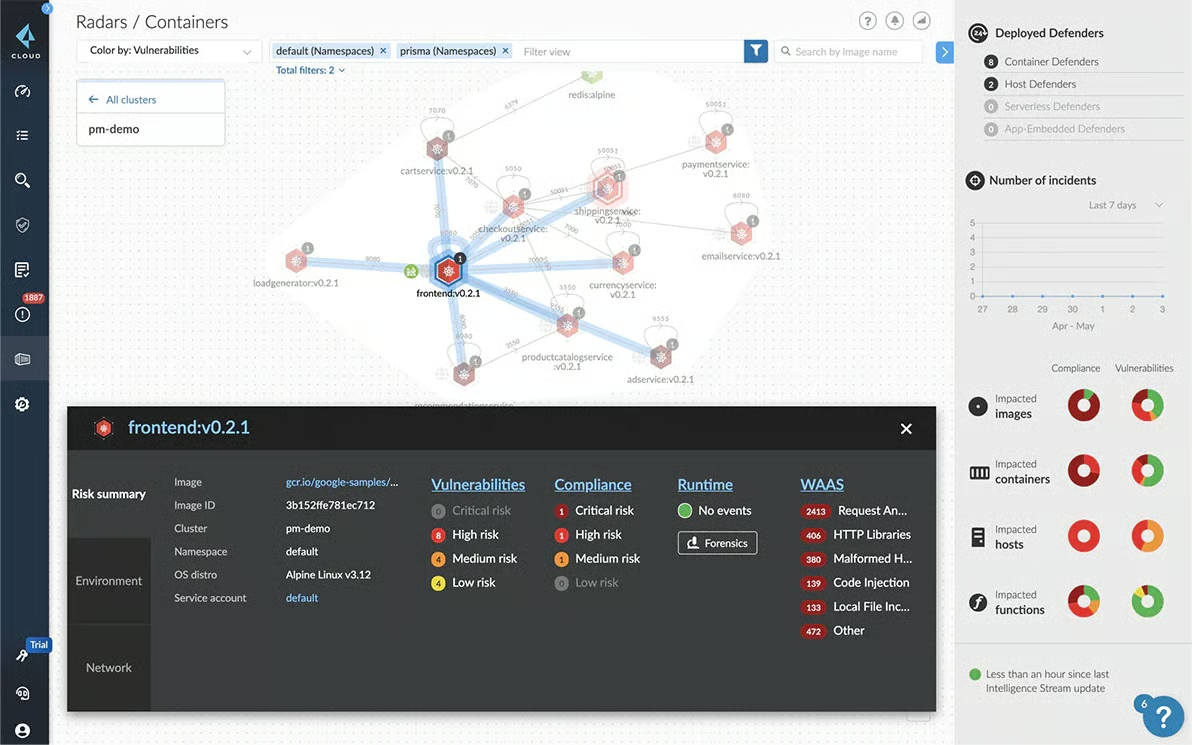
Palo Alto NetworksのPrisma Cloudは、包括的なクラウドセキュリティ、コンテナセキュリティ、コンプライアンス監視、データ損失防止を提供します。強力なDevOps連携、コンテナセキュリティ機能、包括的なクラウド保護を備えているため、優れたクラウドワークロードセキュリティを求める企業にとって有力なソリューションです。小規模な環境ではより複雑になる可能性がありますが、包括的なクラウドセキュリティとコンテナ保護というメリットにより、クラウドワークロードとコンテナ化された環境の両方を保護する魅力的なソリューションとなっています。
価格
- Business Editionクレジット100件あたり、年額9,000米ドルからです。
- Palo AltoのPrisma Cloudの料金ガイドはこちら、またはAWSマーケットプレイスで、詳しい価格情報をご確認ください。
機能
- リアルタイムのコンプライアンスレポートと監視
- ネットワークおよびコンテナセキュリティ
- 脆弱性管理
- データセキュリティとデータ損失防止
- DevOpsパイプライン連携
メリット
- DevOpsパイプラインと連携し、ソフトウェア開発ライフサイクル全体でセキュリティ、脅威検知、コンプライアンスチェックを提供することで、企業がセキュアでコンプライアンスに準拠したアプリを作成できるようにする
- ネットワークセキュリティ、コンテナセキュリティ、脆弱性管理、コンプライアンス監視、データ損失防止を含む、強力なクラウドワークロード保護を提供する
- 企業がクラウドネットワークやコンテナ化された環境全体で攻撃を検知・軽減できるセキュリティ機能を提供する
- リアルタイムのコンプライアンス評価とレポートを提供し、業界標準や法規制への準拠を維持する
- クラウドワークロードとコンテナを継続的にスキャンして脆弱性を検出し、潜在的なセキュリティ上の欠陥を特定するとともに、修正に向けた実行可能なインサイトを提供する
- クラウドワークロード、コンテナ、ストレージリポジトリ内の機密データを監視し、データ漏えいの回避とデータ保護規制の施行を支援する
- ランタイム保護、脆弱性スキャン、コンテナ化されたワークロードの設定管理など、コンテナ化された環境向けの包括的なセキュリティを提供する
デメリット
- 豊富な機能は大規模またはより複雑な環境に適していますが、よりシンプルなインフラを持つ小規模な組織では、導入と運用が難しいと感じる可能性があります
以下を参照:主要なクラウド、コンテナ、データレイク向け脆弱性スキャンツール
SentinelOne Singularity Cloud
高度な自動化機能に最適
SentinelOneのSingularity Cloudは、クラウドVM、コンテナ、Kubernetesクラスターのランタイム検知と対応を簡素化し、可視性、セキュリティ、俊敏性を最大化することに重点を置いています。Singularity Cloudは、AIを活用した戦略、スケーラビリティ、インテリジェントな自動化により、新たなサイバー脅威から保護します。強力な脅威検知、適応型セキュリティ制御、包括的な可視性というメリットを備えているため、クラウドワークロードを適切に保護する魅力的なソリューションです。特に、脅威検知の強化、適応型セキュリティ制御、クラウド環境全体の完全な可視性を備えたAI搭載CWPPソリューションを求める組織に適しています。
価格
- VMまたはKubernetesワーカーノード1台あたり、月額36米ドルからです。
- カスタムプランと料金についてはSentinelOneの営業窓口にお問い合わせください。
機能
- AIを活用した高度な脅威検知
- クラウドワークロードを完全に把握でき、アクティビティ、ネットワーク接続、リソース使用量を監視するとともに、きめ細かなセキュリティ制御を提供する
- ポリシーの適用を自動化し、設定変更を監視するとともに、さまざまな規制要件に対応したコンプライアンスレポートを生成する
- 幅広い自動化機能を備え、より迅速なセキュリティワークフロー、プロアクティブな脅威対応、効果的なリソース配分を可能にする
- 一般的なクラウドプラットフォームやサードパーティ製セキュリティ製品と容易に統合でき、必要に応じて簡単に導入・拡張できる
メリット
- AIを活用したアルゴリズムと行動分析により高度な脅威を検知・対応し、クラウドワークロードをリアルタイムで保護する
- セキュリティポリシーに動的に適応し、規制要件に抵触することなく最適なセキュリティを確保する
- インフラの拡張に応じて効率的で信頼性の高いパフォーマンスを提供し、さまざまなクラウド環境に合わせて拡張できるよう設計されている
デメリット
- Singularity Cloudを十分に活用するには、特に複雑なセキュリティポリシーを設定する際に、高度なリソースとトレーニングが必要になる場合があります
- 既存のクラウドインフラやワークフローとの統合には、特に複雑なクラウドアーキテクチャを持つ組織の場合、慎重な計画と調整が必要になる可能性があります
Sophos Cloud Workload Protection
使いやすいインターフェースに最適
Sophos Cloud Workload Protectionは、使いやすいインターフェース、包括的なセキュリティ機能、統合機能により、あらゆる規模の企業に効率的なクラウドワークロード保護を提供します。高度なカスタマイズの可能性が限られており、統合に関する問題もありますが、管理の簡素化、強力なセキュリティ機能、タイムリーな脅威インテリジェンスというメリットにより、クラウドワークロードを効率的に保護する魅力的な選択肢となっています。
価格
- Sophosはこの製品の価格情報を公開していませんが、カスタム見積もりについてはSophos Cloud Workload Protectionをご確認ください。
機能
- 拡張検知・対応(XDR)機能により、ホスト、コンテナ、エンドポイント、ネットワーク、クラウドサービス全体を可視化できる
- クラウドネイティブな行動分析とエクスプロイトのランタイム検知により、コンテナエスケープ、カーネルエクスプロイト、権限昇格の試みなどの脅威を検知する
- 脅威調査の手順を効率化し、リスクの高いインシデントの検知を優先するとともに、関連イベントを集約する
- Integrated Live Responseにより、ホストを安全なコマンドラインインターフェースに接続してクリーンアップを行う
メリット
- マルウェア対策、ファイアウォール、侵入防止、Webフィルタリングを含む、クラウドワークロードセキュリティの包括的なプラットフォームを提供する
- SophosLabsのグローバルな脅威インテリジェンスを活用し、新たな攻撃に対するプロアクティブな検知と対応を提供する
- 使いやすいインターフェースと一元化された管理パネルを提供し、クラウドワークロードの導入、監視、ポリシー適用を容易にする
- コンプライアンス評価、レポートツール、自動化されたポリシー適用を提供し、業界規制への準拠を支援する
- DevOpsワークフローと統合し、より優れた自動化、迅速なセキュリティ運用、クラウドワークロードに関する可視性の向上を実現する
デメリット
- Sophos Cloud Workload Protectionで利用できるカスタマイズのレベルは、セキュリティ要件が非常に細かい企業の場合、より専門的なCWPPソリューションと比べて限定的になる可能性があります
- Sophos Cloud Workload Protectionは多数のセキュリティ機能を提供しますが、サードパーティ製セキュリティシステムとの統合には、追加の設定と調整が必要になる場合があります
Trend Micro Deep Security
ハイブリッドクラウド環境に最適
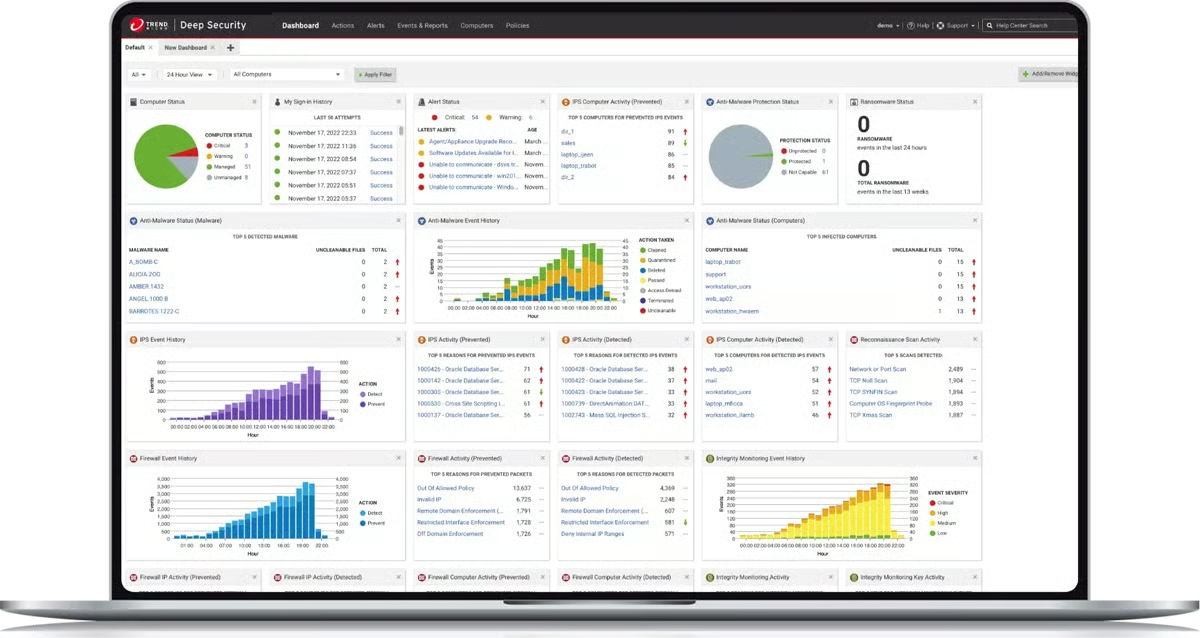
Trend Micro Deep Securityは、拡張されたセキュリティ機能、深い可視性、自動化されたコンプライアンスプロセスにより、クラウドワークロードを保護します。小規模な環境では導入が難しい場合がありますが、堅牢なセキュリティ、リアルタイムの脅威インテリジェンス、自動化されたコンプライアンス管理というメリットにより、クラウドセキュリティの強化を求めるユーザーにとって魅力的な選択肢となっています。
Trend Micro Deep Securityは、プライベートクラウドやパブリッククラウドなど、ハイブリッドクラウド環境全体でワークロードを包括的に保護します。ホストベースの侵入防止、ファイアウォール、マルウェア対策、脆弱性管理などの高度なセキュリティ機能を、多数のクラウド環境にわたって体系的に統合し、一貫した保護とコンプライアンスを確保できます。Trend Micro Deep Securityは、一元化された可視性と管理機能も提供するため、企業は単一のインターフェースからハイブリッドクラウドのワークロードを保護・監視できます。その適応性とハイブリッドクラウドアーキテクチャへの対応により、複数の導入方式を利用する企業に適した選択肢となっています。
価格
- Trend Microはこのサービスの価格情報を公開していませんが、カスタム見積もりについては営業チームにお問い合わせください。
- または、AWSマーケットプレイスでは一部の価格情報が公開されており、マイクロ、スモール、ミディアムの各ユニットタイプでは、ホスト1台・1時間あたり0.01米ドルから利用できます。
機能
- 高度なセキュリティ機能
- さまざまなクラウド環境との統合
- 仮想パッチ
- リアルタイムの脅威検知と対応
- 自動化されたコンプライアンス監視
- 継続的な脆弱性スキャン
- クラウドワークロードのきめ細かな可視性
メリット
- Trend Micro Deep Securityは、幅広い脅威に対する包括的な保護を実現する、総合的なセキュリティ機能を備えている
- Trend Microの大規模な脅威インテリジェンスネットワークを活用し、迅速なアップグレードと新たな脅威に対するプロアクティブな防御を提供する
- コンプライアンス管理手順を自動化し、時間を節約するとともに、コンプライアンスを確保する
- ハイブリッドクラウド環境に適している
デメリット
- 特に複雑なセキュリティポリシーを導入する場合、機能を十分に活用するには高度なリソースとトレーニングが必要になる可能性がある
- 既存のクラウドインフラや運用との統合には、特に複雑なクラウド環境を持つ企業の場合、より多くのリソースとスキルが必要になる可能性がある
VMware Carbon Black Workload
仮想化環境に最適
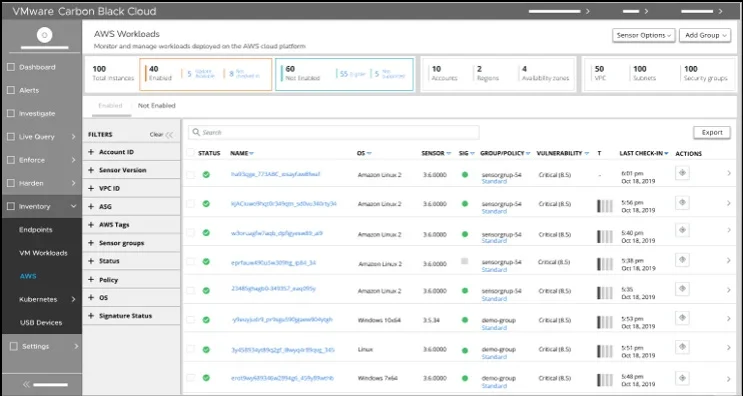
VMware Carbon Black Workloadは、きめ細かなアプリケーション制御、リアルタイムの脅威防止機能、VMwareエコシステムとのシームレスな統合により、ワークロードの保護を求める企業に包括的な保護を提供します。VMware Carbon Black Workloadの拡張性と柔軟性は、動的なリソース割り当てと管理が頻繁に必要となる仮想化環境に適しています。変化する仮想化ワークロードのニーズに対応でき、既存の仮想化インフラにも容易に統合できます。
アプリケーション管理、リアルタイムの攻撃防御、ファイル整合性監視など、Carbon Black Workloadの主要機能は、仮想化環境で強固なセキュリティとアプリケーション制御を求める組織にとって優れた選択肢となります。仮想マシンを包括的に保護すると同時に、仮想化インフラ全体のセキュリティと整合性の確保にも役立ちます。
価格
- VMwareはこの製品の価格情報を公開していませんが、カスタム見積もりについては営業チームにお問い合わせください。
機能
- 仮想化ワークロード、コンテナ、クラウドインスタンスを保護し、重要な資産を脅威や脆弱性から守る
- 高度な行動分析と機械学習を利用して悪意のある活動をリアルタイムで検知・防止し、プロアクティブな脅威軽減を実現する
- ワークロード内の脆弱性を検知して優先順位を付け、企業がより効果的にパッチ適用や修復措置を実施できるようにする
- 継続的な監視、ポリシー適用、レポート機能を提供し、組織が業界法規制に準拠できるよう支援する
- 単一の管理パネルを備え、企業がセキュリティ運用を効率化し、仮想化環境とクラウド環境をより適切に管理できるようにする
メリット
- VMware Carbon Black Workloadは、リソース効率を重視して設計されており、仮想化環境のパフォーマンスへの影響を最小限に抑える
- 基盤となる仮想化技術を活用し、セキュリティ運用を最適化するとともに、拡張可能な保護を提供する
- VMware Carbon Black Workloadは、仮想化ワークロードとクラウドワークロード専用に設計された包括的なセキュリティ保護機能を備え、最新の攻撃に対するより強固な保護を実現する
- 高度な分析と行動分析を使用して攻撃をリアルタイムで検知・防止し、プロアクティブな対応と軽減を可能にする
- VMwareエコシステムの一部として、Carbon Black Workloadは他のVMware製品とシームレスに連携し、合理化された効率的なセキュリティ管理体験を提供する
デメリット
- VMware Carbon Black Workloadの高度な機能を十分に活用するには、初期段階での習熟とトレーニングが必要になる可能性がある
- ユーザーインターフェースが他のCWPPベンダーとは異なるため、他のプラットフォームに慣れたユーザーにはトレーニングが必要になる可能性がある
CWPPツールの主な機能
クラウドワークロード保護プラットフォームには通常、クラウドワークロード、資産、データを保護するためのさまざまな機能が含まれています。主な機能は次のとおりです。
クラウドプラットフォームとの統合
クラウドワークロード全体でシームレスなセキュリティ管理と保護を実現するため、CWPP製品はAWS、Azure、Google Cloudなど複数のクラウドプラットフォームやサービスと統合されます。この接続により、クラウドに導入されたワークロードに対する可視性、管理、セキュリティ制御が向上します。企業はネイティブなクラウドセキュリティサービスやAPIを利用して、包括的なセキュリティを確保し、セキュリティ運用を効率化できます。
インシデント対応と管理
この機能により、セキュリティチームはセキュリティ侵害を検知・軽減し、フォレンジック分析を実施して、調査のための証拠を収集できます。主な機能には、リアルタイムアラート、脅威インテリジェンスとの統合、インシデント管理ワークフローなどがあります。
データセキュリティ
データセキュリティは、あらゆるCWPプラットフォームにおける重要な要素です。データを望ましくないアクセス、窃取、漏えいから保護するには、優れたCWPプラットフォームに暗号化、データ損失防止(DLP)、アクセス制御などの機能が必要です。これらの保護対策により、保存中と転送中のいずれにおいてもデータを常に安全に保ち、データ侵害や不正アクセスのリスクを低減できます。
ワークロードの可視性
効果的なセキュリティ管理には、ワークロードの可視性が不可欠です。CWPPツールは、クラウドで稼働するワークロードを包括的に可視化できる必要があります。これには、ワークロードの設定、ソフトウェアインベントリ、ネットワーク接続、ユーザーアクセス権限に関する情報が含まれます。この可視性により、セキュリティチームは異常、不正な活動、潜在的なセキュリティ脅威を監視・検知し、リスクに可能な限り迅速に対応して軽減する能力を高められます。
自動化
自動化はCWPプラットフォームの重要な要素です。脆弱性スキャンやインシデント対応手順などの反復的なプロセスを自動化してセキュリティチームの時間を削減するとともに、統合されたセキュリティポリシー管理を実現します。自動化により、手作業を減らし、セキュリティ運用を迅速化し、ワークロード全体で一貫したセキュリティを維持できます。また、企業がセキュリティ上の問題に迅速に対応し、強固なセキュリティ態勢を維持することも可能にします。
コンプライアンス
業界標準や規制要件への準拠は、組織にとって重要です。これには、セキュリティとコンプライアンスに関する規制が確実に守られていることを確認するための、セキュリティ設定評価、監査、レポート作成などの機能が含まれます。これにより、セキュリティ対策の監視と適用、コンプライアンスレポートの作成、監査の円滑化が可能になります。
詳しくはクラウドワークロード保護
自社に最適なCWPPソフトウェアの選び方
自社に最適なクラウドワークロード保護プラットフォームソフトウェアを選ぶには、いくつかの要素を慎重に検討する必要があります。これらの要素を入念に確認し、厳密な評価を行うことで、自社のニーズに合致し、クラウドワークロード保護の要件を最もよく満たすCWPP製品を選択できます。
- 自社固有のニーズを特定する。自社の要件を検討し、クラウドワークロードを保護するための固有のニーズを特定します。ワークロードの種類、利用するクラウドプラットフォーム、規制上の要件、セキュリティ上の課題を考慮してください。次の主要な機能が要件に合致しているか確認します。
- クラウドインフラとの互換性を確認します。CWPPソフトウェアが現在または将来利用するクラウドプラットフォームやサービスに対応していることを確認してください。仮想マシン、コンテナ、サーバーレス関数など、利用するワークロードをサポートしているかどうかも確認します。
- 各CWPPソリューションのセキュリティ機能と能力を確認します。ワークロードの可視性、脆弱性管理、侵入検知・防止、データセキュリティ、コンプライアンス管理、インシデント対応などの機能を検討します。セキュリティ要件に基づいて機能に優先順位を付けてください。
- CWPPソフトウェアの拡張性とパフォーマンスを検討します。タスク量に対応でき、企業の成長に合わせて拡張できることを確認してください。業務への影響を最小限に抑えるため、ワークロードのパフォーマンスに与える影響を評価します。
- CWPPソフトウェアのユーザーインターフェースと使いやすさを確認します。使いやすいダッシュボード、詳細なレポート、一元化された管理機能を備えた製品を選びます。ソフトウェアの管理に必要な専門知識のレベルを考慮し、チームのスキルとリソースに合っていることを確認してください。
- CWPPソフトウェアが既存のセキュリティアーキテクチャやテクノロジーとどの程度適切に統合できるかを確認します。SIEMシステム、脅威インテリジェンスフィード、ID・アクセス管理プラットフォームなど、他のソリューションとの統合オプションを確認してください。
- 利用可能なCWPPソリューションを調査・評価する。CWPPソフトウェアのサプライヤーについて幅広く調査し、利用可能な選択肢を分析します。効率的なクラウドセキュリティソリューションを提供してきた実績があり、顧客から高い評価を得ている信頼できるプロバイダーを探してください。
- CWPPソリューションをいくつか候補に絞り、試用する。これにより、管理された環境でソフトウェアの動作をテストし、特定のセキュリティ要件を満たす効果を評価できます。
- CWPPソフトウェアの価格とライセンス体系を検討する。予算に合っているか、提供される機能や価値と比較して価格が妥当かを確認します。サポート料金や保守料金など、追加費用の有無も確認してください。
- ベンダーの評判とカスタマーサービスを調査する。迅速な技術サポート、定期的なアップデート、顧客の成功に対する強いコミットメントを提供するベンダーを選びます。ユーザーレビューや同業者のネットワークも参考になります。ベンダーの財務状況と長期的な継続性も考慮してください。
- より広範なクラウドセキュリティソリューションを検討する。クラウドネイティブアプリケーション保護プラットフォーム(CNAPP)は、次世代のクラウドセキュリティツールとして登場しており、クラウドワークロード保護プラットフォーム(CWPP)、クラウドセキュリティポスチャー管理(CSPM)、クラウドインフラストラクチャ権限管理(CIEM)、Infrastructure-as-Code(IAC)スキャンなど、さまざまなクラウドセキュリティツールや機能を組み合わせています。クラウドワークロード保護を超えるニーズを持つ組織に適しています。
よくある質問(FAQ)
クラウドワークロード保護プラットフォーム(CWPP)とは?
CWPP(クラウドワークロード保護プラットフォーム)は、クラウドワークロードを保護するために特別に設計されたセキュリティシステムです。さまざまな攻撃、脆弱性、不正アクセスからクラウドワークロードを保護するための、包括的なセキュリティ制御と機能を提供します。
クラウドワークロード保護プラットフォームを利用すべき理由は?
CWPPツールは、ワークロードの可視性、脆弱性管理、侵入検知、データセキュリティなどの機能を提供し、脅威、脆弱性、不正アクセスからクラウドワークロードを保護します。CWPPソリューションを利用することで、全体的なセキュリティ態勢を改善し、クラウドプラットフォームやハイブリッド環境全体で一貫したセキュリティを確保できます。
クラウドプロバイダーが組み込みのセキュリティサービスを提供している場合でも、CWPPツールは必要ですか?
簡潔に答えれば、利用すべきです。クラウドプロバイダーはネイティブなセキュリティサービスを提供していますが、CWPPソリューションを利用すれば、特定のワークロードセキュリティ要件に合わせたセキュリティ、カスタマイズ、管理のレイヤーを追加できます。クラウドワークロードのセキュリティ確保、リスクの軽減、重要な資産の保護に対する包括的かつ統合的なアプローチを実現し、総合的なセキュリティ管理を提供します。クラウドセキュリティの問題には、ユーザーがクラウドに接続する方法における設定ミスや脆弱性が関わることが多く、こうしたリスクを制御することがクラウドセキュリティの本質です。
以下も参照:ゼロトラスト:クラウド外でも実装できるのか?
主要なCWPPソリューションの選定方法
セキュリティ機能、拡張性、使いやすさ、統合とサポート、自動化、コンプライアンスに加え、価格、評判、顧客からのフィードバックを考慮し、これらを最適に組み合わせたCWPPを探しました。ベンダーのドキュメント、アナリストレポート、セキュリティデータ、ユーザーレビューなどの情報源を含む複数のデータポイントと製品機能を用いて、CWPPベンダーを分析しました。
まとめ:主要なCWPPソリューション
クラウドセキュリティの共有責任モデルでは、ユーザーは認識している以上にセキュリティに責任を負うことになります。クラウドサービスプロバイダーはサイバーセキュリティにおいて確かな実績を上げていますが、クラウドデータ侵害の主な原因は通常、ユーザーによる設定ミスやミスです。ワークロードの保護と接続を強化することが、クラウドセキュリティを改善する最も迅速な方法です。
次に読む:クラウドセキュリティ企業トップ10