

















infrastructures critiques, les systèmes de contrôle industriel (ICS) et de contrôle et d’acquisition de données (SCADA) sont de plus en plus menacés par des cyberattaques, selon plusieurs alertes récentes d’agences gouvernementales et de chercheurs en sécurité du secteur privé.
Le CERT-UA (Computer Emergency Response Team of Ukraine) a signalé une attaque majeure contre les infrastructures énergétiques ukrainiennes la semaine dernière. Des chercheurs d’ESET et de Microsoft ont collaboré avec le CERT-UA pour analyser les attaques et ont découvert des indices d’une nouvelle variante d’un logiciel malveillant.
Sandworm, le groupe de menace persistante avancée (APT) associé à l’attaque, a tenté de perturber des sous-stations électriques à haute tension, probablement pour déstabiliser des infrastructures énergétiques critiques. Ce groupe soutenu par un État a utilisé une nouvelle version du logiciel malveillant « Industroyer », baptisée « Industroyer2 » (ou « Industroyer reloaded »), qui se concentre sur l’effacement des disques et la destruction des données.
Ils ont écrit des scripts destructeurs avancés en Bash pour effacer les traces de l’attaque et rendre le système irrécupérable. L’objectif ultime était le « déclassement de plusieurs éléments d’infrastructure », selon le CERT-UA.
Alors que l’équipe du CERT a déclaré que « la mise en œuvre du plan malveillant a jusqu’à présent été empêchée », l’incident vient renforcer le niveau d’alerte élevé en vigueur depuis que l’imminence de l’attaque russe contre l’Ukraine est devenue évidente.
Les agences américaines de cybersécurité ont hier encouragé les organisations américaines d’infrastructures critiques à se tenir en alerte face à des menaces similaires contre les systèmes ICS/SCADA et à examiner les mesures d’atténuation recommandées pour prévenir les attaques.
De fait, les tactiques et procédures de Sandworm peuvent être utilisées pour mettre à terre des entreprises énergétiques partout dans le monde, y compris des installations américaines et européennes.
À lire aussi : SANS détaille les mesures de sécurité des infrastructures critiques alors que la Russie et les États-Unis s’échangent des cybermenaces
Dernière attaque de Sandworm contre l’Ukraine
Le groupe APT Sandworm est à l’origine de plusieurs attaques destructrices, notamment contre le réseau électrique ukrainien. Par exemple :
- 2015 : Sandworm a coupé le réseau électrique ukrainien pendant plusieurs heures à l’aide d’un logiciel malveillant appelé « BlackEnergy »
- Fin 2016 : l’Ukraine a accusé les services de sécurité russes de milliers de cyberattaques contre ses infrastructures
- Décembre 2016 : Sandworm a utilisé Industroyer1 pour provoquer une panne de courant qui a suscité une certaine attention à Kyiv, la capitale de l’Ukraine
Industroyer1 a été spécialement conçu pour attaquer les réseaux électriques. ESET a publié en 2017 une analyse complète qui indiquait : « Les auteurs du logiciel malveillant Win32/Industroyer possèdent une connaissance et une compréhension approfondies des systèmes de contrôle industriel et, plus particulièrement, des protocoles industriels utilisés dans les systèmes électriques. »
Des attaques très médiatisées et en plusieurs étapes
Selon ESET, « nous ne savons pas comment les attaquants ont compromis la victime initiale ni comment ils sont passés du réseau informatique au réseau du système de contrôle industriel (ICS) », mais Sandworm est connu pour utiliser LOTL (techniques « living off the land »), des planificateurs de tâches dans les systèmes Unix (tâches cron) et des planificateurs de tâches dans Windows.
De tels mouvements latéraux sont souvent utilisés pour élever les privilèges, par exemple dans Active Directory.
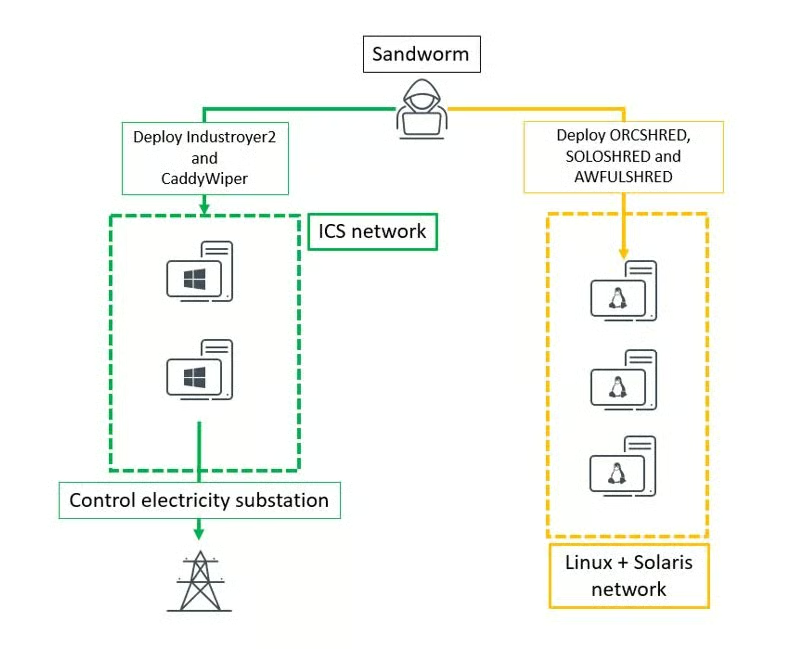
Bien que nous ne connaissions que quelques détails sur le logiciel malveillant et ses capacités, ESET a découvert que Sandworm avait utilisé d’autres familles de logiciels malveillants destructeurs, comme CaddyWiper, ORCSHRED, SOLOSHRED et AWFULSHRED. Cette approche en plusieurs étapes permet de déployer des logiciels malveillants sur différents systèmes d’exploitation tels que Windows, Linux et Solaris :
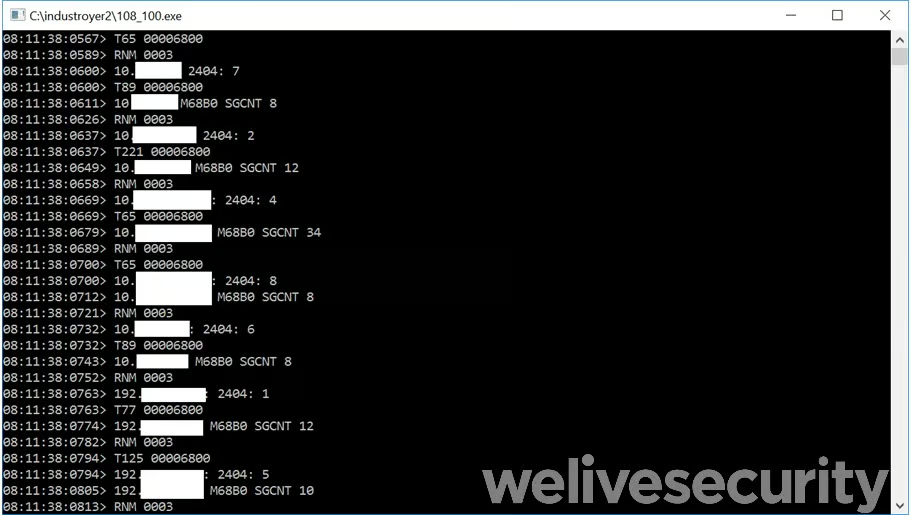
Industroyer2 est un exécutable Windows nommé 108_100.exe qui met en œuvre des protocoles de communication très spécifiques conçus pour les équipements industriels :
À lire aussi : Les 10 meilleurs outils de sécurité pour Active Directory
Les nouvelles capacités d’Industroyer
Les chercheurs qui ont analysé le fichier .exe ont estimé qu’il reposait sur la même base de code que le célèbre Industroyer, d’où le nom d’Industroyer2.
Cependant, le nouveau logiciel malveillant contient des configurations codées en dur dans son corps. D’une part, cela offre davantage de capacités aux pirates. D’autre part, il doit être recompilé pour chaque nouvelle cible, ce qui pourrait ralentir considérablement l’attaque.
Selon ESET, ce n’est toutefois pas un inconvénient majeur, car « la famille de logiciels malveillants Industroyer* n’a été déployée que deux fois ».
Les chercheurs ont interprété les étranges codes d’erreur générés par le fichier .exe à l’invite comme une tentative d’obfuscation destinée à brouiller l’analyse forensique.
Sandworm a utilisé Industroyer2 ainsi que d’autres logiciels malveillants pour Linux/Solaris afin de programmer des tâches et d’exécuter en parallèle des scripts destructeurs à l’aide de commandes sensibles telles que shred. Les pirates ont peut-être eu recours à cette approche pour réduire le temps nécessaire à l’effacement complet des disques, car ces opérations peuvent être longues.
Les chercheurs ont également remarqué qu’Industroyer2 avait été compilé deux semaines avant l’attaque, à 16:10:00 UTC, l’heure correspondant à l’attaque, ce qui montre que les attaquants avaient méticuleusement planifié l’opération.
Les scripts étaient également conçus pour contrôler les systèmes ICS afin d’empêcher toute restauration et, en fin de compte, s’autodétruire.
À lire aussi : Les meilleurs outils et logiciels de criminalistique numérique
Se défendre contre Industroyer et les menaces visant les systèmes ICS
Les défenseurs peuvent examiner l’échantillon disponible sur VirusTotal à la recherche d’IoC (indicateurs de compromission), tandis que le CERT-UA a fourni un rapport détaillé pouvant aider à détecter les preuves.
Plus généralement, les entreprises doivent protéger les infrastructures critiques — et toute infrastructure, en réalité — contre les élévations de privilèges. Il existe pour cela des moyens efficaces, notamment :
- Approche du moindre privilège (« zero trust ») et segmentation réseau
- Tests d’intrusion et évaluations des vulnérabilités réguliers, en particulier pour les environnements Active Directory de grande taille (configurations globales, objets de stratégie de groupe, contrôleurs de domaine, UO, comptes dormants, etc.)
- Surveillance active des terminaux (par exemple, à l’aide d’EDR)
- Politiques robustes de mots de passe et gestion
- Exiger l’authentification à deux facteurs (2FA) ou l’authentification multifacteur (MFA, multi-factor authentication) pour tous les comptes
- Mettre soigneusement sur liste blanche les applications tierces et vérifier les autorisations
- Gestion agressive des correctifs
Les organisations doivent se préparer aux techniques post-exploitation et aux mouvements latéraux. Dans ce cas, les pirates avaient vraisemblablement inclus dans les scripts Bash des listes d’identifiants volés avant l’attaque, ce qui leur a permis d’itérer l’opération sur les réseaux accessibles au moyen de commandes de base telles que ip route ou ifconfig -a.
Ces pirates sophistiqués sont manifestement capables de mener des attaques en plusieurs étapes et très médiatisées, d’effacer des données en parallèle et de générer des vagues de destruction sur différents systèmes d’exploitation et équipements utilisés dans des secteurs stratégiquement importants.
Cependant, cette tentative échouée pourrait aussi encourager quelque peu les défenseurs. Alors que les secteurs critiques tels que l’énergie doivent encore composer avec de mauvaises pratiques et des défenses inadéquates en 2022, la sensibilisation à la sécurité, l’analyse forensique, la surveillance des terminaux, la recherche proactive de menaces, l’émulation des menaces et d’autres techniques défensives portent parfois leurs fruits.
Si l’incident pouvait constituer la première étape d’une campagne perturbatrice de plus grande ampleur contre les infrastructures ukrainiennes, il a montré qu’il reste possible de tirer les leçons des erreurs passées et d’atténuer les attaques à venir, quel que soit le niveau de sophistication de l’adversaire.
À lire ensuite : Les meilleurs outils et logiciels de réponse aux incidents