

















重要インフラ、産業用制御(ICS)および監視制御・データ収集(SCADA)システムは、政府機関や民間のセキュリティ研究者による最近の相次ぐ警告によれば、サイバー攻撃の脅威にますますさらされている。
CERT-UA(ウクライナコンピューター緊急対応チーム)は報告し、先週、ウクライナのエネルギーインフラに対する大規模な攻撃が発生した。ESETとMicrosoftの研究者はCERT-UAと協力して攻撃を分析し、既知のマルウェアの新たな亜種の証拠を発見した。
Sandwormは、高度持続的脅威(APT)グループであり、この攻撃に関与している。同グループは高圧変電所の機能停止を試み、おそらく重要なエネルギーインフラを不安定化させようとした。国家の支援を受けたこのグループは、ディスクの消去とデータ破壊に焦点を当てたマルウェア「Industroyer」の新バージョン「Industroyer2」(または「Industroyer reloaded」)を使用した。
攻撃の痕跡を消去し、システムを復旧不能にするため、Bashで高度な破壊スクリプトを作成した。最終的な目的は「複数のインフラ要素の廃止」だったと、CERT-UAは述べている。
CERTチームは「悪意ある計画の実行は今のところ阻止されている」と宣言したものの、この事件は、ロシアによるウクライナへの差し迫った攻撃が明らかになって以来続いている厳戒態勢に拍車をかけるものとなった。
米国のサイバーセキュリティ機関は昨日、米国の重要インフラ組織に対し、ICS/SCADAシステムを狙う同様の脅威に警戒し、攻撃防止のため推奨される緩和策を見直すよう促した。
実際、Sandwormの戦術や手順は、米国や欧州の施設を含め、世界中のどのエネルギー企業でも操業停止に追い込むために利用できる。
関連記事:ロシアと米国がサイバー脅威を応酬する中、SANSが重要インフラのセキュリティ対策を概説
ウクライナに対するSandwormの最新攻撃
SandwormのAPTグループは、これまでにも破壊的な攻撃を数多く仕掛けており、特にウクライナの電力網を標的としてきた。例えば、次のような攻撃がある。
- 2015年:Sandwormが「BlackEnergy」と呼ばれるマルウェアでウクライナの電力網を数時間にわたり停止
- 2016年末:ウクライナが、国内のインフラに対する数千件のサイバー攻撃についてロシアの治安機関を非難
- 2016年12月:SandwormがIndustroyer1を使用して停電を引き起こし、ウクライナの首都キーウで注目を集める
Industroyer1は、電力網を攻撃するために特化して作られた。ESETは2017年に包括的な分析を公開し、次のように記している。「Win32/Industroyerマルウェアの背後にいる攻撃者は、産業用制御システム、特に電力システムで使用される産業用プロトコルについて、深い知識と理解を持っている」
注目を集めた多段階攻撃
によると、ESET、「攻撃者が最初の被害者に侵入した方法も、ITネットワークから産業用制御システム(ICS)ネットワークへどのように移動したのかも分かっていない」。ただしSandwormは、LOTL(環境寄生型の技術)、Unixシステムのジョブスケジューラー(cronジョブ)、Windowsのタスクスケジューラーを使うことで知られている。
こうしたラテラルムーブメントは、例えばActive Directoryで権限を昇格させるためによく利用される。
マルウェアとその能力について分かっている詳細はまだ少ないが、ESETはSandwormがCaddyWiper、ORCSHRED、SOLOSHRED、AWFULSHREDなど、ほかの破壊的なマルウェアファミリーも使用していたことを突き止めた。この多段階アプローチにより、Windows、Linux、Solarisなど、さまざまなOSにマルウェアを展開できる。
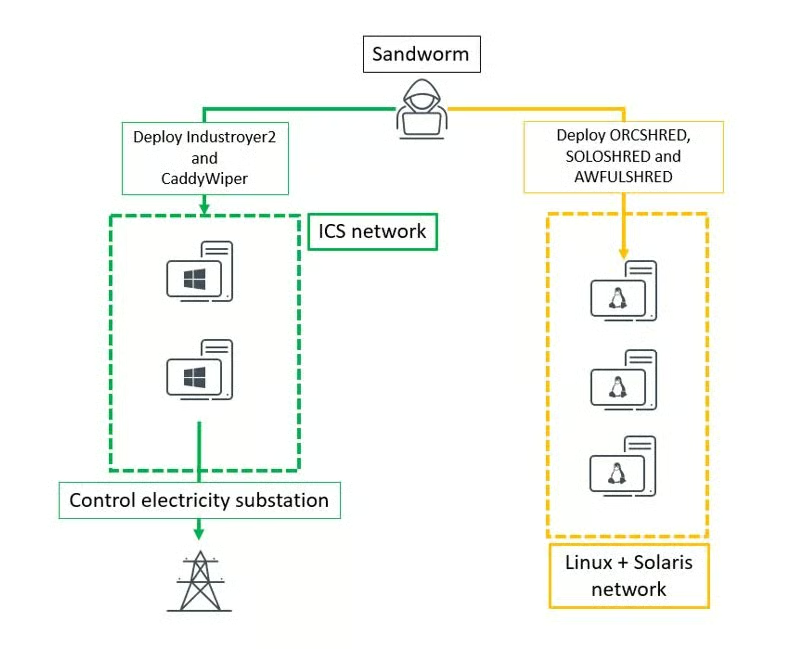
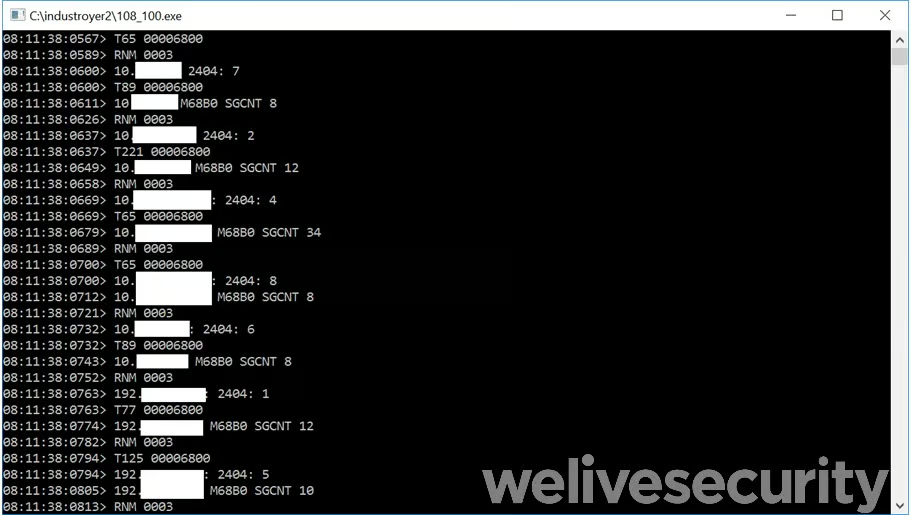
Industroyer2は108_100.exeという名前のWindows実行ファイルで、産業機器向けに設計された非常に特殊な通信プロトコルを実装している。
関連記事:Active Directoryセキュリティツール10選
Industroyerの新たな機能
この.exeファイルを分析した研究者は、悪名高いIndustroyerと同じコードベースだと推定し、Industroyer2と名付けられた。
しかし、新しいマルウェアには本体に設定がハードコードされている。一方では、ハッカーにより多くの機能を与える。他方では、新たな標的ごとに再コンパイルする必要があるため、攻撃が大幅に遅くなる可能性がある。
ただしESETによれば、それは大きな不都合ではない。なぜなら「Industroyer*マルウェアファミリーが展開されたのは、これまでわずか2回だからだ」という。
研究者は、.exeファイルがプロンプトに出力する奇妙なエラーコードについて、フォレンジック分析を妨害するための難読化の試みと解釈した。
SandwormはIndustroyer2と、Linux/Solaris向けのほかのマルウェアを使い、shredのような機密性の高いコマンドでタスクをスケジュールし、破壊スクリプトを並行して実行した。ディスクを完全に消去するには時間がかかる場合があるため、ハッカーはこの方法で所要時間を最小限に抑えようとした可能性がある。
研究者はまた、Industroyer2が攻撃のタイムスタンプである協定世界時16時10分00秒の攻撃の2週間前にコンパイルされていたことにも気づいた。このことから、攻撃者が作戦を綿密に計画していたことが分かる。
スクリプトはICSシステムを制御してロールバックを阻止し、最終的には自ら破壊するようにも設計されていた。
関連記事:デジタル・フォレンジックのツール/ソフトウェア ベスト製品
IndustroyerとICSの脅威から防御する
防御担当者は、VirusTotalで入手できるサンプルを調べてIoC(侵害の痕跡)を確認できる。また、CERT-UAは詳細なレポートを提供しており、証拠の検出に役立てることができる。
より一般的には、企業は重要インフラ、いや、あらゆるインフラを権限昇格から守るべきだ。そのためには、次のような有効な方法がある。
- 最小権限(「ゼロトラスト」)アプローチと適切なネットワークセグメンテーション
- 定期的な侵入テストと脆弱性評価。特に、大規模なActive Directory(グローバル設定、グループポリシーオブジェクト、ドメインコントローラー、OU、休眠アカウントなど)を対象とする
- エンドポイントの継続的な監視(例えばEDRの利用)
- 強固なパスワードポリシーと管理
- すべてのアカウントで2FA(2要素認証)またはMFA(多要素認証)を必須化
- ホワイトリスト登録を行い、サードパーティー製アプリケーションを慎重に扱い、権限を見直す
- 積極的なパッチ管理
組織は、侵害後の攻撃手法やラテラルムーブメントに備える必要がある。このケースでは、ハッカーは攻撃前に入手していた認証情報の一覧をBashスクリプトに含めていたと考えられ、それによりip routeやifconfig -aといった基本コマンドでアクセス可能なネットワーク上で作業を繰り返せた。
こうした高度なハッカーは当然、複数のOSや戦略的に重要な分野で使用される機器にまたがって、データを並行して消去し、破壊の波を生み出す多段階かつ注目度の高い攻撃を実行できる。
しかし、この失敗した試みは防御担当者に何らかの自信を与える可能性もある。エネルギーなどの重要分野が2022年になっても不適切な慣行や不十分な防御に対処しなければならない一方で、セキュリティ意識、フォレンジック分析、エンドポイント監視、脅威ハンティング、脅威エミュレーションなど、ほかの防御技術が功を奏す場合もある。
この事件はウクライナのインフラに対する、より大規模な破壊工作の第一歩となる可能性がある。しかし同時に、敵対者の高度さにかかわらず、過去の過ちから学び、さらなる攻撃を緩和することがなお可能であることも示した。