

















Kritische Infrastruktur, industrielle Steuerungs- (ICS) und Überwachungs-, Steuerungs- und Datenerfassungssysteme (SCADA) sind laut mehreren aktuellen Warnungen von Regierungsbehörden und privaten Sicherheitsforschern zunehmend durch Cyberangriffe bedroht.
CERT-UA (Computer Emergency Response Team of Ukraine) meldete einen schweren Angriff auf die ukrainische Energieinfrastruktur in der vergangenen Woche. Forscher von ESET und Microsoft arbeiteten mit CERT-UA zusammen, um die Angriffe zu analysieren, und entdeckten Hinweise auf eine neue Variante einer bekannten Malware.
Sandworm, die mit dem Angriff verbundene Advanced-Persistent-Threat-(APT)-Gruppe, versuchte, elektrische Hochspannungs-Umspannwerke außer Betrieb zu setzen, vermutlich um kritische Energieinfrastrukturen zu destabilisieren. Die staatlich unterstützte Gruppe verwendete eine neue Version der Malware „Industroyer“ namens „Industroyer2“ (oder „Industroyer reloaded“), die auf das Löschen von Festplatten und die Zerstörung von Daten ausgerichtet ist.
Sie schrieb fortschrittliche Destruktor-Skripte in Bash, um Spuren des Angriffs zu beseitigen und das System unwiederherstellbar zu machen. Das letztendliche Ziel war laut CERT-UA die „Stilllegung mehrerer Infrastrukturelemente“.
Obwohl das CERT-Team erklärte, dass „die Umsetzung des bösartigen Plans bislang verhindert werden konnte“, trägt der Vorfall zu dem erhöhten Alarmzustand bei, der besteht, seit Russlands bevorstehender Angriff auf die Ukraine absehbar wurde.
US-amerikanische Cybersicherheitsbehörden forderten gestern Organisationen der kritischen Infrastruktur in den USA auf, angesichts ähnlicher Bedrohungen für ICS-/SCADA-Systeme wachsam zu sein und empfohlene Gegenmaßnahmen zur Verhinderung von Angriffen zu prüfen.
Die Taktiken und Vorgehensweisen von Sandworm können tatsächlich dazu eingesetzt werden, Energieunternehmen überall auf der Welt lahmzulegen – auch Einrichtungen in den USA und Europa.
Lesen Sie auch: SANS beschreibt Schritte zum Schutz kritischer Infrastrukturen angesichts des Cyberkonflikts zwischen Russland und den USA
Der jüngste Sandworm-Angriff auf die Ukraine
Die APT-Gruppe Sandworm war für zahlreiche destruktive Angriffe verantwortlich, insbesondere auf das ukrainische Stromnetz. Zum Beispiel:
- 2015: Sandworm legte mit einer Malware namens „BlackEnergy“ mehrere Stunden lang das Stromnetz in der Ukraine lahm
- Ende 2016: Die Ukraine machte russische Sicherheitsdienste für Tausende Cyberangriffe auf ihre Infrastruktur verantwortlich
- Dezember 2016: Sandworm nutzte Industroyer1 für einen Stromausfall, der in Kiew, der Hauptstadt der Ukraine, einiges Aufsehen erregte
Industroyer1 wurde speziell für Angriffe auf Stromnetze entwickelt. ESET veröffentlichte 2017 eine vollständige Analyse, in der es hieß: „Die Verantwortlichen hinter der Win32-/Industroyer-Malware verfügen über umfassende Kenntnisse und ein tiefes Verständnis industrieller Steuerungssysteme und insbesondere der in Stromversorgungssystemen verwendeten Industrieprotokolle.“
Angriffe mit hoher Außenwirkung und mehreren Phasen
Laut ESET „wissen wir weder, wie die Angreifer das ursprüngliche Opfer kompromittierten, noch wie sie vom IT-Netzwerk zum Netzwerk des industriellen Steuerungssystems (ICS) gelangten“, doch Sandworm ist für die Verwendung von LOTL (Living-off-the-Land-Techniken), Auftragsplanern in Unix-Systemen (Cron-Jobs) und Aufgabenplanern in Windows bekannt.
Solche lateralen Bewegungen werden häufig zur Ausweitung von Berechtigungen eingesetzt, beispielsweise in Active Directory.
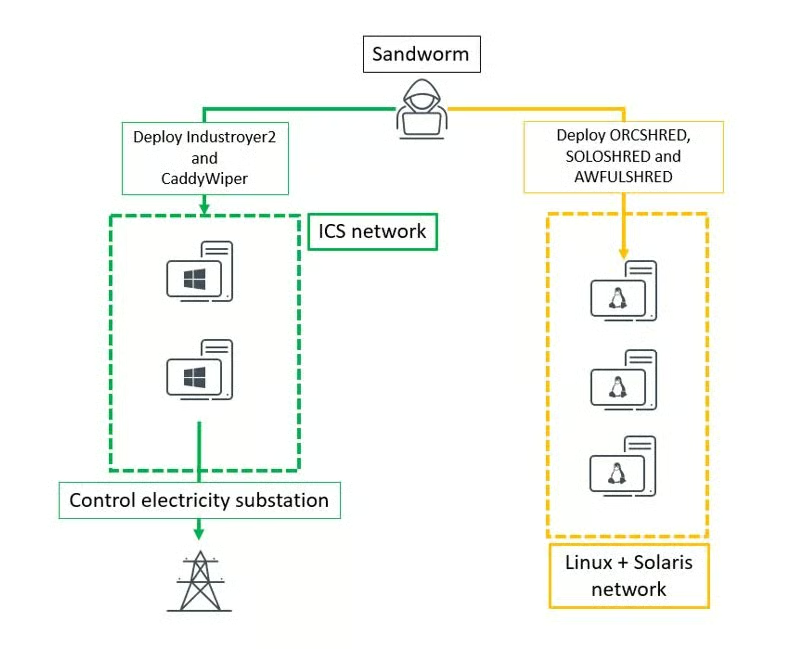
Obwohl wir nur wenige Details über die Malware und ihre Fähigkeiten kennen, entdeckte ESET, dass Sandworm weitere destruktive Malware-Familien wie CaddyWiper, ORCSHRED, SOLOSHRED und AWFULSHRED verwendete. Dieser mehrstufige Ansatz ermöglicht die Verteilung von Malware auf verschiedene Betriebssysteme wie Windows, Linux und Solaris:
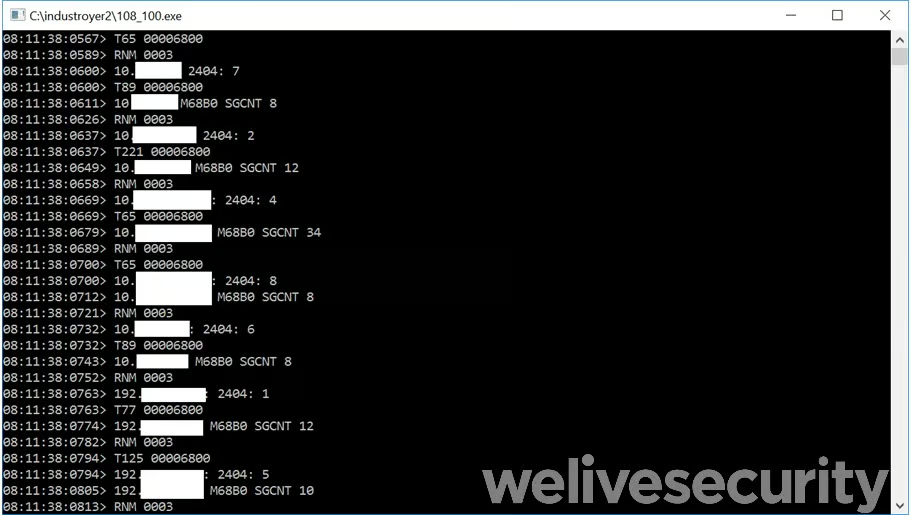
Industroyer2 ist eine Windows-ausführbare Datei namens 108_100.exe, die sehr spezifische Kommunikationsprotokolle für Industrieanlagen implementiert:
Lesen Sie auch: Die 10 besten Active-Directory-Sicherheitstools
Die neuen Fähigkeiten von Industroyer
Die Forscher, die die .exe-Datei analysierten, schätzten, dass sie auf derselben Codebasis wie der berüchtigte Industroyer beruht – daher der Name Industroyer2.
Die neue Malware enthält jedoch fest im Code hinterlegte Konfigurationen. Einerseits verleiht dies den Hackern mehr Fähigkeiten. Andererseits muss sie für jedes neue Ziel neu kompiliert werden, was den Angriff erheblich verlangsamen könnte.
Laut ESET stellt dies jedoch keine wesentliche Unannehmlichkeit dar, da „die Industroyer*-Malware-Familie erst zweimal eingesetzt wurde“.
Die Forscher interpretieren die ungewöhnlichen Fehlercodes, die die .exe-Datei an der Eingabeaufforderung erzeugt, als Versuch, die forensische Analyse zu verschleiern.
Sandworm nutzte Industroyer2 und weitere Linux-/Solaris-Malware, um Aufgaben zu planen und Destruktor-Skripte parallel auszuführen, wobei sensible Befehle wie shred zum Einsatz kamen. Die Hacker könnten diesen Ansatz verwendet haben, um die für das vollständige Löschen von Festplatten erforderliche Zeit zu minimieren, da solche Vorgänge eine Weile dauern können.
Die Forscher stellten außerdem fest, dass Industroyer2 zwei Wochen vor dem Angriff um 16:10:00 UTC kompiliert wurde – dem Zeitstempel des Angriffs. Die Angreifer hatten die Operation also akribisch geplant.
Die Skripte waren außerdem so konzipiert, dass sie ICS-Systeme steuern konnten, um jegliches Zurückrollen zu verhindern und sich letztlich selbst zu zerstören.
Lesen Sie auch: Die besten Tools und Programme für digitale Forensik
Schutz vor Industroyer und ICS-Bedrohungen
Verantwortliche können das auf VirusTotal verfügbare Sample auf IoCs (Indicators of Compromise, Kompromittierungsindikatoren) untersuchen. CERT-UA stellte einen detaillierten Bericht bereit, der bei der Erkennung von Beweismitteln helfen kann.
Generell sollten Unternehmen kritische Infrastrukturen – und eigentlich jede Infrastruktur – vor der Ausweitung von Berechtigungen schützen. Dafür gibt es wirksame Möglichkeiten, etwa:
- Ansatz der geringsten Privilegien („Zero Trust“) und angemessene Netzwerksegmentierung
- Regelmäßige Penetrationstests und Schwachstellenbewertungen, insbesondere bei umfangreichen Active-Directory-Umgebungen (globale Konfigurationen, Gruppenrichtlinienobjekte, Domänencontroller, OUs, inaktive Konten usw.)
- Aktive Endpunktüberwachung (z. B. mit EDR)
- Strenge Passwortrichtlinien und -verwaltung
- 2FA (Zwei-Faktor-Authentifizierung) oder MFA (Multi-Faktor-Authentifizierung) für alle Konten vorschreiben
- Whitelisting von Drittanbieteranwendungen mit Bedacht und Überprüfung der Berechtigungen
- Konsequentes Patch-Management
Organisationen sollten sich auf Techniken nach der Kompromittierung und laterale Bewegungen vorbereiten. In diesem Fall haben die Hacker vermutlich Listen gestohlener Zugangsdaten, über die sie bereits vor dem Angriff verfügten, in die Bash-Skripte aufgenommen. Dadurch konnten sie die Operation über Netzwerke hinweg wiederholen, die über grundlegende Befehle wie ip route oder ifconfig -a erreichbar waren.
Diese hochentwickelten Hacker können offensichtlich mehrstufige Angriffe mit hoher Außenwirkung durchführen, Daten parallel löschen und Wellen der Zerstörung über verschiedene Betriebssysteme und Geräte hinweg auslösen, die in strategisch wichtigen Sektoren eingesetzt werden.
Dieser gescheiterte Versuch könnte die Verteidiger jedoch auch in gewisser Weise ermutigen. Während kritische Sektoren wie die Energiebranche im Jahr 2022 weiterhin mit schlechten Praktiken und unzureichenden Schutzmaßnahmen zu kämpfen haben, werden Sicherheitsbewusstsein, forensische Analysen, Endpunktüberwachung, Threat Hunting, Bedrohungssimulationen und andere Abwehrtechniken manchmal belohnt.
Der Vorfall könnte zwar der erste Schritt einer weitaus größeren Störkampagne gegen ukrainische Infrastrukturen sein, doch er hat gezeigt, dass es weiterhin möglich ist, aus früheren Fehlern zu lernen und weitere Angriffe einzudämmen – unabhängig vom Grad der Raffinesse eines Gegners.
Lesen Sie als Nächstes: Die besten Tools und Programme für die Reaktion auf Sicherheitsvorfälle