

















Les systèmes de contrôle industriel (ICS) constituent l'épine dorsale des infrastructures critiques et assurent les opérations essentielles dans les secteurs de l'énergie, de l'industrie manufacturière, du traitement de l'eau et des transports. Ces systèmes garantissent le fonctionnement fluide des processus qui permettent aux industries de fonctionner efficacement et sans interruption. Toutefois, à mesure que les ICS s'intègrent davantage aux réseaux numériques, leur vulnérabilité face aux cybermenaces augmente, ce qui rend indispensables des mesures de sécurité robustes pour protéger ces opérations essentielles.
Vos systèmes de contrôle industriel sont-ils suffisamment sécurisés ? À mesure que les pirates informatiques gagnent en sophistication, il est plus important que jamais de comprendre les risques et de savoir comment les atténuer. Examinons ce que recouvre la cybersécurité des ICS, pourquoi elle est essentielle et quelles sont les bonnes pratiques pour sécuriser vos systèmes face à des cybermenaces toujours plus fréquentes.
- Qu'est-ce qu'un système de contrôle industriel (ICS) ?
- Pourquoi la cybersécurité est-elle importante dans un système de contrôle industriel (ICS) ?
- Comment fonctionne la sécurité des ICS ?
- Les 10 principales menaces qui pèsent sur les ICS
- Comment protéger un ICS contre les cyberattaques ?
- Bonnes pratiques de sécurité des ICS
- Tendances émergentes en matière de sécurité des ICS
- En résumé : sécuriser les systèmes de contrôle industriel
Qu'est-ce qu'un système de contrôle industriel (ICS) ?
Un système de contrôle industriel (ICS) désigne un vaste ensemble de systèmes de contrôle et d'instruments associés utilisés pour piloter les processus industriels. Ces systèmes sont indispensables au bon fonctionnement de secteurs tels que l'industrie manufacturière, la production d'électricité, le pétrole et le gaz, la gestion de l'eau, et bien d'autres. Un ICS se compose de systèmes matériels et logiciels qui surveillent et contrôlent les équipements et les processus industriels.
Les ICS vont des systèmes entièrement automatisés aux opérations manuelles, avec des degrés variables de contrôle et de complexité. Ces systèmes peuvent être simples, comme la gestion d'une seule machine, ou complexes, comme la supervision d'une usine de production entière. Les ICS intègrent plusieurs technologies afin d'assurer la continuité et l'efficacité des opérations industrielles.
Quels sont les principaux composants d'un ICS ?
Les systèmes de contrôle industriel (ICS) sont essentiels à l'automatisation et au contrôle des processus industriels. Ils garantissent l'efficacité, la sécurité et la fiabilité des opérations industrielles. Les principaux composants d'un ICS sont les suivants :
Systèmes de contrôle et d'acquisition de données (SCADA)
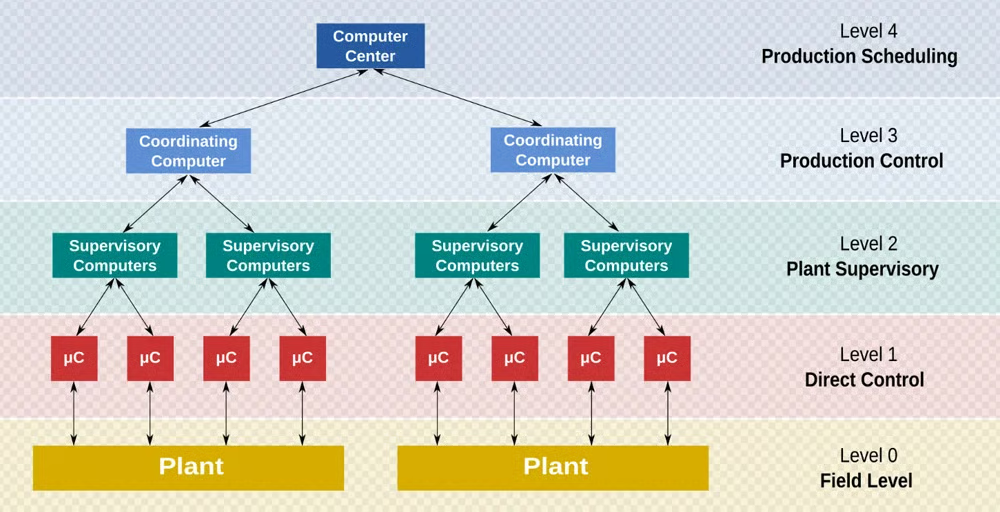
Les systèmes SCADA recueillent en temps réel les données provenant des capteurs et des systèmes de contrôle. Ils fournissent une interface permettant aux opérateurs de surveiller et de contrôler les processus à distance. Les systèmes SCADA permettent également d'enregistrer les données et d'analyser les tendances afin d'améliorer la prise de décision.
Automates programmables industriels (API)
Les API sont des ordinateurs industriels spécialisés utilisés pour automatiser les machines et les processus. Ils interprètent les signaux d'entrée des capteurs et prennent des décisions selon une logique programmée, en contrôlant les actionneurs et autres dispositifs afin d'obtenir les résultats souhaités.
Systèmes de contrôle distribué (DCS)
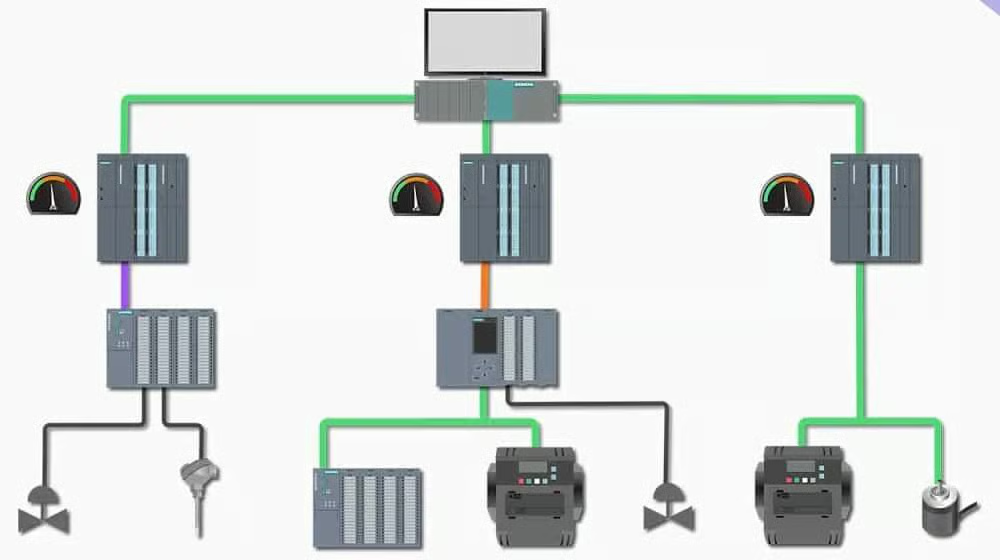
Un DCS est utilisé pour les opérations industrielles vastes et complexes, comme celles des centrales électriques et des raffineries. Il répartit les fonctions de contrôle entre plusieurs contrôleurs, réduisant ainsi le risque de point de défaillance unique. Le DCS intègre des composants matériels et logiciels pour le contrôle et la supervision des processus.
Interface homme-machine (IHM)
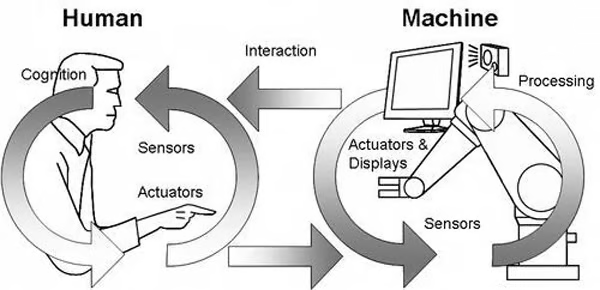
L'IHM est l'interface par laquelle les opérateurs interagissent avec le système de contrôle. Elle fournit des représentations graphiques des processus et des équipements, permettant aux opérateurs de contrôler les machines, de consulter l'état du système et de surveiller les alarmes en temps réel.
Capteurs et actionneurs
- Capteurs : Ces dispositifs recueillent des données dans l'environnement physique, comme la température, la pression et le débit. Les capteurs transmettent ces données aux API ou au DCS, permettant au système de prendre des décisions de contrôle.
- Actionneurs : Les actionneurs convertissent les signaux de contrôle en actions physiques, comme l'ouverture d'une vanne ou le réglage de la vitesse d'un moteur. Ils exécutent les commandes émises par le système de contrôle.
Unités terminales distantes (RTU)
Les RTU sont des dispositifs de terrain qui communiquent avec les capteurs et les actionneurs installés dans des sites distants. Elles communiquent avec le système de contrôle central, permettant de recueillir des données et de contrôler les équipements à distance sur de longues distances.
Réseaux industriels
Les réseaux de communication sont essentiels pour relier tous les composants d'un ICS. Ils permettent l'échange de données entre les API, les RTU, les systèmes SCADA et les IHM. Les réseaux industriels comprennent des technologies filaires et sans fil telles qu'Ethernet, Modbus et Profibus.
Solutions de sécurité
Les systèmes ICS sont vulnérables aux cyberattaques. Les solutions de sécurité, notamment les pare-feu, les systèmes de détection des intrusions et les protocoles de chiffrement, sont donc essentielles pour protéger ces infrastructures critiques contre les accès non autorisés et les activités malveillantes.
Salle de contrôle et postes de travail des opérateurs
Il s'agit des espaces physiques où les opérateurs surveillent et contrôlent les processus industriels. Les postes de travail donnent accès à l'IHM, au système SCADA et aux autres composants du système, offrant un point central pour gérer l'ensemble de l'exploitation industrielle.
Ces composants essentiels fonctionnent ensemble pour assurer un contrôle fiable et automatisé des processus industriels, garantissant la sécurité, l'efficacité et la productivité.
Normes applicables aux systèmes de contrôle industriel (ICS)
Garantir la sécurité et la fiabilité des systèmes de contrôle industriel passe par le respect de normes sectorielles conçues pour préserver la sécurité et les fonctionnalités. Plusieurs normes clés relatives aux ICS visent à protéger ces systèmes critiques contre les cybermenaces :
- IEC 62443 : Élaborée par la Commission électrotechnique internationale (IEC), cette norme définit des mesures de sécurité pour les systèmes d'automatisation et de contrôle.
- NIST SP 800-82 : Les recommandations du National Institute of Standards and Technology (NIST) consacrées à la sécurisation des environnements ICS.
- ISO/IEC 27001 : Une norme internationale relative à la gestion de la sécurité de l'information, y compris dans les environnements industriels.
Ces normes fournissent des cadres permettant de garantir la sécurité tout au long du cycle de vie d'un ICS, de la conception à l'exploitation, en passant par la maintenance et la mise hors service.
Pourquoi la cybersécurité est-elle importante dans un système de contrôle industriel (ICS) ?
Le risque de cyberattaques augmente à mesure que les systèmes de contrôle industriel deviennent plus interconnectés par l'intermédiaire de l'Internet des objets (IoT) et de systèmes basés sur le cloud. La cybersécurité des systèmes de contrôle industriel est essentielle pour empêcher les accès non autorisés, la manipulation des données et la perturbation des systèmes.
L'attaque par rançongiciel contre Colonial Pipeline en 2021 illustre récemment cette importance. Cette attaque contre un ICS a perturbé l'acheminement du carburant dans l'est des États-Unis, entraînant des pénuries et des pertes financières. La compromission résultait d'une vulnérabilité informatique au sein du réseau ICS, que les pirates ont exploitée pour prendre le système en otage contre rançon.
Les conséquences des cyberattaques contre les ICS sont considérables, allant des catastrophes environnementales à l'arrêt des chaînes de production. Compte tenu de leur impact potentiel, la cybersécurité des ICS est primordiale pour les secteurs industriels.
Comment fonctionne la sécurité des ICS ?
La cybersécurité des ICS consiste à protéger les communications et les flux de données entre les composants des ICS, à empêcher les accès non autorisés et à garantir l'intégrité et la disponibilité des infrastructures critiques. Elle repose sur plusieurs niveaux de mesures de sécurité, notamment :
- Segmentation du réseau : Isoler les systèmes de contrôle critiques des réseaux de l'entreprise et des réseaux externes.
- Systèmes de détection et de prévention des intrusions (IDPS) : Surveiller le trafic réseau à la recherche d'activités suspectes.
- Contrôle d'accès basé sur les rôles (RBAC) : Restreindre l'accès aux systèmes en fonction des rôles et des responsabilités des utilisateurs.
- Chiffrement et protocoles de communication sécurisés : Protéger les données en transit entre les composants des ICS.
- Gestion des correctifs : Maintenir les logiciels et les micrologiciels à jour afin de corriger les failles de sécurité.
Associés à une surveillance continue et à une planification de la réponse aux incidents, ces mécanismes constituent le socle des stratégies de cybersécurité des systèmes de contrôle industriel.
Les 10 principales menaces qui pèsent sur les ICS
Les systèmes de contrôle industriel (ICS) sont confrontés à un paysage de cybermenaces en constante évolution, dont beaucoup peuvent avoir de graves conséquences sur la sécurité, la fiabilité et la sûreté des opérations. Ces menaces exploitent les vulnérabilités technologiques et humaines, ce qui rend essentiel pour les organisations de rester vigilantes et proactives. Voici quelques-unes des menaces les plus importantes auxquelles les environnements ICS sont confrontés aujourd'hui :
Logiciels malveillants et rançongiciels
Les attaques par logiciels malveillants et rançongiciels ciblent spécifiquement les ICS pour perturber les opérations industrielles, chiffrer des données critiques ou causer des dommages étendus au système. Les rançongiciels peuvent paralyser les fonctions essentielles jusqu'au paiement d'une rançon, tandis que les logiciels malveillants peuvent entraîner une prise de contrôle ou une surveillance non autorisée du système.
Impact : Perturbation des processus critiques, pertes financières et risques potentiels pour la sécurité dans des secteurs comme l'énergie, l'industrie manufacturière et les transports.
Attaques par hameçonnage
Les campagnes d'hameçonnage exploitent l'erreur humaine en incitant les employés ou les prestataires à cliquer sur des liens ou des pièces jointes malveillants. Ces attaques peuvent permettre aux assaillants d'accéder aux réseaux ICS au moyen d'identifiants compromis ou d'appareils infectés.
Impact : Accès non autorisé au réseau, vol de données ou propagation de logiciels malveillants au sein de l'infrastructure ICS.
Menaces persistantes avancées (APT)
Les APT sont des attaques sophistiquées et de longue durée conçues pour infiltrer les réseaux ICS et rester indétectées pendant de longues périodes. Ces attaquants cherchent souvent à recueillir des informations sensibles, à manipuler les opérations du système ou à saboter l'infrastructure en obtenant un accès approfondi aux systèmes critiques.
Impact : Vol massif de données, espionnage ou perturbation importante des opérations lorsque les attaquants finissent par activer leurs objectifs malveillants.
Menaces internes
Les employés, prestataires ou fournisseurs disposant d'un accès légitime aux systèmes ICS peuvent constituer un risque sérieux pour la sécurité s'ils utilisent cet accès à mauvais escient, volontairement ou non. Les menaces internes sont particulièrement dangereuses, car elles contournent déjà nombre des barrières de sécurité traditionnelles.
Impact : Sabotage, vol d'informations exclusives ou erreurs involontaires entraînant des vulnérabilités du système.
Attaques par déni de service (DoS)
Les attaques par déni de service visent à submerger les réseaux ou les appareils ICS avec un trafic excessif, rendant le système inutilisable. Elles peuvent interrompre les processus industriels, perturber les communications ou mettre complètement les systèmes hors ligne.
Impact : Indisponibilité des infrastructures critiques, perte de contrôle des processus industriels et dommages potentiels aux équipements.
Attaques de la chaîne d'approvisionnement
Les attaques de la chaîne d'approvisionnement ciblent les fournisseurs et prestataires tiers qui interagissent avec les environnements ICS. En compromettant ces entités externes, les attaquants peuvent accéder indirectement aux réseaux ICS et contourner les contrôles de sécurité traditionnels.
Impact : Exposition généralisée aux vulnérabilités, susceptible d'affecter plusieurs organisations dépendant des mêmes fournisseurs ou prestataires.
Vulnérabilités liées aux accès à distance
Les systèmes ICS nécessitent souvent un accès à distance pour la supervision et la maintenance, mais les attaquants peuvent exploiter des méthodes d'authentification faibles ou des points d'accès distants non sécurisés. Ces vulnérabilités peuvent permettre à des personnes non autorisées de contrôler à distance des processus industriels critiques.
Impact : La manipulation non autorisée du système entraîne des perturbations opérationnelles ou des risques pour la sécurité.
Manipulation des micrologiciels
Les attaquants peuvent manipuler les micrologiciels des composants ICS, comme les contrôleurs et les capteurs, en y insérant du code malveillant afin de compromettre les opérations. La manipulation des micrologiciels est particulièrement dangereuse, car elle reste souvent indétectée jusqu'à ce que des dommages importants surviennent.
Impact : Sabotage des fonctionnalités du système, contrôle non autorisé des appareils et défaillances potentiellement catastrophiques des opérations industrielles.
Chiffrement faible
Un chiffrement insuffisant, voire totalement absent, dans les communications entre les composants ICS peut permettre aux attaquants d'intercepter des informations sensibles, comme des commandes de contrôle ou des données opérationnelles. Cela peut entraîner des actions non autorisées au sein du système.
Impact : Interception de données, manipulation des commandes du système ou contrôle non autorisé du système.
Vulnérabilités zero-day
Les vulnérabilités zero-day désignent des failles inconnues ou récemment découvertes dans les logiciels ou le matériel des ICS, qui n'ont pas encore été corrigées. Les attaquants exploitent ces faiblesses avant que les développeurs ne puissent publier des mises à jour de sécurité, ce qui les rend particulièrement dangereuses.
Impact : Les systèmes non corrigés restent vulnérables à l'exploitation, ce qui peut entraîner des compromissions importantes ou des dommages opérationnels.
La complexité et l'interconnectivité croissantes des systèmes de contrôle industriel en ont fait des cibles de choix pour les cybercriminels et les acteurs étatiques. Pour faire face à ces menaces, il faut adopter une approche de sécurité à plusieurs niveaux, comprenant la formation des employés, des contrôles d'accès robustes, la segmentation des réseaux, l'application fréquente de correctifs et une surveillance continue afin de détecter les attaques potentielles et d'y répondre. La vigilance et l'adoption de normes sectorielles peuvent contribuer à atténuer ces cybermenaces en constante évolution et à garantir la sécurité et le bon fonctionnement continus des environnements ICS.
Comment protéger un ICS contre les cyberattaques ?
Protéger un ICS contre les cyberattaques exige une stratégie globale qui s'attaque aux diverses vulnérabilités et renforce les défenses. Voici les principales stratégies pour améliorer la cybersécurité des ICS :
- Réaliser une évaluation des risques : Évaluez régulièrement les risques potentiels qui pèsent sur votre ICS afin d'identifier les vulnérabilités et les menaces. Comprendre votre paysage de risques aide à hiérarchiser les mesures de sécurité.
- Mettre en œuvre la segmentation du réseau : Veillez à isoler les réseaux ICS des réseaux informatiques de l'entreprise. Cette séparation réduit le risque de déplacement latéral par les attaquants et protège les systèmes de contrôle critiques contre les menaces plus larges pesant sur le réseau. Pour en savoir plus sur les menaces et les stratégies de sécurité réseau permettant de les atténuer, consultez ce guide sur les menaces pour la sécurité des réseaux.
- Utiliser l'authentification multifacteur (MFA) : Renforcez la sécurité des connexions sur les plateformes ICS en exigeant plusieurs formes de vérification. La MFA ajoute une couche de protection supplémentaire contre les accès non autorisés.
- Établir des contrôles d'accès : Limitez l'accès aux systèmes ICS au personnel dont les fonctions l'exigent. Mettez en place des contrôles d'accès basés sur les rôles afin que les utilisateurs puissent uniquement accéder aux données et aux systèmes nécessaires à leurs tâches.
- Maintenir les systèmes à jour : Appliquez les correctifs et les mises à jour de sécurité dès qu'ils sont disponibles. Maintenir les systèmes à jour contribue à corriger les vulnérabilités que les attaquants pourraient exploiter.
- Élaborer un plan de réponse aux incidents : Préparez une réponse et une récupération rapides en cas de cyberattaque. Un plan efficace de réponse aux incidents garantit que votre équipe peut gérer et atténuer efficacement l'impact des failles de sécurité.
Bonnes pratiques de sécurité des ICS
Pour protéger vos systèmes de contrôle industriel (ICS) contre les cybermenaces, suivez ces bonnes pratiques essentielles :
- Audits réguliers et évaluations des vulnérabilités : Effectuez des examens périodiques afin d'identifier les faiblesses des systèmes et les vecteurs d'attaque potentiels.
- Surveillance continue du réseau : Mettez en place des outils de surveillance en temps réel pour détecter toute activité suspecte sur le réseau et vous en alerter.
- Formation à la sensibilisation à la cybersécurité : Sensibilisez les employés aux risques de cybersécurité et apprenez-leur à repérer les menaces potentielles.
- Appliquer des politiques strictes en matière de mots de passe : Utilisez des mots de passe complexes et uniques, et mettez-les régulièrement à jour afin de renforcer la sécurité des systèmes.
- Déployer une protection des terminaux : Installez des solutions antivirus, anti-malware et pare-feu sur tous les appareils ICS afin de bloquer les accès malveillants.
- Sauvegarder les données critiques : Sauvegardez fréquemment les données essentielles des systèmes afin de garantir une récupération rapide en cas d'attaque.
En appliquant ces pratiques, vous pouvez renforcer efficacement la sécurité de votre environnement ICS et réduire les risques potentiels.
Tendances émergentes en matière de sécurité des ICS
À mesure que les systèmes de contrôle industriel (ICS) évoluent, les méthodes permettant de les protéger évoluent elles aussi. Face à la montée de cybermenaces toujours plus sophistiquées, de nouvelles tendances émergent pour renforcer la sécurité des ICS. Les principales évolutions sont les suivantes :
IA et apprentissage automatique
La détection et la réponse automatisées aux menaces se généralisent, permettant aux réseaux ICS d'identifier et de neutraliser rapidement les risques de sécurité potentiels sans intervention humaine.
Analyse comportementale
En analysant le comportement habituel des utilisateurs, cette technologie détecte les écarts susceptibles de signaler des menaces internes ou une activité malveillante, fournissant ainsi un système d'alerte précoce en cas de compromission potentielle.
Architecture zero-trust
Cette approche garantit des contrôles d'accès stricts, aucun utilisateur ni appareil n'étant considéré comme fiable par défaut, même au sein du réseau. Chaque demande d'accès est vérifiée, ce qui réduit le risque de vulnérabilités internes.
Sécurité des ICS dans le cloud
Alors que de plus en plus de systèmes industriels s'appuient sur des infrastructures cloud pour la supervision et le contrôle à distance, la sécurisation de ces environnements cloud devient essentielle et exige un chiffrement avancé ainsi que des contrôles d'accès.
Technologie blockchain
La blockchain gagne du terrain pour sécuriser les échanges de données entre les appareils ICS, en fournissant des registres décentralisés infalsifiables qui empêchent les modifications ou les piratages non autorisés.
Cryptographie quantique
Les techniques de chiffrement quantique permettent de préparer la sécurité des ICS pour l'avenir en offrant des niveaux de protection des données sans précédent, et en garantissant que même les méthodes de piratage les plus avancées ne puissent compromettre les communications sécurisées.
Ces tendances en matière de cybersécuritésoulignent l'évolution continue de la sécurité des ICS. Elles aident les secteurs industriels à s'adapter aux avancées technologiques tout en protégeant leurs infrastructures critiques contre les cybermenaces modernes.
En résumé : sécuriser les systèmes de contrôle industriel
La sécurisation des systèmes de contrôle industriel est une tâche critique qui exige une vigilance constante, les technologies les plus récentes et le strict respect des normes sectorielles. À mesure que les cybermenaces évoluent et gagnent en sophistication, les entreprises doivent faire de la cybersécurité des ICS une priorité afin de protéger leurs infrastructures critiques. Comprendre les composants des ICS, appliquer les bonnes pratiques et se tenir au fait des tendances émergentes sont des étapes essentielles de ce processus.
Consultez ce guide de sécurité réseau pour découvrir des stratégies et des informations complètes sur le maintien d'une sécurité réseau robuste, notamment la protection de vos ICS.