

















Kali Linux fête ses 10 ans cette année et, pour l’occasion, cette distribution Linux dédiée aux tests d’intrusion a ajouté des outils de sécurité défensive à son arsenal d’outils de sécurité open source.
Reste à voir si Kali Purple fera pour les outils de sécurité défensive open source ce que Kali Linux a fait pour le pentest open source, mais l’ajout de plus de 100 outils open source pour SIEM, la réponse aux incidents, la détection des intrusions et bien d’autres devrait améliorer la visibilité de ces outils défensifs.
Pour l’instant, Kali est principalement connue pour ses quelque 600 outils de pentest open source, qui permettent aux pentesteurs d’installer facilement toute une gamme d’outils de sécurité offensive.
Dans cet article, nous nous concentrerons principalement sur l’utilisation de ce puissant système d’exploitation pour mener un pentest et sur les erreurs à éviter. Nous vous donnerons un aperçu de ce qu’il est possible d’accomplir avec Kali Linux à l’aide d’une courte sélection d’outils préinstallés. Bien que ce guide constitue une introduction aux phases d’un pentest, avec des exemples pratiques mettant en évidence les bonnes pratiques, il ne saurait se substituer à une méthodologie professionnelle complète de pentest.
À lire également :
- 24 grands outils open source de test d’intrusion
- Qu’est-ce qu’un test d’intrusion ? Guide complet et étapes
- Comment mettre en place un programme de test d’intrusion en 10 étapes
- Qu’est-ce qu’un framework de pentest ? Les 7 principaux frameworks expliqués
- Qu’est-ce que Kali Linux ?
- Premiers pas : comment installer Kali Linux
- Utiliser Kali Linux : trouver des outils
- Utiliser un framework de pentest
- Comment utiliser Kali Linux pour réaliser un pentest
- Alternatives open source à Kali Linux
- Édition Kali Purple
- Ressources de formation à Kali Linux
- En résumé : Kali Linux
Qu’est-ce que Kali Linux ?
Kali Linux est une distribution de pentest populaire maintenue par Offensive Security (OffSec), une entreprise de sécurité privée qui existe depuis 15 ans. Kali contient des scanners, des renifleurs et de nombreux autres outils d’attaque.
Le système d’exploitation peut servir à mener une session de pentest complète ou des attaques plus ciblées. Bien qu’il existe de nombreuses autres distributions de pentest, Kali est celle que les professionnels recommandent le plus.
En effet, la plupart de ses paquets préinstallés sont disponibles sous forme de paquets autonomes, mais Kali intègre et maintient des solutions de qualité conçues pour un usage professionnel.
L’idée derrière ce système d’exploitation est de disposer d’une boîte à outils complète, relativement facile à mettre à jour, tout en respectant les meilleurs standards du secteur.
Kali est conçue uniquement pour le pentest. C’est pourquoi il est déconseillé de l’installer comme système d’exploitation principal, sauf si votre machine est dédiée au pentest ou s’il s’agit d’une machine virtuelle.
Quoi de neuf dans Kali Linux en 2023 ?
Trois versions trimestrielles sont déjà sorties en 2023, la première ayant été de loin la plus riche en nouveautés.
Kali 2023.1, sortie en mars, a introduit une nouvelle version du noyau et huit nouveaux paquets, dont CyberChef, une interface très pratique pour déchiffrer, décrypter et décoder différents chaînes et hachages avec précision.
La version comprenait également un correctif temporaire pour garantir le fonctionnement de Python et de son gestionnaire de paquets PIP avec la prochaine version Stable de Debian, Kali étant une distribution basée sur Debian. Un bug affectant les pilotes Nvidia et certains modèles de GPU pouvait ralentir ou bloquer tous les appareils Linux concernés ; un correctif était attendu.
Mais le changement le plus important de Kali Linux 2023.1 a été l’ajout de l’édition Purple dédiée à la sécurité défensive, que nous aborderons plus loin.
Kali 2023.2, sortie le 30 mai, a ajouté une image de machine virtuelle Hyper-V qui devrait être beaucoup plus facile à utiliser, sans nécessiter de configuration. Outre d’autres changements, la version 2023.2 a ajouté 13 nouveaux outils, dont plusieurs outils de conteneurisation et SBOM outils, le framework d’attaque de type « man-in-the-middle » Evilginx, la boîte à outils open source de phishing GoPhish et la plateforme open source de réponse aux incidents TheHive, entre autres outils intéressants.
La version de Kali du troisième trimestre, 2023.3, sortie le 23 août, a principalement apporté des changements à l’infrastructure interne de Kali pour coïncider avec la sortie de Debian 12. Kali Autopilot, un framework d’attaque automatisé lancé avec Kali Purple, a bénéficié d’une interface graphique repensée et d’autres nouvelles fonctionnalités.
Kali Linux 2023.3 a également ajouté 9 nouveaux outils, allant de la sécurité du cloud et des conteneurs aux outils de pentest automatisé, et a remplacé deux outils qui ne sont plus activement pris en charge.
Kali est-elle adaptée aux débutants ?
Kali est accessible à tous. Elle est gratuite et open source, et chacun peut donc la télécharger. Il est conseillé de faire ses propres essais, puis de consulter la documentation ou les tutoriels.
Mais est-ce un bon point de départ pour les débutants ? Si Kali est bien adaptée aux débutants, le pentest professionnel, lui, ne s’improvise pas. Pour être efficace, il nécessite des connaissances et une planification.
Voici quelques prérequis pour devenir un bon pentesteur :
- Maîtriser les bases du pentest : aspects juridiques, périmètre, étapes essentielles (comme la reconnaissance passive, la découverte du réseau, l’énumération et l’élévation de privilèges), post-exploitation et persistance
- Maîtriser les couches réseau (le modèle OSI, les adresses IP, les sous-réseaux, etc.)
- Maîtriser les systèmes Windows et Linux
- Maîtriser Python et certains langages de programmation (comme Go, C, C++ et Ruby) ; à mon avis, ce n’est pas facultatif, même si certains spécialistes de la sécurité pourraient dire le contraire
Certaines personnes apprennent plus vite que d’autres, mais il existe une quantité considérable d’outils et de concepts à connaître. Il faudra donc du temps, quelles que soient vos aptitudes ou votre vitesse d’apprentissage.
Premiers pas : comment installer Kali Linux
Kali Linux est remarquablement facile à installer. La page « Get Kali » répertorie différents modes d’installation, avec des images préconfigurées et des machines virtuelles prêtes à l’emploi.
Les machines virtuelles sont parfaites pour une première prise en main rapide. N’hésitez pas à les tester, ne serait-ce que pour voir à quoi ressemble le système d’exploitation.
La plupart des systèmes d’exploitation sont pris en charge, et vous trouverez des conteneurs Docker, ainsi qu’une prise en charge d’Android et de Raspberry Pi. Les utilisateurs de Windows peuvent notamment installer Kali avec le sous-système Windows pour Linux (WSL2).
L’installation sur le matériel physique n’est toutefois pas recommandée aux débutants.
Vous pouvez flasher des images ISO sur un lecteur externe afin d’installer Kali sur l’appareil de votre choix en démarrant depuis ce lecteur.
Vous pouvez également exécuter Kali en mode live avec les distributions live, sans l’installer sur votre appareil.
Erreurs à éviter avec Kali Linux
Sans connaissances adéquates, votre pentest échouera probablement, car il n’existe aucune recette magique à appliquer aveuglément, aussi bons que soient vos outils.
De plus, les outils d’attaque peuvent envoyer plusieurs sondes ou en-têtes avec leurs requêtes (par exemple lors de la recherche et de la découverte), ce qui peut être détecté et bloqué par les outils de sécurité. Notez que Kali ne masquera pas votre adresse IP et n’effacera pas automatiquement vos traces. Vous pouvez utiliser un VPN ou installer des utilitaires pour capturer et transférer le trafic vers d’autres sous-réseaux, ou configurer proxychains.
Vous pouvez également vous appuyer sur des plateformes externes comme Linode pour votre configuration et vos opérations.
Cependant, si vous êtes totalement novice, je vous conseille de ne pas vous précipiter sur les outils et de commencer par des projets open source gratuits à attaquer, comme Juice Shop ou les nombreuses autres applications vulnérables conçues pour vous aider à apprendre la cybersécurité.
Vous pourrez ensuite apprendre des techniques plus avancées ou investir dans des programmes de formation en ligne spécialisés (voir la dernière section de cet article).
Le pentest ne concerne pas seulement les serveurs et les applications web
Un test d’intrusion vise à simuler une attaque réelle contre un système ciblé. Il s’agit en réalité d’un terme général qui recouvre un large éventail de tests et de procédures, et pas seulement les applications web ; les entreprises peuvent réaliser régulièrement des pentests pour renforcer leur sécurité et corriger les vulnérabilités critiques.
Contrairement aux évaluations de vulnérabilité, les pentests impliquent une exploitation : en tant qu’attaquant, vous allez réellement pirater le système, conformément aux règles définies avant le test. L’objectif final est de rédiger un bon rapport fournissant des recommandations.
Notez que votre pentest ne constitue pas une analyse exhaustive, car vous disposerez probablement de peu de temps et n’aurez besoin que d’un seul exploit fonctionnel pour atteindre votre objectif.
Il est important de garder à l’esprit que le pentest ne se limite pas au piratage de serveurs vulnérables hébergeant des applications et des bases de données. Il existe de nombreux autres angles d’attaque à tester, notamment :
- Compromission de réseaux
- Ingénierie sociale (par exemple, phishing)
- Corruptions de mémoire
- Attaques Wi-Fi
Kali est une formidable boîte à outils, car elle propose des outils pour un large éventail de pentests. Les applications web sont un bon terrain d’apprentissage, car de nombreux serveurs web sont vulnérables et exposent une vaste surface d’attaque, les entreprises étant contraintes d’exposer leur réseau au public.
Cependant, si cela est nécessaire (et prévu dans le contrat), un pentesteur peut également mener des attaques physiques.
Ne négligez pas les aspects juridiques
Les lois ne sont pas les mêmes partout, ce qui signifie que les mêmes procédures peuvent être légales dans certains pays et illégales dans d’autres. C’est particulièrement vrai si l’on compare l’Union européenne aux États-Unis.
À ma connaissance, le « hacking éthique » ne constitue pas un statut légalement protégé. Des chercheurs en sécurité légitimes ont été poursuivis en justice après avoir démontré l’existence de vulnérabilités critiques.
Le périmètre est essentiel pour distinguer un pentest d’une véritable attaque. Bien entendu, vous devez obtenir un consentement explicite, généralement sous la forme d’un accord juridique, pour réaliser un pentest, mais vous devez également définir très précisément le périmètre avant l’opération.
Enfin, installer Kali Linux au travail sans autorisation vous exposerait également à des responsabilités juridiques. La distribution contient des programmes sensibles susceptibles d’exposer votre organisation, sans parler de mettre votre emploi en péril.
Utiliser Kali Linux : trouver des outils
Il existe littéralement des centaines d’outils Kali Linux pour diverses utilisations. Les débutants peuvent commencer par des paquets très populaires pour les tâches classiques et récurrentes, ou demander aux professionnels de la sécurité quels sont leurs outils préférés.
Bien que la liste des outils puisse fournir quelques indications, elle peut être déroutante pour les débutants. Voici une sélection de tâches de pentest et les outils Kali Linux appropriés :
- OSINT : utilisez Maltego pour recueillir des informations et Dmitry pour la reconnaissance passive
- Ingénierie sociale : utilisez SET (Social Engineer Toolkit)
- Base de connaissances : utilisez exploitdb
- framework de pentest : utilisez le Metasploit Framework
- Analyse des ports : utilisez Nmap pour analyser le réseau ciblé et Ndiff pour comparer les analyses Nmap (par exemple, pour voir quels ports sont fermés ou ouverts)
- Pentest sans fil : utilisez Aircrack-ng pour casser la sécurité du Wi-Fi, Bettercap pour la reconnaissance et les attaques MitM contre les appareils Wi-Fi et BLE (Bluetooth Low Energy)
- Capture de paquets : utilisez Scapy pour manipuler les paquets ; Ettercap est également excellent pour mener des attaques MitM, et Wireshark est indispensable
- Attaque par force brute des URL : utilisez Gobuster ou DirBuster pour analyser les URL (répertoires, fichiers et DNS), et Nikto pour détecter les vulnérabilités des serveurs
- Fuzzing web : utilisez Wfuzz
- Piratage web : utilisez BeEF pour exploiter les vulnérabilités XSS et autres avec le navigateur ou Burp Suite pour intercepter les requêtes
- Injections SQL : utilisez sqlmap pour casser la sécurité des bases de données vulnérables
- Analyse de WordPress : utilisez WPscan
- Attaque à distance des identifiants par force brute : utilisez Hydra (Hydra GTK pour l’interface graphique)
- Attaque des mots de passe par force brute : utilisez John The Ripper
- Active Directory : utilisez Mimikatz et Impacket
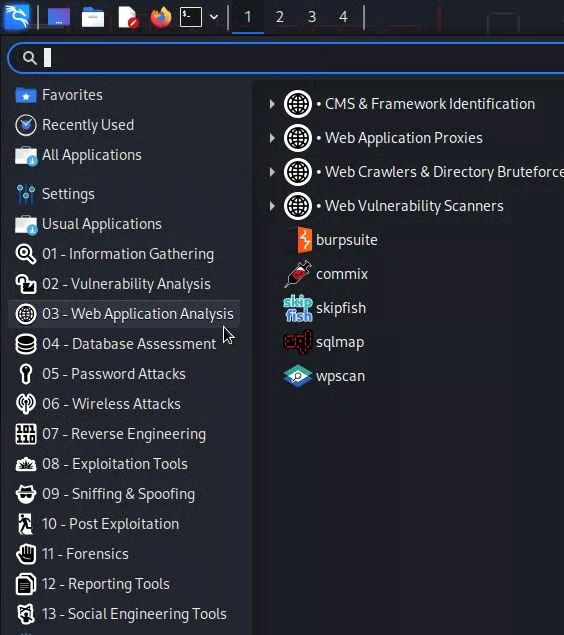
Ces listes ne vous indiqueront pas comment utiliser chaque outil ni quelle combinaison choisir pour atteindre votre objectif. Une fois installés, toutefois, les paquets de Kali Linux sont classés par catégories, ce qui fournit un contexte et des intitulés utiles.
La catégorie correspond généralement aux phases typiques d’un pentest, comme la « collecte d’informations » ou la « post-exploitation », mais aussi à des tâches récurrentes telles que les « attaques de mots de passe ».
Ouvrez simplement le menu interactif :
Utiliser un framework de pentest
Le Metasploit Framework peut accompagner de nombreuses étapes de votre travail, de l’analyse et de la découverte à l’exploitation, voire à la post-exploitation.
Dans Kali, ouvrez simplement le menu interactif ou saisissez « msfconsole » dans le terminal pour démarrer la console.
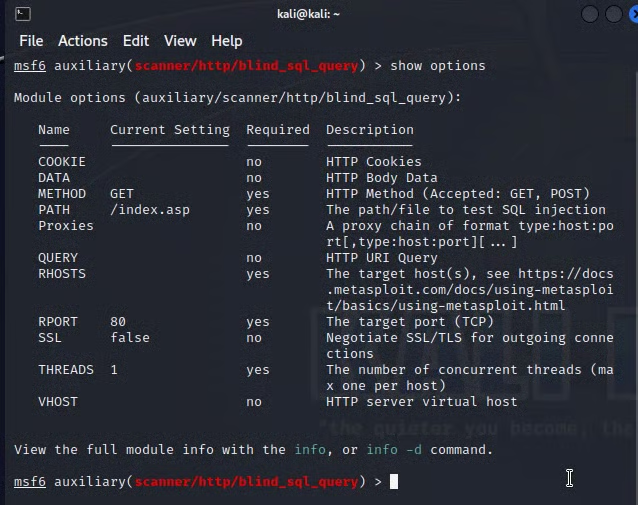
La console est prolixe : vous saurez donc rapidement si l’exploit a réussi. D’après mon expérience, l’interface offre des fonctionnalités avancées en matière de charges utiles et une méthode standardisée pour utiliser des modules de piratage très différents.
Notez que vous n’êtes pas obligé d’utiliser un framework, mais vous devrez combiner plusieurs autres ressources préinstallées pour obtenir des résultats similaires. Si vous n’aimez pas les configurations manuelles (par exemple, pour les écouteurs) ni les autres procédures répétitives, la console constitue une excellente option.
Bien entendu, certains cas peuvent nécessiter d’autres outils.
À lire également : Premiers pas avec le Metasploit Framework : tutoriel de pentest
Comment utiliser Kali Linux pour réaliser un pentest
Kali Linux propose de nombreuses options pour aider les pentesteurs à exécuter chacune des 7 étapes d’un pentest. Nous allons parcourir ces étapes et mettre en évidence les outils Kali qui nous ont semblé particulièrement utiles.
Étape 1 : définir le périmètre et les objectifs
Des objectifs et un périmètre clairement définis sont essentiels à la réussite de votre pentest. Vous et l’organisation définirez le périmètre ainsi que les règles à appliquer pendant le test, afin d’éviter tout malentendu et de fixer des objectifs clairs.
Votre client devra probablement choisir entre trois approches courantes pour le test :
- Boîte noire : vous opérez sans aucun accès ni information préalable concernant la cible et vous concentrez généralement vos efforts sur l’obtention d’un accès initial
- Boîte grise : une approche intermédiaire dans laquelle certains identifiants ou informations internes peuvent vous être fournis afin d’accélérer votre progression et de permettre des tests plus approfondis
- Boîte blanche : ces tests sont généralement plus longs et se concentrent sur les phases ultérieures, comme la post-exploitation ou la persistance, afin de mettre le système à l’épreuve et de vérifier sa résistance aux élévations de privilèges, aux actions internes malveillantes ou aux déplacements latéraux
Toutes les organisations n’auront pas besoin d’un test en boîte blanche nécessitant beaucoup de temps et de budget, mais celui-ci est parfois nécessaire.
Vous devez également aborder le calendrier et les autres conditions juridiques lors de cette étape. Il est essentiel que vos clients expliquent en détail ce qui est autorisé et ce qui ne l’est pas dans un document que vous et eux signerez.
Les attaques non encadrées peuvent sembler plus réalistes pour les débutants, mais en pratique, il n’est pas rare d’autoriser explicitement certaines adresses IP qui seront utilisées par les pentesteurs. Vous devez définir une méthodologie.
Étape 2 : reconnaissance et OSINT
La reconnaissance, ou « recon », peut être passive ou active.
Par exemple, l’OSINT (renseignement de sources ouvertes) est une manière indirecte de recueillir des informations, tandis que Nmap implique une analyse active, puisque vous envoyez des sondes au réseau ciblé.
Kali propose de puissants outils OSINT, comme Maltego (l’édition communautaire est gratuite). Ces programmes peuvent vous aider à organiser et à automatiser vos recherches.
Dans tous les cas, vous aurez généralement besoin d’une reconnaissance passive et active pendant votre pentest.
Étape 3 : analyser et découvrir
Supposons que nous disposions d’une adresse IP ou d’une URL à analyser. Nous pouvons utiliser les commandes Nmap classiques pour découvrir les services et les hôtes potentiels à attaquer, par exemple :
nmap -oN nmapscan.txt -v -A {IP/URL}L’option -v correspond à « verbose » et -A signifie « aggressive scan », une analyse plus lente qui envoie davantage de sondes à la cible ; cela ne pose toutefois pas problème ici, puisque nous ne sommes pas dans un cas réel. L’option -oN permet d’exporter les résultats vers un fichier texte contenant les informations essentielles.
Si nous découvrons que le serveur héberge un système de base de données vulnérable, nous l’attaquerons.
Étape 4 : obtenir un accès non autorisé et exploiter la cible
Les injections SQL dans une base de données vulnérable peuvent permettre une exécution de code à distance (RCE).
Si nous parvenons à injecter des requêtes SQL malveillantes dans la base de données ciblée avec sqlmap, nous pouvons exploiter une vulnérabilité courante permettant d’écrire des fichiers afin d’exécuter des commandes arbitraires sur le serveur.
De nombreux exploits consistent à téléverser un shell inversé, qui constitue essentiellement un canal de « connexion de retour » entre votre machine et le serveur ciblé.
Si un tel shell peut être ouvert avec les privilèges d’un utilisateur privilégié (par exemple, un administrateur), nous disposerons des mêmes privilèges dans notre session !
Le compte root confère les privilèges les plus élevés et permet d’effectuer pratiquement n’importe quelle opération tout en restant indétectable, ce qui est idéal pour la post-exploitation.
Étape 5 : post-exploitation
Après avoir exploité une vulnérabilité et compromis un réseau, vous voudrez peut-être montrer à vos clients ce que vous pouvez en faire afin de prouver l’impact et les risques associés à la compromission.
Metasploit dispose d’une multitude de modules à cette fin, mais vous pouvez ouvrir le menu interactif de Kali Linux pour obtenir la liste complète des outils de post-exploitation disponibles :
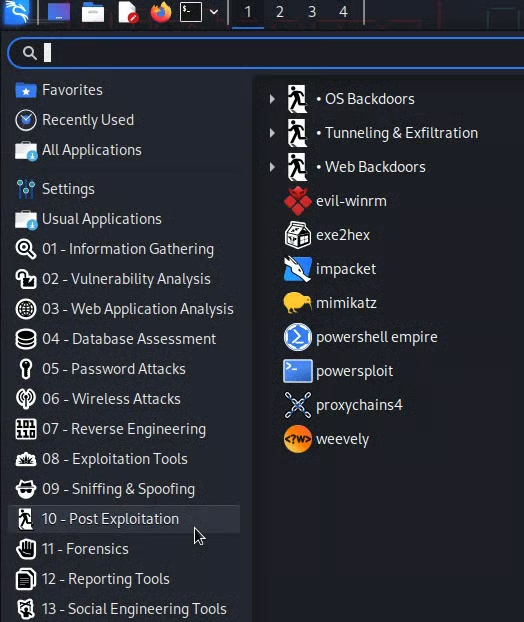
S’il s’agit d’un environnement Windows/Active Directory, Kali propose plusieurs paquets adaptés, comme Mimikatz, un utilitaire petit mais puissant pour le Kerberoasting et l’extraction de mots de passe, ou Impacket, un ensemble de scripts d’attaque.
Selon le périmètre défini et la taille de l’organisation, vous devrez peut-être obtenir un accès plus étendu et passer du système que vous venez de compromettre à un autre.
Cette technique s’appelle le pivotement. Vous devrez peut-être démontrer que vous pouvez maintenir l’accès et vous enfoncer davantage dans l’infrastructure ciblée.
Étape 6 : nettoyer vos traces
Le réseau ciblé doit être restauré dans son état initial, celui qui était le sien avant le début de votre opération, ce qui implique de supprimer tous les comptes et scripts temporaires ainsi que toute autre modification apportée au système.
Cette phase est généralement ignorée lors d’un CTF (événement Capture The Flag), car l’objectif est de s’exercer aux techniques d’attaque ; dans des conditions réelles, toutefois, un pentesteur doit effacer toutes ses traces.
Étape 7 : rédiger un rapport et formuler des recommandations
Lors de cette étape, vous rédigerez un rapport présentant les vulnérabilités que vous venez d’exploiter, les données potentiellement dérobées et les recommandations pour remédier à la situation, y compris des conseils techniques.
Le rapport est au cœur d’un pentest et constitue un document essentiel qui détermine littéralement la valeur de votre travail. Il doit être pertinent et lisible afin que l’organisation puisse prendre des décisions concrètes pour sécuriser son réseau.
Il peut contenir les éléments suivants :
- Techniques utilisées pour recueillir des informations
- Techniques utilisées pour obtenir un accès non autorisé
- Modèle de menace et niveau de risque
- Valeur estimée des données et des identifiants dérobés
Vous devez donner la priorité aux mesures les plus pertinentes. Regardez ce tutoriel de Hackersploit pour en savoir plus.
Alternatives open source à Kali Linux
Certaines alternatives à Kali Linux méritent d’être envisagées.
Parrot OS Security Edition
Parrot OS Security devrait être très pratique pour les débutants, avec de nombreuses configurations par défaut. Soyez toutefois attentif lors du téléchargement de l’archive, car Parrot propose une « home edition » qui n’est pas destinée au pentest.
Vous aurez besoin de l’édition « security ». Il est toujours possible d’installer l’édition home puis les outils de pentest, mais l’édition security est plus simple.
Ce que j’apprécie chez Parrot, c’est sa facilité d’utilisation et son approche axée sur la confidentialité (absence de télémétrie, navigation anonyme, proxy).
La « Hack The Box Edition » mérite également d’être mentionnée. Elle vise à aider les débutants à configurer rapidement une machine pour un CTF (par exemple, sur la plateforme HTB), mais vous pouvez l’utiliser pour créer un laboratoire ou un environnement d’entraînement à d’autres fins.
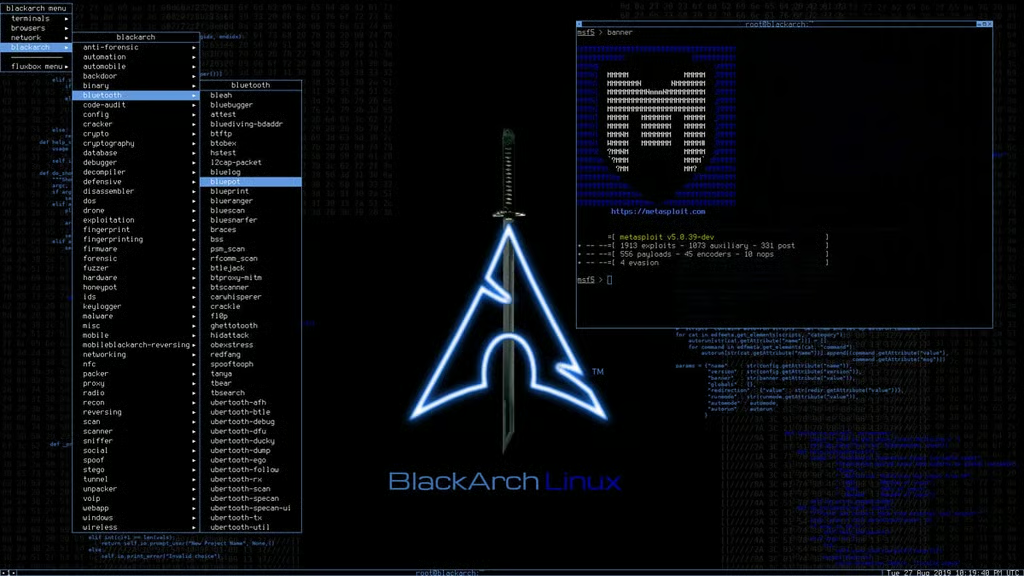
Black Arch Linux
Vous avez peut-être lu qu’Arch était réservé aux « vrais » (et non aux débutants), son installation étant réputée plus technique que celle de nombreuses autres distributions Linux.
Ce n’est pas tout à fait vrai, car les dernières versions sont bien plus faciles à installer que les premières. Vous pouvez désormais aussi télécharger une version « slim ».
Si vous utilisez déjà Arch, vous pouvez mettre à niveau votre installation vers Black Arch grâce à un programme d’installation dédié en quelques minutes.
Les utilisateurs de Linux pourront apprécier sa philosophie centrale, très différente de celle d’autres distributions comme Ubuntu ou Debian, ainsi que la possibilité d’obtenir les dernières versions des paquets de sécurité.
Édition Kali Purple
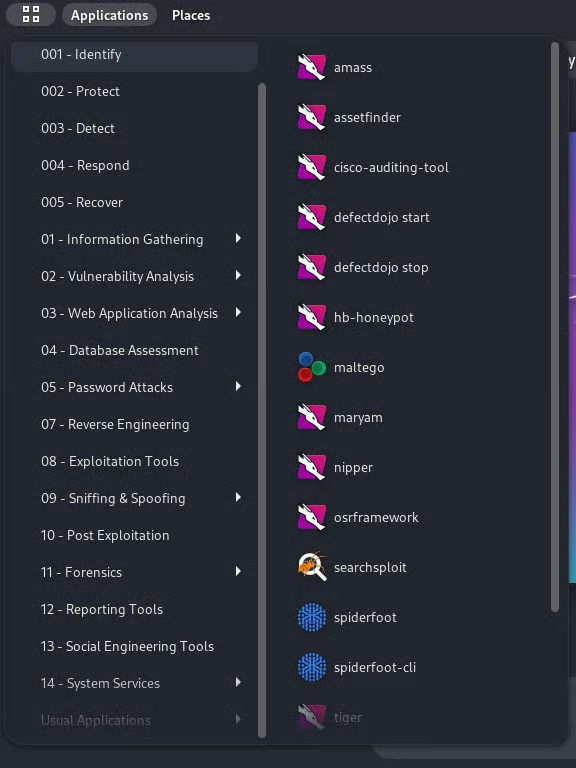
L’édition « Purple » de Kali est sortie récemment et propose de nombreux paquets populaires dédiés à la sécurité défensive, notamment Yara et DefectDojo. Elle comprend également un large éventail d’outils d’analyse forensique et de rétro-ingénierie à découvrir.
L’équipe a ajouté des menus spécifiques qui suivent les principes du NIST Cybersecurity Framework : identifier, protéger, détecter, répondre et rétablir.
Les utilisateurs doivent savoir que cette initiative n’en est qu’à ses débuts : vous ne bénéficierez donc pas de machines virtuelles préconfigurées ni du vaste support fourni par la version standard.
Bien entendu, vous n’êtes pas censé migrer votre environnement de travail actuel vers Purple pour le moment. Ce serait une décision pour le moins folle, car cette édition n’est pas encore mature.
Elle est toutefois suffisamment stable pour être testée, et les défenseurs apprécieront certainement cette nouvelle variante malgré les bugs et les oublis inévitables.
Il est intéressant de voir OffSec explorer de nouveaux domaines. L’édition Purple s’adresse aux équipes bleues et violettes pour la sécurité défensive, ce qui signifie qu’elle constitue un mélange des deux mondes, rouge et bleu.
Vous trouverez plus de détails sur Kali Purple dans le wiki officiel.
Ressources de formation à Kali Linux
Kali Linux exige des efforts et du temps. La clé consiste à pratiquer régulièrement et à apprendre auprès de professionnels du domaine si vous souhaitez en faire une carrière. Une certification en piratage éthique peut également aider.
Les liens suivants pourraient vous aider à acquérir de nombreuses compétences :
- Documentation de Kali
- Formation Kali
- Hackersploit : tutoriels de test d’intrusion
- Certification OSCP d’OffSec
En résumé : Kali Linux
Kali Linux mérite sa grande réputation d’arsenal essentiel pour les pentesteurs et tous ceux qui espèrent le devenir. Si votre organisation contient des données extrêmement importantes, qu’elles soient exposées sur le web ou internes, le pentest est une bonne pratique de cybersécurité que vous devriez adopter afin de détecter les vulnérabilités avant les individus malveillants. Kali Linux est un excellent point de départ.
Pour aller plus loin :
- 10 meilleurs scanners de vulnérabilités open source pour 2023
- Tests et évaluation des systèmes SIEM : analyse de Rapid7 InsightIDR
Cet article a été rédigé par Julien Maury le 7 avril 2023 et mis à jour par le rédacteur en chef d’eSecurity Planet Paul Shread le 5 oct. 2023