













脆弱性管理とは、脆弱性を特定、分類、修正、緩和するプロセスです。組織のサイバーセキュリティプログラムにおける重要な要素です。
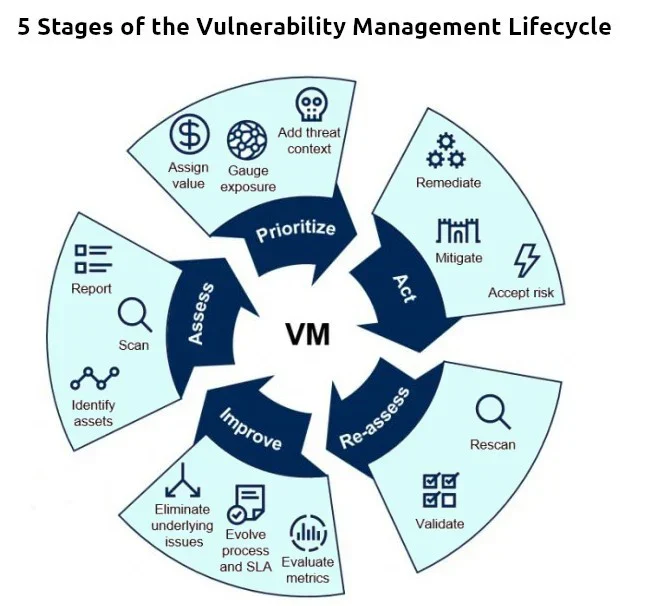
脆弱性管理のフレームワークにはさまざまなものがありますが、現在、多くの組織の脆弱性管理ライフサイクルには通常、5つのフェーズが含まれます。ここではそれらを確認したうえで、脆弱性管理ライフサイクルのベストプラクティスを見ていきます。
ただし、5つの段階それぞれの内容を詳しく見る前に、成功を収める脆弱性管理プログラムの土台となる準備段階について説明しましょう。この計画段階には、次の作業が含まれます。
- プログラムの範囲を定義する:プロセスの最初のステップは、脆弱性管理プログラムの範囲を定義することです。これには、セキュリティ態勢の改善やリスクの低減など、組織の明確な目標を設定することが含まれます。
- 役割と責任を定義する:プログラムの目標を定義したら、脆弱性管理ライフサイクルの各ステップにおける役割と責任を割り当てます。これにより、すべての関係者がそれぞれの立場と、タスクを成功裏に完了するために必要な行動を把握できます。
- 脆弱性評価ツールを選択する:脆弱性管理プログラムのどの側面を誰が担当するかを把握したら、取り組みを最適化し、効率化するための適切なツールを選択することが重要です。これには、脆弱性スキャナー、構成評価ツール、セキュリティインテリジェンスプラットフォームなどが含まれます。
- ポリシーとSLAを策定・改善する:あらゆる脆弱性管理プログラムに不可欠なのが、ポリシー、プロセス、手順、サービスレベル合意書(SLA)の策定と改善です。これらの文書によって、潜在的な脆弱性への対処方法を決定できるほか、プログラムで達成することへの期待値を関係者と共有できます。
- 資産コンテキストの情報源を特定する:脆弱性管理ライフサイクルでは、セキュリティコンテキストに基づいて資産を特定し、優先順位を付けます。そのため、資産を取り巻くコンテキスト、たとえば資産のネットワークやサービスの依存関係、組織にとってのビジネス上の価値などを理解することが重要です。
準備段階を完了したら、実際の脆弱性管理ライフサイクルに進むことができます。
詳しくは主要な脆弱性管理ツールをご覧ください。
評価
初期の脆弱性評価段階には、3つの主要なフェーズがあります。
資産を特定する
このフェーズでは、組織のサーバー、ワークステーション、その他のデバイスなど、すべてのデジタル資産を特定して台帳化します。これには、IPアドレス、サービスアカウントの認証情報、パッチの適用状況など、各資産について可能な限り多くの情報を収集する作業が含まれます。
脆弱性をスキャンする
資産を特定したら、次のステップは脆弱性をスキャンすることです。組織やセキュリティ要件によっては、すべての資産で脆弱性スキャンを実行したり、潜在的な露出度や重要性に基づいて特定の資産を優先したりします。一般に、脆弱性には次のようなものがあります。
報告する
資産のスキャンが完了したら、ビジネス上重要なすべての資産を特定する資産台帳を作成します。これには、資産の詳細、スキャンで検出された脆弱性、およびその深刻度を記載します。
主要なIT資産管理(ITAM)ツールをご覧ください。
優先順位付け
脆弱性を把握したら、修正の優先順位を付ける必要があります。このプロセスのこのフェーズには、3つのステップがあります。
価値を割り当てる
このフェーズでは、ビジネス上の重要性とサイバー脅威にさらされる可能性に基づき、各資産に価値を割り当てます。これにより、修正作業の優先順位を付けるとともに、どの資産を定期的な脆弱性スキャンの対象にすべきかを判断できます。たとえば、重要な資産は毎週スキャンし、それほど重要でない資産は毎月スキャンする、といった選択が可能です。
露出度を測る
優先順位付けの次のステップは、各資産の露出度を測ることです。これには、脆弱性がサイバー脅威によって悪用される可能性と、悪用された場合に組織へ及ぶ潜在的な影響を評価することが含まれます。たとえば、悪用されるとDDoS攻撃につながる可能性のある深刻な脆弱性を特定した場合、深刻度の低い脆弱性よりも優先します。現在実際に悪用されているゼロデイ脆弱性と、脅威リスクが低い既知の脆弱性についても同様です。
脅威コンテキストを追加する
最後に、脅威インテリジェンスプラットフォームやその他の外部ソースのデータを脆弱性管理プログラムに統合し、各資産に脅威コンテキストを追加します。活用できる外部ソースの例としては、次のような脅威フィードがあります。STIX、OpenloC、MAECなどです。現在の脅威、脅威アクター、戦術や技術などについては、オンラインにも多くの情報があります。
対処
脆弱性評価を完了したら、検出された脆弱性に対処するための行動に移ります。このフェーズには、潜在的な脅威のレベルに応じて、いくつかのステップがあります。
修正する
選択肢の1つは、パッチを適用するか脆弱性を排除して修正することです。これには、脆弱性の根本原因を評価して対処し、システムに必要なパッチや更新を適用する作業が含まれます。パッチ管理システムを使えば、この作業を大幅に容易にできます。
緩和する
別の方法として、リスクにさらされている資産の周囲に追加のセキュリティ制御を設け、脆弱性を緩和することもできます。たとえば、十分にパッチが適用されていないサーバーにファイアウォールを設置し、攻撃者による悪用を防ぎます。このプロセスは、仮想パッチ適用と呼ばれることもあります。
リスクを受容する
場合によっては、脆弱性のリスクを受容し、何もしないことを選択する場合もあります。これは、リソース不足や優先度が低いなど、他の要因によるものです。しかし、組織が潜在的なサイバー脅威や侵害にさらされたままとなり、ハッカーは脆弱性を驚くべき方法で組み合わせてサイバー攻撃を成功させる可能性があるため、一般的には推奨されません。
組織にとって最善の行動を決定する前に、すべての選択肢を評価することが重要です。
再評価
修正または緩和のステップを完了したら、脆弱性管理プロセスを継続的に再評価することが重要です。この段階には2つのフェーズがあります。
再スキャン
まず、すべての資産を再スキャンし、依然として脆弱な状態にあるかどうかを確認します。初回のスキャンを繰り返すほか、スキャンして新たな脆弱性を特定できる自動脆弱性評価ツールを使用する場合もあります。
検証する
次に、各脆弱性が適切に対処または緩和されたことを確認し、修正作業を検証します。システムが脅威から安全であることを確実にするため、侵入テストやその他の評価を実施する必要がある場合もあります。
改善
脆弱性管理はサイクルです。そのため、効果を高めるために継続的なフィードバックを得ることが有効です。この段階には、3つの重要なフェーズがあります。
指標を評価する
脆弱性管理プロセスを改善するための重要なステップの1つは、各段階を通じて収集した指標を評価・分析することです。これにより、進捗を追跡し、傾向やパターンを特定するとともに、パフォーマンスを最適化するための改善を行えます。
プロセスとSLAを進化させる
指標の評価に加えて、脆弱性管理プロセスを時間の経過に合わせて進化させることも重要です。これには、SLAの変更や、サイバーセキュリティ態勢を強化できる新しいテクノロジー、プラットフォーム、サービスの評価などが含まれます。
根本的な問題を排除する
最後に、脆弱性管理プロセスを真に改善するには、根本的な問題を排除する必要がある場合もあります。たとえば、パッチ適用にかかる時間の短縮、アクセス制御対策の強化、あるいは脅威に対して脆弱な状態を招きかねないシステム上のその他の弱点への対処などが挙げられます。
あわせて読みたい:脆弱性管理ポリシー:手順、メリット、無料テンプレート
脆弱性管理ライフサイクルのベストプラクティス
残念ながら、脆弱性管理ライフサイクルをワークフローに導入することは、言うほど簡単ではありません。組織は、リソース不足、トレーニング不足、古いテクノロジー、忘れられた資産、効果的な脆弱性管理を妨げる組織内のサイロなど、さまざまな問題に直面します。脆弱性管理ライフサイクルをワークフローに導入するために役立つベストプラクティスを以下に紹介します。
- 事前準備を行う:通常、組織が事前準備を怠ると問題が発生します。事前準備には、どの資産やシステムをスキャンする必要があるかを評価するなど、重要なステップが含まれます。
- 脆弱性管理計画を作成する:もう1つの非常に重要なステップは、アプローチの概要を示し、主要な関係者と責任を明確にする正式な計画を作成することです。
- 引き継ぎとコミュニケーションを効率化する:組織が脆弱性管理ライフサイクルを効果的に導入できない理由の1つは、サイクルの各段階に関わるチームが独立して作業していることが多い点にあります。たとえば、スキャンチームが数千件の脆弱性を含むレポートを、修正を担当する運用チームに送ることは珍しくありません。引き継ぎを効率化し、各チームが足並みをそろえて作業できるようにするには、すべてのチームの認識を一致させる明確なコミュニケーション経路とワークフローを確立するとよいでしょう。
- 対象を絞ったトレーニングと教育を実施する:脆弱性管理の取り組みを成功させるには、チームメンバーが自らの役割と、脆弱性管理プロセス全体における位置付けを理解できるよう、対象を絞ったトレーニングや教育プログラムに投資することが重要です。
- 適切なツール、テクノロジー、プラットフォームに投資する:最後に、効果的な脆弱性管理を支援できるツール、テクノロジー、プラットフォームへの投資についても、組織は反復的なアプローチを取る必要があります。これには、新しいスキャンツールの評価、継続的なモニタリング機能の導入、ワークフローへの自動化の組み込みなどが含まれます。侵害・攻撃シミュレーション(BAS)ツールは、プロセスの自動化に役立つ方法の1つです。
まとめ:脆弱性管理ライフサイクル
これらのベストプラクティスに従い、脆弱性管理ライフサイクルをワークフローに導入することで、組織はサイバーセキュリティの脅威や脆弱性により適切に対処できるようになります。綿密な計画、調整、実行により、効率とパフォーマンスを最大化しながら、サイバーセキュリティリスクを大幅に低減できます。