













APIs (Programmierschnittstellen) ermöglichen es Anwendungen, miteinander zu kommunizieren – eine im digitalen Zeitalter äußerst wichtige Funktion. Ihre Bedeutung macht sie zugleich zu einem attraktiven Ziel für Cyberkriminelle: Laut Akamai haben sich API- und Anwendungsangriffe im vergangenen Jahr verdreifacht.
Tools für API-Sicherheit helfen dabei, die Integrität von APIs zu schützen und sie vor gängigen Angriffsvektoren wie Local File Inclusion (LFI), Cross-Site-Scripting (XSS), und SQL-Injection (SQLi) zu bewahren. Wir haben den Markt für API-Sicherheit analysiert und daraus diese Liste der besten Tools für API-Sicherheit erstellt, gefolgt von einigen Überlegungen für potenzielle Käufer.
Die besten Tools für API-Sicherheit:
- Wallarm API Security Platform: Am besten für die automatisierte Bedrohungserkennung
- StackHawk: Am besten für Entwicklerteams
- Beagle Security: Die beste Benutzeroberfläche für API-Sicherheitstests
- Salt Security: Am besten für verhaltensbasierte API-Sicherheit
- Reblaze: Am besten für umfassende Webanwendungssicherheit
- API Discovery and Security Management Platform: Am besten für API-Management
- Google Apigee Sense: Am besten für Google-Cloud-Umgebungen
- Nevatech Sentinet: Am besten für Azure-Umgebungen
- Die besten Tools für API-Sicherheit im Vergleich
- Wallarm API Security Platform
- StackHawk
- Beagle Security
- Salt Security
- Reblaze
- API Discovery and Security Management Platform
- Google Apigee Sense
- Nevatech Sentinet
- Was sind Tools für API-Sicherheit?
- Bewertungskriterien für Tools zur API-Sicherheit
- Fazit: Tools für API-Sicherheit
Die besten Tools für API-Sicherheit im Vergleich
| Kriterien | Wallarm API Security Platform | StackHawk | Beagle Security | Salt Security | Reblaze | API Discovery and Security Management Platform | Google Apigee Sense | Nevatech Sentinet |
|---|---|---|---|---|---|---|---|---|
| Umfassende Sicherheitsfunktionen | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ |
| Einfache Integration | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ |
| Skalierbarkeit | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ |
| Benutzerfreundlichkeit | ✔ | ✔ | ✔ | ✔ | ✔ | X | ✔ | ✔ |
| Anpassbarkeit | ✔ | ✔ | ✔ | ✔ | ✔ | X | ✔ | ✔ |
| Echtzeitüberwachung und Warnmeldungen | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ |
| Berichte und Analysen | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ |
| Umfangreiche Compliance-Funktionen | ✔ | ✔ | ✔ | ✔ | ✔ | X | ✔ | ✔ |
| Herstellersupport und Community | ✔ | ✔ | ✔ | ✔ | ✔ | X | ✔ | ✔ |
| Preise | Kostenlose Stufe; Preis auf Anfrage | Kostenlose Stufe für 1 App; danach 49 US-Dollar pro Mitwirkendem und Monat | Ab 49 US-Dollar pro Monat | Die AWS-Preise beginnen bei 50.000 US-Dollar pro Jahr für 5 Millionen API-Aufrufe pro Monat | Preis auf Anfrage | Freemium-Tarif für die grundlegende API-Erkennung; danach 101 US-Dollar pro Monat für den Einzeltarif | Kostenloser Evaluierungstarif | Preis auf Anfrage |
Wallarm API Security Platform
Am besten für die automatisierte Bedrohungserkennung
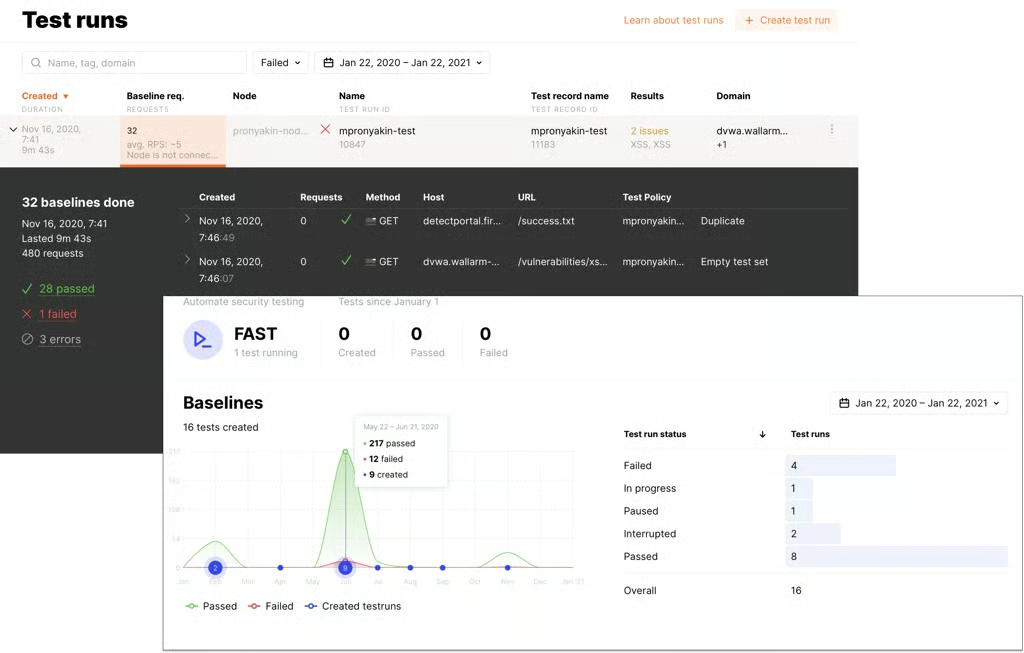
Wallarm ist eine umfassende Plattform für API-Sicherheit für moderne API-first-Organisationen. Sie bietet API-Erkennung und Bedrohungsprävention in Echtzeit für Ihr gesamtes Portfolio – unabhängig vom Protokoll und in Multi-Cloud- sowie cloudnativen Umgebungen.
Wichtige Funktionen
- API-Erkennung und Bedrohungsprävention in Echtzeit
- Unterteilung von APIs für maßgeschneiderte Sicherheitsmaßnahmen
- Überwachung von Änderungen an APIs
- Bewertung und Einstufung des API-Risikos
- Nachverfolgung der Nutzung sensibler Daten
- Erkennung schwacher Authentifizierung
- Vollständige Unterstützung von API-Protokollen, einschließlich REST, GraphQL, gRPC und WebSocket
- Virtuelles Patchen zur Verhinderung der Ausnutzung von Zero-Day-Schwachstellen
- Echtzeit-Minderung von Bedrohungen ohne Abhängigkeit von Drittanbieter-Tools
- OWASP-Schutz gemäß den API Security Top 10
- Prävention von API-Missbrauch, einschließlich verhaltensbasierter und fortschrittlicher Ratenbegrenzung
- Sitzungsverwaltung für automatisierte Reaktionen und granulare sitzungsbasierte Regeln
- Bietet native Integrationen mit beliebten Plattformen wie Kubernetes, AWS und Google Cloud und ist damit eine vielseitige Wahl für unterschiedlichste IT-Umgebungen
Vorteile
- Umfassender Sicherheitsschutz für moderne API-Portfolios
- API-Erkennung und Bedrohungsprävention in Echtzeit
- Unterstützt eine große Bandbreite an API-Protokollen
- Bietet eine detaillierte Bewertung und Einstufung des API-Risikos
- Bietet virtuelles Patchen und Echtzeit-Minderung von Bedrohungen
Nachteile
- Steile Lernkurve für technisch nicht versierte Benutzer
- Für kleine Unternehmen können die Preise hoch sein
Preise
Wallarm bietet eine kostenlose Stufe, aber Kunden mit höherem Kapazitätsbedarf sollten sich für ein individuelles Angebot an das Vertriebsteam von Wallarm wenden. AWS und Google veröffentlichen Preise für BYOL-Infrastrukturen.
StackHawk
Am besten für Entwicklerteams
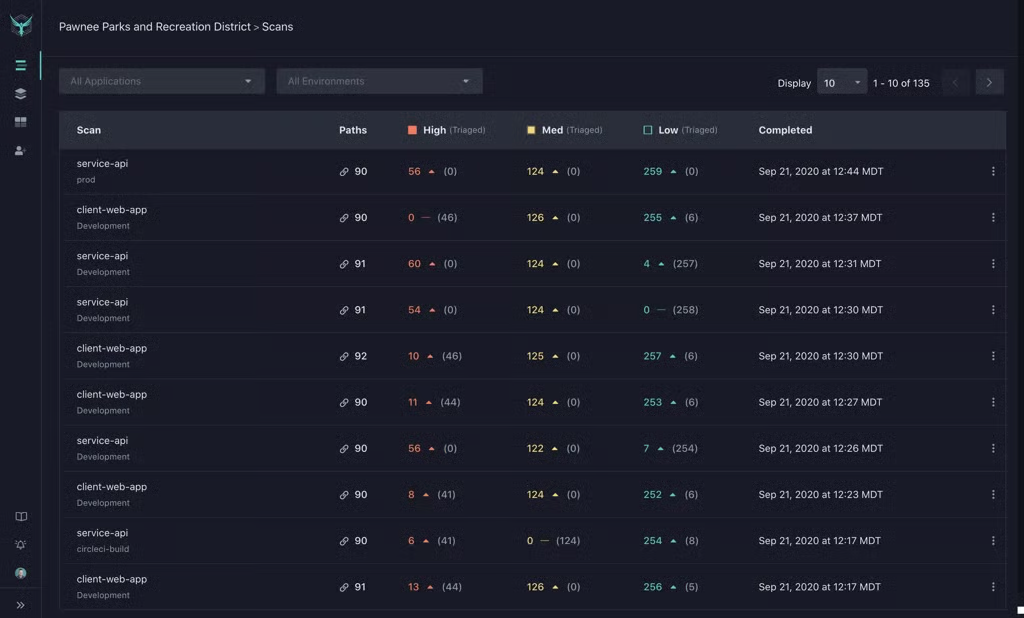
StackHawk ist ein Tool für dynamische Anwendungssicherheitstests (DAST)-Tool, das speziell für moderne Teams entwickelt wurde, die täglich Software bereitstellen. Es ist für den Betrieb in CI/CD-Umgebungen ausgelegt und ermöglicht Entwicklern, Sicherheitsprobleme zu erkennen und zu beheben, bevor sie die Produktionsumgebung erreichen.
Wichtige Funktionen
- Moderne dynamische Anwendungssicherheitstests
- Automatisierte Sicherheitstests in CI/CD
- Für Entwickler entwickelt, von Sicherheitsteams geschätzt
- Kann Schwachstellen schneller finden und beheben
- Unterstützt eine große Bandbreite an Technologie-Stacks
- Nahtlose Integration in beliebte CI/CD-Pipelines wie Jenkins, CircleCI und GitLab, sodass Entwickler Sicherheitstests in ihre bestehenden Workflows integrieren können
Vorteile
- Mit Blick auf Entwickler entwickelt und fördert einen Shift-left-Ansatz für Sicherheit
- Automatisierte Tests in CI/CD entsprechen modernen Verfahren für die Softwarebereitstellung
- Ermöglicht eine schnellere Erkennung und Behebung von Schwachstellen
Nachteile
- Auf DAST-Funktionen beschränkt und möglicherweise nicht für Benutzer geeignet, die keine Entwickler sind
Preise
StackHawk bietet mehrere Preistarife:
- Eine kostenlose Stufe für eine einzelne Anwendung
- Der Pro-Tarif, der Teams die Möglichkeit bietet, Sicherheitsprobleme in allen Anwendungen und APIs zu finden, zu priorisieren und zu beheben, kostet 49 US-Dollar pro Mitwirkendem und Monat (mindestens fünf Mitwirkende).
- Der Enterprise-Tarif, der individuell angepasste Scans mit erweitertem Abdeckungsumfang umfasst, kostet 69 US-Dollar pro Mitwirkendem und Monat (ebenfalls bei mindestens fünf Mitwirkenden). Eine kostenlose 14-tägige Testversion des Enterprise-Tarifs ist verfügbar.
- Für größere Entwicklungsteams sind nach Kontaktaufnahme mit dem Vertriebsteam von StackHawk individuelle Preise verfügbar.
Beagle Security
Die beste Benutzeroberfläche für API-Sicherheitstests
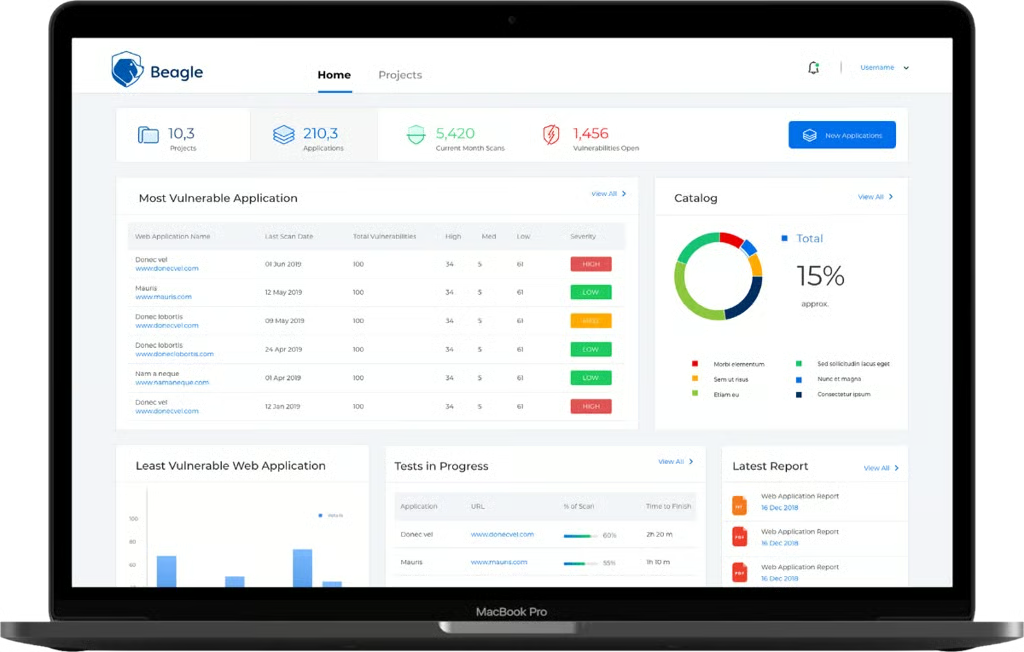
Beagle Security ist ein umfassendes Tool für die Sicherheitsprüfung von Webanwendungen und APIs. Es nutzt moderne DAST-Methoden und KI, um reale Hackeraktionen nachzuahmen, und ermöglicht so ein tiefgehendes Verständnis potenzieller Kompromittierungen Ihrer Webanwendungen und APIs. Es hilft Ihnen, Schwachstellen zu identifizieren und mit umsetzbaren Erkenntnissen zu beheben, bevor sie ausgenutzt werden können.
Wichtige Funktionen
- Umfassendes Scannen auf Schwachstellen mithilfe moderner DAST-Methoden
- Kontinuierliche Überwachung von Webanwendungen und APIs, einschließlich REST-APIs und GraphQL-Endpunkten
- Detaillierte Sicherheitsberichte mit umsetzbaren Erkenntnissen
- Integration in CI/CD-Pipelines für Shift-left-Sicherheit, die eine proaktive Erkennung und Beseitigung von Schwachstellen in Vorproduktionsumgebungen ermöglicht
- Einhaltung der Standards GDPR, HIPAA und PCI DSS mit speziell zugeordneten Compliance-Berichten
- Unterstützung bei der Anbietereinführung mit den neuesten Penetrationstestberichten Ihrer SaaS-Plattform zur Stärkung des Kundenvertrauens und der Kundenbeziehungen
Vorteile
- Benutzerfreundliche Oberfläche
- Liefert umsetzbare Erkenntnisse
- Unterstützt einen Shift-left-Ansatz für Sicherheit
- Hilft bei der Erfüllung von Compliance-Anforderungen
Nachteile
- Begrenzte Anpassungsmöglichkeiten
- Möglicherweise nicht für Anwendungen im großen Maßstab geeignet
Preise
Der Tarif von Beagle Security, der API-Tests umfasst, beginnt bei 49 US-Dollar pro Monat, mit Rabatten für Jahresabonnements. Beagle Security bietet außerdem Add-ons für zusätzliche Tests, parallele Tests, Verfügbarkeitsmonitore und Berichte mit eigenem Branding an. Diese Add-ons werden zusätzlich zum Abonnementtarif monatlich oder jährlich abgerechnet.
Salt Security
Am besten für verhaltensbasierte API-Sicherheit
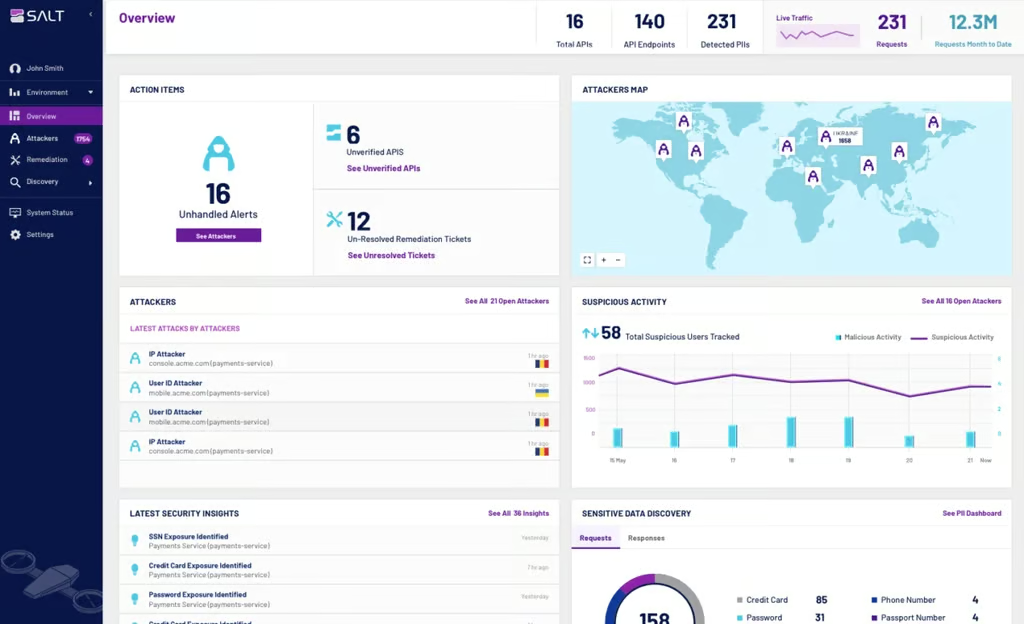
Salt Security ist eine Plattform für API-Sicherheit, die verhaltensbasierte Schutzmechanismen zur Verhinderung von API-Angriffen nutzt. Sie bietet eine umfassende Lösung für API-first-Strategien mit leistungsfähigen Funktionen zur API-Erkennung und Angriffsprävention. Salt Security steht an der Spitze der Sicherheitsstrategie für Unternehmen und bietet adaptive Intelligenz für die moderne digitale Transformation.
Wichtige Funktionen
- Verhaltensbasierter Schutz zur Erkennung und Verhinderung fortschrittlicher Bedrohungen
- Kontinuierliche API-Erkennung und -Inventarisierung, um mit der Weiterentwicklung Ihrer API-Landschaft Schritt zu halten
- Detaillierte Bedrohungsinformationenberichte mit umsetzbaren Erkenntnissen zur Behebung
- Vollständige Unterstützung von API-Protokollen, einschließlich REST, GraphQL, SOAP und gRPC
- Dynamische und adaptive Datenverkehrserkennung, durch die Salt seine Sicherheitslage an Änderungen der Datenverkehrsstruktur anpassen kann
- Cloudnative Plattform mit einer vollständigen API zur programmgesteuerten Steuerung von Salt selbst, die Infrastructure as Code (IaC) und andere Formen der Automatisierung ermöglicht
- Salt Security bietet Integrationen in eine große Bandbreite von Systemen, darunter AWS, Azure und GCP, sowie in SIEM-Systemewie Splunk und IBM QRadar und gewährleistet damit eine umfassende Abdeckung in verschiedenen Umgebungen
Vorteile
- Fortschrittliche Funktionen zur Bedrohungserkennung mithilfe verhaltensbasierter Schutzmechanismen
- Einfach bereitzustellen und zu verwenden, mit kontinuierlicher API-Erkennung und -Inventarisierung
- Unterstützt eine große Bandbreite an API-Protokollen
Nachteile
- Begrenzte Integrationsmöglichkeiten
- Hohe Kosten für kleine Unternehmen
Preise
Salt Security veröffentlicht seine Preise nicht, aber AWS listetEnterprise-Preise ab 350.000 US-Dollar für Konsolenzugriff und Support sowie bis zu 100 Millionen API-Aufrufe pro Monat über einen Zeitraum von 12 Monaten und Startup-Preise von 50.000 US-Dollar pro Jahr für 5 Millionen API-Aufrufe pro Monat.
Siehe die besten cloudnativen Plattformen zum Schutz von Anwendungen (CNAPP)
Reblaze
Am besten für umfassende Webanwendungssicherheit
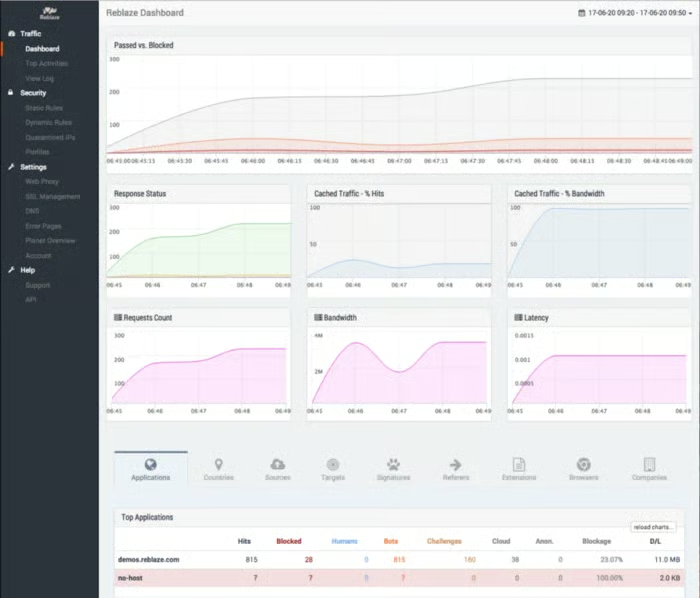
Reblaze ist ein cloudbasierter, vollständig verwalteter Schutzschild für Websites und Webanwendungen. Es bietet eine sichere und schnelle Lösung für API-Sicherheit mit umfassendem Schutz für APIs, Webservices, Microservices, mobile/native APIs und mehr.
Wichtige Funktionen
- Web Application Firewall (WAF) zum Blockieren schädlichen Datenverkehrs
- Bot-Abwehrzur Abwehr selbst der neuesten Generation schädlicher Bots
- DDoS-Schutzfür Webdatenverkehr und API-Endpunkte
- Fortschrittliche Technologien zur Erkennung von Menschen und Bots
- Vollständig verwaltete Plattform, die von einem Team aus Sicherheitsexperten auf dem neuesten Stand gehalten wird
- Dedizierte Virtual Private Clouds für jedes Konto
- Selbstlernende Plattform, die Machine Learning nutzt, um sich verändernde Bedingungen des Internetdatenverkehrs zu erkennen und sich daran anzupassen
- Nahtlose Integration in beliebte Plattformen wie AWS, Google Cloud und Azure und damit umfassender Schutz in verschiedenen Cloud-Umgebungen
Vorteile
- Umfassender Sicherheitsschutz für Websites, Anwendungen und API-Endpunkte
- Einfach bereitzustellen und zu verwalten dank vollständig verwalteter Plattform
- Unterstützt eine große Bandbreite an API-Protokollen
Nachteile
- Begrenzte Anpassungsmöglichkeiten
- Möglicherweise nicht für kleine Unternehmen geeignet
Preise
Reblaze veröffentlicht seine Preise nicht. AWS nenntfür Reblaze Preise ab 5.440 US-Dollar pro Monat für umfassenden Webanwendungsschutz einschließlich API-, Web-Application-Firewall- und DDoS-Schutz.
Siehe die besten Web Application Firewalls (WAF)
API Discovery and Security Management Platform
Am besten für API-Management
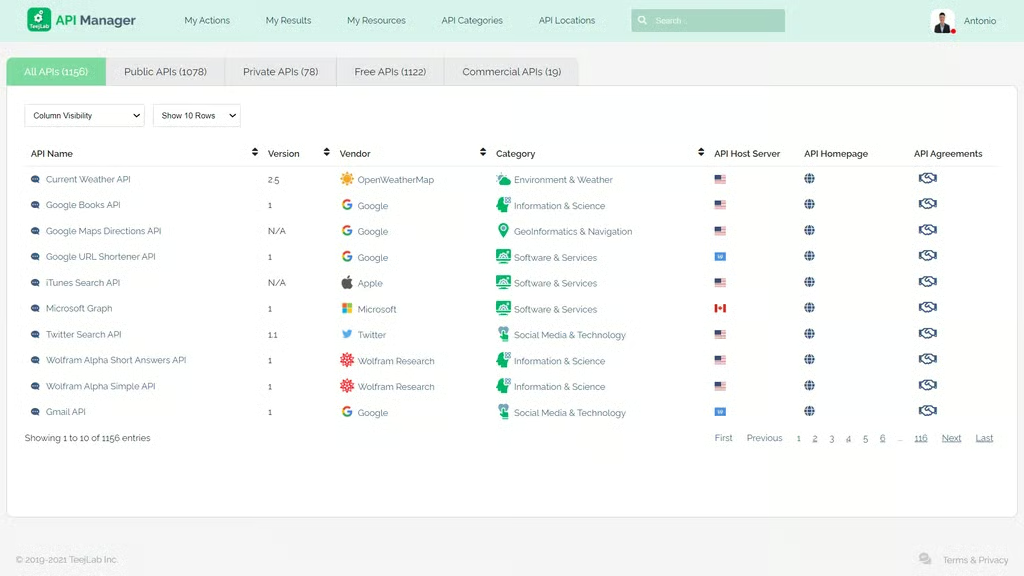
Die API Discovery and Security Management Platform von TeejLab ist eine umfassende Lösung, die Unternehmen beim Aufbau innovativer digitaler Lösungen mithilfe von APIs unterstützt. Sie erfasst APIs weltweit im Hinblick auf ihr Innovationspotenzial sowie ihre Sicherheits-, rechtlichen und betrieblichen Einschränkungen.
Wichtige Funktionen
- API-Erkennung und -Katalogisierung
- Bewertung von Sicherheitsrisiken
- Kontinuierliche Überwachung
- Softwarezusammensetzungsanalyse zur Erkennung von APIs
- Netzwerkanalyse zur Erkennung von APIs
- Benchmark für API-Sicherheit
- Benchmark für API-Qualität
- Service-Mesh für APIs
- Lässt sich in beliebte API-Gateways wie AWS API Gateway, Kong und Apigee integrieren und ermöglicht eine umfassende API-Erkennung und ein umfassendes Sicherheitsmanagement
Vorteile
- Umfassende Lösung für API-Management
- Liefert umsetzbare Erkenntnisse
- Unterstützt eine große Bandbreite an technischen Modulen
Nachteile
- Möglicherweise sind technische Kenntnisse erforderlich, um die Lösung vollständig zu nutzen
- Hohe Kosten für kleine Unternehmen
Preise
Die API Discovery and Security Management Platform bietet mehrere Preispläne für die Anforderungen von Unternehmen und Einzelpersonen:
- Für grundlegende Anforderungen an die API-Erkennung gibt es einen Freemium-Tarif für 0 US-Dollar
- Für umfangreichere Anforderungen gibt es einen Individual-Tarif für 101 US-Dollar pro Monat
- Für akademische Einrichtungen gibt es einen speziellen Academic-Tarif
- Für Unternehmen gibt es außerdem einen Corporate-Tarif
Für die Academic- und Corporate-Tarife müssen Sie sich für Preisinformationen an den Anbieter wenden. Alle Tarife bieten unterschiedliche Zugriffsstufen auf Funktionen wie API Discovery Search, API T&C’s Analyze und API T&C’s Test Run. Für detailliertere Preisinformationen wenden Sie sich bitte an den Anbieter.
Google Apigee Sense
Am besten für Google-Cloud-Umgebungen
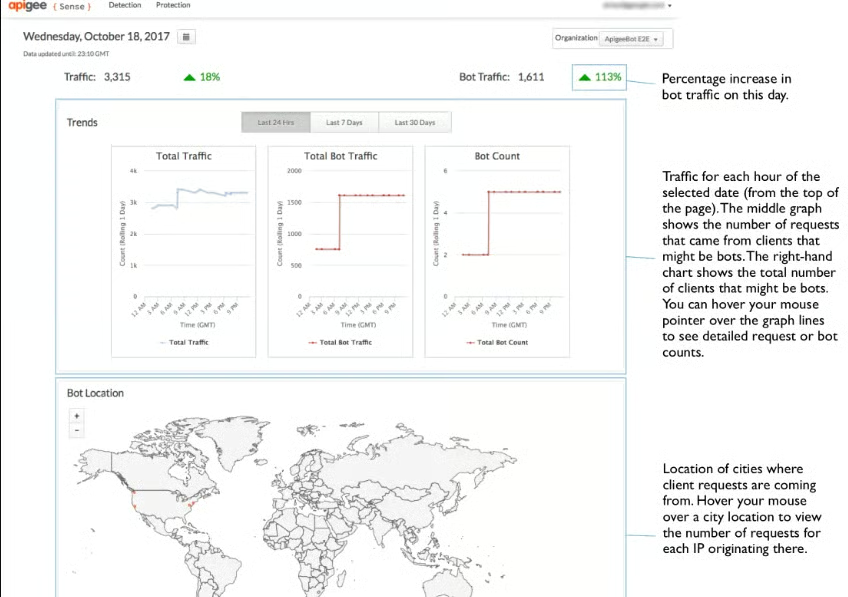
Google Apigee ist eine umfassende Plattform für die Entwicklung und Verwaltung von APIs. Durch die Bereitstellung einer Proxy-Schicht für Backend-Services bietet Apigee eine Abstraktion für APIs von Backend-Services und gewährleistet Sicherheit, Ratenbegrenzungen, Kontingente, Analysen und mehr.
Wichtige Funktionen
- Bedrohungserkennung auf Basis von Machine Learning
- Detaillierte Analysen und Berichte
- Anpassbare Sicherheitsregeln
- Fortschrittliche Risikoanalysen
- Automatisierte Risikominderung
- Vollständige Lösung für API-Sicherheit
- Datenbasierte Risikomodelle
- API-Laufzeitumgebung zum Erstellen und Verwalten von APIs
- Überwachung und Analysen von Nutzungstrends
- Entwicklerdienste zur Verwaltung von App-Entwicklern und Client-Apps
- Integration in die gesamte Google Cloud Platform für einen einheitlichen Ansatz bei der API-Sicherheit innerhalb des Google-Ökosystems
Vorteile
- Fortschrittliche Funktionen zur Bedrohungserkennung
- Einfach bereitzustellen und zu verwenden
- Liefert visuelle Dashboards für Bot-Analysen, Trends und umsetzbare Informationen
- Bietet über alle Services hinweg eine einheitliche API – unabhängig von der Implementierung des jeweiligen Services
- Ermöglicht Änderungen an der Implementierung von Backend-Services, ohne die öffentliche API zu beeinträchtigen
Nachteile
- Begrenzte Integrationsmöglichkeiten
- Für technisch weniger versierte Benutzer ist möglicherweise eine Einarbeitungszeit erforderlich
Preise
Google Apigee bietet mehrere Preispläne für unterschiedliche Anforderungen:
- Evaluation: Dies ist ein kostenloser Tarif für 60 Tage, mit dem Sie die Funktionen von Apigee in Ihrer eigenen Sandbox erkunden können. Er umfasst 100.000 API-Aufrufe pro Monat, 2 Umgebungen, Zugriff auf Premium-Add-ons und 30 Tage Analyseberichte. Für Evaluierungen wird keine Laufzeit-SLA bereitgestellt und es ist keine Migration zu kostenpflichtigen Angeboten möglich.
- Pay-as-you-go: Dieser Tarif bietet umfassende Funktionen für das API-Management ohne Vorabverpflichtung – Sie zahlen nur für die tatsächliche Nutzung. Die Kosten werden anhand der Anzahl der Apigee-Gateway-Knoten pro Minute, der Gesamtzahl der von Apigee Analytics pro Monat verarbeiteten API-Anfragen und der Netzwerknutzung berechnet. Google bietet einige Preisbeispiele.
- Standard: Dieser Tarif ist für den Aufbau eines unternehmensweiten API-Programms vorgesehen. Er umfasst 180 Millionen API-Aufrufe pro Jahr, 1 Organisation und 5 Umgebungen, die Aufbewahrung von Analysen über 30 Tage sowie eine Laufzeit-SLA von 99 %.
- Enterprise: Dieser Tarif dient der Modernisierung Ihrer Anwendungsarchitekturen und dem Aufbau dynamischer API-Communities in großem Maßstab. Er umfasst 1,2 Milliarden API-Aufrufe pro Jahr, 2 Organisationen und 10 Umgebungen, die Aufbewahrung von Analysen über 3 Monate sowie eine Laufzeit-SLA von 99,9 %.
- Enterprise Plus: Dieser Tarif ist für den Betrieb eines API-first-Unternehmens mit einem florierenden Ökosystem vorgesehen. Er umfasst 12 Milliarden API-Aufrufe pro Jahr, 6 Organisationen und 30 Umgebungen, die Aufbewahrung von Analysen über 14 Monate sowie eine Laufzeit-SLA von 99,99 %.
Nevatech Sentinet
Am besten für Azure-Umgebungen
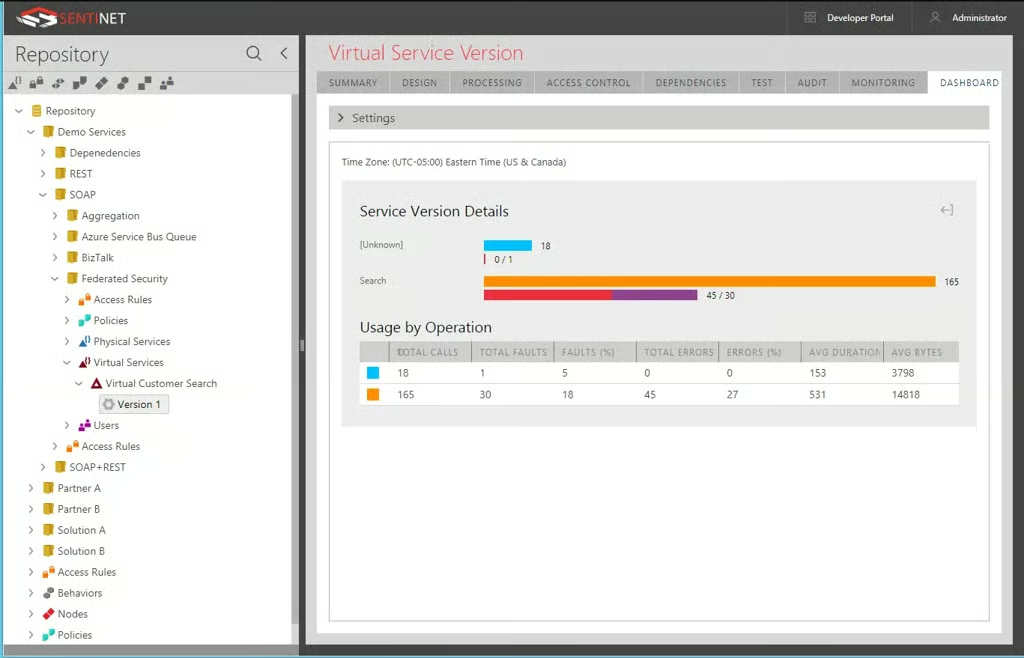
Nevatech Sentinet ist eine Plattform für API-Management und -Sicherheit, die eine umfassende Lösung für den Entwurf, die Bereitstellung und die Verwaltung von APIs bietet. Sie kann vollständig lokal oder in einem privaten Rechenzentrum bereitgestellt werden und ist damit eine flexible Lösung für Unternehmen jeder Größe.
Wichtige Funktionen
- Tools für API-Design und -Bereitstellung
- Umfassende Sicherheitsfunktionen
- Detaillierte Analysen und Berichte
- Verwaltung von Service Level Agreements (SLAs)
- Benachrichtigungssystem für Änderungen bei API-Nutzung und -Leistung
- Detaillierte Überprüfung von Änderungen an Objekten im API-Repository
- Sichere Bereitstellung interner Services und APIs für externe Kunden und Geschäftspartner
- Integration von Unternehmensanwendungen durch verwaltete und kontrollierte interne APIs
- Bietet besondere Vorteile für die Microsoft Azure Cloud durch native Integration in die Plattform sowie Erweiterbarkeit für deren Cloud-Funktionen
Vorteile
- Umfassende Lösung für API-Management
- Einfach bereitzustellen und zu verwenden
- Liefert detaillierte Prüfprotokolle aller Änderungen an Objekten im API-Repository
- Erweitert ESB-Architekturen um Transparenz, Verwaltbarkeit und Kontrolle
Nachteile
- Begrenzte Anpassungsmöglichkeiten
- Möglicherweise nicht für kleine Unternehmen geeignet
Preise
Nevatech veröffentlicht keine Preisinformationen. Potenzielle Kunden sollten sich für ein individuelles Angebot an den Anbieter wenden. Das Unternehmen bietet jedoch eine kostenlose Testversion an.
Was sind Tools für API-Sicherheit?
Tools für API-Sicherheit sind Softwarelösungen, die Ihre APIs vor Bedrohungen und Schwachstellen schützen. Sie überwachen den API-Datenverkehr, erkennen Anomalien, setzen Richtlinien durch und bieten Sicherheitsmaßnahmen wie Authentifizierung, Autorisierung und Verschlüsselung. Diese Tools sind für Unternehmen unverzichtbar, die sich bei ihren Geschäftsabläufen stark auf APIs stützen.
Außerdem lesen: Anwendungssicherheit: Vollständige Definition, Arten und Lösungen
Bewertungskriterien für Tools zur API-Sicherheit
Im Folgenden finden Sie zehn Bewertungskriterien, die unserer Ansicht nach einen idealen Ausgangspunkt bei der Suche nach einem Tool für API-Sicherheit darstellen.
- Sicherheitsfunktionen: Das Tool sollte umfassende Sicherheitsfunktionen wie Authentifizierung, Autorisierung, Verschlüsselung und Bedrohungserkennung bieten.
- Einfache Integration: Die Plattform sollte sich problemlos in Ihre bestehenden Systeme und Ihre Infrastruktur integrieren lassen.
- Skalierbarkeit: Die Software sollte in der Lage sein, mit dem Wachstum Ihres Unternehmens und der steigenden Anzahl von APIs Schritt zu halten.
- Benutzerfreundlichkeit: Das Tool sollte auch für technisch weniger versierte Benutzer einfach zu bedienen sein. Eine benutzerfreundliche Oberfläche und eine klare Dokumentation können dabei hilfreich sein.
- Anpassbarkeit: Der Anbieter sollte Anpassungen ermöglichen, damit das Tool Ihren spezifischen Anforderungen und Anwendungsfällen entspricht.
- Echtzeitüberwachung und Warnmeldungen: Die Software sollte API-Aktivitäten in Echtzeit überwachen und bei verdächtigem Verhalten Warnmeldungen senden.
- Berichterstattung und Analysen: Detaillierte Berichte und Analysen, die Ihnen helfen, Ihre API-Nutzung und Ihren Sicherheitsstatus zu verstehen, sind unverzichtbar.
- Compliance: Das Tool sollte robuste Funktionen bieten, um die Einhaltung relevanter Vorschriften und Standards wie DSGVO oder HIPAA sicherzustellen.
- Anbietersupport und Community: Ein guter Support des Anbieters und eine aktive Community können bei der Fehlerbehebung und beim Erlernen bewährter Vorgehensweisen sehr hilfreich sein.
- Preise: Schließlich sollte ein Tool für API-Sicherheit ein gutes Preis-Leistungs-Verhältnis bieten. Berücksichtigen Sie sowohl die anfänglichen Kosten für die enthaltenen Funktionen als auch laufende Kosten für Wartung oder zusätzliche Funktionen.
Fazit: Tools für API-Sicherheit
Tools für API-Sicherheit sind ein entscheidender Bestandteil jedes modernen Unternehmens und schützen die äußerst wichtigen Anwendungsverbindungen. Ein gutes Tool für API-Sicherheit bietet den erforderlichen Schutz, damit Ihre APIs sicher und zuverlässig bleiben. Wenn Sie die Funktionen sowie die Vor- und Nachteile der einzelnen Tools kennen, können Sie eine fundierte Entscheidung treffen, die am besten zu den Anforderungen und der Anwendungsumgebung Ihres Unternehmens passt. In der Welt der API-Sicherheit gibt es keine Lösung, die für alle gleichermaßen geeignet ist – das beste Tool ist dasjenige, das auf Ihre Sicherheitsziele abgestimmt ist, sich nahtlos in Ihre bestehende Infrastruktur integrieren lässt und in Ihr Budget passt.
Weiterlesen: Die besten Tools und Software für Anwendungssicherheit