













Les API (interfaces de programmation d’applications) permettent aux applications de communiquer entre elles, une fonction essentielle à l’ère numérique. Leur importance en fait également une cible de choix pour les cybercriminels — selon Akamai, les attaques visant les API et les applications ont triplé l’année dernière。
Les outils de sécurité des API contribuent à protéger l’intégrité des API et à les préserver contre les vecteurs d’attaque courants, comme l’inclusion de fichiers locaux (LFI), les scripts intersites (XSS) et l’injection SQL (SQLi). Nous avons analysé le marché de la sécurité des API afin d’établir cette liste des meilleurs outils de sécurité des API, suivie de quelques éléments à prendre en compte pour les acheteurs potentiels.
Les meilleurs outils de sécurité des API :
- Wallarm API Security Platform :idéal pour la détection automatisée des menaces
- StackHawk :idéal pour les équipes de développement
- Beagle Security :la meilleure interface utilisateur pour tester la sécurité des API
- Salt Security:idéal pour la protection des API fondée sur le comportement
- Reblaze :idéal pour une sécurité complète des applications web
- API Discovery and Security Management Platform :idéal pour la gestion des API
- Google Apigee Sense :idéal pour les environnements Google Cloud
- Nevatech Sentinet :idéal pour les environnements Azure
- Comparatif des meilleurs outils de sécurité des API
- Wallarm API Security Platform
- StackHawk
- Beagle Security
- Salt Security
- Reblaze
- API Discovery and Security Management Platform
- Google Apigee Sense
- Nevatech Sentinet
- Que sont les outils de sécurité des API ?
- Critères d’évaluation des outils de sécurité des API
- En résumé : les outils de sécurité des API
Comparatif des meilleurs outils de sécurité des API
| Critères | Wallarm API Security Platform | StackHawk | Beagle Security | Salt Security | Reblaze | API Discovery and Security Management Platform | Google Apigee Sense | Nevatech Sentinet |
|---|---|---|---|---|---|---|---|---|
| Fonctionnalités de sécurité complètes | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ |
| Facilité d’intégration | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ |
| Évolutivité | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ |
| Facilité d’utilisation | ✔ | ✔ | ✔ | ✔ | ✔ | X | ✔ | ✔ |
| Personnalisation | ✔ | ✔ | ✔ | ✔ | ✔ | X | ✔ | ✔ |
| Surveillance et alertes en temps réel | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ |
| Rapports et analyses | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ |
| Conformité robuste | ✔ | ✔ | ✔ | ✔ | ✔ | X | ✔ | ✔ |
| Assistance du fournisseur et communauté | ✔ | ✔ | ✔ | ✔ | ✔ | X | ✔ | ✔ |
| Tarification | Formule gratuite ; devis sur demande | Formule gratuite pour 1 application ; ensuite, 49 $ par contributeur et par mois | À partir de 49 $ par mois | La tarification AWS commence à 50 000 $ par an pour 5 millions d’appels d’API par mois | Devis sur demande | Formule freemium pour la découverte de base des API ; ensuite, 101 $ par mois pour la formule individuelle | Formule d’évaluation gratuite | Devis sur demande |
Wallarm API Security Platform
Idéal pour la détection automatisée des menaces
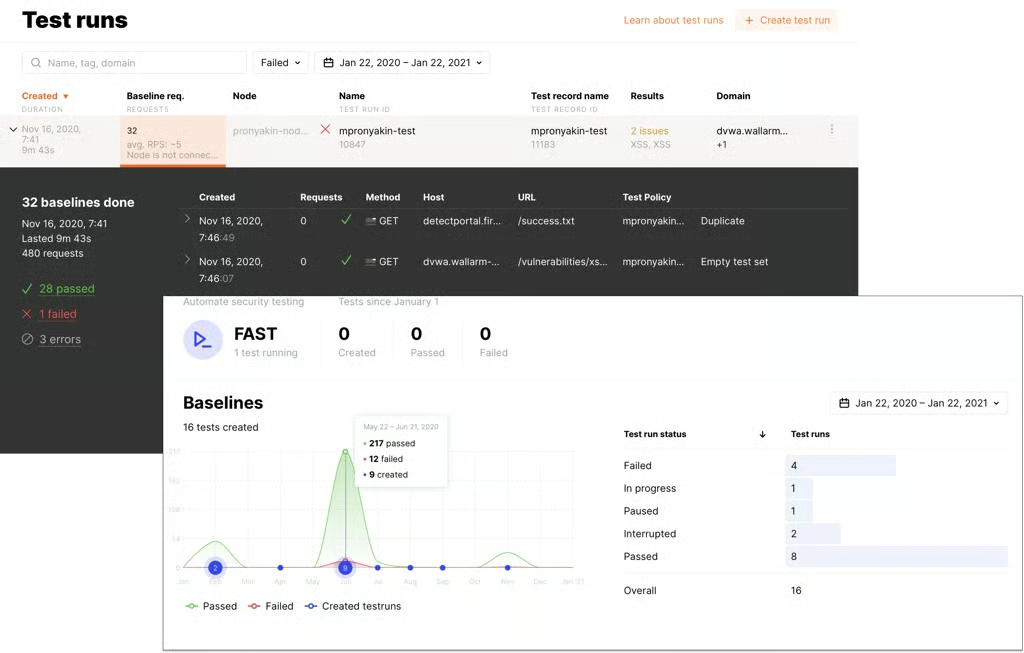
Wallarm est une plateforme complète de sécurité des API conçue pour les organisations modernes qui placent les API au cœur de leur stratégie. Elle offre une découverte des API et une prévention des menaces en temps réel sur l’ensemble de votre portefeuille, quel que soit le protocole, dans des environnements multicloud et cloud natifs.
Fonctionnalités clés
- Découverte des API et prévention des menaces en temps réel
- Segmentation des API pour adapter les mesures de sécurité
- Surveillance des modifications des API
- Évaluation et notation des risques liés aux API
- Suivi de l’utilisation des données sensibles
- Détection des authentifications faibles
- Prise en charge complète des protocoles d’API, notamment REST, GraphQL, gRPC et WebSocket
- Correctifs virtuels pour empêcher l’exploitation des vulnérabilités zero-day
- Atténuation en temps réel sans dépendre d’outils tiers
- OWASP Top 10 de la sécurité des API
- Prévention des abus d’API, notamment la limitation avancée du débit fondée sur le comportement et la limitation avancée du débit
- Gestion des sessions pour les réponses automatisées et les règles granulaires fondées sur les sessions
- Propose des intégrations natives avec des plateformes populaires comme Kubernetes, AWS et Google Cloud, ce qui en fait un choix polyvalent pour divers environnements informatiques
Avantages
- Couverture de sécurité complète pour les portefeuilles d’API modernes
- Découverte des API et prévention des menaces en temps réel
- Prise en charge d’un large éventail de protocoles d’API
- Évaluation et notation détaillées des risques liés aux API
- Correctifs virtuels et atténuation en temps réel
Inconvénients
- Courbe d’apprentissage abrupte pour les utilisateurs non techniques
- Le tarif peut être élevé pour les petites entreprises
Tarification
Wallarm propose une formule gratuite, mais les clients ayant besoin d’une capacité supérieure doivent contacter l’équipe commerciale de Wallarm pour obtenir un devis personnalisé. AWS et Google publient les tarifs de leur infrastructure BYOL.
StackHawk
Idéal pour les équipes de développement
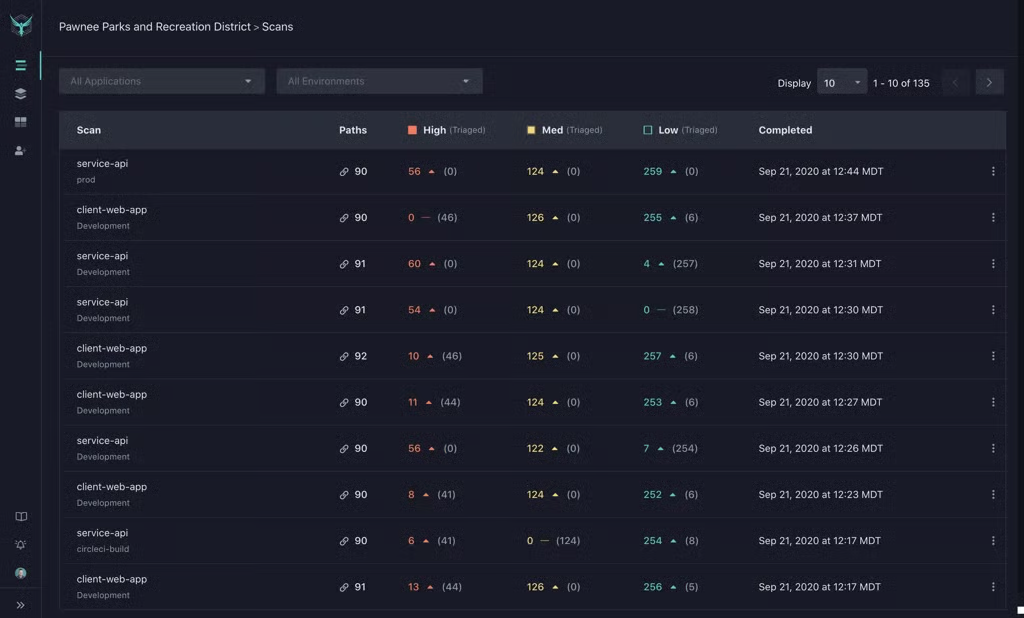
StackHawk est un outil de test dynamique de la sécurité des applications (DAST) spécialement conçu pour les équipes modernes qui déploient des logiciels quotidiennement. Il est conçu pour fonctionner dans des environnements CI/CD, permettant aux développeurs d’identifier et de corriger les problèmes de sécurité avant leur mise en production.
Fonctionnalités clés
- Tests dynamiques modernes de la sécurité des applications
- Tests de sécurité automatisés dans les environnements CI/CD
- Conçu pour les développeurs, approuvé par les équipes de sécurité
- Capable de détecter et de corriger les vulnérabilités plus rapidement
- Prise en charge d’un large éventail de stacks techniques
- S’intègre parfaitement aux pipelines CI/CD populaires comme Jenkins, CircleCI et GitLab, permettant aux développeurs d’intégrer les tests de sécurité à leurs workflows existants
Avantages
- Conçu pour les développeurs, il favorise une approche de la sécurité décalée vers la gauche
- Les tests automatisés dans les environnements CI/CD s’inscrivent dans les pratiques modernes de livraison logicielle
- Permet d’identifier et de corriger plus rapidement les vulnérabilités
Inconvénients
- Limité aux fonctionnalités DAST, il peut ne pas convenir aux utilisateurs qui ne sont pas développeurs
Tarification
StackHawk propose plusieurs formules tarifaires :
- Une formule gratuite pour une seule application
- La formule Pro, qui permet aux équipes de détecter, de trier et de corriger les problèmes de sécurité dans toutes leurs applications et API, coûte 49 $ par contributeur et par mois (avec un minimum de cinq contributeurs).
- La formule Enterprise, qui comprend des analyses personnalisées avec une couverture étendue, coûte 69 $ par contributeur et par mois (avec également un minimum de cinq contributeurs). Un essai gratuit de 14 jours de la formule Enterprise est disponible.
- Pour les équipes de développement plus importantes, une tarification personnalisée est proposée après prise de contact avec l’équipe commerciale de StackHawk.
Beagle Security
La meilleure interface utilisateur pour tester la sécurité des API
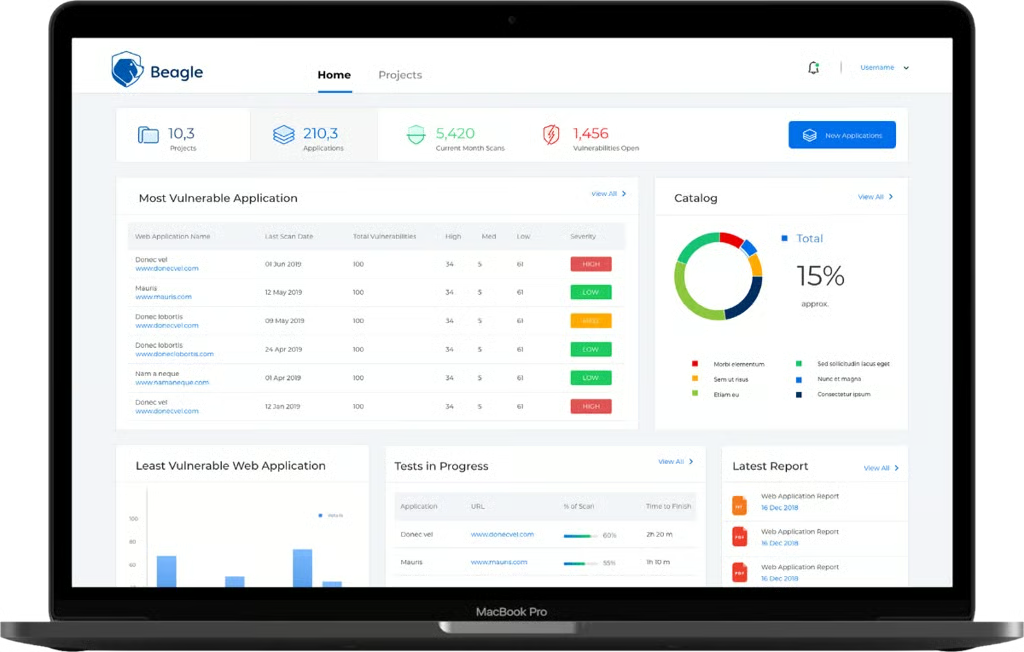
Beagle Security est un outil complet de test de la sécurité des applications web et des API. Il utilise une méthodologie DAST moderne et l’IA pour simuler les actions de véritables hackers, offrant une compréhension approfondie des compromissions potentielles de vos applications web et de vos API. Il vous aide à identifier les vulnérabilités et à les corriger grâce à des informations exploitables, avant qu’elles ne puissent être exploitées.
Fonctionnalités clés
- Analyse complète des vulnérabilités grâce à une méthodologie DAST moderne
- Surveillance continue des applications web et des API, notamment des API REST et des endpoints GraphQL
- Rapports de sécurité détaillés contenant des informations exploitables
- Intégration aux pipelines CI/CD pour une sécurité décalée vers la gauche, permettant de détecter et d’éliminer proactivement les vulnérabilités dans les environnements de préproduction
- Conformité aux normes RGPD, HIPAA et PCI DSS, avec des rapports de conformité spécifiquement adaptés
- Prise en charge de l’intégration des fournisseurs, avec les derniers tests d’intrusion de votre plateforme SaaS afin de renforcer la confiance des clients et les relations avec eux
Avantages
- Interface conviviale
- Fournit des informations exploitables
- Prend en charge une approche de la sécurité décalée vers la gauche
- Aide à satisfaire aux exigences de conformité
Inconvénients
- Options de personnalisation limitées
- Peut ne pas convenir aux applications de grande envergure
Tarification
La formule Beagle Security qui propose des tests d’API commence à 49 $ par mois, avec des remises pour les abonnements annuels. Beagle Security propose également des modules complémentaires pour les tests supplémentaires, les tests simultanés, les moniteurs de disponibilité et les rapports en marque blanche. Ces modules complémentaires sont facturés au mois ou à l’année, en plus de votre formule d’abonnement.
Salt Security
Idéal pour la protection des API fondée sur le comportement
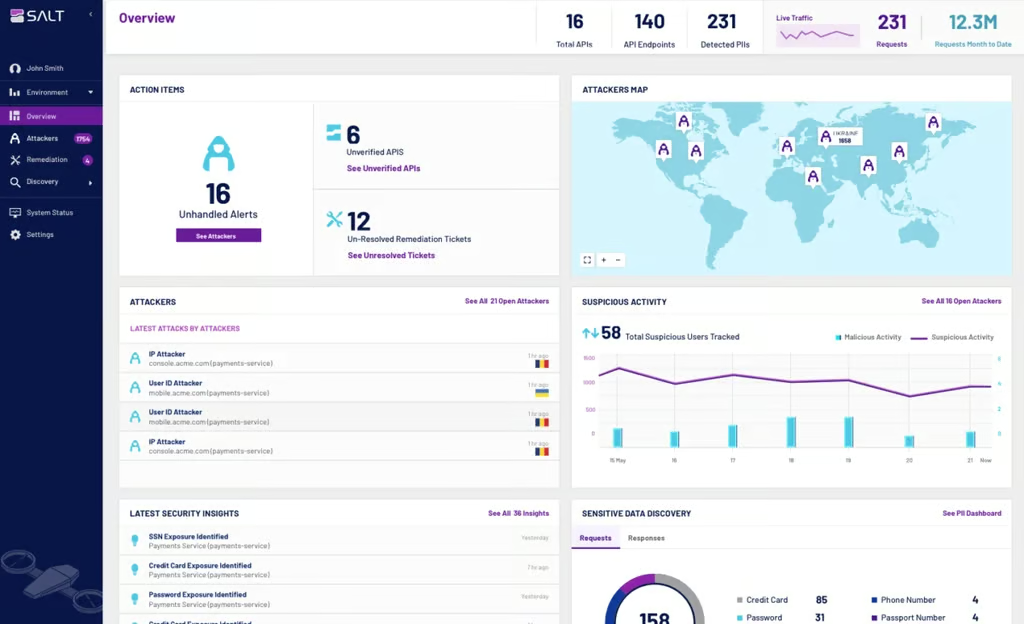
Salt Security est une plateforme de protection des API qui utilise une protection fondée sur le comportement pour prévenir les attaques visant les API. Elle offre une solution complète pour les stratégies centrées sur les API, avec de solides capacités de découverte des API et de prévention des attaques. Salt Security est à l’avant-garde des stratégies de sécurité des entreprises et propose une intelligence adaptative pour les transformations numériques modernes.
Fonctionnalités clés
- Protection fondée sur le comportement pour une détection et une prévention avancées des menaces
- Découverte et inventaire continus des API pour rester à jour avec l’évolution de votre paysage d’API
- Rapports détaillés de renseignements sur les menaces fournissant des informations exploitables pour la remédiation
- Prise en charge complète des protocoles d’API, notamment REST, GraphQL, SOAP et gRPC
- Reconnaissance dynamique et adaptative du trafic, permettant à Salt de remodeler sa posture de sécurité en réponse aux changements de structure du trafic
- Plateforme cloud native dotée d’une API complète pour contrôler Salt par programmation, permettant l’Infrastructure as Code (IaC) et d’autres formes d’automatisation
- Salt Security propose des intégrations avec un large éventail de systèmes, notamment AWS, Azure et GCP, ainsi qu’avec des systèmes SIEM comme Splunk et IBM QRadar, offrant une couverture complète dans différents environnements
Avantages
- Capacités avancées de détection des menaces grâce à la protection fondée sur le comportement
- Facile à déployer et à utiliser, avec une découverte et un inventaire continus des API
- Prend en charge un large éventail de protocoles d’API
Inconvénients
- Options d’intégration limitées
- Coût élevé pour les petites entreprises
Tarification
Salt Security ne communique pas publiquement ses tarifs, mais AWS indique une tarification Enterprise à partir de 350 000 $ pour l’accès à la console et l’assistance, jusqu’à 100 millions d’appels d’API par mois pendant 12 mois, ainsi qu’une tarification Startup de 50 000 $ par an pour 5 millions d’appels d’API par mois.
Voir les meilleures plateformes de protection des applications cloud natives (CNAPP)
Reblaze
Idéal pour une sécurité complète des applications web
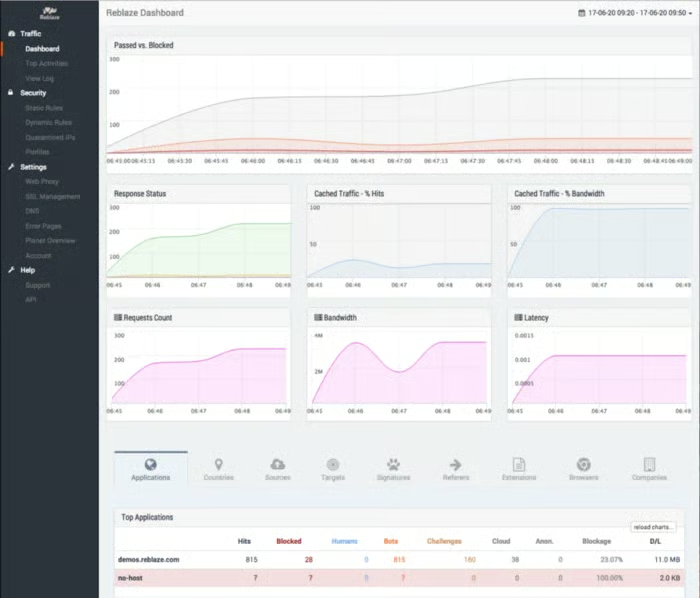
Reblaze est un bouclier de protection cloud entièrement géré pour les sites et les applications web. Il fournit une solution de sécurité des API sécurisée et rapide, offrant une protection complète pour les API, les services web, les microservices, les API mobiles et natives, et bien plus encore.
Fonctionnalités clés
- Pare-feu d’applications web (WAF) pour bloquer le trafic malveillant
- Atténuation des bots pour neutraliser même les bots malveillants de dernière génération
- Protection contre les attaques DDoS pour le trafic web comme pour les endpoints d’API
- Technologies avancées de détection des humains et des bots
- Plateforme entièrement gérée et maintenue à jour par une équipe d’experts en sécurité
- Clouds privés virtuels dédiés pour chaque compte
- Plateforme dotée de capacités d’autoapprentissage qui utilise le machine learning pour reconnaître les conditions changeantes du trafic Internet et s’y adapter
- S’intègre parfaitement aux plateformes populaires comme AWS, Google Cloud et Azure, garantissant une protection complète dans divers environnements cloud
Avantages
- Couverture de sécurité complète pour les sites, les applications et les endpoints d’API
- Facile à déployer et à gérer, grâce à une plateforme entièrement gérée
- Prend en charge un large éventail de protocoles d’API
Inconvénients
- Options de personnalisation limitées
- Peut ne pas convenir aux petites entreprises
Tarification
Reblaze ne communique pas publiquement ses tarifs. AWS indique une tarification de Reblaze à partir de 5 440 $ par mois pour une protection complète des applications web, notamment des API, du pare-feu d’applications web et contre les attaques DDoS.
Voir les meilleurs pare-feu d’applications web (WAF)
API Discovery and Security Management Platform
Idéal pour la gestion des API
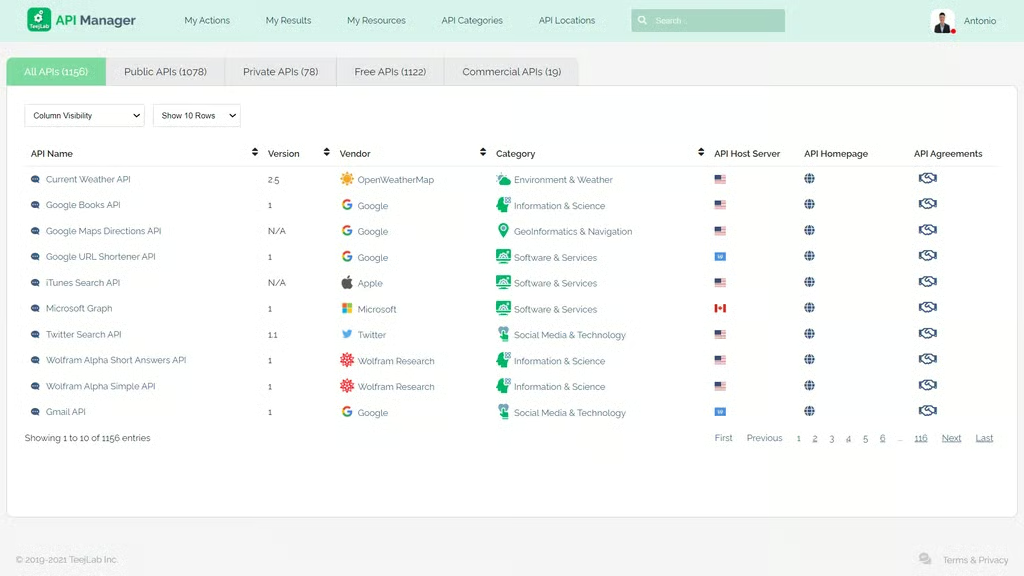
La plateforme API Discovery and Security Management Platform de TeejLab est une solution complète qui aide les organisations à concevoir des solutions numériques innovantes grâce aux API. Elle suit les API à l’échelle mondiale en fonction de leur potentiel d’innovation ainsi que de leurs contraintes de sécurité, juridiques et opérationnelles.
Fonctionnalités clés
- Découverte et catalogage des API
- Évaluation des risques de sécurité
- Surveillance continue
- Analyse de la composition logicielle pour découvrir les API
- Analyse du réseau pour découvrir les API
- Référentiel de sécurité des API
- Référentiel de qualité des API
- Maillage de services pour les API
- S’intègre aux passerelles d’API populaires telles qu’AWS API Gateway, Kong et Apigee, offrant une découverte complète des API et une gestion de leur sécurité
Avantages
- Solution complète de gestion des API
- Fournit des informations exploitables
- Prend en charge un large éventail de modules techniques
Inconvénients
- Peut nécessiter une expertise technique pour être pleinement exploité
- Coût élevé pour les petites entreprises
Tarification
API Discovery and Security Management Platform propose plusieurs formules tarifaires pour répondre aux besoins des entreprises et des particuliers :
- Une formule Freemium à 0 $ est proposée pour les besoins de base en matière de découverte des API
- Pour des besoins plus étendus, une formule Individual est proposée à 101 $ par mois
- Pour les établissements universitaires, une formule Academic spéciale est proposée
- De même, pour les besoins des entreprises, une formule Corporate est proposée
Les formules Academic et Corporate nécessitent toutes deux de contacter le fournisseur pour obtenir les détails tarifaires. Toutes les formules offrent différents niveaux d’accès à des fonctionnalités telles que la recherche de découverte des API, l’analyse des conditions générales des API et l’exécution de tests des conditions générales des API. Pour obtenir des informations tarifaires plus détaillées, veuillez contacter le fournisseur.
Google Apigee Sense
idéal pour les environnements Google Cloud
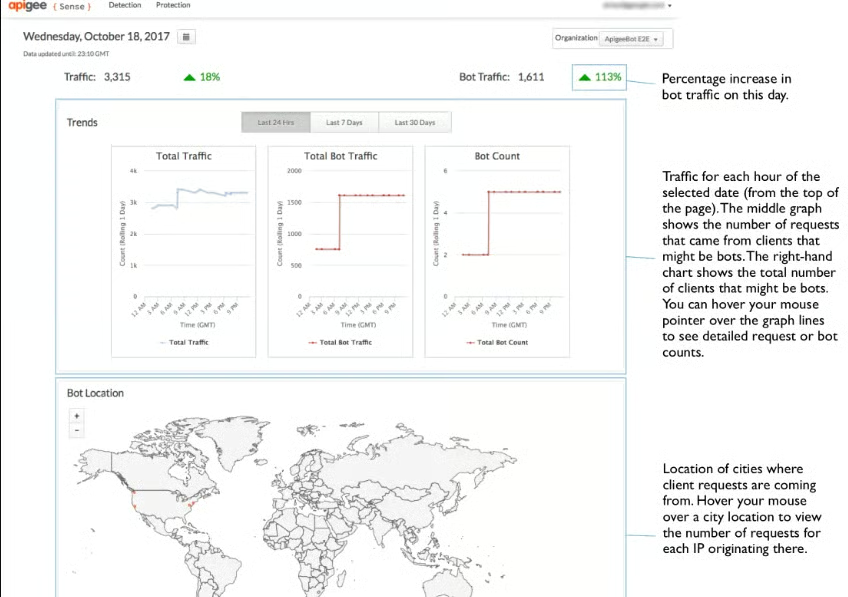
Google Apigee est une plateforme complète de développement et de gestion des API. En fournissant une couche proxy pour les services backend, Apigee propose une abstraction des API de services backend, garantissant la sécurité, la limitation du débit, les quotas, l’analyse et bien plus encore.
Fonctionnalités clés
- Détection des menaces fondée sur le machine learning
- Analyses et rapports détaillés
- Règles de sécurité personnalisables
- Analyse avancée des risques
- Atténuation automatisée des risques
- Solution complète de sécurité des API
- Modèles de risque fondés sur les données
- Environnement d’exécution des API pour créer et gérer les API
- Surveillance et analyse des tendances d’utilisation
- Services destinés aux développeurs pour gérer les développeurs d’applications et les applications clientes
- S’intègre à l’ensemble de Google Cloud Platform, offrant une approche unifiée de la sécurité des API au sein de l’écosystème Google
Avantages
- Capacités avancées de détection des menaces
- Facile à déployer et à utiliser
- Fournit des tableaux de bord visuels pour l’analyse des bots, les tendances et les informations exploitables
- Propose une API cohérente pour l’ensemble des services, quelle que soit l’implémentation du service
- Permet de modifier l’implémentation des services backend sans affecter l’API publique
Inconvénients
- Options d’intégration limitées
- Peut nécessiter une période d’apprentissage pour les utilisateurs non techniques
Tarification
Google Apigee propose plusieurs formules tarifaires pour répondre à différents besoins :
- Évaluation : Il s’agit d’une formule gratuite pendant 60 jours permettant d’explorer les capacités d’Apigee dans votre propre bac à sable. Elle comprend 100 k appels d’API par mois, 2 environnements, l’accès aux modules complémentaires premium et 30 jours de rapports analytiques. Aucun SLA d’exécution n’est disponible pour les évaluations et aucune migration vers des offres payantes n’est possible.
- Paiement à l’usage : Cette formule offre de solides capacités de gestion des API sans engagement initial et vous ne payez que ce que vous utilisez. Le coût est calculé en fonction du nombre de nœuds de passerelle Apigee par minute, du nombre total de requêtes d’API traitées chaque mois par les outils d’analyse Apigee et de l’utilisation du réseau. Google propose quelques exemples de tarification.
- Standard : Cette formule est destinée à la mise en place de votre programme d’API à l’échelle de l’entreprise. Elle comprend 180 millions d’appels d’API par an, 1 organisation et 5 environnements, 30 jours de conservation des données analytiques et un SLA d’exécution de 99 %.
- Enterprise : Cette formule est destinée à moderniser les architectures de vos applications et à créer des communautés d’API dynamiques à grande échelle. Elle comprend 1,2 milliard d’appels d’API par an, 2 organisations et 10 environnements, 3 mois de conservation des données analytiques et un SLA d’exécution de 99,9 %.
- Enterprise Plus : Cette formule est destinée à l’exploitation d’une entreprise privilégiant les API et dotée d’un écosystème florissant. Elle comprend 12 milliards d’appels d’API par an, 6 organisations et 30 environnements, 14 mois de conservation des données analytiques et un SLA d’exécution de 99,99 %.
Nevatech Sentinet
idéal pour les environnements Azure
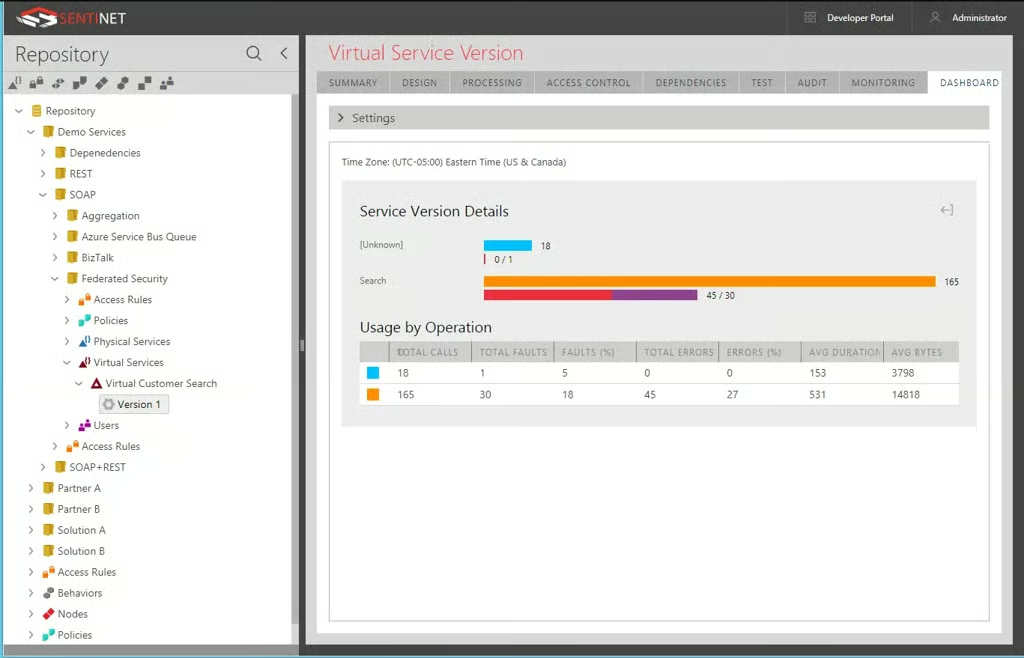
Nevatech Sentinet est une plateforme de gestion et de sécurité des API qui fournit une solution complète pour concevoir, déployer et gérer les API. Elle peut être entièrement déployée sur site ou dans un centre de données privé, ce qui en fait une solution flexible pour les entreprises de toutes tailles.
Fonctionnalités clés
- Outils de conception et de déploiement des API
- Fonctionnalités de sécurité complètes
- Analyses et rapports détaillés
- Gestion des accords de niveau de service (SLA)
- Système d’alerte en cas de changement dans l’utilisation et les performances des API
- Audit détaillé des modifications apportées aux objets du référentiel d’API
- Exposition sécurisée des services et API internes aux clients externes et aux partenaires commerciaux
- Intégration des applications d’entreprise grâce à des API internes gérées et contrôlées
- Offre des avantages spécifiques pour le cloud Microsoft Azure grâce à une intégration native avec sa plateforme et à une extensibilité pour ses fonctionnalités cloud
Avantages
- Solution complète de gestion des API
- Facile à déployer et à utiliser
- Fournit un audit détaillé de toutes les modifications apportées aux objets du référentiel d’API
- Étend les architectures ESB en leur apportant visibilité, facilité de gestion et contrôle
Inconvénients
- Options de personnalisation limitées
- Peut ne pas convenir aux petites entreprises
Tarification
Nevatech n’affiche pas publiquement ses informations tarifaires. Les clients potentiels doivent contacter le fournisseur pour obtenir un devis personnalisé. L’entreprise propose toutefois une version d’essai gratuite.
Que sont les outils de sécurité des API ?
Les outils de sécurité des API sont des solutions logicielles qui contribuent à protéger vos API contre les menaces et les vulnérabilités. Ils surveillent le trafic des API, détectent les anomalies, appliquent les politiques et fournissent des mesures de sécurité telles que l’authentification, l’autorisation et le chiffrement. Ces outils sont essentiels pour les entreprises qui dépendent fortement des API pour leurs activités.
À lire également : Sécurité des applications : définition complète, types et solutions
Critères d’évaluation des outils de sécurité des API
Voici dix critères d’évaluation qui constituent, selon nous, un point de départ idéal lors de la recherche d’un outil de sécurité des API.
- Fonctionnalités de sécurité : L’outil doit fournir des fonctionnalités de sécurité complètes telles que l’authentification, l’autorisation, le chiffrement et la détection des menaces.
- Facilité d’intégration : La plateforme doit s’intégrer facilement à vos systèmes et à votre infrastructure existants.
- Évolutivité : Le logiciel doit être capable de gérer la croissance de votre entreprise et l’augmentation du nombre d’API.
- Facilité d’utilisation : L’outil doit être facile à utiliser, même pour les utilisateurs non techniques. Une interface conviviale et une documentation claire peuvent être utiles.
- Personnalisation : Le fournisseur doit permettre une personnalisation adaptée à vos besoins et cas d’utilisation spécifiques.
- Surveillance et alertes en temps réel : Le logiciel doit assurer une surveillance en temps réel de l’activité des API et envoyer des alertes en cas de comportement suspect.
- Rapports et analyses : Des rapports et des analyses détaillés permettant de comprendre l’utilisation de vos API et leur état de sécurité sont indispensables.
- Conformité : L’outil doit disposer de fonctionnalités robustes pour garantir la conformité aux réglementations et normes applicables, telles que le RGPD ou HIPAA.
- Assistance du fournisseur et communauté : Une bonne assistance du fournisseur et une communauté active peuvent être très utiles pour résoudre les problèmes et apprendre les bonnes pratiques.
- Tarification : Enfin, un outil de sécurité des API doit offrir un bon rapport qualité-prix. Tenez compte à la fois du coût initial correspondant aux fonctionnalités obtenues et des coûts récurrents liés à la maintenance ou aux fonctionnalités supplémentaires.
En résumé : les outils de sécurité des API
Les outils de sécurité des API sont un composant essentiel de toute entreprise moderne, car ils protègent les connexions applicatives indispensables. Un bon outil de sécurité des API fournit la protection nécessaire pour garantir la sécurité et la fiabilité de vos API. En comprenant les fonctionnalités, les avantages et les inconvénients de chaque outil, vous pouvez prendre une décision éclairée qui répond au mieux aux besoins de votre organisation et à votre environnement applicatif. Dans le monde de la sécurité des API, il n’existe pas de solution universelle : le meilleur outil est celui qui s’aligne sur vos objectifs de sécurité, s’intègre parfaitement à votre infrastructure existante et respecte votre budget.
À lire ensuite : Les meilleurs outils et logiciels de sécurité des applications