













API(アプリケーション・プログラミング・インターフェース)は、アプリケーション同士の通信を可能にする、デジタル時代に極めて重要な機能です。その重要性ゆえにサイバー犯罪者にとって魅力的な標的にもなっており、Akamaiによると、昨年はAPIおよびアプリケーションへの攻撃が3倍に増加しました。
APIセキュリティツールは、APIの完全性を保護し、ローカルファイルインクルージョン(LFI)やクロスサイトスクリプティング(XSS)、SQLインジェクション(SQLi)などの一般的な攻撃ベクトルから安全に保つのに役立ちます。APIセキュリティ市場を分析し、APIセキュリティツールのトップをこのリストにまとめました。続いて、導入を検討する際のポイントも紹介します。
APIセキュリティツールのトップ:
- Wallarm API Security Platform:自動脅威検知に最適
- StackHawk:開発者チームに最適
- Beagle Security:APIセキュリティテストに最適なユーザーインターフェース
- Salt Security:挙動ベースのAPI保護に最適
- Reblaze:包括的なWebアプリケーションセキュリティに最適
- API Discovery and Security Management Platform:API管理に最適
- Google Apigee Sense:Google Cloud環境に最適
- Nevatech Sentinet:Azure環境に最適
APIセキュリティツールの比較
| 評価基準 | Wallarm API Security Platform | StackHawk | Beagle Security | Salt Security | Reblaze | API Discovery and Security Management Platform | Google Apigee Sense | Nevatech Sentinet |
|---|---|---|---|---|---|---|---|---|
| 包括的なセキュリティ機能 | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ |
| 統合のしやすさ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ |
| 拡張性 | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ |
| 使いやすさ | ✔ | ✔ | ✔ | ✔ | ✔ | X | ✔ | ✔ |
| カスタマイズ性 | ✔ | ✔ | ✔ | ✔ | ✔ | X | ✔ | ✔ |
| リアルタイムの監視とアラート | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ |
| レポートと分析 | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ |
| 堅牢なコンプライアンス | ✔ | ✔ | ✔ | ✔ | ✔ | X | ✔ | ✔ |
| ベンダーサポートとコミュニティ | ✔ | ✔ | ✔ | ✔ | ✔ | X | ✔ | ✔ |
| 料金 | 無料プランあり。見積もりは要問い合わせ | 1アプリまで無料。その後はコントリビューター1人あたり月額49ドル | 月額49ドルから | AWSの料金は、月500万回のAPI呼び出しで年額50,000ドルから | 見積もりは要問い合わせ | 基本的なAPI検出にはフリーミアムプラン。その後は個人プランで月額101ドル | 無料評価プラン | 見積もりは要問い合わせ |
Wallarm API Security Platform
自動脅威検知に最適
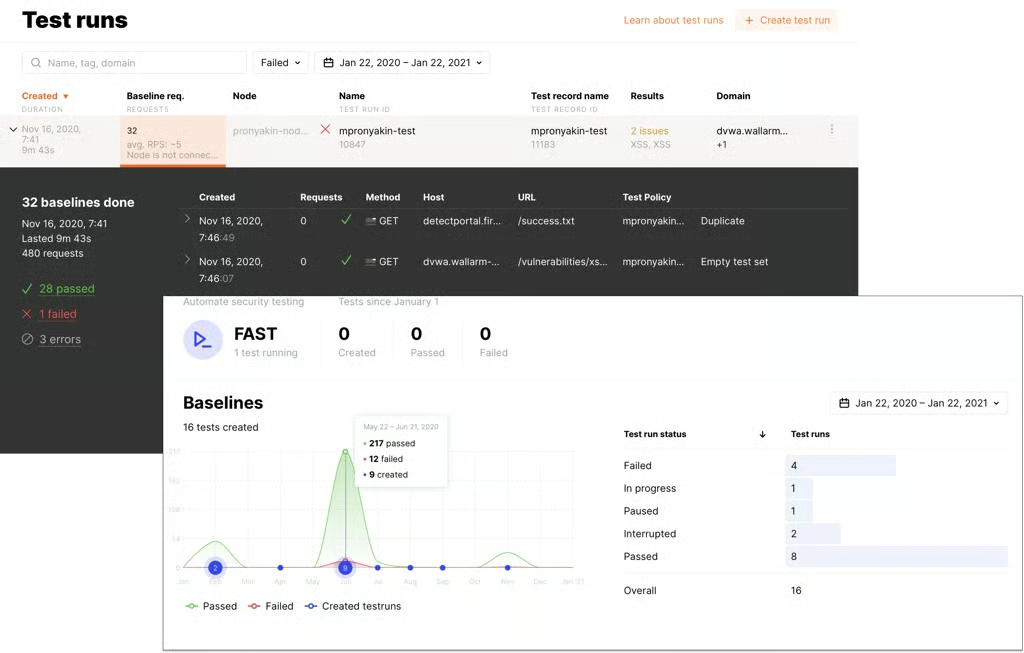
Wallarmは、現代のAPIファースト企業向けに設計された包括的なAPIセキュリティプラットフォームです。プロトコルを問わず、マルチクラウドおよびクラウドネイティブ環境で、ポートフォリオ全体にわたるリアルタイムのAPI検出と脅威防止を提供します。
主な機能
- リアルタイムのAPI検出と脅威防止
- セキュリティ対策を個別に最適化するためのAPIの細分化
- APIの変更の監視
- APIのリスクスコアリングと評価
- 機密データの利用状況の追跡
- 脆弱な認証の検出
- REST、GraphQL、gRPC、WebSocketを含む、APIプロトコルの完全なサポート
- 仮想パッチによるゼロデイ攻撃の防止
- サードパーティーツールに依存しないリアルタイムの緩和策
- OWASP API Security Top 10の保護
- 次を含むAPIの悪用防止:挙動ベースの検知および高度なレート制限
- 自動応答およびきめ細かなセッションベースのルールに対応するセッション管理
- Kubernetes、AWS、Google Cloudなどの主要プラットフォームとネイティブ統合でき、多様なIT環境に対応する柔軟な選択肢となっています。
メリット
- 最新のAPIポートフォリオを包括的に保護
- リアルタイムのAPI検出と脅威防止
- 幅広いAPIプロトコルをサポート
- 詳細なAPIリスクスコアリングと評価を提供
- 仮想パッチとリアルタイムの緩和策を提供
デメリット
- 技術に詳しくないユーザーには学習曲線が険しい
- 小規模企業には料金が高くなる可能性がある
料金
Wallarmには無料プランがありますが、より大容量を必要とする場合はWallarmの営業チームにカスタム見積もりを依頼してください。AWSとGoogleはBYOLインフラ料金を公開しています。
StackHawk
開発者チームに最適
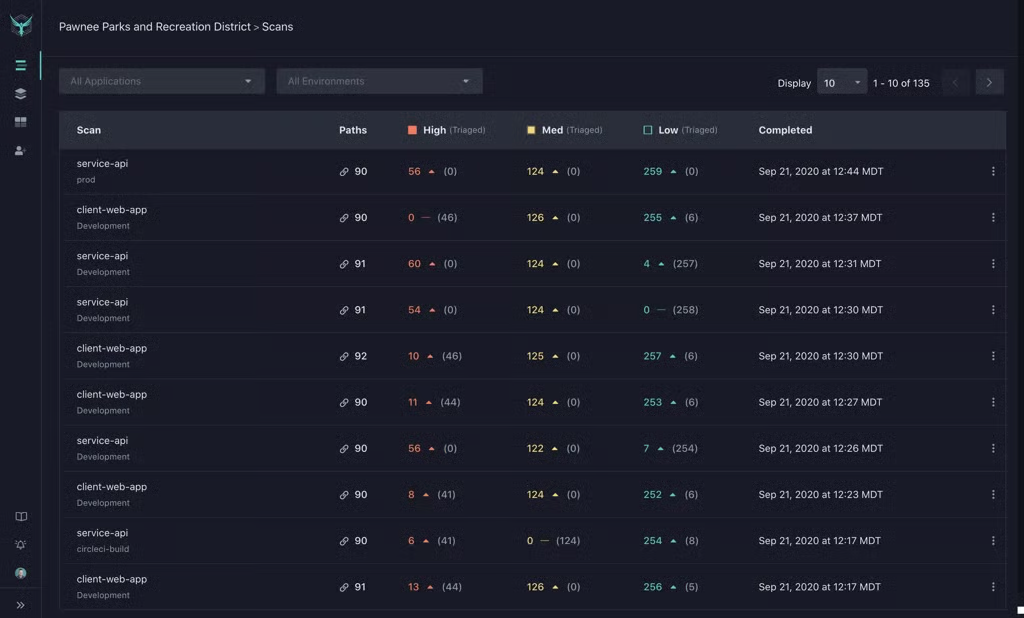
StackHawkは、最新のチーム向けに特別に設計された動的アプリケーションセキュリティテスト(DAST)ツールです。毎日ソフトウェアをデプロイするチーム向けに、CI/CD環境で実行できるよう構築されており、開発者はセキュリティ上の問題が本番環境に到達する前に特定して修正できます。
主な機能
- 最新の動的アプリケーションセキュリティテスト
- CI/CDでの自動セキュリティテスト
- 開発者向けに設計され、セキュリティチームからも信頼されている
- 脆弱性をより迅速に発見・修正できる
- 幅広いエンジニアリングスタックをサポート
- Jenkins、CircleCI、GitLabなどの主要なCI/CDパイプラインとシームレスに統合でき、開発者は既存のワークフローにセキュリティテストを組み込めます
メリット
- 開発者を念頭に置いて設計されており、セキュリティ対策のシフトレフトを促進
- CI/CDでの自動テストにより、最新のソフトウェアデリバリー手法に対応
- 脆弱性の特定と修正を迅速化
デメリット
- DAST機能に限定されるため、開発者以外のユーザーには適さない可能性がある
料金
StackHawkには、複数の料金プランがあります:
- 単一アプリケーション向けの無料プラン
- Proプランは、チームがすべてのアプリケーションとAPIにわたってセキュリティ上の問題を発見、トリアージ、修正できるもので、料金はコントリビューター1人あたり月額49ドルです(最低5人から)。
- Enterpriseプランは、対象範囲を拡大したカスタマイズスキャンを含み、料金はコントリビューター1人あたり月額69ドルです(こちらも最低5人から)。Enterpriseプランには14日間の無料トライアルがあります。
- 大規模な開発チーム向けには、StackHawkの営業チームに問い合わせることでカスタム料金を利用できます。
Beagle Security
APIセキュリティテストに最適なユーザーインターフェース
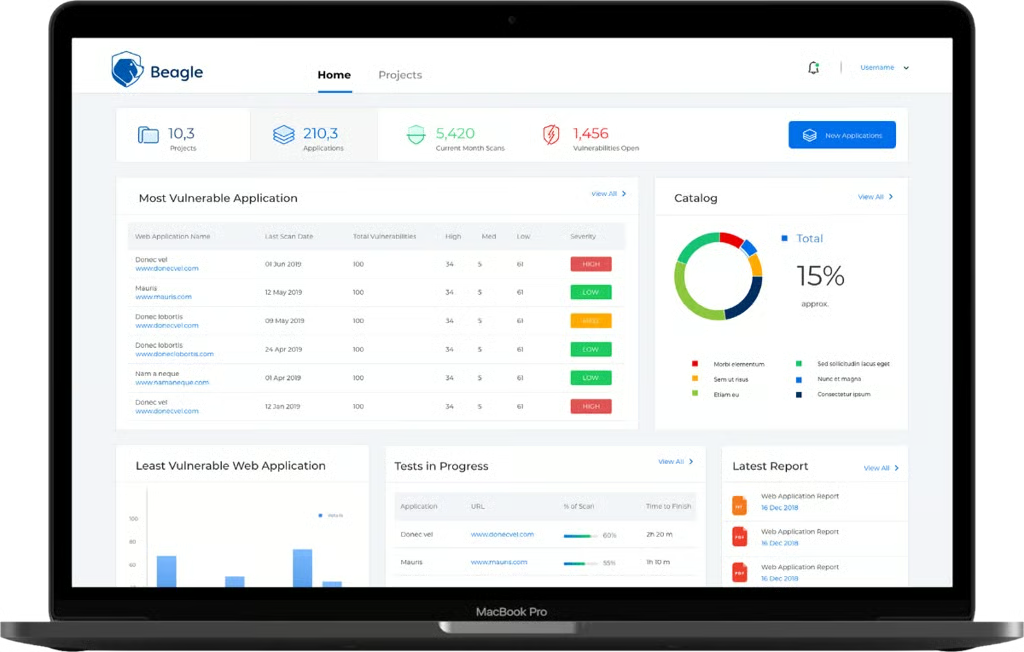
Beagle Securityは、WebアプリケーションとAPI向けの包括的なセキュリティテストツールです。最新のDAST手法とAIを使用して実際のハッカーの行動を再現し、WebアプリケーションやAPIが侵害される可能性を深く把握できます。脆弱性を特定し、悪用される前に実行可能な知見に基づいて修正するのに役立ちます。
主な機能
- 最新のDAST手法を用いた包括的な脆弱性スキャン
- REST APIやGraphQLエンドポイントを含む、WebアプリケーションとAPIの継続的な監視
- 実行可能な知見を含む詳細なセキュリティレポート
- シフトレフトのセキュリティ対策に向けたCI/CDパイプラインとの統合。プレ本番環境で脆弱性を事前に検出・排除できます
- GDPR、HIPAA、PCI DSS規格への準拠。規格に対応したコンプライアンスレポートも提供
- ベンダーオンボーディングをサポートし、SaaSプラットフォームの最新のペネトレーションテストレポートを提供して顧客の信頼を育み、関係を強化
メリット
- 使いやすいインターフェース
- 実行可能な知見を提供
- シフトレフトのセキュリティ対策をサポート
- コンプライアンス要件への対応を支援
デメリット
- カスタマイズの選択肢が限られる
- 大規模なアプリケーションには適さない可能性がある
料金
APIテストを提供するBeagle Securityのプランは月額49ドルからで、年間契約には割引が適用されます。Beagle Securityは、追加テスト、同時実行テスト、稼働時間モニター、ホワイトラベルレポートのアドオンも提供しています。これらのアドオンは、サブスクリプションプランに加えて、月次または年次で請求されます。
Salt Security
挙動ベースのAPI保護に最適
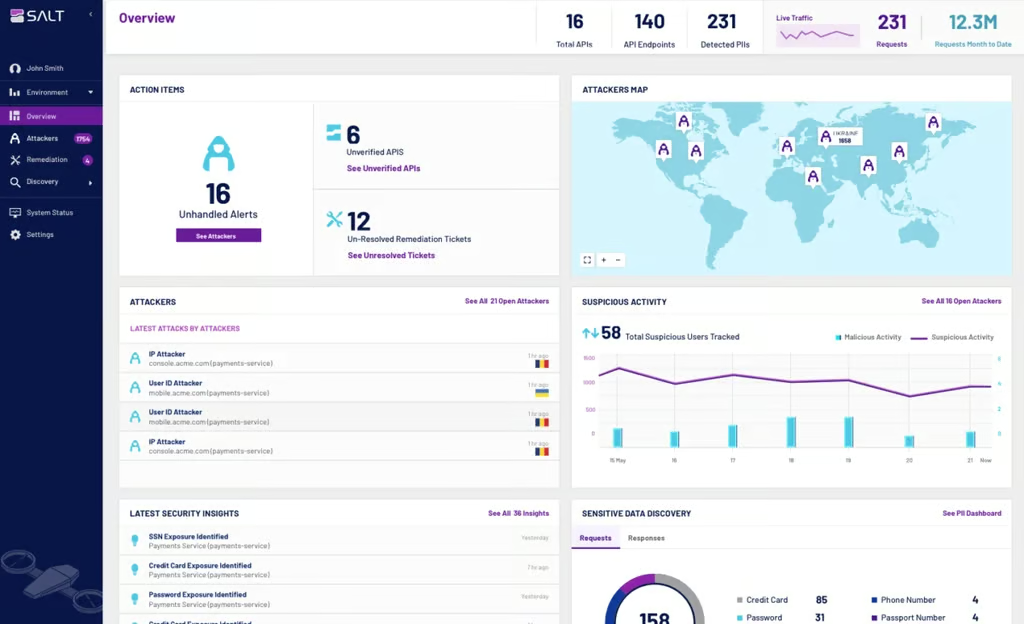
Salt Securityは、挙動ベースの保護によってAPI攻撃を防ぐAPI保護プラットフォームです。APIファースト戦略向けの包括的なソリューションを提供し、堅牢なAPI検出および攻撃防止機能を備えています。Salt Securityはエンタープライズセキュリティ戦略の最前線に立ち、最新のデジタルトランスフォーメーションに適応するインテリジェンスを提供します。
主な機能
- 高度な脅威の検知と防止に向けた挙動ベースの保護
- 変化するAPI環境を最新の状態に保つための、APIの継続的な検出とインベントリ管理
- 実行可能な知見を提供する詳細な脅威インテリジェンスレポートによる修正支援
- REST、GraphQL、SOAP、gRPCを含む、APIプロトコルの完全なサポート
- 動的かつ適応型のトラフィック認識。トラフィック構造の変化に応じてSaltがセキュリティ態勢を再構成できます
- プログラムによるSalt自体の制御に対応する完全なAPIを備えたクラウドネイティブプラットフォーム。Infrastructure as Code(IaC)などの自動化を実現
- Salt Securityは、AWS、Azure、GCPなど幅広いシステムと統合でき、さらにSIEMシステムであるSplunkやIBM QRadarなどにも対応し、さまざまな環境を包括的にカバーします
メリット
- 挙動ベースの保護による高度な脅威検知機能
- 継続的なAPI検出とインベントリ管理により、導入・利用が容易
- 幅広いAPIプロトコルをサポート
デメリット
- 統合の選択肢が限られる
- 小規模企業には料金が高い
料金
Salt Securityは料金を公開していませんが、AWSではEnterpriseプランの料金を、Console Access and Supportと12カ月間で月間最大1億回のAPI呼び出しを含めて350,000ドルからと掲載しています。また、Startupプランは月間500万回のAPI呼び出しで年額50,000ドルです。
「最優秀クラウドネイティブアプリケーション保護プラットフォーム(CNAPP)」を参照してください。
Reblaze
包括的なWebアプリケーションセキュリティに最適
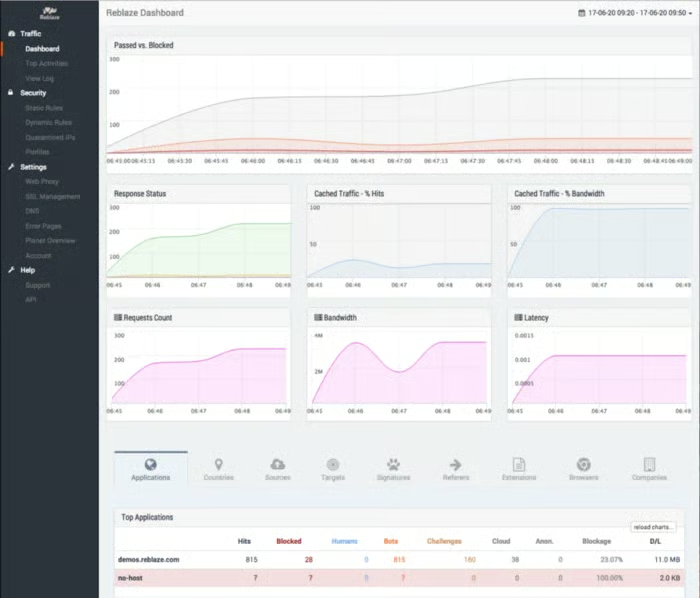
Reblazeは、サイトとWebアプリケーション向けのクラウドベースの完全マネージド型保護シールドです。API、Webサービス、マイクロサービス、モバイル/ネイティブAPIなどを完全に保護する、安全で高速なAPIセキュリティソリューションを提供します。
主な機能
- 悪意のあるトラフィックをブロックするWebアプリケーションファイアウォール(WAF)
- ボット対策により、最新世代の悪意のあるボットにも対抗
- DDoS保護により、WebトラフィックとAPIエンドポイントの両方を保護
- 高度な人間/ボット検知技術
- セキュリティ専門家のチームが最新の状態に保つ完全マネージド型プラットフォーム
- アカウントごとに専用の仮想プライベートクラウド
- 機械学習を使用して変化するインターネットトラフィックの状況を認識・適応する自己学習型プラットフォーム
- AWS、Google Cloud、Azureなどの主要プラットフォームとシームレスに統合し、さまざまなクラウド環境を包括的に保護
メリット
- サイト、アプリケーション、APIエンドポイントを包括的に保護
- 完全マネージド型プラットフォームで、導入・管理が容易
- 幅広いAPIプロトコルをサポート
デメリット
- カスタマイズの選択肢が限られる
- 小規模企業には適さない可能性がある
料金
Reblazeは料金を公開していません。AWSではAPI、Webアプリケーションファイアウォール、DDoS保護を含む包括的なWebアプリケーション保護の料金を、月額5,440ドルからと提示しています。
「Webアプリケーションファイアウォール(WAF)トップ」を参照してください。
API Discovery and Security Management Platform
API管理に最適
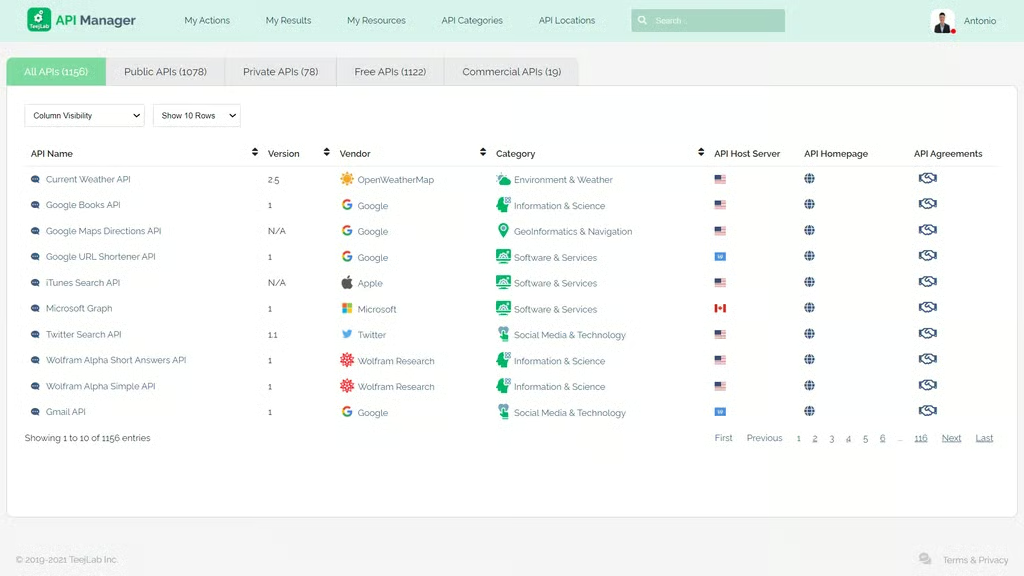
TeejLabのAPI Discovery and Security Management Platformは、APIを通じて革新的なデジタルソリューションを構築する組織を支援する包括的なソリューションです。イノベーションの可能性だけでなく、セキュリティ、法務、運用上の制約も考慮し、グローバル規模でAPIを追跡します。
主な機能
- APIの検出とカタログ化
- セキュリティリスク評価
- 継続的な監視
- API検出のためのソフトウェア構成分析
- API検出のためのネットワーク分析
- APIセキュリティベンチマーク
- API品質ベンチマーク
- API向けサービスメッシュ
- AWS API Gateway、Kong、Apigeeなどの主要なAPIゲートウェイと統合し、包括的なAPI検出とセキュリティ管理を提供
メリット
- 包括的なAPI管理ソリューション
- 実行可能な知見を提供
- 幅広い技術モジュールをサポート
デメリット
- 十分に活用するには技術的な専門知識が必要になる可能性がある
- 小規模企業には料金が高い
料金
API Discovery and Security Management Platformは、エンタープライズと個人の要件に対応する複数の料金プランを提供しています:
- 基本的なAPI検出ニーズ向けに、0ドルのFreemiumプランを提供しています
- より幅広いニーズ向けには、月額101ドルのIndividualプランを提供しています
- 学術機関向けには、特別なAcademicプランを提供しています
- また、企業向けにはCorporateプランを提供しています
AcademicプランとCorporateプランでは、いずれも料金の詳細についてベンダーへの問い合わせが必要です。すべてのプランで、API Discovery Search、API T&C’s Analyze、API T&C’s Test Runなどの機能に対するアクセスレベルが異なります。料金の詳細については、ベンダーにお問い合わせください。
Google Apigee Sense
Google Cloud環境に最適。
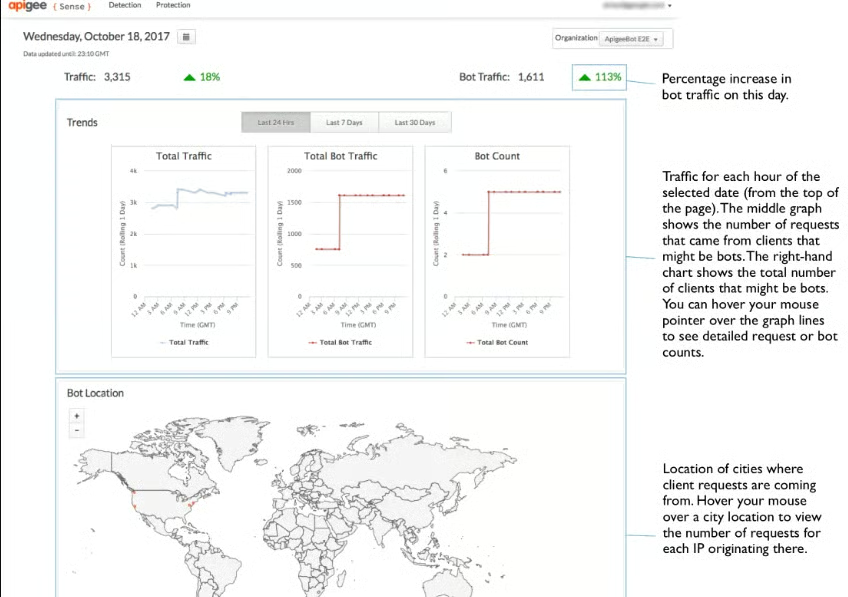
Google Apigeeは、APIの開発と管理のための本格的なプラットフォームです。バックエンドサービス向けのプロキシ層を提供することで、ApigeeはバックエンドサービスAPIの抽象化を実現し、セキュリティ、レート制限、クォータ、分析などを提供します。
主な機能
- 機械学習ベースの脅威検知
- 詳細な分析とレポート
- カスタマイズ可能なセキュリティルール
- 高度なリスク分析
- リスク軽減の自動化
- 完全なAPIセキュリティソリューション
- データ主導型のリスクモデル
- APIの作成・管理用ランタイム
- 利用傾向の監視と分析
- アプリ開発者とクライアントアプリを管理するための開発者向けサービス
- より広範なGoogle Cloud Platformと統合し、Googleエコシステム内でAPIセキュリティに対する統一的なアプローチを提供
メリット
- 高度な脅威検知機能
- 導入・利用が容易
- ボットの分析、傾向、実行可能なインテリジェンスを可視化するダッシュボードを提供
- サービスの実装にかかわらず、すべてのサービスで一貫したAPIを提供
- 公開APIに影響を与えずにバックエンドサービスの実装を変更可能
デメリット
- 統合の選択肢が限られる
- 技術に詳しくないユーザーには習得に時間がかかる可能性がある
料金
Google Apigeeは、さまざまなニーズに対応する複数の料金プランを提供しています:
- Evaluation:自身のサンドボックスでApigeeの機能を試すための、60日間無料のプランです。月間10万回のAPI呼び出し、2つの環境、プレミアムアドオンへのアクセス、30日間の分析レポートが含まれます。評価用途ではランタイムSLAは提供されず、有料プランへの移行もありません。
- Pay-as-you-go:初期費用なしで堅牢なAPI管理機能を利用でき、使用した分だけ支払うプランです。料金は、1分あたりのApigeeゲートウェイノード数、Apigeeの分析機能が1カ月に処理するAPIリクエストの総数、ネットワーク使用量に基づいて算出されます。Googleは、従量課金制の料金例をいくつか提示しています。
- Standard:全社規模のAPIプログラムを構築するためのプランです。年間1億8000万回のAPI呼び出し、1つの組織と5つの環境、30日間保存される分析データ、99%のランタイムSLAが含まれます。
- Enterprise:アプリケーションアーキテクチャのモダナイズと、活発なAPIコミュニティの大規模な構築に向けたプランです。年間12億回のAPI呼び出し、2つの組織と10の環境、3カ月間保存される分析データ、99.9%のランタイムSLAが含まれます。
- Enterprise Plus:活発なエコシステムを持つAPIファーストのビジネスを運営するためのプランです。年間120億回のAPI呼び出し、6つの組織と30の環境、14カ月間保存される分析データ、99.99%のランタイムSLAが含まれます。
Nevatech Sentinet
Azure環境に最適。
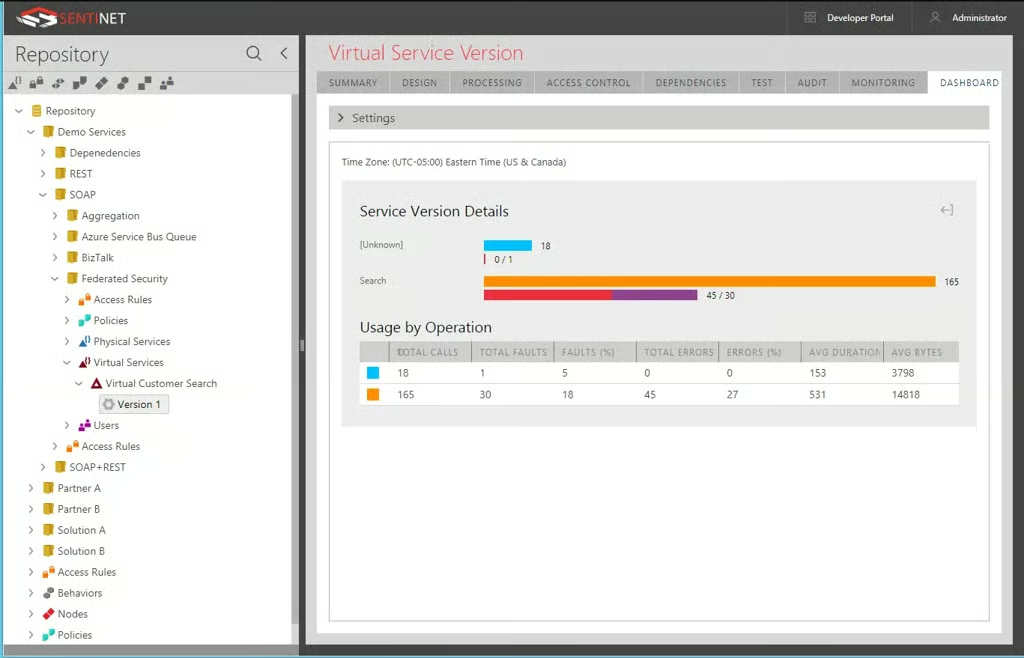
Nevatech Sentinetは、APIの設計、デプロイ、管理のための包括的なソリューションを提供するAPI管理・セキュリティプラットフォームです。完全なオンプレミス環境またはプライベートデータセンターに導入できるため、あらゆる規模の企業に対応する柔軟なソリューションとなっています。
主な機能
- APIの設計・デプロイツール
- 包括的なセキュリティ機能
- 詳細な分析とレポート
- サービスレベル契約(SLA)管理
- APIの利用状況とパフォーマンスの変化に対応するアラートシステム
- API Repositoryオブジェクトの変更に対する詳細な監査
- 内部サービスとAPIを外部の顧客やビジネスパートナーに安全に公開
- 管理・制御された内部APIを通じたエンタープライズアプリケーション統合
- Microsoft Azureクラウドに対しては、同プラットフォームとのネイティブ統合と、同クラウドの機能への拡張性を提供することで、特に大きなメリットをもたらします
メリット
- 包括的なAPI管理ソリューション
- 導入・利用が容易
- すべてのAPI Repositoryオブジェクトに対する変更を詳細に監査
- 可視性、管理性、制御性によってESBアーキテクチャを拡張
デメリット
- カスタマイズの選択肢が限られる
- 小規模企業には適さない可能性がある
料金
Nevatechは料金情報を公開していません。導入を検討する顧客は、カスタム見積もりについてベンダーに問い合わせる必要があります。ただし、同社は無料トライアルを提供しています。
APIセキュリティツールとは?
APIセキュリティツールは、脅威や脆弱性からAPIを保護するソフトウェアソリューションです。APIトラフィックを監視し、異常を検知してポリシーを適用するほか、認証、認可、暗号化などのセキュリティ対策を提供します。これらのツールは、業務でAPIに大きく依存する企業にとって不可欠です。
関連記事:アプリケーションセキュリティ:完全な定義、種類、ソリューション
APIセキュリティツールの評価基準
以下では、APIセキュリティツールを探す際の理想的な出発点となる、10の評価基準を紹介します。
- セキュリティ機能:認証、認可、暗号化、脅威検知など、包括的なセキュリティ機能を提供する必要があります。
- 統合の容易さ:既存のシステムやインフラストラクチャと容易に統合できるプラットフォームである必要があります。
- 拡張性:ビジネスの成長とAPI数の増加に対応できるソフトウェアである必要があります。
- 使いやすさ:技術に詳しくないユーザーでも簡単に利用できる必要があります。使いやすいインターフェースと明確なドキュメントが役立ちます。
- カスタマイズ性:特定のニーズやユースケースに合わせてカスタマイズできるよう、ベンダーが対応する必要があります。
- リアルタイムの監視とアラート:APIアクティビティをリアルタイムで監視し、不審な挙動があった場合にアラートを送信するソフトウェアである必要があります。
- レポートと分析:APIの利用状況とセキュリティ状況の把握に役立つ詳細な内容は必須です。
- コンプライアンス:GDPRやHIPAAなど、関連する規制や標準への準拠を確実にする堅牢な機能を備えている必要があります。
- ベンダーサポートとコミュニティ:優れたベンダーサポートと活発なコミュニティは、トラブルシューティングやベストプラクティスの習得に大いに役立ちます。
- 料金:最後に、APIセキュリティツールはコストに見合う価値を提供する必要があります。得られる機能に対する初期費用だけでなく、保守や追加機能にかかる継続的な費用も検討してください。
結論:APIセキュリティツール
APIセキュリティツールは、重要なアプリケーション接続を保護する、現代のあらゆるビジネスに不可欠な要素です。優れたAPIセキュリティツールは、APIの安全性と信頼性を維持するために必要な保護を提供します。各ツールの機能、メリット、デメリットを理解することで、自社のニーズとアプリケーション環境に最適なものを、十分な情報に基づいて選択できます。APIセキュリティの世界に万能なソリューションはありません。最適なツールとは、セキュリティ目標に合致し、既存のインフラストラクチャとシームレスに統合でき、予算内に収まるものです。