

















Les bonnes pratiques de prévention des pertes de données (DLP) sont des principes qui contribuent à empêcher l’effacement intentionnel ou accidentel de données. En suivant ces recommandations, les organisations peuvent réduire l’impact préjudiciable des pertes de données et reprendre rapidement leurs activités après un incident. Elles protègent également les données sensibles et limitent les problèmes juridiques et les atteintes à la réputation. Découvrez ci-dessous des exemples concrets et déterminez quand et comment utiliser les procédures DLP pour garantir une sécurité optimale des données.
- Quand intégrer une stratégie DLP ?
- 12 bonnes pratiques de prévention des pertes de données
- 3 exemples concrets de bonnes pratiques DLP en action
- Comment mettre en œuvre une stratégie de prévention des pertes de données en 5 étapes
- En résumé : sécurisez vos activités grâce aux bonnes pratiques de prévention des pertes de données
Quand intégrer une stratégie DLP ?
Si vous-même ou votre entreprise gérez des données sensibles, exercez vos activités dans un secteur réglementé ou êtes confrontés à des menaces de cybersécurité répétées, il est temps d’évaluer la nécessité de stratégies DLP. Lerapport 2024 sur le paysage des pertes de données de Proofpoint révèle que 84,7 % des entreprises ont subi une perte de données, avec une moyenne de 15 incidents par entreprise et par an, ce qui souligne l’importance de mettre correctement en œuvre les méthodes DLP. Tenez compte des facteurs suivants :
- Gestion des données sensibles : Déterminez si votre entreprise traite des informations personnelles identifiables (PII) de ses clients, du code logiciel propriétaire, des concepts de produits ou toute autre création unique essentielle à son avantage concurrentiel.
- Règles propres au secteur : Consultez régulièrement les réglementations pertinentes afin de vérifier la conformité en matière de sécurité des données, et utilisez la DLP pour protéger les données sensibles et réduire les risques réglementaires.
- Stockage des données : Déterminez si les données de votre organisation sont stockées sur site ou dans le cloud. Analysez les protocoles de sécurité et la capacité d’évolution du stockage.
- Menaces potentielles : Effectuez des évaluations des risques, des analyses de vulnérabilités et des tests d’intrusion afin d’évaluer les menaces et les faiblesses potentielles.
- Ressources de l’entreprise : Examinez vos allocations budgétaires et les capacités de votre infrastructure informatique. Déterminez si vous disposez de ressources financières et technologiques suffisantes pour adopter et pérenniser des initiatives DLP efficaces.
12 bonnes pratiques de prévention des pertes de données
Une politique de prévention des pertes de données pose les bases, mais l’efficacité de la sécurité des données dépend de l’adoption de bonnes pratiques reconnues à l’échelle mondiale. Il s’agit de principes à faire respecter et à maintenir, et non de simples tâches à accomplir. De l’adaptation de votre politique DLP à la promotion d’une culture collaborative au sein de l’organisation, découvrez ces pratiques établies pour renforcer votre approche de la sécurité des données.
Adaptez votre politique DLP
Cette approche commence par un examen approfondi des types de données que votre entreprise traite. Classez ces données en fonction de leur niveau de sensibilité, en tenant compte de facteurs tels que la confidentialité et la conformité réglementaire. Examinez les règles propres à votre secteur afin de vérifier la conformité de votre cadre stratégique. Évaluez ensuite les mesures de sécurité réseau actuelles afin de déceler les lacunes ou les redondances à corriger.
En modifiant ainsi votre politique DLP, vous pouvez élaborer un plan efficace qui répond aux besoins spécifiques de votre organisation et améliore globalement vos efforts de sécurisation des données. L’alignement de la politique sur les réglementations du secteur réduit les risques de non-conformité tout en évitant d’éventuelles sanctions ou difficultés juridiques. En outre, la personnalisation de la politique vous permet de traiter les menaces et vulnérabilités propres à votre entreprise.
Choisissez la solution DLP adaptée
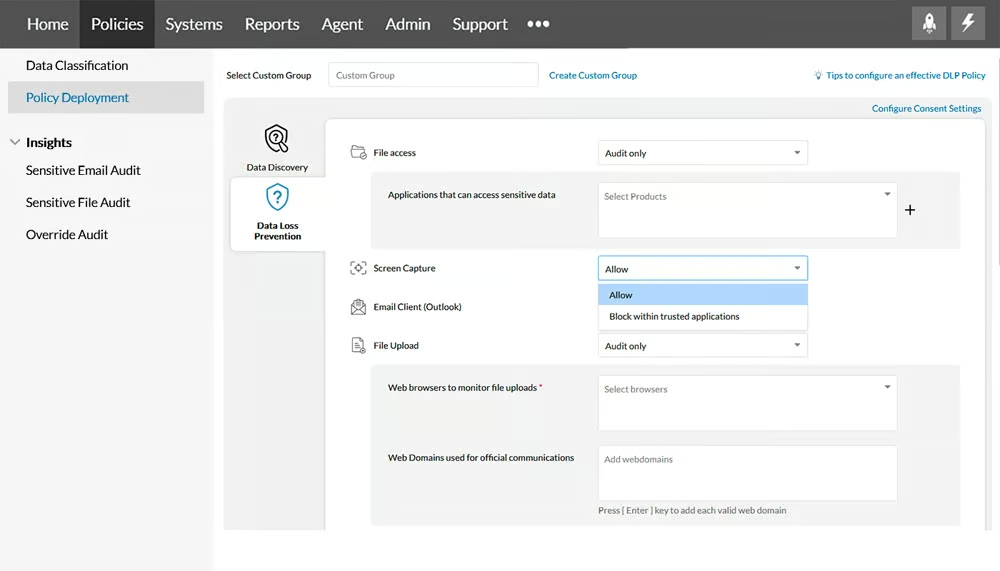
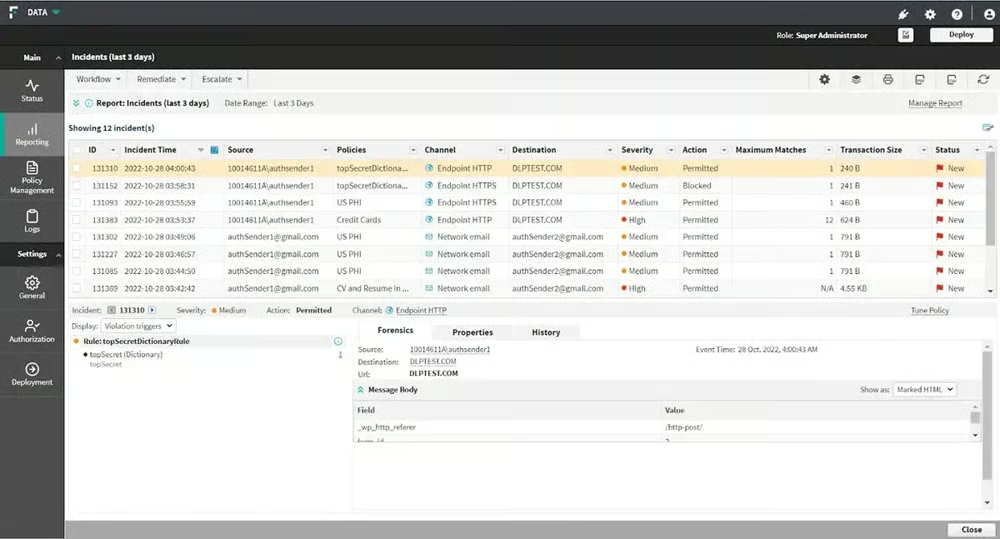
Pour choisir la meilleure solution DLP, effectuez des recherches approfondies sur les fournisseurs afin d’évaluer leurs capacités et leur compatibilité avec les besoins de votre organisation. Assurez-vous que les outils achetés respectent les normes de gestion des données et les exigences réglementaires, tout en restant dans les limites de votre budget. Pour prendre une décision éclairée, évaluez les fonctionnalités, la capacité d’évolution et les possibilités d’intégration.
Envisagez ces trois principaux produits DLP :
- Forcepoint DLP : Meilleure option globale pour la visibilité et la conformité internationale (essai gratuit de 30 jours)
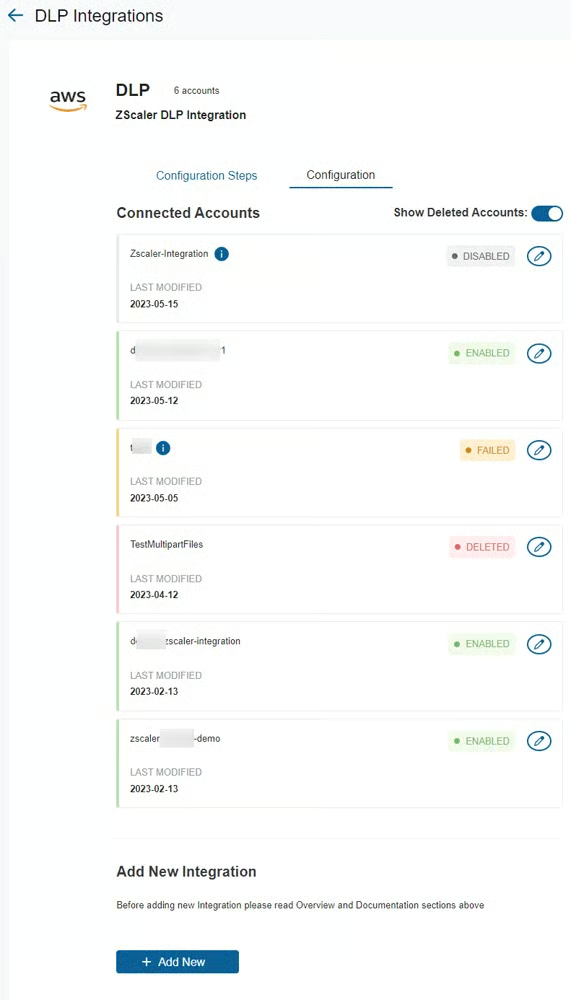
- Clumio Protect and Discover : Idéal pour les environnements professionnels AWS (essai gratuit de 14 jours)
- Proofpoint Enterprise DLP : Idéal pour la protection autonome des e-mails (contactez-nous pour un essai gratuit)
Choisir la bonne solution DLP garantit une protection efficace des données, le respect des règles et une réduction du risque de violation de données. Cela optimise l’utilisation des ressources en investissant dans des produits qui répondent à des besoins de sécurité spécifiques, ce qui améliore la posture globale de cybersécurité de votre organisation.
Si vous cherchez davantage d’options, consultez notre guide complet des meilleures solutions DLP.
Priorisez et classez les données
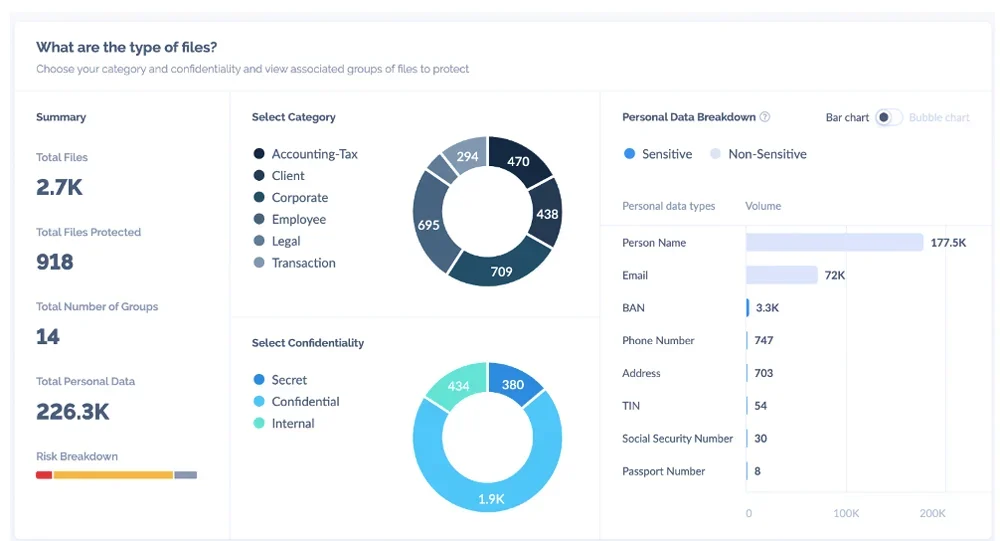
Pour hiérarchiser et classer efficacement les données, comprenez les exigences réglementaires et les conséquences potentielles pour les informations sensibles. Déterminez les types de données essentiels, comme la propriété intellectuelle et les informations personnelles, afin d’orienter les ressources de défense vers les domaines qui en ont le plus besoin. Classez les données selon leur contexte pour faciliter leur gestion et leur suivi. Effectuez une analyse du contenu afin d’améliorer les mesures de sécurité.
Cette approche permet de mettre en place des stratégies de défense ciblées et de garantir une allocation efficace des ressources pour protéger les informations les plus importantes. Elle simplifie les opérations de gestion des données et améliore les capacités de suivi, renforçant ainsi la posture globale de sécurité des données. Des révisions périodiques permettent aux entreprises de s’adapter à l’évolution des environnements de données et aux nouvelles menaces, tout en conservant des mesures de sécurité robustes au fil du temps.
Formez les employés à leur rôle dans la sécurité des données
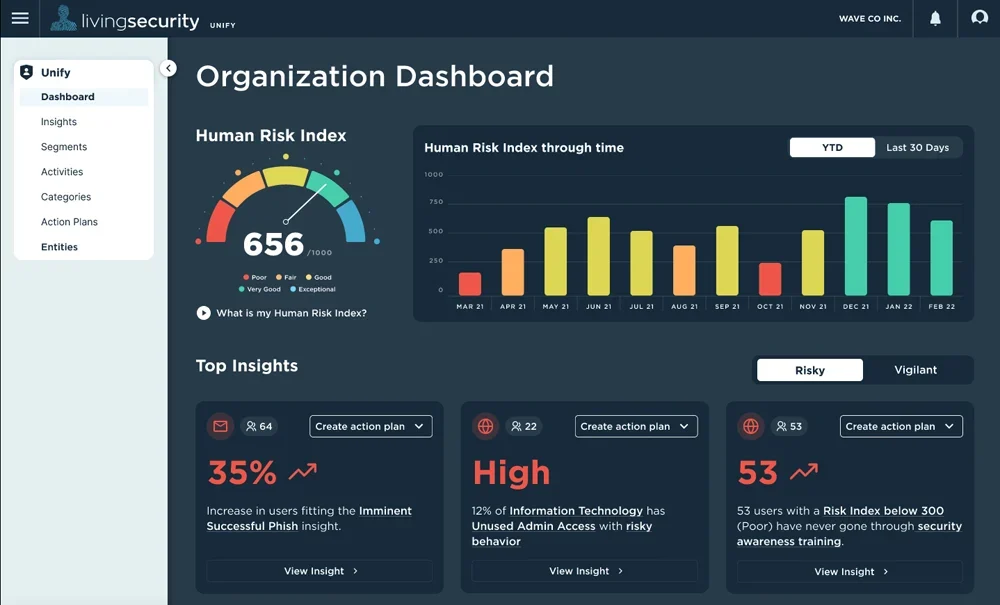
Pour lancer une formation des employés à la sécurité des données, commencez par examiner le paysage des risques et les exigences réglementaires propres à l’organisation. Adaptez les supports de formation pour répondre à ces préoccupations spécifiques, notamment les protocoles de traitement des données, la gestion des mots de passe, ainsi que l’identification des tentatives d’hameçonnage. Utilisez des outils de formation à la cybersécurité, des séminaires, des cours en ligne et des simulations pour mobiliser efficacement le personnel et renforcer les principes fondamentaux de la sécurité réseau.
Les organisations qui investissent dans la formation de leurs employés à la sécurité des données peuvent considérablement réduire le risque de violation de données et limiter les conséquences potentielles des incidents de sécurité. Des employés bien informés sont mieux à même d’identifier les menaces de sécurité et d’y répondre. En outre, l’adoption de systèmes DLP parallèlement aux formations améliore la capacité de l’organisation à faire respecter les règles de sécurité et à détecter les comportements suspects, renforçant ainsi ses défenses en matière de cybersécurité.
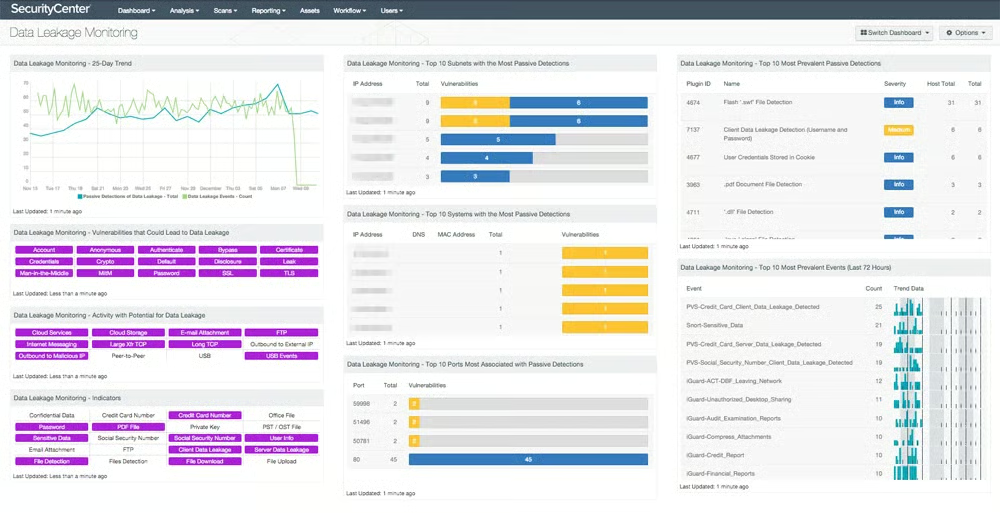
Utilisez des outils de surveillance pour assurer la visibilité des données
Pour maintenir la visibilité des données, commencez par déployer des technologies de surveillance qui suivent leur circulation sur le réseau de l’organisation. Déterminez où les données sont générées, comment elles sont stockées et où elles sont transférées. Les systèmes de prévention des pertes de données en temps réel surveillent en permanence les flux de données, ce qui permet aux entreprises de détecter et de traiter toute activité suspecte ou violation potentielle de données.
En outre, l’amélioration et l’ajustement continus de ces systèmes de surveillance réduisent les fausses alertes et garantissent une détection précise des incidents de sécurité. En assurant la visibilité de toutes les données stockées, les organisations peuvent détecter et résoudre de manière proactive les problèmes de sécurité potentiels avant qu’ils ne se transforment en véritables violations de données.
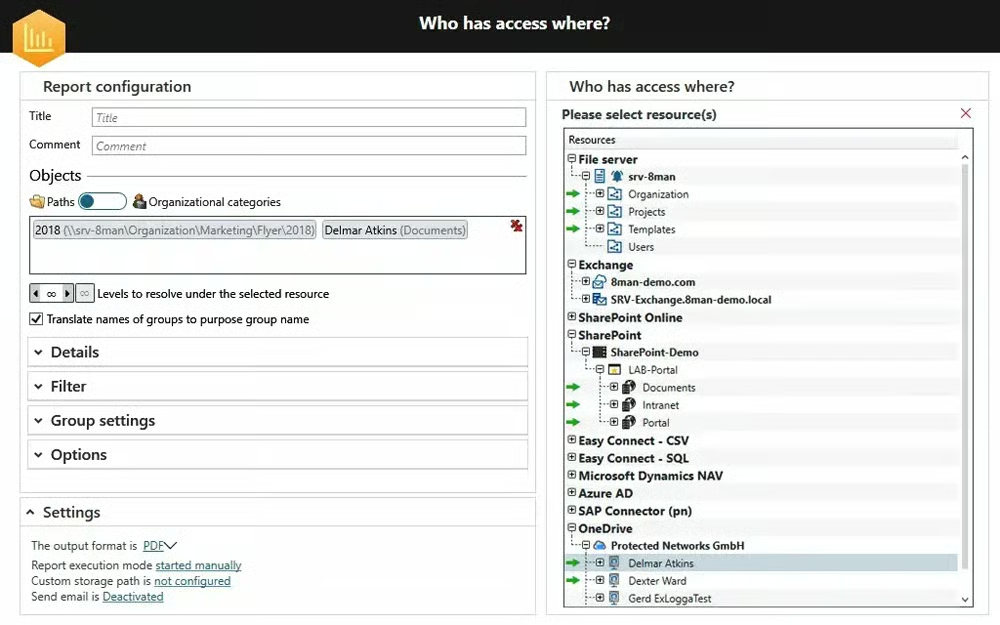
Limitez l’accès aux données
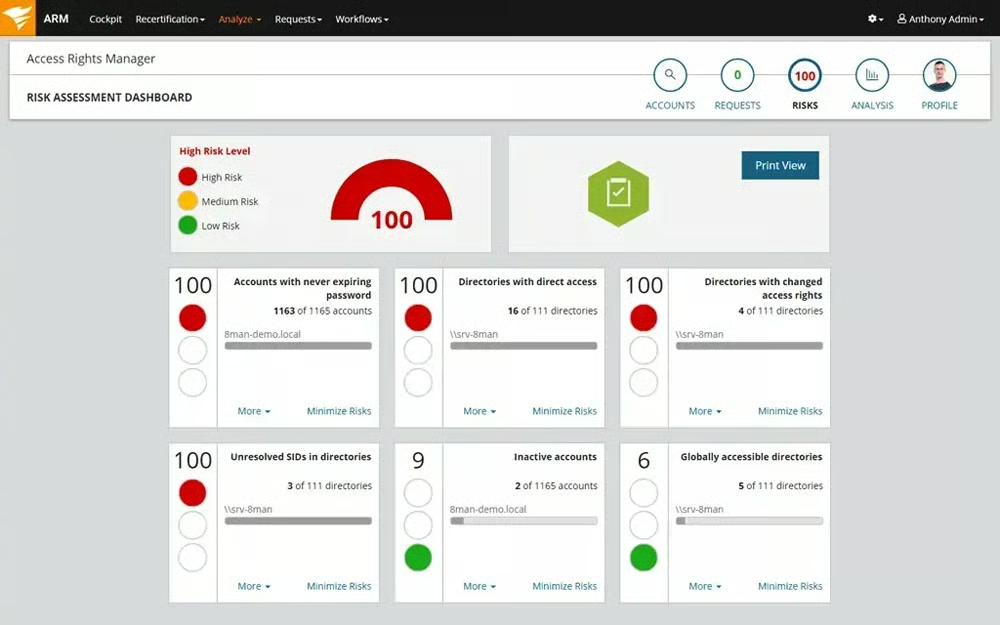
Pour réduire le risque d’accès non autorisé et de violation de données, cette technique respecte le principe du moindre privilège en n’accordant aux utilisateurs l’accès qu’aux informations dont ils ont besoin. Utilisez des restrictions d’accès et procédez à des évaluations régulières afin de vérifier que les autorisations correspondent aux fonctions de chaque utilisateur. Des audits réguliers, des contrôles d’accès stricts et la révocation rapide des autorisations contribuent à limiter les risques liés à l’évolution des intentions des utilisateurs.
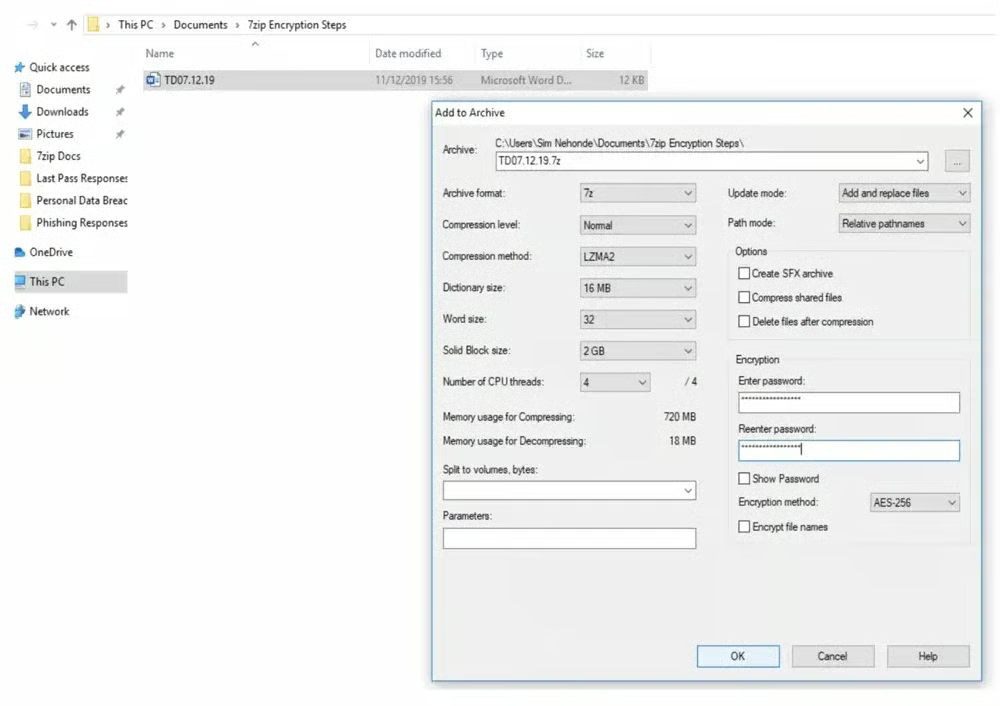
Chiffrez les données
Cette pratique consiste à utiliser des outils de chiffrement des données afin de préserver la confidentialité des données sensibles et de les protéger contre tout accès ou toute exploitation illicite, même en cas de perte ou de vol de l’appareil. Chiffrez les données au repos à l’aide d’algorithmes de chiffrement et de techniques de stockage sécurisé. Pour chiffrer les données en transit, utilisez des protocoles de chiffrement et de communication sécurisés tels que le protocole de contrôle de transmission (TCP) et la sécurité de la couche transport (TLS).
Voici quelques options d’outils de chiffrement des données :
- 7-Zip : Idéal pour une utilisation internationale (téléchargement gratuit)
- AxCrypt : Idéal pour le partage simplifié de fichiers professionnels (essai gratuit de 30 jours)
- NordLocker : Idéal pour le partage de fichiers professionnels dans le cloud (essai gratuit de 14 jours)
Découvrez d’autres solutions en consultant notre analyse des meilleurs logiciels et outils de chiffrement.
Employez des méthodes d’authentification pour tous les utilisateurs et appareils
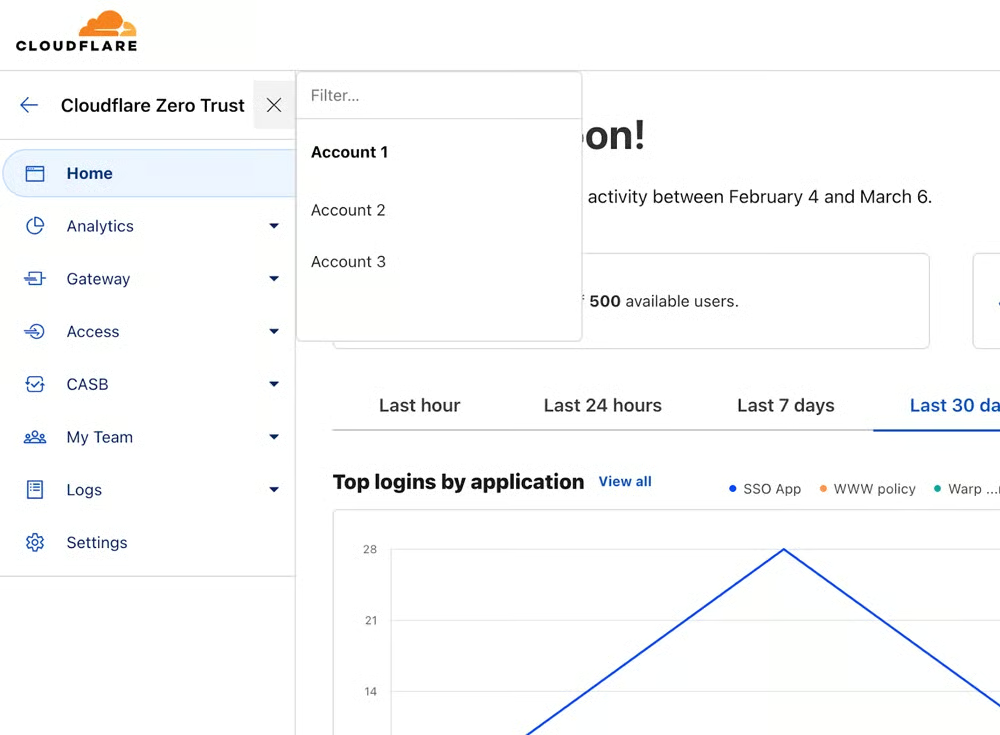
Une approche zero trust rejette toute forme de confiance implicite et exige une vérification continue de tous les utilisateurs et appareils. Mettez en place des règles d’accès strictes, une authentification multifacteur et une surveillance continue afin d’authentifier toutes les tentatives d’accès, quel que soit le niveau de confiance antérieur. Cette stratégie examine l’ensemble du trafic réseau et des tentatives d’accès afin de réduire la probabilité d’un accès non autorisé ou d’une exploitation.
Mettez en œuvre la règle de sauvegarde 3-2-1
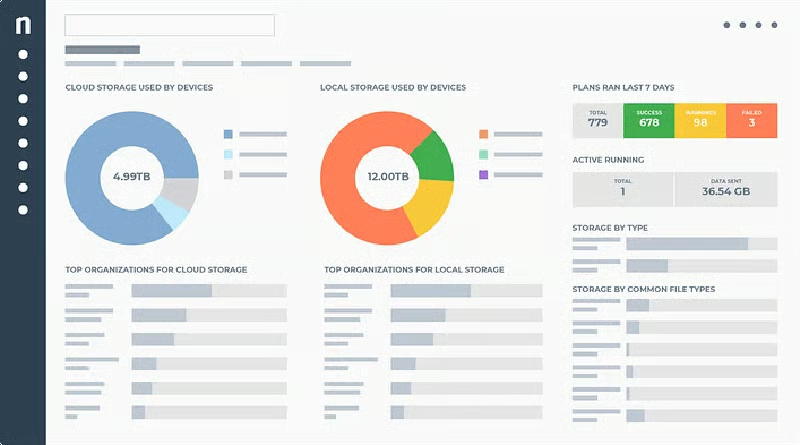
Lors de l’application de la règle de sauvegarde 3-2-1, assurez-vous de disposer de trois copies de vos données : une copie principale et deux sauvegardes. Conservez ces copies sur deux types de supports distincts : des disques durs, du stockage cloud, et des sauvegardes sur bande. Conservez ensuite une copie hors site afin de vous protéger contre les catastrophes locales telles que les incendies, les inondations et les vols.
La multiplication des copies de données sur différents supports assure une redondance qui réduit le risque de perte totale de données due à des pannes matérielles ou à des cyberattaques. Le stockage d’une copie hors site protège contre les catastrophes et garantit que les données restent accessibles même si l’emplacement principal est compromis.
Utilisez la méthode des 5 pourquoi pour l’analyse des causes profondes (RCA)
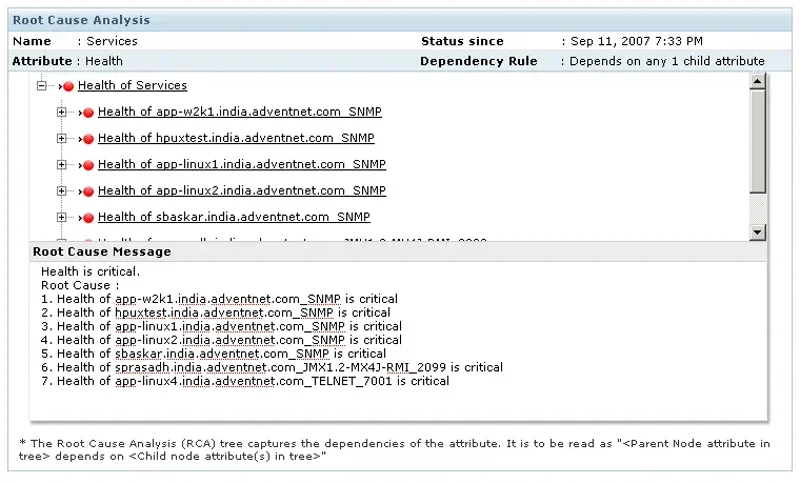
Pour appliquer cette méthode, identifiez le problème et demandez « pourquoi » afin d’en révéler les causes sous-jacentes. Répétez la procédure de manière itérative, au moins cinq fois, en approfondissant l’analyse à chaque « pourquoi » jusqu’à découvrir la cause profonde. Créez ensuite des correctifs qui s’attaquent efficacement à cette cause. Utilisez des outils d’automatisation pour effectuer plus rapidement l’analyse des causes profondes.
Cette stratégie permet aux entreprises de mieux comprendre leurs difficultés, ce qui se traduit par une résolution plus efficace des problèmes. Elle encourage une évaluation approfondie des problèmes et permet aux équipes de s’attaquer non seulement aux symptômes, mais aussi aux causes profondes. Elle favorise également une culture d’amélioration continue qui empêche la réapparition de problèmes similaires.
Examinez et affinez la stratégie DLP
Pour examiner et modifier votre approche DLP actuelle, commencez par sécuriser les ensembles de données essentiels et identifier les lacunes. Étendez les efforts d’identification des données et veillez à ce que les solutions DLP soient régulièrement mises à jour afin de contrer les nouveaux risques. Effectuez des audits de sécurité pour évaluer les contrôles et détecter les failles, puis hiérarchisez les mesures correctives. Tirez parti des enseignements obtenus pour déterminer les améliorations futures nécessaires à la protection contre les menaces de perte de données.
Renforcez la collaboration entre les utilisateurs internes
Impliquez toutes les parties prenantes dans les activités de sécurité des données de l’organisation. De la direction aux employés de première ligne, chacun est responsable du maintien d’une politique complète de sécurité des données. Encouragez les échanges réguliers, les formations et les ateliers de sensibilisation afin d’intégrer les pratiques DLP à la culture de l’organisation. Une mise en œuvre efficace de la DLP exige la participation et la coopération de tous les utilisateurs pour atteindre les objectifs et satisfaire les exigences de l’entreprise.
3 exemples concrets de bonnes pratiques DLP en action
La DLP est plus qu’une simple théorie : les défaillances en la matière peuvent avoir des conséquences désastreuses. Les menaces de perte de données ont persisté au fil du temps, comme l’illustrent des incidents tels que la violation de données de Cloudflare en 2023, la défaillance de la base de données de GitLab en 2017 et l’incident Toy Story en 1998. L’analyse des pertes de données passées permet d’évaluer la gravité des risques potentiels et l’efficacité des mesures DLP existantes. Découvrez ces exemples réels pour obtenir davantage d’informations.
La cyberattaque de Thanksgiving contre Cloudflare
Incident : À Thanksgiving 2023, un intrus a exploité des identifiants volés pour accéder au serveur Atlassian de Cloudflare et tenter de s’infiltrer dans son infrastructure mondiale. Malgré l’accès à des documents internes, l’architecture Zero Trust de Cloudflare a empêché toute propagation supplémentaire sur le réseau et toute compromission des données. Aucune donnée utilisateur n’a été perdue. Cloudflare a réagi en renouvelant plus de 5 000 identifiants de production, en procédant au triage de 4 893 ordinateurs et en remplaçant le matériel dans un nouveau centre de données.
Bonne pratique DLP : Architecture zero trust — la technologie Zero Trust de Cloudflare a stoppé les tentatives de l’attaquant visant à exploiter des identifiants compromis en empêchant les déplacements latéraux et en limitant les accès, évitant ainsi les violations de données et réduisant les dommages.
La perte de 300 Go de données de GitLab
Incident : En 2017, GitLab a subi une interruption de service de 18 heures provoquée par un échec de synchronisation de la base de données. Les ingénieurs ont tenté une resynchronisation manuelle, prenant le problème pour une attaque par spam, et ont accidentellement perdu 300 Go de données utilisateur existantes, ce qui a affecté les projets, les commentaires et les nouveaux comptes.
Bonne pratique DLP : L’accent mis par GitLab sur des pratiques de sécurité des bases de données régulières, comme les sauvegardes et les processus de reprise après sinistre, contribue à réduire l’impact des pertes de données. Malgré les difficultés initiales, un instantané récent de la base de données, sauvegardé pendant les tests d’un ingénieur, a permis de restaurer rapidement les données perdues.
La suppression accidentelle de fichiers de Toy Story 2
Incident : Lors d’un nettoyage de fichiers, le dépôt de la base de données de Toy Story 2 a été mis en danger lorsqu’un animateur a accidentellement supprimé le dossier racine de Toy Story 2, effaçant toutes les données du film. Heureusement, une directrice technique a pu sauver le film, car elle disposait de copies de sauvegarde du dépôt sur son propre ordinateur. Bien que des fichiers plus récents et non sauvegardés aient été perdus, une grande partie des données a été récupérée, évitant l’annulation du projet ou la nécessité de repartir de zéro.
Bonne pratique DLP : Solutions de sauvegarde régulière et de stockage immuable — si les copies de sauvegarde ont évité la catastrophe au projet Toy Story 2, les fichiers plus récents ont été perdus faute de sauvegardes. La mise en œuvre de la technique de sauvegarde 3-2-1, comprenant des copies redondantes sur différents supports, aurait pu éviter cette perte de données. En outre, une solution de stockage immuable aurait conservé tous les fichiers intacts.
Comment mettre en œuvre une stratégie de prévention des pertes de données en 5 étapes
Pour empêcher l’accès illégal aux données ou leur fuite, les stratégies DLP efficaces doivent définir clairement leur périmètre, inclure des efforts de sensibilisation et de gouvernance en matière de sécurité des données, cartographier les cas d’utilisation, identifier et améliorer les dépendances, et prévoir une mise en œuvre progressive de la DLP. Cela permet aux entreprises de protéger leurs actifs, de respecter les lois et de réduire les risques pour leur réputation et leurs activités.
1. Définissez le périmètre du programme
Pour déterminer le périmètre du programme, hiérarchisez les risques et identifiez les données qui doivent être protégées, comme la propriété intellectuelle. La cartographie des flux de données permet de retracer leur origine, leur destination et les applications concernées. Pour soutenir efficacement le programme, adoptez des politiques de sécurité cohérentes avec les objectifs de la DLP. Cela garantit une protection adaptée, limite les perturbations et aligne efficacement les mesures de sécurité sur les objectifs de l’entreprise.
2. Lancez les initiatives de sensibilisation et de gouvernance
Communiquez à toutes les parties prenantes les pratiques en matière de données, leurs avantages et leurs conséquences. Affinez les processus de traitement des données en établissant des normes et des procédures acceptables. Ensuite, collaborez avec les équipes juridiques et des achats afin d’inclure les exigences de la DLP dans les contrats. Maintenez des canaux de communication ouverts via une plateforme collaborative pour recueillir en continu les commentaires et les questions des clients, et ainsi favoriser une amélioration continue à mesure que les besoins de l’entreprise évoluent.
3. Cartographiez vos cas d’utilisation de la DLP
Tout d’abord, déterminez précisément les besoins en matière de détection et de contexte pour chaque emplacement. Décidez ensuite quels types d’outils DLP sont requis pour offrir le contrôle nécessaire. Comme un seul fournisseur peut ne pas couvrir tous les composants de la DLP, sélectionnez des fournisseurs capables de sécuriser les données dans plusieurs cas d’utilisation identifiés, ou de s’intégrer à d’autres outils. Avant de choisir une solution, testez-la rigoureusement afin de vérifier qu’elle répond aux besoins de l’entreprise et qu’elle est efficace.
4. Traitez et améliorez les dépendances identifiées
Les dépendances, qu’elles soient techniques ou procédurales, peuvent réduire l’efficacité de la DLP. Par exemple, la DLP perd en efficacité lorsque les utilisateurs disposent d’un accès incontrôlé aux données. Mettez en œuvre des pratiques de gestion des identités afin de limiter l’accès aux données en fonction de besoins professionnels valides. En outre, utilisez la catégorisation des données pour détecter les données sensibles et déterminer les autorisations d’accès, améliorant ainsi l’efficacité globale de la DLP et la sécurité des données.
5. Mettez en œuvre progressivement, gérez et affinez au fil du temps
Pour minimiser les perturbations lors des déploiements à grande échelle, commencez progressivement la mise en œuvre de la DLP par une phase de « surveillance uniquement » afin d’ajuster les politiques. Communiquez aux utilisateurs les progrès réalisés, en mettant l’accent sur les changements apportés au traitement des données. Passez ensuite en mode opérationnel et recueillez des indicateurs tels que le nombre d’incidents résolus et d’instances de données bloquées afin d’assurer une amélioration continue. Allouez des ressources à la modification des politiques DLP pour répondre à l’évolution des besoins de l’entreprise et des types de données.
En résumé : sécurisez vos activités grâce aux bonnes pratiques de prévention des pertes de données
Les bonnes pratiques DLP reposent sur une gestion continue et proactive de la sécurité des données. Les entreprises peuvent assurer une protection complète des données en intégrant ces principes à leurs activités quotidiennes. Surveillez, évaluez et ajustez continuellement ces stratégies à mesure que les besoins de votre organisation évoluent. Pour garantir la sécurité des données, adoptez une solide posture de cybersécurité combinant la DLP et d’autres types de solutions de sécurité.
Intégrez la DLP à des solutions de stockage et de sauvegarde sécurisées pour une protection complète des données.