

















インシデントのうちマルウェアを標的とするLinuxベースのモノのインターネット(IoT)デバイスは、2021年に3分の1以上増加し、この増加を主に牽引したのは3つのマルウェアファミリーだった。
報告によると、CrowdStrikeは、これらのデバイスを標的とするマルウェアが2021年に前年比35%増加し、XorDDoS、Mirai、Moziの各ファミリーがLinuxベースのIoTマルウェア全体の22%を占めたとしている。野生環境で見つかったMoziのサンプル数は10倍に増加したと、CrowdStrikeの脅威研究者であるMihai Maganu氏はブログ記事に記している。
これらすべてのマルウェアの主な目的は、デバイスやシステムを侵害してボットネットに組み込み、分散型サービス拒否(DDoS)攻撃に利用することだと、Maganu氏は記している。これは、世界中でDDoS攻撃が増加していることを示した同様の報告とも一致する。Kasperskyの研究者は昨年、こうした攻撃が2021年第3四半期に前年同期比で約3分の1増加したことを明らかにした。
Microsoft Azureは昨年、欧州の顧客に対する過去最大規模のDDoS攻撃を食い止めることができたと発表した。
関連記事:2022年版DDoS対策サービスプロバイダーのトップ8
オープンソースとIoTへの脅威
CrowdStrikeの数字は、オープンソース技術――Log4jを参照されたい――への脅威だけでなく、企業がより接続性と知能を高める中で長年懸念されてきたIoTデバイスからの脅威も浮き彫りにしている。
LinuxはWebサーバーやクラウドインフラで広く使われているが、オープンソースソフトウェアであるLinuxは、拡張性、性能、セキュリティを理由に、モバイルやIoTデバイスにも幅広く採用されている。さらに、ディストリビューションの種類が豊富なため、複数のハードウェア設計をサポートしやすい。
2026年までにインターネットへ接続されると予想される300億台のIoTデバイスを超えるデバイスが存在するため、これらへの攻撃は広範な影響を及ぼす可能性がある。
「さまざまなLinuxビルドやディストリビューションがクラウドインフラ、モバイル、IoTの中核を担っているため、脅威アクターにとって大きな機会となる」と同氏は記している。「例えば、ハードコードされた認証情報、開放されたポート、あるいはパッチ未適用の脆弱性のいずれを利用する場合でも、Linuxで動作するIoTデバイスは脅威アクターにとって格好の標的であり、それらを一斉に侵害すれば、重要なインターネットサービスの完全性が脅かされる」
関連記事:主要IoTセキュリティソリューション
急速に拡大する攻撃対象領域
サイバーセキュリティベンダーViakooのCEOであるBud Broomhead氏は、eSecurity Planetに対し、IoTデバイスはほとんどの組織にとって最大かつ最も急速に拡大する攻撃対象領域であり、従来のITシステムよりも、IoTデバイスを標的とする既知の脆弱性が多いと語った。
その理由は数多くあるとBroomhead氏は述べた。組織によっては、他のシステムの100倍ものIoTデバイスを保有している場合がある。エージェントベースの脆弱性修復ソリューションはIoTデバイスでは機能しない一方、マン・イン・ザ・ミドル攻撃のような古い攻撃ベクトルは依然として機能する。また、脆弱なIoTデバイスが非常に多いため、大規模なボットネット軍団を構築して展開できてしまう。
このほか、多くのIoTデバイスがIT部門ではなく事業部門によって管理されていることや、従来のITセキュリティ製品が対応していない非標準のOSを使用しているものが多いことも問題だ。
「IoTデバイスは2つの根本的な脅威をもたらす」と同氏は述べた。「最大のリスクは、水道制御やパイプラインなどのIoTシステムが脅威アクターに制御され、物理的な損害や人命の損失を引き起こしたり、テロを可能にしたりすることだ。脆弱なIoTデバイスは、ネットワークへの侵入口として利用され、その後、機密性の高い企業データや他のシステムへ横方向に移動される脅威ももたらす。IoTデバイスは事業上、またミッション上、重要な機能を担っているため、多くの場合、電源を切るという選択肢はない。そのため、IoTデバイスに対するエクスプロイトは、本質的に、オフラインにできるITシステムに対するものよりも高リスクになる」
関連記事:EU、IoTおよび無線デバイスメーカーにセキュリティ向上を義務付けへ
Mozi、XorDDoS、Mirai
Moziは、2019年に初めて検出されたピアツーピア(P2P)型ボットネットネットワークで、分散ハッシュテーブル(DHT)システムを利用する。DHTには分散型かつ非中央集権的な検索メカニズムがあり、大量の正規DHTトラフィックに紛れて、Moziがコマンド&コントロール(C2)サーバーとの通信を隠すことを容易にしている。
「DHTの利用が興味深いのは、MoziがP2Pネットワークを迅速に拡大できる点だ」とMaganu氏は記している。「また、DHT上の拡張機能を使用するため、通常のトラフィックとは相関せず、C2通信の検出が難しくなる。MoziはSSHとTelnetのポートを総当たり攻撃してシステムに感染する。その後、他の悪意ある攻撃者やマルウェアに上書きされないよう、これらのポートをブロックする」
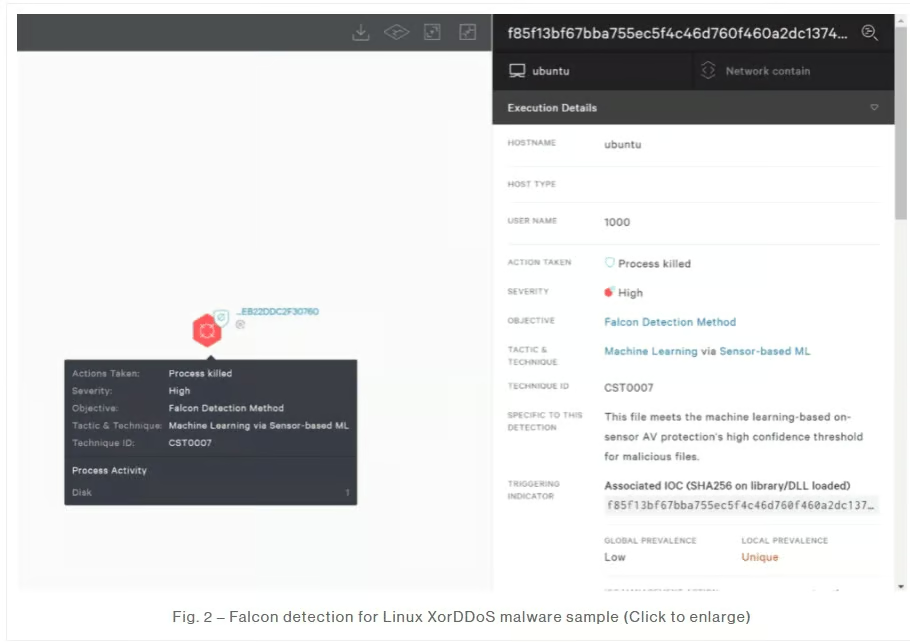
CrowdStrikeは2021年、IntelとAMDのx86チップやArmプロセッサを搭載したものを含む、複数のLinuxアーキテクチャを標的とするトロイの木馬、XorDDoSのサンプルが前年比123%増加したことも確認した。このマルウェアはSSHの総当たり攻撃を使ってデバイスを遠隔制御し、一部の亜種では、攻撃者がDockerコンテナをスキャンして探し出すことも可能だと同氏は記している。
2016年から存在するLinuxトロイの木馬Miraiは、脆弱なプロトコルやパスワードを悪用し、総当たり攻撃でデバイスを侵害する点でMoziと似ている。Miraiの開発者がソースコードを公開したことで、Sora、IZIH9、Rekaiなどの亜種が増加した。全体として、3つすべてのマルウェアの確認済みサンプルは2021年に増加し、その増加率はSoraの33%からRekaiの83%に及んだ。
機密データは魅力的な標的
サイバーセキュリティベンダーNetenrichの主席脅威ハンター、John Bambenek氏によると、急速に増加するIoTデバイスが脅威アクターの人気の標的になっているのは驚くことではない。
「機密データを持つものはすべて魅力的な標的だ」とBambenek氏はeSecurity Planetに語った。「犯罪者は金を稼ぎたい。スパイは情報を盗みたい。犯罪者にとって割に合うほど価値のあるデータがCommodore 64に保存されていたなら、そこにもゼロデイを投入するだろう。IoTデバイスの問題は、Linuxマシンと同等の機能を持ちながら、そこに保護機能を追加する手段がないことだ」
多くのIoTデバイスでは、パッチ適用にyumやaptなどのツールを使うのではなくファームウェアの更新が必要であり、ユーザーはその大半にエンドポイント保護を導入できないと同氏は付け加えた。
「IoTデバイスによって、ボットネットは再び勢いを取り戻した」とBambenek氏は述べた。
また、IoTデバイスは企業のネットワークやデータへの侵入口にもなり得るという。特に、販売時点情報管理(POS)デバイスや医療機器など、機密情報を処理するIoTデバイスは、データの窃取や外部流出に悪用される可能性がある。
IoTを保護するための対策
ViakooのBroomhead氏によると、組織は脆弱なIoTデバイスがもたらす脅威から身を守るために、3つの重要な対策を講じることができる。その中には、IT資産の完全なインベントリを作成して脆弱性を修正することが含まれる。さらに、できるだけ早くセキュリティ修正を実行する自動IoT脆弱性修復ソリューションを導入し、ゼロトラストの取り組みをIoTハードウェアにも拡張することを推奨した。
Bambenek氏が最初に提案したのは、IoTデバイスを強制的に廃棄する、つまり「イートする」ことだ。
「管理されていないIoTデバイスを奈落の底へイートできない組織は、それらを分離されたネットワークセグメントに配置し、強力なネットワークセキュリティツールとIPSを使ってデバイスを保護し、そこから発生する異常な挙動を特定すべきだ」と同氏は述べた。
さらに読む:最適なパッチ管理ソフトウェア