

















ビデオ会議ベンダーのZoomは、過去2年間のリモートワークブームの中で業績を大きく伸ばし、Microsoft TeamsやCisco Webexなど他のクラウドコラボレーションプラットフォームも需要が急増した。
需要の急激な増加により、Zoomのアーキテクチャにおけるセキュリティ上の不備が注目され、「Zoombombing(Zoom爆撃)」が問題となった――同社はこれに迅速に対処した。
しかし、セキュリティ研究者による最近の報告は、Zoomの製品に存在する他の脆弱性だけでなく、クラウドベースのコラボレーション技術が相互接続されていることによる脅威も浮き彫りにしている。そして、今後も続く可能性が高いハイブリッドな働き方によって、これらの問題は、広く分散した労働環境におけるセキュリティ対策について、より大きな疑問を投げかけている。
Zoomに焦点を当てる
今月初め、Googleの脆弱性調査イニシアチブProject Zeroの研究者Natalie Silvanovich氏は、ビデオ会議プラットフォームに存在する2つのゼロクリック脆弱性について分析を公表した。これらの脆弱性を悪用すれば、脅威アクターが被害者のZoomクライアントとマルチメディアルーター(MMR)を制御できた可能性がある。
その1週間余り後、サイバーセキュリティ企業Armorbloxは、悪意あるフィッシングとソーシャルエンジニアリングを利用したアカウント乗っ取り攻撃の概要を明らかにした。
Armorbloxのケースでは、Zoom自体が侵害されたわけではない。むしろ、企業で幅広く利用されていることを知った脅威アクターが、偽装アドレスを使ったメールで被害者を誘い、知らないうちに悪意あるペイロードをダウンロードさせた。
「Zoomは、企業がビデオ会議でつながるために使う最も普及したツールの1つとなっており、攻撃者はこの機会を利用して悪意あるフィッシング詐欺を仕掛けた……その目的は、被害者のMicrosoft Teamsアカウント認証情報を盗むことだった」と、ArmorbloxのプロダクトマーケティングマネージャーであるLauryn Cash氏はブログ記事に記した。
こちらも読む:
プラットフォームで見つかった脆弱性
Silvanovich氏は分析の中で、他の多くのビデオ会議プラットフォームでは、1人のユーザーが通話を開始し、他のユーザーがすぐに承諾または拒否すると指摘した。しかし、Zoomの通話は通常、事前にスケジュールされ、ユーザーはメールの招待を通じて参加する。
「これまで私は、Zoomクライアントへの攻撃にはユーザーによる複数回のクリックが必要だと考えていたため、Zoomの調査を優先していなかった。しかし最近、Pwn2OwnでWindows版Zoomクライアントに対するゼロクリック攻撃が明らかになり、実際には完全なリモート攻撃対象領域を持つことが示された」と同氏は記している。
Silvanovich氏自身の調査では、クライアントとMMRサーバーの双方に影響するバッファーオーバーフローなど、2つの脆弱性が見つかった。もう1つは情報漏えいで、攻撃者がMMRサーバー上で利用できるものだった。この欠陥を攻撃するハッカーは、Zoom Contactsとの接続を通じてZoomアカウントを標的にできた。
2つの脆弱性はZoomに報告され、同社は11月24日に修正した。
MMRサーバーの欠陥が懸念材料に
Silvanovich氏は、ZoomのMMRサーバーに存在する脆弱性は特に懸念されると記している。サーバーは会議の音声と映像のコンテンツを処理するため、システムを侵害した攻撃者は、エンドツーエンド暗号化が施されていないZoom会議を監視できる。また、サーバーにはアドレス空間配置のランダム化(ASLR)も実装されておらず、脅威アクターがメモリー破壊の脆弱性を悪用しやすくなっていた。
Zoomは最近ASLRを有効にしたと同氏は記している。それでも、ASLRがそれまで有効になっていなかったことは懸念材料だった。
「ASLRは、メモリー破壊の悪用を防ぐうえで最も重要な緩和策だといっても過言ではなく、他の大半の緩和策も、効果を発揮するには何らかの形でASLRに依存している。大多数のソフトウェアでASLRを無効にしておく正当な理由はない……ASLRをサポートするプラットフォーム向けに書かれたソフトウェアはすべて、ASLR(およびその他の基本的なメモリー緩和策)を有効にすべきだ」とSilvanovich氏は記している。
フィッシング攻撃に悪用されたZoomの幅広い利用
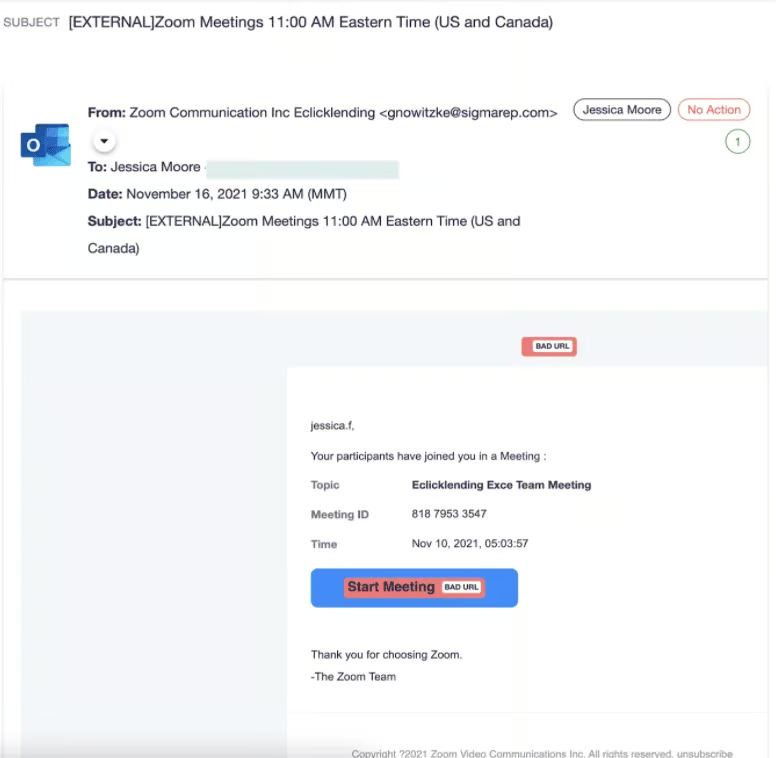
Armorbloxの調査では、ハッカーがソーシャルエンジニアリングを施したペイロードをメールで送り付けた。攻撃者はメールアドレスを偽装し、Zoomから送られた正規のメールの件名を再現しようとした。
「そのメールは、エンドユーザーが(どのZoom通話でも)会議を開始しようとする自然な反応を利用していた。ユーザーが会議を開始するリンクをクリックすると、悪意ある攻撃の罠に陥り、Microsoft Outlookのログイン画面を模したランディングページに誘導された」とArmorbloxのCash氏は記している。
このメールはMicrosoftのメールセキュリティ制御を回避できたと同氏は記している。Microsoftの制御が、メールを安全な送信者から安全な受信者に送られたもの、またはIP許可リストに登録されたメール送信元サーバーからのものと判断したため、メールはスパムフィルタリングを回避できた。
Armorbloxによると、北米のオンライン住宅ローン仲介会社には約1万通のメールが送られた。
問題は広範な導入
「リモートコラボレーションの優先ツールとしてZoomが広く導入されていることを、悪意ある攻撃者は悪用し、信頼できる送信者を装ったメールによるソーシャルエンジニアリングに利用した。具体的な行動喚起(CTA)である『会議を開始』は、毎日行われる一般的な業務フローであることから、戦略的に使われた」とCash氏は記している。
サイバーセキュリティの専門家によれば、こうした普遍的な性質と企業内での広範な到達範囲を、攻撃対象領域の一部として見落としてはならない。
「Zoomのアカウントとユーザーは、孤立して存在しているわけではない」と、資産管理プラットフォームベンダーJupiterOneの創業者兼CEOであるErkang Zheng氏はeSecurity Planetに語った。「むしろ、それらはサイバー資産であり、直接的・間接的な関係性の文脈で捉えるべきだ。1つのZoomアカウントを1人の従業員だけが使う場合でも、その従業員はMicrosoft Teams、デバイス、クラウドリソース、機密データリポジトリなど、無数の他のサイバー資産とつながっている」
Zoomと顧客がリスクに対処する必要
サイバーセキュリティベンダーVectraのCTO、Oliver Tavakoli氏は、多くのコラボレーションプラットフォームはさまざまな意味で比較的新しく、企業のセキュリティ専門家にとってなじみが薄いと述べた。
「組織が通常業務を行うために使うツールは、常に攻撃者の標的となってきた。そうした通信チャネル内で行われる悪意ある活動は、通常のトラフィックパターンに紛れ込みやすいためだ」とTavakoli氏はeSecurity Planetに語った。「パンデミック中に企業の業務遂行方法の中心となったZoomなどのコラボレーションプラットフォームについて、セキュリティチームは、それらがもたらす攻撃対象領域という点で十分に理解できていない。こうしたツールは、第三者が提供する付随的なセキュリティ保護という点でも、比較的未成熟だ」
同氏は、Zoomのようなベンダーには、環境を封鎖するためのより強固なセキュリティ制御を提供し、環境を監視して攻撃を阻止するためのテレメトリーを増やすことに、より注力する責任があると述べた。
ソーシャルエンジニアリングはなくならない
サイバーセキュリティベンダーLookoutでセキュリティソリューション担当シニアマネージャーを務めるHank Schless氏も、ソーシャルエンジニアリングはITチームとセキュリティチームにとって今後も大きな課題であり続けると警告した。悪意ある攻撃者に効果があるだけでなく、攻撃者の手口もますます巧妙になっているためだ。
「脅威アクターは、ソーシャルエンジニアリングがソーシャルメディア、サードパーティーのメッセージングアプリ、さらには出会い系アプリなど、個人的なチャネルで最も効果を発揮することを知っている」とSchless氏はeSecurity Planetに語った。「従業員が私物のスマートフォンやタブレットを業務に使うBYOD(私物端末の業務利用)を認めている組織は、さらに大きなリスクにさらされる。従業員がそうした端末上で個人用アプリと業務用アプリの両方を使っているためだ」
Zoomのようなアプリケーションも引き続き問題となるだろう。ハッカーがフィッシングキャンペーンの基盤として、広く使われているプラットフォームへの偽リンクをますます利用しているからだ。
「ハイブリッド勤務の時代、私たちはZoom、Google Docs、Microsoft Officeなどから届いたリンクなら、どれでも自動的にクリックするよう仕向けられている」と同氏は述べた。「攻撃者はこれを知っており、そうした名称を見たときに生じる本来の信頼感を、私たちに対する攻撃に利用している」