

















Microsoftは2つのセキュリティホールを塞ごうとしている。1つは長年にわたり攻撃者に狙われてきたもの、もう1つは、悪意のあるパッケージのインストールに悪用される可能性があると、同社が最近把握したものだ。
同時に、連邦政府はMicrosoftの別の脆弱性を既知の脆弱性リストに追加し、パッチが適用されていないすべてのWindows 10に存在するバグについて、連邦機関に2月18日までの修正を求めている。また、民間および商業組織には、同リストに掲載されたすべての脆弱性を修正するよう促している既知の悪用された脆弱性カタログ。
サイバーセキュリティ・インフラセキュリティ庁(CISA)は警告のなかで、脆弱性を追加した決定について、以下の表に記載された脆弱性が脅威アクターによって実際に悪用されている証拠に基づくものだと説明した。その脆弱性はCVE-2022-21882として追跡されている。「この種の脆弱性は、あらゆるタイプの悪意あるサイバー攻撃者が頻繁に利用する攻撃ベクトルであり、連邦政府のIT環境に重大なリスクをもたらす」
「CISAがこれを追加したのは、攻撃の脅威が高いからというより、デューデリジェンスの一環だったようだ」と、サイバーセキュリティベンダーVulcan Cyberのエンジニア、Mike Parkin氏はeSecurity Planetに語った。「Microsoftの説明によれば、この攻撃にはローカルアクセスが必要で、複雑度も高い。いずれも、実環境で広く使われる可能性を低下させる要因だ。パッチは提供されており、組織の標準的な保守手順の一環として適用すべきだ」
関連記事:最適なパッチ管理ソフトウェア
VBAマクロの無効化
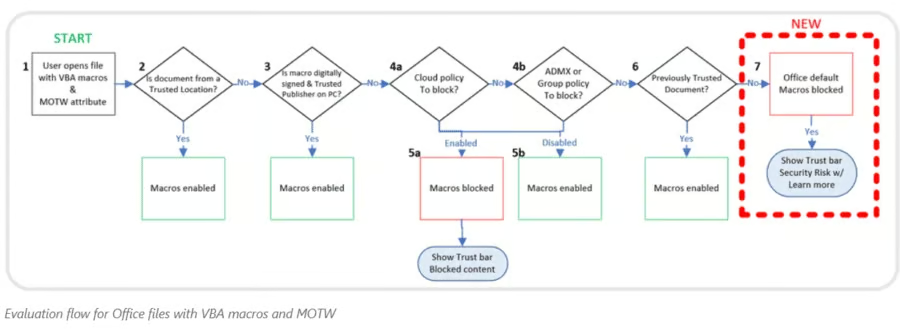
Microsoft幹部が今週発表した措置の1つは、複数のOfficeアプリケーションでVisual Basic for Applications(VBA)マクロをデフォルトでブロックする計画だ。この変更の対象は、インターネットから取得したVBAマクロである。ユーザーは、ボタンをクリックするだけで特定のコンテンツを有効にすることができなくなる。実行しようとするとメッセージバーが表示され、この問題について詳しく知るよう案内される。
「デフォルト設定のほうが安全であり、一般ユーザーや、管理された組織で働く情報担当者を含め、より多くのユーザーを安全に保てると期待している」と、Microsoftのプリンシパルプログラムマネージャー、Kellie Eickmeyer氏はブログ記事に記した。「Microsoft Officeは長年、アクティブコンテンツと呼ばれる強力な自動化機能を搭載してきた。そのなかで最も一般的なものがマクロだ。Microsoftはこれらのマクロについてユーザーに警告する通知バーを提供していたが、ユーザーはボタンをクリックしてマクロを有効にすることもできた」
脅威アクターはOfficeファイルにマクロを仕込んでユーザーに送信でき、ユーザーが簡単に有効化してしまうと、悪意のあるペイロードが配信される可能性がある。
「影響は深刻になる可能性があり、マルウェア、IDの侵害、データ損失、リモートアクセスなどにつながる」とEickmeyer氏は記した。
今回の変更は、Microsoftがセキュリティ対策を自ら強化し始めた最近の流れの一環だ。ユーザーは重要なパッチのインストールに時間がかかることがあるためである(Microsoft、Exchange Serverのパッチ適用を必須に近づける)。
デフォルトで安全な設定
この変更はバージョン2203から段階的に展開され、4月初旬にCurrent Channelのプレビュー版で始まり、その後、Current Channel、Monthly Enterprise Channel、Semi-Annual Enterprise Channelなど、ほかの更新チャネルにも広がる。Windows搭載デバイス上のOfficeに影響し、Access、Excel、PowerPoint、Word、Visioが対象となる。
セキュリティ専門家はMicrosoftの決定を歓迎した。
「サイバーセキュリティで重要でありながら過小評価されている点の1つは、デフォルト設定が重要だということだ。それも非常に重要である」と、サイバーセキュリティ企業VectraのCTO、Oliver Tavakoli氏はeSecurity Planetに語った。「アプリケーションやプラットフォームのプロバイダーで製品マネージャーが下す、一見五分五分に見える判断が、顧客を並外れたリスクにさらすことがある。VBAマクロの例が示すように、いったんそのような選択がなされると、より安全な設定にデフォルトを変更するには、困難で長いプロセスが必要になる。何かを壊すことへの恐れが、組織としてのまひを生み出すからだ」
Tavakoli氏によれば、答えは単純だ。「セキュリティに影響を及ぼす可能性のある機能はデフォルトでオフにし、その機能をオンにすることによるセキュリティリスクを上回るメリットがあるかどうかを、顧客が選べるようにすべきだ」
遅すぎたセキュリティ変更
NTT Application Securityのフェロー、Ray Kelly氏はeSecurity Planetに対し、「VBAマクロは20年以上にわたってハッカーの標的になってきた。コード化と実行が容易で、現在のユーザー権限で動作する。デフォルトでマクロをブロックするのは、不便さを伴うものの適切な措置であり、ユーザーをランサムウェアやデータ損失から守れる可能性がある」と語った。
nVisiumのシニアアプリケーションセキュリティコンサルタント、Jon Gaines氏は、多くの組織のレッドチームにとって、マクロはセキュリティ研修で役立つツールだったと指摘した。一方で、VBAマクロの無効化に時間がかかりすぎたとしてMicrosoftを批判した。
「マクロは長年にわたりOfficeユーザーへの脅威だった」とGaines氏はeSecurity Planetに語った。「Microsoftがようやくこれを実装したことは評価したいが、エンドユーザーを危険から完全に救えるとは思わない。これはインターネットからダウンロードされたOfficeファイルにのみ影響する点に注意が必要だ。現時点でも、マクロを含むファイルにはすでに警告が表示されている。しかし、マクロの実行にワンクリック以上を必要とするようにしたことは、大きな前進だ」
MSIXを一時停止
先週後半、Microsoftは、セキュリティ上の欠陥がサイバー犯罪者によって悪用され、Emotet(メールで拡散するトロイの木馬)、TrickBot(バンキング型トロイの木馬)、Bazaloader(データ窃取やランサムウェアにつながる可能性がある)などのマルウェアを配信するために使われていることを把握したとして、Windows AppX InstallerのMSIX ms-appinstallerプロトコルハンドラーを一時的に無効化すると発表した。
ブログ記事で、Microsoftのプログラムマネージャー、Dian Hartono氏は、攻撃者がApp Installerを偽装し、ユーザーが望んでいないパッケージをインストールさせられる可能性があることを同社が把握したと記した。この脆弱性はCVE-2021-43890として追跡されている。
「Microsoftはこの脆弱性への対処に積極的に取り組んでいる」とHartono氏は記した。「現時点では、ms-appinstallerスキーム(プロトコル)を無効にしている。これにより、App InstallerはWebサーバーからアプリを直接インストールできなくなる。代わりに、ユーザーはまずアプリをデバイスにダウンロードし、その後App Installerでパッケージをインストールする必要がある。一部のパッケージではダウンロードサイズが増加する可能性がある」
MSIXアプリパッケージを使うと、一部のレガシーWindowsアプリケーションで「最新のパッケージ化および展開機能」を利用できる。これにより企業は、アプリケーションを最新の状態に保ち、簡単にインストールできるようになる。
「ms-appinstallerプロトコルハンドラーは、Webサイト上のリンクをクリックするだけで、ユーザーがシームレスにアプリケーションをインストールできるよう導入された」とHartono氏は記した。「このプロトコルハンドラーにより、ユーザーはMSIXパッケージ全体をダウンロードせずにアプリをインストールできる。この体験は人気があり、現在非常に多くの人々に採用されていることをうれしく思っている」
このプロトコルは、安全性が確認された後に再び有効化される予定だ。Microsoftは、IT管理者がプロトコルを再有効化し、組織内での使用を制御できるグループポリシーの導入を検討している。
次の記事:主要な脆弱性管理ツール