

















CrowdStrikeの特異なアップデート障害が、これまでとは異なるタイプのセキュリティインシデントを引き起こした余波が続く中、通常の脆弱性の開示とパッチ適用はこれまでどおり進んでいます。今週は、2012年に初めて発見されたInternet Explorerの脆弱性をはじめ、過去の問題が再び明るみに出る事例も見られました。今年初めに発見されたMicrosoft SmartScreenの脆弱性が再浮上し、2018年に発見されたDockerの欠陥は、新しいバージョンのソフトウェアでも問題を引き起こし続けています。
脆弱性への対応を担うITまたはセキュリティチームの一員であれば、新たな問題が発生した際にチームへ即座に通知できる仕組みを用意してください。脆弱性を緩和するための明確なプロセスを定めておけば、脅威アクターに悪用される機会を減らせます。
2024年7月23日
CISA、2件の脆弱性をカタログに追加
脆弱性の種類:ユースアフターフリーおよび情報漏えい。
問題点:米サイバーセキュリティ・インフラセキュリティ庁(CISA)は、2件の脆弱性を既知の悪用された脆弱性(KEV)カタログに追加しました。1件目は2012年に発見されたユースアフターフリーの脆弱性で、CVE-2012-4792として追跡されています。現在はほとんど使われていないブラウザー、MicrosoftのInternet Explorerに影響します。
カタログの記載によると、この脆弱性は「細工したWebサイトによって、(1)適切に割り当てられていない、または(2)削除されたオブジェクトへのアクセスを誘発し、リモートの攻撃者が任意のコードを実行できる。CDwnBindInfoオブジェクトがその例である」とされています。
2件目は、Twilio AuthyのAPIに存在する情報漏えいの脆弱性です。CVE-2024-39891として追跡されており、認証されていないエンドポイントが電話番号を含むリクエストを受け付け、Authyへの登録状況に関するデータを電話番号とともに返すことを可能にします。
修正策:CISAは、サポート終了製品であるInternet Explorerを無効にするよう推奨しています。
Twilioは、Authyユーザーに対し、バグが修正されたAndroid版およびiOS版Authyアプリの最新版へアップデートするよう推奨しています。
ビジネスで脆弱性をより一貫して特定する方法が必要なら、ITインフラ全体を対象にしたスキャン製品を検討してください。チームに適した製品を見つけるには、おすすめの脆弱性スキャナー一覧を確認してください。
Fortinet、Windows SmartScreenのセキュリティ回避問題を特定
脆弱性の種類:セキュリティ回避。
問題点:Fortinetが発見したWindowsの脆弱性により、リモートの脅威アクターがMicrosoft Windows SmartScreenのセキュリティ警告を回避し、悪意を持って細工されたファイルを配布することが可能になります。Fortinetによると、Lumma Stealerなどの脅威アクターは過去1年間、この脆弱性を積極的に悪用してきました。研究者は、この脆弱性を利用して悪意のある実行ファイルをダウンロードするキャンペーンを確認しています。
この脆弱性はCVE-2024-21412として追跡されており、CVSSスコアは8.1です。
修正策:この脆弱性に対する緩和策はより幅広く、ファイルをダウンロードする前にあらゆる入手元を慎重にスキャンして検証することが最優先です。2月の脆弱性まとめで、MicrosoftのPatch Tuesdayの取り組みの一環としてこのCVEに簡単に触れましたが、Fortinetの新たな調査を見る限り、パッチ適用後も悪用が続いているようです。
Dockerの脆弱性、実際には2018年に発見
脆弱性の種類:認証回避。
問題点:一部のDocker Engineのバージョンには、重大な認証の脆弱性があります。Dockerによると、Docker Engineではデフォルトで、すべてを許可するか、すべてを拒否するかの標準的な認証方式が採用されていますが、認証セキュリティを強化するAuthZなどのプラグインも利用できます。しかし、攻撃者はこのプラグインを回避できます。ベンダーのセキュリティ通知によると、攻撃者はContent-Lengthを0に設定したAPIリクエストを使って回避を悪用できます。これにより、Dockerデーモンは本文なしでリクエストをAuthZプラグインに転送します。デフォルトで拒否するよう設定されていなければ、プラグインが誤ってリクエストを許可する可能性があります。
Dockerによると、「攻撃者はContent-Lengthを0に設定したAPIリクエストを使って回避を悪用できる。この場合、Dockerデーモンは本文なしでリクエストをAuthZプラグインに転送するため、デフォルトで拒否するよう設定されていなければ、プラグインが誤ってリクエストを承認する可能性がある」とされています。
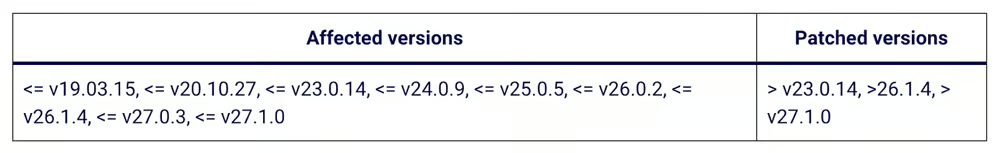
この脆弱性は実際には2018年に発見され、2019年に修正されました。しかし、その修正はDocker v19.03から除外されており、この欠陥を研究者が最近発見しました。Dockerは7月23日、この脆弱性向けのパッチをリリースしました。CVE-2024-41110として追跡されており、CVSSスコアは10です。
修正策:Dockerは、影響を受けるバージョンと、現在脆弱なバージョンを使用している場合にアップグレードすべきバージョンを示す次の表を提供しています。
BINDデータベースの脆弱性、DoS攻撃につながる可能性
脆弱性の種類:アサーション失敗やCPU過負荷など、複数。
問題点:CISAが報告したとおり、Internet Systems Consortium(ISC)は、ISCのBerkeley Internet Name Domain(BIND)9に影響する4件の異なる脆弱性について、セキュリティ速報を公開しました。悪用されると、これらの欠陥によってサービス拒否(DoS)攻撃につながる可能性があります。すべての脆弱性のCVSSスコアは7.5です。
脆弱性の内容は次のとおりです。
- CVE-2024-4076:古いデータの提供を引き起こし、ローカルの権威ゾーンデータの検索を必要とするクライアントクエリにより、アサーション失敗が発生する可能性があります。
- CVE-2024-1975:SIG(0)署名付きリクエストの連続送信により、コンピューターシステムで利用可能なCPUリソースを使い果たす可能性があります。
- CVE-2024-1737:多数のRRを含むリゾルバーキャッシュおよび権威ゾーンデータベースにより、BINDデータベースのパフォーマンスが大幅に低下する可能性があります。
- CVE-2024-0760:TCP経由でBINDサーバーに過剰なDNSリクエストを送信すると、サーバーが過負荷になり、不安定になる可能性があります。
修正策:各脆弱性の通知を確認し、使用中のBINDのバージョンが脆弱かどうかを判断してください。脆弱な場合は、推奨バージョンへアップグレードします。
2024年7月24日
Tenable、Google Cloudの脆弱性を発見
脆弱性の種類:権限昇格。
問題点:Tenableの研究者は、Google Cloud PlatformのCloud FunctionsおよびCloud Buildサービスに存在する脆弱性を発見しました。これらのサーバーレスコンピューティングと継続的インテグレーション/デプロイメントのサービスでは、ユーザーが新しいCloud Functionを作成すると、デフォルトでバックエンドプロセスも起動します。Tenableによると、
セキュリティ通知では、「このプロセスは、関数のデプロイの一環として作成されるCloud Buildインスタンスに、デフォルトのCloud Buildサービスアカウントを関連付けるなどの処理を行う。このプロセスはバックグラウンドで発生し、通常のユーザーが認識できるものではない」と説明されています。
このサービスアカウントにより、ユーザーは本来デフォルトでは持つべきでない権限を取得できます。脅威アクターはこのアクセスを利用してデフォルトアカウントへ権限を昇格でき、場合によってはCloud StorageやContainer Registryなど、他のクラウドサービスにも影響する可能性があります。
TenableからGoogle Cloud Platformへの通知を受け、GCPは2024年6月中旬以降に作成されたCloud Buildアカウントについて、一定の修正を実施しました。しかし、修正前に作成されたCloud Buildサービスアカウントは以前と同じ権限を持つため、古いインスタンスには依然として脆弱性が存在します。
修正策:Tenableは、各Cloud FunctionのCloud Buildサービスアカウントを、最小権限のサービスアカウントに置き換えるよう推奨しています。
2024年7月26日
Telerik Support Server、リモートコード実行の危険にさらされる
脆弱性の種類:デシリアライゼーションの欠陥。
問題点:Progress Softwareは、特定バージョンのソフトウェアにデシリアライゼーションの脆弱性が存在するとして、Telerik Support Serverのユーザーに警告する通知を公開しました。悪用されると、脅威アクターがリモートからコードを実行できます。2024 Q2(10.1.24.709)より前のバージョンが影響を受けます。
修正策:Telerik Support Serverのインスタンスを2024 Q2(10.1.24.709)へアップグレードしてください。Progressによると、これが問題を緩和する唯一の方法です。
次に読む: