

















Microsoftは11月、大規模な分散型サービス拒否(DDoS)攻撃をAzureクラウドで撃退した。関係者によると、これは過去最大規模であり、2021年下半期にIT業界を襲った記録的な攻撃の波における最新の事例となる。
エンタープライズソフトウェアおよびクラウド大手の同社は今週、ブログ投稿で、2021年下半期の世界全体におけるDDoS攻撃の件数が、同年前半と比べて40%増加したと明らかにした。1日平均は1,955件で、8月10日には最多となる4,296件を記録した。Microsoft自身も7月から12月にかけて、自社インフラに対する固有の攻撃35万9,713件を緩和しており、同年前半から43%増加した。
さらに、DDoS活動は複雑さと頻度の面でも前例のない水準に達していたと、Azure NetworkingのプリンシパルPMマネージャーであるAnupam Vij氏と、プリンシパルネットワークエンジニアであるSyed Pasha氏はブログ投稿に記した。
両氏は、「DDoS攻撃の請負サービスが利用可能になり、月額約300米ドルという低価格で提供されているため、誰でも標的型DDoS攻撃を非常に容易に実行できる」と指摘した。
新たな過去最大規模の攻撃。
Azureの担当者は10月、アジア太平洋地域を発信元とする、欧州のクラウド顧客に対する毎秒2.4テラビットのDDoS攻撃を緩和できたと報告した。この攻撃は2020年に発生した毎秒1Tbpsの攻撃より140%大きく、Azureパブリッククラウドで検知された同種の事象としては過去最大だったという。
その後、Azureはさらに大規模な攻撃を3件食い止めた。そのうち1件は11月に発生し、スループットは3.47Tbps、パケットレートは毎秒2億4,000万パケット(pps)に達した。アジアのAzure顧客が標的となった。
「これは世界各地の複数の国から、約1万の発信元を通じて行われた分散型攻撃だった。発信元には米国、中国、韓国、ロシア、タイ、インド、ベトナム、イラン、インドネシア、台湾などが含まれる」と、Vii氏とPasha氏は記した。
このDDoS攻撃では、ユーザーデータグラムプロトコル(UDP)リフレクションに複数の攻撃ベクトルが使われた。Simple Service Discovery Protocol(SSDP)、Connection-less Lightweight Directory Access Protocol(CLDAP)、Domain Name System(DNS)、Network Time Protocol(NTP)などだ。攻撃には約15分間続いたピークが1回あった。
こちらもお読みください:DDoS攻撃を阻止する方法:DDoS攻撃に対処する6つのヒント。
その他の大規模なDDoS攻撃2件。
12月にも大規模な攻撃が2件発生した。その中には、アジアで発生した毎秒3.25TbpsのUDP攻撃があり、15分以上続いた。主なピークは4回で、最大ピークは3.25Tbpsに達した。2番目のピークは2.54Tbpsだった。もう1件は、5分強続いた毎秒2.55TbpsのUDPフラッド攻撃だった。
これらの攻撃は、変化を続けるDDoSの状況の一部だ。インシデントの件数が急増しているだけでなく、攻撃はさらに巧妙化し、発生する時間帯も従来から変化している。
「興味深いことに、年末年始の休暇シーズンに攻撃が集中する傾向は、過去数年ほど強くなかった」と両氏は記した。「第4四半期より第3四半期の攻撃が多く、最も多かったのは8月だった。これは攻撃者が一年を通じて活動する方向へ変化している可能性を示している。もはや休暇シーズンがいわゆるDDoSシーズンではないのだ。このことは、トラフィックがピークを迎える時期だけでなく、一年を通じたDDoS対策の重要性を示している」
こちらもご覧ください:2022年のDDoS対策サービスプロバイダー上位。
攻撃の継続時間と強度が増加。
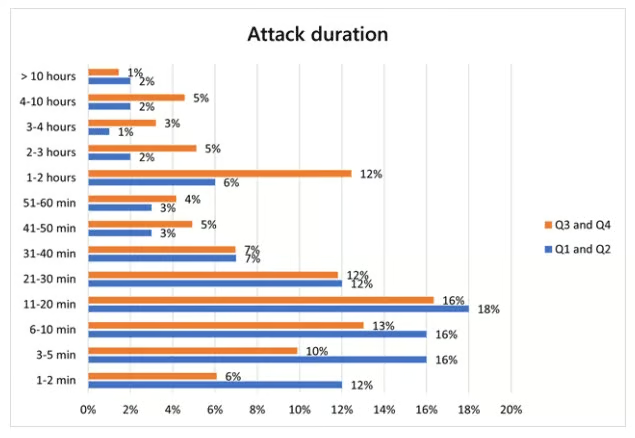
また、下半期には1時間を超えて続く攻撃の件数も増加した。上半期と同様、大半の攻撃は短時間で終わった。しかし、2021年下半期に30分以下だった攻撃は全インシデントの57%を占め、上半期の74%から低下した。一方、1時間を超えて続いた攻撃は全体の27%を占め、上半期の13%の2倍以上となった。
「長時間に及ぶ攻撃については、顧客側では通常、短時間のバースト攻撃が複数回繰り返される連続的な攻撃として観測される点に注意が必要だ」とVii氏とPasha氏は記した。「今回緩和した3.25Tbps攻撃がその一例で、これは短時間のバースト攻撃4回が連続して発生したものだった。それぞれが数秒でテラビット規模まで急増した」
ゲーム業界がDDoS攻撃の最大の標的に。
DDoS攻撃の標的として最も多いのはゲーム業界だが、Microsoftによると、金融機関、メディア、インターネットサービスプロバイダー(ISP)、小売業者、サプライチェーン企業など、他の業界でもこうしたインシデントが増加している。
UDP攻撃はDDoSキャンペーン全体の55%を占め、2021年前半から16%増加した。UDPはゲームやストリーミングのアプリケーションで一般的に使われている。
「UDPはゲームやストリーミングのアプリケーションで一般的に使われている」と両氏は記した。「ゲーム業界への攻撃の大半は、Miraiボットネットの亜種や、低ボリュームのUDPプロトコル攻撃だった。その圧倒的多数はUDPスプーフフラッドで、UDPリフレクション攻撃や増幅攻撃は一部にとどまった。主にSSDP、Memcached、NTPが使われていた」
また、米国は依然として最大の標的で、攻撃の54%を占めた。一方、インドへの攻撃は2%から23%へ急増し、欧州への攻撃は上半期の19%から下半期には6%へ減少した。
IoTデバイスが攻撃を増幅。
DDoS攻撃の増加と巧妙化には複数の理由がある。Vii氏とPasha氏が指摘したように、安価なDDoSサービスの台頭は要因の一つだ。経験の浅い脅威アクターでも安価に攻撃を仕掛けられるようになった。加えて、モノのインターネット(IoT)デバイスの普及により、ハッカーは多数の標的を乗っ取り、ボットネットに組み込めるようになった。こうしたボットネットは、さらに大規模なDDoS攻撃に利用される。
「サイバー犯罪者が脆弱なIoTデバイスを大量に悪用してボットネットを構築しているため、DDoS攻撃は規模と威力の両面で増大している」と、サイバーセキュリティ企業ViakooのCEO、Bud Broomhead氏はeSecurity Planetに語った。「サイバー攻撃に利用されるリスクを根絶するには、IoTの脆弱性を速やかに修正しなければならない」
サイバーセキュリティ企業CrowdStrikeは今月、前年比35%増加した、LinuxベースのIoTデバイスを標的とするマルウェアが2021年に確認されたことを指摘する報告書を発表した。主な目的は、デバイスを侵害してボットネットに組み込み、DDoS攻撃に利用することだ。LinuxベースのIoTデバイスを標的とするマルウェアについて報告した。主な目的は、デバイスを侵害してボットネットに組み込み、DDoS攻撃に利用することだ。ほかにも、KasperskyやNetScoutなどの企業も、過去1年間にDDoS攻撃が増加したと報告している。
こちらもご覧ください:IoTセキュリティソリューション上位。
熟練した攻撃者が脅威を高める。
「DDoS攻撃は、無数の脅威アクターが常用する、執拗で悪意のある手法であり続けている」と、Digital Shadowsのサイバー脅威インテリジェンスアナリスト、Stefano De Blasi氏はeSecurity Planetに語った。「DDoS攻撃は技術的に未熟な攻撃者と結び付けられることが多いが、今回の事例は、高度な技術を持つ攻撃者が高強度の作戦を実行し、標的に深刻な結果をもたらし得ることを改めて示している」
De Blasi氏によると、こうした攻撃の動機はさまざまで、通常は標的のインフラを一時的に妨害するか、より危険な活動の目くらましを目的としている。
「しかし、Microsoftが報告したような攻撃は、一部のDDoS攻撃が単独でも大きな影響を及ぼし得ることを強く示している」と同氏は述べた。「実際、高強度のDDoS攻撃を受けた組織は、事業の長期的な中断に見舞われる可能性があり、金銭的損失、ブランドや評判の毀損、顧客の信頼への影響につながる」
サイバーセキュリティ企業nVisiumのシニアソフトウェアエンジニア、Yehuda Rosen氏はeSecurity Planetに対し、DDoSは「ほとんどの企業にとって迷惑な存在」だが、信号機、医療記録、水ポンプなど、ミッションクリティカルなサービスが関わる場合は、より危険になり得ると語った。
“ランサムウェア攻撃は、情報セキュリティに関するベストプラクティスに従い、バックアップやアップデートを適切に実施すれば回避できるが、すべてを正しく行っていてもDDoSは発生し得る」とRosen氏は述べた。「最高水準のDDoS対策企業でさえ、このような攻撃を免れることはできない」