

















Vorfälle mit Malware gegen Linux-basierte Geräte des Internets der Dinge (IoT) nahmen 2021 um mehr als ein Drittel zu, wobei drei Malware-Familien maßgeblich für den Anstieg verantwortlich waren.
Laut einem Bericht von CrowdStrike nahm die auf diese Geräte abzielende Malware 2021 im Jahresvergleich um 35 Prozent zu; die Familien XorDDoS, Mirai und Mozi waren für 22 Prozent der gesamten Linux-basierten IoT-Malware verantwortlich. Die Zahl der in freier Wildbahn gefundenen Mozi-Samples stieg um das Zehnfache, schrieb Mihai Maganu, Threat Researcher bei CrowdStrike, in einem Blogbeitrag.
Das Hauptziel all dieser Malware besteht darin, die Geräte und Systeme zu kompromittieren, sie in ein Botnet einzubinden und sie für Distributed-Denial-of-Service-Angriffe (DDoS) zu nutzen, schrieb Maganu. Das deckt sich mit ähnlichen Berichten, die weltweit einen Anstieg von DDoS-Angriffen zeigen. Forscher von Kaspersky stellten im vergangenen Jahr fest, dass solche Angriffe im dritten Quartal 2021 im Jahresvergleich um etwa ein Drittel zunahmen.
Microsoft Azure erklärte im vergangenen Jahr, einen rekordverdächtigen DDoS-Angriff auf einen europäischen Kunden abgewehrt zu haben.
Lesen Sie auch: Die 8 besten Anbieter von DDoS-Schutzdiensten für 2022
Bedrohungen für Open Source und IoT
Die Zahlen von CrowdStrike verdeutlichen nicht nur die Bedrohung durch Open-Source-Technologien – siehe Log4j –, sondern auch die Bedrohung durch IoT-Geräte, die Unternehmen schon lange Sorgen bereiten, da sie immer stärker vernetzt und intelligenter werden.
Linux wird häufig in Webservern und Cloud-Infrastrukturen eingesetzt, doch die Open-Source-Software ist aufgrund ihrer Skalierbarkeit, Leistung und Sicherheit auch in mobilen Geräten und IoT-Geräten weit verbreitet. Zudem erleichtert die große Zahl an Distributionen die Unterstützung verschiedener Hardwaredesigns.
Da bis 2026 voraussichtlich mehr als 30 Milliarden IoT-Geräte mit dem Internet verbunden sein werden, können Angriffe auf sie weitreichende Auswirkungen haben.
„Da verschiedene Linux-Builds und -Distributionen das Herzstück von Cloud-Infrastrukturen, mobilen Geräten und IoT bilden, bietet dies Angreifern eine enorme Chance“, schrieb er. „Ob durch fest codierte Zugangsdaten, offene Ports oder ungepatchte Schwachstellen: Linux-basierte IoT-Geräte sind für Angreifer ein leichtes Ziel – und ihre massenhafte Kompromittierung kann die Integrität kritischer Internetdienste gefährden.“
Lesen Sie auch: Die besten IoT-Sicherheitslösungen
Eine schnell wachsende Angriffsfläche
Bud Broomhead, CEO des Cybersicherheitsanbieters Viakoo, erklärte gegenüber eSecurity Planet, dass IoT-Geräte für die meisten Organisationen die größte und am schnellsten wachsende Angriffsfläche darstellen und mehr bekannte Schwachstellen aufweisen, die sich gegen sie richten, als herkömmliche IT-Systeme.
Dafür gibt es eine ganze Reihe von Gründen, sagte Broomhead. Organisationen können bis zu 100-mal so viele IoT-Geräte wie andere Systeme haben; agentenbasierte Lösungen zur Behebung von Schwachstellen funktionieren mit ihnen nicht, während ältere Angriffsvektoren wie Man-in-the-Middle-Angriffe weiterhin möglich sind. Außerdem ermöglicht die große Zahl anfälliger IoT-Geräte den Aufbau und Einsatz riesiger Botnet-Armeen.
Es gibt noch weitere Probleme: Viele IoT-Geräte werden von Fachabteilungen statt von der IT verwaltet, und viele verwenden nicht standardisierte Betriebssysteme, mit denen herkömmliche IT-Cybersicherheitsprodukte nicht funktionieren.
„IoT-Geräte stellen zwei grundlegende Bedrohungen dar“, sagte er. „Das größte Risiko besteht darin, dass IoT-Systeme – etwa zur Wassersteuerung oder Pipelines – von einem Angreifer kontrolliert werden könnten, um Sachschäden oder Todesfälle zu verursachen oder Terrorismus zu ermöglichen. Angreifer können anfällige IoT-Geräte außerdem als Einstieg in ein Netzwerk nutzen, um sich anschließend lateral zu sensiblen Unternehmensdaten oder anderen Systemen zu bewegen. Da IoT-Geräte geschäftskritische und einsatzkritische Funktionen ausführen, ist ihre Abschaltung in vielen Fällen keine Option. Ein Exploit gegen sie birgt daher grundsätzlich ein höheres Risiko als gegen IT-Systeme, die offline genommen werden können.“
Siehe auch: EU zwingt Hersteller von IoT- und Funkgeräten zur Verbesserung der Sicherheit
Mozi, XorDDoS und Mirai
Mozi ist ein Peer-to-Peer-(P2P-)Botnet, das erstmals 2019 entdeckt wurde und das Distributed-Hash-Table-(DHT-)System verwendet. DHT verfügt über einen verteilten und dezentralisierten Suchmechanismus, der es Mozi erleichtert, die Kommunikation mit einem Command-and-Control-Server (C2) hinter einer großen Menge legitimen DHT-Datenverkehrs zu verbergen.
„Der Einsatz von DHT ist interessant, weil Mozi dadurch schnell ein P2P-Netzwerk aufbauen kann“, schrieb Maganu. „Da es eine Erweiterung von DHT verwendet, lässt sich der Datenverkehr nicht mit normalem Traffic korrelieren, sodass die Erkennung der C2-Kommunikation schwierig wird. Mozi infiziert Systeme durch Brute-Force-Angriffe auf SSH- und Telnet-Ports. Anschließend blockiert es diese Ports, damit es nicht von anderen Angreifern oder Malware überschrieben wird.“
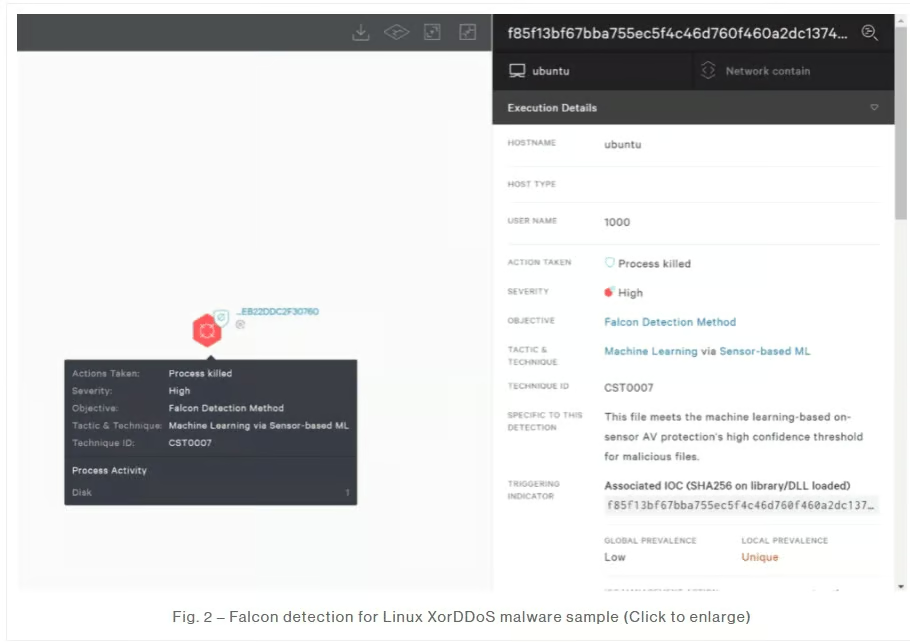
CrowdStrike verzeichnete 2021 außerdem einen Anstieg der XorDDoS-Samples um 123 Prozent im Jahresvergleich. Dabei handelt es sich um einen Trojaner, der auf mehrere Linux-Architekturen abzielt, darunter solche mit x86-Chips von Intel und AMD sowie Arm-Prozessoren. Die Malware nutzt Brute-Force-Angriffe auf SSH, um die Fernsteuerung von Geräten zu erlangen; einige Varianten ermöglichen es Angreifern, nach Docker-Containern zu suchen, schrieb er.
Mirai, ein seit 2016 existierender Linux-Trojaner, ähnelt Mozi insofern, als er schwache Protokolle und Passwörter ausnutzt, um Geräte durch Brute-Force-Angriffe zu kompromittieren. Sein Entwickler veröffentlichte den Quellcode von Mirai, wodurch die Zahl der Varianten zunahm, darunter Sora, IZIH9 und Rekai. Insgesamt stieg die Zahl der identifizierten Samples aller drei Familien 2021 um Werte zwischen 33 Prozent bei Sora und 83 Prozent bei Rekai.
Sensible Daten als attraktives Ziel
Laut John Bambenek, Principal Threat Hunter beim Cybersicherheitsanbieter Netenrich, ist es nicht überraschend, dass die schnell wachsende Zahl von IoT-Geräten zu einem beliebten Ziel für Angreifer geworden ist.
„Alles, was sensible Daten enthält, ist ein attraktives Ziel“, erklärte Bambenek gegenüber eSecurity Planet. „Kriminelle wollen Geld verdienen. Spione wollen Informationen stehlen. Wenn auf einem Commodore 64 wertvolle Daten gespeichert wären, die den Aufwand für einen Kriminellen lohnten, würden sie auch dort einen Zero-Day einsetzen. Das Problem bei IoT-Geräten besteht darin, dass sie über die gesamte Funktionalität einer Linux-Maschine verfügen, ohne dass sich darauf Schutzmaßnahmen installieren lassen.“
Viele benötigen Firmware-Updates, statt Tools wie yum oder apt zum Patchen zu verwenden. Zudem können Anwender auf den meisten Geräten keinen Endgeräteschutz bereitstellen.
„IoT-Geräte haben Botnets wieder groß gemacht“, sagte Bambenek.
Sie können außerdem als Zugang zu Unternehmensnetzwerken und -daten dienen, sagte er. Insbesondere IoT-Geräte, die sensible Informationen verarbeiten, etwa Point-of-Sale-(POS-)Geräte und medizinische Ausrüstung, können ausgenutzt werden, um Daten zu stehlen und abzuschöpfen.
Maßnahmen zum IoT-Schutz
Broomhead von Viakoo sagte, dass Organisationen drei wichtige Schritte unternehmen können, um sich vor der Bedrohung durch anfällige IoT-Geräte zu schützen. Dazu gehört ein vollständiges Inventar der IT-Assets sowie die Behebung von Schwachstellen. Außerdem empfahl er, eine automatisierte Lösung zur Behebung von IoT-Schwachstellen einzusetzen, um Sicherheitslücken so schnell wie möglich zu schließen, und eine Zero-Trust-Initiative auf IoT-Hardware auszuweiten.
Bambeneks erster Vorschlag besteht darin, IoT-Geräte rigoros wegzuwerfen – sie zu „yeeten“.
„Wenn eine Organisation ihre nicht verwalteten IoT-Geräte nicht in den Abgrund yeeten kann, sollte sie sie in isolierten Netzwerksegmenten unterbringen und leistungsfähige Netzwerksicherheitstools sowie IPS einsetzen, um diese Geräte zu schützen und anormales Verhalten zu erkennen“, sagte er.
Weiterführende Lektüre: Die beste Patch-Management-Software