

















Risikomanagement ist ein Konzept, das es schon gibt, solange Unternehmen über schützenswerte Vermögenswerte verfügen. Das einfachste Beispiel ist vielleicht eine Versicherung. Lebens-, Kranken-, Kfz- und andere Versicherungen sollen Menschen dabei helfen, sich gegen Verluste abzusichern.
Risikomanagement erstreckt sich auch auf physische Geräte wie Türen und Schlösser zum Schutz von Häusern und Fahrzeugen, Tresore zur Sicherung von Geld und kostbaren Juwelen sowie Polizei, Feuerwehr und CCTV zum Schutz vor anderen physischen Risiken.
Da Daten und IT-Infrastruktur täglich wertvoller werden, ist Cybersecurity-Risikomanagement für Unternehmen mit hohen Kosten bei Nichteinhaltung von Vorschriften oder umfangreichen, nicht behobenen Sicherheitslücken zunehmend wichtiger. Dieser Artikel befasst sich mit Cybersecurity-Risikomanagement, der Einrichtung eines Risikomanagementsystems und Best Practices für den Aufbau von Resilienz.
- Was ist Cybersecurity-Risikomanagement?
- Einrichtung Ihres Risikomanagementsystems
- Risikomanagementprozess
- Maßnahmen zur Risikominderung
- Verbesserung des Cyberrisikomanagements
- Der menschliche Faktor
- Der menschliche Faktor
- Cybersecurity-Lösungen und Risikomanagement-Services
- Laufende Weiterentwicklung und Fortschritte
Was ist Cybersecurity-Risikomanagement?
Cybersecurity-Angriffe können Systeme kompromittieren, Daten und andere wertvolle Unternehmensinformationen stehlen und den Ruf eines Unternehmens schädigen. Mit zunehmendem Umfang und wachsender Schwere von Cyberangriffen steigt auch der Bedarf an Cybersecurity-Risikomanagement. IT-Abteilungen setzen auf eine Kombination aus Strategien, Technologien und Schulungen zur Sensibilisierung der Benutzer, um ein Unternehmen zu schützen.
Cybersecurity-Risikomanagement überträgt die Idee des traditionellen Risikomanagements auf digitale Systeme und Infrastrukturen. Dazu gehören die Ermittlung Ihrer Risiken und Schwachstellen sowie der Einsatz administrativer Maßnahmen und umfassender Lösungen, um einen angemessenen Schutz Ihrer Organisation zu gewährleisten.
Mehr lesen: Die besten Tools für das Risikomanagement von Drittanbietern 2022
Einrichtung Ihres Risikomanagementsystems
Welche IT-Ressourcen müssen geschützt werden?
Vor der Einrichtung eines Cybersecurity-Risikomanagementsystems muss das Unternehmen bestimmen, welche Vermögenswerte es schützen und priorisieren muss. Wie das National Institute of Standards and Technology (NIST) in seinem Framework for Improving Critical Infrastructure Cybersecurity feststellt, gibt es keine Universallösung.
Einhaltung gesetzlicher Vorschriften
Verschiedene Organisationen verfügen über unterschiedliche Technologieinfrastrukturen und unterschiedliche potenzielle Risiken. Einige Organisationen, etwa Finanzdienstleister und Einrichtungen des Gesundheitswesens, haben zusätzlich zu geschäftlichen Anliegen, die in einem Cybersecurity-Risikomanagementsystem berücksichtigt werden müssen, auch regulatorische Anforderungen. Cybersecurity sollte einem mehrschichtigen Ansatz folgen, mit zusätzlichem Schutz für die kritischsten Vermögenswerte wie Unternehmens- und Kundendaten. Bedenken Sie, dass ein Reputationsschaden durch einen Sicherheitsvorfall größeren Schaden anrichten kann als der eigentliche Vorfall.
Dokumentation und Umsetzung von Verfahren
Citrix empfiehlt, dass Organisationen alle Aktivitäten, die Cybersecurity-Risiken verursachen können, vollständig dokumentieren und umsetzen. Unternehmensweite Cybersecurity-Programme müssen branchenführende Verfahren einsetzen, die ISO 270001/2 entsprechen. Typische Programme umfassen die Implementierung von Hard- und Software mit Change-Management-Aufsicht sowie Tests und Bewertungen in Nicht-Produktionsumgebungen.
Außerdem lesen: Die besten Governance-, Risiko- und Compliance-Tools (GRC)
Risikomanagementprozess
Beginnen Sie mit einem Cybersecurity-Framework, das aus jedem Unternehmensbereich heraus entwickelt wird, um die gewünschte Risikoposition des Unternehmens zu bestimmen.
Kartierung von Umgebungsdaten
Guidance Software empfiehlt, neue Technologien einzusetzen, um Daten im gesamten Unternehmen zu finden und zu kartieren. Sobald die Daten kartiert sind, können Organisationen Entscheidungen darüber treffen, wie bestimmte Daten oder Systeme verwaltet werden sollen, und ihre Risikoexposition verringern.
Selbst bei Schulungen und einer ausgeprägten Sicherheitskultur können sensible Informationen ein Unternehmen schlicht versehentlich verlassen, etwa durch Daten, die in ausgeblendeten Tabellenzeilen gespeichert oder in Notizen innerhalb von Mitarbeiterpräsentationen oder langen E-Mail-Verläufen enthalten sind. Das Durchsuchen des Unternehmens nach ruhenden sensiblen Daten und anschließende Entfernen aller Daten, die an einem ungeeigneten Ort gespeichert sind, verringert das Risiko eines versehentlichen Verlusts sensibler Daten erheblich.
Anwendung des Capability Maturity Model und
Deloitte empfiehlt, dass der Risikomanagementprozess dem Ansatz des Capability Maturity Model (CMM) mit den folgenden fünf Stufen folgt:
- Initial: Ausgangspunkt für die Nutzung eines neuen oder nicht dokumentierten wiederholbaren Prozesses
- Wiederholbar: Prozess, der für wiederholte Versuche ausreichend dokumentiert ist
- Definiert: Die Funktion ist definiert und als Standardgeschäftsprozess bestätigt
- Gemanagt: Der Prozess verwendet quantitative und vereinbarte Kennzahlen
- Optimierend: Das Prozessmanagement umfasst eine gezielte Prozessverbesserung
Kunden können ihre Ergebnisse nutzen, um eine Ausgangsbasis für ihre aktuelle Risikoposition zu bestimmen und festzustellen, was das Unternehmen tun muss, um vom aktuellen Zustand zur gewünschten Risikobelastung zu gelangen. Je früher proaktive Maßnahmen zum Verständnis potenzieller Risiken ergriffen werden, desto geringer ist die Wahrscheinlichkeit einer Risikoexposition und eines Cybersecurity-Vorfalls.
Mehr lesen: Die besten Datenbanksicherheitslösungen 2022
Risiko-Ertrags-Berechnung
Deloitte empfiehlt außerdem, eine Risiko-Ertrags-Berechnung durchzuführen und Verbesserungen der Netzwerksicherheit zu priorisieren, die bei den geringsten Kosten den größten Nutzen bringen. Einige Unternehmen sind möglicherweise mit 99 Prozent aller Sicherheits-Upgrades zufrieden. Andere möchten näher an 100 Prozent herankommen, insbesondere in regulierten Branchen.
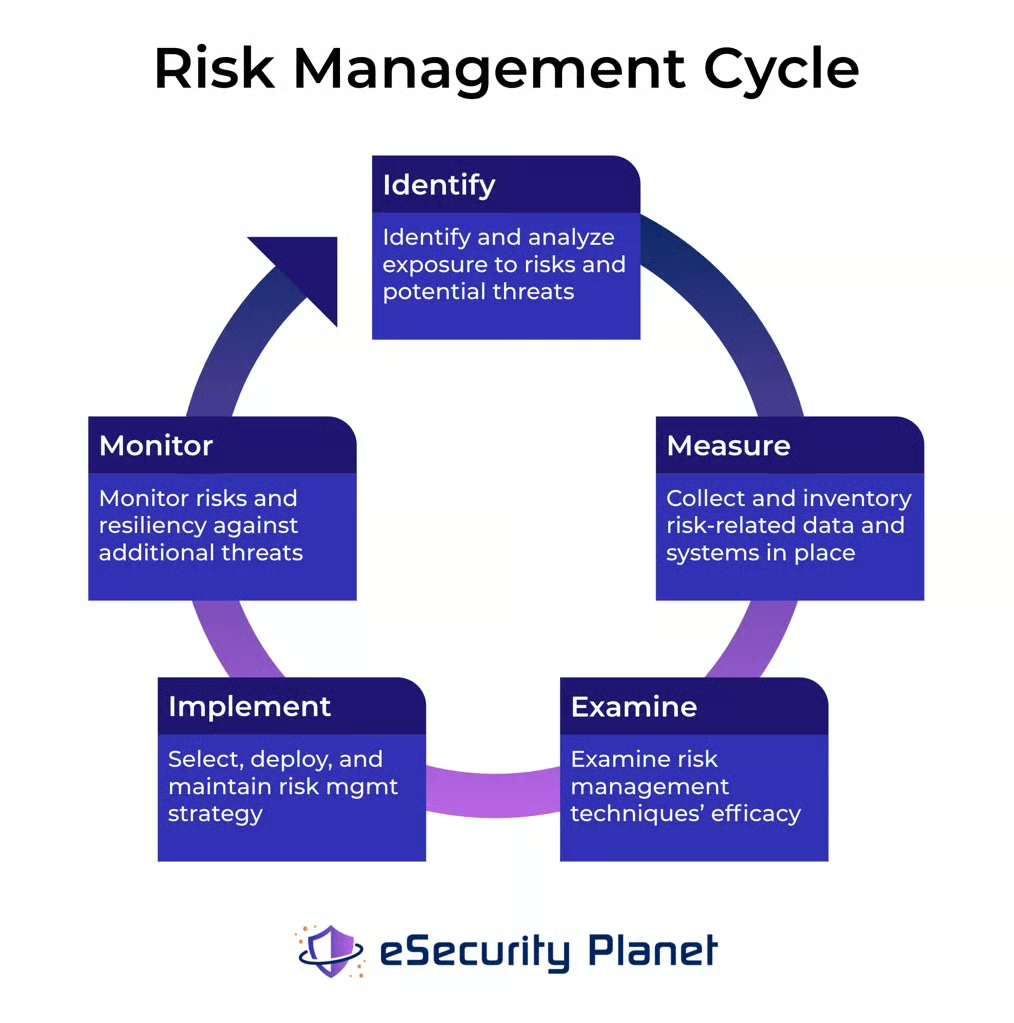
Ein ausgereiftes Risikomanagementsystem braucht Zeit
Es sollte schrittweise Maßnahmen und messbare Ziele geben (d. h. eine Verbesserung um 5 Prozent innerhalb von sechs Monaten), anhand derer sich feststellen lässt, ob das Unternehmen auf seine geplante Cybersecurity-Risikoposition zusteuert. Doch selbst geringfügige Sicherheitslücken können zu erheblichen Verlusten führen, wenn Netzwerksysteme für das Eindringen aus einem unbedeutenden Bereich anfällig sind, von dem aus ein unbefugter Zugriff zu kritischeren und sensibleren Systemen und Daten führen kann. Die einzige Möglichkeit, ein System zu 100 Prozent sicher zu machen, besteht darin, sicherzustellen, dass niemand darauf zugreifen kann – was bestenfalls unpraktikabel ist. Je stärker ein System abgeschottet ist, desto schwieriger kann es für berechtigte Mitarbeiter sein, ihre Arbeit zu erledigen. Wenn autorisierte Benutzer nicht auf die für ihre Aufgaben benötigten Systeme oder Daten zugreifen können, suchen sie möglicherweise nach Umgehungslösungen, die Systeme kompromittieren könnten.
Maßnahmen zur Risikominderung
Zu den in Betracht zu ziehenden Cybersecurity-Vorkehrungen gehören:
- Begrenzung der Geräte mit Internetzugang
- Installation von Network Access Control (NAC)
- Beschränkung des Zugriffs auf Administratorkonten und der Steuerungsrechte der einzelnen Administratoren
- Automatisierte Patches für Betriebssysteme
- Beschränkungen für ältere Betriebssysteme (z. B. Windows XL oder älter; nicht mehr unterstützte Betriebssysteme)
- Firewalls zur Überwachung und Blockierung schädlichen Datenverkehrs
- Antiviren-programme und Endpoint-Sicherheit
- Erfordern der Zwei-Faktor-Authentifizierung für den Zugriff auf bestimmte Dateien und Systeme
- Bewertung der Governance-struktur zur Sicherstellung von Kontrolle und Ausgewogenheit
- Beschränkung administrativer Berechtigungen
Außerdem lesen: Tausende Management-Apps für Rechenzentren dem Internet ausgesetzt
Verbesserung des Cyberrisikomanagements
Fortgeschrittene Verschlüsselung
Verschlüsselung ist in Datenbanken keine neue Funktion, doch die heutigen Verschlüsselungsmöglichkeiten erfordern mehr, um Daten vor Cyberkriminellen und Insider-Bedrohungen zu schützen. Zu diesen Funktionen gehören granularer rollenbasierter Zugriff, standardbasierte Kryptografie, fortschrittliches Schlüsselmanagement, eine granulare Aufgabentrennung und hochmoderne Algorithmen, die die Risikoexposition drastisch verringern.
Obwohl Datenverschlüsselung gegen Angriffe von außen hilfreich ist, schützt sie kaum vor internem Datendiebstahl. Insider mit Zugriff auf sensible Daten verfügen zwangsläufig über die Zugangsdaten, um sie zu entschlüsseln. Unternehmen müssen sich außerdem gegen Daten schützen, die über Wechselmedien wie USB-Sticks und andere Mittel aus Unternehmenssystemen entfernt werden (siehe Die besten Lösungen für die vollständige Festplattenverschlüsselung 2022).
Redigierung
Unternehmen müssen den Datenschutz mit der Möglichkeit abwägen, Daten zu teilen. Durch Redigierung können Unternehmen Informationen mit minimalem Aufwand weitergeben, indem sensible Informationen wie Namen und Sozialversicherungsnummern vor Abfragen und Aktualisierungen verborgen werden.
Sicherheit auf Elementebene
Während die Redigierung unerlässlich ist, müssen Unternehmen sie auf Grundlage der Rolle eines Mitarbeiters auf Element- oder Eigenschaftsebene durchführen. Unternehmen müssen außerdem in der Lage sein, benutzerdefinierte und vorkonfigurierte Regeln zu implementieren.
Mehr lesen: Tools, Services und Tipps für Managed Security Services
Der menschliche Faktor
Neben den technologischen Schutzmaßnahmen selbst sind kontinuierliche Schulungen und Aufklärung über Sicherheitsbedrohungen unerlässlich. Viele Hacker sind über Trojaner, Viren und andere Schadsoftware hinausgegangen und setzen nun Phishing und Spear-Phishing ein und nehmen gezielt Personen mit administrativen Rechten ins Visier, um auf ausführbare Dateien mit Schadsoftware zuzugreifen oder Zugangsdaten beziehungsweise sensible persönliche oder Unternehmensdaten zu erlangen.
NIST empfiehlt, Informationen zur Cybersecurity in Unternehmensrichtlinien aufzunehmen, damit Mitarbeiter und Geschäftspartner wissen, was akzeptabel ist und was nicht.
Der menschliche Faktor
Allein die Nutzung des Internets setzt ein Unternehmen Cybersecurity-Risiken aus. Externe und interne Versuche, die Daten einer Organisation zu kompromittieren, finden regelmäßig statt. Daher sollten Pläne zur Reaktion auf Vorfälle vorhanden sein, in denen festgelegt ist, welche Maßnahmen bei bestimmten Sicherheitsvorfällen zu ergreifen sind. Zunehmende Hackerangriffe auf Unternehmen oder in der jeweiligen Branche bedeuten, dass verstärkte Vorsichtsmaßnahmen sinnvoll wären.
Notwendigkeit eines Plans zur Reaktion auf Vorfälle
Wenn es tatsächlich zu einem Sicherheitsvorfall kommt, sollte das Unternehmen detaillierte Pläne haben, um interne und externe Stellen zu benachrichtigen, Kontaktinformationen für Strafverfolgungsbehörden, Geschäftslieferanten und Kunden, eine Checkliste mit Maßnahmen, eine Kommunikationsstrategie für die Öffentlichkeitsarbeit usw. NIST bietet einen umfassenden Aktionsplan zur Reaktion auf Vorfälle.
Außerdem lesen: Die besten Tools und Software für digitale Forensik 2022
Cybersecurity-Lösungen und Risikomanagement-Services
Idealerweise entwickelt eine Organisation eine umfassende Sicherheitsstrategie, die eine Kombination von Technologien wie Firewalls, Endpoint-Schutz und Intrusion Prevention, Threat Intelligence, und Zugriffskontrollen umfasst. Um dieses Ziel zu erreichen, sollten Organisationen möglicherweise Risikomanagement-Services für eine umfassende Bewertung und Empfehlungen zu Lösungen in Betracht ziehen, um ihr Sicherheitsbudget optimal einzusetzen.
Mehrere Unternehmen bieten umfassende Risikomanagement-Services an. Dazu gehören:
- Deloitte
- E&Y
- Booz Allen Hamilton
- Hewlett Packard Enterprise
- KPMG
- PwC
- Symantec
Laufende Weiterentwicklung und Fortschritte
Das Cybersecurity-Risikomanagement ist ein fortlaufender Prozess – etwas, das das NIST Framework anerkennt, indem es sich selbst als „lebendes Dokument“ bezeichnet, das nach Bedarf überarbeitet und aktualisiert werden soll.
Sobald ein Unternehmen seine ursprüngliche Risikobewertung durchführt und von der aktuellen zur gewünschten Risikoposition übergeht, sind regelmäßige, periodische Prüfungen unerlässlich, um nach neuen Sicherheitslücken und Bedrohungen zu suchen und die Ergebnisse zu bearbeiten, damit die Risikoposition kontinuierlich auf dem gewünschten Niveau gehalten wird.
Dieser Artikel wurde ursprünglich von Phil Britt und am 31. März 2017 veröffentlicht und von Sam Ingalls am 13. Februar 2022 aktualisiert.