

















La gestion des risques est un concept qui existe depuis que les entreprises possèdent des actifs à protéger. L’exemple le plus simple est peut-être l’assurance. L’assurance vie, santé, automobile et les autres assurances sont toutes conçues pour aider une personne à se prémunir contre les pertes.
La gestion des risques s’étend également aux dispositifs physiques, comme les portes et les serrures destinées à protéger les habitations et les véhicules, les coffres-forts destinés à protéger l’argent et les bijoux précieux, ainsi que la police, les pompiers et la vidéosurveillance destinés à se prémunir contre d’autres risques physiques.
À mesure que les données et l’infrastructure informatique gagnent en valeur, la cybersécurité devient de plus en plus importante pour les entreprises exposées à un coût élevé en cas de non-conformité ou à des vulnérabilités importantes et non traitées. Cet article examine la gestion des risques liés à la cybersécurité, la mise en place d’un système de gestion des risques et les bonnes pratiques pour renforcer la résilience.
- Qu’est-ce que la gestion des risques liés à la cybersécurité ?
- Mettre en place votre système de gestion des risques
- Processus de gestion des risques
- Mesures d’atténuation des risques
- Améliorer la gestion des cyberrisques
- Le facteur humain
- Réponse aux incidents
- Solutions de cybersécurité et services de gestion des risques
- Développement et progrès continus
Qu’est-ce que la gestion des risques liés à la cybersécurité ?
Les attaques informatiques peuvent compromettre les systèmes, dérober des données et d’autres informations précieuses de l’entreprise, et nuire à la réputation d’une organisation. À mesure que le volume et la gravité des cyberattaques augmentent, le besoin de gérer les risques liés à la cybersécurité progresse lui aussi. Les services informatiques s’appuient sur une combinaison de stratégies, de technologies et de formations de sensibilisation des utilisateurs pour protéger l’entreprise.
La gestion des risques liés à la cybersécurité reprend le concept de gestion traditionnelle des risques et l’applique aux systèmes et aux infrastructures numériques. Elle consiste à identifier vos risques et vos vulnérabilités, puis à recourir à des mesures administratives et à des solutions complètes pour garantir que votre organisation est correctement protégée.
En savoir plus : Les meilleurs outils de gestion des risques liés aux tiers en 2022
Mettre en place votre système de gestion des risques
Quels actifs informatiques doivent être protégés ?
Avant de mettre en place un système de gestion des risques liés à la cybersécurité, l’entreprise doit déterminer quels actifs elle doit protéger et hiérarchiser. Comme le souligne le National Institute of Standards and Technology (NIST) dans son Framework for Improving Critical Infrastructure Cybersecurity, il n’existe pas de solution universelle.
Maintenir la conformité réglementaire
Les différentes organisations disposent d’infrastructures technologiques différentes et sont exposées à des risques potentiels différents. Certaines organisations, comme les sociétés de services financiers et les établissements de santé, ont des préoccupations réglementaires qui s’ajoutent aux enjeux commerciaux à traiter dans un système de gestion des risques liés à la cybersécurité. La cybersécurité doit suivre une approche en couches, avec des protections supplémentaires pour les actifs les plus critiques, comme les données de l’entreprise et des clients. N’oubliez pas que les dommages réputationnels causés par une violation peuvent être plus importants que la violation elle-même.
Documenter et mettre en œuvre les procédures
Citrix recommande aux organisations de documenter et de mettre pleinement en œuvre toutes les activités susceptibles de créer des risques liés à la cybersécurité. Les programmes de cybersécurité des entreprises doivent appliquer des pratiques de pointe conformes aux normes ISO 270001/2. Les programmes courants comprennent des déploiements matériels et logiciels assortis d’une supervision de la gestion des changements, ainsi que des tests et évaluations en environnement hors production.
À lire aussi: Les meilleurs outils de gouvernance, de gestion des risques et de conformité (GRC)
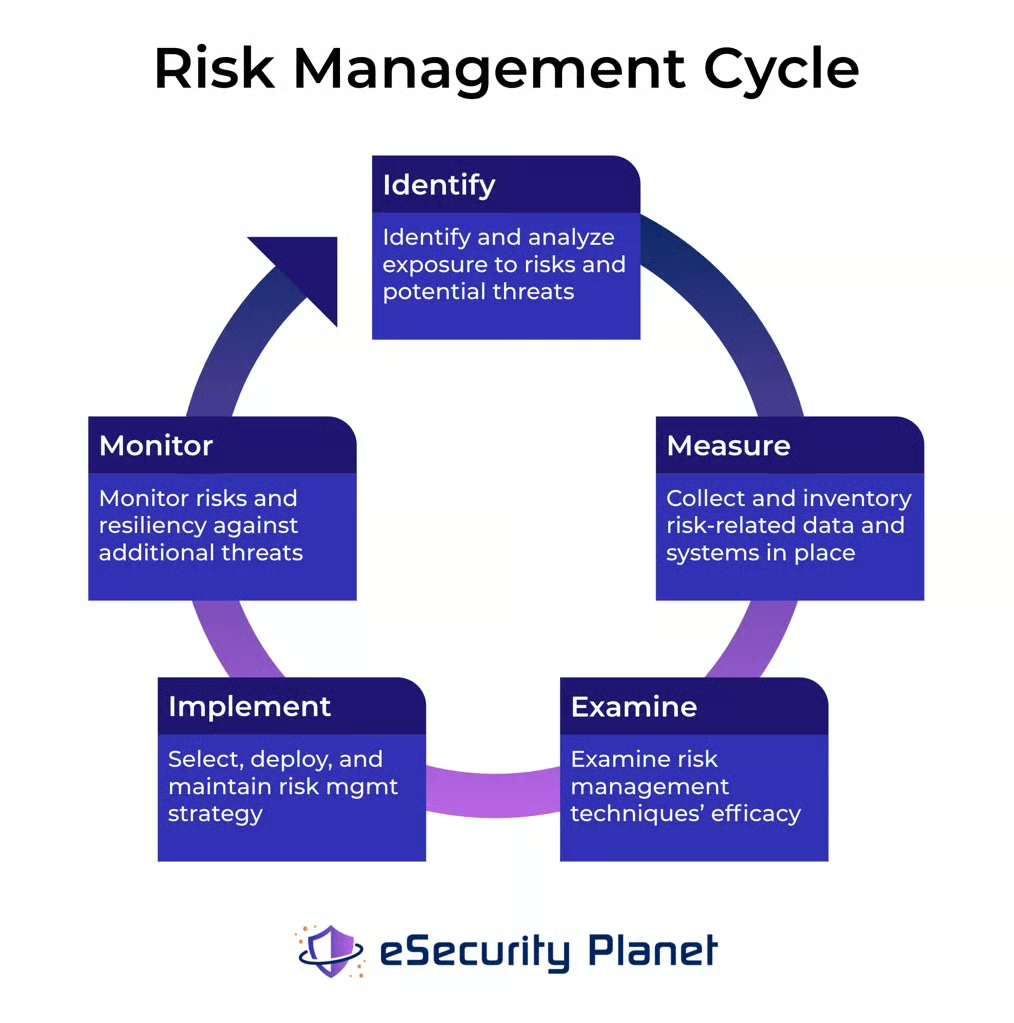
Processus de gestion des risques
Commencez par un cadre de cybersécurité élaboré à partir de chaque domaine de l’entreprise afin de déterminer le niveau de risque souhaité par la société.
Cartographier les données de l’environnement
Guidance Software recommande d’utiliser les nouvelles technologies pour localiser et cartographier les données dans toute l’entreprise. Une fois les données cartographiées, les organisations peuvent décider de la manière de gouverner certaines données ou certains systèmes et de réduire leur empreinte de risque.
Par exemple, même avec une formation et une solide culture de la sécurité, des informations sensibles peuvent quitter une organisation par simple accident, notamment lorsque des données sont stockées dans des lignes masquées de feuilles de calcul ou incluses dans des notes au sein de présentations d’employés ou de longues conversations par e-mail. Analyser l’entreprise à la recherche de données sensibles au repos, puis supprimer les données stockées là où elles ne devraient pas se trouver, réduit considérablement le risque de perte accidentelle de données sensibles.
Appliquer le modèle de maturité des capacités et
Deloitte recommande que le processus de gestion des risques suive l’approche du modèle de maturité des capacités (CMM), selon les cinq niveaux suivants :
- Initial : point de départ pour l’utilisation d’un processus répétitif nouveau ou non documenté
- Répétable : processus suffisamment documenté pour être répété
- Défini : la fonction est définie et confirmée comme un processus métier standard
- Géré : le processus utilise des indicateurs quantitatifs et approuvés
- Optimisé : la gestion du processus comprend une amélioration délibérée de celui-ci
Les clients peuvent utiliser leurs conclusions pour établir une référence correspondant à leur niveau de risque actuel et déterminer ce que l’entreprise doit faire pour passer de son état actuel au niveau d’exposition au risque souhaité. Tant que des mesures proactives sont prises pour comprendre les risques potentiels, la probabilité d’exposition au risque et de subir un incident de cybersécurité diminue.
En savoir plus : Les meilleures solutions de sécurité des bases de données en 2022
Calcul du rapport risque-rendement
Deloitte recommande également d’effectuer un calcul risque-rendement et de donner la priorité aux améliorations de la sécurité réseau qui apporteront les progrès les plus significatifs au coût le plus faible. Certaines entreprises peuvent se satisfaire de 99 % de l’ensemble des mises à niveau de sécurité. D’autres voudront se rapprocher de 100 %, en particulier dans les secteurs réglementés.
La mise en place d’un système mature de gestion des risques prend du temps
Il convient de définir des étapes et des objectifs progressifs (c’est-à-dire une amélioration de 5 % en six mois), mesurables afin de déterminer si l’entreprise progresse vers le niveau de risque lié à la cybersécurité prévu. Toutefois, même des vulnérabilités de sécurité mineures peuvent entraîner des pertes importantes si les systèmes réseau sont vulnérables à une intrusion depuis une zone sans importance, une entrée non autorisée pouvant mener à des systèmes et des données plus critiques et sensibles. Le seul moyen de rendre un système sécurisé à 100 % est de s’assurer que personne ne puisse y accéder, ce qui est pour le moins impraticable. Plus un système est verrouillé, plus il peut être difficile pour le personnel autorisé de travailler. Si les utilisateurs autorisés ne peuvent pas accéder aux systèmes ou aux données dont ils ont besoin pour effectuer leur travail, ils peuvent chercher des solutions de contournement susceptibles de compromettre les systèmes.
Mesures d’atténuation des risques
Parmi les précautions de cybersécurité à envisager :
- Limiter les appareils disposant d’un accès à Internet
- Installer un contrôle d’accès au réseau (NAC)
- Limiter l’accès aux identifiants d’administration et aux droits de contrôle de chaque administrateur
- Appliquer automatiquement des correctifs aux systèmes d’exploitation
- Imposer des limites pour les anciens systèmes d’exploitation (c’est-à-dire Windows XL ou version antérieure ; système d’exploitation qui n’est plus pris en charge)
- Pare-feu pour surveiller et bloquer le trafic malveillant
- programmes antivirus et sécurité des terminaux
- Exiger l’authentification à deux facteurs pour accéder à certains fichiers et systèmes
- Évaluer la structure de gouvernance afin de garantir les contrôles et contrepoids
- Limiter les privilèges administratifs
À lire aussi : Des milliers d’applications de gestion de centres de données exposées sur Internet
Améliorer la gestion des cyberrisques
Chiffrement avancé
Le chiffrement n’est pas une fonctionnalité nouvelle dans les bases de données, mais les capacités de chiffrement actuelles exigent davantage pour protéger les données contre les cybercriminels et les menaces internes. Ces fonctionnalités comprennent un accès granulaire fondé sur les rôles, une cryptographie conforme aux normes, une gestion avancée des clés, une séparation granulaire des tâches et des algorithmes de pointe qui réduisent considérablement l’exposition.
Bien que le chiffrement des données soit utile contre les violations externes, il protège peu contre le vol interne de données. Les personnes internes ayant accès aux données sensibles disposent nécessairement des identifiants nécessaires pour les déchiffrer. Les entreprises doivent également se prémunir contre les données extraites des systèmes de l’entreprise au moyen de supports amovibles tels que les clés USB ou par d’autres moyens (voir Les meilleures solutions de chiffrement intégral des disques en 2022).
Caviardage
Les entreprises doivent trouver un équilibre entre la protection des données et la possibilité de les partager. Le caviardage permet aux entreprises de partager des informations avec un minimum d’efforts en masquant les informations sensibles, comme les noms et les numéros de sécurité sociale, dans les requêtes et les mises à jour.
Sécurité au niveau des éléments
Bien que le caviardage soit essentiel, les entreprises doivent le mettre en œuvre en fonction du rôle d’un employé, au niveau de l’élément ou de la propriété. Elles doivent également pouvoir appliquer des règles personnalisées et prêtes à l’emploi.
En savoir plus : Devenir un MSSP : outils, services et conseils pour les services de sécurité managés
Le facteur humain
Au-delà des précautions technologiques elles-mêmes, la formation et la sensibilisation continues aux menaces de sécurité sont essentielles. De nombreux pirates sont allés au-delà des chevaux de Troie, des virus et autres logiciels malveillants vers le hameçonnage et l’hameçonnage ciblé, en visant les personnes disposant de droits d’administration et les particuliers afin d’accéder à des fichiers exécutables contenant des logiciels malveillants, ou d’obtenir des identifiants ainsi que des données personnelles ou d’entreprise sensibles.
Le NIST recommande d’inclure des informations sur la cybersécurité dans les politiques de l’entreprise afin que les employés et les partenaires commerciaux sachent ce qui est acceptable ou non.
Réponse aux incidents
Le simple fait d’être connecté à Internet expose une entreprise à des risques liés à la cybersécurité. Des tentatives externes et internes visant à compromettre les données d’une organisation se produisent régulièrement. Ainsi, des plans de réponse aux incidents doivent être en place afin de déterminer les mesures à prendre en cas d’incidents de sécurité précis. L’augmentation des tentatives de piratage visant l’entreprise ou le secteur dans lequel elle évolue justifie de renforcer les précautions.
Nécessité d’un plan de réponse aux incidents
En cas de violation avérée, l’entreprise doit disposer de plans détaillés pour avertir les personnes au sein de l’entreprise et à l’extérieur, des coordonnées des forces de l’ordre, des fournisseurs, des partenaires commerciaux et des clients, une liste de contrôle des mesures à prendre, une réponse des relations publiques, etc. NIST propose un plan d’action complet pour la réponse aux incidents.
À lire aussi : Les meilleurs outils et logiciels de criminalistique numérique en 2022
Solutions de cybersécurité et services de gestion des risques
Idéalement, une organisation doit élaborer une stratégie de sécurité complète combinant des technologies telles que les pare-feu, la protection des terminaux, la prévention des intrusions, renseignement sur les menaces, ainsi que des contrôles d’accès. Pour y parvenir, les organisations peuvent envisager de recourir à des services de gestion des risques afin de bénéficier d’une évaluation complète et de recommandations de solutions permettant de maximiser leur budget consacré à la sécurité.
Plusieurs entreprises proposent des services complets de gestion des risques. Parmi elles :
- Deloitte
- E&Y
- Booz Allen Hamilton
- Hewlett Packard Enterprise
- KPMG
- PwC
- Symantec
Développement et progrès continus
La gestion des risques liés à la cybersécurité est un processus continu, ce que reconnaît le cadre du NIST en se décrivant comme « un document vivant » destiné à être révisé et mis à jour si nécessaire.
Une fois que l’entreprise a effectué son évaluation des risques initiale et qu’elle est passée du niveau de risque actuel au niveau souhaité, des inspections régulières et périodiques sont essentielles pour rechercher de nouvelles vulnérabilités et menaces, puis remédier aux problèmes constatés afin de maintenir en permanence le niveau de risque souhaité.
Cet article a été rédigé à l’origine par Phil Britt et publié le 31 mars 2017, puis mis à jour par Sam Ingalls le 13 février 2022.