

















Tests eines Cybersicherheitsunternehmens zufolge sind nahezu die Hälfte der EDR-Tools und Unternehmen für die Taktiken der Clop-Ransomware-Bande anfällig.
Cymulate führte kürzlich 3.107 Bewertungen in 340 Unternehmen durch, um festzustellen, ob deren Sicherheitskontrollen gegen die Ausnutzung einer MOVEit-Softwareschwachstelle durch die Ransomware-Gruppe Clop (manchmal auch „Cl0p“ mit einer Null genannt) ausreichend waren (CVE-2023-34362).
Der Anbieter für das kontinuierliche Management der Bedrohungsexposition (CTEM) testete, ob die Kontrollen der Unternehmen die Indicators of Compromise (IoCs) von Clop-Ransomware-Angriffen erkennen würden. Die Ergebnisse waren beunruhigend:
- Von 14.438 übermittelten Payloads konnten die Clop-Ransomware-Bewertungen von Cymulate 43 % der Unternehmen in den USA infiltrieren
- Die Hälfte der Endpoint-Detection-and-Response-Tools (EDR) in den Tests – 8 von 16 Tools – wies eine Penetrationsrate von über 46 % auf
Mike DeNapoli, Cybersecurity Architect und Director bei Cymulate, sagte gegenüber eSecurity Planet: „Die EDR-Systeme hätten das Verhalten des Angriffs möglicherweise erkennen können, wenn er ausgeführt worden wäre – was Cymulate in anderen Modulen leisten kann –, doch sie erkannten die bekannten Binärdateien, die bei den Angriffen verwendet wurden, nicht. Der EDR übersah also einen Indicator of Compromise. Auch wenn er dies später möglicherweise kompensiert hätte, hätte die Firewall den eingehenden und ausgehenden Datenverkehr stoppen müssen, konnte dies aber nicht tun.“
Unternehmen können auch dann geschützt sein, wenn ihre EDR-Technologien lediglich Angriffsmuster statt einzelner Dateien erkennen, sagte er.
„Die MOVEit-Schwachstelle rückt das Exposure-Management in ein neues Licht, denn wenn ein Unternehmen über ein EDR-Tool verfügt, das nach den Verhaltensmustern dieser Angriffe sucht, nicht aber nach den Dateien selbst, ist es dennoch geschützt“, sagte DeNapoli.
Er fügte hinzu: „Wenn das Unternehmen keine der von diesen Angriffen ins Visier genommenen Softwareplattformen wie die MOVEit-Plattform verwendet, ist es ebenfalls sicher, selbst wenn es die Indicators of Compromise nicht blockiert hat – die Angreifer haben von vornherein nichts, das sie für einen erfolgreichen Angriff ausnutzen könnten.“
Clop und andere setzen MOVEit-Angriffe fort
Die Ausnutzung einer Schwachstelle im Managed-File-Transfer-System (MFT) MOVEit von Progress Software durch die Clop-Ransomware-Bande hat bisher Dutzende großer Unternehmen getroffen, darunter:
Abbie, Aer Lingus, die BBC, British Airways, das California Public Employees’ Retirement System, die Johns Hopkins University, die öffentlichen Schulen von New York City, Schneider Electric, Shell, Siemens, UCLA, die University of Rochester, das U.S. Department of Energy und das U.S. Department of Health and Human Services sowie weitere.
Statt der typischen Ransomware-Taktiken hat Clop, auch Lace Tempest genannt, die SQL-Injection-Schwachstelle genutzt, um sensible Daten zu stehlen und mit deren Veröffentlichung zu drohen, falls kein Lösegeld gezahlt wird.
Die US-Regierung hat eine Belohnung von 10 Millionen US-Dollar für Informationen über die Bedrohungsakteure ausgelobt.
Cybersicherheitsexperten haben eine umfangreiche Nutzung der Zero-Day-Schwachstelle in MOVEit Transfer entdeckt. Mehrere Bedrohungsakteure – von denen sich viele überschneiden oder synonym verwendet werden – wurden mit der Schwachstelle in Verbindung gebracht, darunter FIN11, TA505 und Lace Tempest. Während FIN11 und TA505 in der Vergangenheit synonym verwendet wurden, stuft Mandiant FIN11 als Teilmenge der Aktivitäten innerhalb der Gruppe TA505 ein. Lace Tempest, Betreiber der Clop-Erpressungsseite, ist außerdem mit FIN11 verbunden.
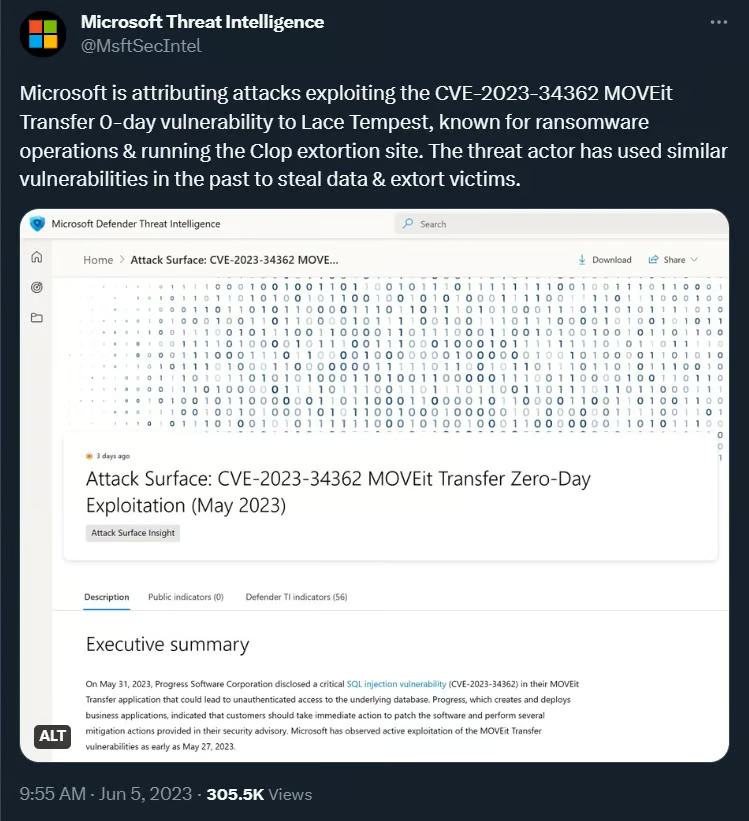
„Lace Tempest (Storm-0950, Überschneidungen mit FIN11 und TA505) authentifiziert sich als Benutzer mit den höchsten Berechtigungen, um Dateien zu exfiltrieren“, merkt Microsoft an.
Die Cyberkriminellen begannen am 27. Mai während des US-Feiertags Memorial Day mit der Ausnutzung der Schwachstelle. Lace Tempest kann auf eine Erfolgsbilanz bei der Ausnutzung verschiedener Zero-Day-Schwachstellen zum Datendiebstahl und zur Erpressung von Opfern zurückblicken.
TA505 ist für seine Beteiligung an globalem Phishing und der Verbreitung von Malware bekannt. Zu den Opfern gehören Hunderte Unternehmen weltweit. Die Gruppe ist an verschiedenen illegalen Aktivitäten beteiligt, darunter der Bereitstellung von Ransomware-as-a-Service, ihrer Tätigkeit als Broker für den Erstzugang sowie der Orchestrierung groß angelegter Phishing-Angriffe und Finanzbetrugsdelikte. Diese jüngste Ausnutzung erweitert ihr Repertoire und unterstreicht ihre Fähigkeit, über die Webanwendungen von MOVEit Transfer mithilfe der LEMURLOOT-Webshell kritische Daten zu hacken und zu stehlen.
Ein weiterer bedeutender Bedrohungsakteur, FIN11, war an mehreren aufsehenerregenden Infiltrationskampagnen beteiligt, bei denen Zero-Day-Schwachstellen ausgenutzt wurden. Während der COVID-19-Pandemie nahm die Gruppe Pharmaunternehmen und andere Einrichtungen des Gesundheitswesens ins Visier. Ihre Aktivitäten richten sich vor allem gegen Unternehmen verschiedener Branchen in Nordamerika und Europa, mit dem Ziel, Daten zu stehlen und mithilfe von Clop Ransomware einzusetzen.
Die Ausnutzung der MOVEit-Schwachstelle durch die Clop-Bande ist zu einem kritischen Problem geworden und weckt bei mehreren Unternehmen Bedenken hinsichtlich ihrer eigenen Sicherheitsverfahren sowie ihrer Anfälligkeit für ähnliche Cyberangriffe.
Lesen Sie auch: Ransomware-Schutz: So verhindern Sie Ransomware-Angriffe
Wichtige Schritte zur Eindämmung des MOVEit-Risikos
Angesichts der Clop-Ransomware-Angriffe und ähnlicher Bedrohungen haben FBI und CISA eine gemeinsame Empfehlung veröffentlicht, in der folgende Maßnahmen zur Risikominderung für Unternehmen empfohlen werden:
- Inventarisierung und Asset-Management: Führen Sie ein Inventar der Assets und Daten und unterscheiden Sie dabei zwischen autorisierten und nicht autorisierten Geräten und Software.
- Schutz von Zugangsdaten: Verhindern Sie die Kompromittierung von Zugangsdaten, indem Sie Domänenadministratorkonten in Gruppen für geschützte Benutzer aufnehmen, Klartext-Zugangsdaten in Skripten vermeiden und zeitlich begrenzten Zugriff ermöglichen.
- Administrative Berechtigungen und Softwarekontrolle: Beschränken Sie administrative Rechte und Zugriffe auf das absolut Notwendige und erstellen Sie eine Liste autorisierter Software, die nur die Ausführung legitimer Programme erlaubt.
- Backup und Wiederherstellung: Bewahren Sie Offline-Backups der Daten auf und führen Sie regelmäßig Sicherungen und Wiederherstellungen durch. Verschlüsseln Sie Sicherungsdaten, um die Unveränderlichkeit und Abdeckung der Dateninfrastruktur sicherzustellen.
- Endpoint-Sicherheit: Installieren und aktualisieren Sie Antivirensoftware auf allen Hosts.
- Netzwerksicherheit: Überwachen Sie Netzwerk-Ports, -Protokolle und -Dienste, indem Sie Sicherheitseinstellungen auf Netzwerkgeräten wie Firewalls und Routern aktivieren. Segmentieren Sie Netzwerke, um Datenverkehrsströme zu regulieren und Ransomware-Ausbrüche zu verhindern. Verwenden Sie zur Erkennung verdächtiger Aktivitäten und der Verbreitung von Malware Netzwerküberwachungstools. Nicht verwendete Ports sollten deaktiviert, E-Mail-Banner in Betracht gezogen und Hyperlinks in empfangenen E-Mails deaktiviert werden.
- Passwortrichtlinien: Setzen Sie die Anforderungen der NIST-Passwortrichtlinie durch, etwa längere Passwörter und die Verwendung von Passwortmanagern. Passwortvorschläge sollten deaktiviert und häufige Passwortänderungen vermieden werden.
- PowerShell-Sicherheit: Beschränken Sie die Nutzung von PowerShell und aktualisieren Sie auf die neueste Version.
- Sicherheit beim Fernzugriff: Beschränken Sie den Fernzugriff innerhalb des Netzwerks auf genehmigte Lösungen (z. B. VPNs und VDIs). Verwenden Sie Sicherheitssoftware, um im Speicher geladene Fernzugriffssoftware zu erkennen. Eingehende und ausgehende Verbindungen zu typischen Ports von Fernzugriffssoftware werden blockiert. Implementieren Sie Anwendungskontrollen und Allowlisting für Fernzugriffsprogramme. Schränken Sie die Nutzung von RDP ein und halten Sie sich an empfohlene Verfahren (beispielsweise Audits, das Beenden nicht verwendeter Ports und MFA).
- Software- und Patch-Management: Aktualisieren und patchen Sie Software und Apps kontinuierlich auf die neuesten Versionen und führen Sie regelmäßig Schwachstellenbewertungen durch. Patchen Sie Betriebssysteme, Software und Firmware regelmäßig.
Diese Maßnahmen stehen im Einklang mit den von CISA und NIST festgelegten Cross-Sector Cybersecurity Performance Goals (CPGs). Die CPGs basieren auf aktuellen Cybersicherheits-Frameworks und Empfehlungen und bieten eine Reihe von Mindestverfahren und -richtlinien zum Schutz vor häufigen und bedeutenden Bedrohungen.
Während Cyberkriminelle ihre Strategien weiterentwickeln, müssen Unternehmen ihre Sicherheitsmaßnahmen bewerten, Risiken minimieren und die Wirksamkeit ihrer Abwehr gegen zunehmende Ransomware- und Cyberangriffe gewährleisten. Die Umsetzung eines umfassenden, mehrschichtigen Sicherheitskonzepts trägt dazu bei, die Systeme von Unternehmen zu stärken, kritische Daten zu schützen und potenziell verheerende Ransomware-Angriffe zu verhindern.
Lesen Sie als Nächstes: Netzwerkschutz: So sichern Sie ein Netzwerk