

















サイバーセキュリティ企業のテストによると、EDRツールと組織のほぼ半数が、Clopランサムウェア集団の戦術に対して脆弱だという。
Cymulateは最近、組織のセキュリティ制御が、Clop(ゼロを使って「Cl0p」と表記されることもある)ランサムウェアグループによるMOVEitソフトウェアの脆弱性(CVE-2023-34362)の悪用に対して十分かどうかを確認するため、340組織を対象に3,107件の評価を実施した。
Cymulateは、継続的な脅威エクスポージャー管理(CTEM)ベンダーとして、組織の制御がClopランサムウェア攻撃の侵害指標(IoC)を認識できるかどうかをテストした。判明した結果は警戒すべきものだった。
- 送信された14,438個のペイロードのうち、米国の組織の43%がCymulateのClopランサムウェア評価で侵入された
- テストしたエンドポイント検知・対応(EDR)ツールの半数、つまり16ツール中8ツールで、侵入率が46%を超えた
CymulateのCybersecurity Architect兼DirectorであるMike DeNapoli氏は、eSecurity Planetに次のように語った。「EDRは、攻撃が実行された場合、その挙動を認識できる可能性がある。Cymulateは他のモジュールでそれを実行できる。しかし、攻撃で使われた既知のバイナリは認識しなかった。つまり……EDRは侵害指標を見逃したことになり、後から補完できた可能性はあるものの、ファイアウォールはインバウンドおよびアウトバウンドの通信を阻止すべきだったが、それに失敗した」
同氏によると、EDR技術が個々のファイルではなく攻撃パターンだけを特定する場合でも、組織は保護され得るという。
「MOVEitの脆弱性によって、エクスポージャー管理に新たな光が当てられている。組織が攻撃の挙動を探すEDRツールを導入していて、ファイルそのものは探していない場合でも、組織は保護されている」とDeNapoli氏は述べた。
同氏はさらに、「組織が、MOVEitプラットフォームのように、これらの攻撃の標的となるソフトウェアプラットフォームをまったく導入していなければ、侵害指標をブロックできなかったとしても安全だ。攻撃者には、そもそも攻撃を成功させるために悪用できるものがないからだ」と付け加えた。
ClopなどがMOVEit攻撃を継続
Clopランサムウェア集団がProgress Softwareのマネージド・ファイル転送(MFT)システム「MOVEit」の脆弱性を悪用したことで、これまでに数十の大手組織が被害を受けている。主な被害組織は次のとおりだ。
Abbie、Aer Lingus、BBC、British Airways、California Public Employees’ Retirement System、Johns Hopkins University、New York Cityの公立学校、Schneider Electric、Shell、Siemens、UCLA、University of Rochester、米国エネルギー省、米国保健福祉省などである。
しかし、典型的なランサムウェア戦術ではなく、ClopことLace TempestはSQLインジェクションの脆弱性を利用して機密データを盗み、身代金が支払われなければデータを公開すると脅迫している。
米国政府は、脅威アクターに関する情報に対して1000万ドルの報奨金を提示している。
サイバーセキュリティの専門家は、MOVEit Transferにおけるゼロデイ脆弱性の広範な悪用を確認している。この脆弱性には、FIN11、TA505、Lace Tempestなど、複数の脅威アクターが関与している。これらの多くは重複しているか、相互に代替可能な名称として使われている。FIN11とTA505は過去に同じ意味で使われてきたが、MandiantはFIN11をTA505グループ内の活動の一部と分類している。さらに、Clopの恐喝サイトを運営するLace TempestもFIN11と関係している。
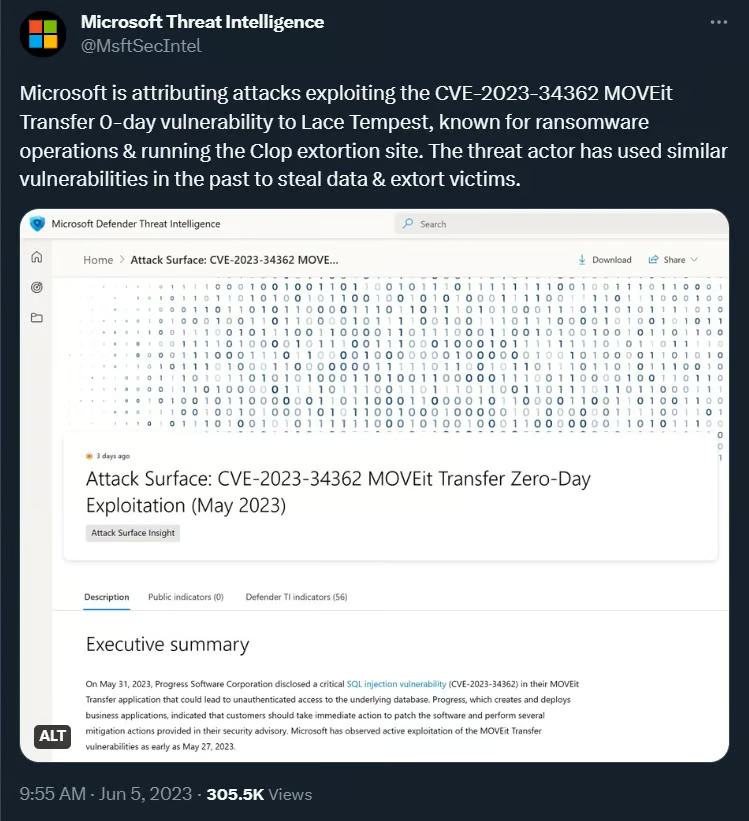
Microsoftは、「Lace Tempest(Storm-0950、FIN11およびTA505と重複)は、最高権限を持つユーザーとして認証し、ファイルを窃取する」と指摘している。
サイバー犯罪者は、米国の祝日であるメモリアルデー期間中の5月27日からこの脆弱性の悪用を開始した。Lace Tempestには、さまざまなゼロデイ脆弱性を悪用してデータを盗み、被害者を脅迫してきた実績がある。
TA505は、世界規模のフィッシングとマルウェア拡散への関与で知られている。被害者には世界中の数百社が含まれ、ランサムウェア・アズ・ア・サービスの提供、イニシャルアクセスブローカーとしての活動、大規模なフィッシング攻撃や金融詐欺の指揮など、さまざまな違法行為に及んでいる。今回の悪用によってその手口がさらに広がり、LEMURLOOTウェブシェルを使ってMOVEit Transferのウェブアプリケーションをハッキングし、重要データを盗み出す能力が浮き彫りになった。
もう1つの主要な脅威アクターであるFIN11は、ゼロデイ脆弱性を悪用した注目度の高い侵入活動に複数回関与している。同グループは新型コロナウイルス感染症のパンデミック中、製薬会社やその他の医療機関を標的にした。その活動は主に北米と欧州のさまざまな業界の企業を標的とし、データの窃取とClopを使ったランサムウェアの展開を目的としている。
Clop集団によるMOVEit脆弱性の悪用は重大な問題となっており、複数の組織が自社のセキュリティ手順や、同様のサイバー攻撃に対する脆弱性を懸念している。
こちらも読む:ランサムウェア対策:ランサムウェア攻撃を防ぐ方法
MOVEitのリスクを軽減するための主な手順
Clopのランサムウェア攻撃や同様の脅威を踏まえ、FBIとCISAは組織に向けて、以下の軽減策を推奨する共同勧告を公表した。
- インベントリーと資産管理: 資産およびデータのインベントリーを作成し、承認済みと未承認の機器およびソフトウェアを区別する。
- 認証情報の保護:ドメイン管理者アカウントを保護ユーザーのグループに入れ、スクリプト内での平文の認証情報を避け、時間ベースのアクセスを提供することで、認証情報の侵害を防ぐ。
- 管理者権限とソフトウェア制御:管理者権限とアクセスを、本当に必要なものだけに制限し、正規プログラムのみ実行を許可する承認済みソフトウェアのリストを作成する。
- バックアップと復元:オフラインのバックアップを保持し、定期的にバックアップと復元を実行する。データインフラの不変性と網羅性を確保するため、バックアップデータを暗号化する。
- エンドポイントセキュリティ:すべてのホストにウイルス対策ソフトウェアをインストールし、更新する。
- ネットワークセキュリティ:ファイアウォールなどのネットワークインフラ機器や、ルーターのセキュリティ設定を有効にして、ネットワークポート、プロトコル、サービスを監視する。ネットワークをセグメント化してトラフィックの流れを制御し、ランサムウェアの感染拡大を防ぐ。不審な活動やマルウェアの横展開を特定するため、ネットワーク監視ツールを使用する。使用していないポートは無効にし、メールバナーを検討するとともに、受信メール内のハイパーリンクを無効にする。
- パスワードポリシー:より長いパスワードやパスワードマネージャーの利用など、NISTのパスワードポリシー要件を適用する。パスワードの候補表示は無効にし、頻繁なパスワード変更は避ける。
- PowerShellセキュリティ: PowerShellの使用を制限し、最新バージョンに更新する。
- リモートアクセスセキュリティ:ネットワーク内部からのリモートアクセスを承認済みのソリューション(VPNやVDIなど)に限定する。メモリ上に読み込まれたリモートアクセスソフトウェアのインスタンスを検出するため、セキュリティソフトウェアを使用する。一般的なリモートアクセスソフトウェアのポートへのインバウンドおよびアウトバウンド接続をブロックする。リモートアクセスプログラムのアプリケーション制御と許可リスト登録を実施する。RDPの使用を制限し、推奨プラクティス(監査、未使用ポートの終了、MFAなど)に従う。
- ソフトウェアおよびパッチ管理:ソフトウェアとアプリを常に最新バージョンに更新・パッチ適用するとともに、定期的に脆弱性評価を実施する。オペレーティングシステム、ソフトウェア、ファームウェアには定期的にパッチを適用する。
これらの軽減策は、CISAとNISTが策定した分野横断型サイバーセキュリティ・パフォーマンス目標(CPG)に沿ったものだ。CPGは現行のサイバーセキュリティフレームワークと推奨事項に基づいており、一般的かつ重大な脅威から防御するための最低限の手順とポリシーを定めている。
サイバー犯罪者が戦術を進化させ続ける中、組織はセキュリティ対策を評価してリスクを最小化し、増大するランサムウェアやサイバー攻撃に対する防御の有効性を確保しなければならない。包括的で多層的なセキュリティアプローチを導入することで、組織のシステムを強化し、重要データを保護し、壊滅的なランサムウェア攻撃を阻止できる。