

















In einem Jahr, in dem RansomwareAngriffe scheinbar von Tag zu Tag schlimmer werden, haben Unternehmen überraschende Fortschritte bei ihrer Verteidigung gegen solche Angriffe gemacht.
Doch die Aufmerksamkeit, die der Malware von Journalisten, Anbietern von Cybersicherheitslösungen und zunehmend auch Regierungsbehörden gewidmet wird, hat Unternehmen dazu gebracht, ihre Vorbereitungen zur Abwehr von Ransomware-Gruppen zu verbessern, so ein Bericht des Anbieters von Sicherheitslösungen Cymulate in dieser Woche.
Diese Vorbereitung hat zu einer Verringerung der durch einige dieser Angriffe verursachten Schäden und Ausfallzeiten geführt und gibt Unternehmen in einer Zeit, in der sie sich verwundbar und angegriffen fühlen, Anlass zur Hoffnung, erklärten Vertreter von Cymulate.
„Die Umfragedaten zeigen, dass zwar jeder zum Ziel werden kann, die meisten Betroffenen sich jedoch hervorragend verteidigen und sich anschließend gut erholen“, schrieben die Autoren des Berichts Ransomware Study: Unexpected Reasons for Optimism. „Bei genauerer Betrachtung der Schäden, die den von einem Angriff betroffenen Befragten entstanden sind, zeigt sich, dass sie insgesamt sowohl hinsichtlich des Ausmaßes als auch der Dauer nur begrenzte Schäden erlitten. Mehr als die Hälfte der Befragten war proaktiv genug, den Angriff zu stoppen, bevor er Schäden verursachen konnte, und die große Mehrheit davon sogar, bevor es zu Ausfallzeiten kam.“
Unternehmen investieren mehr in Sicherheit
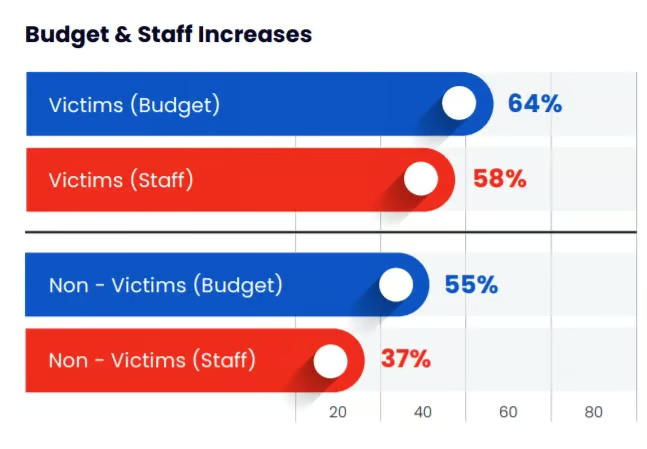
Für den Bericht befragte Cymulate weltweit 900 IT-Fachleute und stellte fest, dass 28 % der Unternehmen in den vergangenen Jahren Opfer eines Ransomware-Angriffs geworden waren und bei 70 % unter Führungskräften und Geschäftsleitern ein stärkeres Bewusstsein für die von Ransomware ausgehenden Bedrohungen bestand. Insgesamt investieren mehr als die Hälfte aller Unternehmen mehr in Sicherheitsbudgets und Personal, und fast die Hälfte erstellt neue oder überarbeitete Incident-Response-Pläne.
Außerdem gaben 82 % an, offensive Cybersicherheitslösungen einzuführen.
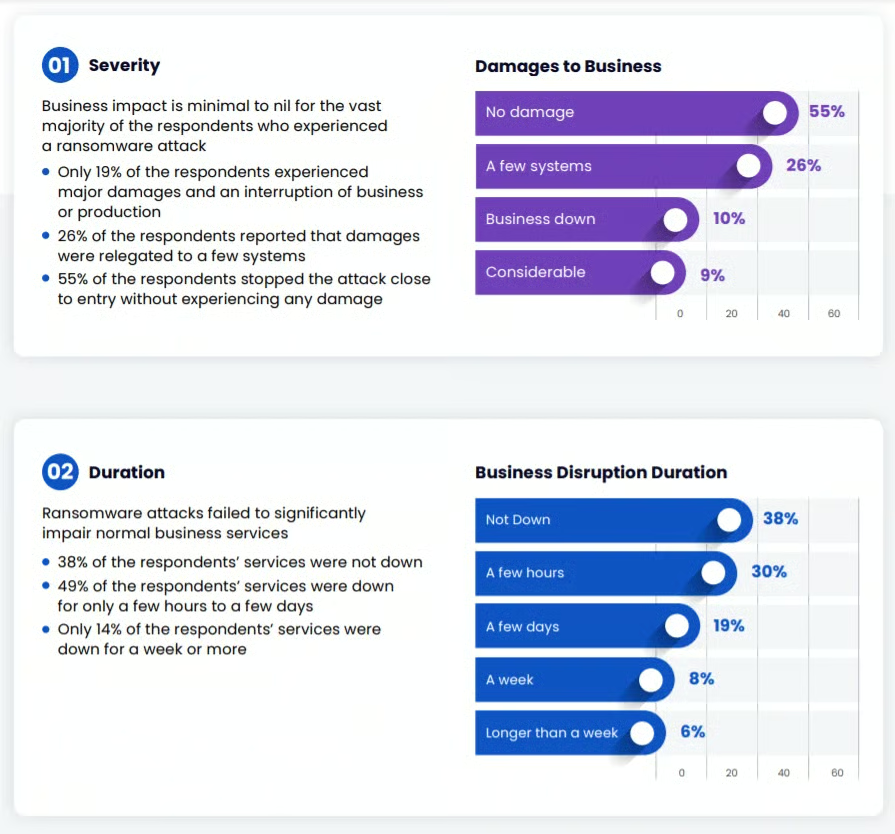
Der größte Anlass für Optimismus liegt dem Bericht zufolge darin, was typischerweise passiert, wenn ein Unternehmen von Ransomware getroffen wird. Unter den Befragten erklärten 55 %, nach einem Ransomware-Angriff keine Schäden erlitten zu haben; weitere 26 % verloren nach eigenen Angaben nur einige wenige Systeme. Lediglich 19 % sagten, ihr Geschäft sei zum Erliegen gekommen oder sie hätten erhebliche Schäden erlitten.
Etwa 68 % der Befragten erklärten, ihr Geschäft sei nicht ausgefallen oder nur wenige Stunden. Bei anderen war das Geschäft einige Tage (19 %), eine Woche (8 %) oder länger als eine Woche (6 %) außer Betrieb.
Insgesamt geben Unternehmen mehr für Budgets und Personal aus, verbessern ihre Incident-Response-Planung, investieren mehr in Sicherheitsprodukte und -verfahren und gehen beim Schutz ihrer Systeme aggressiver vor – von Penetrationstests, Simulationen von Sicherheitsverletzungen und Angriffen bis hin zum Management der Angriffsfläche, so der Bericht.
„Paradoxerweise könnte der zweifelhafte Ruhm von Ransomware die Entwicklung von Sicherheitsmaßnahmen vorantreiben, die auch andere potenzielle Gefahren abdecken“, schrieben die Autoren. „Die Sorge vor Ransomware ist allgegenwärtig. Die Folge dieser Angst sind höhere Budgets und zusätzliche Ressourcen, die in die Verbesserung des Sicherheitsstatusmanagements investiert werden. Obwohl Ransomware der Auslöser für diese Verbesserungen des Sicherheitsstatus ist, besteht das Endergebnis in einer besseren Abwehr gegen alle Arten von Angriffen.“
Lesen Sie auch: Die besten Backup-Lösungen zum Schutz vor Ransomware
Auch die Bedrohungen entwickeln sich weiter
Die Ergebnisse spiegeln wider, was einige andere Akteure der Cybersicherheitsbranche beobachten, auch wenn die meisten darin übereinstimmen, dass jeder Optimismus durch die Erkenntnis gedämpft werden muss, dass Ransomware nicht verschwinden wird und dass sich nicht nur Anbieter und Unternehmen bei der Abwehr verbessern, sondern auch die Angreifer weiterentwickeln.
„Wenn Unternehmen ihre Reise zur Cloud-Transformation fortsetzen, kommt dabei viel Resilienz hinzu“, sagte Tim Wade, technischer Leiter des CTO-Teams bei Vectra, gegenüber eSecurity Planet. „Je weiter wir auf dieser Reise vorankommen, desto mehr ermutigende Ansätze dürfte es im Hinblick auf die organisatorische Resilienz geben.
„Die Herausforderung [besteht darin], dass Angreifer ihre Taktiken noch nicht vollständig angepasst haben, um die Geschwindigkeit und den Umfang auszunutzen, die die Cloud für ihre eigenen zerstörerischen Operationen bietet“, sagte Wade. „Unternehmen, die sich noch nicht von der ‚Einrichten und Vergessen‘-Mentalität der klassischen IT gelöst haben, werden erneut Opfer. Bei Unternehmen hingegen, die verinnerlicht haben, dass ihre zentrale Sicherheitsstrategie Transparenz, Erkennung und Reaktion in den Mittelpunkt stellen muss, erwarte ich, dass dieser positive Trend die Anzahlung auf eine resilientere Zukunft darstellt.“
Chris Morgan, Senior Cyber Threat Intelligence Analyst bei DigitalShadows, sagte, er stimme zu, dass sich das Bewusstsein für die von Ransomware ausgehende Bedrohung für größere und gut ausgestattete Unternehmen allmählich auszahle. Angreifer würden jedoch auch kleinere Unternehmen ins Visier nehmen, die möglicherweise nicht über dieselben Ressourcen und Mitarbeiter verfügen.
Lesen Sie auch: Die besten Dienste zur Entfernung und Wiederherstellung nach Ransomware-Angriffen
Schäden und Ausfallzeiten
Morgan sagte gegenüber eSecurity Planet außerdem, dass es schwierig sei, Schäden und Ausfallzeiten zu kommentieren.
„Die meisten Unternehmen, die von einem Ransomware-Angriff betroffen sind, werden wahrscheinlich nur ein Mindestmaß an Informationen über den Angriff bereitstellen, um die möglicherweise folgenden Reputations- und regulatorischen Auswirkungen zu begrenzen“, sagte er. „Transparenz nach solchen Vorfällen ist selten, aber angesichts der Tatsache erfreulich, dass zusätzlicher Kontext und weitere Erkenntnisse Incident-Response-Teams und Sicherheitsforschern erheblich helfen können.“
Er verwies außerdem auf einen im vergangenen Monat veröffentlichten Bericht von ThycoticCentrify, dem zufolge bis zu 83 % der Opfer von Ransomware-Angriffen das Lösegeld bezahlt haben. Er fügte hinzu: „Angesichts des Berichts, dass ein so hoher Prozentsatz den Forderungen der Angreifer nachgibt, ist es wahrscheinlich, dass Schäden und Ausfallzeiten nicht weniger gravierend geworden sind.“
Die Bedrohungen nehmen weiter zu
Im Bericht von Cymulate wurde festgestellt, dass das Financial Crimes Enforcement Network des US-Finanzministeriums für die erste Jahreshälfte Lösegeldzahlungen von mehr als 590 Millionen US-Dollar meldete – mehr als die 416 Millionen US-Dollar, die im gesamten Jahr 2020 gezahlt wurden. Bei solchen Summen ist Ransomware für Cyberkriminelle zu lukrativ, als dass sie sich davon abwenden würden.
Erst in dieser Woche beschrieb das Cybersicherheitsunternehmen Sophos eine neue Python-Ransomware namens Momento, die Dateien in einem passwortgeschützten Archiv sperrt, wenn die Ransomware selbst die anvisierten Daten nicht verschlüsseln kann.
Berichten zufolge könnten russische Ransomware-Gruppen außerdem versuchen, mit chinesischen Hackern zusammenzuarbeiten, so ein Bericht des Cybersicherheitsanbieters Flashpoint.
Laut OJ Ngo, Mitgründer und CTO des Netzwerksicherheitsunternehmens DH2i, handelt es sich um einen fortlaufenden Kreislauf, in dem Cybersicherheitsexperten und Cyberkriminelle auf die Aktionen der jeweils anderen Seite reagieren.
„Ransomware-Angriffe sind für viele moderne Unternehmen ein wichtiger Punkt auf der Tagesordnung“, sagte Ngo gegenüber eSecurity Planet. „Glücklicherweise werden Unternehmen immer besser darin, Ransomware-Angriffe einzudämmen, indem sie ihre HA/DR-Pläne [Hochverfügbarkeit/Disaster-Recovery] stärken.“
Mit solchen Hardware- und Softwarelösungen, wie sie im Bericht von Cymulate beschrieben werden, lassen sich Ausfallzeiten und Schäden reduzieren, sagte er.
„Es ist eine niemals endende Jagd zwischen Katze und Maus“, sagte Ngo. „Doch Unternehmen werden immer besser darin, bewährte Sicherheitspraktiken zu etablieren und umzusetzen – etwa interne Schulungen für Mitarbeiter zu Risiken und deren Eindämmung anzubieten sowie regelmäßig Sicherheitsprüfungen und -übungen durchzuführen. Solange wir diese Angriffe [und] Probleme weiterhin ernst nehmen, können wir alle vorankommen.“
Weiterführende Lektüre: Cybersecurity Mesh und dezentrale Identität als führende Technologien der aufkommenden Sicherheit: Gartner