

















Selon les tests réalisés par une entreprise de cybersécurité, près de la moitié des outils EDR et des entreprises sont vulnérables aux tactiques du groupe de rançongiciels Clop.
Cymulate a récemment réalisé 3 107 évaluations auprès de 340 entreprises afin de vérifier si leurs contrôles de sécurité étaient suffisants pour se prémunir contre l’exploitation par le groupe de rançongiciels Clop (parfois appelé « Cl0p », avec un zéro) d’une vulnérabilité du logiciel MOVEit (CVE-2023-34362).
Le fournisseur de solutions de gestion continue de l’exposition aux menaces (CTEM) a effectué ces tests pour déterminer si les contrôles des entreprises reconnaîtraient les indicateurs de compromission (IoC) des attaques de rançongiciels de Clop. Les résultats sont alarmants :
- Sur 14 438 charges utiles envoyées, 43 % des entreprises américaines ont été pénétrées lors des évaluations de Cymulate consacrées aux rançongiciels de Clop
- La moitié des outils de détection et de réponse sur les terminaux (EDR) testés — soit 8 outils sur 16 — affichaient un taux de pénétration supérieur à 46 %
Mike DeNapoli, architecte et directeur de la cybersécurité chez Cymulate, a déclaré à eSecurity Planet : « Bien que les solutions EDR puissent éventuellement reconnaître le comportement de l’attaque si celle-ci était exécutée, ce que Cymulate peut faire dans d’autres modules, elles n’ont pas reconnu les binaires connus utilisés lors des attaques. Ainsi… l’EDR a manqué un indicateur de compromission et, même s’il a pu compenser cela par la suite, le pare-feu aurait dû bloquer le trafic entrant et sortant, mais n’y est pas parvenu. »
Les entreprises peuvent tout de même être protégées même si leurs technologies EDR identifient uniquement les schémas d’attaque plutôt que les fichiers individuels, a-t-il ajouté.
« La vulnérabilité de MOVEit met en lumière la gestion de l’exposition, car si l’entreprise dispose d’un outil EDR qui recherche les comportements associés à ces attaques, mais pas les fichiers eux-mêmes, elle reste protégée », a déclaré DeNapoli.
Il a ajouté : « Si l’entreprise n’utilise aucune des plateformes logicielles ciblées par ces attaques, comme la plateforme MOVEit, elle est également à l’abri, même si elle n’a pas bloqué les indicateurs de compromission : les attaquants n’ont tout simplement rien à exploiter pour que l’attaque fonctionne. »
Clop et d’autres groupes poursuivent leurs attaques contre MOVEit
L’exploitation par le groupe de rançongiciels Clop d’une vulnérabilité du système de transfert de fichiers géré (MFT) MOVEit de Progress Software a déjà touché des dizaines de grandes entreprises, parmi lesquelles
Abbie, Aer Lingus, la BBC, British Airways, le California Public Employees’ Retirement System, l’université Johns Hopkins, les écoles publiques de New York, Schneider Electric, Shell, Siemens, UCLA, l’université de Rochester, le département de l’Énergie des États-Unis et le département de la Santé et des Services sociaux des États-Unis, entre autres.
Toutefois, plutôt que d’employer les tactiques habituelles de rançongiciel, Clop, également appelé Lace Tempest, a exploité la vulnérabilité d’injection SQL pour dérober des données sensibles et menacer de les divulguer si une rançon n’était pas versée.
Le gouvernement américain a offert une récompense de 10 millions de dollars pour toute information sur les acteurs de la menace.
Des experts en cybersécurité ont découvert une utilisation étendue de la vulnérabilité zero-day de MOVEit Transfer. Plusieurs acteurs de la menace — dont certains se recoupent ou sont utilisés de manière interchangeable — ont été associés à cette vulnérabilité, notamment FIN11, TA505 et Lace Tempest. Alors que FIN11 et TA505 ont été utilisés de manière interchangeable par le passé, Mandiant classe FIN11 comme un sous-ensemble d’activités au sein du groupe TA505. De plus, Lace Tempest, qui gère le site d’extorsion de Clop, est également affilié à FIN11.
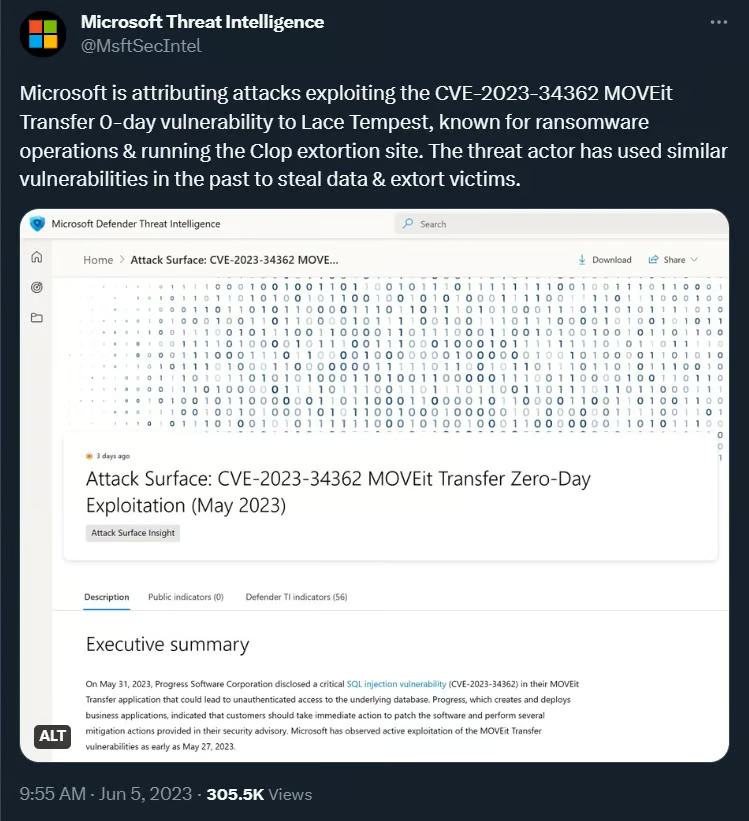
« Lace Tempest (Storm-0950, recoupe FIN11 et TA505) s’authentifie en tant qu’utilisateur disposant des privilèges les plus élevés afin d’exfiltrer des fichiers », note Microsoft.
Les cybercriminels ont commencé à exploiter la vulnérabilité le 27 mai, pendant le week-end férié du Memorial Day aux États-Unis. Lace Tempest a déjà exploité diverses vulnérabilités zero-day pour dérober des données et extorquer ses victimes.
TA505 est bien connu pour son implication dans les campagnes mondiales d’hameçonnage et la diffusion de logiciels malveillants. Ses victimes comprennent des centaines d’entreprises à travers le monde, et le groupe mène diverses activités illégales, notamment la fourniture de rançongiciels en tant que service, son rôle de courtier en accès initial, ainsi que l’orchestration de campagnes d’hameçonnage et de fraudes financières à grande échelle. Cette exploitation récente élargit son arsenal et souligne sa capacité à pirater les applications web de MOVEit Transfer et à y dérober des données critiques au moyen du web shell LEMURLOOT.
Un autre acteur important de la menace, FIN11, a participé à plusieurs opérations d’infiltration très médiatisées exploitant des vulnérabilités zero-day. Le groupe a ciblé des entreprises pharmaceutiques et d’autres établissements de santé pendant la pandémie de COVID-19. Ses activités visent principalement des entreprises de divers secteurs en Amérique du Nord et en Europe, avec pour objectif de dérober des données et de déployer des rançongiciels au moyen de Clop.
L’exploitation de la vulnérabilité de MOVEit par le groupe Clop est devenue un problème critique, suscitant l’inquiétude de plusieurs entreprises quant à leurs propres procédures de sécurité et à leur vulnérabilité face à des cyberattaques similaires.
À lire également : Protection contre les rançongiciels : comment prévenir les attaques par rançongiciel
Principales mesures pour réduire les risques liés à MOVEit
Face aux attaques de rançongiciels de Clop et aux menaces similaires, le FBI et la CISA ont publié une recommandation conjointe préconisant les mesures d’atténuation suivantes pour les entreprises :
- Inventaire et gestion des actifs : Effectuer un inventaire des actifs et des données, en distinguant les équipements et logiciels autorisés de ceux qui ne le sont pas.
- Protection des identifiants : Prévenir la compromission des identifiants en plaçant les comptes d’administrateur de domaine dans des groupes d’utilisateurs protégés, en évitant les identifiants en clair dans les scripts et en fournissant un accès limité dans le temps.
- Privilèges administratifs et contrôle des logiciels : Limiter les droits et accès administratifs à ce qui est strictement nécessaire, et créer une liste de logiciels autorisés permettant uniquement l’exécution de programmes authentiques.
- Sauvegarde et restauration : Conserver des sauvegardes hors ligne des données et effectuer régulièrement les opérations de sauvegarde et de restauration. Chiffrer les données sauvegardées afin de garantir l’immutabilité et la couverture de l’infrastructure de données.
- Sécurité des terminaux : Installer et mettre à jour un logiciel antivirus sur tous les hôtes.
- Sécurité réseau: Surveiller les ports, protocoles et services réseau en activant les paramètres de sécurité sur les équipements d’infrastructure réseau tels que les pare-feu et les routeurs. Segmenter les réseaux afin de réguler les flux de trafic et de prévenir les épidémies de rançongiciels. Pour détecter les activités suspectes et la propagation des logiciels malveillants, utiliser des outils de surveillance réseau. Les ports inutilisés doivent être désactivés, les bannières électroniques doivent être envisagées et les hyperliens contenus dans les e-mails reçus doivent être désactivés.
- Politiques de mots de passe : Appliquer les exigences de la politique de mots de passe du NIST, notamment des mots de passe plus longs et l’utilisation de gestionnaires de mots de passe. Les suggestions de mots de passe doivent être désactivées et les changements fréquents de mots de passe doivent être évités.
- Sécurité de PowerShell : Restreindre l’utilisation de PowerShell et effectuer la mise à jour vers la dernière version.
- Sécurité des accès à distance : Limiter les accès à distance depuis le réseau aux solutions approuvées (par exemple, les VPN et les VDI). Utiliser des logiciels de sécurité pour détecter les instances de logiciels d’accès à distance chargées en mémoire. Bloquer les connexions entrantes et sortantes vers les ports généralement utilisés par les logiciels d’accès à distance. Mettre en place des contrôles applicatifs et des listes d’autorisation pour les programmes d’accès à distance. Limiter l’utilisation de RDP et respecter les pratiques recommandées (par exemple, l’audit, la fermeture des ports inutilisés et l’utilisation de l’MFA).
- Logiciels et gestion des correctifs : Mettre régulièrement à jour et corriger les logiciels et applications afin d’utiliser les versions les plus récentes, tout en réalisant régulièrement des évaluations des vulnérabilités sur une base régulière. Corriger régulièrement les systèmes d’exploitation, les logiciels et les micrologiciels.
Ces mesures d’atténuation sont conformes aux objectifs de performance en cybersécurité intersectoriels (CPG) établis par la CISA et le NIST. Les CPG reposent sur les cadres et recommandations actuels en matière de cybersécurité et fournissent un ensemble de procédures et de politiques minimales pour se défendre contre les menaces courantes et importantes.
Alors que les cybercriminels continuent de faire évoluer leurs stratégies, les entreprises doivent évaluer leurs mesures de sécurité, réduire les risques et garantir l’efficacité de leurs défenses contre les attaques de rançongiciels et les cyberattaques en constante augmentation. La mise en œuvre d’une approche de sécurité complète et multicouche contribuera à renforcer les systèmes des entreprises, à sécuriser les données critiques et à empêcher des attaques de rançongiciels potentiellement catastrophiques.
À lire ensuite : Protection des réseaux : comment sécuriser un réseau