

















このガイドでは、セキュリティ専門家とITチームを対象に、2026年に利用すべきおすすめのペネトレーションテストツールとソフトウェアを紹介します。
ペネトレーションテスト(ペンテスト)は、サイバー攻撃をシミュレーションしてネットワークのセキュリティを評価し、脅威アクターに悪用される前に脆弱性を発見・修正するものです。
ペンテストは第三者によって実施されることが多いものの、外部テストは費用が高く、すぐに古くなってしまう可能性があるため、多くの組織は自社のIT担当者を使ってペネトレーションテストを実施し、レッドチーム(攻撃側)として活動させています。
多くのペンテスターや倫理的ハッカーは、オープンソースのペンテストツールを使ってネットワークの防御を調査しますが、高度なセキュリティが求められる組織向けには、より充実したサポートと機能を提供する商用ペンテストツールやサービスもあります。また、一部の主要なオープンソースツールには、プロ向けプランやエンタープライズプランも用意されています。ここでは、商用ペンテストツールの中から特に優れた7製品を取り上げ、そのメリット、デメリット、ユースケースを解説します。
おすすめのペネトレーションテストツール&ソフトウェア:比較表
おすすめのペンテストツールを比較した一覧です。
| ペンテストツール | 最適な用途 | 他のツールとの連携 | 脆弱性スキャン/評価 | クロスプラットフォーム対応 | 開始価格 |
|---|---|---|---|---|---|
| Fortra Cobalt Strike | 現実のサイバー脅威のシミュレーション | あり | あり | あり | ユーザー1人あたり年間3,540ドルから |
| Fortra Core Impact | 複雑なインフラのペネトレーションテスト | あり | あり | あり | ユーザー1人あたり年間9,450ドル |
| Burp Suite Pro & Enterprise | 開発者とDevSecOps担当者 | あり | あり | あり | ユーザー1人あたり年間449ドルから |
| Metasploit Pro | 脆弱性評価とエクスプロイト開発 | あり | あり | あり | 年間15,000ドル |
| Tenable Nessus | ネットワークの脆弱性スキャンと評価 | あり | あり | あり | 12か月で3,859.25ドル |
| vPenTest | マネージドサービスプロバイダー | 利用不可 | |||
| Pentest-Tools.com | 可視化、レポート作成、分析 | あり | あり | あり | 年払いの場合、月額72ドル |
Fortra Cobalt Strike:現実のサイバー脅威のシミュレーションに最適
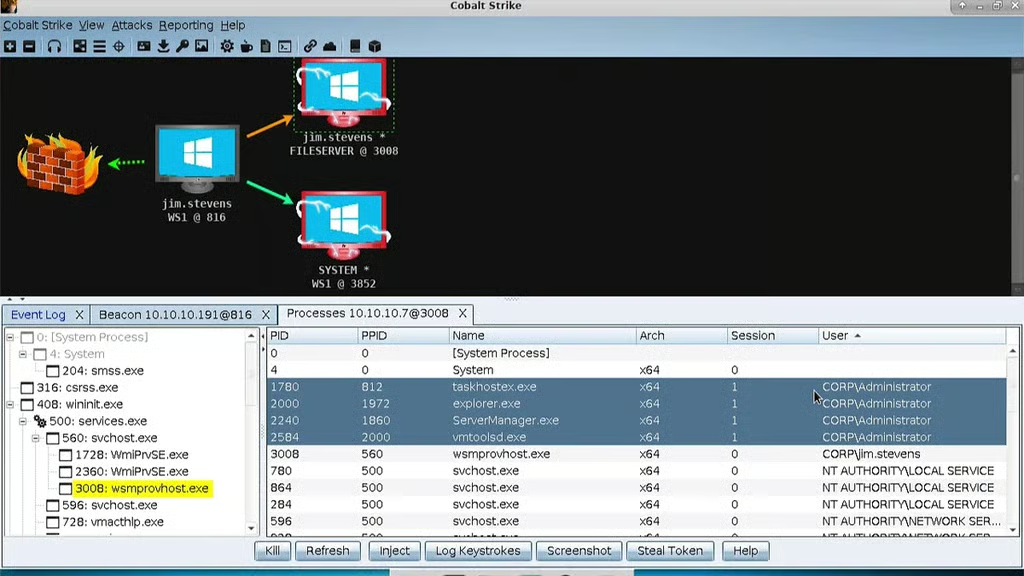
2012年、Metasploit向けのArmitage GUIも開発したRaphael Mudgeは、攻撃者のシミュレーションやレッドチーム活動を強化するための脅威エミュレーションまたは侵入後活動ツールとして主に使われる、商用ペネトレーションテストツールCobalt Strikeを開発しました。Cobalt Strikeを使うと、攻撃者は高度な脅威アクターを模倣し、その手法をエミュレートできます。そのため、組織のセキュリティをテストするレッドチームやペネトレーションテスターの間で人気のツールとなっています。残念ながら、同時にハッカーにも人気のツールとなりました。その結果、このツールは厳重に監視・規制されており、利用できるのはライセンスを保有するユーザーまたは認可を受けた組織に限られます。
メリットとデメリット
メリット
- 効率的なカスタマーサポート
- 費用対効果が高い
- 偵察用のツールを内蔵
- レスポンシブなユーザーインターフェース
デメリット
- サイバー犯罪者に悪用される可能性がありますが、それは機能の高さを示す評価でもあります。
料金
Cobalt Strikeのライセンス料金は、1年間のライセンスでユーザー1人あたり約3,540ドルです。購入手続きや契約条件については、同社に問い合わせてください。
主な機能
- 高度な攻撃者シミュレーション
- 顧客のネットワークに密かに長期間潜伏する攻撃者を、サイバーセキュリティの専門家が模倣できる
- 動的なレッドチーム活動
- ユーザーはCommunity Kitで拡張機能を作成・共有できる
- コマンド&コントロール(C2)通信機能
スクリーンショット
関連記事:Cobalt Strikeがハッカーに愛用されるツールになった理由
Fortra Core Impact:複雑なインフラのペネトレーションテストに最適
Fortraは、今回のリストに含まれる最初の2つのツールを所有しています。その1つであるCore Impactは、組織がネットワークインフラとアプリケーションに対する現実世界の攻撃をシミュレーションし、脆弱性や弱点を特定できるペネトレーションテストツールです。
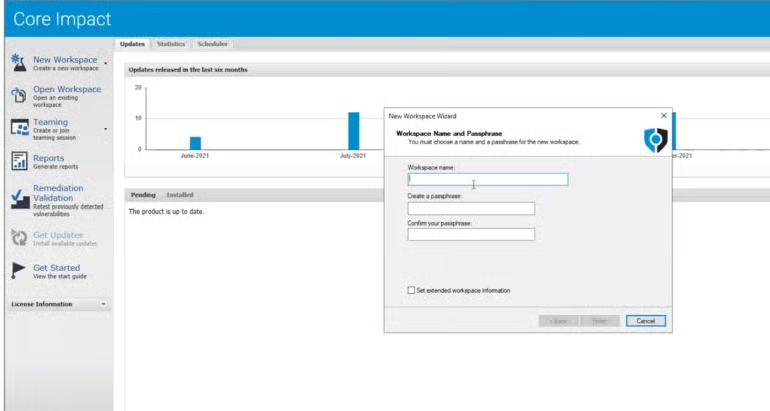
ネットワークテスト、クライアントサイドテスト、Webアプリケーションテスト、リモートエクスプロイト、迅速なペネトレーションテスト(RPT)、侵入後活動、チーミング機能を備え、セキュリティ専門家はネットワークのセキュリティ態勢を評価し、潜在的な脆弱性を特定して、セキュリティ対策の有効性を検証できます。ユーザーは独自のエクスプロイトをカスタマイズして作成できるため、組織固有の要件にも対応します。
メリットとデメリット
メリット
- 使いやすいグラフィカルユーザーインターフェース
- 自動化機能を高く評価するユーザーが多い
- セットアップと操作が簡単
デメリット
- 料金が高いと感じるユーザーもいる
- ドキュメントの改善の余地がある
料金
Core Impactには、さまざまな機能を備えた3つの料金プランがあります。
- Basic:ユーザー1人あたり年間9,450ドル
- Pro:ユーザー1人あたり年間12,600ドル
- Enterprise:カスタム料金
Fortraでは、Core ImpactとCobalt StrikeをセットにしたAdvanced Bundleを購入できます。料金は以下のとおりです。
- Cobalt Strike with Core Impact Basic:ユーザー1人あたり年間12,600ドル
- Cobalt Strike with Core Impact Pro:ユーザー1人あたり年間15,750ドル
- Cobalt Strike with Core Impact Enterprise:料金は問い合わせが必要です。
SCADA、医療、IoT向けのエクスプロイトはオプションとして購入できますが、Core Impact Enterpriseの顧客のみ利用できます。
主な機能
- カスタマイズ可能なレポート作成
- Core Impactには、セキュリティリソースの利用を自動化・最適化するRapid Penetration Test(RPT)ツールが用意されています。ネットワーク、クライアントサイド、Webアプリケーションという3つの異なるベクトルで実施できます。
- PCI DSS、GDPR、HIPAAなどの業界規制への準拠
- PCI DSS、NIST、CMMCなどの規制に準拠していることを証明できます。
スクリーンショット
Burp Suite:開発者とDevSecOps担当者に最適
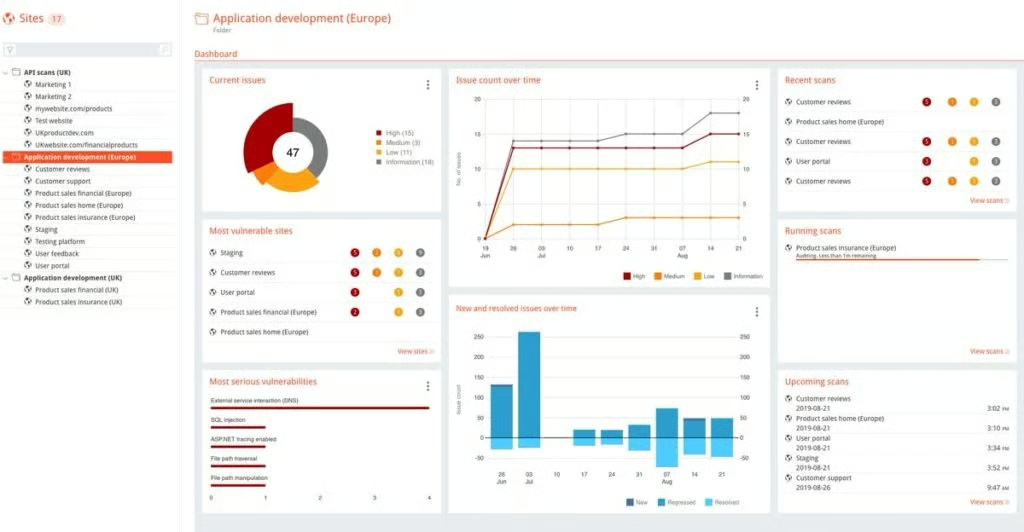
Burp Suiteは、PortSwiggerが開発したセキュリティテスト攻撃用ソフトウェアスイートで、高い評価を受けており、無料版と有料版の両方が提供されています。アプリケーションの脆弱性を特定・悪用するために、セキュリティ専門家やペネトレーションテスターに広く利用されています。
Burpは高度なスキャンも実行できる強力なツールですが、最も代表的な用途の1つはトラフィック(HTTPリクエストなど)の傍受です。Burp Suiteは、プロキシサーバー、スキャナー、イントルーダー、リピーター、シーケンサー、スパイダーなど、複数のモジュールで構成されています。これらのモジュールが連携し、さまざまなセキュリティテストタスクを実行します。
メリットとデメリット
メリット
- ほとんどのセキュリティチーム、研究者、専門家(攻撃者も含む)が利用
- 機能が非常に充実
デメリット
- ユーザーフレンドリーな機能もありますが、全体的には他のスキャナーよりも習得・使いこなしがかなり難しい
- 多くの機能はCommunity Edition(無料版)では利用できず、Enterprise Editionは比較的高価
料金
Burpには無料版と有料版があります
- Burp Suite Community Edition:無料で利用可能
- Burp Suite Professional:ユーザー1人あたり年間449ドル
Burp Suite Enterprise Editionには、従量課金制とサブスクリプションの2つの料金体系があります。
- スキャン従量課金制:年間1,999ドル+スキャン1時間あたり9ドル
- Classic:年間17,380ドル。20件の同時スキャンを実行でき、アプリケーションとユーザー数は無制限です。
- Unlimited:年間49,999ドル。無制限の同時スキャンを実行できます。
主な機能
- シングルサインオンとロールベースのアクセス制御
- 24時間SLA付きのテクニカルサポート
- CI/CDプラットフォームとの連携
- テストワークフローをカスタマイズするための250種類の拡張機能(BApps)
スクリーンショット
関連記事:Burp Suiteの始め方:ペンテストチュートリアル
Metasploit:脆弱性評価とエクスプロイト開発に最適
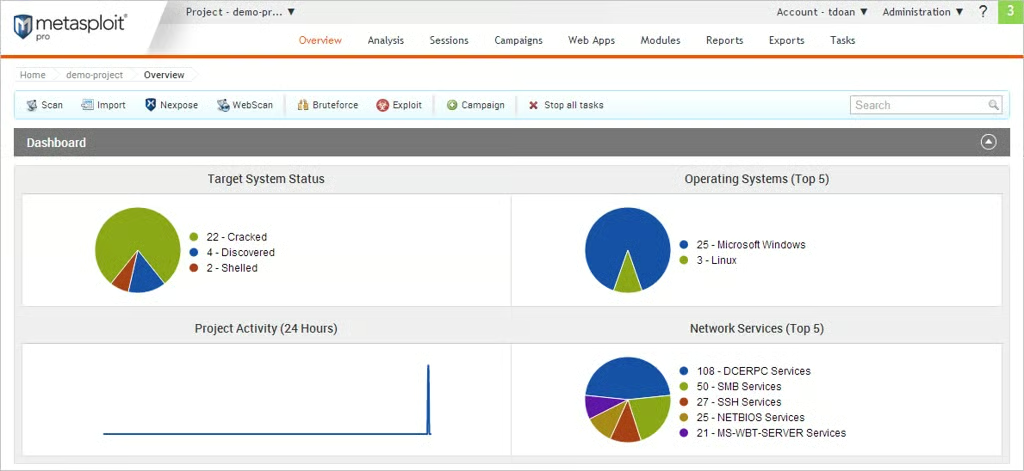
Rapid7が開発したMetasploitは、無料版のBurpと同様に、Kali Linuxというオープンソースのペンテストディストリビューションにも含まれる、よく知られたエクスプロイトフレームワークです。Metasploitには、脆弱性を悪用するための便利なモジュールやスキャナーが用意されています。セキュリティ専門家や倫理的ハッカーは、これを使ってシステムのセキュリティ態勢を評価し、現実世界の攻撃シナリオを再現することで、潜在的なリスクや脆弱性を把握できます。
メリットとデメリット
メリット
- ほとんどのセキュリティチーム、研究者、専門家(攻撃者も含む)が利用
- 機能が非常に充実
- 侵害されたマシンのエミュレーションに非常に便利
- Nmapと簡単に組み合わせられる
デメリット
- 初心者やスクリプトキディを含め、ハッキングが非常に容易になる
- 一部の中小企業にとっては高額になる可能性がある
料金
MetasploitはWebサイト上で料金を公開していません。同社は購入希望者に対し、営業チームへ問い合わせて個別見積もりを取るよう案内しています。公開情報によると、Metasploit Pro Editionの料金は年間15,000ドルです。実際の料金は異なる可能性があるため、見積もりについて同社に問い合わせる必要があります。
主な機能
- グラフィカルインターフェースで感染したペイロードを作成できる(ペイロードGUIまたはPro版)。
- テストを自動化できる
- キーロガー、パケットスニファー、永続的なバックドアなどの侵入後活動用ツールを搭載
スクリーンショット
関連記事:Metasploit Frameworkの始め方:ペンテストチュートリアル
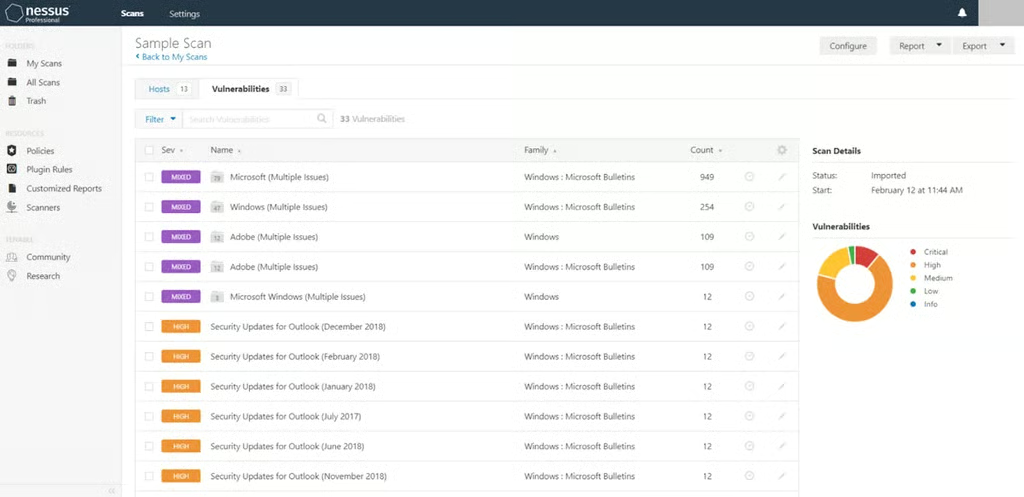
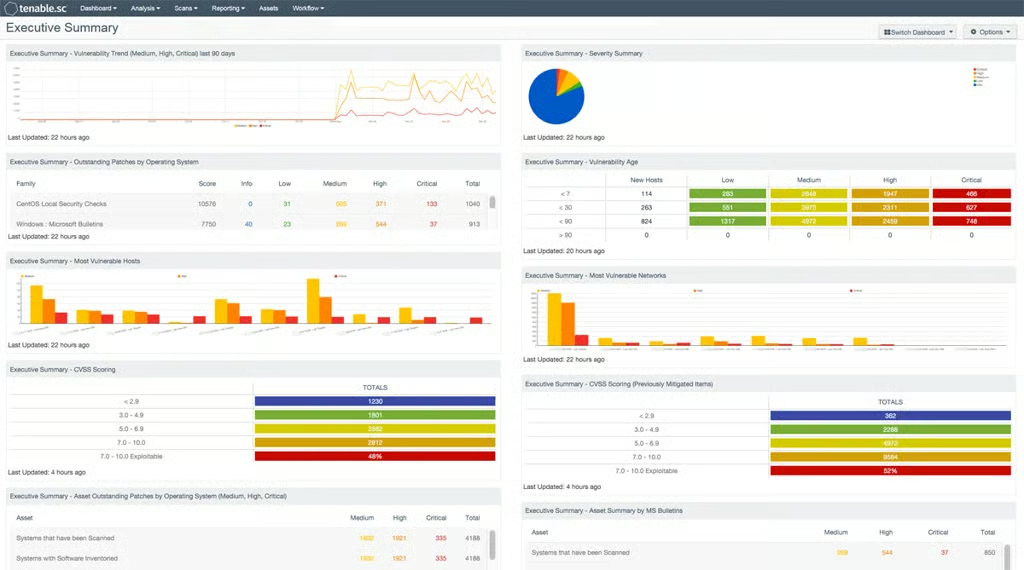
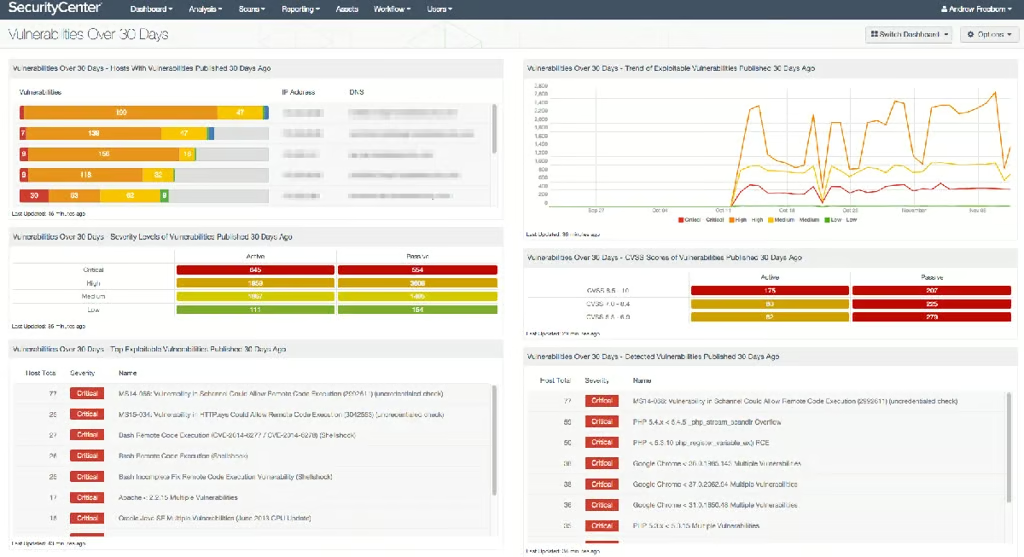
Tenable Nessus:ネットワークの脆弱性スキャンと評価に最適
コンサルタント、ペンテスター、開発者、中小企業、セキュリティ実務担当者向けに構築されたTenable Nessusは、広く利用されている脆弱性評価ツールです。包括的な脆弱性データベース、頻繁なアップデート、使いやすいインターフェースを備えています。
Tenable Nessusはインフラをスキャンして、セキュリティ上の弱点、設定ミス、サイバー攻撃の潜在的な侵入口を特定し、サイバー攻撃やデータ侵害のリスクを低減できます。
メリットとデメリット
メリット
- 他のセキュリティツールとの連携
- スキャンの自動化機能
- 高度なスキャン機能
デメリット
- 24時間365日のサポートには追加で430ドルかかる
- トレーニングも別途有料
- スキャンとレポート作成に時間がかかるというユーザーの声がある
料金
Tenable Nessusには、Tenable Nessus ExpertとTenable Nessus Professionalの2つの料金プランがあります。
同社によると、Nessus Expertはコンサルタント、ペンテスター、開発者、中小企業に適しています。1年または複数年のライセンスを購入できます。
- 1年:12か月で5,686.75ドル
- 2年:24か月で11,089.16ドル
- 3年:36か月で16,207.24ドル
同社によると、Tenable Nessus Professionalはコンサルタント、ペンテスター、セキュリティ実務担当者向けに設計されています。ライセンス料金は以下のとおりです。
- 1年:12か月で3,859.25ドル
- 2年:24か月で7,525.54ドル
- 3年:36か月で10,998.86ドル
主な機能
- 最大500種類の構築済みスキャンポリシー
- 外部攻撃対象領域のスキャン機能
- カスタマイズ可能なスキャンポリシー
スクリーンショット
vPenTest:マネージドサービスプロバイダーに最適
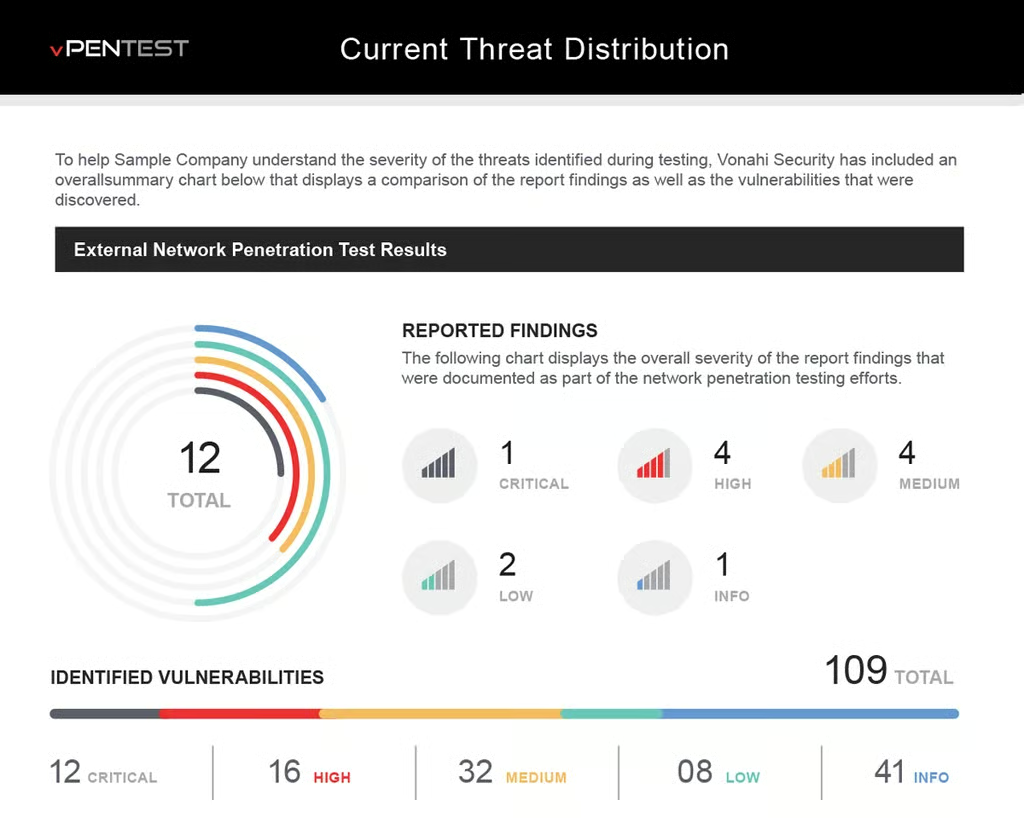
Vonahi Securityの製品であるvPenTestは、マネージドサービスプロバイダー(MSP)向けに設計された、ネットワークペネトレーションテスト自動化ツールです。複数の高度なペネトレーションテスターの専門知識と多数のツールの機能を組み合わせ、ホスト検出、サービス列挙、脆弱性分析、エクスプロイト、侵入後活動、権限昇格、ラテラルムーブメント、さらにドキュメント作成やレポート作成など、幅広いタスクを実行できるとしています。
メリットとデメリット
メリット
- レビューサイトのユーザーフィードバックによると、ツールに対するユーザーの評価はおおむね良好
- 組織のネットワークをリアルタイムで可視化
- 優れたレポート作成機能
- 習得・操作が簡単
デメリット
- ドキュメントには改善の余地があり、古い、または不足しているというユーザーの声がある
- 結果が返るまでの時間は改善し、短縮できる可能性がある
料金
ベンダーは購入希望者に対し、デモと見積もりについて社内の専門家に問い合わせるよう案内しています。料金情報は入手できませんでしたが、ユーザーによると、vPenTestは人間のペンテスターを雇うよりも大幅に安価です。
主な機能
- 内部および外部ネットワークのペンテスト
- 権限昇格
- 侵害のリスクがある機密データを特定・特定場所の把握
- テスト中に発見された脆弱性と潜在的なセキュリティリスクについて、詳細なレポートと分析を提供
スクリーンショット
Pentest-Tools.com:可視化、レポート作成、分析に最適
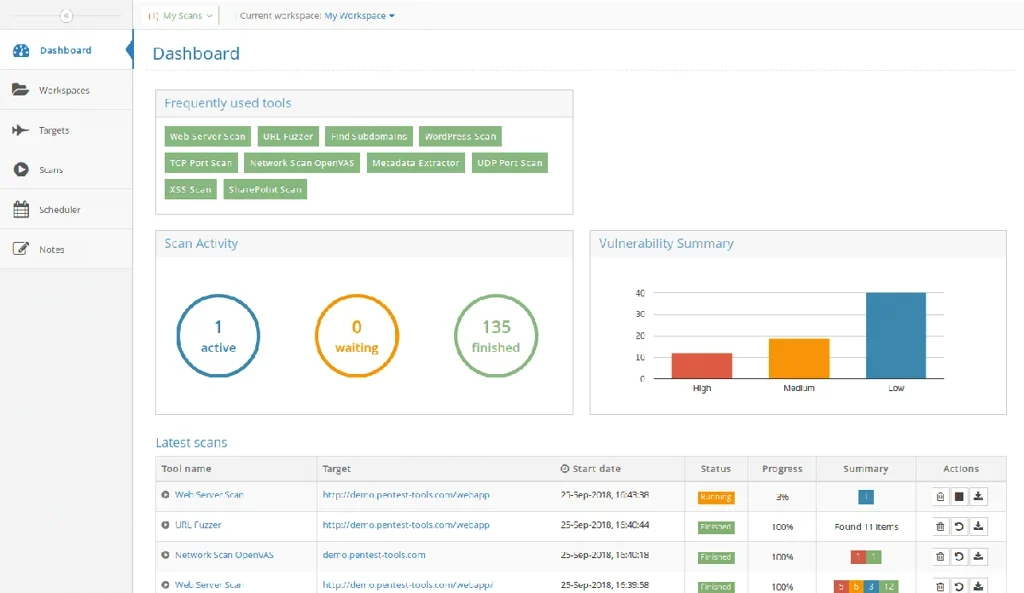
Pentest-Tools.comは、ペネトレーションテストや脆弱性評価向けのさまざまなツールとリソースを提供しています。Webアプリケーションスキャナーやネットワークスキャナーなどのセキュリティツールを取りそろえており、セキュリティ専門家はこれらを使って脆弱性を特定し、システムのセキュリティをテストできます。
メリットとデメリット
メリット
- Jira、Webhooksなどのサードパーティー製ツールと連携できる
- レポートはCSV、HTML、PDFなど、さまざまな形式でエクスポートできる
- 毎日、毎週、毎月など、定期スキャンをスケジュールできる
デメリット
- プレミアムサポートはTeamsプランのユーザーに限定される
- 複数ユーザーによるアクセスもTeamsプランのユーザーに限定される
料金
ベンダーは購入希望者に対し、デモと見積もりについて社内の専門家に問い合わせるよう案内しています。料金情報は入手できませんでしたが、ユーザーによると、vPenTestは人間のペンテスターを雇うよりも大幅に安価です。
主な機能
- 継続的なセキュリティ監視
- 同社は、Web脆弱性スキャナー、ネットワーク脆弱性スキャナー、攻撃ツール、偵察ツールなど、さまざまなセキュリティツールを提供しています。
- 自動化機能
- 内部ネットワークのスキャン(VPN経由)
スクリーンショット
ペネトレーションテスト用ソフトウェアの主な機能
ペンテストツールを選ぶ際、購入者が確認すべき主な機能を以下に示します。
脆弱性スキャン
ペンテストツールには、攻撃者に悪用される可能性がある組織のネットワーク、システム、アプリケーションの潜在的な弱点を特定するため、既知の脆弱性データベースが備わっていることがよくあります。これにより、悪意のある攻撃者に悪用される前に、企業はこうした脆弱性に簡単に対処できます。
関連記事:
エクスプロイトテスト
エクスプロイトテスト機能を使うと、現実世界のサイバー攻撃をシミュレーションできます。特定された脆弱性の悪用を試み、攻撃が成功した場合の潜在的な影響や結果を把握します。
無線ネットワークテスト
無線ネットワークの利用が増える中、ペネトレーションテストソフトウェアには、無線ネットワークのセキュリティを評価する専用機能が必要です。オープンポートのスキャン、暗号化強度のテスト、無線アクセスポイントを介した不正アクセスの試行などが含まれます。
コンプライアンスおよび規制対応
ペネトレーションテストソフトウェアには、業界標準、規制、コンプライアンス要件に沿ってテストを実施できる機能が必要です。これにより、組織は規制上の義務を果たし、セキュリティ対策におけるデューデリジェンスを示せます。
連携とコラボレーション
多くの組織は、複雑なITインフラと複数のセキュリティツールを利用しています。ペネトレーションテストソフトウェアには、既存のセキュリティシステム(SIEMプラットフォーム、CMDB、ITSM、DevSecOpsツールなど)とシームレスに連携し、組織のセキュリティ態勢を包括的に把握するとともに、修正を迅速化できる機能が必要です。
その他、確認すべき機能には以下があります。
- エクスプロイト開発:発見された脆弱性を利用してシステムやアプリケーションへのアクセスを得るカスタムスクリプトやツールを開発する機能。
- パスワードクラッキング:ブルートフォース攻撃、辞書攻撃、ハイブリッド攻撃を使ってパスワードを解析し、アクセスを得る機能。
- ネットワークマッピング:ネットワークのトポロジーをマッピングし、デバイス、サービス、オープンポートを明らかにする機能。
- ソーシャルエンジニアリング:フィッシングやプレテキスティングなどのソーシャルエンジニアリング戦術を使って、機密情報へのアクセスを得る機能。
- Webアプリケーションテスト:WebアプリケーションやWebサービスの脆弱性をテストする機能。
- システムのハードニング:システムにパッチを適用し、アップデートやファイアウォールを実装して、システムを保護する機能。
- 侵害後の分析:侵害されたシステムを分析し、さらなる脆弱性を特定して悪用する機能。
- マルウェア分析:悪意のあるソフトウェアを分析し、対策を開発する機能。
- 権限昇格:脆弱性を悪用して、より高いレベルの権限を取得すること。
- レポート作成とドキュメント化:結果を要約し、発見事項の証拠を提示すること。
ビジネスに最適なペネトレーションテストツールとソフトウェアの選び方
ペネトレーションテストツールを選ぶ際は、完全なペネトレーションテストを実施するために、複数のコンポーネントが必要になる可能性が高いことに注意してください。また、ツールによって柔軟性にも差があります。特定のユースケースに応じてカスタムルールを定義できるソフトウェアソリューションもあります。
適切なペンテストツールは、実施するペンテストの種類によって異なります。たとえば、ネットワークペンテストを実施する場合は、Nmapのようなオープンソースのネットワークペンテストツールで十分でしょう。Webアプリケーションのペンテストを実施する場合は、Burp SuiteのようなWebアプリケーション用ペンテストツールが必要です。
ペンテストの種類ごとに、タスクを完了するために必要なツールは異なります。そのため、実施するペンテストの種類を特定し、目的に合ったツールを選ぶことが重要です。
- 要件を把握する:組織固有のセキュリティ目標と目的を特定し、ペネトレーションテストの範囲(ネットワーク、Webアプリケーション、モバイルアプリ、無線ネットワークなど)を決定します。
- リソースを評価する:選択するソリューションが、既存のツールや人材の専門知識に適合することを確認します。
- ツールを調査して候補を絞り込む:選定の出発点は用意しましたが、次は自社の環境に適したツールを見つける必要があります。
- ツールの機能を評価する:候補を絞り込んだツールの機能を、組織の要件と比較します。
- ツールのセキュリティとサービスを検討する:アップデート、トレーニング、サポートに加え、ベンダーの評判も重要です。
- テストして試す:無料トライアルが利用できない場合は、デモを依頼できます。
評価方法
5つの主要カテゴリー(価格・価値、コア機能、コア以外の機能、管理者にとっての使いやすさと導入、サポート)にわたる28項目のデータを用いて、60以上のペネトレーションテストツールを評価しました。各ツールの機能、料金、その他の関連情報を、それぞれのWebサイト、データシート、ホワイトペーパー、ドキュメントから収集しました。その後、これらのデータを使って、最適なペネトレーションテストツールとソフトウェアを以下のように採点しました。
- 料金・価値(20%)
- コア機能(40%)
- コア以外の機能(5%)
- 管理者にとっての使いやすさと導入(20%)
- サポート(15%)
eSecurity Planetでは、皆さまの利益を最優先に考えています。ニーズやユースケースに最適なツールを見つけられるよう、慎重な検討と計算、広範な調査を行ったうえで、評価の高いツールを選定しました。
結論:ペンテストツールを選ぶ
ペネトレーションテストは極めて重要なセキュリティ対策であり、サイバー攻撃の可能性と機会を減らします。実施方法には、ペンテストサービス、専門知識を持つセキュリティ担当者、自動化ツールなどいくつかありますが、最も重要なのは、まず始めることです。
次に読む:
この記事は、Julien Mauryによる2022年2月の記事を更新したものです。