

















Eine hostbasierte Firewall wird direkt auf einzelnen vernetzten Geräten installiert und filtert den Netzwerkverkehr auf einem Gerät, indem sie eingehende und ausgehende Daten prüft. Größere Unternehmen nutzen sie, um die Ausbreitung von Malware im Netzwerk einzudämmen, falls ein Gerät infiziert wird. Ziel ist eine einheitliche Sicherheitslage im gesamten Netzwerk sowie eine bessere Endpunktsicherheit durch eine Schutzbarriere auf Ebene des einzelnen Computers.
- Funktionsweise hostbasierter Firewalls
- Wann sollten hostbasierte Firewalls eingesetzt werden?
- So richten Sie eine hostbasierte Firewall auf allen Endpunkten ein
- 7 Vorteile hostbasierter Firewalls
- 5 Nachteile hostbasierter Firewalls
- 4 beste Lösungen für hostbasierte Firewalls
- Vergleich von Firewalls: Host-, Netzwerk- und Anwendungs-Firewalls
- Kurz gesagt: Netzwerksicherheit durch hostbasierte Firewalls verbessern
Funktionsweise hostbasierter Firewalls
Unternehmen setzen hostbasierte Firewalls häufig für eine gerätespezifische Sicherheitskontrolle ein. Diese Firewalls verfügen über sechs grundlegende Funktionen: direkte Installation auf dem Gerät, regelbasierte Entscheidungsfindung, Überwachung des Datenverkehrs, Protokollierung und Berichterstellung, Aktualisierung von Regelsätzen sowie die Integration in Sicherheitssuites.
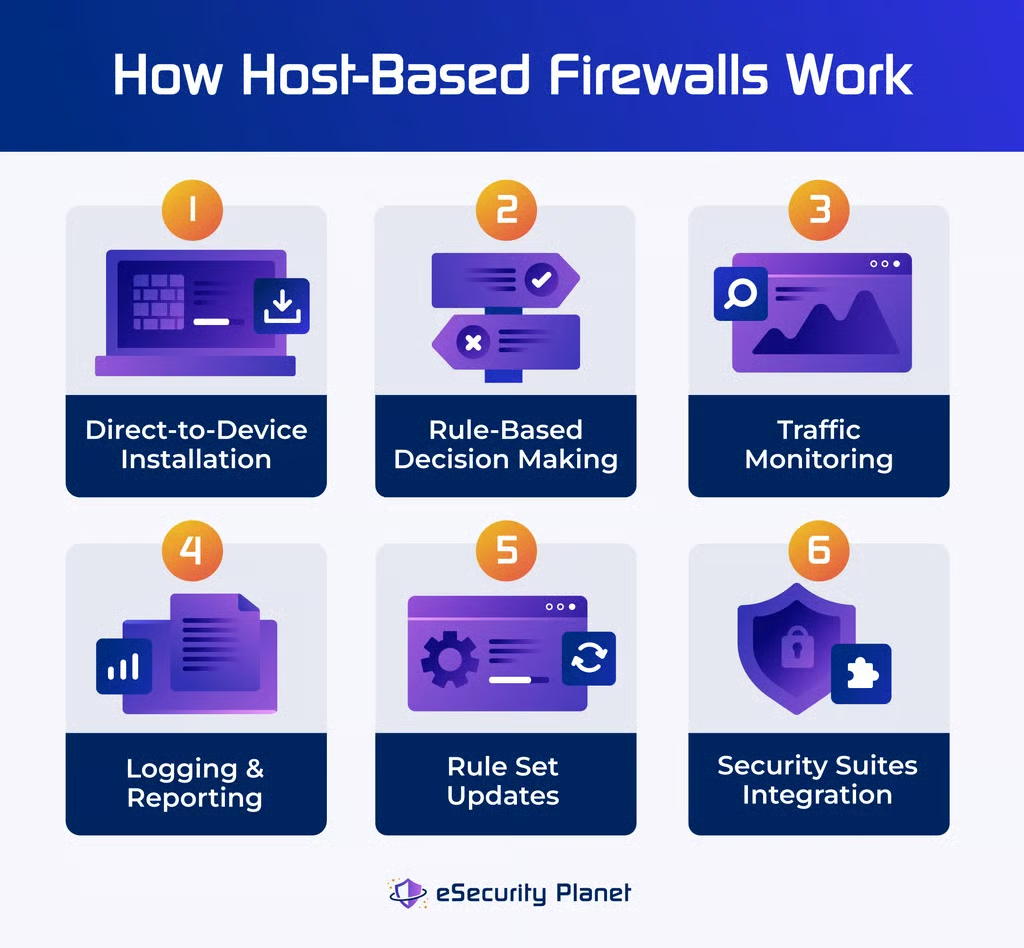
Das leisten die einzelnen Funktionen:
- Installationskonzept: Hostbasierte Firewalls werden direkt auf einzelnen Geräten wie Computern, Servern, Routern und Switches installiert. Bei korrekter Einrichtung werden sie zu einem integralen Bestandteil der Sicherheitsinfrastruktur des Geräts, indem sie den Datenverkehr überwachen und kontrollieren.
- Entscheidungsfindung: Firewalls entscheiden anhand der erstellten Regeln autonom, ob jedes Paket angenommen oder abgewiesen wird. Dies geschieht schnell und sorgt für minimale Latenz. Damit erfüllen Firewalls eine grundlegende Aufgabe bei der Filterung und Kontrolle des Datenverkehrs.
- Datenverkehrsüberwachung: Firewalls analysieren kontinuierlich den ein- und ausgehenden Netzwerkverkehr des Geräts und vergleichen Datenpakete mit festgelegten Regeln. Anschließend filtern sie potenziell schädliche oder illegale Netzwerkaktivitäten.
- Protokollierung und Berichterstellung: Hostbasierte Firewalls erfassen autorisierten und abgewiesenen Datenverkehr, was die Fehlerbehebung und Sicherheitsanalyse unterstützt. Diese Funktion hilft bei der nachträglichen Analyse von Ereignissen und der Fehlerbehebung und führt ein Prüfprotokoll der Netzwerkaktivitäten.
- Automatische Updates: Firewalls erhalten regelmäßig automatische Aktualisierungen der Regelsätze, um neue Bedrohungen zu überwachen und Schutz vor den neuesten Schwachstellen zu bieten.
- Integration in Sicherheitssuites: Hostbasierte Firewalls können zusammen mit Antivirensoftware und anderen Sicherheitstechnologien eingesetzt werden, um einen mehrschichtigen Schutz vor Cyberangriffen zu bieten.
Die Wirksamkeit hostbasierter Firewalls hängt von der korrekten Einrichtung und Konfiguration auf allen Endpunkten ab. Sie kommen in bestimmten Einsatzszenarien zum Einsatz und haben unterschiedliche Vor- und Nachteile. Um ihre Wirksamkeit zu verbessern, bestimmen Sie den Firewall-Typ und die Lösungen, die den Anforderungen Ihres Unternehmens am besten entsprechen.
Wann sollten hostbasierte Firewalls eingesetzt werden?
Hostbasierte Firewalls verbessern die Sicherheitslage einzelner Geräte, Apps oder Server. Besonders hilfreich sind sie, wenn sie strategisch als Teil einer umfassenderen Cybersicherheitsstrategie eingesetzt werden, die nahtlose Netzwerkfunktionen bei ausgewogener Sicherheit, Notfalllösungen für gefährdete Ressourcen, die Sicherheit einzelner Geräte außerhalb des Unternehmensnetzwerks und den Schutz sensibler Daten priorisiert.
Nahtlose Netzwerkfunktionen ermöglichen
Unternehmen setzen hostbasierte Firewalls häufig ein, wenn bestimmte Netzwerkanwendungen oder -dienste offene Kommunikationskanäle benötigen, die in den Standardeinstellungen der Firewall nicht erlaubt sind. In anderen Fällen müssen Benutzer ihre hostbasierten Firewalls möglicherweise sorgfältig anpassen oder vorübergehend deaktivieren, um bei bestimmten Anwendungen eine nahtlose Netzwerkfunktionalität zu ermöglichen.
Sicherheitsebenen im vorgelagerten Netzwerk stärken
Hostbasierte Firewalls arbeiten typischerweise mit einer zusätzlichen, im Netzwerk „vorgelagerten“ Sicherheitsebene zusammen, etwa einer leistungsfähigeren Netzwerk-Firewall oder einem sicheren Web-Gateway. Sie sind Teil einer mehrschichtigen Sicherheitsstrategie und erhöhen deren Wirksamkeit, wenn sie in eine umfassende Sicherheitsarchitektur auf höheren Ebenen der Netzwerkarchitektur integriert werden. Regelmäßige Bewertungen, Anpassungen und Sicherheitsmaßnahmen tragen zu einem umfassenden, mehrschichtigen Sicherheitskonzept bei.
Notfalllösungen für gefährdete Ressourcen bereitstellen
Hostbasierte Firewalls können als Notfallmaßnahme dienen, um Ihre sensibelsten Ressourcen zu schützen, bis eine umfassendere Sicherheitslösung wie netzwerkbasierte Firewalls oder Endpoint Detection and Response (EDR) implementiert ist. Dies bietet eine schnelle und effektive Sicherheitsmaßnahme für Ihre kritischen Ressourcen.
Einzelne Geräte außerhalb des Unternehmensnetzwerks absichern
Hostbasierte Firewalls bieten eine zusätzliche Sicherheitsebene, wenn einzelne Geräte möglicherweise Angriffen ausgesetzt sind, insbesondere außerhalb des Unternehmensnetzwerks. Sie überwachen und verarbeiten den für jedes Gerät spezifischen Datenverkehr und gewährleisten so unabhängig von der Netzwerksicherheit Schutz.
Sensible Daten auf wenigen Geräten schützen
Erwägen Sie den Einsatz hostbasierter Firewalls, wenn Sie nur wenige Geräte, Server oder Anwendungen haben, die sensible Daten verarbeiten. Hostbasierte Firewalls bieten eine zusätzliche Schutzebene und ermöglichen es Ihnen, für diese Ressourcen maßgeschneiderte, strenge Regeln und Konfigurationen anzuwenden.
So richten Sie eine hostbasierte Firewall auf allen Endpunkten ein
Um eine hostbasierte Firewall auf allen Endpunkten zu installieren, wählen Sie zunächst Ihre Firewall-Lösung aus und entwickeln Sie anschließend eine Firewall-Richtlinie. Stellen Sie die Firewalls auf allen Endpunkten bereit, konfigurieren Sie Standardregeln, erstellen Sie spezifische Anwendungsregeln, setzen Sie das Prinzip der geringsten Rechte durch, testen und dokumentieren Sie Regeländerungen und verwenden Sie Endpunktschutzlösungen. Überwachen und aktualisieren Sie abschließend Ihre Regeln, führen Sie Audits durch und schulen Sie die Benutzer regelmäßig.
Eine geeignete Firewall-Lösung bestimmen
Wählen Sie die für Ihr Netzwerk am besten geeignete Firewall-Lösung – entweder die integrierte Firewall des Betriebssystems, etwa Windows Firewall, iptables unter Linux oder pf unter BSD, oder eine Firewall eines Drittanbieters. Berücksichtigen Sie zentrale Verwaltung, Budget und Testversionen, um sicherzustellen, dass die ausgewählte Lösung die spezifischen Anforderungen und Einschränkungen Ihres Netzwerks erfüllt. Prüfen Sie Dokumentation und Support, damit Bereitstellung und laufender Betrieb reibungslos funktionieren.
Eine Firewall-Richtlinie entwickeln
Erstellen Sie eine umfassende, auf Ihr Unternehmen zugeschnittene Firewall-Richtlinie mit Regeln und Konfigurationen für eingehenden und ausgehenden Datenverkehr. Legen Sie dazu Zweck, Geltungsbereich, Definitionen und Ausnahmen der Richtlinie sowie Leitlinien für Änderungen fest. Definieren Sie anschließend Richtlinien und Prozesse, Compliance-Vorgaben, Dokumentation sowie Verstöße und Sanktionen. Planen Sie abschließend die Verteilung der Richtlinie.
Die vollständigen Schritte und eine Vorlage für den Einstieg finden Sie in unserem Artikel zur Entwicklung einer Firewall-Richtlinie.
Firewalls auf Endpunkten bereitstellen
Installieren Sie die Firewall-Software oder aktivieren Sie die integrierten Funktionen auf jedem Netzwerkendpunkt, um die ausgewählte Firewall-Lösung zu implementieren. Administratoren können unter Windows die Gruppenrichtlinienverwaltung verwenden, um Host-Firewalls zentral zu verwalten und identische Einstellungen auf allen Endpunkten bereitzustellen. MacOS-Benutzer benötigen proprietäre Software wie Mobile Device Management, um Einstellungen für hostbasierte Firewalls regelmäßig umzusetzen. Fahren Sie anschließend mit den folgenden Schritten fort, um Firewalls effektiv bereitzustellen.
Standardregeln konfigurieren
Erstellen Sie Standardregeln, um eine grundlegende Sicherheitslage für alle Endpunkte festzulegen, etwa durch die Deaktivierung unnötiger Dienste, die Beschränkung des Portzugriffs und die Ablehnung nicht autorisierten Datenverkehrs. Moderne hostbasierte Firewalls können zwischen internen und externen Netzwerken unterscheiden und so maßgeschneiderte Sicherheitsregeln ermöglichen.
Beispielsweise kann der Datenverkehr innerhalb eines Subnetzes intern eingeschränkt werden, während eine Verbindung zu einem öffentlichen Netzwerk die Aktivitäten auf HTTP/HTTPS beschränkt und für zusätzlichen Zugriff die Nutzung eines VPN erforderlich macht. Hostbasierte Firewalls können Binärbibliotheken verwenden, um künftige Ausnutzungsversuche zu erkennen und zu verhindern. Warnungen bei ungewöhnlicher Binärnutzung weisen auf potenzielle Sicherheitsbedrohungen hin und erfordern weitere Untersuchungen.
Spezifische Anwendungsregeln erstellen
Hostbasierte Firewalls ermöglichen es Benutzern, spezifische Anwendungsregeln festzulegen, die steuern, wie einzelne Programme oder Dienste mit dem Netzwerk interagieren. Konfigurieren Sie diese Regeln, um zu bestimmen, wie sich jedes Programm verhält und welche Netzwerkaktivitäten erlaubt oder eingeschränkt sind. Diese detaillierte Kontrolle stellt sicher, dass jede Anwendung vorgegebenen Parametern folgt. Sie ermöglicht einen gezielten Ansatz zur Verwaltung des Netzwerkverkehrs.
Das Prinzip der geringsten Rechte durchsetzen
Befolgen Sie das Prinzip der geringsten Rechte und erlauben Sie nur unbedingt erforderlichen Datenverkehr. Beschränken Sie eingehende und ausgehende Verbindungen auf das für geschäftliche Aktivitäten erforderliche Minimum und verweigern Sie Endpunkten den Zugriff auf Serverumgebungen und Administrator-Dashboards. Schützen Sie besonders wichtige Ports vor potenziellen Hackerangriffen und gewähren Sie nur wenigen Workstations Zugriff, während alle anderen blockiert werden.
Regeländerungen testen und dokumentieren
Entwickeln Sie spezifische Testszenarien, die die Netzwerknutzung in der Praxis mit unterschiedlichen Apps und Diensten simulieren. Erstellen Sie geeignete Testfälle und priorisieren Sie kritische Dienste, damit deren kontinuierliche Funktion gewährleistet ist. Simulieren Sie wahrscheinliche Sicherheitsrisiken, um die Reaktionsfähigkeit der Firewall und ihre Wirksamkeit bei der Verhinderung unbefugten Zugriffs zu ermitteln. Beobachten Sie während der Tests die Firewall-Protokolle auf ungewöhnliche Blockierungen oder Anomalien.
Überprüfen Sie Reihenfolge und Priorisierung der Regeln und testen Sie sie in zahlreichen Netzwerken, um Unterschiede zu berücksichtigen. Simulieren Sie das Benutzerverhalten, um zu prüfen, ob die Firewall notwendige Aktionen ohne Beeinträchtigung zulässt. Bewerten Sie die Auswirkungen von Regeländerungen auf Netzwerkleistung und Benutzererfahrung. Dokumentieren Sie anschließend die Ergebnisse, vermerken Sie Bedenken oder erforderliche Änderungen und nehmen Sie die notwendigen Anpassungen vor, um die Sicherheit zu verbessern, ohne wichtige Dienste zu gefährden.
Endpunktschutzlösungen einsetzen
Für umfassende Sicherheit kombinieren Sie Firewall-Maßnahmen mit Endpunktschutzlösungen wie Antivirensoftware und Intrusion-Detection-/Prevention-Systemen (IDPS). Antivirensoftware prüft Dateien, E-Mails und Apps auf bekannte Malware-Signaturen und Verhaltensanomalien und bietet damit eine zusätzliche Schutzebene über die üblichen Firewall-Funktionen hinaus.
IDS durchsucht den Netzwerk- oder Systemverkehr kontinuierlich nach unerwarteten Mustern oder bekannten Angriffssignaturen. Werden potenzielle Risiken erkannt, sendet das IDS Warnungen oder Benachrichtigungen und veranlasst so weitere Untersuchungen. IPS kann automatisch vorab definierte Aktionen ausführen, etwa schädliche IP-Adressen blockieren oder verdächtige Verbindungen beenden. IPS mindert und beantwortet Sicherheitsvorfälle aktiv, um das Hostsystem vor potenziellem Schaden zu schützen.
Änderungen überwachen und aktualisieren
Überprüfen Sie die Firewall-Protokolle regelmäßig über die Administrationsoberfläche, um erfasste Ereignisse und potenzielle Sicherheitsprobleme zu erkennen. Identifizieren Sie Unregelmäßigkeiten oder Muster, die auf unbefugten Zugriff oder verdächtige Aktivitäten hindeuten können. Bewerten Sie die Wirksamkeit der vorhandenen Firewall-Regeln bei der Verhinderung von Sicherheitsvorfällen und passen Sie die Regeln anhand der Ergebnisse nach Bedarf an.
Berücksichtigen Sie Änderungen an Anwendungen und Netzwerkarchitektur, stimmen Sie die Regeln mit den Sicherheitsstandards des Unternehmens ab und dokumentieren Sie alle Änderungen für eine lückenlose Prüfspur. Automatisieren Sie Regeländerungen bei Bedarf, um schnelle Reaktionen auf neue Bedrohungen sicherzustellen. Testen Sie für die langfristige Netzwerksicherheit die Wirksamkeit geänderter Regeln und entwickeln Sie einen regelmäßigen Überwachungs- und Aktualisierungsplan.
Firewall-Konfigurationen auditieren und überprüfen
Führen Sie regelmäßige Audits durch, indem Sie auf die Firewall-Konfigurationseinstellungen zugreifen und die Wirksamkeit der aktuellen Regeln bewerten. Ermitteln Sie Fehlkonfigurationen, bestätigen Sie die Einhaltung der Sicherheitsregeln des Unternehmens und berücksichtigen Sie Änderungen an der Netzwerkinfrastruktur. Bewerten Sie die Regeln für den Anwendungszugriff unter Berücksichtigung neuer oder geänderter Apps und dokumentieren Sie die Audit-Ergebnisse für künftige Referenzzwecke.
Aktualisieren Sie die Firewall-Konfigurationen abhängig von den Ergebnissen, um Sicherheit und Compliance zu verbessern. Arbeiten Sie mit dem IT-Team zusammen, um komplexe Probleme zu beheben, und richten Sie einen regelmäßigen Auditplan ein, damit das Netzwerk aktuell und sicher bleibt.
Benutzer schulen
Beginnen Sie mit der Schulung von Endbenutzern zu hostbasierten Firewalls, grundlegenden Firewall-Konzepten, der Installation und der Einrichtung von Regeln. Zeigen Sie, wie Firewall-Protokolle zu verstehen sind, wie auf Warnungen reagiert wird und welche sicheren Browsing-Techniken es gibt. Führen Sie anschließend simulierte Szenarien durch, bekräftigen Sie Unternehmensrichtlinien und vermitteln Sie den Benutzern, wie Einstellungen aktualisiert und regelmäßige Wartungsarbeiten durchgeführt werden. Halten Sie interaktive Schulungen ab, überprüfen Sie anschließend den Wissensstand und holen Sie Feedback zur Verbesserung ein.
Optionale Schritte berücksichtigen
Zu den weiteren Möglichkeiten, das Verfahren zur Konfiguration der Firewall Ihres Unternehmens zu stärken, gehören:
- Eine zentrale Verwaltungslösung auswählen: Erwägen Sie den Einsatz eines zentralen Administrationssystems, um Firewalls auf allen Endpunkten bereitzustellen und zu verwalten. Einige Firewall-Lösungen bieten zentrale Administrationskonsolen für eine einfachere Konfiguration und Überwachung.
- Netzwerksegmentierung implementieren: Nutzen Sie nach Möglichkeit die Netzwerksegmentierung, um verschiedene Sicherheitszonen innerhalb Ihres Netzwerks zu schaffen. Dies hilft, potenzielle Sicherheitsverletzungen zu verhindern, und ermöglicht eine detailliertere Kontrolle der Firewall-Regeln.
- Firewall-Updates automatisieren: Prüfen Sie, ob sich Verfahren zur Automatisierung der Firewall-Regelaktualisierung auf allen Endpunkten einsetzen lassen. Automatisierte Updates können für Konsistenz und Effizienz bei der Pflege der Sicherheitskonfigurationen sorgen.
Um zu bestimmen, ob Sie diese optionalen Schritte befolgen sollten, berücksichtigen Sie die Größe und Komplexität Ihres Netzwerks, Ihre verfügbaren Ressourcen, den Bedarf an detaillierter Kontrolle und die allgemeine Sicherheitsrichtlinie Ihres Unternehmens.
7 Vorteile hostbasierter Firewalls
Hostbasierte Firewalls bieten mehrere wichtige Vorteile, darunter umfassende Netzwerksicherheit, Anpassbarkeit, Schutz mobiler Geräte, Flexibilität bei verschiedenen Gerätetypen, Wirksamkeit gegen bestimmte Angriffe und zusätzlichen Schutz bei einem Ausfall der primären Firewall.
Erhöhte Sicherheit für das gesamte Netzwerk
Eine hostbasierte Firewall verbessert nicht nur die Sicherheit des Geräts, auf dem sie installiert ist, sondern auch die Gesamtsicherheit des Netzwerks, mit dem es verbunden ist. Sie verhindert, dass sich schädliche Apps auf andere vernetzte Geräte ausbreiten, und bietet so umfassenden Schutz.
Einfache Anpassung
Hostbasierte Firewalls lassen sich umfassend anpassen. So kann ein einzelnes Gerät mehrere Firewalls mit unterschiedlichen Konfigurationen für verschiedene Sicherheitsanforderungen hosten. Diese Flexibilität hilft Benutzern, Sicherheitsmaßnahmen an ihre individuellen Anforderungen oder Präferenzen anzupassen.
Unterstützung mobiler Geräte
Wenn Benutzer unterwegs sind, schützt die Netzwerk-Firewall des Unternehmens ihre mobilen Geräte möglicherweise nicht. Hostbasierte Firewalls schließen diese Lücke und bieten mobilen Geräten unabhängig von ihrem Standort kontinuierlichen Schutz.
Anpassbare Sicherheitsregeln
Benutzer können Sicherheitsregeln an ihre individuellen Anforderungen anpassen. Diese Anpassbarkeit ermöglicht einen gezielteren und effektiveren Sicherheitsansatz, indem die Firewall-Einstellungen auf die spezifischen Anforderungen des Geräts oder Benutzers abgestimmt werden.
Vielseitigkeit bei verschiedenen Gerätetypen
Hostbasierte Firewalls schützen jedes Gerät, das eine Verbindung zum Internet herstellt. Dadurch eignen sie sich zur Absicherung vieler Gerätetypen, etwa PCs, Laptops, Server und anderer vernetzter Geräte.
Wirksamkeit gegen bestimmte Angriffe
Beim Abwehren bestimmter Bedrohungsarten können hostbasierte Firewalls netzwerkbasierten Firewalls überlegen sein. Ihre Fähigkeit, sich auf bestimmte Geräte zu konzentrieren, ermöglicht einen detaillierteren Schutz vor Angreifern, die auf bestimmte Schwachstellen abzielen.
Schutz bei Firewall-Ausfällen und einfache Handhabung
Hostbasierte Firewalls bieten zusätzlichen Schutz, falls die primäre Firewall ausfällt. Mehrere Firewalls mit unterschiedlichen Designs verringern die Wahrscheinlichkeit eines Ausfalls der primären Firewall. Außerdem ist die Konfiguration einer hostbasierten Firewall häufig einfacher als die einer Perimeter-Firewall, was die Komplexität reduziert und eine schnellere Überprüfung der Regelsätze ermöglicht.
5 Nachteile hostbasierter Firewalls
Trotz ihrer zahlreichen Vorteile bringen hostbasierte Firewalls auch Herausforderungen mit sich. Die einheitliche Ausrollung komplexer Änderungen auf Geräten kann schwierig sein, leistungsfähige Protokollierungsfunktionen können fehlen, bei Fehlkonfigurationen besteht das Risiko, legitimen Datenverkehr zu blockieren, jedes Gerät erfordert eine individuelle Konfiguration und bei Offline-Geräten ist der Schutz aufgrund der Abhängigkeit von der Echtzeitüberwachung des Internets eingeschränkt.
Komplexe einheitliche Änderungen ausrollen
Hostbasierte Firewalls enthalten gerätespezifische Konfigurationen, wodurch die einheitliche Bereitstellung von Änderungen im gesamten Unternehmen erschwert wird. Anders als Netzwerk-Firewalls, die zentral konfiguriert werden können und alle verbundenen Benutzer betreffen, erfordern hostbasierte Firewalls maßgeschneiderte Konfigurationen.
Eingeschränkte Protokollierungsfunktionen
Hostbasierte Firewalls verfügen über weniger leistungsfähige Protokollierungsfunktionen als Netzwerk-Firewalls. Diese Einschränkung erschwert die ordnungsgemäße Erfassung und Analyse von Sicherheitsvorfällen. Zudem reichen die Protokolle möglicherweise nicht aus, um fortgeschrittene Angriffe zu erkennen, sodass diese leichter unbemerkt durch die Firewall gelangen können.
Mögliche Blockierung legitimen Datenverkehrs
Bei fehlerhafter Konfiguration können hostbasierte Firewalls legitimen Datenverkehr blockieren und dadurch den normalen Betrieb stören. Dieses Risiko entsteht durch die individuellen Einstellungen für jedes Gerät und unterstreicht die Bedeutung einer korrekten Konfiguration, um eine unbeabsichtigte Blockierung wichtiger Netzwerkaktivitäten zu vermeiden.
Notwendigkeit einer gerätespezifischen Konfiguration
Hostbasierte Firewalls erfordern für jedes Gerät eine individuelle Einrichtung und Anpassung, was zeitaufwendig, komplex und fehleranfällig sein kann – insbesondere, wenn Sie mit dem Ansatz der zentralen Verwaltung nicht vertraut sind. Diese maßgeschneiderte Konfiguration erhöht die Verwaltungskosten, vor allem in großen Unternehmen mit zahlreichen Geräten.
Eingeschränkter Schutz für Offline-Geräte
Da ihre Wirksamkeit von der Überwachung des Netzwerkverkehrs abhängt, verfügen Geräte ohne Internetverbindung möglicherweise nicht über den Echtzeitschutz der Firewall. Diese Schwäche erschwert es, die Sicherheit von Geräten in Offline- oder isolierten Umgebungen zu gewährleisten.
4 beste Lösungen für hostbasierte Firewalls
Die meisten modernen Betriebssysteme verfügen über integrierte Firewall-Software, wodurch menschliche Fehler reduziert werden. Host-Firewalls werden jedoch durch verbesserte Verwaltungsmöglichkeiten zunehmend leistungsfähiger. Zu den zugänglichsten hostbasierten Firewall-Lösungen auf dem Markt gehören Windows Firewall, Little Snitch, Glasswire und ZoneAlarm.
Windows Firewall
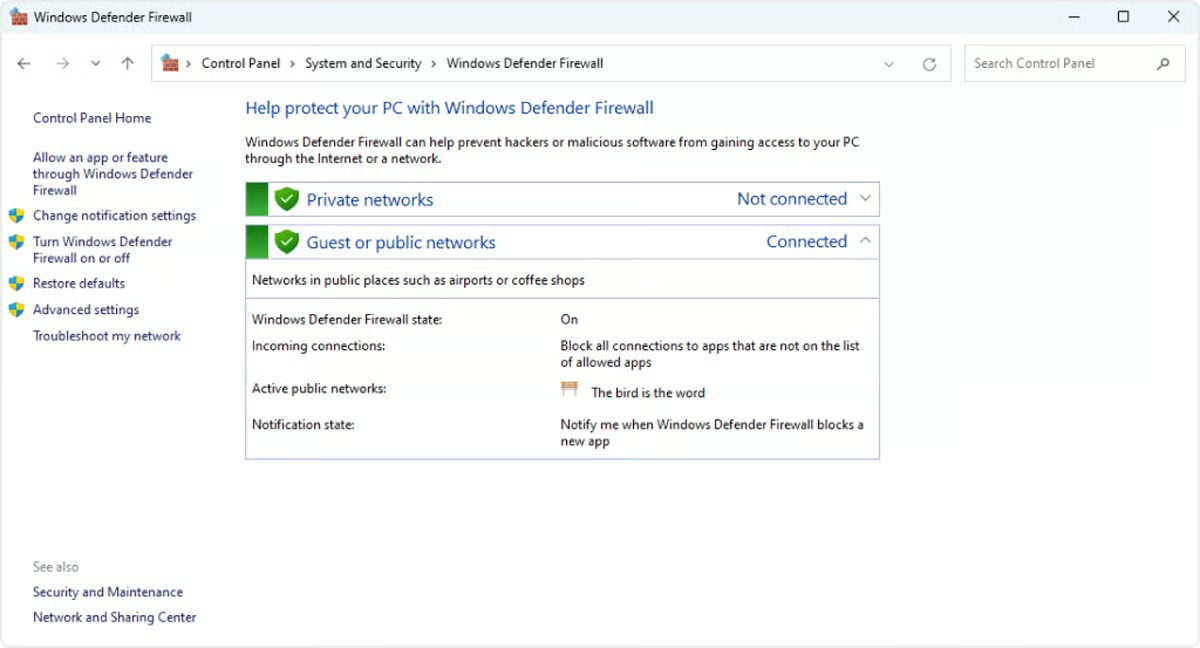
Windows Firewall ist eine integrierte Sicherheitsfunktion, die standardmäßig in allen Windows-Betriebssystemen enthalten ist, und eignet sich ideal für Windows-Benutzer, die eine integrierte, anpassbare Lösung benötigen. Sie filtert den Netzwerkverkehr anhand von IP-Adressen, Protokollen und Portnummern und bietet die Möglichkeit, Datenverkehr für bestimmte Anwendungen zu blockieren oder zuzulassen. In Verbindung mit IPsec ermöglicht sie die Authentifizierung für sichere Kommunikation sowie Network Location Awareness und verbessert dadurch den Schutz vor potenziellen Angriffen.
Little Snitch
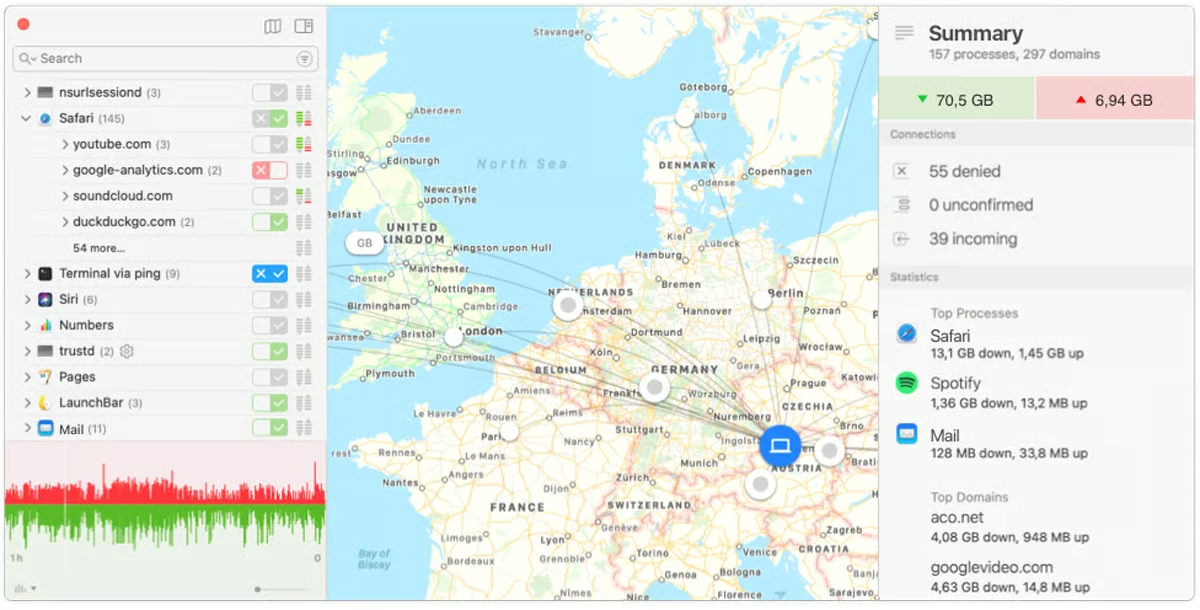
Little Snitch ist eine ideale Wahl für macOS-Benutzer, die detaillierte Kontrolle über ihre Netzwerkverbindungen auf Anwendungsebene wünschen. Benutzer können Einschränkungen festlegen oder bestimmten Anwendungen den Internetzugriff erlauben. Darüber hinaus erzeugt die Firewall Echtzeitwarnungen bei neuen Verbindungsversuchen. Dadurch erhalten Benutzer vollständige Kontrolle über ihren Netzwerkverkehr auf einem MacOS-System und verbessern die allgemeine Netzwerksicherheit. Der Preis beginnt bei 52 US-Dollar für eine Einzelplatzlizenz.
Glasswire
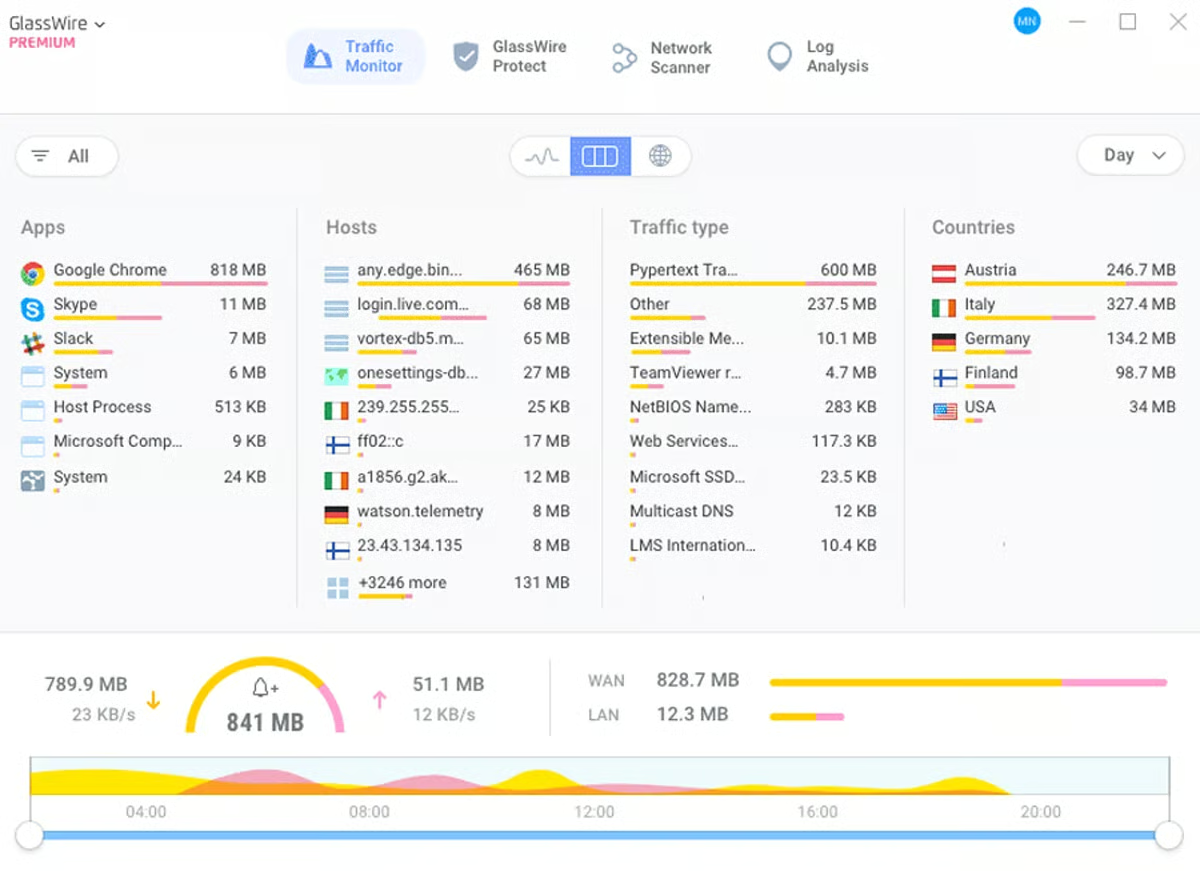
Glasswire ist eine gute Wahl für Benutzer, die Firewall-Lösungen mit kostenlosen und kostenpflichtigen Optionen suchen. Die kostenlose Edition, die zwei PCs unterstützt, eignet sich für Privatpersonen mit grundlegenden Anforderungen. Premium-Versionen ab 2,99 US-Dollar pro Monat sind für Kunden verfügbar, die mehr Funktionen sowie die Möglichkeit wünschen, viele entfernte PCs gleichzeitig zu überwachen und zu bedienen. Damit eignen sie sich sowohl für gelegentliche als auch für anspruchsvolle Benutzer.
ZoneAlarm von Check Point
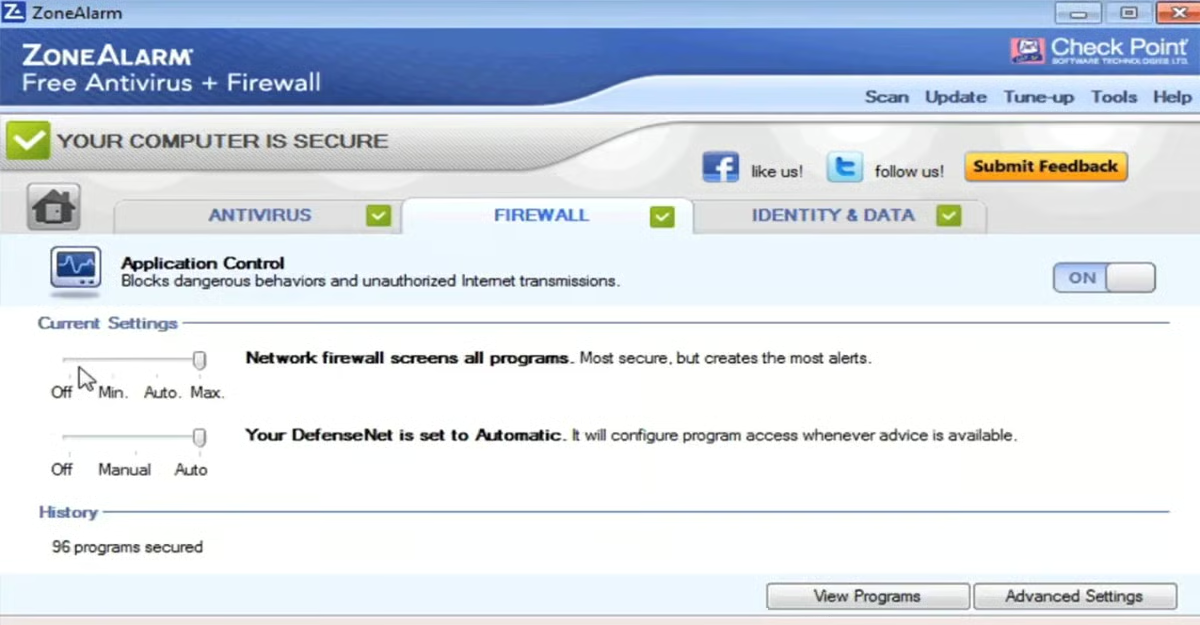
ZoneAlarm Free Firewall ist eine kostenlose Firewall-Lösung, die speziell auf Benutzer von Windows 11, 10 und 7 zugeschnitten ist. Sie fungiert als Barriere, überwacht und filtert eingehende sowie ausgehende Informationen und verhindert so Malware und Cyberbedrohungen. Dank des bidirektionalen Schutzes schirmt sie PCs vor Hackern ab und verhindert, dass sie Spyware ausgesetzt werden. Sie gilt als eine der besten kostenlosen Firewalls der Welt und ist damit eine hervorragende Alternative für alle, die auf Windows-Systemen nach starken Sicherheitsmaßnahmen suchen.
Vergleich von Firewalls: Host-, Netzwerk- und Anwendungs-Firewalls
Firewalls gibt es in verschiedenen Ausführungen, die jeweils auf bestimmte Funktionen ausgerichtet sind. Hostbasierte Firewalls arbeiten auf Geräteebene und schützen einzelne PCs. Netzwerkbasierte Firewalls dienen als Perimeterschutz für Netzwerke und schützen das gesamte Netzwerk vor Bedrohungen. Anwendungsbasierte Firewalls regeln die Kommunikation bestimmter Anwendungen und ermöglichen eine granulare Kontrolle über einzelne Anwendungen, etwa den Webdatenverkehr, um gezielten Schutz zu bieten.
So unterscheiden sich hostbasierte, netzwerkbasierte und anwendungsbasierte Firewalls:
| Hostbasierte Firewall | Netzwerkbasierte Firewall | Anwendungsbasierte Firewall | |
|---|---|---|---|
| Funktionen | Softwarebasiert, zweite Verteidigungslinie | Hardwarebasiert, Netzwerkperimeter, kann als virtuelle Maschine bereitgestellt werden | Befindet sich häufig in der Nähe von Anwendungsservern |
| Mobilität | Für mobile Geräte geeignet | Kann erst verschoben werden, wenn das LAN migriert wurde | Flexible Bereitstellung |
| Schutz | Interne Sicherheit | Starker Netzwerkschutz | Gezielter Schutz für bestimmte Anwendungen |
| Wartung | Weniger zentrale Verwaltung, Änderungen sind arbeitsintensiver | Abhängig vom Firewall-Manager, weniger zu verwaltende Geräte | Zentralere und softwarebasierte Verwaltung, möglicherweise häufigere Anpassungen erforderlich |
| Skalierbarkeit | Abhängig von den Fähigkeiten der Netzwerkkarte und dem Arbeitsspeicher des Computers | Bei softwarebasierter Umsetzung leicht skalierbar, Hardware unterliegt starren Grenzen | Abhängig von der Bereitstellung |
| Erforderliche Kenntnisse | Grundlegende Hardware- oder Softwarekenntnisse erforderlich | Einrichtung durch hochqualifizierte Fachkräfte erforderlich | Fachkenntnisse zu bestimmten Anwendungen/Protokollen erforderlich |
| Kosten | Kosteneffizient für kleine Einheiten | Möglicherweise teurer in der Bereitstellung, die Kosten verteilen sich jedoch auf eine große Anzahl von Benutzern | Variiert je nach Spezialisierung und Funktionsumfang |
Unternehmen setzen häufig verschiedene Firewall-Typen ein, um Bedrohungen auf unterschiedlichen Ebenen zu begegnen. Letztlich hängt die Wahl zwischen hostbasierten, netzwerkbasierten und anwendungsbasierten Firewalls von Ihren individuellen Prioritäten und Schutzanforderungen ab.
Kurz gesagt: Netzwerksicherheit durch hostbasierte Firewalls verbessern
Hostbasierte Firewalls, die auf bestimmten Geräten installiert sind, verbessern die interne Netzwerksicherheit und ergänzen Netzwerk-Firewalls. Diese Firewalls dienen als wirksame Sicherheitskontrollen und Lösungen zum Schutz der Kommunikation innerhalb desselben VLANs und sorgen so für eine mehrschichtige Sicherheitsstrategie. Konfigurieren Sie sie ordnungsgemäß, aktualisieren Sie Ihre Firewall-Konfigurationen regelmäßig und schulen Sie Benutzer, um die Firewall-Leistung und Netzwerksicherheit zu optimieren.
Eine hostbasierte Firewall trägt zur Netzwerksicherheit bei, doch das Verständnis für die passende Firewall-Art und zusätzliche Sicherheitslösungen stärkt Ihre umfassende Sicherheitsstrategie.