

















Ein Application Gateway, auch als Application-Level-Gateway (ALG) bezeichnet, fungiert als wichtiger Firewall-Proxy für die Netzwerksicherheit. Seine Filterfunktion stellt sicher, dass nur bestimmte Daten von Netzwerkanwendungen übertragen werden, was sich auf die Sicherheit von Protokollen wie FTP, Telnet, RTSP und BitTorrent auswirkt. Um ALGs zu verstehen, muss man wissen, wie sie funktionieren, welche Vor- und Nachteile sie haben und wie sie sich in andere Firewalltypen integrieren oder von ihnen unterscheiden.
- Wie Application-Level-Gateways in 9 Schritten funktionieren
- 5 Vorteile der Verwendung von ALGs
- 5 Schwächen von ALGs
- Wie sich ALGs in verschiedene Firewallarchitekturen integrieren
- ALG vs. Paketfilterung vs. Stateful Inspection
- Kurz gesagt: Application-Level-Gateways für eine bessere Netzwerkleistung einsetzen
Wie Application-Level-Gateways in 9 Schritten funktionieren
ALGs ermöglichen eine sichere Kommunikation – von den ersten Client-Anfragen bis zur Integration ergänzender Firewalls. Sie schützen die Privatsphäre durch Proxyserver-Verbindungen und setzen Sicherheit durch Anwendungsschicht- und Paketinspektion durch. Außerdem verwalten sie den Datenverkehr effektiv, ändern bei Bedarf Paketmetadaten, weisen Ressourcen dynamisch zu und wenden dynamische Richtlinien an, um Netzwerkleistung und Sicherheit zu verbessern.
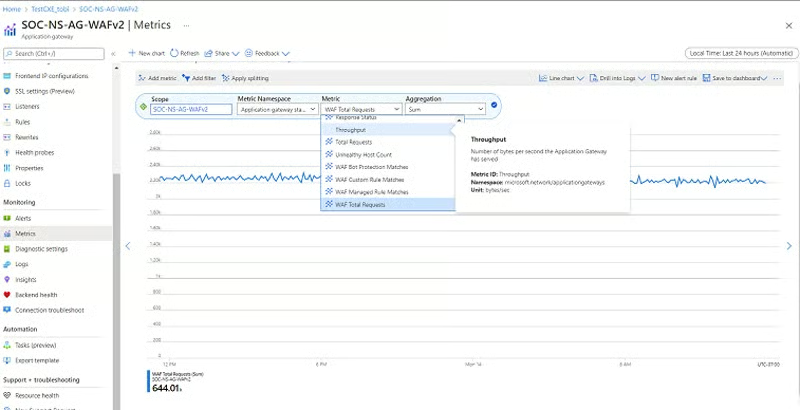
Erfahren Sie mehr über die Einrichtungs- und Optimierungsprozesse, die Nutzer für ALGs durchführen können, sowie über die Funktionen von ALGs nach der korrekten Konfiguration. Zur besseren Veranschaulichung des Prozesses haben wir außerdem Screenshots aus der Dokumentation zum Application Gateway von Microsoft Azure bereitgestellt.
1. Nutzer richten das Application Gateway ein
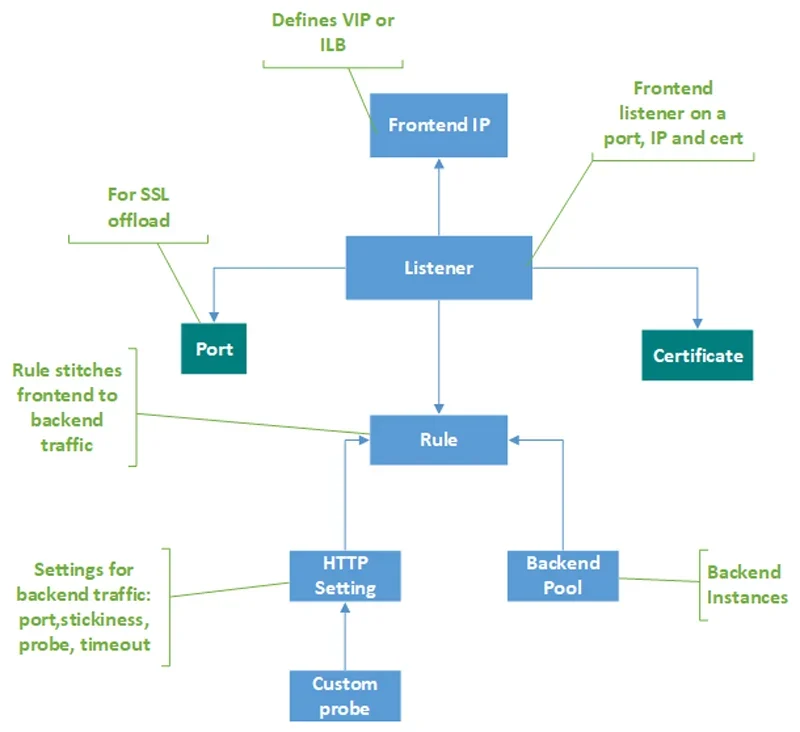
Um ein Application-Level-Gateway zu erstellen, konfigurieren Sie verschiedene Optionen über die Benutzeroberfläche des Gateways. Beginnen Sie damit, Listener Ports zuzuweisen, Regeln festzulegen und Ressourcen einem Backend-Pool zuzuweisen. Testen Sie nach der Konfiguration die Funktion des Gateways, indem Sie es über einen Browser aufrufen und die Antwort überprüfen. Wenn Ressourcen nicht mehr benötigt werden, bereinigen Sie sie abschließend, indem Sie die zugehörige Ressourcengruppe löschen.
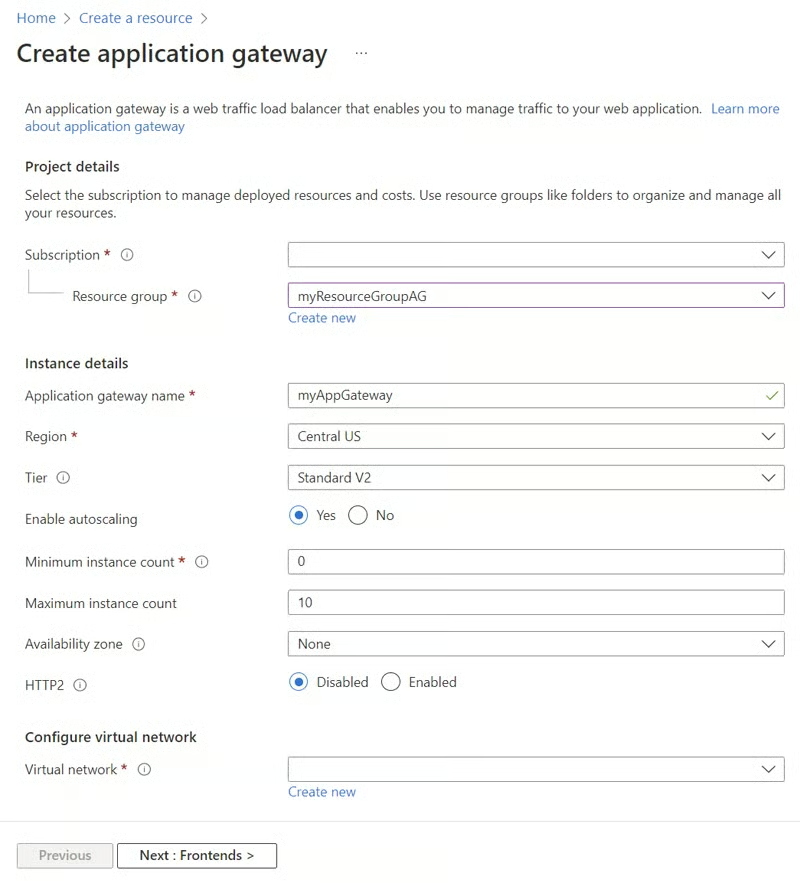
2. Das ALG ermöglicht die Client-Server-Kommunikation
Wenn ein Client eine Anfrage initiiert, ermöglichen Application-Level-Gateways die Datenübertragung zwischen Client und Server. Dabei handelt es sich häufig um Anfragen nach Dateien, Webseiten oder anderen Internetdiensten. Dadurch wird die erste Verbindung für den Zugriff auf Serverressourcen hergestellt.
Das ALG unterstützt Client-Anfragen, indem es den Domänennamen per DNS auflöst und dem Client die Frontend-IP-Adresse übermittelt. Es nimmt eingehende Kommunikation über Listener an, die mit Frontend-IP-Adressen und Protokollen konfiguriert sind. Wenn eine Web Application Firewall (WAF) aktiviert ist, prüft sie die Anfragen anhand der WAF-Regeln und leitet sie entweder an Backends weiter oder blockiert sie. Bei gültigen Anfragen prüft sie die Routingregeln und leitet sie an die passenden Backend-Pools weiter.
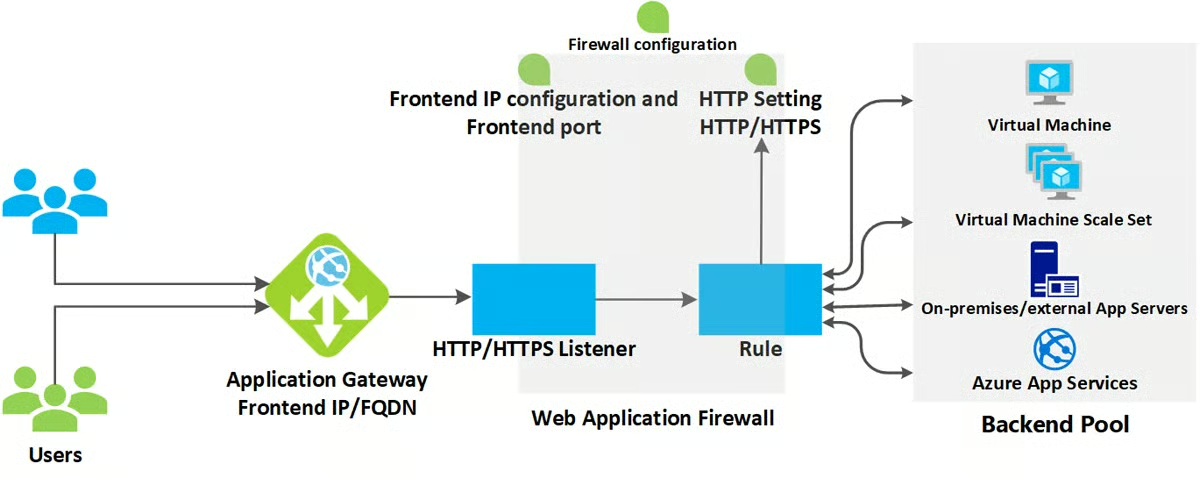
3. Das ALG stellt eine Proxyserver-Verbindung her
Proxyserver-Verbindungen fungieren als Vermittler und ermöglichen Clients die Kommunikation mit Hauptservern. Clients verbinden sich mit Proxyservern, um Verbindungen hinter Firewalls zu verwalten und Client-IP-Adressen zu anonymisieren. Diese Server ermöglichen eine sichere Datenübertragung und verbessern so Privatsphäre und Sicherheit bei Netzwerkinteraktionen zwischen Clients und Servern.
ALGs fangen Client-Anfragen ab und leiten sie an einen Proxyserver oder ein Gateway weiter. Der Proxyserver leitet die Anfragen anschließend an das richtige Ziel weiter, etwa einen Backend-Server. ALGs können vor der Übertragung des Datenverkehrs Aktivitäten wie Paketinspektion und -änderung durchführen, um Sicherheit und Compliance zu gewährleisten.
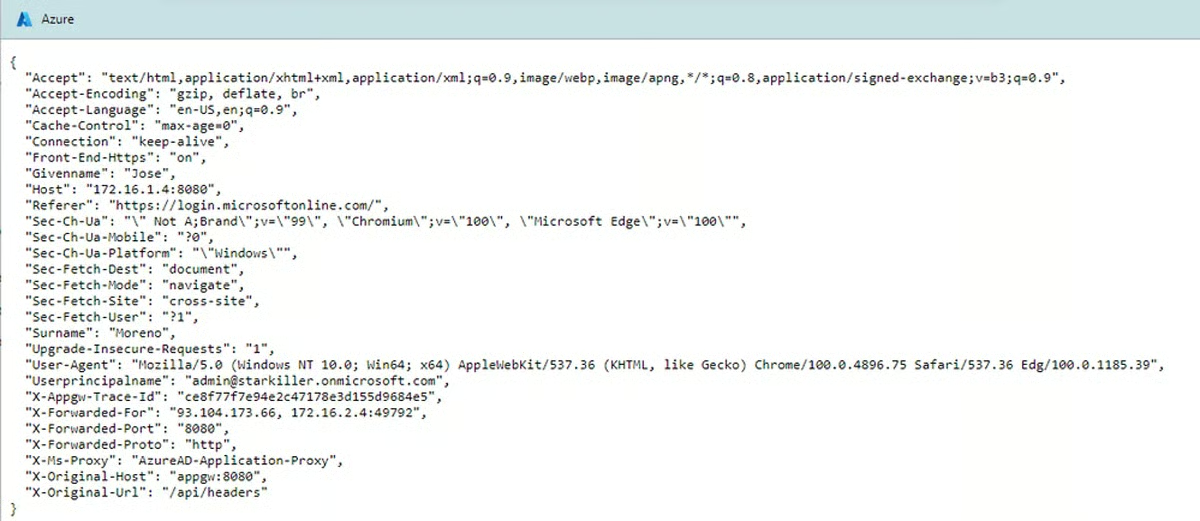
4. Das ALG führt Anwendungsschicht- und Paketinspektionen durch
Um die Netzwerksicherheit zu gewährleisten, arbeiten Anwendungsschicht- und Paketinspektion systematisch zusammen. Zunächst werden eingehende Pakete an der Netzwerkschnittstelle abgefangen. Auf OSI-Schicht 7, der höchsten Schicht für die Kommunikation auf Anwendungsebene, prüft die Firewall den Header jedes Pakets, um Protokoll und Zielport zu bestimmen.
Die Nutzdaten werden anschließend gründlich auf Unregelmäßigkeiten oder Verstöße gegen Sicherheitsrichtlinien untersucht. Wird eine Gefahr festgestellt, wird gemäß den vorab festgelegten Sicherheitsrichtlinien eine geeignete Maßnahme ergriffen, etwa das Blockieren oder Protokollieren. Dieser Prozess wird bei ausgehenden Paketen wiederholt, und alle untersuchten Pakete werden zu Prüf- und Berichtszwecken protokolliert, um den fortlaufenden Netzwerkschutz sicherzustellen.
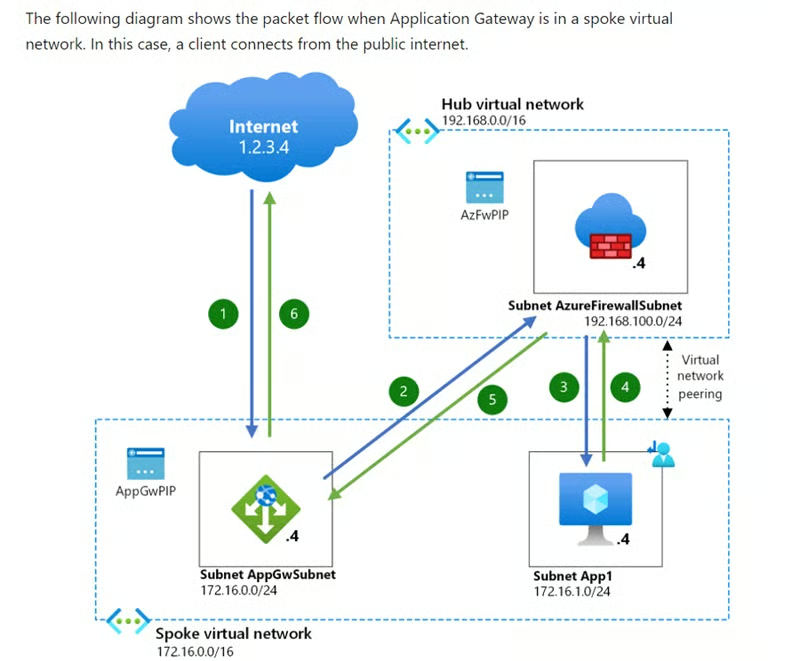
5. Das ALG implementiert Funktionen und Nutzer testen das Backend
ALGs in der Firewall erkennen und verarbeiten Datenverkehr für bestimmte Anwendungen. Sie identifizieren Dienste anhand von Informationen der Schicht 4, etwa TCP- und UDP-Portnummern, und entscheiden anschließend, welche ALGs für die jeweilige Art von Datenverkehr verwendet werden. Damit ALG-Funktionen und Diensterkennung möglich sind, muss die Firewall konfiguriert und müssen die Kriterien zur Erkennung von Netzwerkdiensten anhand von Informationen der Schicht 4 festgelegt werden. Jedem Netzwerkdienst sollte das passende ALG zugewiesen werden.
Um die Wirksamkeit des ALG zu überprüfen, müssen Nutzer sorgfältige Tests durchführen. Stimmen Sie die ALG-Parameter anhand der Testergebnisse fein ab und verwenden Sie Überwachungstools, um die ALG-Leistung und den Zustand des Backends zu verfolgen. Erstellen Sie abschließend Regeln für die Diensterkennung, setzen Sie diese durch und überprüfen und aktualisieren Sie die ALG-Einstellungen regelmäßig.
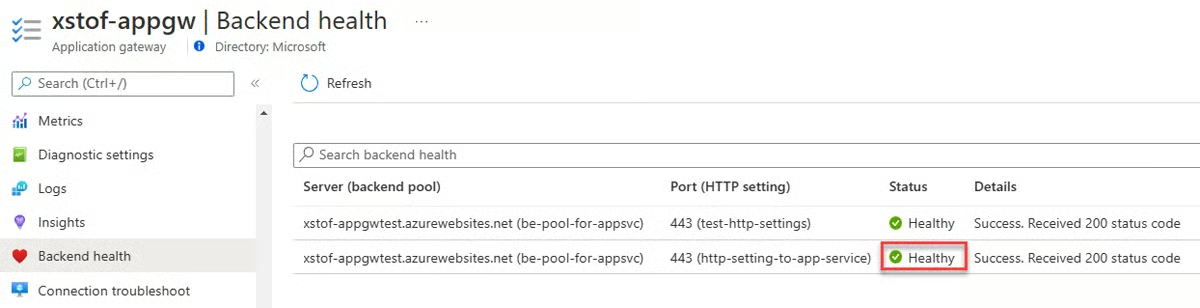
6. Das ALG verwaltet den Datenverkehr
ALGs fangen sowohl eingehenden als auch ausgehenden Datenverkehr ab, während dieser die Firewall durchläuft. Nach dem Abfangen werten sie die Pakete aus, um festzustellen, zu welcher Anwendung oder welchem Dienst sie gehören. Sobald dies erkannt ist, überwachen ALGs die Kommunikationssitzungen zwischen Clients und Servern. Jede neue Sitzung verwalten sie, indem sie einen Sitzungseintrag erstellen und ihn der entsprechenden Anwendung oder dem entsprechenden Dienst zuordnen.
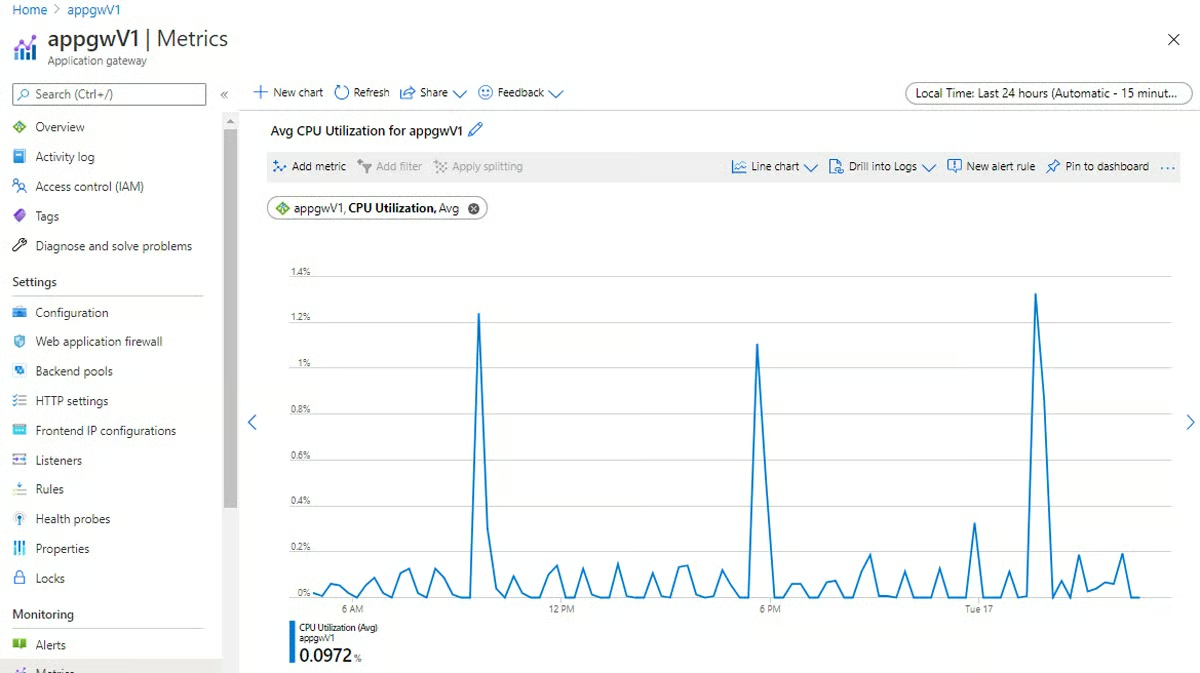
7. Das ALG ändert Paketinformationen
Nach der Verwaltung des Datenverkehrs fangen ALGs die Pakete ab, die die Firewall passieren, und analysieren sie auf veränderbare Informationen wie IP-Adressen oder Portnummern. Anhand vorgegebener Regeln oder Vorschriften passen ALGs diese Informationen bei Bedarf an und führen möglicherweise eine Verarbeitung per Netzwerkadressübersetzung (NAT) oder eine Header-Manipulation durch.
Bei Verbindungen zu externen Netzwerken umfasst NAT häufig die Übersetzung der privaten IP-Adressen von Geräten im lokalen Netzwerk in eine einzige öffentliche IP-Adresse, die dem Router bzw. der Firewall zugewiesen ist, und umgekehrt. Dadurch werden öffentliche IP-Adressen eingespart und die Sicherheit erhöht, da die interne Netzwerkstruktur vor externen Quellen verborgen wird.
In manchen Fällen prüfen und ändern ALGs die Paketnutzdaten, bevor sie die Pakete gemäß den Protokollanforderungen wieder zusammensetzen. Qualitätsprüfungen stellen sicher, dass die Änderungen Sicherheits- und Netzwerkanforderungen erfüllen. Anschließend transportieren ALGs die geänderten Pakete zu ihren vorgesehenen Zielen und ermöglichen so die fortgesetzte Netzwerkkommunikation.
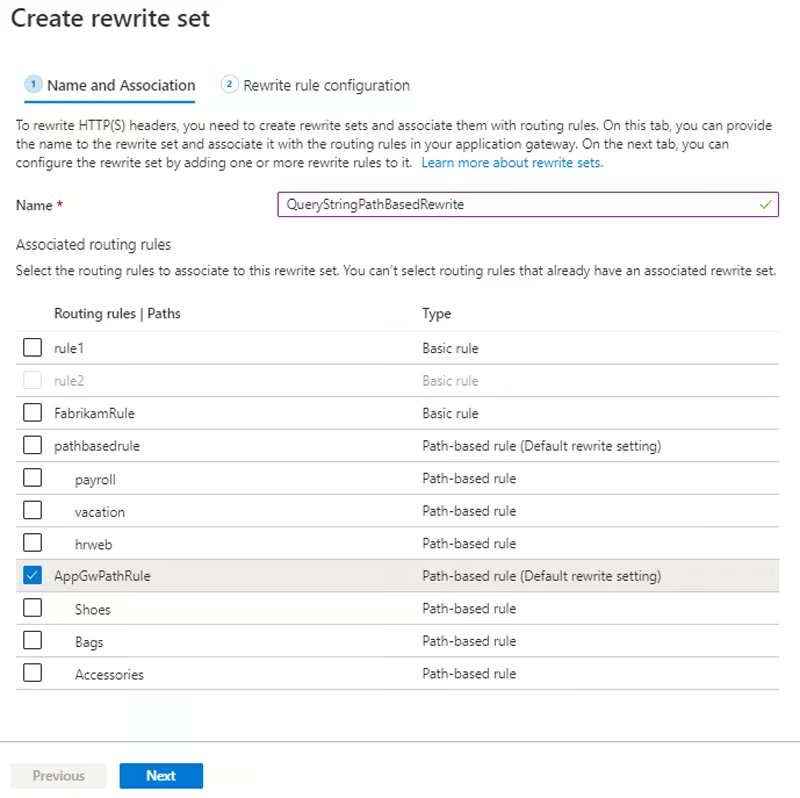
8. Das ALG weist Ressourcen zu und wendet dynamische Richtlinien an
ALGs weisen Ressourcen als Reaktion auf wechselnde Anforderungen des Netzwerkverkehrs dynamisch zu, indem sie die Ressourcenzuweisung – etwa von Bandbreite und Rechenleistung – kontinuierlich überwachen und ändern. Während einer Sitzung überwachen ALGs den Datenverkehr auf Anomalien und setzen abhängig von den Eigenschaften des Datenverkehrs dynamische Richtlinien durch, um die Netzwerksicherheit zu gewährleisten. Sie ändern die Ressourcenzuweisung anhand der Richtliniendurchsetzung und der Datenverkehrsüberwachung, um eine optimale Netzwerkleistung sicherzustellen.
Nach dem Ende einer Sitzung geben ALGs Ressourcen frei, sodass sie für künftige Anforderungen neu zugewiesen werden können. Sie speichern Sitzungsinformationen, einschließlich Ressourcenzuweisung und Richtliniendurchsetzung, für Prüfungen und Berichte. Dadurch erhalten Nutzer Einblick in Netzwerkleistung und Sicherheitsvorfälle.
9. Nutzer integrieren ALGs in ergänzende Firewalls
Um ein ALG erfolgreich in ergänzende Firewalls zu integrieren, prüfen Sie die Netzwerkanforderungen und wählen Sie geeignete Lösungen aus. Erstellen Sie einen Integrationsplan, der die Position des ALGs im Zusammenspiel mit anderen Firewalls beschreibt. Implementieren und konfigurieren Sie ergänzende Firewalls gemäß den ALG-Standards. Legen Sie die ALG-Einstellungen auf den Firewalls fest, damit die entsprechenden Anwendungen unterstützt werden. Richten Sie Kommunikationswege zwischen ALG und Firewalls ein. Testen Sie die Integration gründlich, um einen reibungslosen Betrieb sicherzustellen.
Implementieren Sie Überwachungstools, um die Leistung zu verfolgen und die Einhaltung der Richtlinien sicherzustellen. Analysieren Sie die Konfigurationen und stimmen Sie sie entsprechend ab. Überprüfen und aktualisieren Sie die Einstellungen regelmäßig, um mit Netzwerkbedrohungen und Änderungen Schritt zu halten. Diese Methoden stellen sicher, dass das ALG nahtlos mit anderen Firewalltypen zusammenarbeitet und dadurch Netzwerksicherheit und die Kontrolle des Datenverkehrs auf Anwendungsebene verbessert.
5 Vorteile der Verwendung von ALGs
Application-Level-Gateways erhöhen die Sicherheit, verwalten Anwendungsprotokolle und bieten detaillierte Protokollierung. Außerdem verbessern sie die Netzwerkleistung und schützen die Privatsphäre.
Verbesserte Sicherheit
ALGs erhöhen die Netzwerksicherheit durch starke Prozesse zur Benutzerauthentifizierung und -autorisierung. Durch die Bestätigung von Benutzeridentitäten und die Umsetzung von Zugriffsregeln verhindern ALGs unbefugten Zugriff und schützen sensible Ressourcen. Dadurch wird sichergestellt, dass nur autorisierte Nutzer auf Netzwerkressourcen zugreifen können, wodurch das Risiko von Datenschutzverletzungen und illegalen Aktivitäten sinkt.
Granulare Kontrolle über Anwendungsprotokolle
Administratoren können mithilfe von ALGs für jede Anwendung spezifische Regeln und Vorschriften festlegen und so eine granulare Kontrolle über Anwendungsprotokolle erhalten. Dies ermöglicht eine präzise Verwaltung des Netzwerkverkehrs unter Wahrung organisatorischer Richtlinien und gesetzlicher Anforderungen. ALGs optimieren Netzwerkleistung und Sicherheit, indem sie den Anwendungszugriff kontrollieren und zugleich eine effizientere Ressourcennutzung ermöglichen.
Umfassende Protokollierung
ALGs bieten eine umfassende Protokollierung, indem sie detaillierte Informationen zu Netzwerkverbindungen und -aktivitäten dokumentieren. Dazu gehören Statistiken über Benutzerinteraktionen, Anwendungsnutzung und Muster des Netzwerkverkehrs. Eine umfassende Protokollierung ermöglicht Administratoren detaillierte Prüfungen, eine effektive Fehlerbehebung und die Analyse der Netzwerknutzung zu Abrechnungs- oder Compliance-Zwecken.
Verbesserte Leistung
ALGs steigern die Netzwerkleistung, indem sie häufig aufgerufene Dateien zwischenspeichern und dadurch den Bedarf an wiederholten Abrufen von externen Servern reduzieren. Dieses Caching verringert die Latenz und spart Bandbreite, insbesondere bei häufig genutzten Ressourcen. Durch die Optimierung der Datenübertragung erhöhen ALGs die Reaktionsfähigkeit des Netzwerks und die Benutzerfreundlichkeit und verbessern dadurch insgesamt Netzwerkleistung und Effizienz.
Gewährleistete Privatsphäre
ALGs stärken die Privatsphäre, indem sie als Vermittler agieren und den direkten externen Zugriff auf interne Ressourcen verhindern. Dieser Ansatz schützt sensible Informationen und verringert das Risiko von Sicherheitsverletzungen oder unbefugtem Zugriff. Durch die Trennung externer und interner Netzwerke bieten ALGs einen zusätzlichen Schutzgrad.
5 Schwächen von ALGs
Trotz ihrer Vorteile für Sicherheit und Leistung sind ALGs durch protokollspezifische Konfigurationen, Ineffizienz bei UDP, die Abhängigkeit von spezialisiertem Implementierungswissen, Herausforderungen bei der Benutzerschulung und komplexe Konfigurationen eingeschränkt.
Protokollspezifische Einrichtung
Ein Nachteil von ALGs ist ihre protokollspezifische Einrichtung, die eine individuelle Konfiguration für jedes Anwendungsprotokoll erfordert. Administratoren müssen die Komplexität zahlreicher Protokolle verwalten. Dadurch steigen Komplexität und Wartungsaufwand. Diese maßgeschneiderte Methode erschwert die Implementierung und kann die Skalierbarkeit einschränken, was eine effiziente Netzwerkverwaltung und -optimierung behindert.
Ineffizient bei UDP-basierten Protokollen
ALGs haben Schwierigkeiten mit UDP-basierten Protokollen, was zu einer ineffizienten Datenverkehrsverwaltung führt. Ihre Architektur kann die zustandslose Natur von UDP nicht angemessen berücksichtigen, was eine schlechte Leistung und eine eingeschränkte Anwendbarkeit zur Folge hat. Diese Schwäche begrenzt ihre Fähigkeit, eine breite Palette von Netzwerkanwendungen zu verarbeiten, und kann Netzwerkbetrieb und Reaktionsfähigkeit beeinträchtigen.
Wissensabhängige Implementierung
Ein weiterer Nachteil von ALGs ist ihre wissensabhängige Implementierung, die für die Einrichtung ein umfassendes Verständnis jedes Anwendungsprotokolls erfordert. Diese Abhängigkeit erschwert die Implementierung und erfordert spezielle Kenntnisse, was die Bereitstellung behindert. Administratoren müssen über fundiertes Wissen verfügen, um ALGs korrekt zu konfigurieren. Dadurch wird die Zugänglichkeit eingeschränkt und die Einführung in Unternehmen ohne entsprechende Fachkompetenz kann sich verzögern.
Herausforderungen bei der Benutzerschulung
Große Unternehmen benötigen möglicherweise eine Benutzerschulung zur Implementierung von ALGs. Die Schulung der Nutzer im Umgang mit ALGs kann schwierig sein und möglicherweise die Vorteile der Bereitstellung überwiegen. Dies kann eine effektive Nutzung und Akzeptanz behindern. Eine unzureichende Nutzung oder Fehlkonfiguration dieser Tools schmälert die von ALGs erwarteten Vorteile für Sicherheit und Leistung.
Komplexe Konfiguration und Kompatibilitätsprobleme
Die Konfiguration von ALGs erfordert sorgfältige Aufmerksamkeit für Netzwerkanforderungen und Kompatibilitätsfragen. Diese Komplexität kann zu Konfigurations- und Kompatibilitätsproblemen führen. Dadurch kann eine nahtlose Integration in bestehende Netzwerkinfrastrukturen verhindert werden. Außerdem kann der umfangreiche Einrichtungsprozess Verzögerungen und Betriebsunterbrechungen verursachen.
Wie sich ALGs in verschiedene Firewallarchitekturen integrieren
Verschiedene Firewallarchitekturen wie NGFWs, VPNs, integrierte Firewall-Appliances, cloudbasierte Firewalls, UTM und WAF bieten ALGs unterschiedliche Möglichkeiten zur Optimierung von Netzwerksicherheit und -leistung. Durch die nahtlose Zusammenarbeit mit bestehenden Infrastrukturen können ALGs Verfahren zur Datenverkehrsverwaltung und Sicherheit verbessern und umfassenden Schutz in einer Vielzahl von Netzwerkszenarien bieten.
NGFW
ALGs integrieren sich in Designs von Next-Generation-Firewalls (NGFWs) und bieten Intelligenz und Kontrolle auf Anwendungsebene. NGFWs verbinden herkömmliche Firewall-Funktionen mit zusätzlichen Möglichkeiten wie Intrusion Prevention, SSL-Inspektion und Anwendungsverwaltung. ALGs erweitern NGFWs durch eine umfassende Paketinspektion auf der Anwendungsebene, eine präzise Kontrolle über Anwendungsprotokolle und eine insgesamt höhere Sicherheitslage.
VPN
Nutzer können ALGs und VPNs integrieren, indem sie ALGs so einrichten, dass sie den durch den VPN-Tunnel geleiteten Datenverkehr auf Anwendungsebene prüfen und verwalten. Durch die Bereitstellung von ALGs neben VPN-Gateways oder -Konzentratoren können Sie Richtlinien durchsetzen und Sicherheitsmaßnahmen auf VPN-Datenverkehr anwenden.
Integrierte Firewall-Appliances
Integrierte Firewall-Appliances kombinieren Firewall-Funktionen mit zusätzlichen Sicherheitstechnologien wie Intrusion Prevention, VPN, Antivirus und Inhaltsfilterung, um umfassende Netzwerklösungen bereitzustellen. ALGs arbeiten mit diesen Appliances zusammen, um Intelligenz und Kontrolle auf Anwendungsebene bereitzustellen und Firewalls durch umfassende Paketinspektion zu verbessern. Dadurch wird die Netzwerkleistung optimiert, indem Anwendungsdatenverkehr effizient verwaltet und priorisiert wird.
Cloudbasierte Firewalls
Cloudbasierte Firewalls schützen Cloud-Ressourcen vor Cyberangriffen. Um ALGs korrekt zu integrieren, stellen Sie die ALG-Funktionalität in der Cloud bereit oder nutzen Sie cloudnative ALG-Dienste Ihres Firewall-Anbieters. Dazu gehören die Einrichtung von ALGs zur Prüfung und Kontrolle des Cloud-Datenverkehrs, die Gewährleistung einheitlicher Sicherheitsregeln für alle Ressourcen sowie die nahtlose Integration in Administrationsoberflächen der Firewall, um eine zentrale Richtlinienverwaltung und Überwachung zu ermöglichen.
UTM-Appliances
ALGs arbeiten mit Unified Threat Management (UTM)-Appliances zusammen, um anspruchsvolle Intelligenz und Kontrollen auf Anwendungsebene bereitzustellen. Konfigurieren Sie ALGs innerhalb der UTM-Appliance, um Datenverkehr auf Anwendungsebene zu analysieren und zu verwalten. Dazu müssen Richtlinien und Vorschriften für einzelne Anwendungsprotokolle entwickelt werden, um Sicherheit und Netzwerkleistung zu maximieren.
WAF
Web Application Firewalls (WAF) und ALGs arbeiten beide auf der Anwendungsebene des Netzwerkstapels. Das ALG ergänzt die Funktionen der WAF durch umfassende Paketinspektion und Kontrolle über Anwendungsprotokolle. Es verbessert das Verständnis und die Verwaltung von Anwendungsprotokollen, um webbasierte Angriffe genauer zu erkennen und zu verhindern. ALGs können die WAF-Leistung außerdem steigern, indem sie den Anwendungsdatenverkehr effektiv kontrollieren und priorisieren.
ALG vs. Paketfilterung vs. Stateful Inspection
Hier werden Application-Level-Gateways, Paketfilterung und Stateful Inspection anhand ihrer Komplexität, Prüfmethoden und Auswirkungen auf die Netzwerkleistung verglichen. Ebenfalls berücksichtigt werden die Sichtbarkeit der Netzwerktopologie, die Transparenz für Nutzer und die Möglichkeiten der Paketinspektion. Vergleichen Sie ALG anhand dieser Tabelle mit Paketfilterung und Stateful Inspection und lesen Sie anschließend weiter, um weitere Einzelheiten zu erfahren.
| Funktionen | ALG | Paketfilterung | Stateful Inspection |
|---|---|---|---|
| Komplexität | Komplex | Einfach | Mittel |
| Prüfung | Verhaltens- oder proxybasiert | Verbindungsregelbasiert | Kommunikationszustands- oder kontextbasiert |
| Netzwerkleistung | Hohe Auswirkung | Geringe Auswirkung | Mittlere Auswirkung |
| Sichtbarkeit der Netzwerktopologie | Kann vor Angreifern verborgen werden | Kann nicht vor Angreifern verborgen werden | Kann vor Angreifern verborgen werden |
| Transparenz für Nutzer | Nicht transparent | Transparent | Transparent |
| Sichtbarkeit bei der Paketinspektion | Vollständiger Datenteil | Adressen und Typ des Dienstprotokolls | Vollständiger Datenteil |
ALG vs. Paketfilterung
ALGs bieten eine umfassende Paketinspektion auf der Anwendungsebene, ermöglichen eine präzise Kontrolle über Anwendungsprotokolle und verbessern die Sicherheitsmaßnahmen. Im Gegensatz dazu ermöglicht Paketfilterung eine schnelle Filterung mithilfe einfacher Regeln, was zu einer effizienten Verarbeitung des Netzwerkdatenverkehrs führt. Während ALGs die Sicherheit durch die Analyse des Datenverkehrs auf granularer Ebene verbessern, legt die Paketfilterung den Schwerpunkt darauf, den Datenfluss durch die Implementierung einfacher Regeln aufrechtzuerhalten.
ALG vs. Stateful Inspection
ALGs prüfen und verwalten den Datenverkehr auf der Anwendungsebene, verhindern unerwünschten Zugriff und Aufklärungsversuche, während Stateful Inspection schädlichen oder unnötigen Datenverkehr schnell erkennt und verwirft. Während ALGs maßgeschneiderte Sicherheitsmaßnahmen für bestimmte Anwendungsprotokolle bereitstellen, führt Stateful Inspection eine vollständige Prüfung auf Grundlage des Kommunikationszustands und -kontexts durch und gewährleistet so die dynamische Anwendung von Regeln für differenzierte Sicherheitsrichtlinien.
Kurz gesagt: Application-Level-Gateways für eine bessere Netzwerkleistung einsetzen
Während ALGs eine Paketinspektion durchführen und eine granulare Kontrolle über Anwendungsprotokolle ermöglichen, sind sie lediglich ein Bestandteil der umfassenden Netzwerkverteidigung. ALGs allein können nicht alle Sicherheitsprobleme bewältigen und müssen mit anderen Netzwerksicherheitslösungen kombiniert werden, um einen umfassenden Schutz zu gewährleisten. Um eine starke Netzwerkverteidigungsstrategie aufzubauen, integrieren Sie ALGs mit anderen Firewalls, Intrusion-Detection-Systemen und anderen Sicherheitsmaßnahmen.
Erfahren Sie, wie Intrusion-Detection- und Prevention-Systeme (IDPS) und andere Firewalltypen Application-Level-Gateways für eine stärkere Netzwerksicherheit ergänzen.