

















ホストベースファイアウォールは、ネットワークに接続された個々のデバイスに直接インストールされ、受信データと送信データの両方を検査して、1台のデバイス上のネットワークトラフィックをフィルタリングします。大規模な企業では、1台のデバイスが感染した場合に、ネットワーク全体へのマルウェアの拡散を制御するために利用されます。その目的は、ネットワーク全体で一貫したセキュリティ体制を確立し、個々のコンピューターのレベルに防御壁を設けることでエンドポイントセキュリティを向上させることです。
ホストベースファイアウォールの仕組み
組織がホストベースファイアウォールを導入することが多いのは、デバイス単位でセキュリティを制御できるためです。こうしたファイアウォールには、デバイスへの直接インストール、ルールに基づく判断、トラフィックの監視、ログ記録とレポート、ルールセットの更新、セキュリティスイートとの統合という6つの基本機能があります。
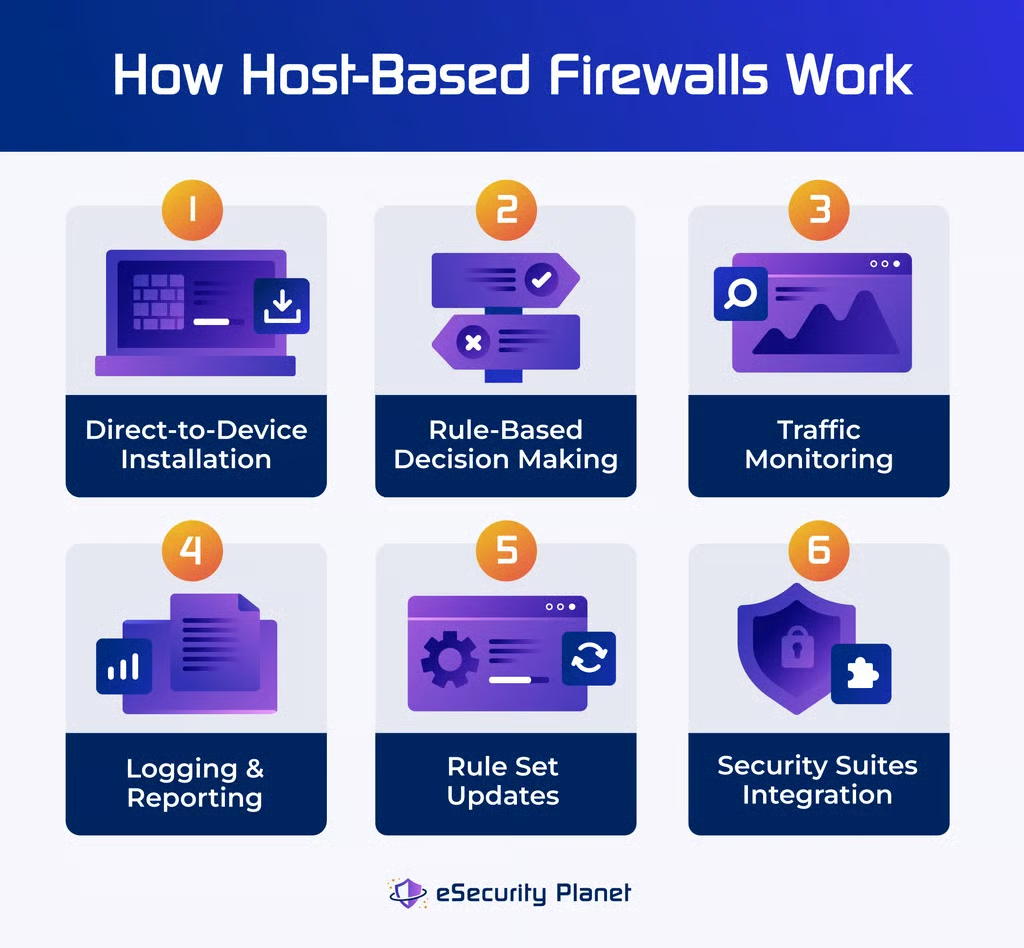
各機能の内容は次のとおりです。
- インストール設計:ホストベースファイアウォールは、コンピューター、サーバー、ルーター、スイッチなどの個々のデバイスに直接インストールされます。適切に設定すれば、トラフィックを監視・制御することで、デバイスのセキュリティインフラの不可欠な一部になります。
- 意思決定:ファイアウォールは、作成されたルールに基づき、各パケットを受け入れるか拒否するかを自律的に判断します。これは最小限の遅延で迅速に行われ、データトラフィックのフィルタリングと制御というファイアウォールの役割の根幹を成します。
- トラフィック監視:ファイアウォールは、デバイスの受信・送信ネットワークトラフィックを継続的に分析し、データパケットを既定のルールと照合します。そのうえで、悪意のある、または違法な可能性があるネットワーク活動をフィルタリングします。
- ログ記録とレポート:ホストベースファイアウォールは、許可されたトラフィックと拒否されたトラフィックを記録するため、トラブルシューティングやセキュリティ分析に役立ちます。この機能により、事後分析や問題解決が容易になるほか、ネットワーク活動の監査記録を維持できます。
- 自動更新:ファイアウォールは、発生しつつある脅威を監視し、最新の脆弱性から保護するため、ルールセットの更新を頻繁に自動で受け取ります。
- セキュリティスイートとの統合:ホストベースファイアウォールは、ウイルス対策ソフトなどのセキュリティ技術と併用することで、サイバー攻撃に対する多層防御を実現できます。
ホストベースファイアウォールの有効性は、エンドポイント全体で適切にセットアップと設定を行えるかどうかに左右されます。特定の用途に適用され、それぞれ異なるメリットとデメリットがあります。効果を高めるには、組織のニーズに最適なファイアウォールの種類とソリューションを見極めてください。
ホストベースファイアウォールを使用するタイミング
ホストベースファイアウォールは、個々のデバイス、アプリ、サーバーのセキュリティ体制を強化します。セキュリティとネットワーク機能のシームレスな両立、脆弱な資産への緊急対策、社内ネットワーク外にある個々のデバイスのセキュリティ、機密データの保護を重視する、より大規模なサイバーセキュリティ戦略の一環として戦略的に利用すると、特に有効です。
シームレスなネットワーク機能に合わせた調整
組織がホストベースファイアウォールを利用することが多いのは、特定のネットワークアプリケーションやサービスで、デフォルトのファイアウォール設定では許可されないオープンな通信チャネルが必要になる場合です。また、特定のアプリケーションでシームレスなネットワーク機能を実現するため、ユーザーがホストベースファイアウォールを慎重にカスタマイズしたり、一時的に無効化したりする必要が生じることもあります。
上流のセキュリティ層を強化
ホストベースファイアウォールは通常、より強力なネットワークファイアウォールやセキュアWebゲートウェイなど、ネットワークの「上流」に配置された追加のセキュリティ層と連携します。多層セキュリティ戦略の一部として機能し、ネットワークアーキテクチャの上位レベルにある包括的なセキュリティに統合することで効果を高めます。定期的な評価、変更、セキュリティ対策によって、包括的な多層セキュリティ計画を策定できます。
脆弱な資産への緊急対策を提供
ホストベースファイアウォールは、ネットワークベースファイアウォールやエンドポイント検出・対応(EDR)など、より完全なセキュリティソリューションを導入するまで、最も機密性の高い資産を保護する緊急対策として機能します。これにより、重要な資産に対して迅速かつ効果的なセキュリティ対策を講じられます。
社内ネットワーク外にある個々のデバイスを保護
ホストベースファイアウォールは、特に社内ネットワーク外で使用する場合など、個々のデバイスが攻撃にさらされる可能性がある状況で、セキュリティ層を追加します。デバイスごとのトラフィックを監視・処理するため、ネットワークのセキュリティ状況にかかわらず保護を確保できます。
限られた数のデバイスで機密データを保護
機密データを扱うデバイス、サーバー、アプリケーションの数が少ない場合は、ホストベースファイアウォールの導入を検討してください。ホストベースファイアウォールは防御層を追加し、こうした資産に合わせた厳格なルールと設定を適用できます。
すべてのエンドポイントにホストベースファイアウォールを設定する方法
すべてのエンドポイントにホストベースファイアウォールをインストールするには、まずファイアウォールソリューションを選び、次にファイアウォールポリシーを策定します。すべてのエンドポイントにファイアウォールを展開し、デフォルトルールを設定して、特定のアプリケーションルールを作成します。最小権限の原則を適用し、ルール変更をテスト・文書化したうえで、エンドポイント保護ソリューションを導入します。最後に、ルールを監視・更新し、監査を実施して、ユーザーを定期的にトレーニングします。
適切なファイアウォールソリューションを特定
Windows Firewall、Linuxのiptables、BSDのpfなど、OSに組み込まれたファイアウォールか、サードパーティー製ファイアウォールかを問わず、ネットワークに最適なソリューションを選択します。選択したソリューションがネットワーク固有のニーズと制約を満たすよう、集中管理、予算、試用版の有無を検討してください。円滑な導入と継続的な運用に向けて、ドキュメントとサポートも確認します。
ファイアウォールポリシーを策定
組織に合わせてカスタマイズした包括的なファイアウォールポリシーを作成し、受信・送信トラフィックのルールと設定を盛り込みます。そのために、ポリシーの目的、範囲、定義、例外、変更ガイドラインを明記します。次に、ポリシーとプロセス、コンプライアンスガイドライン、ドキュメント、違反と罰則を定めます。最後に、ポリシーの周知方法を計画します。
詳しい手順と利用できるテンプレートについては、ファイアウォールポリシーの策定方法に関する記事をご覧ください。
エンドポイントにファイアウォールを展開
選択したファイアウォールソリューションを導入するため、ネットワーク上のすべてのエンドポイントにファイアウォールソフトウェアをインストールするか、組み込み機能を有効にします。Windowsの管理者はグループポリシー管理を使用してホストファイアウォールを一元管理し、すべてのエンドポイントで同一の設定を適用できます。MacOSユーザーは、Mobile Device Managementなどの専用ソフトウェアを使って、ホストベースファイアウォールの設定を定期的に適用する必要があります。次に、ファイアウォールを効果的に展開するため、以下の手順に進みます。
デフォルトルールを設定
不要なサービスの無効化、ポートアクセスの制限、不正なトラフィックの拒否など、すべてのエンドポイントに基本的なセキュリティ体制を設定するデフォルトルールを作成します。最新のホストベースファイアウォールは内部ネットワークと外部ネットワークを区別できるため、セキュリティルールを柔軟にカスタマイズできます。
たとえば、サブネット内のトラフィックは内部で制限し、パブリックネットワーク接続ではHTTP/HTTPSに活動を限定して、追加のアクセスにはVPNを必要とする、といった設定が可能です。ホストベースファイアウォールはバイナリライブラリを使用して、将来的な悪用の試みを検出・防止できます。不規則なバイナリ使用に対する警告を設定すると、潜在的なセキュリティ脅威を示すことができ、さらなる調査が必要になります。
特定のアプリケーションルールを作成
ホストベースファイアウォールでは、個々のプログラムやサービスによるネットワークとの通信方法を管理する、特定のアプリケーションルールを定義できます。各プログラムの動作や、許可・制限するネットワーク活動を決めるようにルールを設定します。このきめ細かな制御により、各アプリケーションがあらかじめ定めたパラメーターに従うことを保証できます。ネットワークトラフィックを対象を絞って管理する方法です。
最小権限の原則を適用
「最小権限」の考え方に従い、必要不可欠なトラフィックだけを許可します。業務に必要な最小限まで受信・送信接続を制限し、エンドポイントからサーバー環境や管理者ダッシュボードへのアクセスを拒否します。攻撃者による悪用の可能性が高いポートの保護を優先し、少数のワークステーションだけにアクセスを許可して、それ以外はすべてブロックします。
ルール変更をテスト・文書化
さまざまなアプリやサービスを含む、現実のネットワーク利用を再現する具体的なテストシナリオを作成します。適切なテストケースを作成し、継続的な機能を確保するため重要なサービスを優先します。想定されるセキュリティリスクを再現して、ファイアウォールの応答性と不正アクセス防止の有効性を確認します。テスト中はファイアウォールのログを監視し、異常なブロックや異常動作がないか確認します。
ルールの順序と優先順位を検証し、複数のネットワークでテストして違いに合わせて調整します。ユーザーの行動を再現し、ファイアウォールが必要な操作を妨げずに許可するか確認します。ルール変更がネットワーク性能とユーザー体験に与える影響を評価します。その後、結果を記録し、懸念事項や必要な変更を明記して、重要なサービスを損なわずにセキュリティを改善するため必要な変更を行います。
エンドポイント保護ソリューションを導入
包括的なセキュリティを実現するため、ファイアウォール対策を、ウイルス対策ソフトや侵入検知・防御システム(IDPS)などのエンドポイント保護ソリューションと組み合わせます。ウイルス対策ソフトは、ファイル、メール、アプリをスキャンして既知のマルウェアシグネチャーや挙動の異常を検出し、一般的なファイアウォール機能に保護層を追加します。
IDSは、ネットワークやシステムのトラフィックを常時スキャンし、予期しないパターンや既知の攻撃シグネチャーを検出します。潜在的なリスクが見つかると、IDSはアラートや通知を発して、追加調査を促します。IPSは、悪意のあるIPアドレスのブロックや不審な接続の切断など、あらかじめ定めた措置を自動的に実行できます。IPSは、ホストシステムを潜在的な被害から守るため、セキュリティインシデントを積極的に低減し、対応します。
変更を監視・更新
管理インターフェースからファイアウォールのログを定期的に確認し、記録されたイベントや潜在的なセキュリティ問題を特定します。不正アクセスや不審な活動を示す可能性のある異常やパターンを見つけます。既存のファイアウォールルールがセキュリティインシデントを防止する効果を評価し、結果に応じて必要なルール調整を行います。
アプリケーションやネットワークアーキテクチャの変更を検討し、ルールを組織のセキュリティ標準に合わせ、包括的な監査証跡として変更を記録します。必要に応じてルール変更を自動化し、新たな脅威に迅速に対応できるようにします。長期的なネットワークセキュリティのため、変更したルールの有効性をテストし、定期的な監視・更新計画を策定します。
ファイアウォール設定を監査・確認
ファイアウォールの設定にアクセスして現在のルールの有効性を評価し、頻繁に監査を実施します。設定ミスを特定し、組織のセキュリティルールへの準拠を確認するとともに、ネットワークインフラの変更にも対応します。新規または変更されたアプリを考慮してアプリケーションのアクセスルールを評価し、監査結果を将来参照できるよう記録します。
結果に応じてファイアウォール設定を更新し、セキュリティとコンプライアンスを改善します。ITチームと協力して複雑な問題に対処し、ネットワークを最新かつ安全な状態に保つため、定期的な監査スケジュールを設定します。
ユーザーをトレーニング
基本的なファイアウォールの概念、インストール、ルール設定について、ホストベースファイアウォールに関するエンドユーザー教育を開始します。ファイアウォールログの読み方、アラートへの対応、安全なWeb閲覧方法を実演します。次に、想定シナリオを実施し、企業ポリシーを再確認するとともに、設定のアップグレードと定期メンテナンスについてユーザーに教えます。対話型のトレーニングを実施し、研修後に理解度を評価して、改善のためのフィードバックを集めます。
任意の手順を検討
組織のファイアウォール設定手順を強化するその他の方法には、次のようなものがあります。
- 集中管理ソリューションを選択:すべてのエンドポイントでファイアウォールを展開・管理するため、集中管理システムの利用を検討します。一部のファイアウォールソリューションには、設定と監視を容易にする集中管理コンソールが用意されています。
- ネットワークセグメンテーションを実装:ネットワークセグメンテーションを利用して、ネットワーク内に異なるセキュリティゾーンを作成します。これにより、潜在的なセキュリティ侵害を防ぎ、ファイアウォールルールをよりきめ細かく制御できます。
- ファイアウォールの更新を自動化:可能であれば、すべてのエンドポイントでファイアウォールルールを更新する自動化技術の導入を検討します。自動更新は、セキュリティ設定を維持する際の一貫性と効率性の確保に役立ちます。
これらの任意の手順に従う必要があるかどうかを判断するには、ネットワークの規模と複雑さ、利用可能なリソース、きめ細かな制御の必要性、組織全体のセキュリティポリシーを考慮してください。
ホストベースファイアウォールの7つのメリット
ホストベースファイアウォールには、包括的なネットワークセキュリティ、カスタマイズ性、モバイルデバイス保護、さまざまなデバイスタイプへの適応性、特定の攻撃に対する有効性、主要ファイアウォール障害時の追加保護など、いくつもの重要なメリットがあります。
ネットワーク全体のセキュリティを強化
ホストベースファイアウォールは、インストールされたデバイスだけでなく、接続先のネットワーク全体のセキュリティも向上させます。悪意のあるアプリがネットワーク上の他のデバイスに拡散するのを防ぎ、包括的なセキュリティを実現します。
容易なカスタマイズ
ホストベースファイアウォールはカスタマイズ性が高く、1台のデバイス上で、さまざまな種類のセキュリティに対応する異なる設定のファイアウォールを複数稼働させられます。この柔軟性により、ユーザーは自分のニーズや好みに合わせてセキュリティ対策を調整できます。
モバイル対応
ユーザーが移動中の場合、企業のネットワークファイアウォールではモバイルデバイスを保護できないことがあります。ホストベースファイアウォールはこの空白を埋め、場所にかかわらずモバイルデバイスを継続的に保護します。
カスタマイズ可能なセキュリティルール
ユーザーはセキュリティルールを個々のニーズに合わせて変更できます。ファイアウォール設定をデバイスやユーザー固有の要件に合わせることで、より対象を絞った効果的なセキュリティを実現します。
デバイスタイプを問わない汎用性
ホストベースファイアウォールはインターネットに接続するあらゆるデバイスを保護できるため、PC、ノートパソコン、サーバーなど、さまざまな接続デバイスのセキュリティ確保に役立ちます。
特定の攻撃に対する有効性
特定の種類の脅威を阻止する場合、ホストベースファイアウォールはネットワークベースファイアウォールを上回ることがあります。特定のデバイスに焦点を当てられるため、特定の弱点を狙う攻撃者に対して、より詳細な防御が可能です。
ファイアウォール障害への保護とシンプルさ
ホストベースファイアウォールは、主要ファイアウォールが障害を起こした場合に追加の保護を提供します。異なる設計のファイアウォールを複数用意することで、主要ファイアウォールが障害を起こす可能性を低減できます。さらに、ホストベースファイアウォールの設定は境界ファイアウォールより簡単なことが多く、複雑さを抑え、ルールセットを迅速に検証できます。
ホストベースファイアウォールの5つのデメリット
ホストベースファイアウォールには多くのメリットがある一方、課題もあります。デバイス間で統一した変更を複雑に展開する必要があること、強力なログ機能に欠けること、設定を誤ると正当なトラフィックをブロックするリスクがあること、デバイスごとに個別設定が必要なこと、リアルタイムのインターネット監視に依存するためオフラインデバイスの保護が限られることなどです。
統一変更の展開が複雑
ホストベースファイアウォールはデバイスごとに固有の設定を持つため、組織全体に一貫した変更を展開するのが困難です。集中管理して接続中のすべてのユーザーに適用できるネットワークファイアウォールとは異なり、ホストベースファイアウォールでは個別の設定が必要です。
ログ機能が弱い
ホストベースファイアウォールは、ネットワークファイアウォールと比べてログ機能が強力ではありません。この制約により、セキュリティインシデントを適切に追跡・分析するのが難しくなります。さらに、高度な攻撃を検出するにはログが不十分な場合があり、攻撃が検知されないままファイアウォールをすり抜けやすくなります。
正当なトラフィックをブロックする可能性
適切に設定しないと、ホストベースファイアウォールが正当なトラフィックをブロックし、通常の業務に支障をきたすことがあります。このリスクはデバイスごとに設定を個別化することに起因するため、重要なネットワーク活動を意図せずブロックしないよう、適切な設定が重要です。
デバイスごとに個別設定が必要
ホストベースファイアウォールはデバイスごとに個別のセットアップと調整が必要であり、特に集中管理方式に慣れていない場合は、時間がかかり、複雑で、ミスも起こりやすくなります。この個別設定により管理コストが増加し、複数のデバイスを抱える大企業では特に負担が大きくなります。
オフラインデバイスの保護が限定的
ホストベースファイアウォールの有効性はネットワークトラフィックの監視に依存するため、インターネットに接続されていないデバイスではリアルタイムのセキュリティ保護を受けられない可能性があります。この欠点により、オフラインまたは隔離された環境でデバイスのセキュリティを保証するのは困難です。
ホストベースファイアウォールのおすすめ4製品
現在の多くのOSにはファイアウォールソフトウェアが組み込まれており、人的ミスを減らせます。一方、管理性の向上に伴ってホストファイアウォールも進化しています。市場で特に導入しやすいホストベースファイアウォールソリューションには、Windows Firewall、Little Snitch、Glasswire、ZoneAlarmがあります。
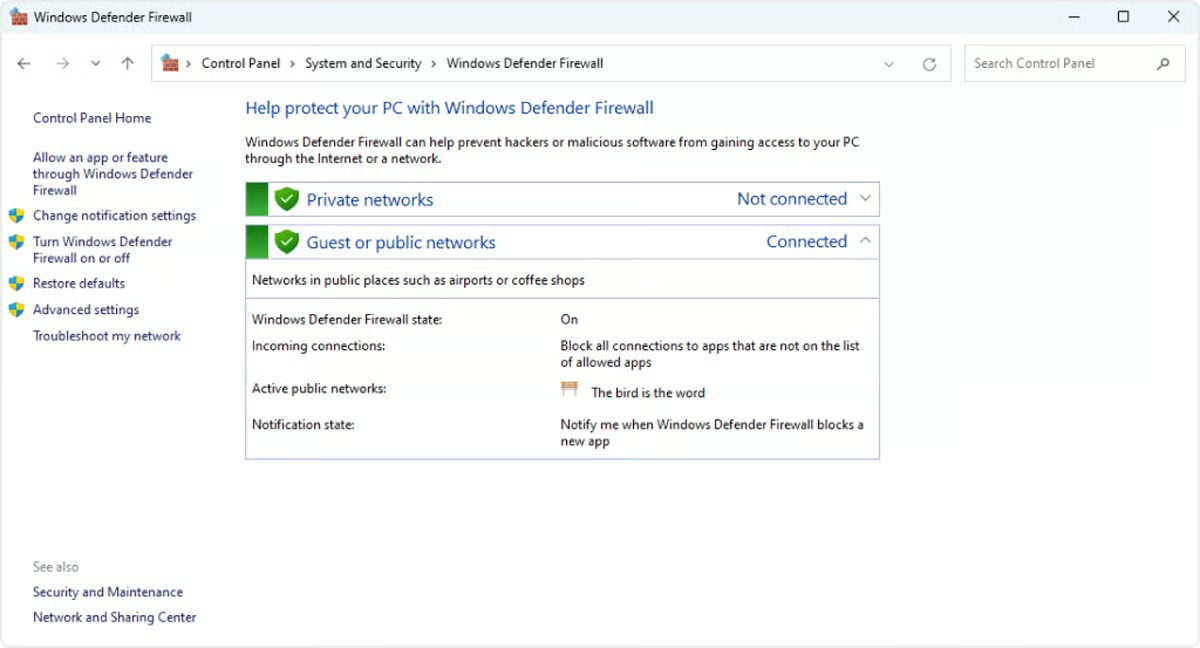
Windows Firewall
すべてのWindows OSにデフォルトで搭載される組み込みセキュリティ機能のWindows Firewallは、組み込み型で柔軟なソリューションを必要とするWindowsユーザーに最適です。IPアドレス、プロトコル、ポート番号に基づいてネットワークトラフィックをフィルタリングし、特定のアプリケーションのトラフィックをブロックまたは許可できます。IPsecと組み合わせると、安全な通信のための認証とNetwork Location Awarenessが可能になり、潜在的な攻撃に対する防御を強化できます。
Little Snitch
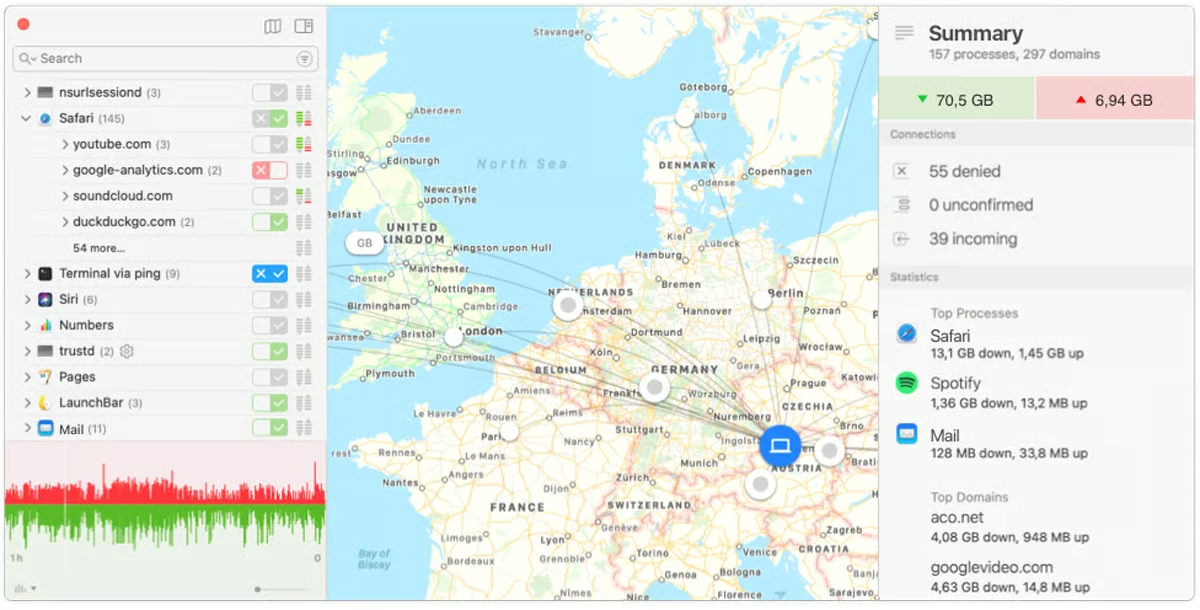
Little Snitchは、アプリケーションレベルでネットワーク接続をきめ細かく制御したいmacOSユーザーに最適です。ユーザーは、特定のアプリケーションによるインターネットへのアクセスを制限するか、許可するかを選択できます。さらに、ファイアウォールは新しい接続試行をリアルタイムで警告するため、MacOSシステム上のネットワークトラフィックを完全に制御し、ネットワーク全体のセキュリティを向上させられます。価格は単一ライセンスで52ドルからです。
Glasswire
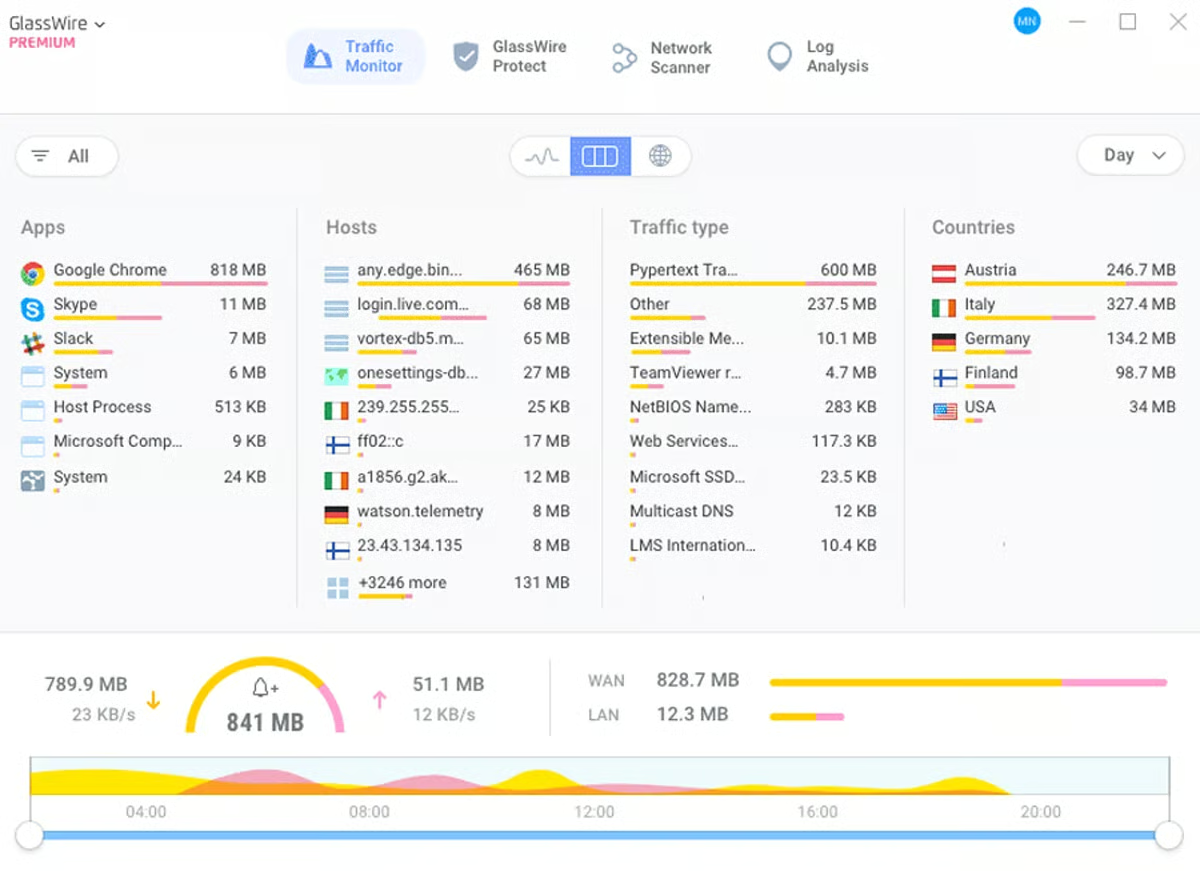
Glasswireは、無料版と有料版の両方を備えたファイアウォールソリューションを求めるユーザーに適しています。2台のPCに対応する無料版は、基本的な要件を持つ個人ユーザーに適しています。月額2.99ドル以上のプレミアム版は、より多くの機能を利用したいユーザーや、複数の遠隔PCを同時に監視・操作したいユーザー向けに提供されており、初心者から上級者まで幅広く利用できます。
Check PointのZoneAlarm
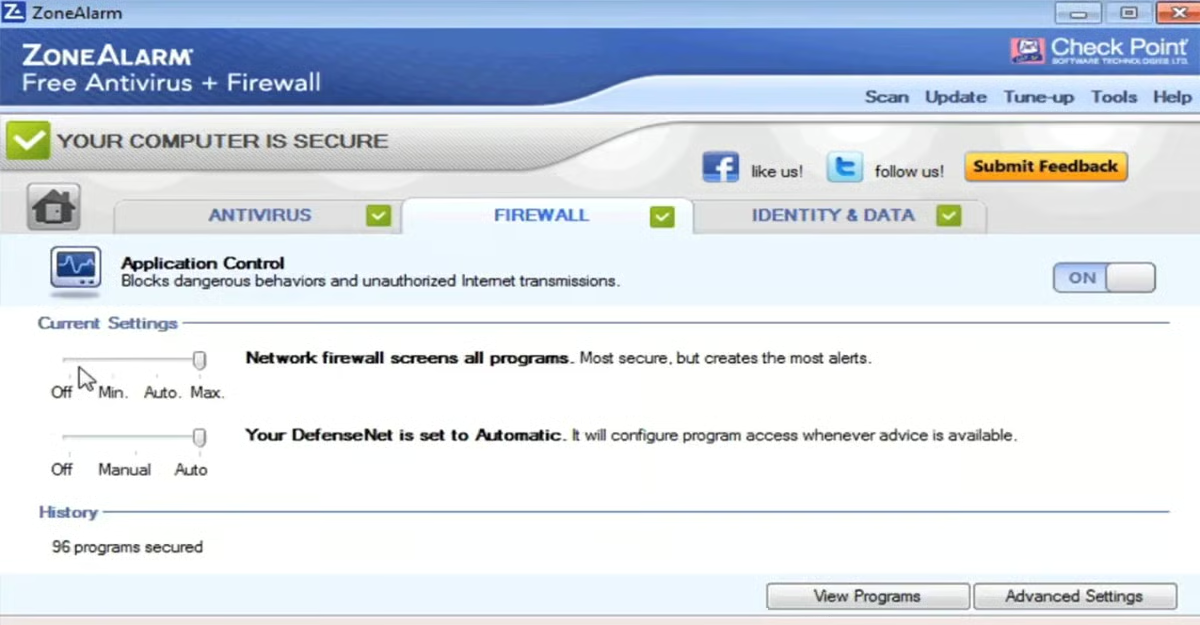
ZoneAlarm Free Firewallは、Windows 11、10、7のユーザー向けに特化した無料のファイアウォールソリューションです。マルウェアやサイバー脅威を防ぐため、障壁として機能し、送受信される情報を監視・フィルタリングします。双方向の保護により、PCをハッカーから守り、スパイウェアへのさらなる危険を回避します。世界有数の無料ファイアウォールの1つと評価されており、Windowsシステムで強力なセキュリティ対策を求めるユーザーにとって優れた選択肢です。
ファイアウォールの比較:ホスト、ネットワーク、アプリケーション
ファイアウォールにはさまざまな種類があり、それぞれ特定の機能に対応しています。ホストベースファイアウォールはデバイスレベルで動作し、特定のPCを保護します。ネットワークベースファイアウォールはネットワーク境界の防御として機能し、ネットワーク全体を脅威から保護します。アプリケーションベースファイアウォールは特定のアプリケーション間の通信を制御し、Webトラフィックなどの特定のアプリケーションをきめ細かく管理して、対象を絞った保護を提供します。
ホストベース、ネットワークベース、アプリケーションベースの各ファイアウォールの違いは次のとおりです。
| ホストベースファイアウォール | ネットワークベースファイアウォール | アプリケーションベースファイアウォール | |
|---|---|---|---|
| 機能 | ソフトウェアベース、2番目の防御線 | ハードウェアベース、ネットワーク境界に配置、仮想マシンとしても導入可能 | 多くの場合、アプリケーションサーバーの近くに配置 |
| モビリティ | モバイルに対応 | LANを移行するまで移動できない | 柔軟な導入 |
| 保護 | 内部セキュリティ | 強力なネットワーク防御 | 特定のアプリケーションを対象とした保護 |
| 保守 | 集中管理が難しく、変更にはより多くの作業が必要 | ファイアウォール管理者に依存するが、管理対象のデバイスは少ない | より集中型でソフトウェアベースの管理が可能だが、より頻繁な調整が必要になる場合がある |
| 拡張性 | ネットワークカードとコンピューターのメモリの性能に依存 | ソフトウェアベースなら容易に拡張可能だが、ハードウェアには厳しい制限がある | 導入方法に依存 |
| 必要なスキル | 基本的なハードウェアまたはソフトウェアのスキルが必要 | 高度なスキルによるセットアップが必要 | 特定のアプリケーションやプロトコルに関する専門知識が必要 |
| コスト | 小規模な単位では費用対効果が高い | 導入コストが高くなる可能性があるが、多数のユーザーに分散できる | 専門性と機能に応じて異なる |
組織では、さまざまなレベルの脅威に対処するため、異なる種類のファイアウォールを導入するのが一般的です。最終的に、ホストベース、ネットワークベース、アプリケーションベースのどのファイアウォールを選ぶかは、固有の優先事項と保護要件によって決まります。
結論:ホストベースファイアウォールでネットワークセキュリティを強化
特定のデバイスにインストールしたホストベースファイアウォールは、内部のネットワークセキュリティを向上させると同時に、ネットワークファイアウォールを補完します。これらのファイアウォールは、同一VLANにおける効果的なセキュリティ制御および通信保護ソリューションとして機能し、多層防御のセキュリティ戦略を実現します。適切に設定し、ファイアウォール設定を定期的に更新し、ユーザーをトレーニングして、ファイアウォールの性能とネットワークセキュリティを最適化してください。
ホストベースファイアウォールはネットワークセキュリティに貢献しますが、適切なファイアウォールの種類と追加のセキュリティソリューションを理解することで、全体的なセキュリティ戦略が強化されます。